 arkha-corvus/letsdefend-soc235-atlassian-confluence-broken-access-control-0-day-cve-2023-22515-eventid-197
تم عرض تنبيه عالي الخطورة عليّ يشير إلى محاولة استغلال محتملة لثغرة CVE-2023-22515، وهي ثغرة يوم الصفر في Atlassian Confluence. أظهر التنبيه طلب GET مشبوهًا من عنوان IP خارجي يستهدف خادم Confluence، مما يشير إلى محاولة للحصول على وصول إداري غير مصرح به.

تم تقديم تنبيه عالي الخطورة لي يشير إلى محاولة استغلال محتملة لـ CVE-2023-22515، وهي ثغرة يوم صفري في Atlassian Confluence. أظهر التنبيه طلب GET مشبوهًا من عنوان IP خارجي يستهدف خادم Confluence، مما يشير إلى محاولة للحصول على وصول إداري غير مصرح به.

تسمح الثغرة للمهاجم بإرسال طلبات مصممة إلى مثيل Confluence مما يؤدي إلى إنشاء حسابات إدارية بصمت، مما يوفر سيطرة غير مصرح بها فورية. يتضمن الاستغلال عادةً طلب GET بسيط إلى نقطة نهاية ضعيفة من عنوان IP خارجي، والذي يمكن أن يعطي المهاجم وصولاً أوليًا، والقدرة على تثبيت أبواب خلفية، أو التحرك جانبيًا، أو سرقة البيانات. تصنف Atlassian هذا على أنه حرج بسبب سهولة إساءة الاستخدام وإمكانية التسوية الكاملة للنظام. تشمل الإجراءات الموصى بها تطبيق التصحيح من البائع، وعزل الخوادم المتأثرة، ومراجعة السجلات للبحث عن طلبات GET مشبوهة وحسابات إدارية جديدة، وتدوير بيانات الاعتماد والمفاتيح التي يستخدمها Confluence.
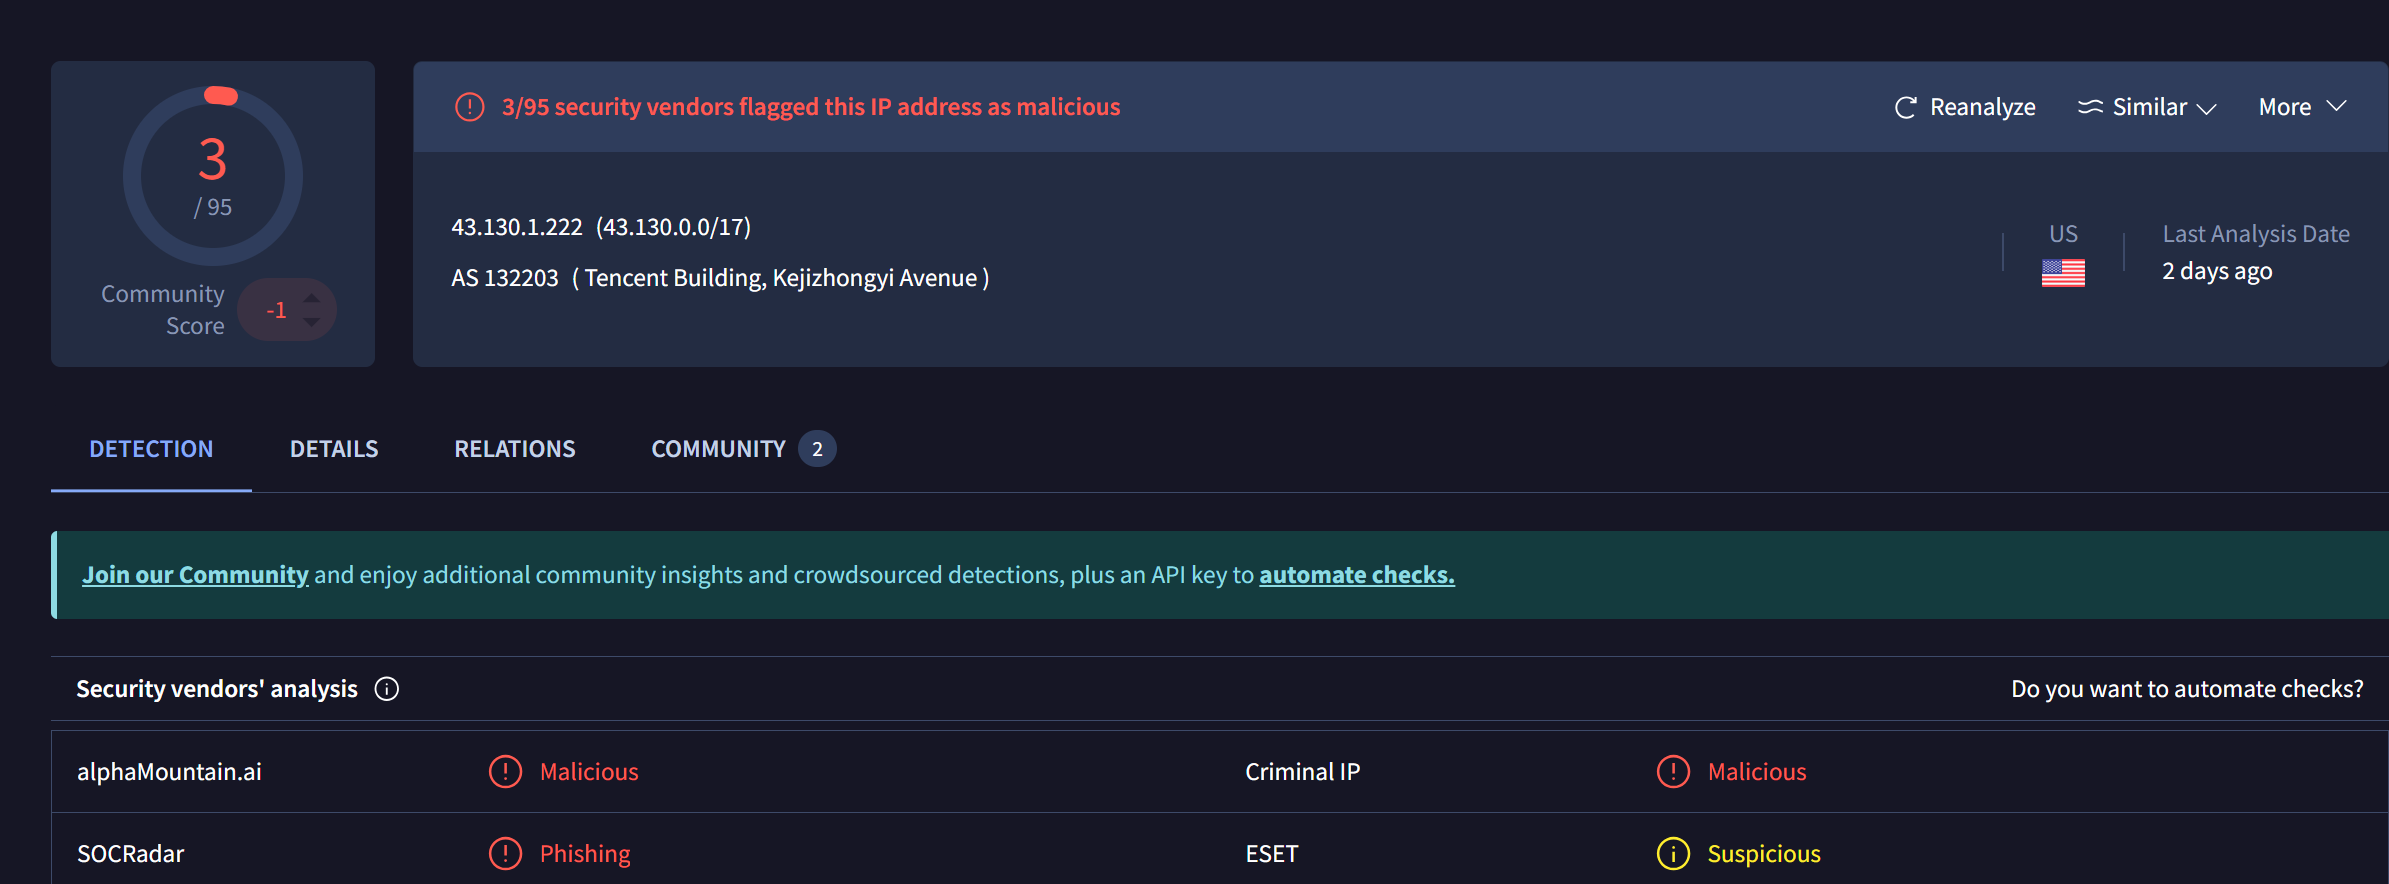
كجزء من تحقيقي، قمت بفحص عنوان IP المصدر 43[.]130[.]1[.]222 باستخدام VirusTotal لتقييم سمعته. أكد التحليل أن عنوان IP هذا مُعلّم كخبيث.

للتحقق من وجود هجوم إلكتروني، قمت أيضًا بتحليل السجلات باستخدام 43[.]130[.]1[.]222 كعنوان IP مصدر وحددت ثلاثة إدخالات سجل ذات صلة.

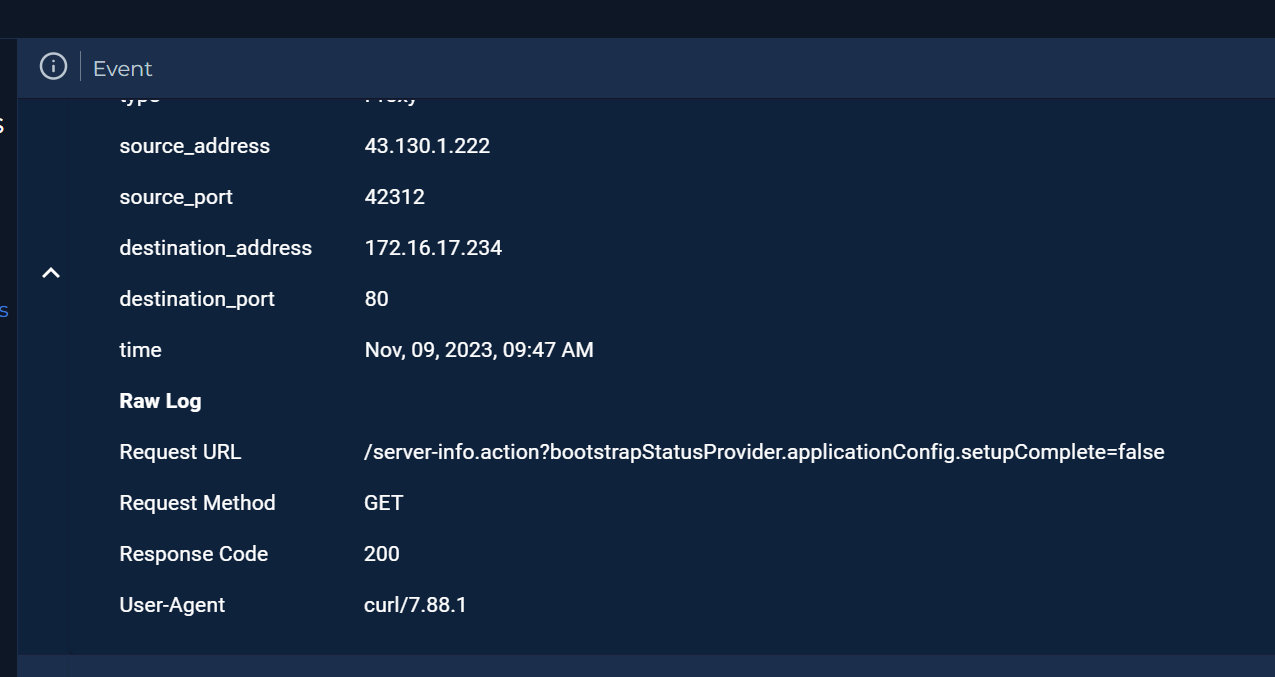
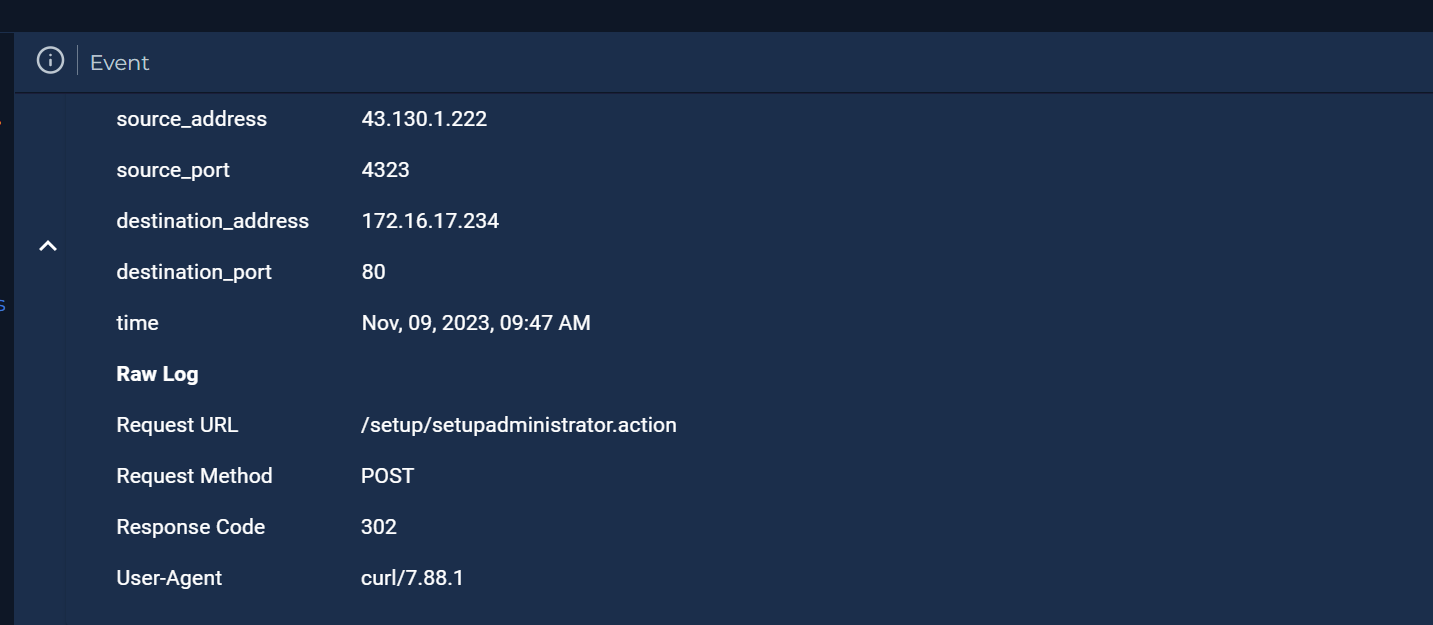
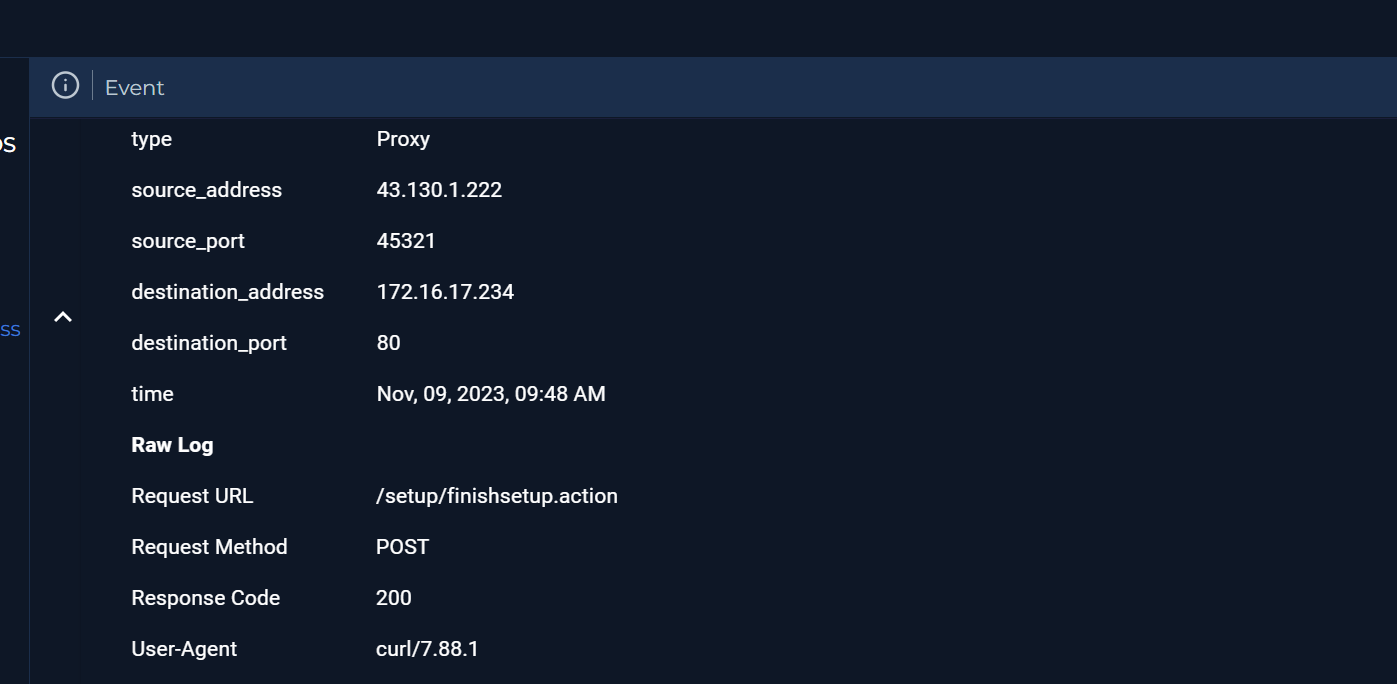
عند تحليل إدخالات السجل، لاحظت أن الطلب /serverinfo.actionbootstrapStatusProvider.applicationConfig.setupComplete=false أعاد رمز حالة 200. يشير هذا الرد إلى أن الطلب تمت معالجته بنجاح، مما يشير إلى أن الهجوم تم تنفيذه بنجاح.
بناءً على نتائج تحقيقي، تم تحديد حركة المرور على أنها خبيثة.

بناءً على التحقيق والخيارات المتاحة، فإن التصنيف الأنسب لناقل الهجوم هو "أخرى". حركة المرور الخبيثة التي تم ملاحظتها لا تتوافق مع أي من الفئات المحددة مسبقًا مثل حقن الأوامر، IDOR، LFI/RFI، حقن SQL، أو XSS.
بعد مراجعة سجلات أمان البريد الإلكتروني باستخدام كل من عناوين IP المصدر والوجهة، لم أجد أي دليل على رسائل بريد إلكتروني تشير إلى أن هذا كان اختبارًا مخططًا له.
عنوان IP 43.130.1.222 يأتي من مؤسسة خارجية ويعمل كنقطة نهاية مواجهة للجمهور، بينما 172.16.17.234 مخصص لجهاز داخل الشبكة الداخلية للشركة. يشير هذا إلى أن الاتصال نشأ خارجيًا من الإنترنت وكان موجهًا نحو الشبكة الداخلية للشركة.
خلال المرحلة الأولية من التحقيق، أصبح من الواضح أن تكوين الجهاز سمح للهجوم بالمضي قدمًا دون حظر أو تخفيف أي نشاط خبيث. بالإضافة إلى ذلك، كشف تحليل السجلات عن طلب أعاد رمز حالة 200، مما يؤكد أنه تمت معالجته بنجاح مما يشير أيضًا إلى أن الهجوم تم تنفيذه بنجاح. لمنع المزيد من الاختراق، بادرت باحتواء الجهاز المتأثر.

نظرًا لتنفيذ الهجوم بنجاح، قمت بشكل استباقي برفع القضية إلى المستوى الثاني لإجراء تحقيق أكثر شمولاً. يمتلك محللو المستوى الثاني خبرة أعمق وإمكانية الوصول إلى أدوات متقدمة، مما يسمح لهم بإجراء تحليل تهديدات مفصل، وتقييم الحركة الجانبية المحتملة، وتنفيذ إجراءات الاحتواء والمعالجة المناسبة. هذا الرفع ضروري لضمان فهم الحادثة بالكامل وتخفيفها بشكل فعال، مما يقلل من خطر المزيد من الاختراق.

تم إجراء التحقيق بنجاح، مع اتخاذ الإجراءات ذات الصلة للتخفيف من الأثر وتأمين البيئة.
شكرًا لك على وقتك في قراءة هذا. تقديركم دائمًا موضع تقدير!
