 anonmoty/xxstrike
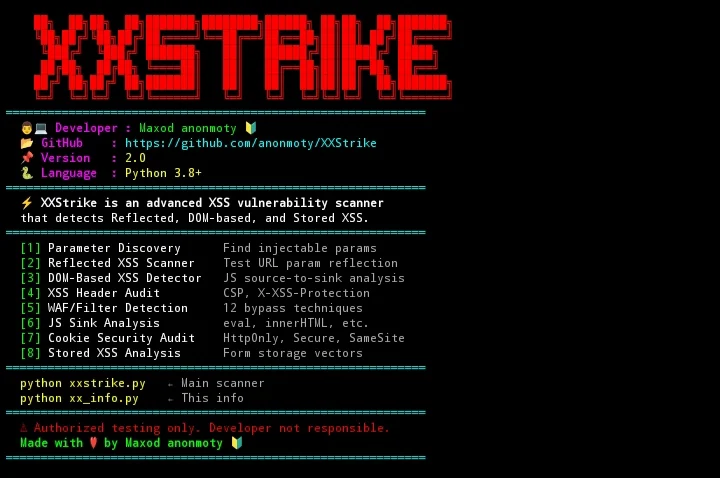
XSStrike هو ماسح ضوئي لثغرات XSS مع ميزات مخصصة. يكتشف ثغرات XSS في تطبيقات الويب.

تم التطوير بواسطة: Maxod anonmoty 🔰
المستودع الرسمي: https://github.com/anonmoty/XXStrike
نظرة عامة • الميزات الرئيسية • الوحدات • التثبيت • الاستخدام • المقارنة • إخلاء المسؤولية
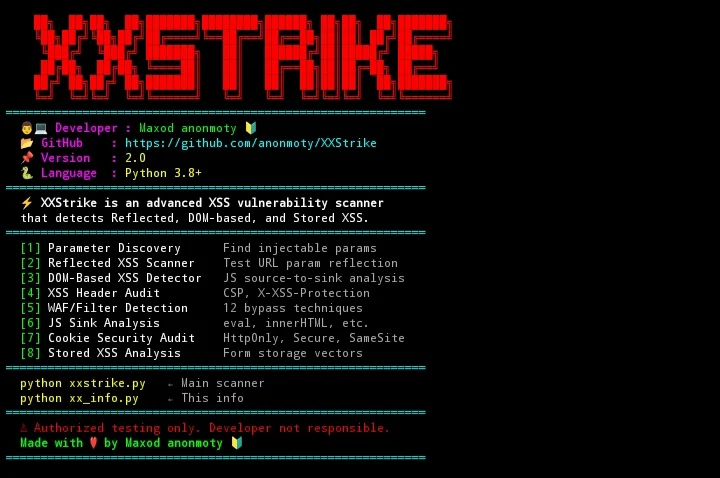
XXStrike هو إطار عمل متقدم متعدد الخيوط لكشف وتقييم ثغرات البرمجة النصية عبر المواقع (XSS)، مصمم لمختبري الاختراق وصائدي مكافآت الثغرات ومهندسي أمن التطبيقات ومتخصصي DevSecOps.
صُمم XXStrike كبديل حديث وخفيف الوزن وعالي السرعة لماسحات XSS القديمة، وهو يجمع بين اكتشاف المعاملات الذكي، وتتبع تدفق DOM من المصدر إلى الحوض، وتشويش الحمولات المدرك للسياق، واستدلالات تجاوز WAF/الفلاتر في واجهة طرفية واحدة متماسكة.
مُحسَّن أصلاً لكل من Android (Termux) وتوزيعات Linux القياسية.
innerHTML، document.write، eval()، postMessage).| # | اسم الوحدة | الطريقة والقدرات |
|---|---|---|
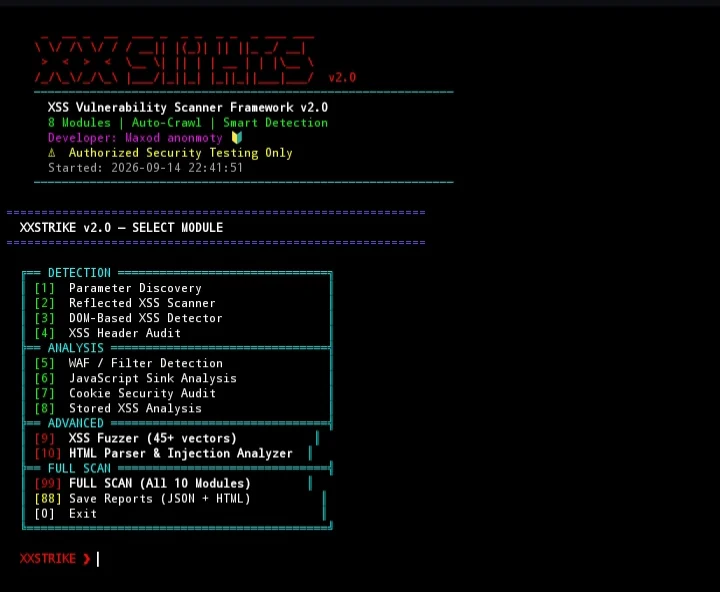
01 | اكتشاف المعاملات | يكشف معاملات الاستعلام وحقول النماذج المخفية والوسائط المنعكسة. |
02 | ماسح XSS المنعكس | التحقق من الحقن السياقي باختبارات كسر الحدود. |
03 | كاشف XSS القائم على DOM | تتبع تدفق JavaScript من المصدر إلى الحوض واستخراج الأنماط الخطرة. |
04 | تدقيق رؤوس XSS | يقيّم Content-Security-Policy (CSP) و X-XSS-Protection و X-Content-Type-Options. |
05 | كشف WAF / الفلاتر | يختبر 12 تحويلاً للتجاوز (Unicode، Hex، الترميز المزدوج، حالات مختلطة). |
06 | تحليل أحواض JavaScript | يفحص السكريبتات الخارجية والكتل المضمنة بحثاً عن واجهات برمجية غير آمنة. |
07 | تدقيق أمان الكوكيز | يفحص أعلام رموز الجلسة (HttpOnly، Secure، SameSite) لتسريب XSS المساعد. |
08 | محلل نواقل XSS المخزنة | يكتشف نقاط الدخول للتخزين الدائم (النماذج، مناطق النص، حقول التعليقات). |
09 | مشوّش XSS المتقدم | أكثر من 45 ناقلاً مصنفاً يختبر الترميز ومعالجات البروتوكول (javascript:، data:) والوسوم المتداخلة. |
10 | محلل HTML ونقاط الحقن | يحلل وسوم meta والإطارات المعزولة وسمات الأحداث وأدوات التعقيم (DOMPurify، Bleach). |
| القدرة | XSStrike القديم | الماسحات العامة | ⚡ XXStrike v2.0 |
|---|---|---|---|
| دعم Termux / Linux المحمول | ⚠️ غير مستقر | ❌ لا | ✅ أصلي (محسّن 100%) |
| متتبع أحواض DOM المدمج | جزئي | ❌ لا | ✅ كامل من المصدر إلى الحوض |
| تقييم أمان أعلام الكوكيز و CSP | ❌ لا | جزئي | ✅ شامل (A+ إلى F) |
| واجهة CLI تفاعلية + فحص تلقائي كامل | ❌ CLI فقط | ❌ CLI فقط | ✅ مزدوج (قائمة + دفعة 99) |
| مُقرِّر تلقائي HTML / JSON | ❌ لا | جزئي | ✅ مُصدِّر مدمج |
| تطوير نشط | راكد | متفاوت | ✅ نشط (إصدار 2025) |
# Update repository lists
pkg update && pkg upgrade -y

# Install dependencies
pkg install python git -y

# Clone repository
git clone https://github.com/anonmoty/XXStrike.git

# Navigate to project directory
cd XXStrike

# Install required Python packages
pip install -r requirements.txt

# Launch XXStrike
python XSStrike.py