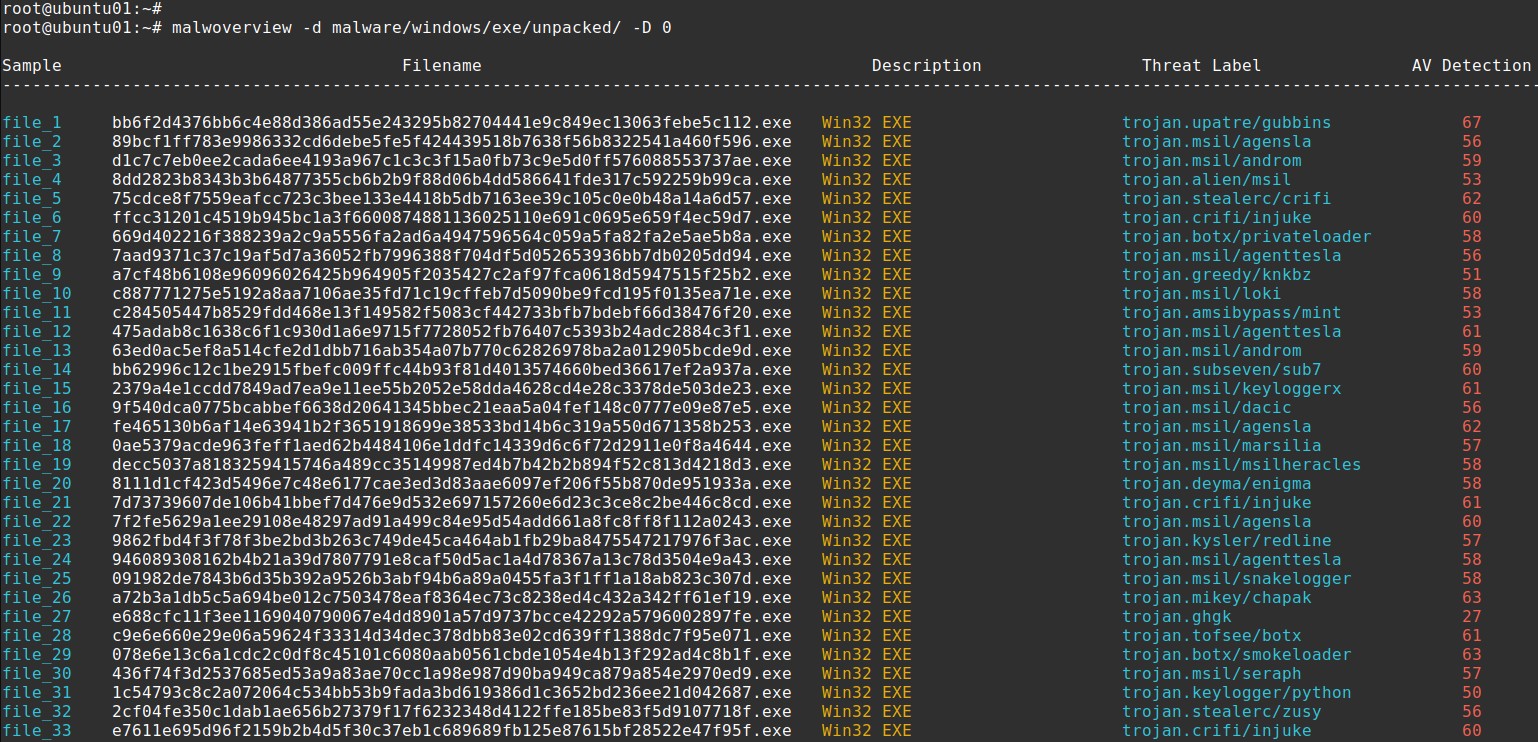
Malwoverview هي أداة استجابة أولية لصيد التهديدات عبر VirusTotal وHybrid Analysis وURLHaus وPolyswarm وMalshare وAlien Vault وMalpedia وMalware Bazaar وThreatFox وTriage وIPInfo وShodan وAbuseIPDB وGreyNoise وURLScan.io وWhois/RDAP وNIST وVulnCheck. تدعم الأداة إثراء LLM، واستخراج IOC، وفحص YARA، وتحليل Android.

# Malwoverview
[<img alt="GitHub release (latest by date)" src="https://img.shields.io/github/v/release/alexandreborges/malwoverview?color=red&style=for-the-badge">](https://github.com/alexandreborges/malwoverview/releases/tag/v8.2.0) [<img alt="GitHub last commit" src="https://img.shields.io/github/last-commit/alexandreborges/malwoverview?color=Yellow&style=for-the-badge">](https://github.com/alexandreborges/malwoverview/releases) [<img alt="GitHub Release Date" src="https://img.shields.io/github/release-date/alexandreborges/malwoverview?label=Release%20Date&style=for-the-badge">](https://github.com/alexandreborges/malwoverview/releases) [<img alt="GitHub" src="https://img.shields.io/github/license/alexandreborges/malwoverview?style=for-the-badge">](https://github.com/alexandreborges/malwoverview/blob/master/LICENSE)
[<img alt="GitHub stars" src="https://img.shields.io/github/stars/alexandreborges/malwoverview?logoColor=Red&style=for-the-badge">](https://github.com/alexandreborges/malwoverview/stargazers)
[<img alt="Twitter Follow" src="https://img.shields.io/twitter/follow/ale_sp_brazil?style=for-the-badge&logo=X&color=blueviolet">](https://twitter.com/ale_sp_brazil)
[](https://pepy.tech/project/malwoverview)
[<img alt="Downloads/Total" src="https://static.pepy.tech/personalized-badge/malwoverview?period=total&units=international_system&left_color=grey&right_color=red&left_text=Total%20Downloads">](https://pepy.tech/project/malwoverview)
[](https://github.com/alexandreborges/malwoverview/actions/workflows/github-code-scanning/codeql)
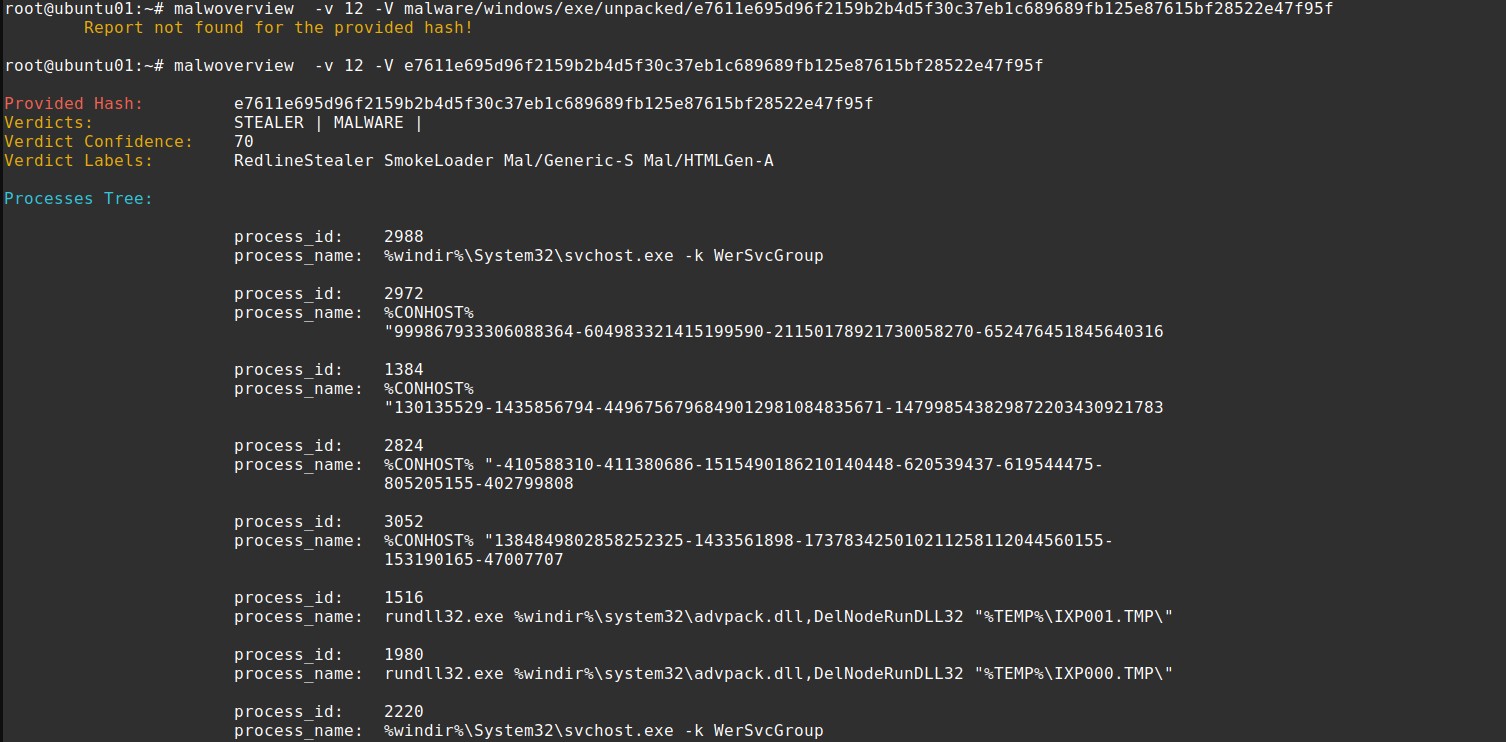
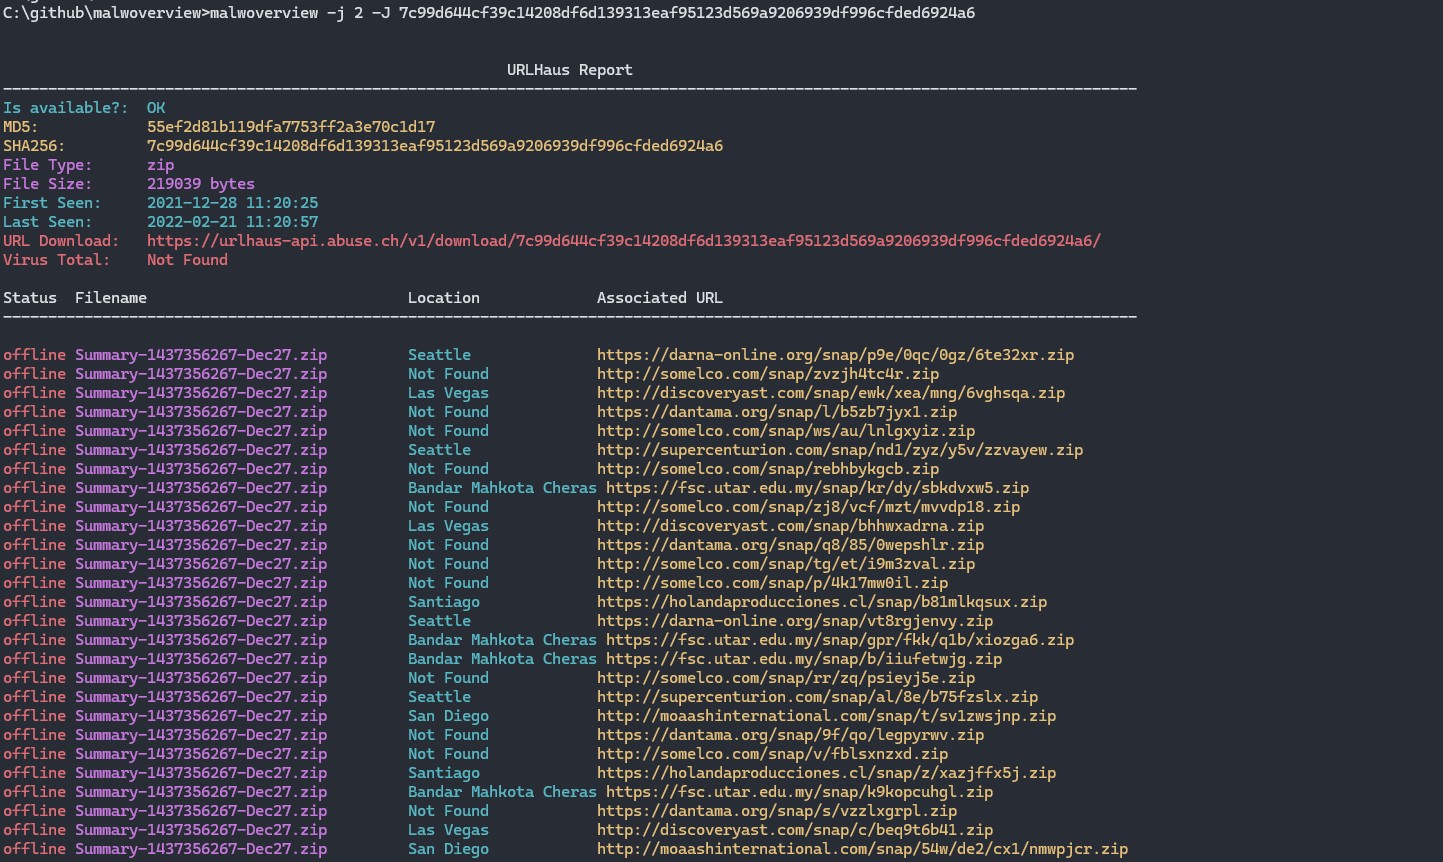
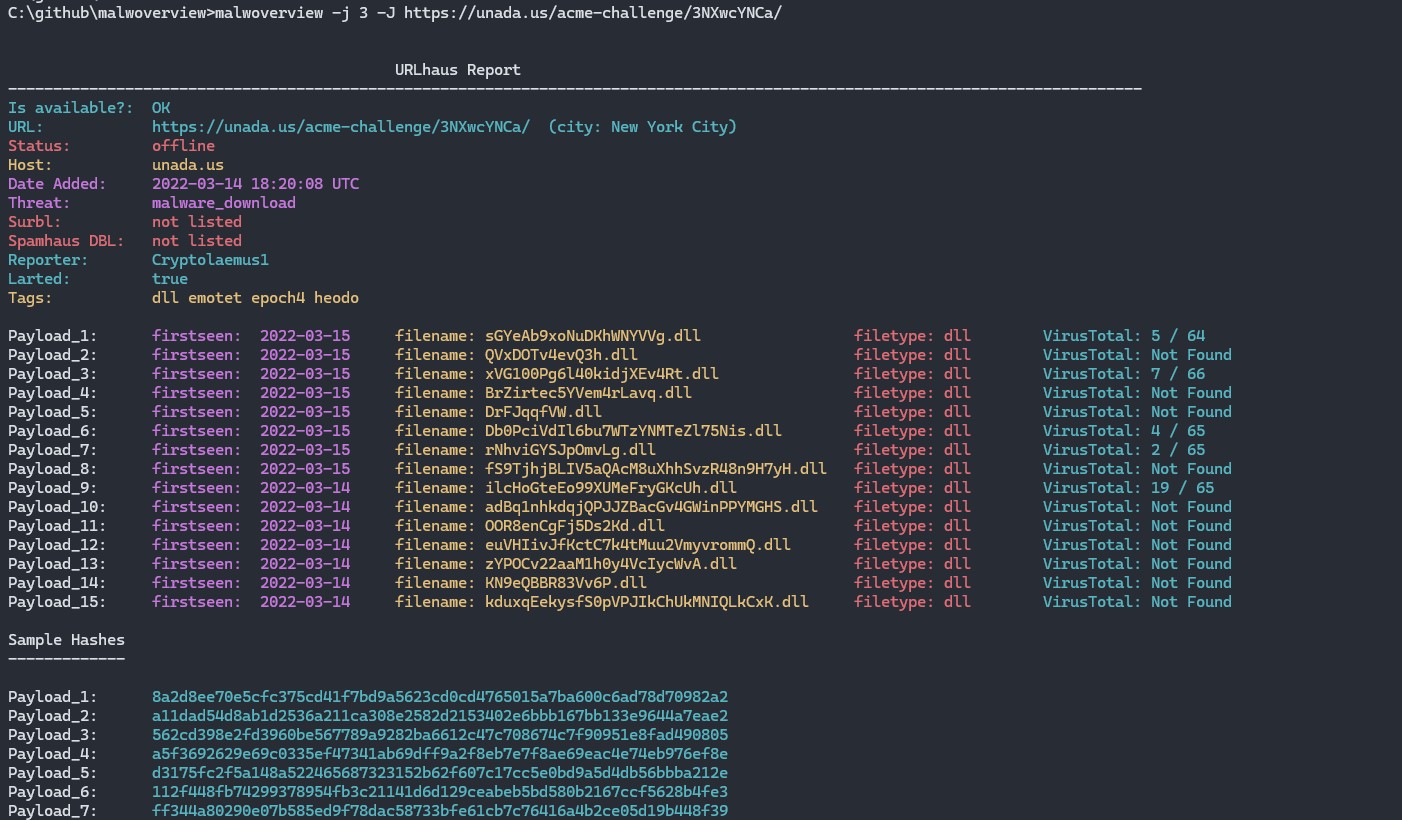
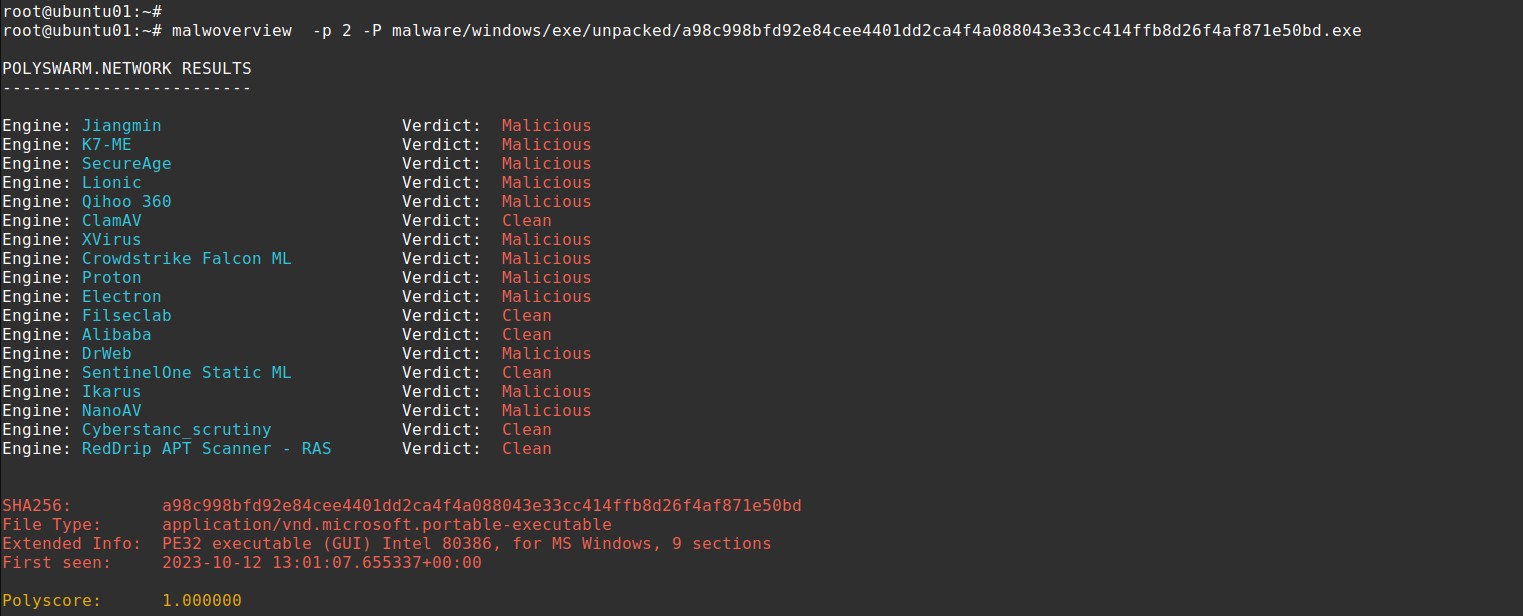
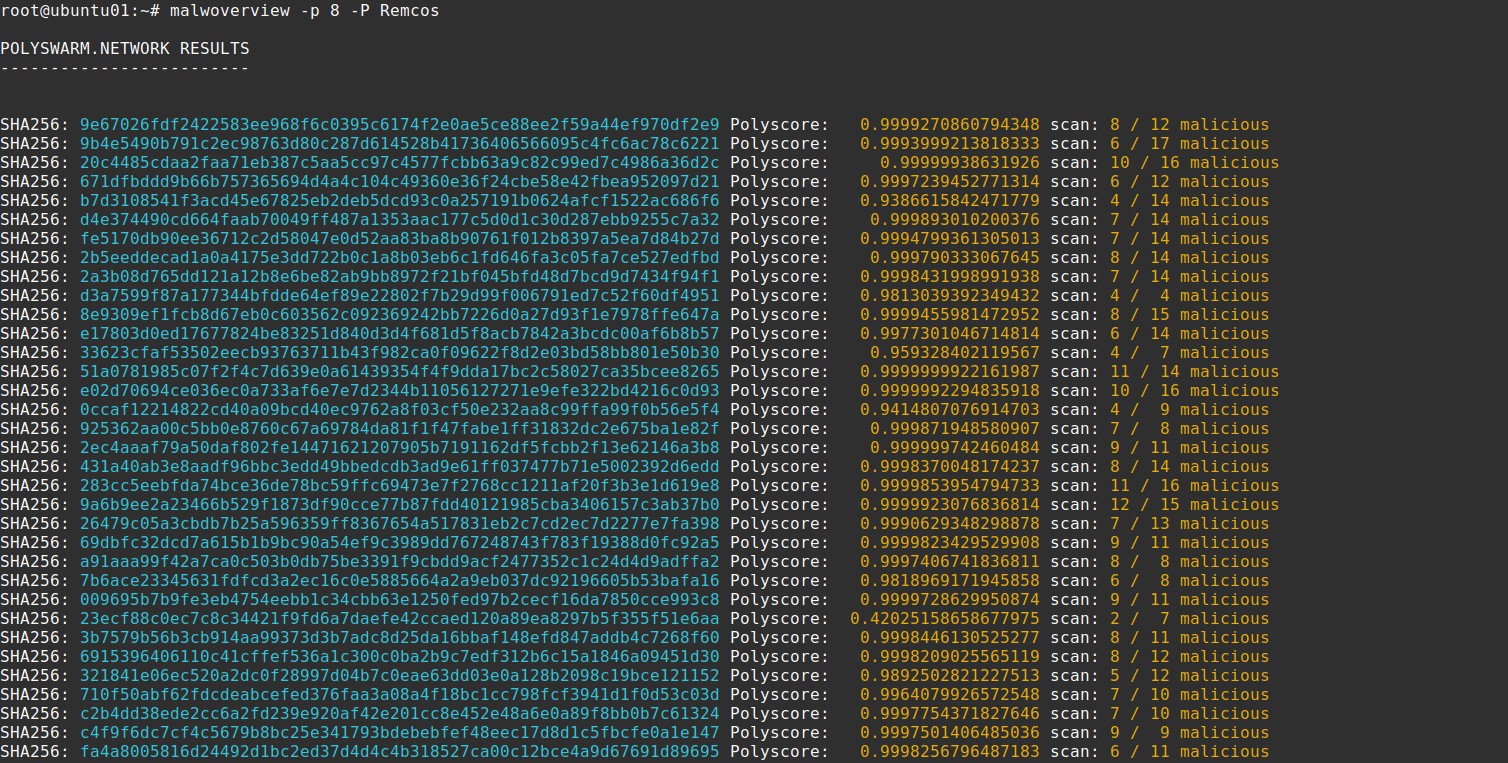
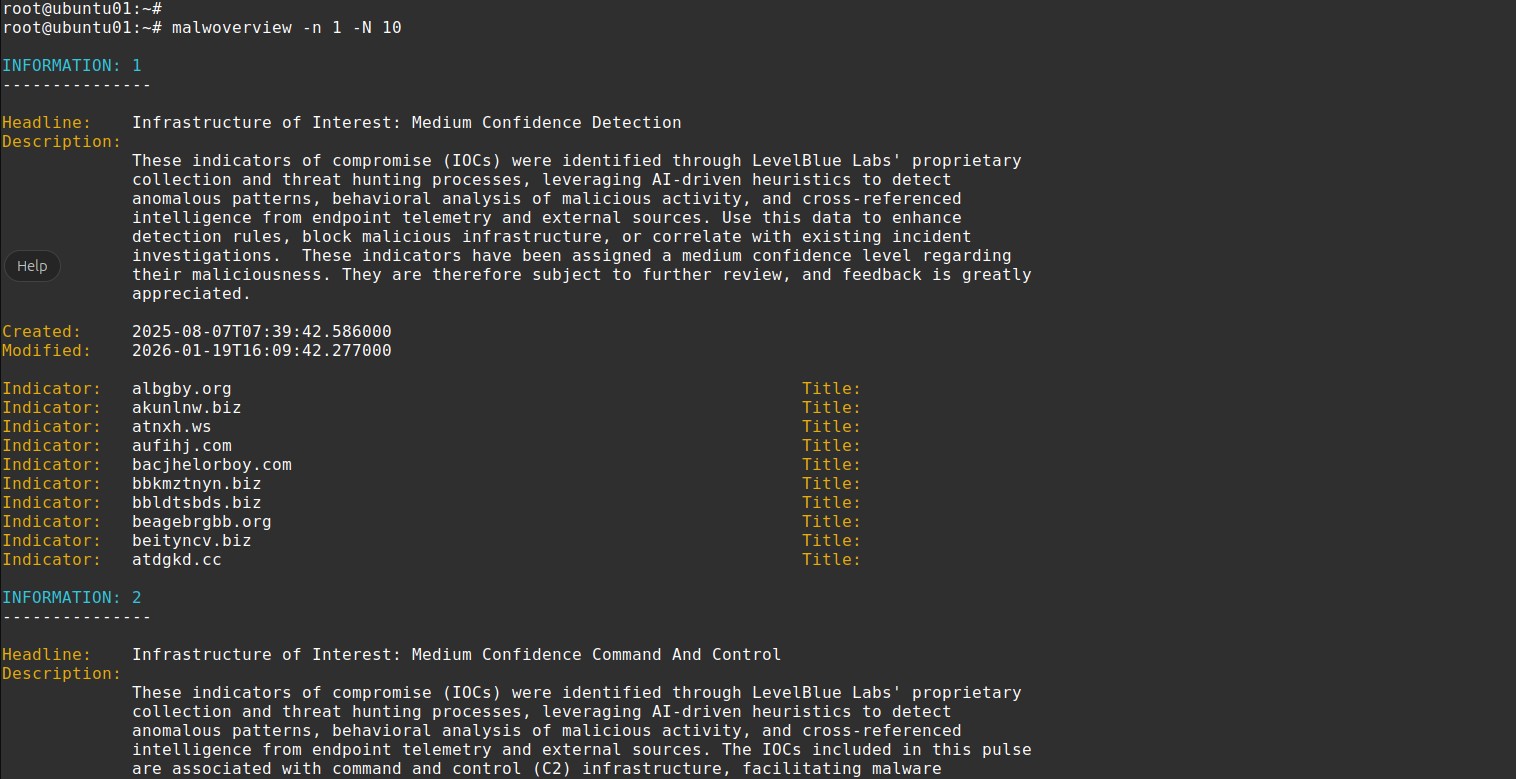
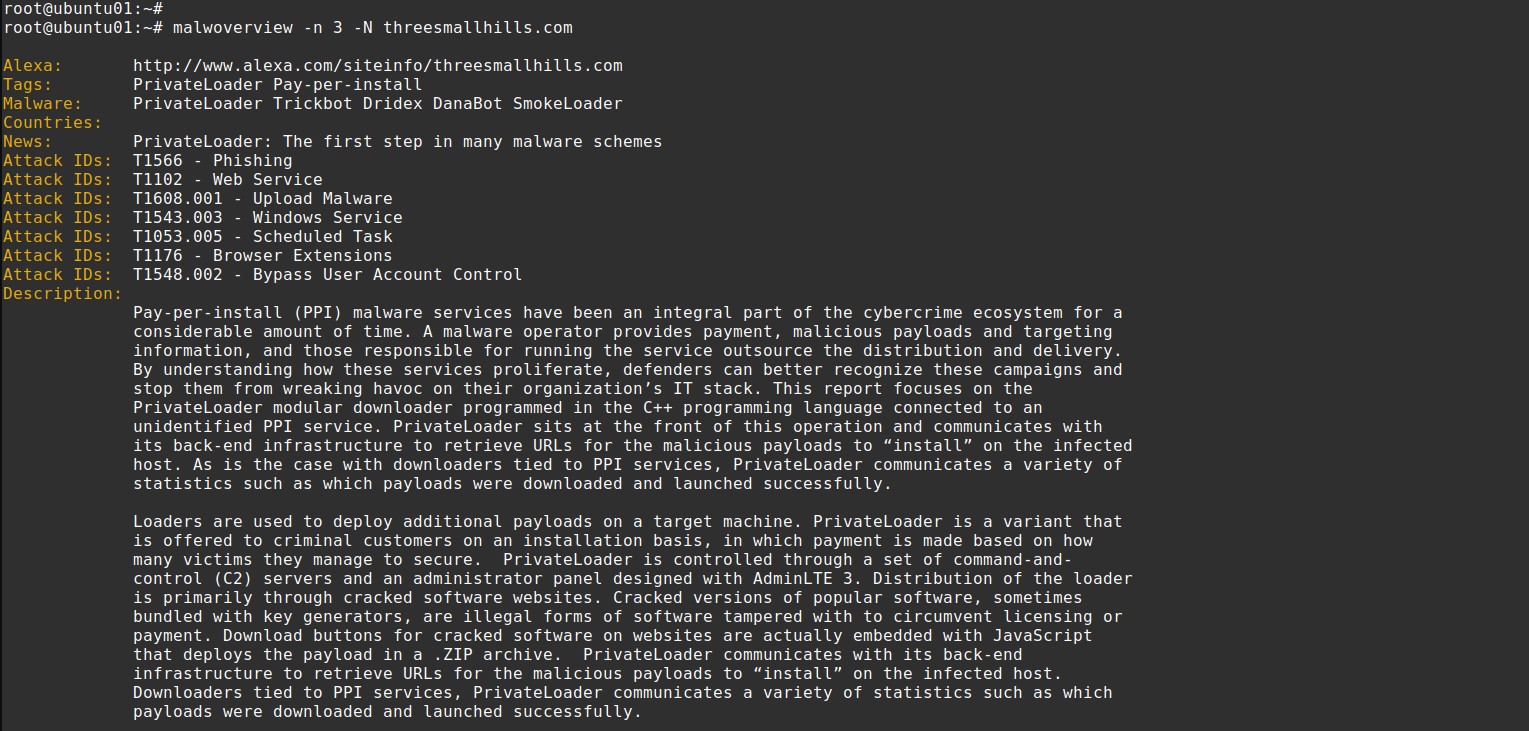
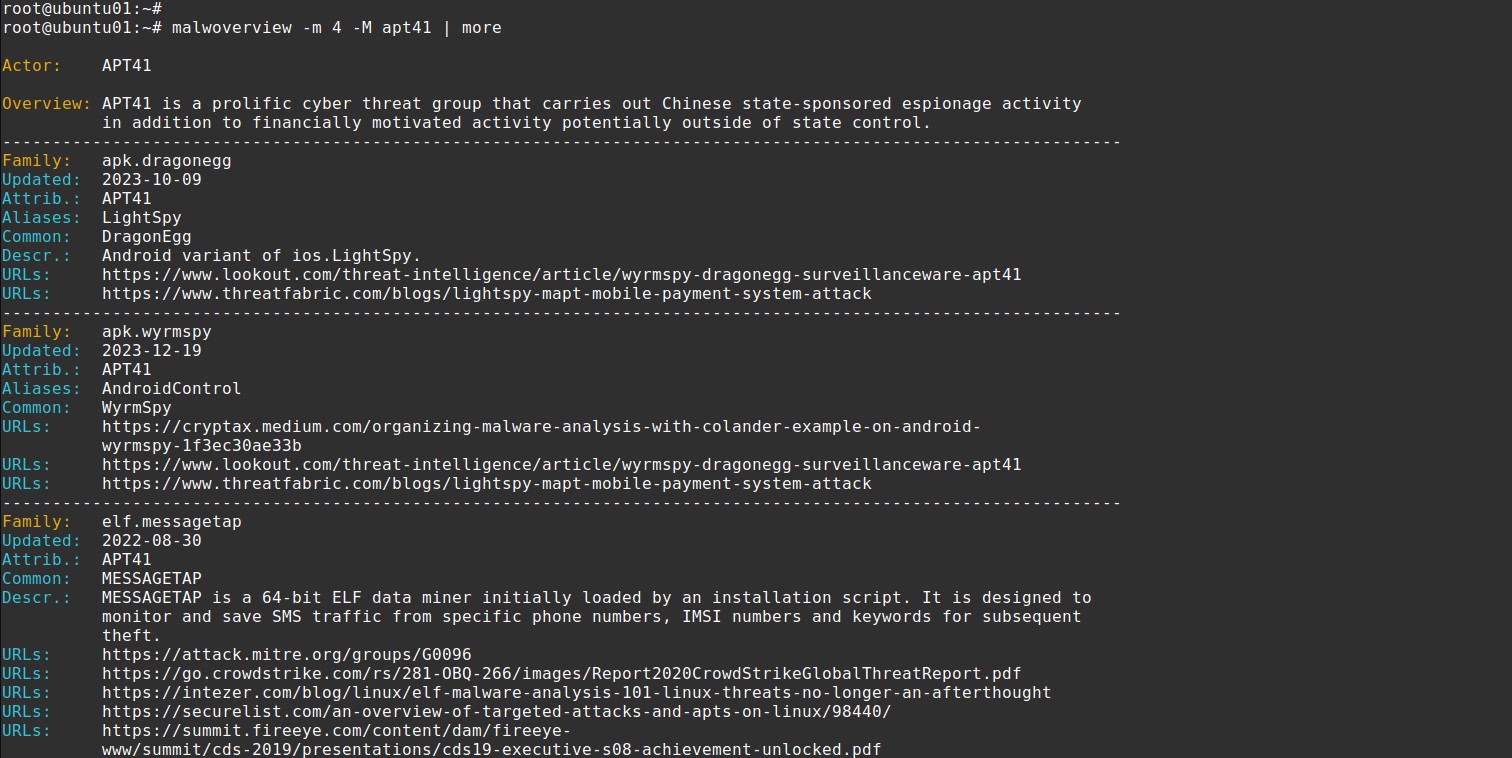
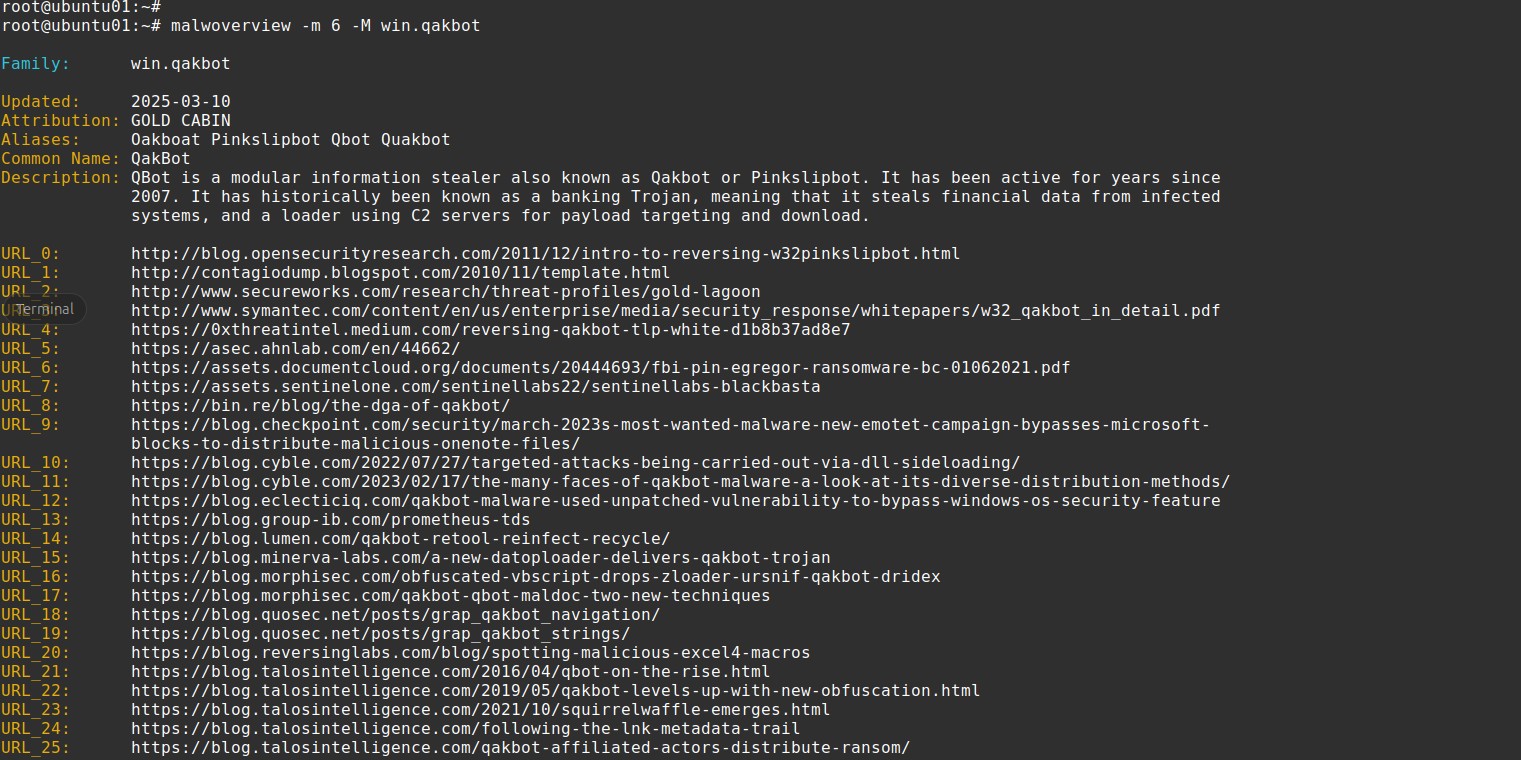
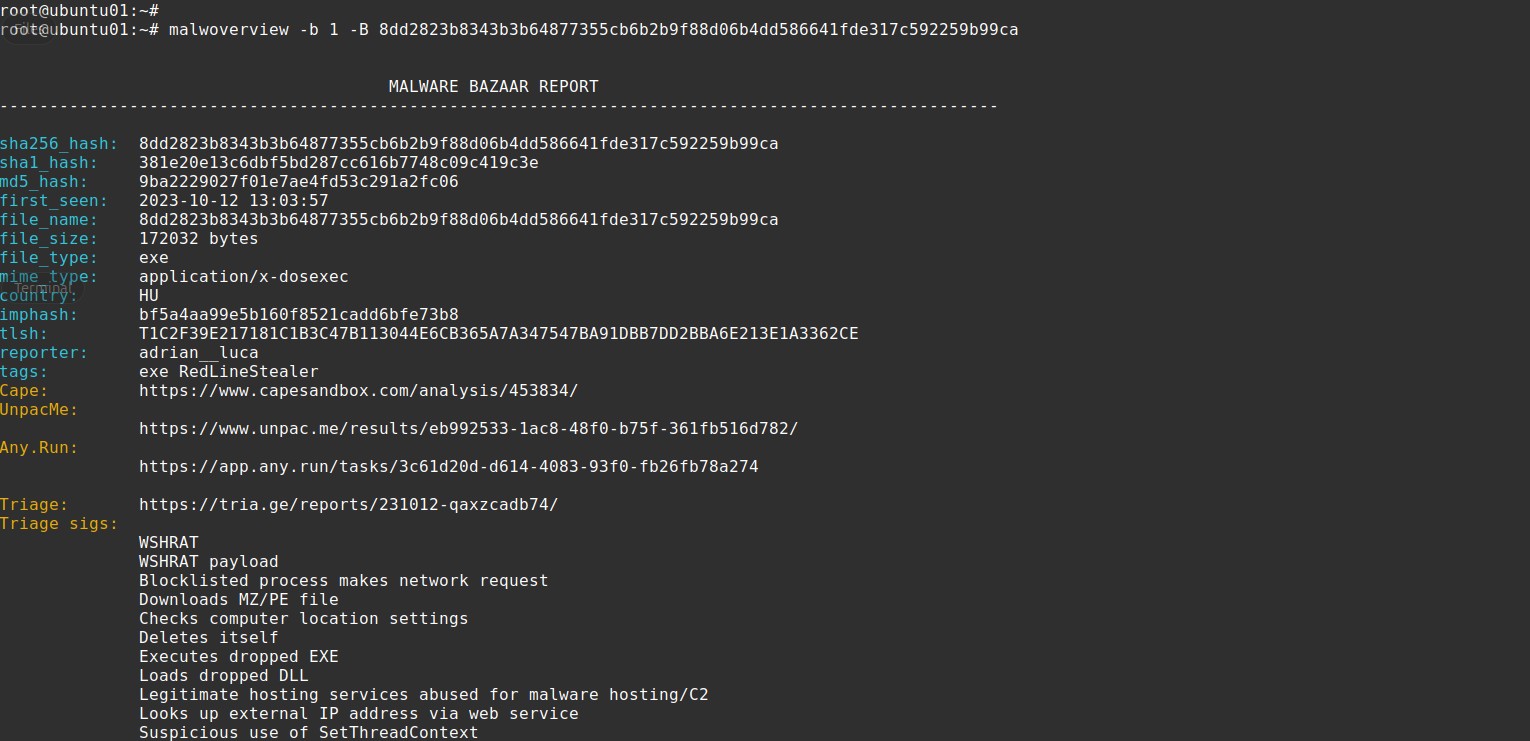
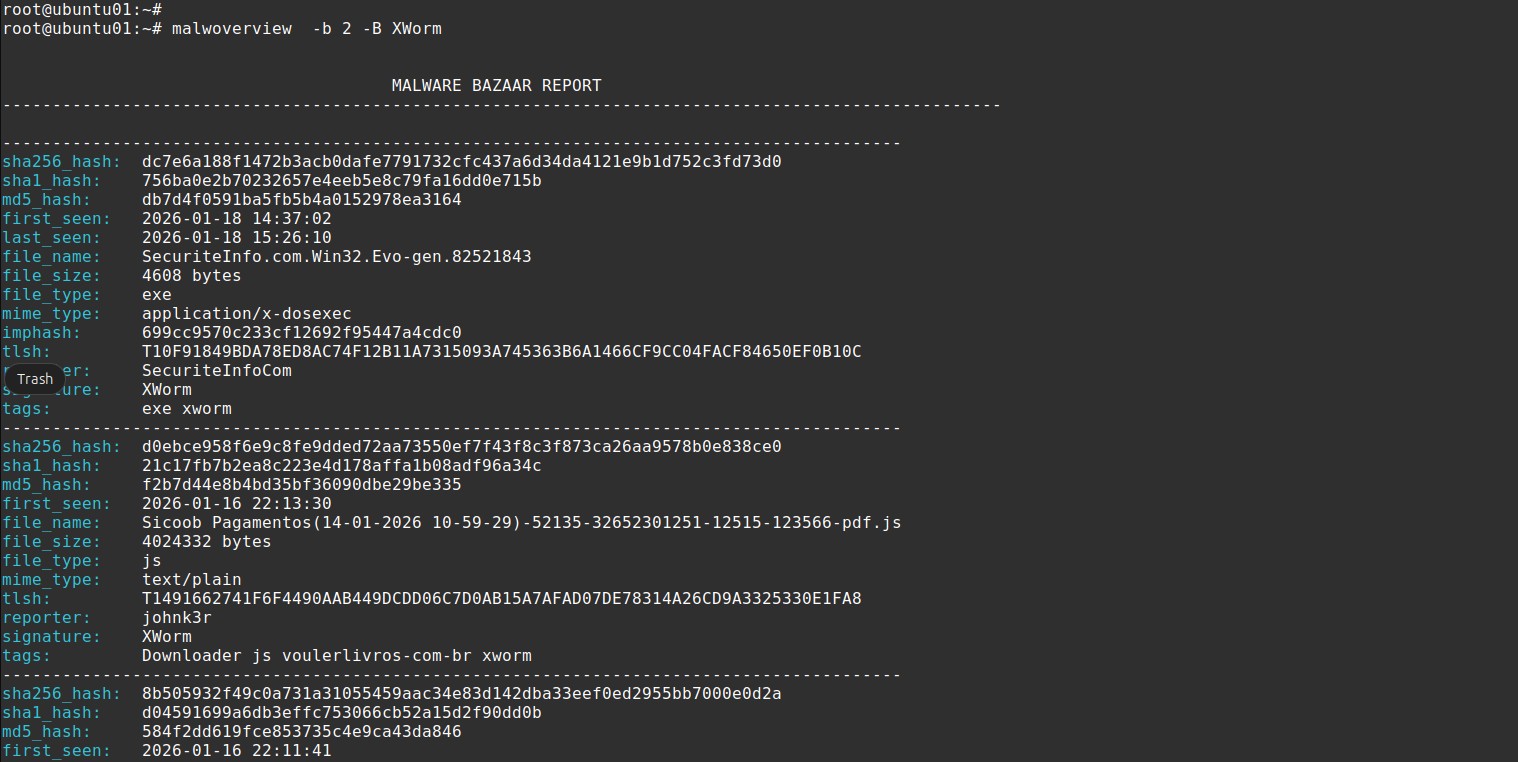
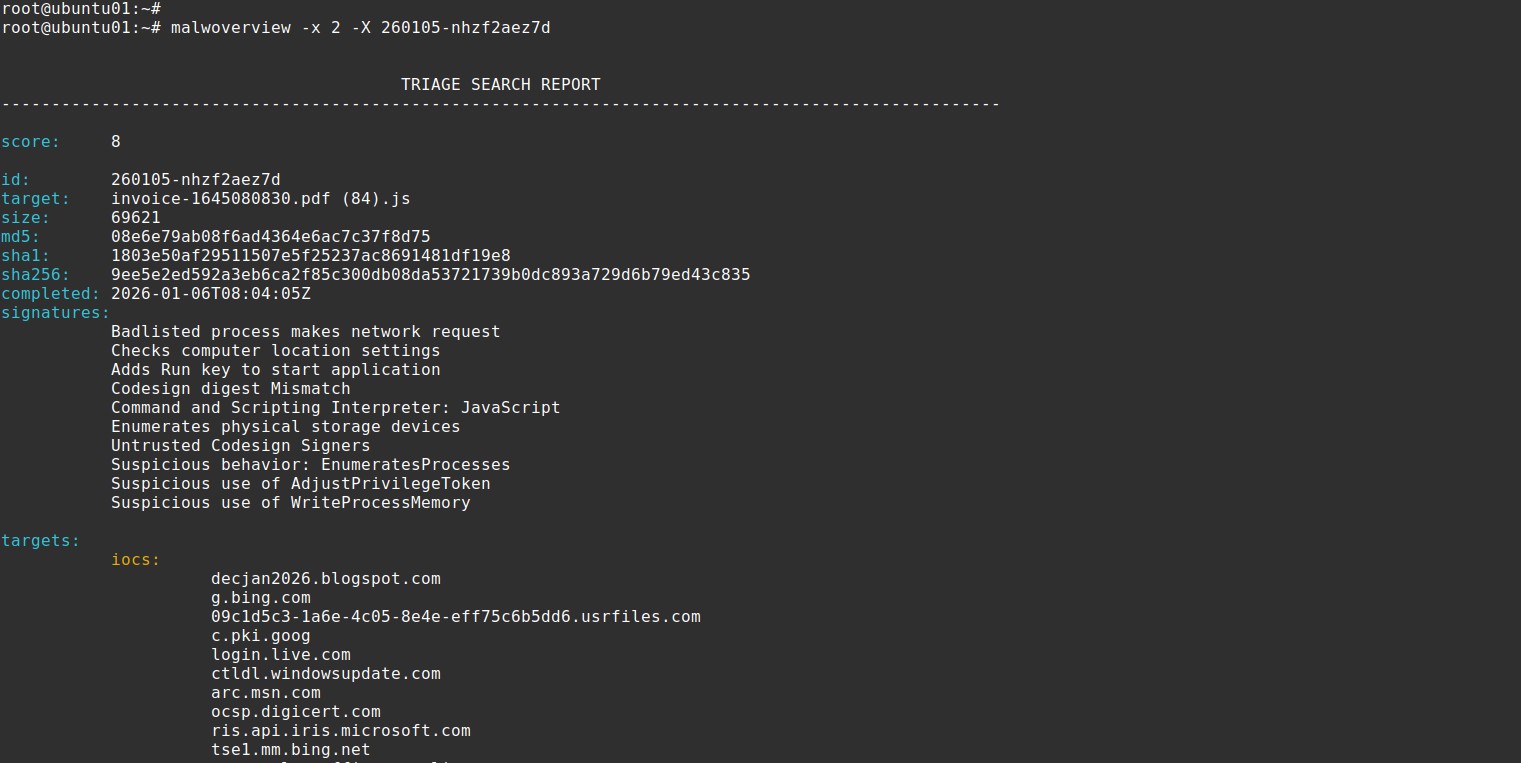

Copyright (C) 2018-2026 Alexandre Borges (https://exploitreversing.com)
This program is free software: you can redistribute it and/or modify
it under the terms of the GNU General Public License as published by
the Free Software Foundation, either version 3 of the License, or
(at your option) any later version.
This program is distributed in the hope that it will be useful,
but WITHOUT ANY WARRANTY; without even the implied warranty of
MERCHANTABILITY or FITNESS FOR A PARTICULAR PURPOSE. See the
GNU General Public License for more details.
See GNU Public License on <http://www.gnu.org/licenses/>.
## الإصدار الحالي: 8.2.0 (الاسم الرمزي: Revolutions)
ملاحظة مهمة: لا يقوم Malwoverview بإرسال أي عينات إلى أي نقطة نهاية بشكل افتراضي،
لذلك فهو يحترم اتفاقيات عدم الإفصاح (NDAs) المحتملة. هناك خيارات محددة
ترسل العينات بشكل صريح، لكن هذه الخيارات موضحة في المساعدة.
## نبذة
Malwoverview.py هي أداة استجابة أولية لاصطياد التهديدات، تقوم بإجراء فرز أولي وسريع
لعينات البرمجيات الخبيثة، وعناوين URL، وعناوين IP، والنطاقات، وعائلات البرمجيات الخبيثة، ومؤشرات الاختراق (IOCs)، وقيم التجزئة (hashes). بالإضافة إلى ذلك،
يستطيع Malwoverview الحصول على تقارير السلوك الديناميكي والثابت، وإرسال وتنزيل العينات
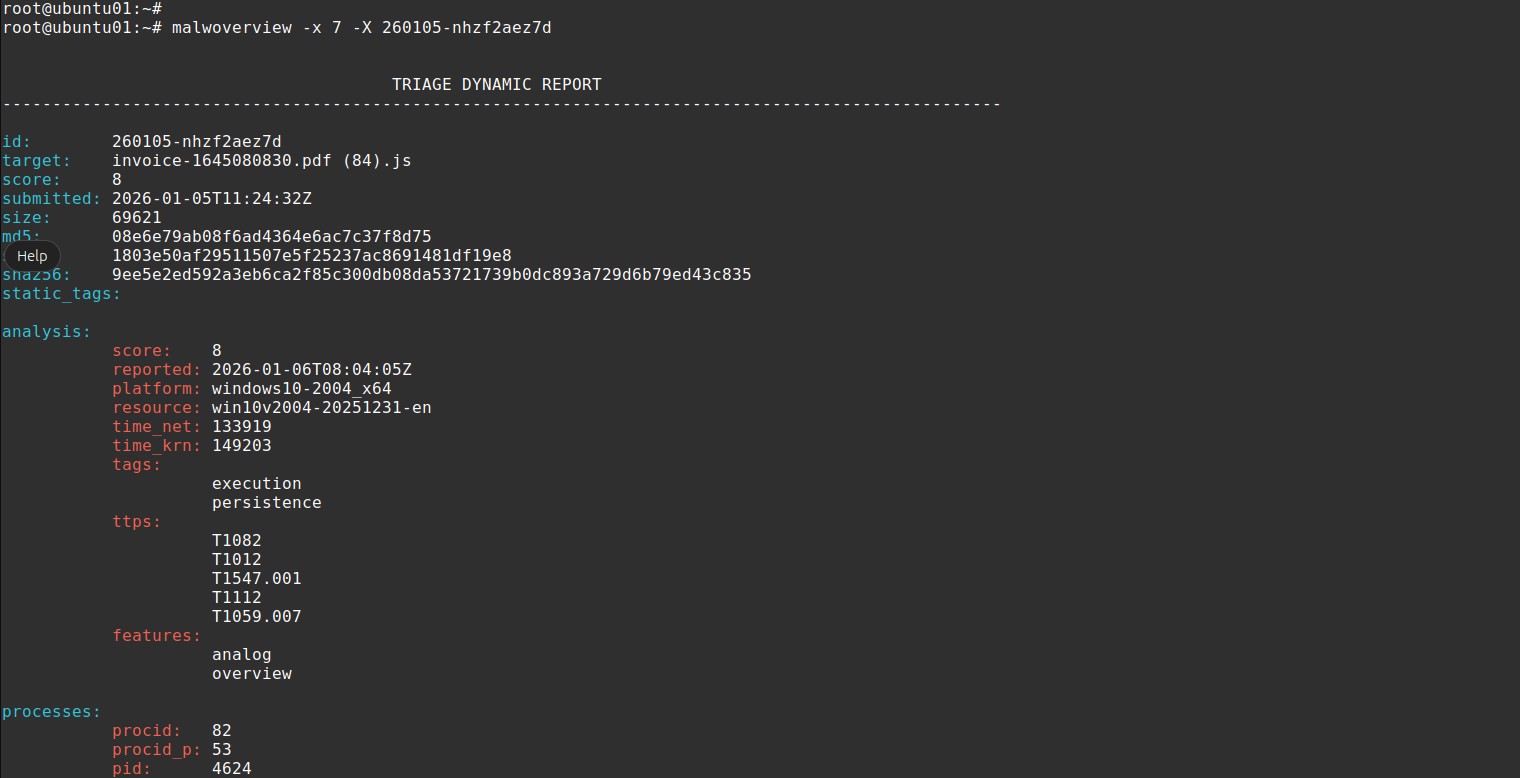
من عدة نقاط نهاية. بكلمات قليلة، يعمل كعميل لأهم بيئات الفحص (sandboxes) الموجودة.
تهدف هذه الأداة إلى:
01. تحديد عينات البرمجيات الخبيثة التنفيذية المتشابهة (PE/PE+) وفقًا لجدول الاستيراد (imphash) وتجميعها
حسب ألوان مختلفة (انتبه إلى العمود الثاني من المخرجات). لذا، الألوان مهمة!
02. عرض معلومات التجزئة على محركات Virus Total وHybrid Analysis وMalshare وPolyswarm وURLhaus وAlien Vault
وMalpedia وThreatCrowd.
03. تحديد ما إذا كانت عينات البرمجيات الخبيثة تحتوي على overlay، واستخراجه إذا أردت.
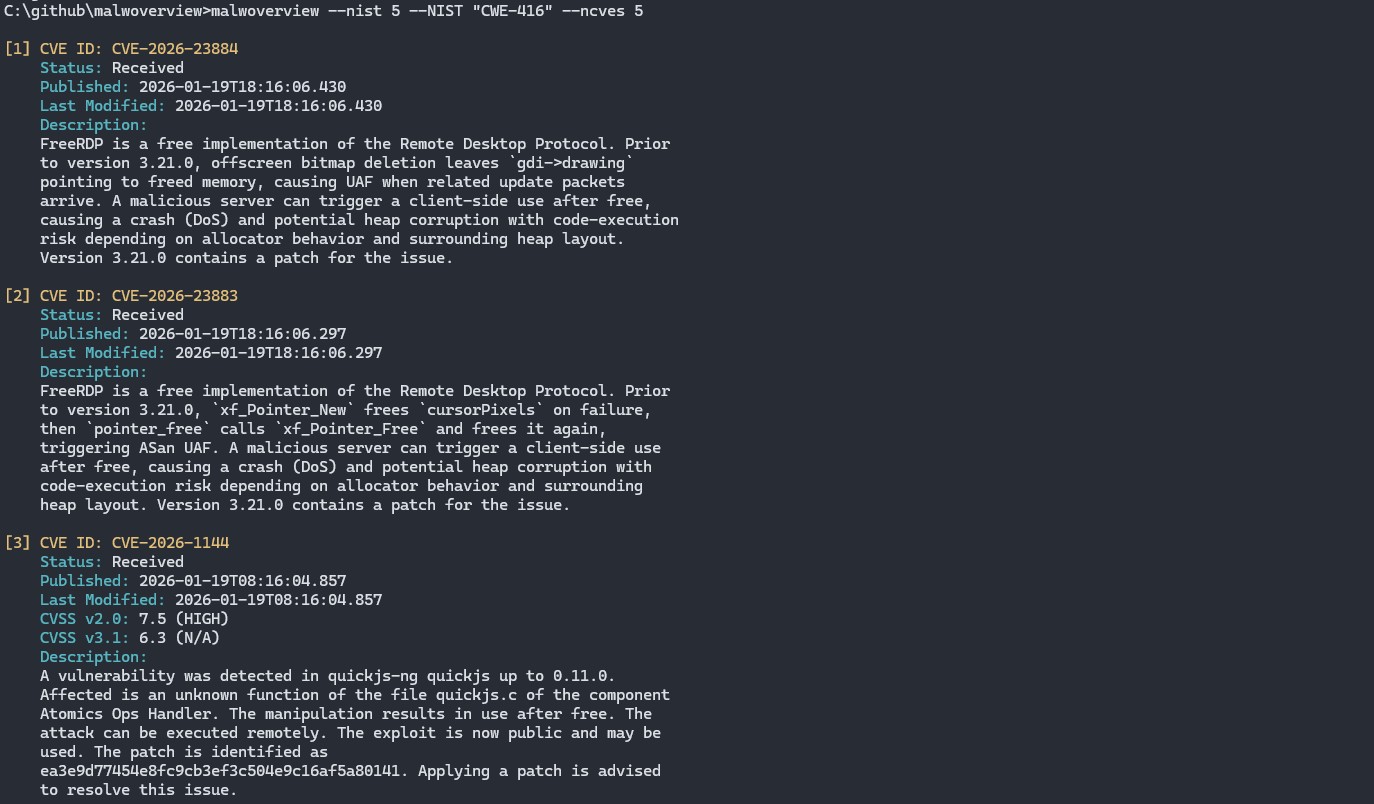
04. فحص الملفات المشبوهة على Virus Total وHybrid Analysis وPolyswarm.
05. فحص عناوين URL على محركات Virus Total وMalshare وPolyswarm وURLhaus وAlien Vault.
06. تنزيل عينات البرمجيات الخبيثة من محركات Hybrid Analysis وMalshare وURLHaus وPolyswarm وMalpedia.
07. إرسال عينات البرمجيات الخبيثة إلى VirusTotal وHybrid Analysis وPolyswarm.
08. سرد آخر عناوين URL المشبوهة من URLHaus.
09. سرد آخر الحمولات (payloads) من URLHaus.
10. البحث عن حمولات محددة على Malshare.
11. البحث عن حمولات مشابهة (PE32/PE32+) على محرك Polyswarm.
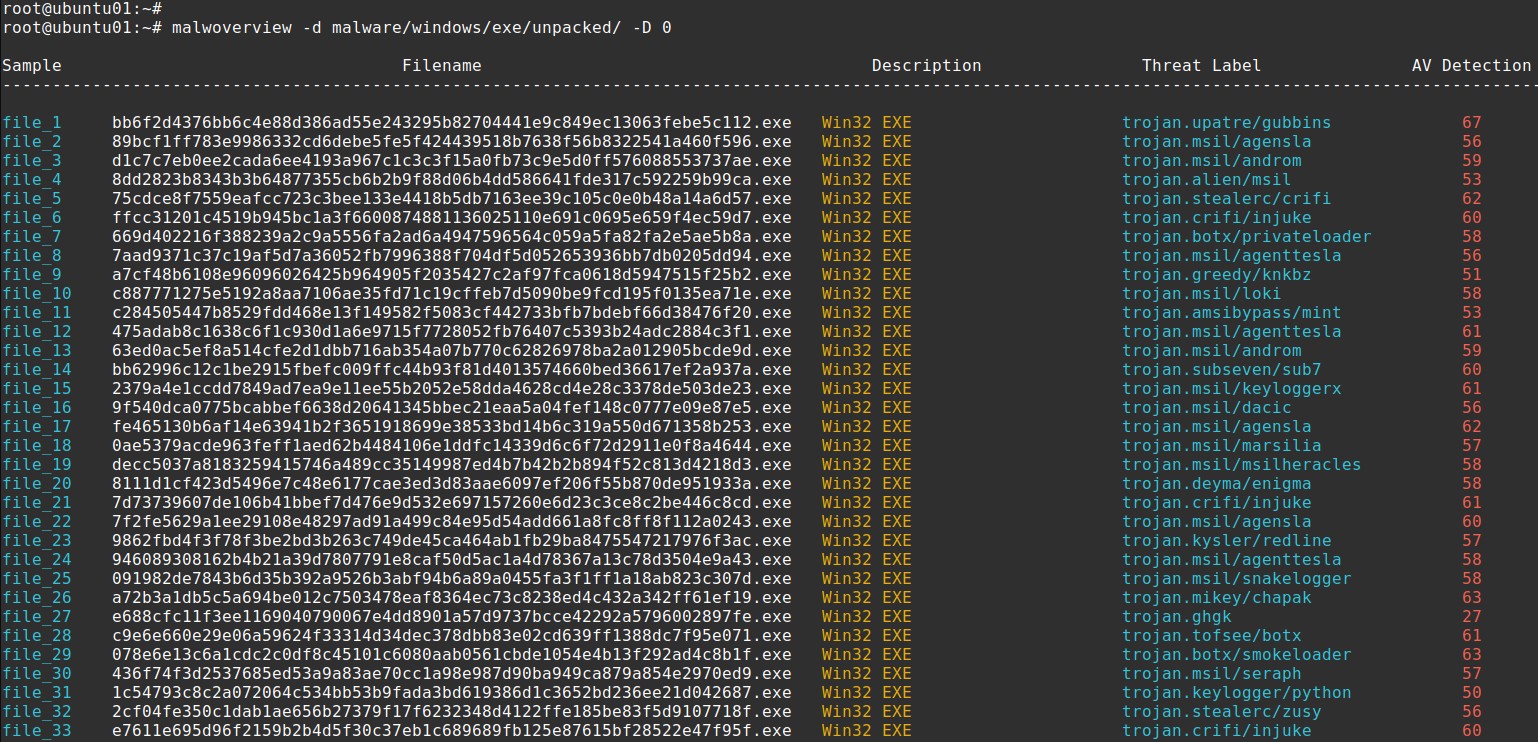
12. تصنيف جميع الملفات في دليل ما بالبحث عن المعلومات على Virus Total وHybrid Analysis.
13. إنشاء تقارير حول نطاق مشبوه باستخدام محركات مختلفة مثل VirusTotal وMalpedia
وThreatCrowd.
14. فحص حزم APK مباشرة من أجهزة Android مقابل Hybrid Analysis وVirus Total.
15. إرسال حزم APK مباشرة من أجهزة Android إلى Hybrid Analysis وVirus Total.
16. عرض عناوين URL المرتبطة بوسم (tag) يقدمه المستخدم من URLHaus.
17. عرض الحمولات المرتبطة بوسم (توقيع) من URLHaus.
18. عرض معلومات حول عنوان IP من Virus Total وAlien Vault وMalpedia وThreatCrowd.
19. عرض معلومات عنوان IP والنطاق وعنوان URL من Polyswarm.
21. إجراء بحث ميتا (meta-search) على شبكة Polyswarm باستخدام عدة معايير: imphash وIPv4 والنطاق وعنوان URL
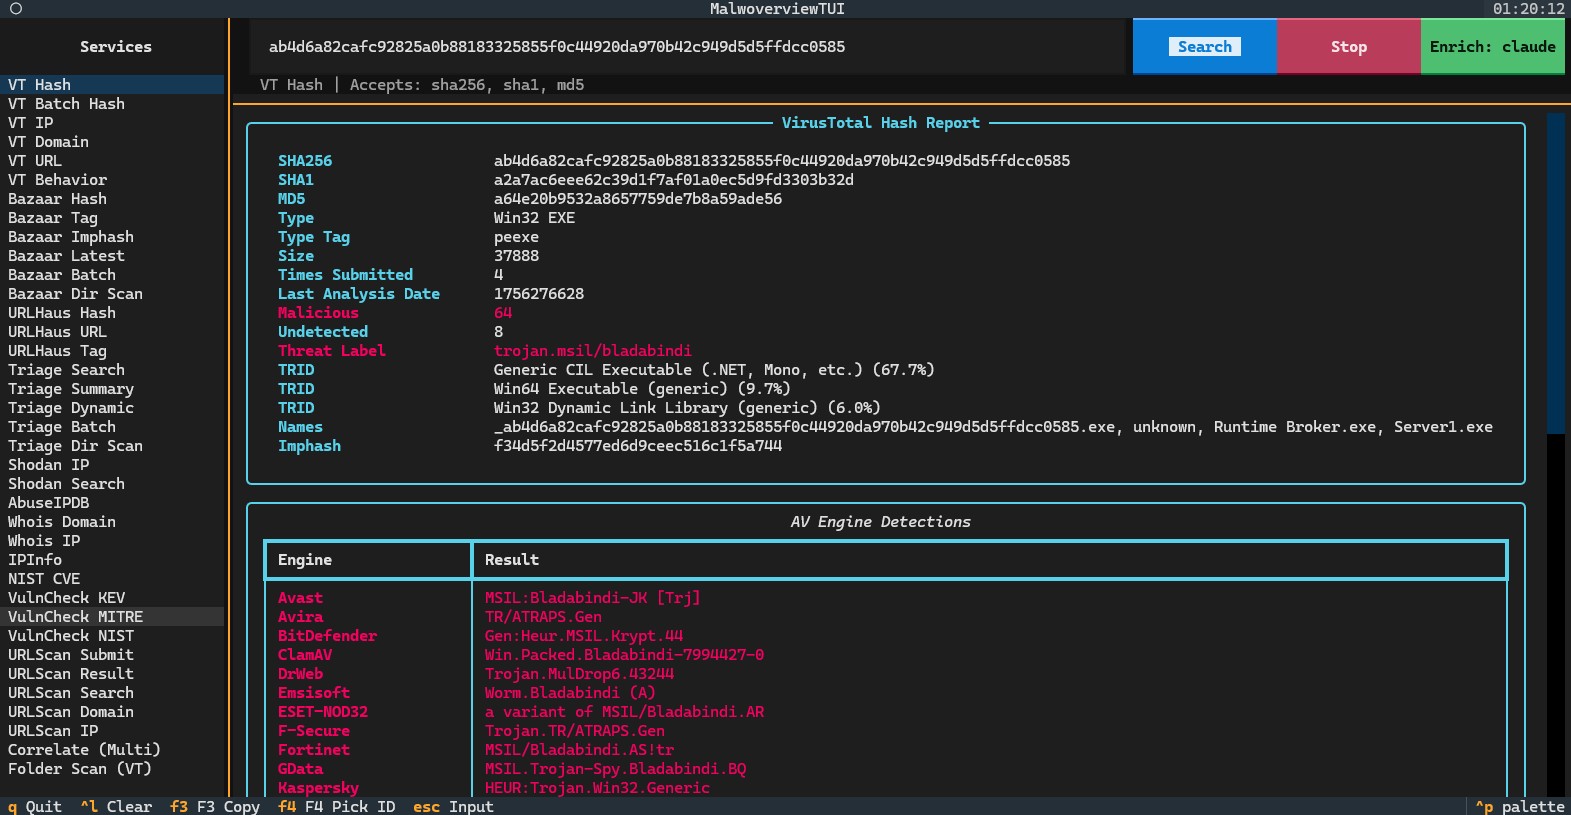
وعائلة البرمجيات الخبيثة.
22. جمع معلومات اصطياد التهديدات من AlienVault باستخدام معايير مختلفة.
23. جمع معلومات اصطياد التهديدات من Malpedia باستخدام معايير مختلفة.
24. جمع معلومات اصطياد التهديدات من Malware Bazaar باستخدام معايير مختلفة.
25. جمع معلومات مؤشرات الاختراق (IOC) من ThreatFox باستخدام معايير مختلفة.
26. جمع معلومات اصطياد التهديدات من Triage باستخدام معايير مختلفة.
27. الحصول على تقييم لقيم التجزئة من ملف معين مقابل Virus Total.
28. إرسال الملفات الكبيرة (>= 32 MB) إلى Virus Total.
29. يستخدم Malwoverview واجهة برمجة تطبيقات Virus Total الإصدار 3، لذا لم يعد هناك أي خيار يستخدم الإصدار 2.
30. استرداد معلومات حول عنوان IP معين من خدمة IPInfo.
31. استرداد معلومات مجمعة حول عنوان IP معين من خدمات متعددة.
32. تقديم خيار إضافي لحفظ أي ملف تم تنزيله في موقع مركزي.
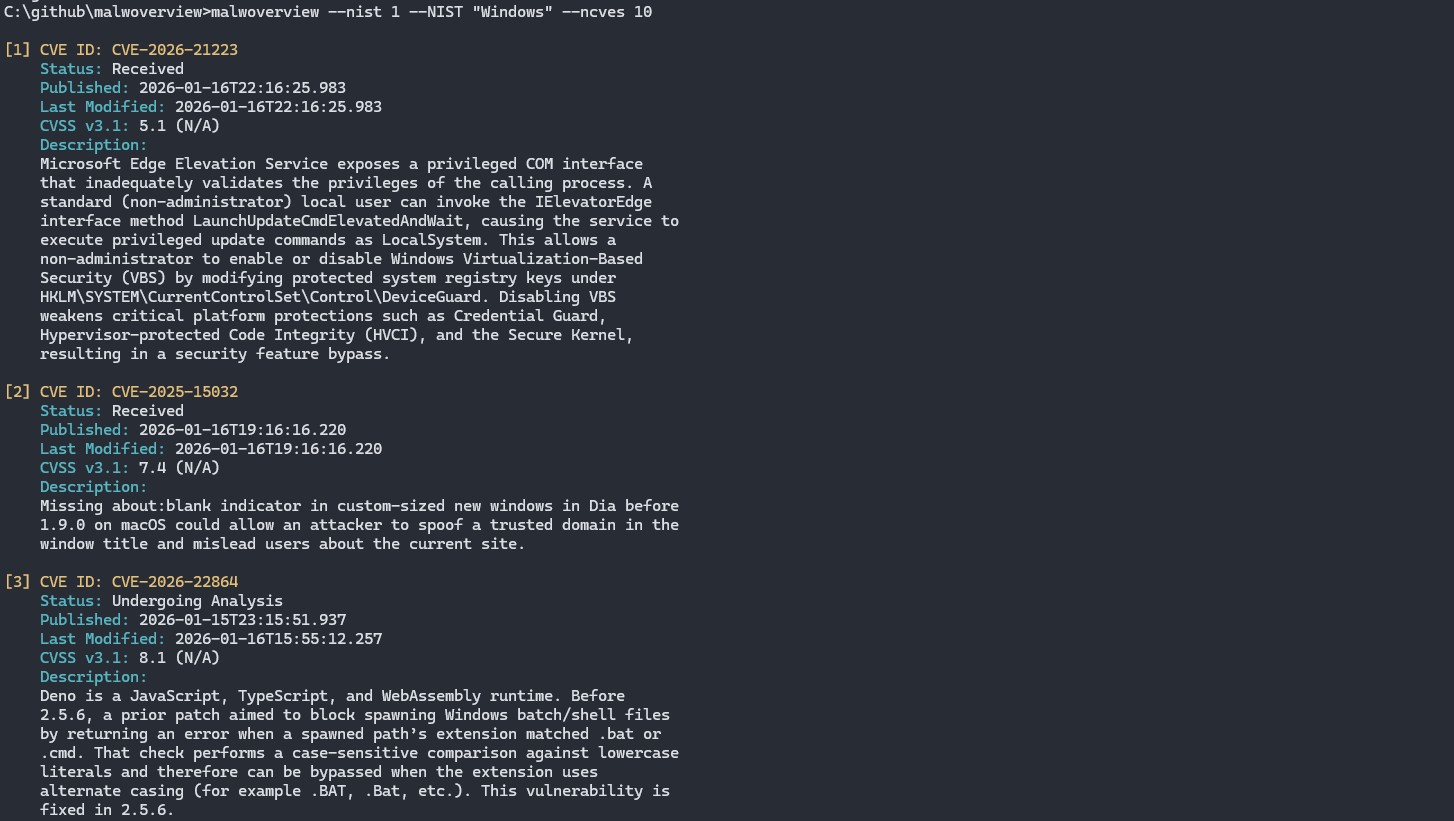
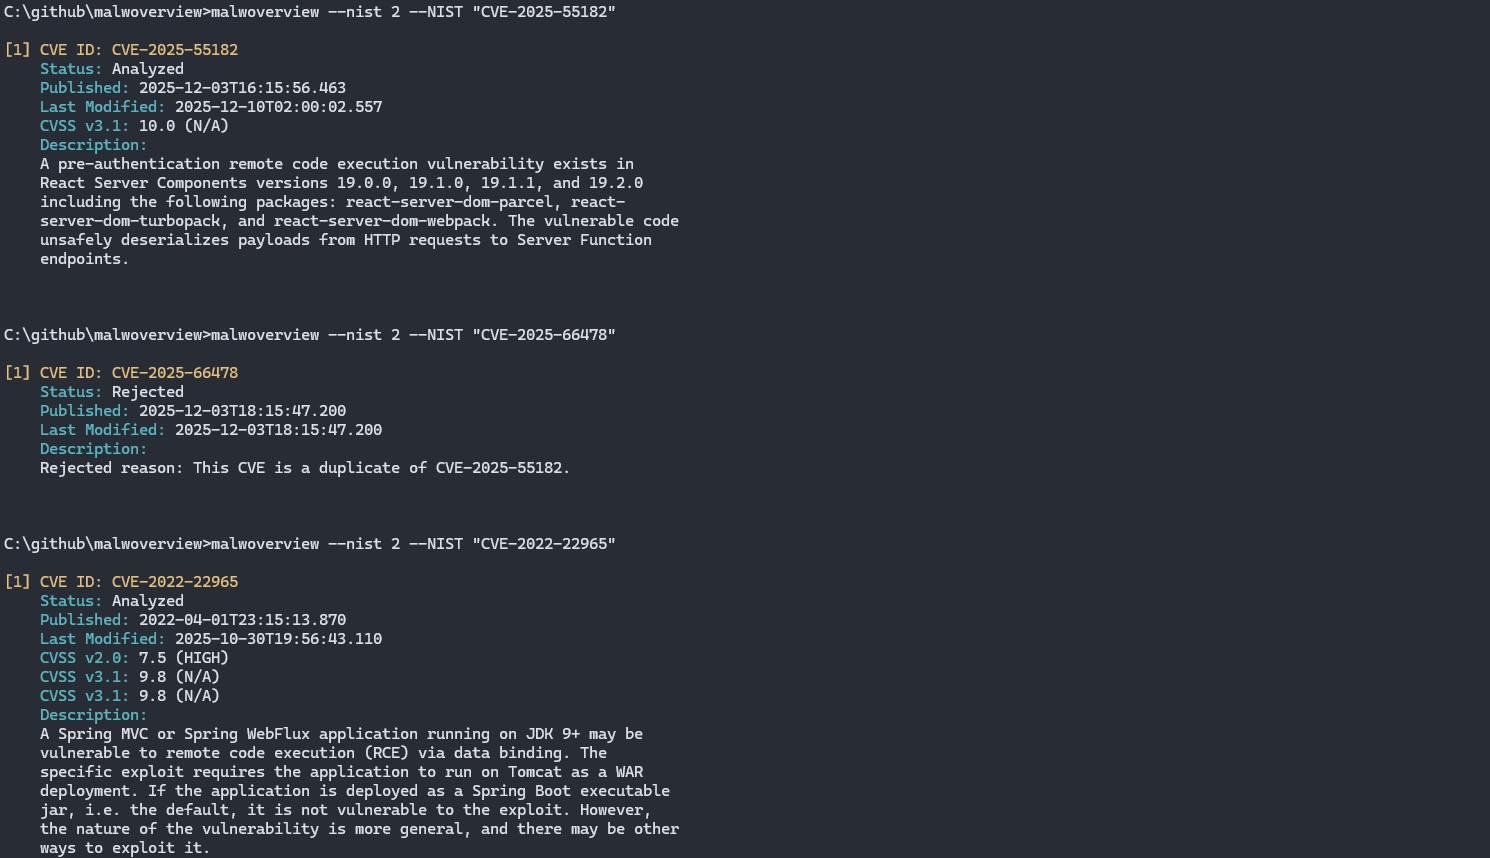
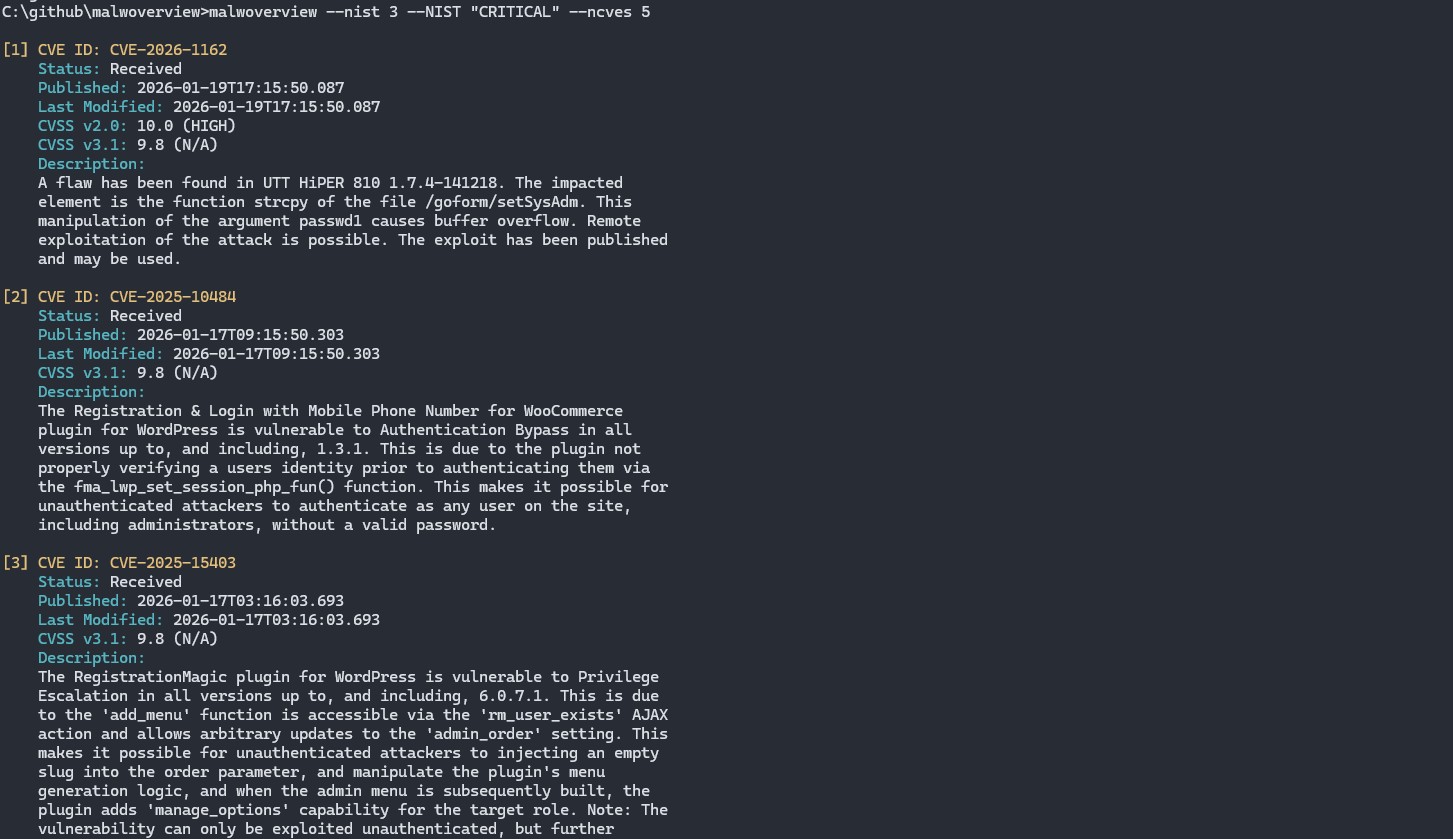
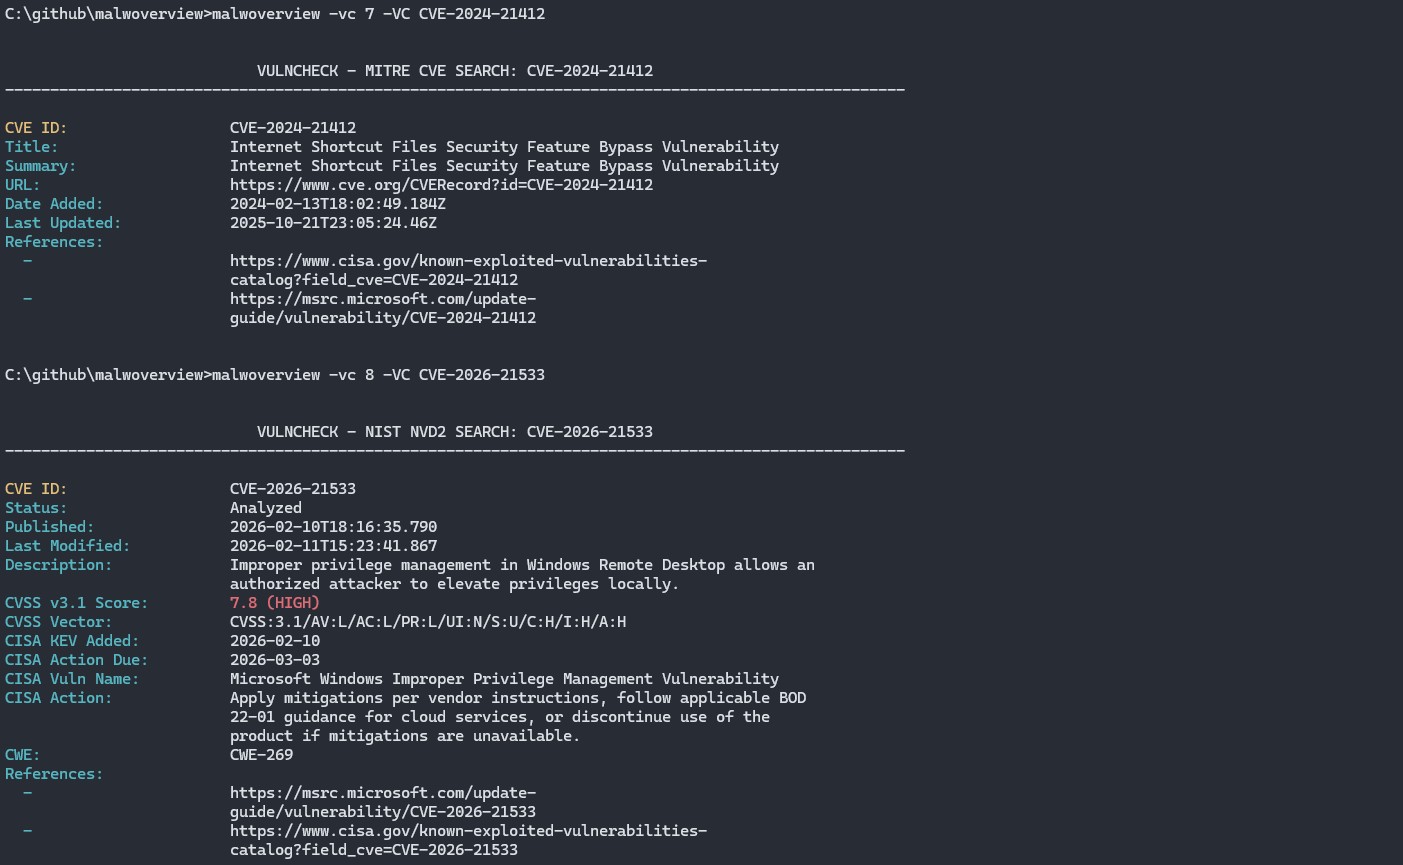
33. سرد والبحث عن الثغرات الأمنية من NIST من خلال معايير مختلفة.
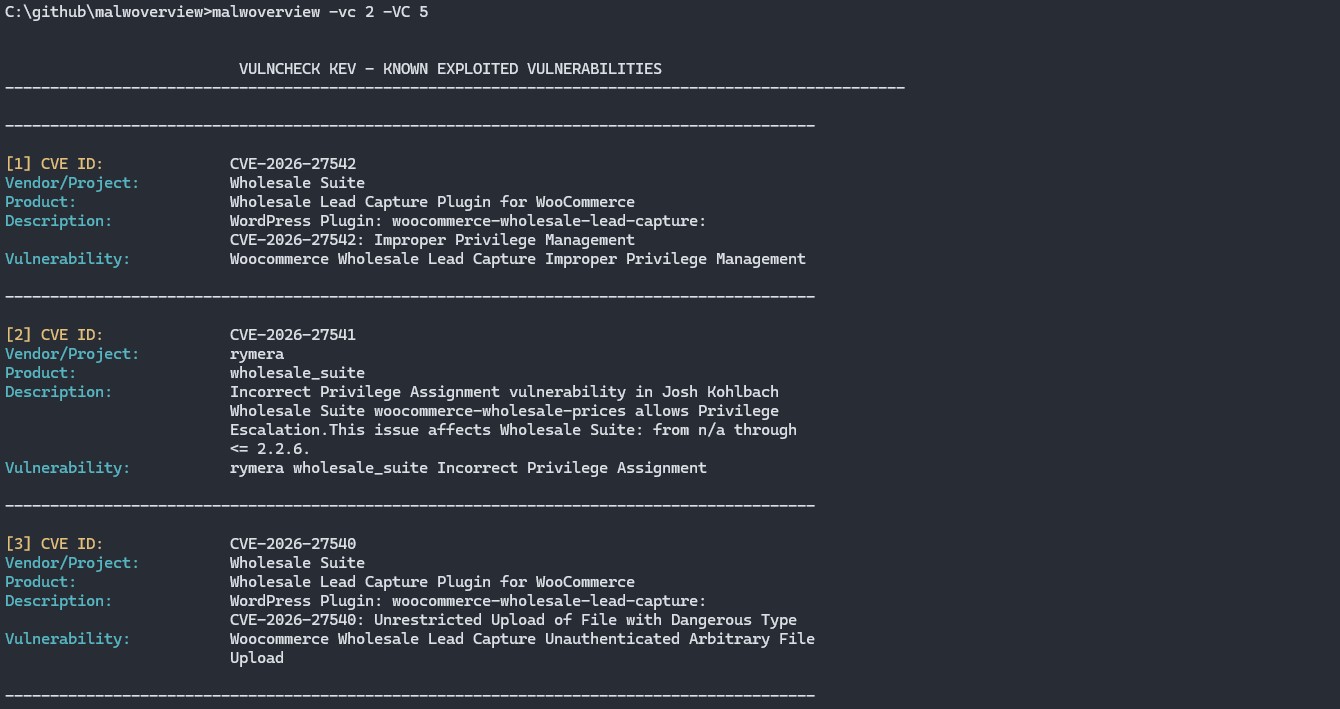
34. الاستعلام عن قاعدة بيانات VulnCheck - الطبقة المجتمعية/المجانية.
35. جمع معلومات اصطياد التهديدات من Shodan باستخدام معايير مختلفة.
36. فحص سمعة عنوان IP من AbuseIPDB.
37. فحص تصنيف عنوان IP من GreyNoise (واجهة برمجة التطبيقات المجتمعية).
38. إجراء عمليات بحث Whois/RDAP للنطاقات وعناوين IP.
39. الربط المتقاطع لقيم التجزئة عبر الخدمات بين VirusTotal وHybrid Analysis وTriage وAlienVault.
40. فحص دفعي لقيم التجزئة مقابل Malware Bazaar من ملف يحتوي على قيم تجزئة.
41. فحص دفعي لقيم التجزئة مقابل Hybrid Analysis من ملف يحتوي على قيم تجزئة.
42. فحص دفعي لقيم التجزئة مقابل Triage من ملف يحتوي على قيم تجزئة.
43. فحص دليل مقابل Malware Bazaar وHybrid Analysis وTriage.
44. استخراج مؤشرات الاختراق (IOCs) (قيم التجزئة وعناوين IP وعناوين URL والنطاقات وCVEs) من الملفات النصية.
45. فحص الملفات أو الأدلة باستخدام قواعد YARA.
46. وضع REPL التفاعلي لجلسات اصطياد التهديدات المستمرة.
47. صيغ الإخراج المنظمة JSON وCSV.
48. التخزين المؤقت للنتائج مع TTL قابل للتكوين (قائم على SQLite).
49. دعم بروكسي HTTP/HTTPS/SOCKS5 لجميع طلبات واجهة برمجة التطبيقات.
50. ربط تقنيات MITRE ATT&CK لتقارير السلوك.
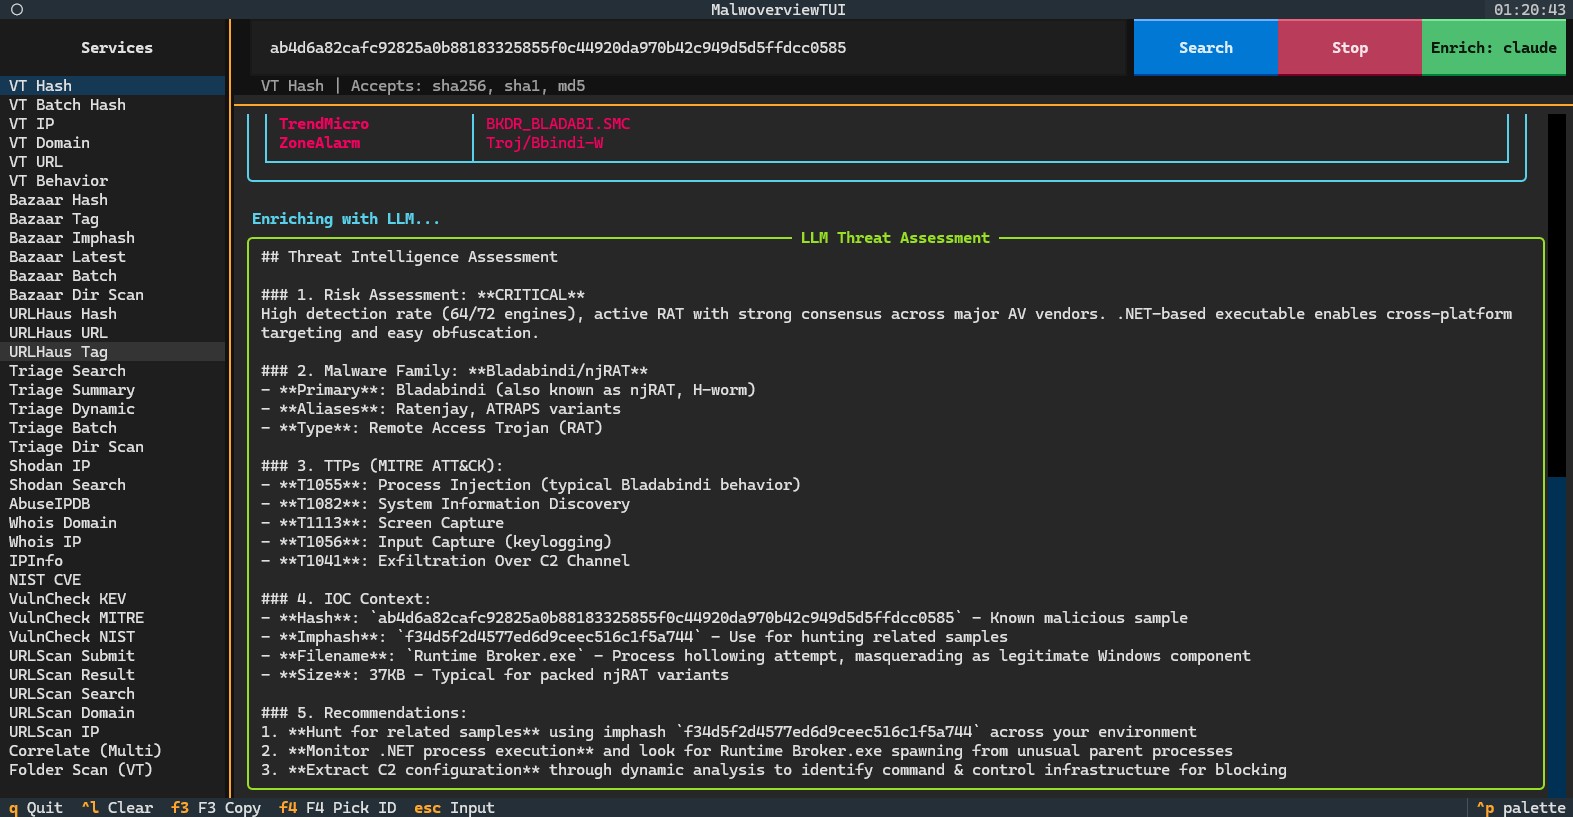
51. وضع لوحة تحكم TUI (واجهة المستخدم النصية) مع تنقل قائم على الألواح.
52. جمع معلومات اصطياد التهديدات من URLScan.io — إرسال عناوين URL، واسترداد نتائج الفحص، والبحث في عمليات الفحص.
53. إثراء التهديدات المدعوم بالذكاء الاصطناعي (LLM) — تقييم مخاطر مُولَّد بالذكاء الاصطناعي، وربط MITRE ATT&CK، وتوصيات المحلل المُضافة إلى أي نتيجة استعلام. يدعم Claude وGemini وOpenAI وOllama (محلي).
54. فحص دفعي لعناوين IP مقابل VirusTotal من ملف يحتوي على عناوين IP، مع عرض جدول ملخص (عنوان IP، البلد، مالك AS، الكشف).
55. الاصطياد على VirusTotal باستخدام قواعد YARA: إرسال ومتابعة مهام Retrohunt، وسرد الملفات المطابقة، وإنشاء وسرد مجموعات قواعد Livehunt والإشعارات.
56. الفحص باستخدام دليل كامل من قواعد YARA، حيث يتم تجميع كل ملف في مساحة أسماء خاصة به.
57. البحث عن عينات Malware Bazaar باسم قاعدة YARA، وتنزيل واستخراج مجموعة قواعد YARAify من abuse.ch.
58. تنزيل مجموعة قواعد Malpedia YARA الكاملة لمستوى TLP معين.
59. سرد أنواع ملفات MalShare التي ظهرت في آخر 24 ساعة، وسرد قيم التجزئة لأي من تلك الأنواع.
60. فحص دفعي لقيم التجزئة مقابل URLHaus من ملف يحتوي على قيم تجزئة.
61. محاور شفافية الشهادات (Certificate Transparency) عبر crt.sh، بدون مفتاح API: تعداد النطاقات الفرعية الظاهرة في الشهادات الصادرة وسرد الشهادات نفسها.
62. فحص وتقليم وتفريغ ذاكرة التخزين المؤقت المحلية للنتائج.
63. يصل الوضع التفاعلي وTUI إلى كل خدمة يصل إليها سطر الأوامر، ويصدّر TUI نتائجه إلى json وcsv.
64. فرز PE محلي لملف أو دليل بدون مفتاح API، مع سرد نوع الملف والحجم وoverlay وحجم overlay والإنتروبيا، وإبراز الملفات التي تتجاوز عتبة الإنتروبيا.
65. تقوم عمليات فحص Android بتجزئة كل APK في الحزمة، بما في ذلك حزم APK المنقسمة (split APKs)، بدلاً من APK الأساسي وحده.
66. فحص توقيع Authenticode بدون مفتاح API، مع الإبلاغ عما إذا كان الملف التنفيذي موقّعًا وما إذا كان التوقيع لا يزال صالحًا، وتسمية الموقّع لملف تم التلاعب به.
67. يتم الإبلاغ عن كل توقيع مضمّن لملف تنفيذي متعدد التوقيعات، كل منها بخوارزمية الملخص الخاصة به وشهادته وبصمة إبهامه ورقمه التسلسلي، بحيث لا يختبئ موقّع ثانٍ خلف الأول أبدًا.
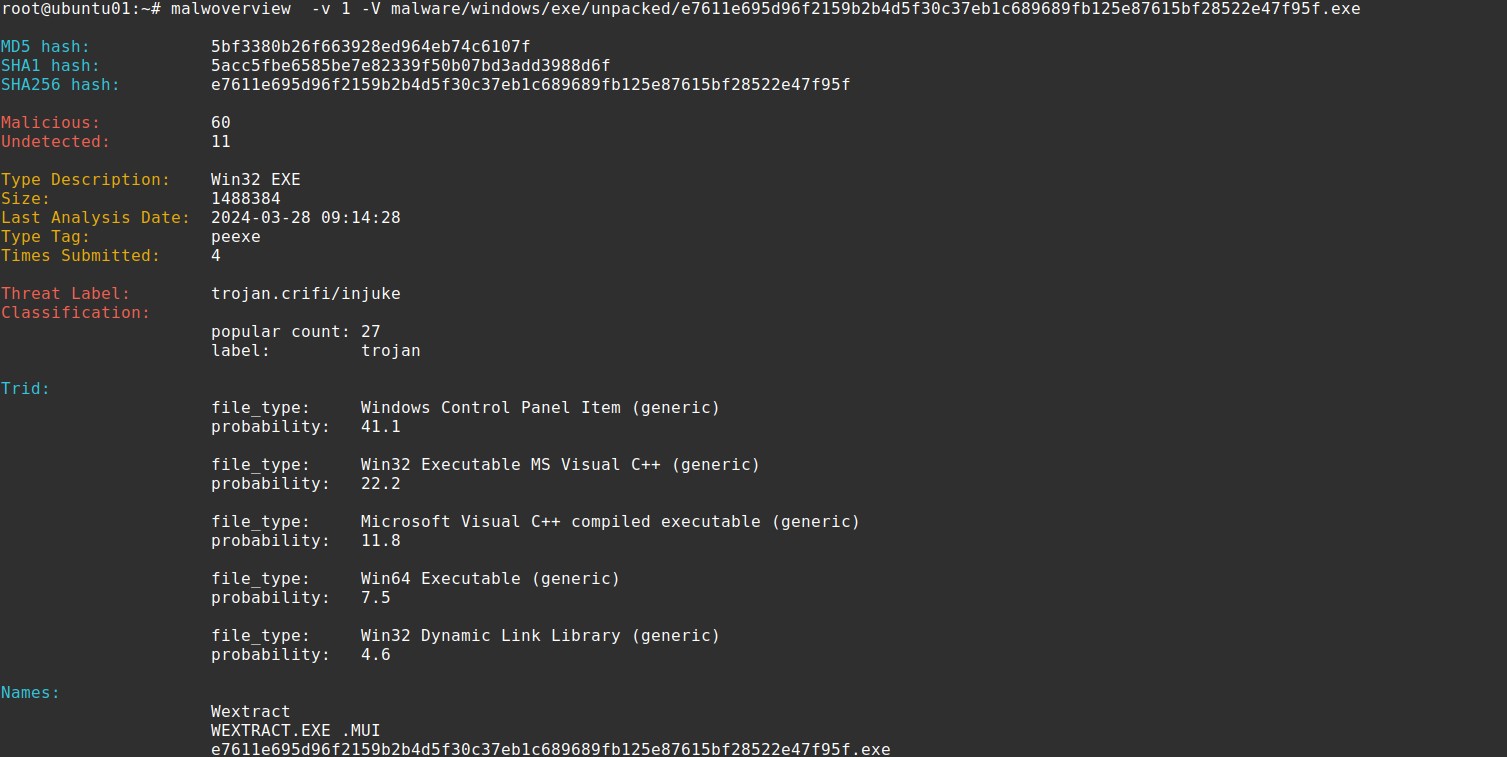
68. يُظهر فحص ملف VirusTotal (-v 1) وتقرير التجزئة (-v 8) كتلة التوقيع: ما إذا كانت الشهادة قد تم التحقق منها، وسلاسل الموقّع والموقّع المقابل، وتاريخ التوقيع وكل شهادة مع حالتها وخوارزميتها وتواريخ صلاحيتها ورقمها التسلسلي وبصمة إبهامها.
69. سرد الثغرات الأمنية (CVEs) المرتبطة بمكوّن ما، إما باسمه أو بمسار ملف تنفيذي محلي، حيث يوفر VERSIONINFO الخاص به وصف المكوّن الذي تُكتب مقابله إدخالات NVD الحديثة.
## المساهمون
Alexandre Borges (https://github.com/alexandreborges) | مالك المشروع والمطور الرئيسي
Artur Marzano (https://github.com/Macmod) | مطور مشارك
Corey Forman (https://github.com/digitalsleuth) | مسؤول عن تكامل REMnux
Christian Clauss (https://github.com/cclauss)
## كيفية المساهمة في هذا المشروع
منذ الإصدار 6.0.0، يوجد فرع جديد باسم "dev". يجب أن تتم جميع المساهمات والمقترحات
في هذا الفرع "dev".
يجب على المحترفين الذين يرغبون في المساهمة فتح issue يشرح التحسين المقترح
وكيف سيجعل المشروع أفضل. بمجرد قبوله، يُصرَّح له/لها
بتقديم PR، والذي سيتم اختباره.
بمجرد اختبار جميع التغييرات، يتم نسخ هذا الإصدار الجديد من Malwoverview إلى فرع master
ويتم إنشاء حزمة Python جديدة.
## التثبيت
تم اختبار هذه الأداة على REMnux وUbuntu وKali Linux وmacOS وWindows. يمكن تثبيت Malwoverview
عن طريق تنفيذ الأمر التالي:
* pip3.11 install git+https://github.com/alexandreborges/malwoverview
or...
* python -m pip install -U malwoverview
إذا كنت تريد تثبيت Malwoverview على macOS، فيجب عليك تنفيذ الأوامر التالية:
* /bin/bash -c "$(curl -fsSL https://raw.githubusercontent.com/Homebrew/install/HEAD/install.sh)"
* brew install libmagic
* pip3 install urllib3==1.26.6
* pip3 install -U malwoverview
* Add Python binary directory to the PATH variable by editing .bash_profile file in your home
directory. Example:
export PATH=$PATH:/Users/alexandreborges/Library/Python/3.9/bin
* Execute: . ./.bash_profile
إذا كنت تثبّت Malwoverview على Windows، فتأكد من صحة الشروط التالية
بعد تثبيت Malwoverview:
* python-magic is NOT installed. (pip show python-magic)
* python-magic-bin IS installed. (pip show python-magic-bin)
#### ملاحظة: يُوصى بحفظ .malwapi.conf قبل أي تحديث!
#### الميزات الاختيارية
تتطلب بعض الميزات تبعيات اختيارية. ثبّتها حسب الحاجة:
* YARA scanning: pip install malwoverview[yara]
* Signature checking: pip install malwoverview[signature]
* PDF report export: pip install malwoverview[pdf]
* TUI dashboard: pip install malwoverview[tui]
* All optional: pip install malwoverview[all]
## واجهات برمجة التطبيقات المطلوبة
من الممكن البدء في استخدام Malwoverview دون إدراج جميع واجهات برمجة التطبيقات. ومع ذلك،
لاستخدام جميع خيارات Malwoverview، يجب عليك إدراج واجهة برمجة التطبيقات الخاصة بكل خدمة من الخدمات التالية:
VirusTotal وHybrid Analysis وURLHaus وMalshare وPolyswarm وAlien Vault وMalpedia وTriage
وIPInfo وMalware Bazaar وThreatFox وVulnCheck وShodan وAbuseIPDB وGreyNoise وURLScan.io في ملف التكوين .malwapi.conf، الذي
يجب أن يكون موجودًا (أو منشأً) في الدليل الرئيسي (/home/[username]
أو /root على Linux، وC:\Users\[username] على Windows. بدلاً من ذلك، يمكن للمستخدمين إنشاء
ملف تكوين مخصص والإشارة إليه باستخدام الخيار -c.
للتوضيح: إذا لم يكن ملف .malwapi.conf موجودًا في دليلك الرئيسي، فيجب عليك
إنشاءه!
* ملاحظة خاصة حول Alien Vault: من الضروري الاشتراك في pulses على موقع Alien Vault
قبل استخدام الخيار -n 1.
* ملاحظة خاصة حول Malshare وShodan: تتطلب كلتا الخدمتين إرسال مفتاح API الخاص بهما في
عنوان URL نفسه، ولا توثق أي منهما بديلاً عبر header أو نص الطلب (نقطة نهاية hashlookup في Malshare
هي POST، لكن المفتاح لا يزال ينتقل في سلسلة الاستعلام). يستبدل Malwoverview هذين المفتاحين
بـ [REDACTED] في كل رسالة خطأ يطبعها، حتى لا ينتهي بهما الأمر في المخرجات التي تلصقها
في تقرير خطأ، لكن المفتاح لا يزال مسجلاً في سجلات الوصول لتلك الخدمات وفي أي
بروكسي ينهي TLS بينك وبينها. تعامل مع كلا المفتاحين على أنهما مكشوفان لمشغل الخدمة
وقم بتدويرهما كما تفعل مع أي بيانات اعتماد أخرى.
ملف التكوين .malwapi.conf له التنسيق التالي:
[VIRUSTOTAL]
VTAPI =
[HYBRID-ANALYSIS]
HAAPI =
[MALSHARE]
MALSHAREAPI =
[HAUSSUBMIT]
HAUSSUBMITAPI =
[POLYSWARM]
POLYAPI =
[ALIENVAULT]
ALIENAPI =
[MALPEDIA]
MALPEDIAAPI =
[TRIAGE]
TRIAGEAPI =
[IPINFO]
IPINFOAPI =
[BAZAAR]
BAZAARAPI =
[THREATFOX]
THREATFOXAPI =
[VULNCHECK]
VULNCHECKAPI =
[URLHAUS]
URLHAUSAPI =
[SHODAN]
SHODANAPI =
[ABUSEIPDB]
ABUSEIPDBAPI =
[GREYNOISE]
GREYNOISEAPI =
[URLSCANIO]
URLSCANIOAPI =
[LLM]
PROVIDER = claude
CLAUDE_API_KEY =
CLAUDE_MODEL = claude-opus-4-8
GEMINI_API_KEY =
OPENAI_API_KEY =
OPENAI_MODEL = gpt-4o-mini
OLLAMA_URL = http://localhost:11434
OLLAMA_MODEL = llama3.1
يمكن طلب واجهات برمجة التطبيقات على مواقع الخدمات المعنية:
01. Virus Total (واجهة برمجة تطبيقات مجتمعية ومدفوعة): https://www.virustotal.com/gui/join-us
02. Hybrid Analysis: https://www.hybrid-analysis.com/signup
03. Malshare: https://malshare.com/doc.php
04. URLHaus: https://urlhaus.abuse.ch/api/#account
05. Polyswarm: https://docs.polyswarm.io/consumers
06. Alien Vault: https://otx.alienvault.com/api
07. Malpedia: لا تقدم تسجيلاً مفتوحًا، لكن يمكنك طلب حساب مستخدم
مباشرة عبر Twitter (DM) أو البريد الإلكتروني للتعليقات. حساب Malpedia على Twitter
هو @malpedia.
08. Malware Bazaar: https://bazaar.abuse.ch/api/#auth\_key
09. ThreatFox: https://threatfox.abuse.ch/api/#auth\_key
10. Triage: https://tria.ge/signup.
11. IPInfo: https://ipinfo.io/
12. VulnCheck: https://vulncheck.com/signin (الطبقة المجتمعية/المجانية متاحة)
13. Shodan: https://account.shodan.io/register
14. AbuseIPDB: https://www.abuseipdb.com/register
15. GreyNoise: https://viz.greynoise.io/signup
16. URLScan.io: https://urlscan.io/user/signup
#### مزودو إثراء LLM (اختياري)
يدعم Malwoverview إثراء التهديدات المدعوم بالذكاء الاصطناعي (LLM) عبر علامة --enrich.
بعد أي استعلام، يُضاف تقييم تهديد مُولَّد بالذكاء الاصطناعي مع مستوى المخاطر،
وتحديد عائلة البرمجيات الخبيثة، وربط MITRE ATT&CK، وتوصيات المحلل.
يتم دعم ثلاثة مزودين. قم بتكوين واحد في قسم [LLM] من .malwapi.conf:
**18. Anthropic Claude (مدفوع، أفضل جودة)**
أفضل النتائج لتحليل استخبارات التهديدات. يحدد بدقة عائلات
البرمجيات الخبيثة، ويربط تقنيات MITRE ATT&CK الدقيقة، ويقدم توصيات
قابلة للتنفيذ بناءً على معرفة حقيقية بالتهديدات.
الإعداد:
a) أنشئ حساب API على https://console.anthropic.com/ (منفصل عن
اشتراك claude.ai)
b) اذهب إلى Settings → Billing → Add credit (بحد أدنى $5، الدفع حسب الاستخدام)
c) اذهب إلى Settings → API Keys → Create Key
d) انسخ المفتاح (يبدأ بـ sk-ant-api03-...)
e) قم بتكوين .malwapi.conf:
[LLM]
PROVIDER = claude
CLAUDE_API_KEY = sk-ant-api03-your-key-here
CLAUDE_MODEL = claude-opus-4-8
CLAUDE_MODEL اختياري وافتراضيه claude-opus-4-8. الخيارات الشائعة:
- claude-opus-4-8 — أفضل جودة (افتراضي)
- claude-sonnet-4-6 — توازن قوي بين الجودة والتكلفة
- claude-haiku-4-5 — الأسرع والأرخص
التكلفة: ~$0.02-0.04 لكل استدعاء إثراء باستخدام نموذج Opus الافتراضي (أقل مع
Sonnet أو Haiku). رصيد $5 يوفر ما يقرب من 125-250 استدعاء إثراء Opus.
**19. Google Gemini (يتطلب الفوترة)**
نتائج جيدة الجودة. يتطلب حساب فوترة Google Cloud.
الإعداد:
a) اذهب إلى https://aistudio.google.com/apikeys
b) سجّل الدخول بحساب Google
c) انقر على Create API Key → انسخ المفتاح
d) فعّل الفوترة: انقر على رابط المشروع بجوار مفتاحك → Google Cloud
Console → Billing → Link a billing account
e) قم بتكوين .malwapi.conf:
[LLM]
PROVIDER = gemini
GEMINI_API_KEY = your-gemini-key-here
GEMINI_MODEL = gemini-2.0-flash
ملاحظة: الطبقة المجانية لديها حد معدل منخفض (2-5 طلبات في الدقيقة). للحصول على
حدود أعلى، فعّل الفوترة حسب الاستخدام.
**20. OpenAI (مدفوع)**
نتائج جيدة الجودة باستخدام نماذج GPT. يتطلب حساب OpenAI مع
أرصدة API.
الإعداد:
a) أنشئ حسابًا على https://platform.openai.com/signup
b) اذهب إلى https://platform.openai.com/api-keys → Create new secret key
c) أضف الفوترة على https://platform.openai.com/settings/organization/billing
d) قم بتكوين .malwapi.conf:
[LLM]
PROVIDER = openai
OPENAI_API_KEY = sk-your-key-here
OPENAI_MODEL = gpt-4o-mini
النماذج المتاحة:
- gpt-4o-mini — الأرخص (~$0.002 لكل إثراء)، جودة جيدة (افتراضي)
- gpt-4o — جودة أفضل (~$0.01 لكل إثراء)
**21. Ollama (مجاني، محلي، خاص)**يعمل بالكامل على جهازك. لا حاجة لمفتاح API، ولا تغادر أي بيانات
نظامك. مناسب للبيئات التي لا يُسمح فيها بإرسال بيانات التهديدات إلى
واجهات API السحابية. تعتمد الجودة على النموذج المختار.
الإعداد:
a) نزّل وثبّت Ollama من https://ollama.com/download
(متاح لأنظمة Windows وLinux وmacOS)
b) افتح الطرفية واسحب نموذجًا:
ollama pull qwen2.5:14b
النماذج الموصى بها:
- qwen2.5:14b — أفضل جودة بحجم معقول (9 GB، يحتاج 16 GB RAM)
- llama3.1:8b — جودة جيدة، أصغر حجمًا (5 GB، يحتاج 8 GB RAM)
- llama3.1:70b — جودة ممتازة، كبير الحجم (40 GB، يحتاج 48 GB RAM)
c) يبدأ Ollama تلقائيًا ويعمل على http://localhost:11434
d) اضبط .malwapi.conf:
[LLM]
PROVIDER = ollama
OLLAMA_URL = http://localhost:11434
OLLAMA_MODEL = qwen2.5:14b
الأداء: وحدة معالجة رسومات (GPU) بذاكرة VRAM بسعة 12+ GB توفر استجابات
سريعة (5-10 ثوانٍ). الاعتماد على CPU فقط أبطأ (30-60 ثانية) لكنه فعّال.
النماذج الأكبر (14b، 70b) تتطلب VRAM أكثر وقد تنتهي مهلتها على CPU إذا
لم تتوفر ذاكرة كافية. يُوصى بنموذج llama3.1:8b للأجهزة ذات ذاكرة GPU
محدودة (6 GB أو أقل).
أوقات الاستجابة المتوقعة:
- Claude API: 3-8 ثوانٍ
- Gemini API: 3-8 ثوانٍ
- Ollama (GPU مع VRAM كافية): 5-15 ثانية
- Ollama (CPU فقط، نموذج 8b): 30-60 ثانية
- Ollama (CPU فقط، نموذج 14b+): 60-300 ثانية
أمثلة الاستخدام:
# CLI: أضف --enrich إلى أي استعلام
malwoverview -v 8 -V <hash> --enrich
malwoverview -ip 1 -IP 8.8.8.8 --enrich
malwoverview --correlate-hash <hash> --enrich
# REPL التفاعلي: فعّل/عطّل الإثراء أو بدّل المزوّد
malwoverview --interactive
malwoverview> set enrich on # use provider from config
malwoverview> set enrich claude # switch to Claude
malwoverview> set enrich ollama # switch to Ollama
malwoverview> set enrich openai # switch to OpenAI
malwoverview> set enrich off # disable enrichment
malwoverview> vt hash <hash> # malware analysis + enrichment
malwoverview> nist cve CVE-2024-3400 # CVE lookup + enrichment
malwoverview> vulncheck cve CVE-2024-3400 # VulnCheck + enrichment
# TUI: انقر على زر Enrich للتنقل بين المزوّدين
# Enrich (OFF) → claude → gemini → openai → ollama → OFF
# الزر الأخضر = المزوّد نشط ومُهيّأ
# الزر الأصفر = المزوّد محدد لكن مفتاح API مفقود
# الزر الافتراضي = الإثراء معطّل
malwoverview --tui
----------------------------------------------------
ملاحظة حول طلبات API إلى MALPEDIA:
----------------------------------------------------
تعتمد الخدمة والقبول على تدقيق المجتمع. لذلك، يُوصى بتقديم طلب API من
عنوان بريدك الإلكتروني الخاص بالعمل وليس من عنوان عام/مجاني (Gmail
وOutlook وما إلى ذلك). بالإضافة إلى ذلك، سيكون من الرائع لو قدمت مزيدًا
من المعلومات عن نفسك (حساب LinkedIn، X/Twitter، Mastodon، BlueSky،
إلخ) لأن ذلك سيسهّل التحقق من هويتك وملفك المهني ومصداقيتك، مما يسرّع
الموافقة على طلبك.
----------------------------------------------------
ملاحظة حول Triage:
----------------------------------------------------
تعتمد كل عملية Triage على معرّف Triage لكل أصل، لذا تحتاج إلى استخدام
"-x 1 -X \<attribute\>:\<value\>" للبحث عن المعرّف الصحيح للأصل ثم
استخدام معلومات هذا المعرّف مع خيارات Triage المتبقية (-x [2-7]) للحصول
على مزيد من معلومات اصطياد التهديدات من نقطة نهاية Triage.
----------------------------------------------------
ملاحظة حول URLHaus وMalware Bazaar وThreat Fox:
---
[Read more](https://github.com/alexandreborges/malwoverview)

