 afbase/cve-2017-10952
يوضح استغلال تنفيذ التعليمات البرمجية المحلية لـ Foxit PDF Reader عبر ملفات PDF المستندة إلى XFA، مع إعادة إنتاج الهجوم خطوة بخطوة والتوسع إلى CVEs ذات الصلة.

إذن هذا مثال عالي المستوى على هجوم تنفيذ كود محلي على قارئ Foxit PDF. يمكن العثور على تفاصيل هذا الهجوم هنا [1]. لقد قمت بنسخ ولصق الوصف النصي لهذه الثغرة المرتبط في [1] هنا للحفاظ على الوصف بمرور الوقت - الوصف كتبه المؤلف Root على vulners.com.
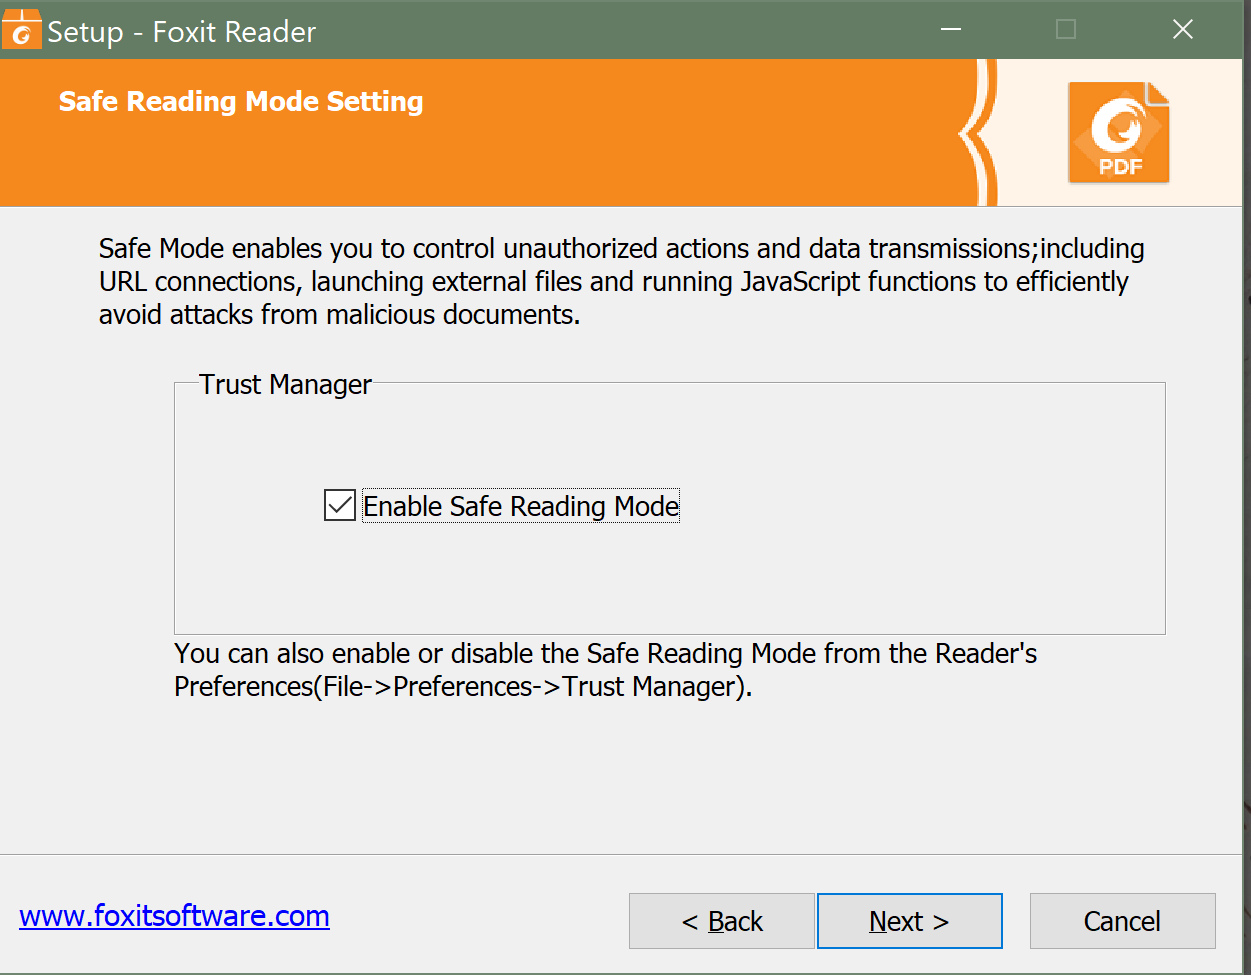
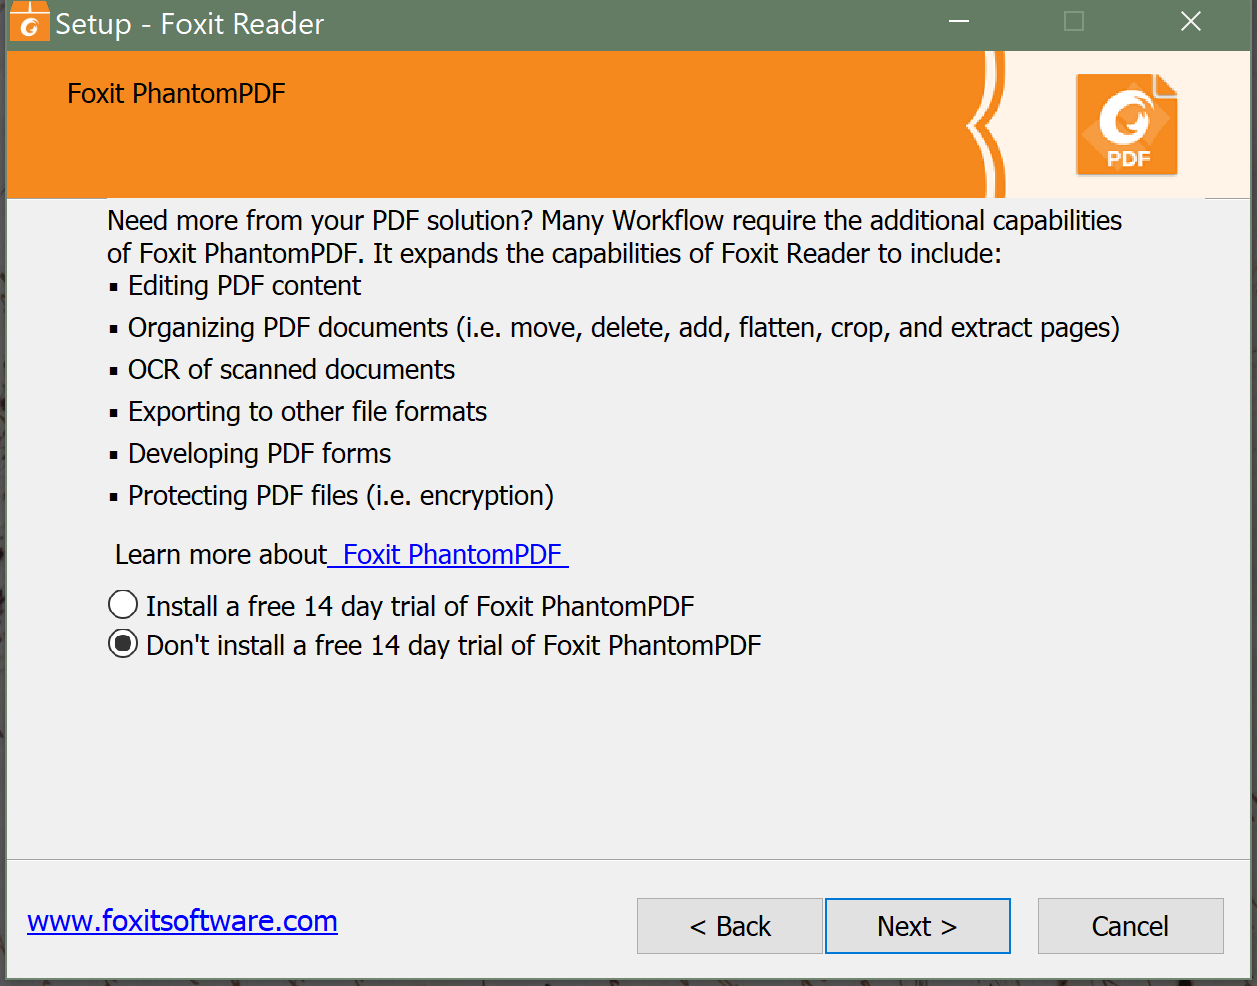
قم بتثبيت Foxit_Reader_v8.3.0.14878.exe. انتقل خلال عملية التثبيت خطوة بخطوة. نظرًا لأن هذا مجرد عرض توضيحي عالي المستوى لكيفية استغلال هذا الإصدار من قارئ Foxit PDF، فلا حاجة لتعديل إعدادات المتصفح أو التطبيقات الافتراضية في Windows لفتح ملفات PDF؛ فيما يلي بعض لقطات شاشة التثبيت للمساعدة في تحديد إعدادات التثبيت:

في كلا الهجومين، يستغلان تنسيق XFA لملفات PDF؛ مثال على ذلك معروض بواسطة corkami هنا. يمكن العثور على شرح أكثر شمولاً لهذا الاستغلال في الرابط أعلاه تحت "[+] تم الإصلاح: تجاوز وضع القراءة الآمنة".
[1] - https://vulners.com/seebug/SSV:96369 [2] - https://github.com/corkami/pics [3] - https://raw.githubusercontent.com/corkami/pocs/master/pdf/formevent_js.pdf
انقر هنا لترى كيف نوسّع استغلال CVE-2017-10952 إلى CVE-2017-10951.






