بيئة تطوير متكاملة لاختبار الاختراق أصلية بالذكاء الاصطناعي، حيث يتشارك المشغّلون ووكيل ذكاء اصطناعي المتصفح، والطرفيات، والتقاط حركة المرور، والأصداف، ومخطط الأصول، والمهام، والأدلة في مساحة عمل مشروع واحد.
بيئة تطوير متكاملة لاختبار الاختراق أصلية بالذكاء الاصطناعي، حيث يتشارك المشغّلون البشريون والذكاء الاصطناعي نفس المتصفح، والطرفيات، وحركة المرور، ومخطط الأصول، والمهام، والأدلة، وعناصر التحكم.
[!WARNING] صُمّمت Hexestra حصريًا لاختبارات الأمان المصرّح بها. لا تستخدمها أبدًا ضد أنظمة لا تملكها أو لا تملك إذنًا صريحًا بتقييمها.
تجمع Hexestra الأجزاء المتفرقة من اختبار الاختراق في مشروع واحد. تمنح تسميات النطاق الوكيل سياقًا دلاليًا للأصول، بينما يستطيع المشغّل الفحص والتوجيه والموافقة والمقاطعة أو تولّي المهمة في أي وقت.
تستخدم لقطات الشاشة هذه مختبر Northstar Demo Lab الخيالي، ونطاقات example.test المحجوزة، وعناوين IP للتوثيق فقط، وهويات اصطناعية، وأدلة اصطناعية.
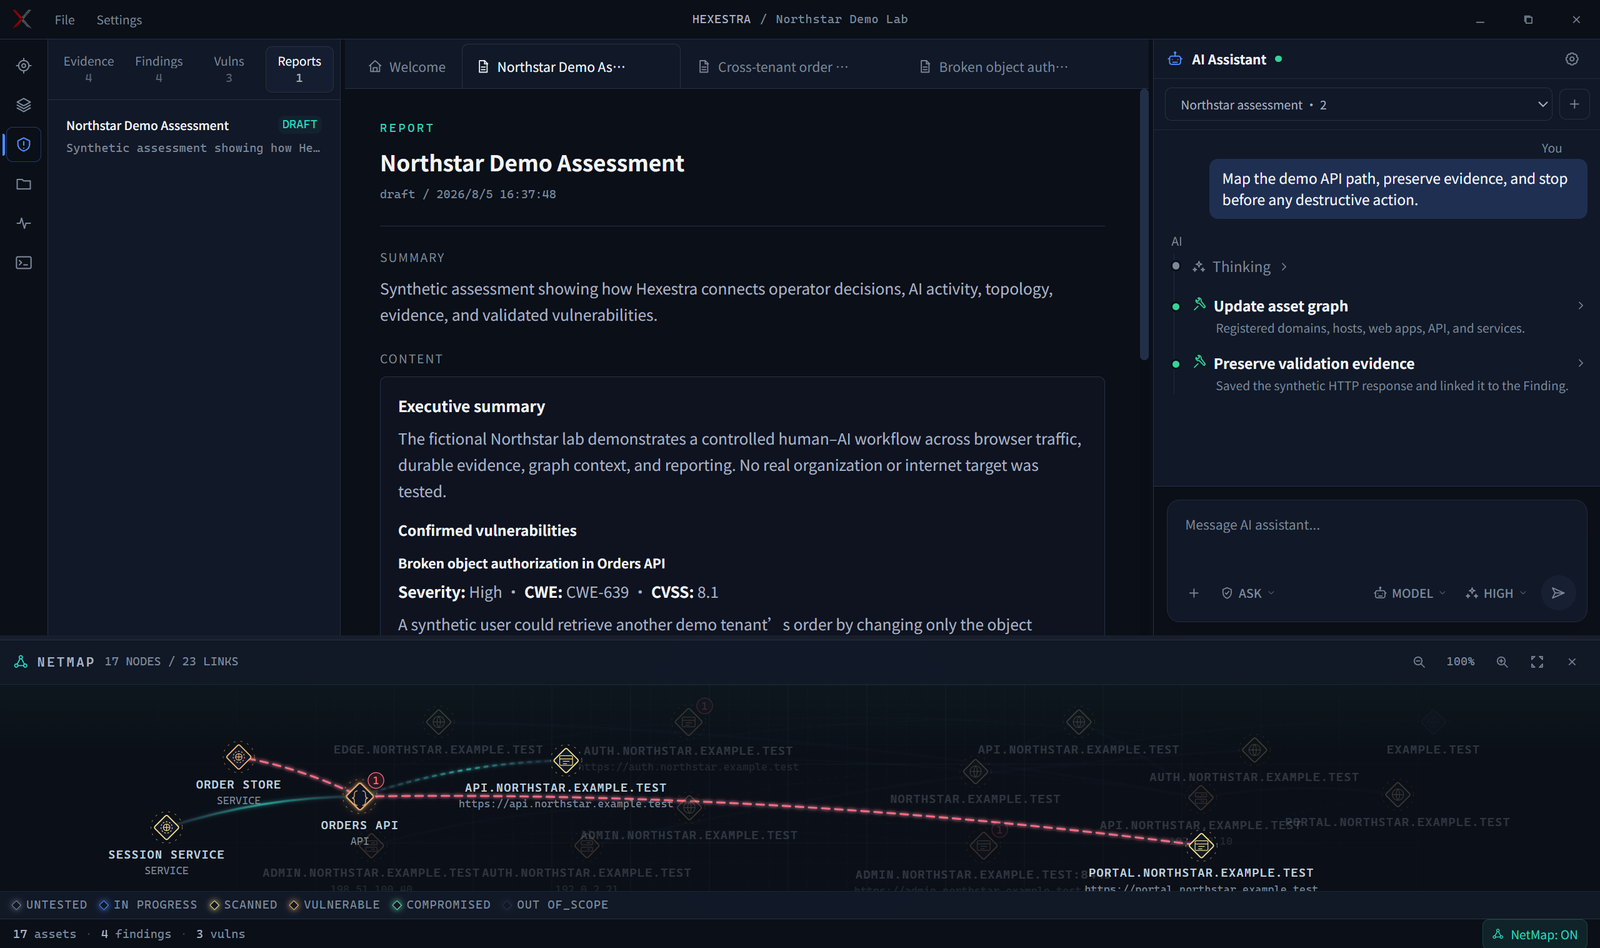
تحافظ مساحة العمل المشتركة على شجرة المهام، والتقرير، ونشاط الوكيل، والأصل النشط، ومخطط NetMap المكوّن من 17 عقدة في سطح واحد قابل للتحكم.
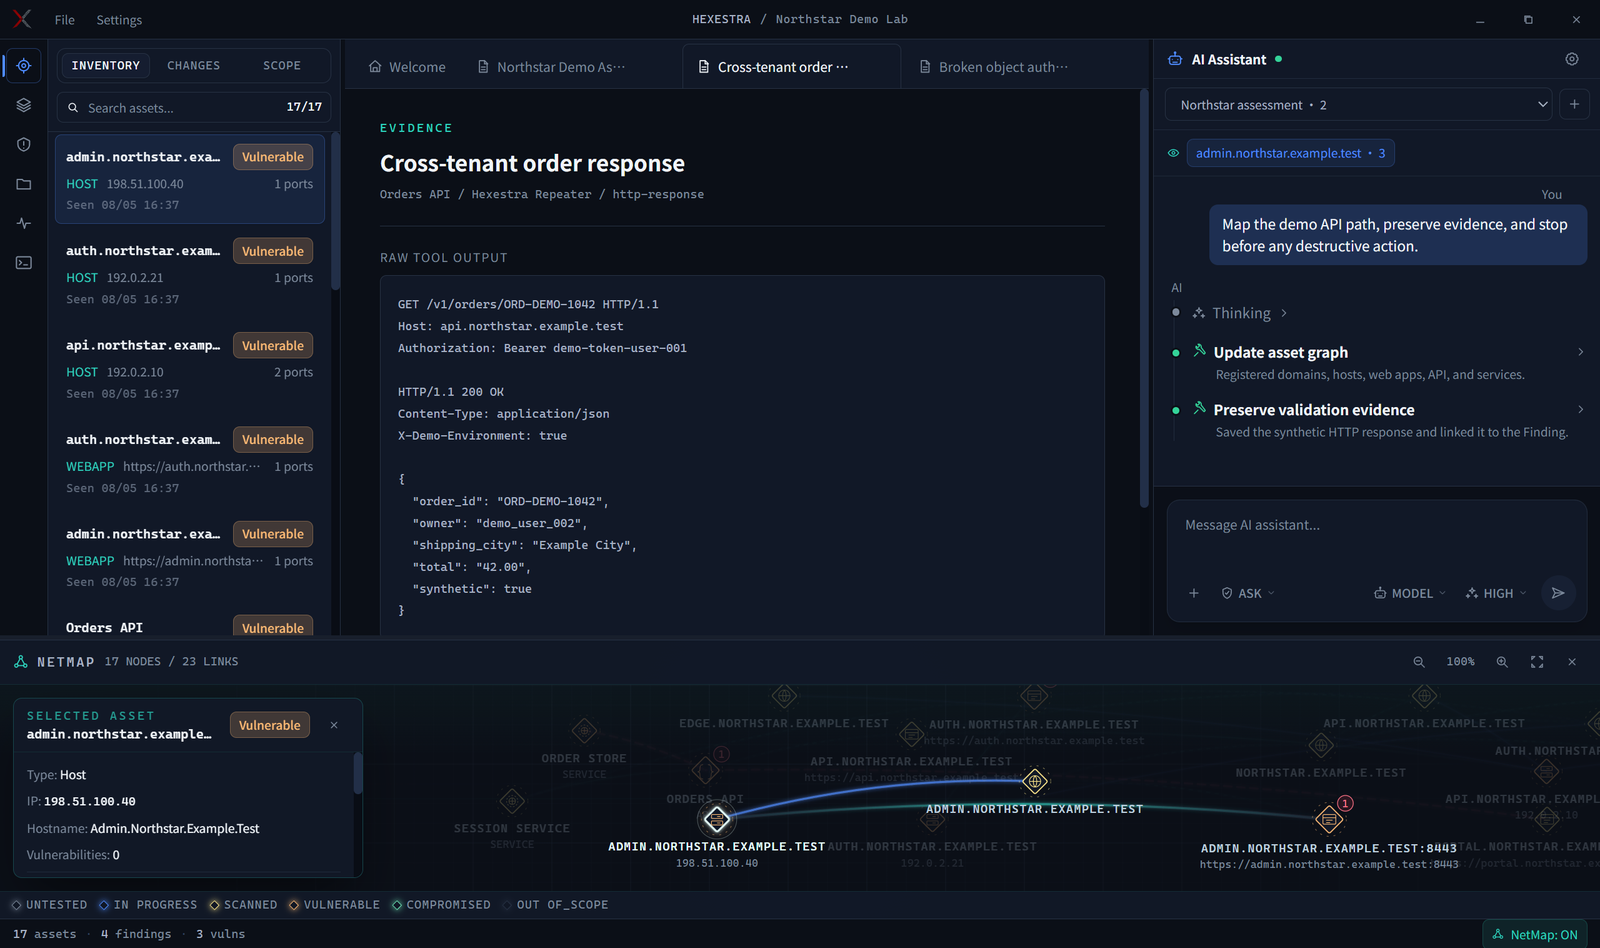
تُعرض الأصول المستهدفة على اليسار، مع عرض الأصول والتفاصيل ذات الصلة أدناه في NetMap.
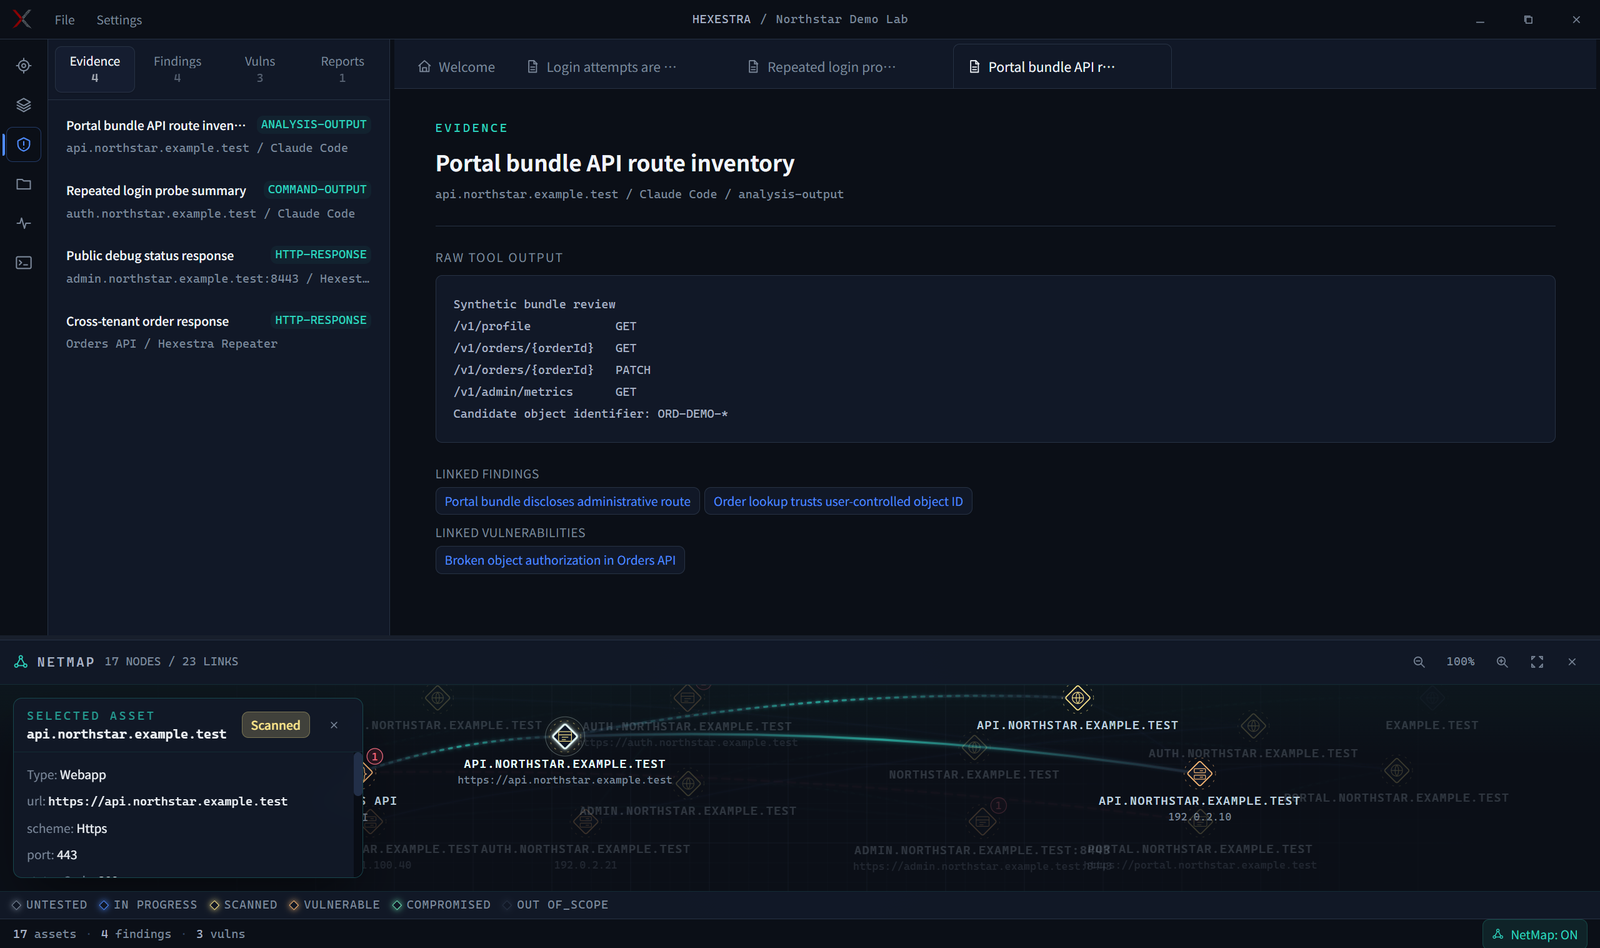
يحافظ الدليل على المخرجات الخام ويربطها بالنتيجة Finding والثغرة Vulnerability المُتحقَّق منها.
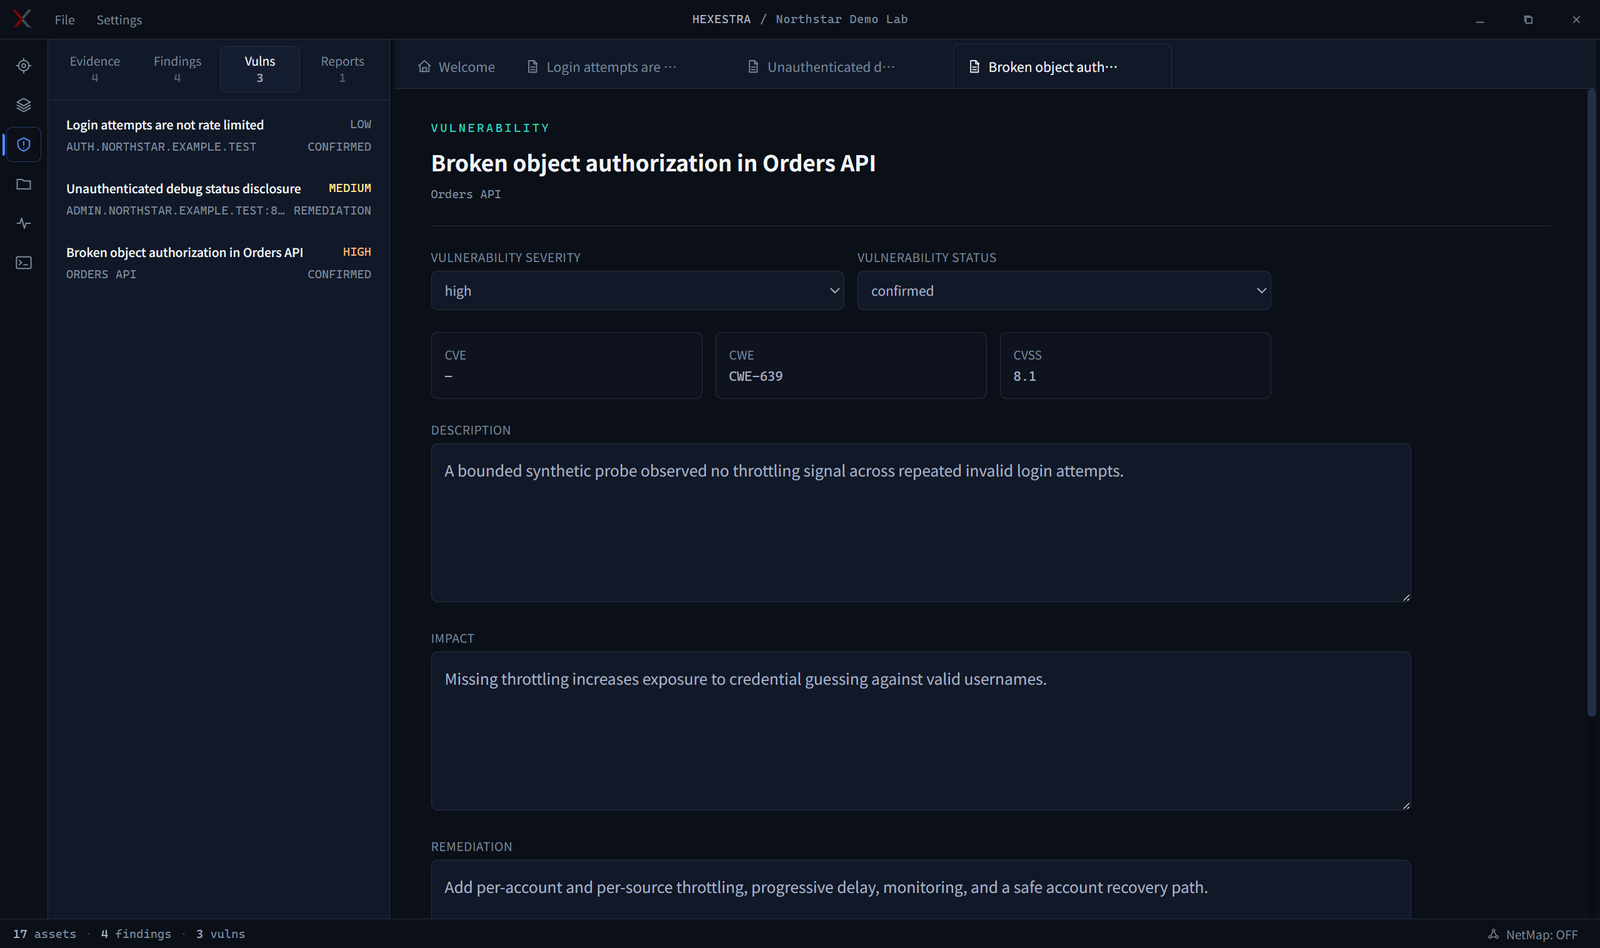
تحتفظ الثغرة المُتحقَّق منها بالخطورة، ودورة الحياة، والتأثير، والمعالجة، والسياق المرتبط معًا.
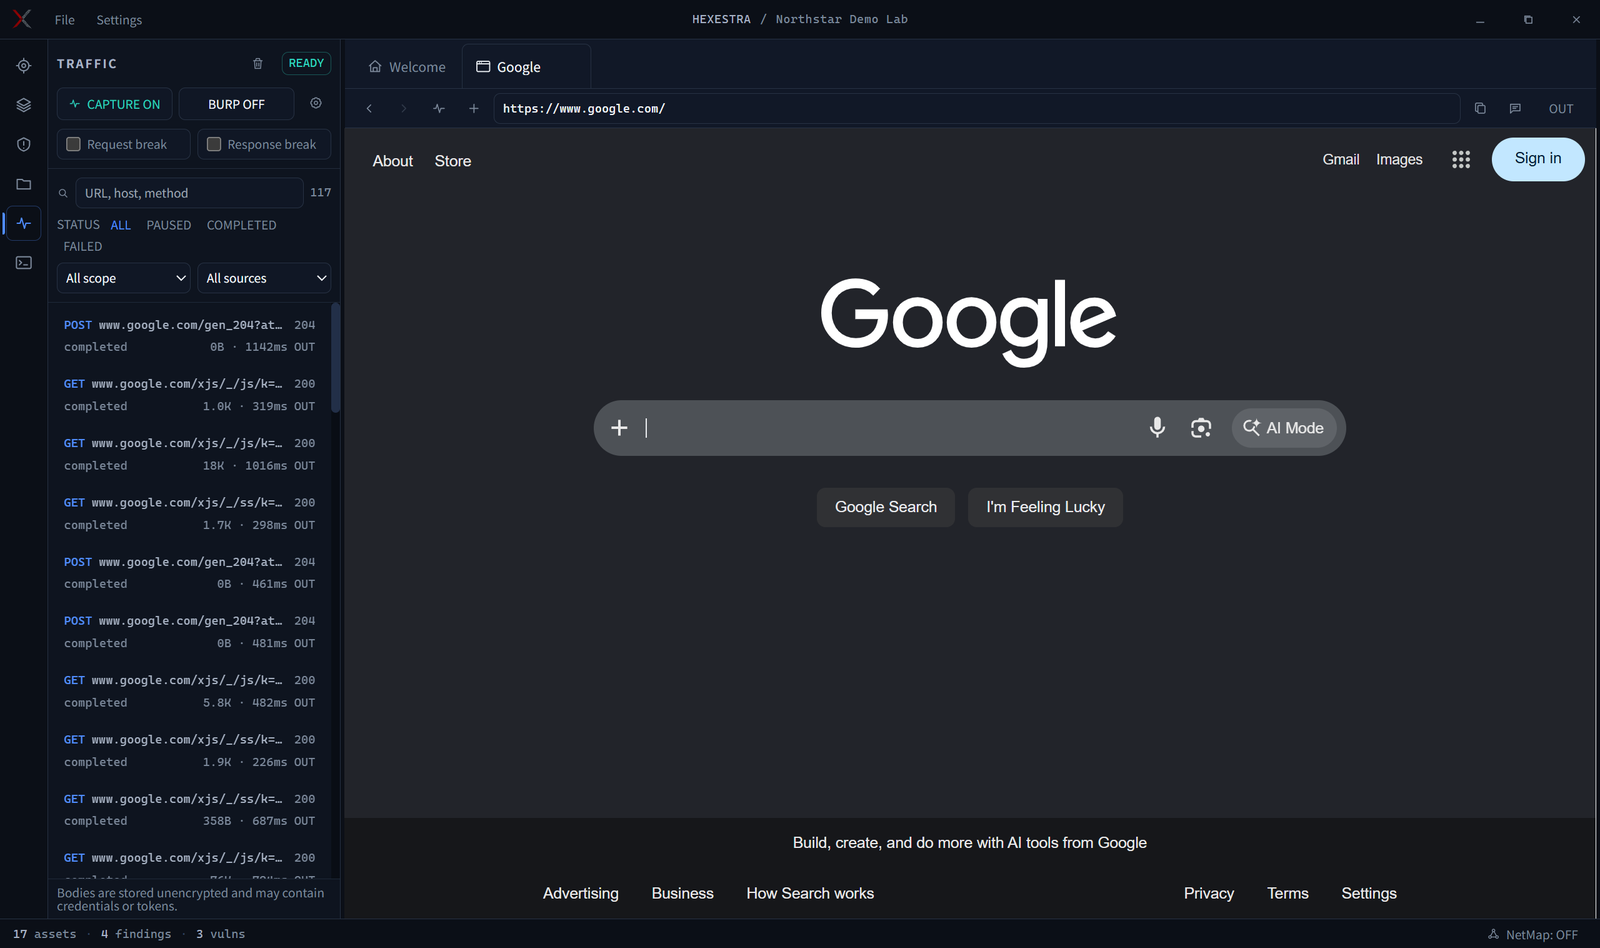
استخدم المتصفح المدمج للوصول إلى الأهداف؛ فعّل الالتقاط على اليسار لتسجيل حركة المرور، مع دعم الاعتراض وإعادة التشغيل.
نفّذ هذه الأوامر في بيئة Native أو WSL المختارة ضمن Settings > Connection:
npm install -g @anthropic-ai/claude-code
claude --version
لاستخدام حساب Anthropic:
claude auth login
claude auth status
عيّن متغيرات المزوّد في نفس الطرفية التي ستشغّل Hexestra. مثال DeepSeek من دليل تكامل Claude Code الرسمي:
Linux وmacOS:
export ANTHROPIC_BASE_URL=https://api.deepseek.com/anthropic
export ANTHROPIC_AUTH_TOKEN="YOUR_DEEPSEEK_API_KEY"
export ANTHROPIC_MODEL='deepseek-v4-pro[1m]'
export ANTHROPIC_DEFAULT_OPUS_MODEL='deepseek-v4-pro[1m]'
export ANTHROPIC_DEFAULT_SONNET_MODEL='deepseek-v4-pro[1m]'
export ANTHROPIC_DEFAULT_HAIKU_MODEL=deepseek-v4-flash
export CLAUDE_CODE_SUBAGENT_MODEL=deepseek-v4-flash
export CLAUDE_CODE_EFFORT_LEVEL=max
Windows PowerShell:
$env:ANTHROPIC_BASE_URL="https://api.deepseek.com/anthropic"
$env:ANTHROPIC_AUTH_TOKEN="YOUR_DEEPSEEK_API_KEY"
$env:ANTHROPIC_MODEL="deepseek-v4-pro[1m]"
$env:ANTHROPIC_DEFAULT_OPUS_MODEL="deepseek-v4-pro[1m]"
$env:ANTHROPIC_DEFAULT_SONNET_MODEL="deepseek-v4-pro[1m]"
$env:ANTHROPIC_DEFAULT_HAIKU_MODEL="deepseek-v4-flash"
$env:CLAUDE_CODE_SUBAGENT_MODEL="deepseek-v4-flash"
$env:CLAUDE_CODE_EFFORT_LEVEL="max"
استبدل نقطة النهاية والرمز وأسماء النماذج لمزوّد آخر متوافق مع Anthropic. لا تُودِع مفتاح API أبدًا.
نفّذ هذه الأوامر في جذر مشروع Hexestra:
npm ci
npm run electron:dev
عند تشغيل Hexestra من المصدر، ثبّت mitmproxy وتأكد من توفّر
mitmdump:
uv tool install mitmproxy
mitmdump --version
تتضمن البُنى المُحزَّمة وقت تشغيل mitmdump، لذا يعمل التقاط حركة المرور دون تثبيت mitmproxy بشكل منفصل.
نزّل Mihomo من الإصدارات الأصلية، ثم اختر ملفه التنفيذي ضمن Settings > Proxy. الإصدار v1.19.29 هو النسخة المرجعية المُختبَرة والموصى بها، لكن Hexestra لا تفرض إصدارًا محددًا: يُقبل أي ملف تنفيذي قابل للتشغيل ويُحدَّد التوافق عبر التحقق من الإعدادات وبدء تشغيل Controller. Mihomo هو وقت تشغيل خارجي يوفّره المستخدم بموجب GPLv3؛ لا تقوم Hexestra بتنزيله أو إعادة توزيعه.
يقتصر فرض الوكيل على المشروع النشط: لا يتم تفعيل TUN أو وكيل النظام. يستخدم المتصفح، وTraffic/Replay، واتصالات SSH الخارجية أو مضيف القفز، وطلبات WebShell المسار المُدار. تتلقى الطرفيات المحلية وWSL المتغيرات HTTP_PROXY وHTTPS_PROXY وALL_PROXY وNO_PROXY وWSLENV؛ يمكن للبرامج التي تتجاهل هذه المتغيرات وتفتح مآخذ خام أن تتجاوز حدود الطرفية. تبقى حركة مرور Claude API والخروج الثانوي الناتج عن الأوامر على قشرة بعيدة خارج نطاق v1.
عند تفعيل الفرض، تؤدي عقدة مفقودة أو سلسلة غير صالحة أو وقت تشغيل متوقف/معطّل أو إعادة تحميل فاشلة إلى حظر الخروج المُدار بدلًا من الرجوع إلى اتصال مباشر. شغّل اختبار القبول الحقيقي لقفزتين عبر:
HEXESTRA_MIHOMO_PATH=/path/to/mihomo npm run test:proxy-smoke
تكامل Burp اختياري. تلتقط Hexestra حركة المرور عبر mitmproxy وتنسخ التبادلات المكتملة إلى Burp عبر Bridge مُصادَق عليه على loopback؛ لا يتم إدراج Burp بصمت في مسار الشبكة الحيّ للمتصفح.
ابنِ الـ Bridge على Windows أو Linux أو macOS باستخدام JDK 17:
npm run build:burp-bridge
resources/burp-bridge/hexestra-burp-bridge.jar.تظهر التبادلات المنسوخة في Target > Site map، وعند الدعم، في Organizer. لا تستطيع واجهة برمجة إضافات Burp العامة إنشاء إدخالات اصطناعية في Proxy > HTTP history.
npm run electron:build
npm run audit:public
npm run check
استخدم Hexestra فقط بتصريح صريح ونطاق مشروع دقيق. تتطلب الإجراءات المدمّرة أو المعطِّلة أو المؤثرة على الخصوصية موافقة مناسبة، وينبغي التعامل مع الأدلة أو التقارير المُصدَّرة كبيانات حساسة. توجّه تسميات النطاق أولويات الوكيل لكنها لا تحظر الأوامر أو حركة المرور؛ تغيّر ASK وAUTO وBYPASS سلوك الموافقة، بينما تبقى قواعد الاشتباك والحدود التقنية للأمان مفروضة. لا تحل Hexestra محل الحكم المهني أو المسؤولية.
راجع دليل المساهمة وسجل التغييرات.
Hexestra مرخّصة بموجب Apache License 2.0. تبقى المكوّنات الخارجية خاضعة لتراخيصها وشروطها الخاصة.



