
 abraxas/veneficus-implant-public
برمجية خبيثة 0day خطيرة. برمجية خبيثة بسلسلة قتل كاملة: استغلال، تحرك جانبي، c2، استمرارية. تم تحويل Rust إلى شبه كود - إذا كنت ذكيًا يمكنك بناؤها بنفسك.

برمجية خبيثة كاملة سلسلة القتل 0day: استغلال، LPE، محور، C2، استمرارية
مخطط تقني عام · شيفرة زائفة فقط · غير قابل للتنفيذ
abraxaslabs.tech
·
@abraxas_null
Veneficus Mini هي برمجية خبيثة كاملة سلسلة القتل 0day: استغلال، LPE، محور، C2، استمرارية.
هذا المستودع هو نسخة توثيقية من تلك المجموعة الخاصة بـ Windows x64 - مرسومة كعميل معياري يغطي السلسلة بأكملها: تقييم المضيف، التخفي، مجموعة مساعدات برامج التشغيل الموقعة (استغلال / LPE)، الإكراه الجانبي بالإضافة إلى مرحّل الاسترجاع (محور)، مستوى تحكم حافة HTTPS (C2)، والبقاء عبر WMI / المهام / مفتاح Run (استمرارية)، بالإضافة إلى الحصاد.
كل وحدة هنا هي شيفرة زائفة. إنها ليست مشروعاً قابلاً للبناء، وليست أداة إسقاط، وليست تفريغاً صديقاً لكاشفات من شجرة خاصة.
| محتفظ به | محذوف / مستعار |
|---|---|
| اسم المنتج Veneficus | أسماء الدوال الخاصة، الأنواع، متغيرات البيئة |
| معرّفات CVE العامة | أسماء منتجات البائعين، الأسماء المستعارة للاستغلالات |
| التصميم، بما في ذلك العيوب | أسماء ملفات برامج التشغيل، مسارات الأجهزة، رموز التحكم |
| آثار المضيف، مفاتيح XOR، بايتات الترقيع، التعبيرات النمطية | |
| سلاسل مسار المرحّل الخاصة |
المعرّفات في هذه الحزمة هي أسماء مستعارة. نسخة من هذه الملفات لا ينبغي أن تُترجم إلى قاعدة YARA تصطدم بتنفيذ خاص.
| المرحلة | ما تغطيه في هذا المخطط |
|---|---|
| استغلال | أداة الإسقاط، مجموعة مساعدات برامج التشغيل الموقعة، الترقيعات داخل العملية |
| LPE | أوليات برامج التشغيل القابلة للاستغلال، امتياز التصحيح، مسار التفريغ المجاور لـ PPL |
| محور | مخطط إكراه المصادقة / المرحّل، وكيل استرجاع شبيه بـ SOCKS |
| C2 | مرحّل حافة HTTPS، منارات مختومة، قائمة مهام المشغّل |
| استمرارية | نبضة WMI، مهمة عند تسجيل الدخول، مفتاح Run للجهاز |
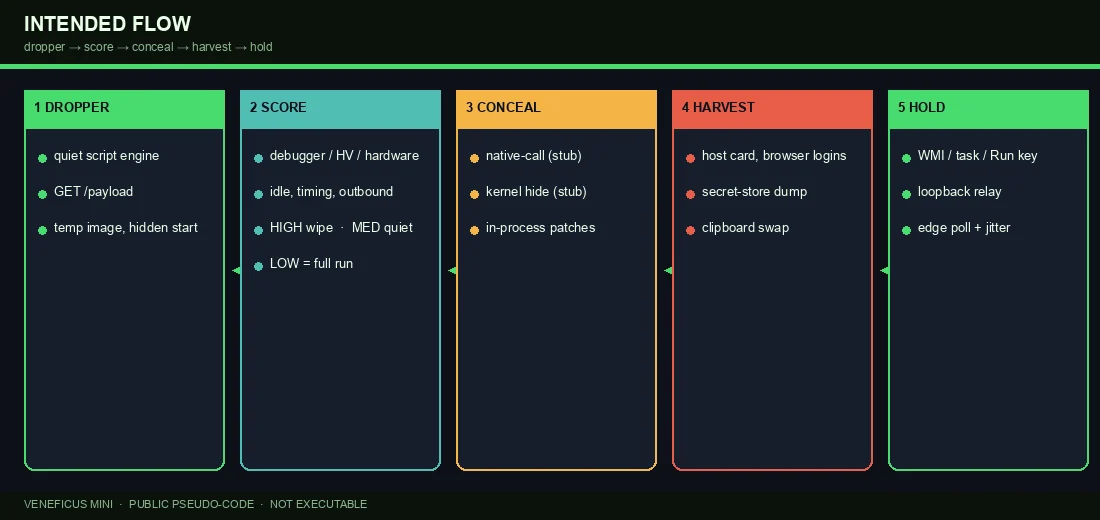
GET /payload، كتابة صورة باسم مؤقت تحت دليل temp الخاص بالمستخدم، تشغيلها مخفية.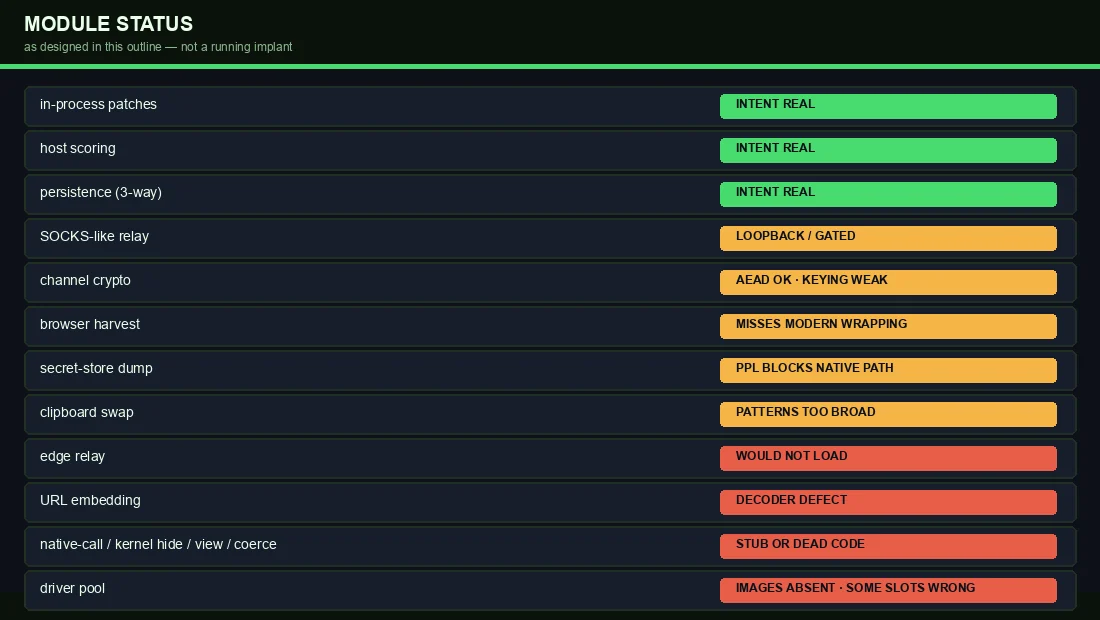
الشجرة الخاصة غير مكتملة. هذا المخطط يُبقي العيوب ظاهرة عن قصد.
أسماء البائعين محجوبة. أسماء الأدوار هي أسماء مستعارة.
| CVE | الدور في المجموعة | ملاحظة |
|---|---|---|
| CVE-2025-1055 / CVE-2025-52915 | ماسح نواة AV | رمز تحكم قتل العمليات |
| CVE-2024-51324 | برنامج تشغيل أداة AV من طرف ثالث | رمز تحكم قتل العمليات |
| CVE-2025-7771 | برنامج تشغيل ضبط المعالج | الأولية الحقيقية هي قراءة/كتابة الذاكرة الفيزيائية، وليس قتل pid |
| CVE-2025-70795 | برنامج تشغيل مراقبة عمليات DLP | رمز تحكم قتل العمليات |
| CVE-2019-16098 | برنامج تشغيل تراكب GPU | قراءة/كتابة افتراضية؛ الشجرة الخاصة استخدمت الرمز الخاطئ |
| CVE-2025-33073 | عميل SMB (مخطط جانبي) | مُستشهد به، غير مُنفّذ؛ شيفرة ميتة |
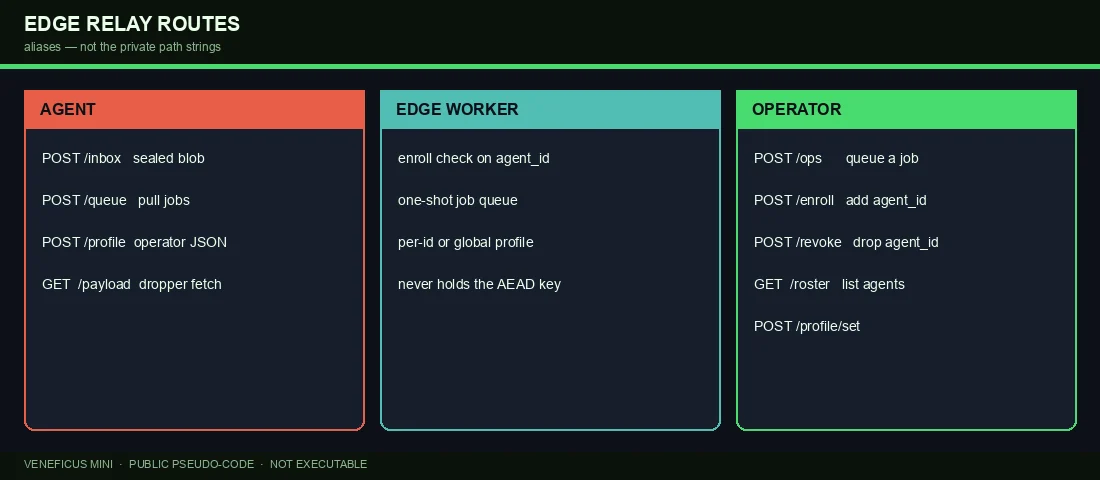
أسماء المسارات العامة المستعارة: /payload /inbox /queue /profile /ops /enroll /revoke /roster /profile/set.
الكتل المختومة تستخدم AES-256-GCM. مفتاح القناة مشتق من معرّف العميل وقت الترجمة بدون ملح — حيازة الملف الثنائي تعني حيازة المفتاح. العامل لا يفك التشفير أبداً. المهام تنتقل بشكل مكشوف.
Veneficus_Mini/
├── NOTICE.txt
├── project.toml
├── build_id.pseudo
├── notes/build.txt
├── dropper/stage.pseudo
├── relay/edge_relay.pseudo
├── driver_pool/          (empty)
├── helpers/              (empty)
└── src/
    ├── entry.pseudo
    ├── host_profile.pseudo
    ├── channel_crypto.pseudo
    ├── control.pseudo
    ├── driver_assist.pseudo
    ├── stay.pseudo
    ├── local_relay.pseudo
    ├── retire.pseudo
    ├── payload/
    ├── stealth/
    ├── backdoor/
    └── lateral/
ابدأ من Veneficus_Mini/src/entry.pseudo و Veneficus_Mini/NOTICE.txt.
.pseudo لن تُبنى.للكتابات الموجهة للمشغّل راجع abraxaslabs.tech.
