Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
SOC336-Windows-OLE-Zero-Click-RCE-Exploitation-Detected-CVE-2025-21298 — SOC336 - كشف استغلال RCE بدون نقرة في Windows OLE (CVE-2025-21298) - شرح تفصيلي | Kitploit

أدوات/GitHubGitHub/abc1230940/soc336-windows-ole-zero-click-rce-exploitation-detected-cve-2025-21298
تحليل الثغرات الأمنيةالاستغلالالحركة الجانبيةالهندسة العكسيةالتحقيق الجنائي الرقميالتصيد الاحتياليتحليل البرمجيات الخبيثةالقيادة والسيطرةاستخبارات التهديدات
التعلم والتعليم
الاستجابة للحوادث
أمان البريد الإلكتروني
GitHubabc1230940/soc336-windows-ole-zero-click-rce-exploitation-detected-cve-2025-21298

SOC336-Windows-OLE-Zero-Click-RCE-Exploitation-Detected-CVE-2025-21298

SOC336 - كشف استغلال RCE بدون نقرة في Windows OLE (CVE-2025-21298) - شرح تفصيلي
عرض المستودعالموقع الإلكتروني
59منذ 5 أشهرلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    371
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    336
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    322

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

لينكد إن جيميل إنستغرام قديم ديسكورد ريديت


SOC336 - تم الكشف عن استغلال OLE ذو النقر الصفري من Windows (CVE-2025-21298) - دليل عملي

بريد إلكتروني تصيدي

🔎 جدول المحتويات
  1. الموقف
  2. نظرة عامة على التنبيه
  3. الأدوات المستخدمة
  4. التحليل
    • أمان البريد الإلكتروني
    • إدارة السجلات
      • سجل الوكيل
    • أمان نقطة النهاية
      • تاريخ الطرفية
      • إجراء الشبكة
      • العمليات
      • CVE-2025-21298
  5. دليل العمل
  6. ملاحظة المحلل
  7. المراجع

(العودة إلى الأعلى)

الموقف

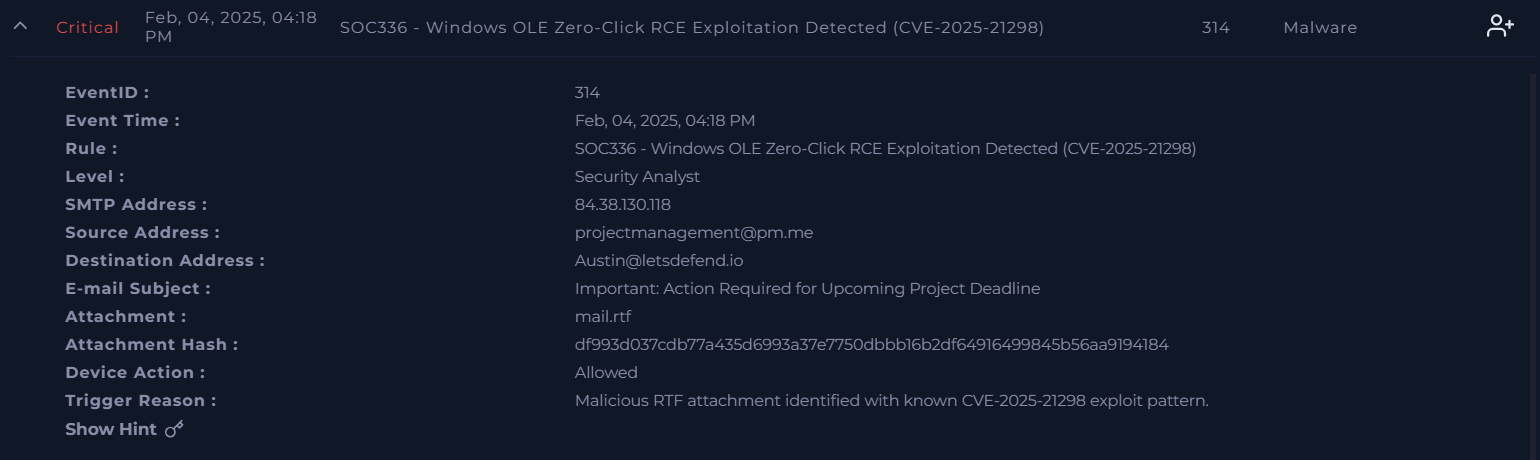
تلقى أحد موظفينا، أوستن، بريدًا إلكترونيًا تصيديًا من مرسل مشبوه، وتم تشغيل تنبيه بعد أن فتح البريد الإلكتروني باستخدام Outlook في 4 فبراير 2025 الساعة 4:18 مساءً. كان سبب التشغيل هو "تم تحديد مرفق RTF ضار يحتوي على نمط استغلال معروف CVE-2025-21298" .
(العودة إلى الأعلى)

نظرة عامة على التنبيه

image

معرف الحدث (EventID) : 314

وقت الحدث : 4 فبراير 2025 الساعة 4:18 مساءً (أعتقد أنه كان خطأ)

القاعدة : SOC336 - تم الكشف عن استغلال OLE ذو النقر الصفري من Windows (CVE-2025-21298)

المستوى : محلل أمني

عنوان SMTP : 84.38.130.118

عنوان المصدر : [email protected]

عنوان الوجهة : [email protected]

موضوع البريد الإلكتروني : مهم: إجراء مطلوب لموعد التسليم النهائي للمشروع القادم

المرفق : mail.rtf

تجزئة المرفق : df993d037cdb77a435d6993a37e7750dbbb16b2df64916499845b56aa9194184

إجراء الجهاز : مسموح

سبب التشغيل : تم تحديد مرفق RTF ضار يحتوي على نمط استغلال معروف CVE-2025-21298.

(العودة إلى الأعلى)

الأدوات المستخدمة

  1. VirusTotal
  2. AbuseIPDB
  3. Gemini

(العودة إلى الأعلى)

التحليل

دعنا نتعمق في سجلات أمان البريد الإلكتروني وإدارة السجلات وأمان نقطة النهاية لفرز التنبيه.
أمان البريد الإلكتروني

لقطة شاشة 2026-05-27 151659

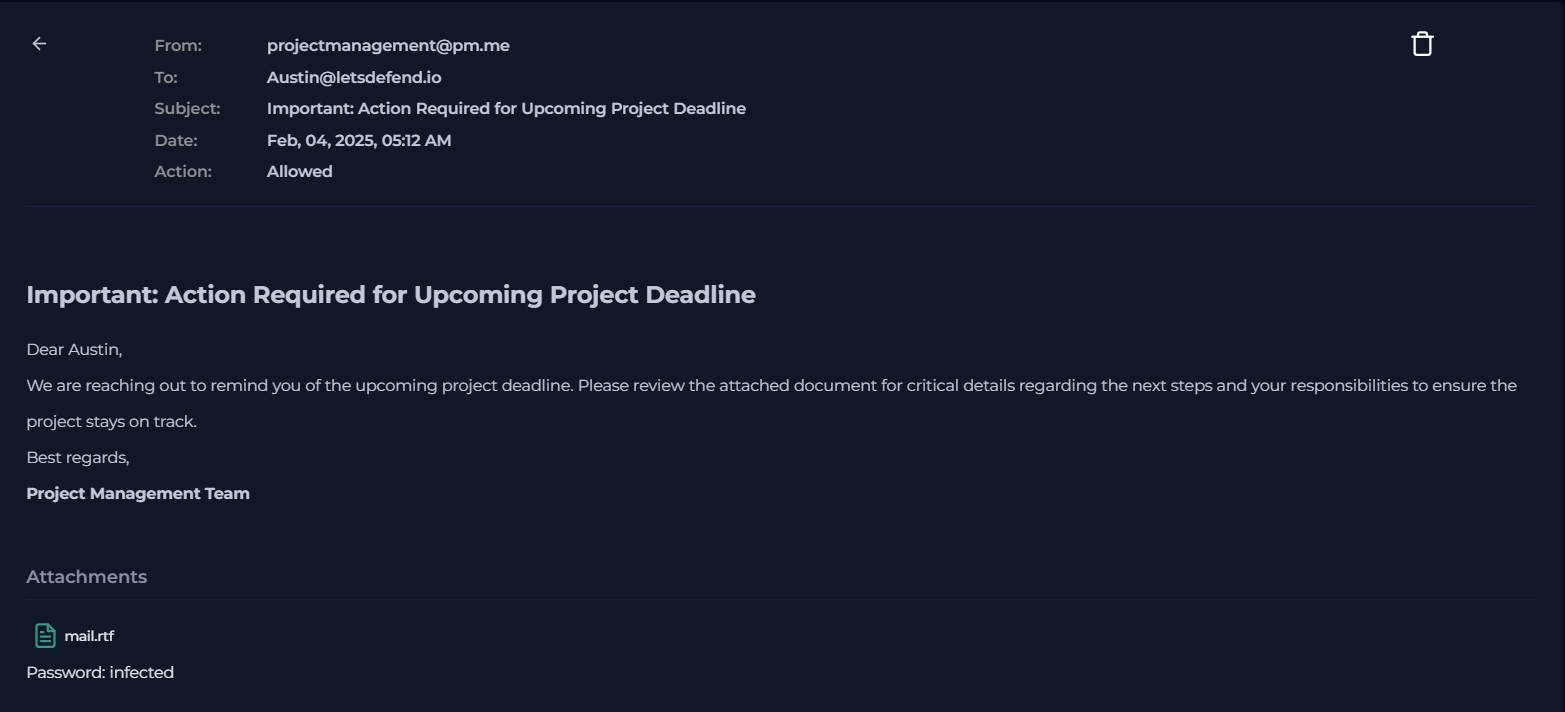
بحثت عن عنوان المرسل projectmanagement@pm[.]me وضغطت على البريد الإلكتروني "مهم: إجراء مطلوب لموعد التسليم النهائي للمشروع القادم" الذي أُرسل في الساعة 05:12 صباحًا من نفس اليوم، وهو ما بدا غريبًا بالنسبة لي لأن النغمة العاجلة والكلمات مثل "مهم" و"إجراء مطلوب" أعطتني فكرة أنه بريد إلكتروني تصيدي.


لقطة شاشة 2026-05-27 175944

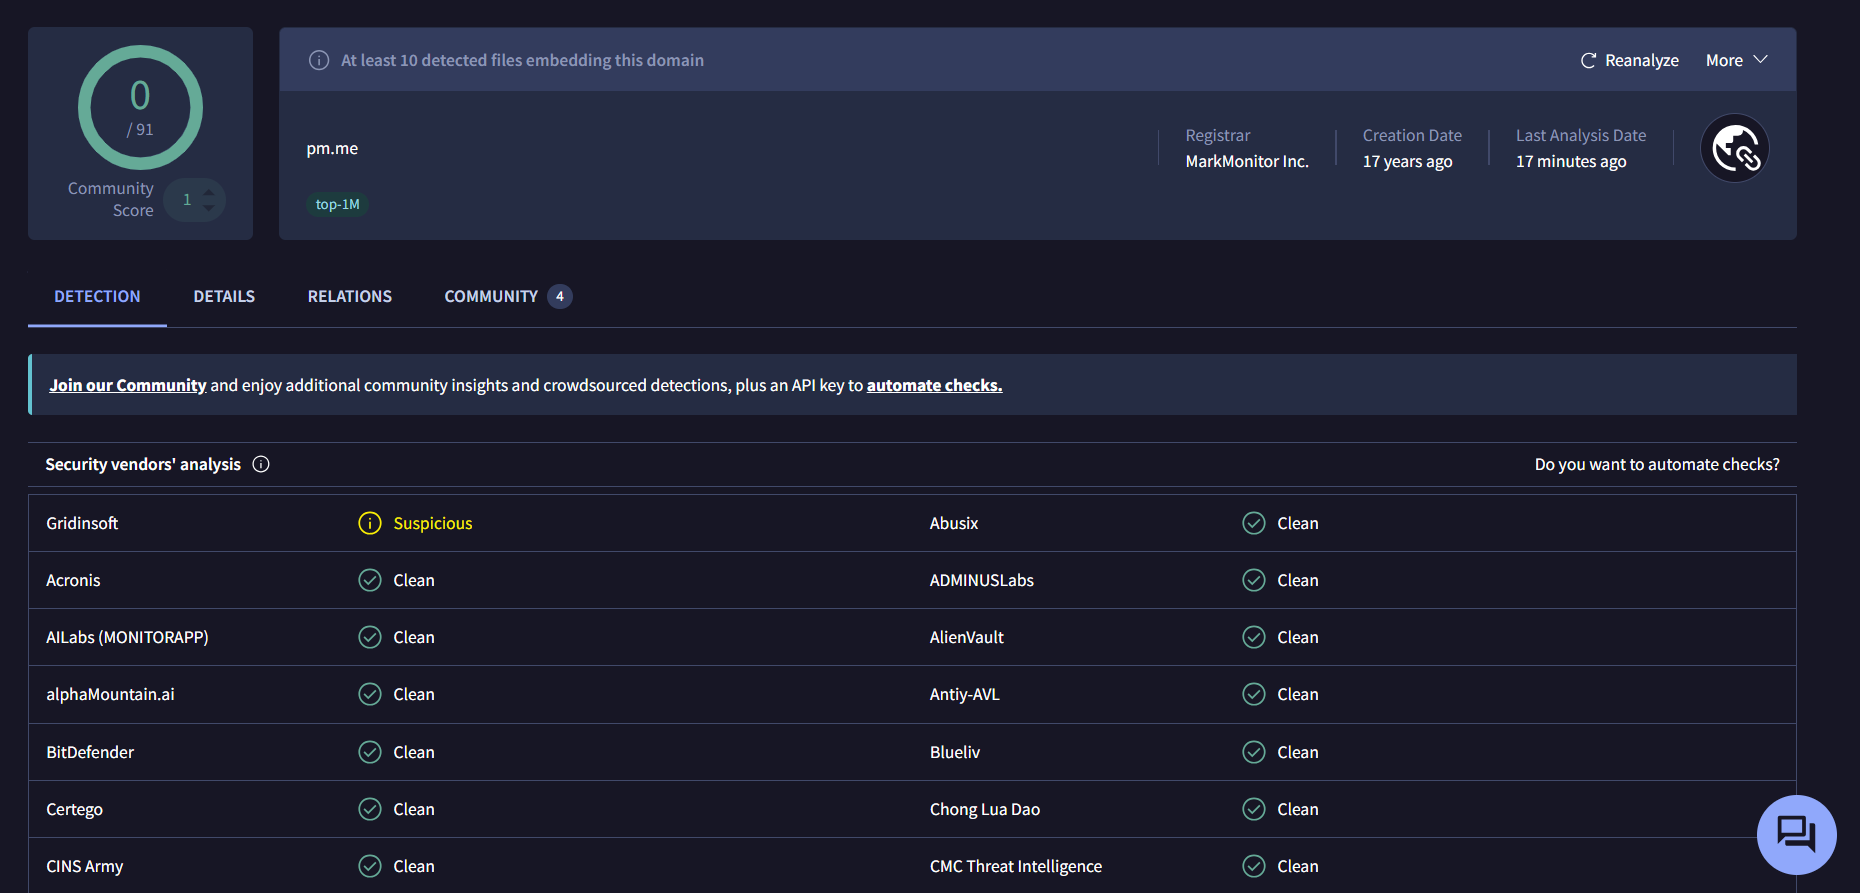
بحثت عن النطاق pm[.]me على VirusTotal واعتبره بائع واحد فقط مشبوهًا.


لقطة شاشة 2026-05-27 151915

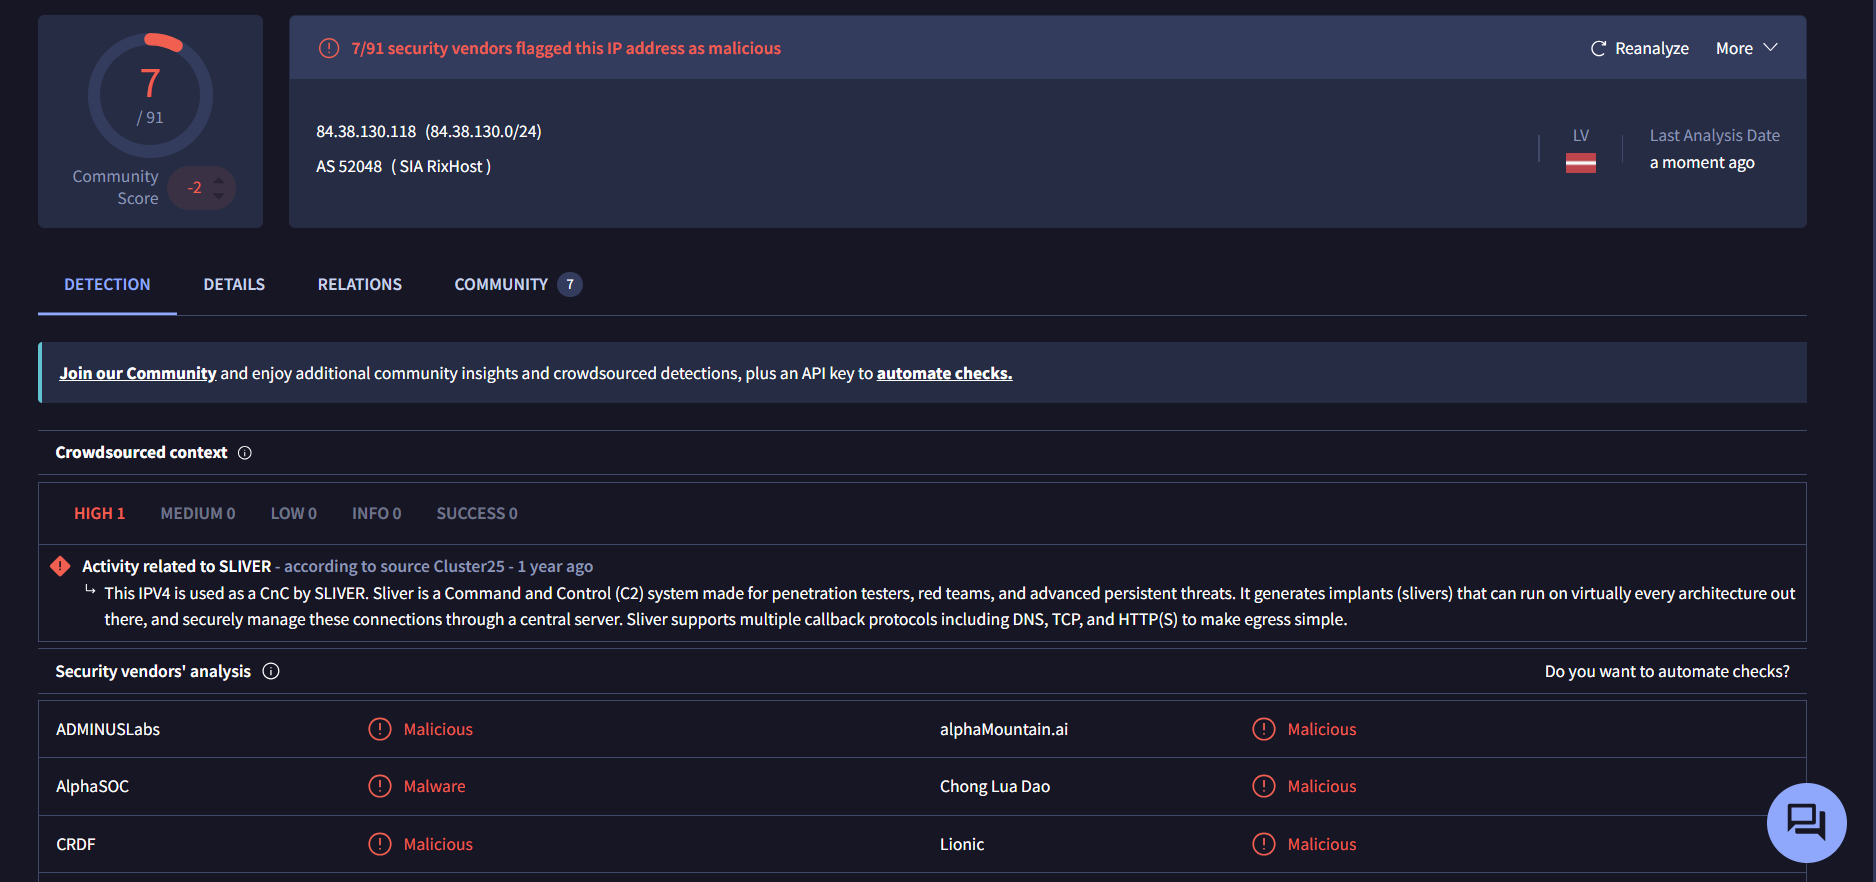
ومع ذلك، عندما بحثت عن عنوان SMTP 84[.]38[.]130[.]118، أبلغ 7 بائعين عنه كضار وبرمجيات خبيثة، وكان مرتبطًا بخادم SILVER C2.

لقطة شاشة 2026-05-27 180753 لقطة شاشة 2026-05-27 180810

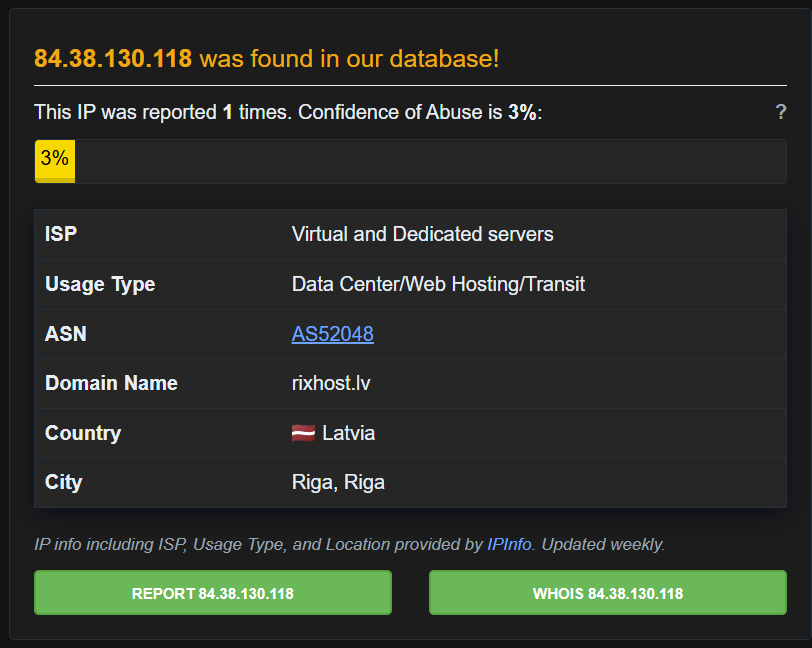
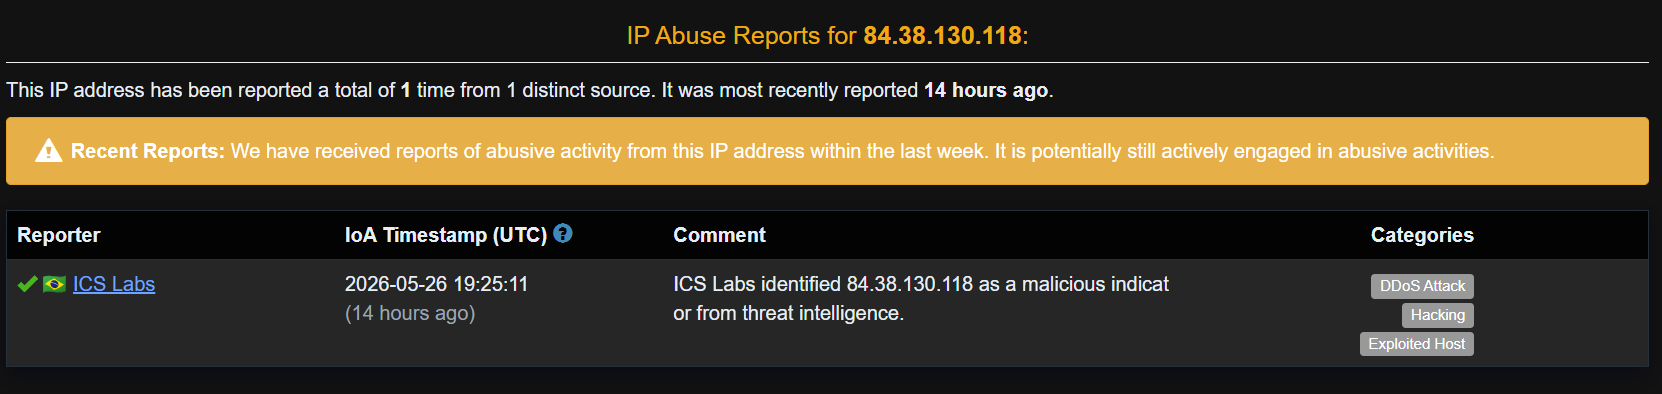
تم العثور على 84[.]38[.]130[.]118 أيضًا في قاعدة بيانات AbuseIPDB. يقع في ريغا، ريغا، لاتفيا، وينتمي إلى اسم النطاق rixhost.lv ويُصنف ضمن هجمات حجب الخدمة (DDoS) والاختراق والمضيف المُستغل.


لقطة شاشة 2026-05-27 152243

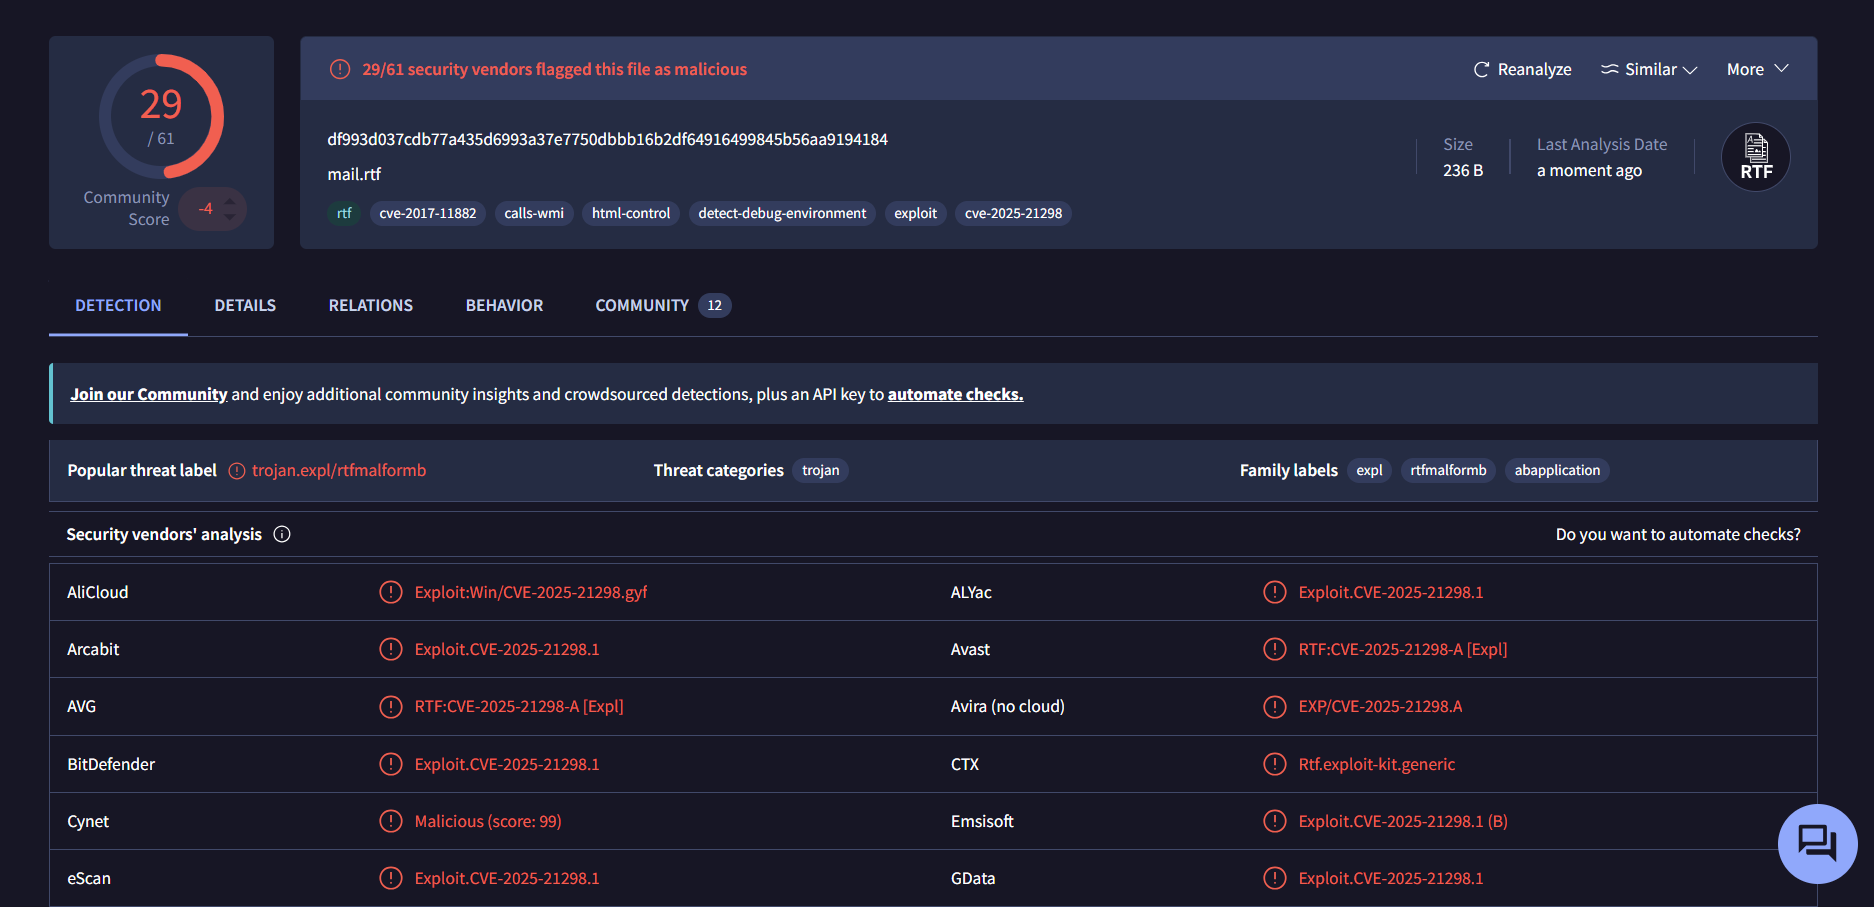
أخيرًا، بحثت عن التجزئة df993d037cdb77a435d6993a37e7750dbbb16b2df64916499845b56aa9194184 للمرفق mail.rtf على VirusTotal، وأبلغ 29 من أصل 61 بائعًا عن المرفق كضار. إنه ينتمي إلى عائلة البرامج الضارة rtfmalformb وكان مرتبطًا بثغرة CVE-2025-21298.

تم التأكيد على أنه تم إرسال بريد إلكتروني تصيدي مع مرفق ضار إلى أوستن.

(العودة إلى الأعلى)

تنزيل الأداة