
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2024-37742 — يحتوي هذا المستودع على إثبات المفهوم (PoC) لاستغلال CVE-2024-37742، وهي ثغرة في متصفح الامتحان الآمن (Safe Exam Browser) ≤ 3.5.0 على نظام Windows. تُمكّن هذه الثغرة من مشاركة بيانات الحافظة غير المصرح بها بين وضع الكشك (kiosk mode) في SEB والنظام الأساسي، مما يضر بنزاهة الامتحانات. | Kitploit
أدوات/GitHubGitHub/aar0nd0m1n1c/cve-2024-37742
تحليل الثغرات الأمنيةالاستغلالاختبار الاختراقالتعلم والتعليم
GitHubaar0nd0m1n1c/cve-2024-37742

CVE-2024-37742

عرض المستودع
818منذ 2 سنواتلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    972
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    666
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    424
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer هي منصة مفتوحة المصدر لإدارة الامتيازات (PAM) توفر لفرق DevOps وتكنولوجيا المعلومات وصولًا آمنًا عند الطلب إلى نقاط نهاية SSH وRDP وKubernetes وقواعد البيانات وRemoteApp عبر متصفح الويب.

    389
  • 5

    SafeLine

    chaitin/safeline

    WAF مستضافة ذاتيًا ووكيل عكسي يقوم بتصفية حركة المرور HTTP الضارة، ويمنع هجمات SQL injection و XSS وهجمات البوت، مع تحديد معدل الطلبات وتشفير HTML/JS الديناميكي.

    337
  • 6

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    331

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →

حول

يحتوي هذا المستودع على إثبات المفهوم (PoC) لاستغلال CVE-2024-37742، وهي ثغرة في متصفح الامتحان الآمن (Safe Exam Browser) ≤ 3.5.0 على نظام Windows. تُمكّن هذه الثغرة من مشاركة بيانات الحافظة غير المصرح بها بين وضع الكشك (kiosk mode) في SEB والنظام الأساسي، مما يضر بنزاهة الامتحانات.

مشاركة

CVE-2024-37742: استغلال الحافظة في SEB ≤ 3.5.0 (Windows)

يحتوي هذا المستودع على إثبات مفهوم (PoC) لاستغلال CVE-2024-37742، وهي ثغرة أمنية في Safe Exam Browser (SEB) ≤ 3.5.0 على Windows. تسمح الثغرة لمهاجم بمشاركة بيانات الحافظة بين وضع الكشك (kiosk mode) لـ SEB والنظام الأساسي، مما يضر بنزاهة الامتحان. باستغلال هذه الثغرة، يمكن للمهاجم تجاوز ضوابط الامتحان والحصول على ميزة غير عادلة أثناء الامتحانات.

إخلاء المسؤولية

هذا المستودع مخصص للأغراض التعليمية فقط. المعلومات المقدمة هنا تهدف إلى مساعدة المطورين على فهم الثغرة وحماية أنظمتهم. لا تستخدم هذا الاستغلال بشكل ضار أو بدون إذن. استخدام إثبات المفهوم هذا على مسؤوليتك الخاصة. المؤلف غير مسؤول عن أي أضرار أو مشكلات قانونية قد تنشأ عن استخدام هذه المعلومات.

الإصدارات المتأثرة

SEB ≤ 3.5.0 (Windows)

كيفية العمل

  1. التحكم غير الصحيح في الوصول يسمح بمشاركة بيانات الحافظة بين وضع الكشك لـ SEB والنظام الأساسي.
  2. يستخدم الاستغلال وحدة Python pyperclip لنسخ الإجابات من ملف JSON في دليل 'Answer-Key'، الذي يحتوي على أسئلة وإجابات.
  3. في وضع الكشك لـ SEB:
    يقوم المستخدم بنسخ السؤال.
    تقوم وحدة Python wmi بمراقبة حالات الشحن والتفريغ للنظام للإشارة إلى سكريبت Python.
    يصل السكريبت إلى بيانات الحافظة، ويبحث في ملف JSON عن الإجابة، ويلصقها في الحافظة.
  4. أخيرًا، يقوم المستخدم بلصق الإجابة من الحافظة في حقل الإجابة.

شاهد الفيديو

التأثير

تسمح هذه الثغرة للمستخدمين المصرح لهم بالمساس بنزاهة الامتحانات التي تُجرى باستخدام Safe Exam Browser (SEB). من خلال استغلال التحكم غير الصحيح في الوصول، يمكن للمستخدمين مشاركة بيانات الحافظة بين وضع الكشك لـ SEB والنظام الأساسي. مما يمكنهم من نسخ أسئلة الامتحان، واسترداد الإجابات من مصدر خارجي، ولصقها مرة أخرى في الامتحان، مما يقوض أمن وعدالة عملية الامتحان.
التخفيف/الحل

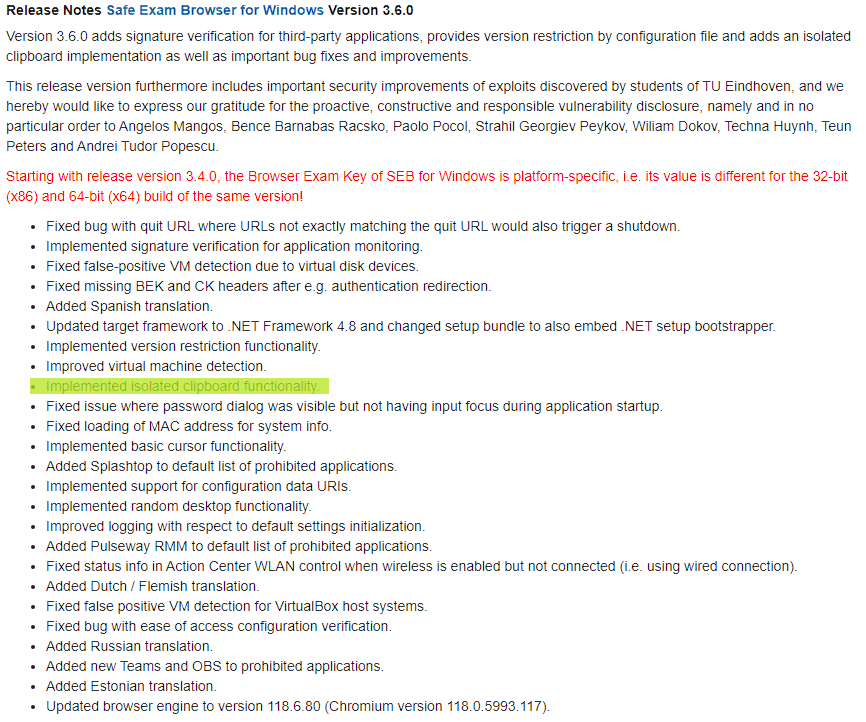
1. الترقية إلى Safe Exam Browser (SEB) ≥ 3.6.0 لنظام Windows، في الإصدار الجديد قام SEB بتطبيق حافظة معزولة

3 6 0 notes \

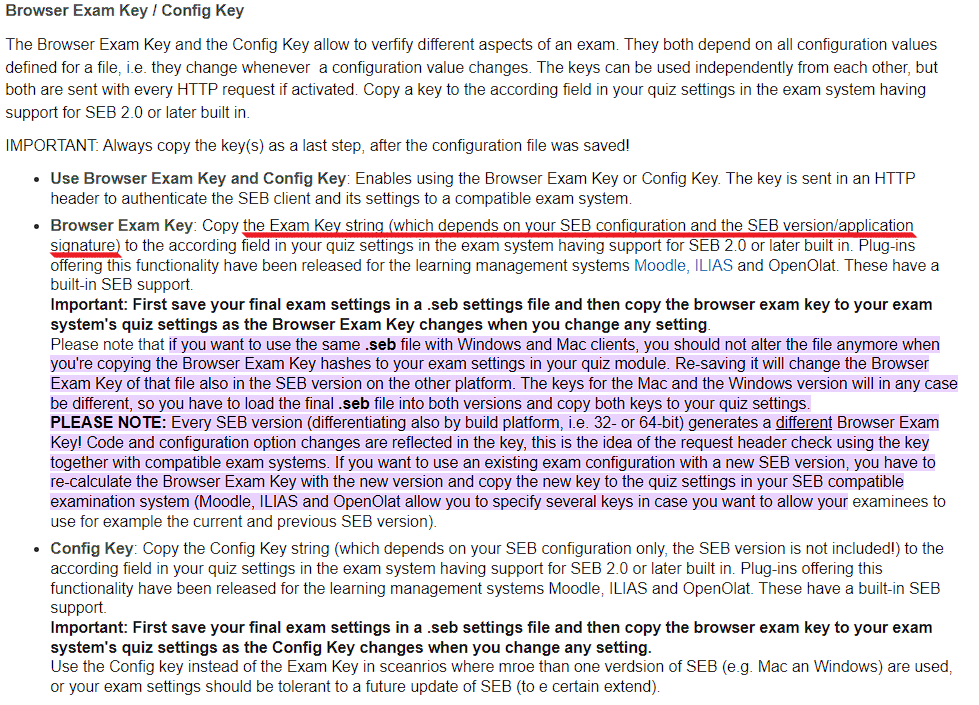
2. تكوين مفتاح المتصفح والامتحان لاستخدام SEB 3.6.0

Browser Exam Key

المراجع

[https://safeexambrowser.org/windows/win_usermanual_en.html]
[https://safeexambrowser.org/windows/win_release_notes_en.html]

الترخيص

هذا الكود متاح بموجب ترخيص MIT. راجع ملف LICENSE للحصول على التفاصيل.

تنزيل الأداة