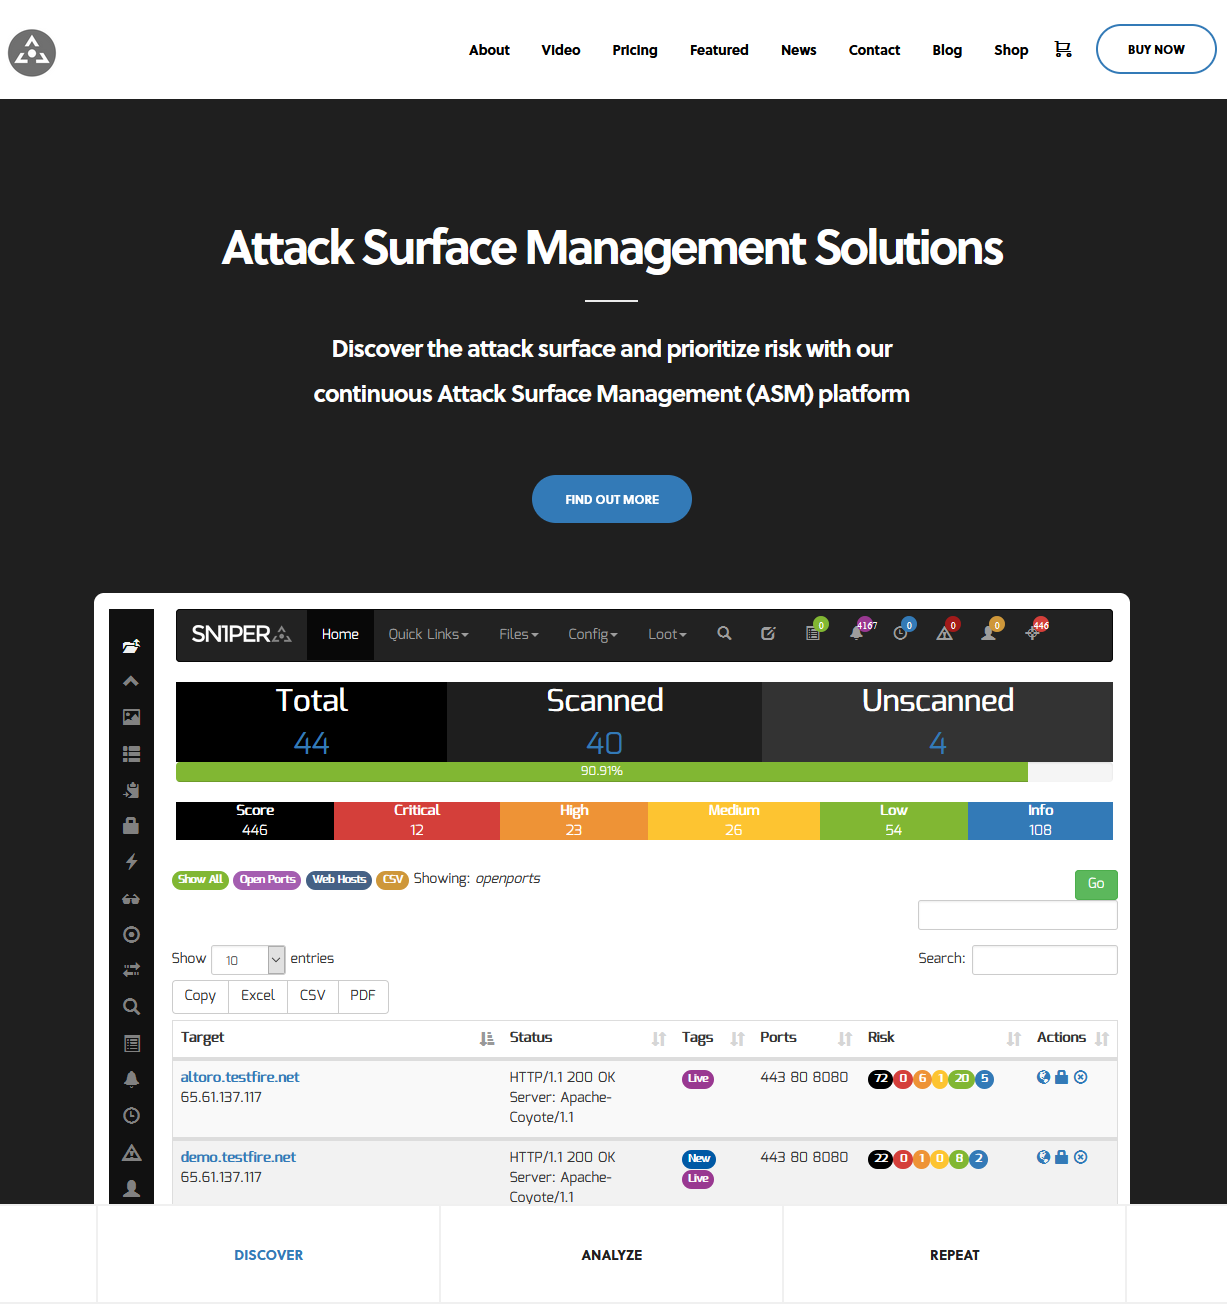
 1n3/attacksurfacemanagement
اكتشف سطح الهجوم وحدد أولويات المخاطر باستخدام منصة إدارة سطح الهجوم المستمرة (ASM) الخاصة بنا - Sn1per Professional #pentest #redteam #bugbounty



اكتشف سطح الهجوم وحدد الأولويات للمخاطر باستخدام منصتنا المستمرة لإدارة سطح الهجوم (ASM) - Sn1per Professional. للمزيد من المعلومات، تفضل بزيارة https://sn1persecurity.com.
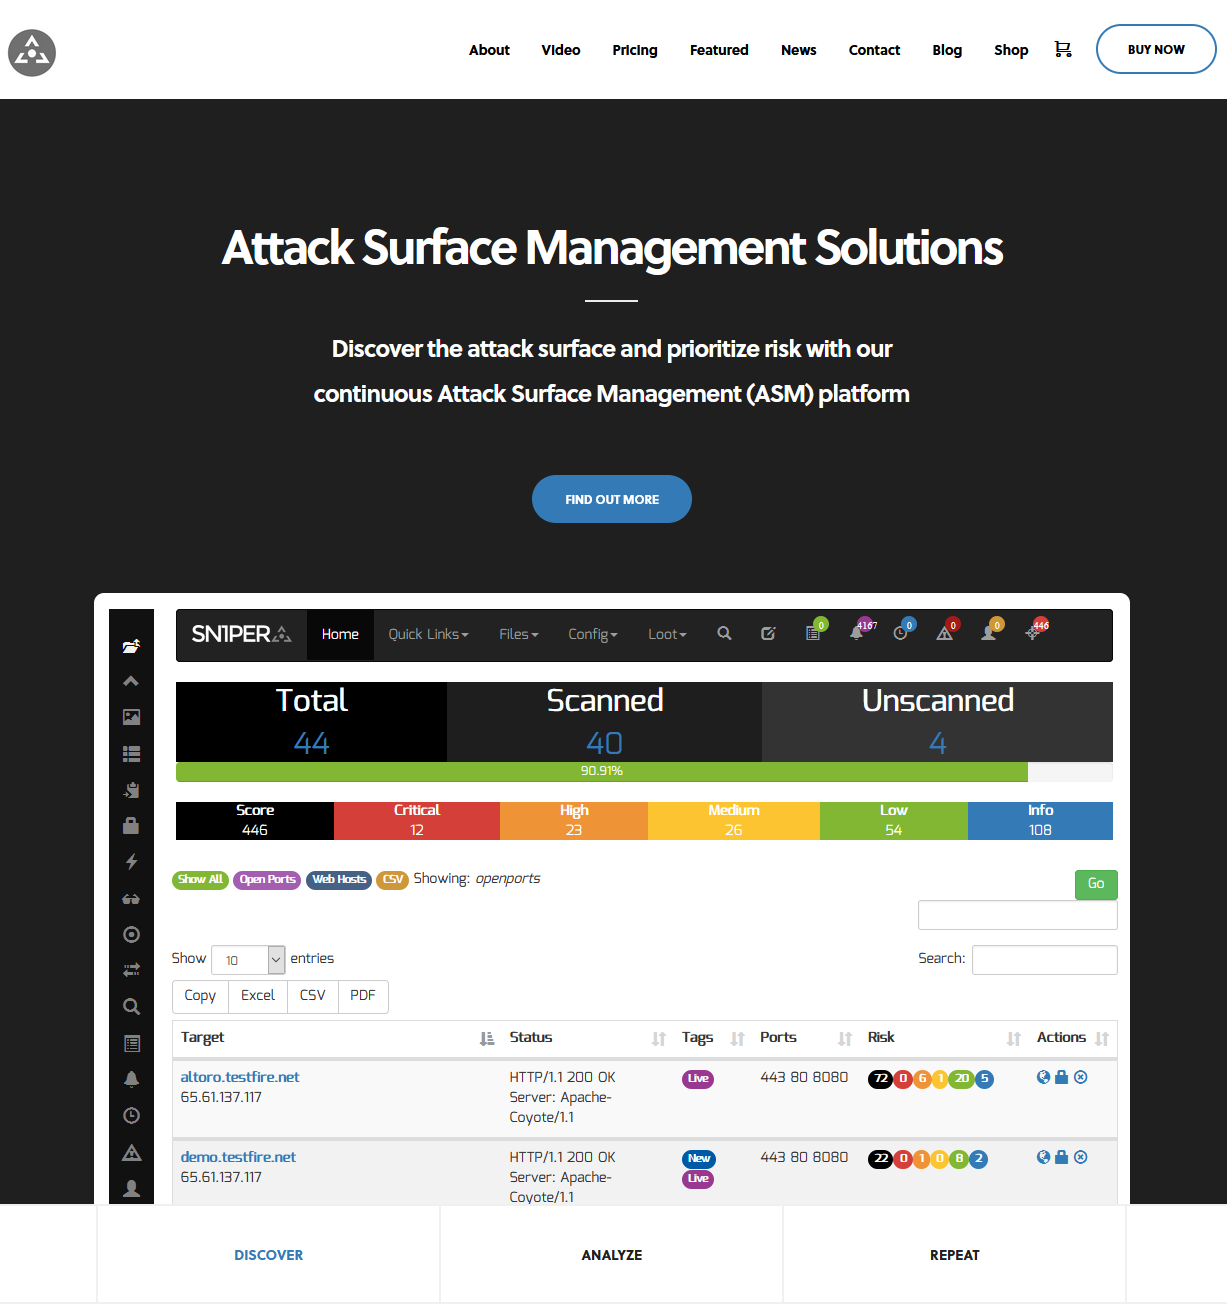
اكتشف بسهولة سطح الهجوم (عناوين IP، أسماء النطاقات، المنافذ المفتوحة، رؤوس HTTP، إلخ.).
أتمتة اكتشاف الثغرات الأمنية والاستغلال الأخلاقي باستخدام أحدث أدوات القرصنة وأدوات الأمان مفتوحة المصدر.
قم بإجراء استطلاع بصري ضد جميع المضيفين في مساحة عملك باستخدام أداة عرض الشرائح (Slideshow) والصور المصغرة.
ابحث، رتب، وصنف حسب DNS، IP، العنوان، الحالة، رؤوس الخادم، WAF، والمنافذ المفتوحة TCP/UDP لجرد سطح الهجوم بالكامل.
عزز قدرات الاستجابة والكشف للفريق "الأزرق" ضد تقنيات اختبار الاختراق الآلي.
قم بتخزين والوصول إلى ملاحظات متعددة في موقع واحد للمساعدة في إدارة بياناتك والحفاظ على تنظيم الأمور.
امسح بسرعة أحدث الثغرات الأمنية و CVEs باستخدام أحدث الماسحات الأمنية التجارية ومفتوحة المصدر.
قم بتشغيل فحوصات تطبيقات الويب عبر Burpsuite Professional 2.x و Arachni و Nikto.
قم بتصدير قائمة مضيفي سطح الهجوم بالكامل وتقارير الثغرات الأمنية إلى صيغ CSV أو XLS أو PDF لتصفية وترتيب وعرض جميع بيانات سطح الهجوم.
جمع المستندات عبر الإنترنت، البيانات الوصفية، عناوين البريد الإلكتروني، ومعلومات الاتصال تلقائيًا.
جدولة الفحوصات على أساس يومي أو أسبوعي أو شهري لتغطية مستمرة للتغييرات.
أتمتة اكتشاف سطح الهجوم ومسح أحدث الثغرات الأمنية و CVEs بسهولة.
تلقي إشعارات لحالات تغيير المضيف والفحص، تغييرات URL والنطاق، والثغرات الجديدة المكتشفة.
قائمة بجميع سجلات DNS المعرضة لخطر اختطاف النطاق والاستيلاء عليه.
git clone https://github.com/1N3/Sn1per
cd Sn1per
bash install.sh
من وحدة تحكم دوكر جديدة، قم بتشغيل الأوامر التالية.
Download https://raw.githubusercontent.com/1N3/Sn1per/master/Dockerfile
docker build -t sn1per .
docker run -it sn1per /bin/bash

or

docker pull sn1persecurity/sn1per
docker run -it sn1persecurity/sn1per /bin/bash
[*] الوضع العادي
sniper -t <TARGET>

[*] الوضع العادي + OSINT + استطلاع
sniper -t <TARGET> -o -re

[*] الوضع الخفي + OSINT + استطلاع
sniper -t <TARGET> -m stealth -o -re

[*] وضع الاكتشاف
sniper -t <CIDR> -m discover -w <WORSPACE_ALIAS>

[*] مسح منفذ محدد فقط
sniper -t <TARGET> -m port -p <portnum>

[*] وضع مسح المنافذ الكامل فقط
sniper -t <TARGET> -fp

[*] وضع الويب - المنفذ 80 + 443 فقط!
sniper -t <TARGET> -m web

[*] وضع منفذ الويب HTTP
sniper -t <TARGET> -m webporthttp -p <port>

[*] وضع منفذ الويب HTTPS
sniper -t <TARGET> -m webporthttps -p <port>

[*] وضع مسح الويب HTTP
sniper -t <TARGET> -m webscan

[*] تفعيل القوة العمياء
sniper -t <TARGET> -b

[*] وضع الضربة الجوية
sniper -f targets.txt -m airstrike

[*] وضع القصف النووي مع قائمة الأهداف، تفعيل القوة العمياء، تفعيل مسح المنافذ الكامل، تفعيل OSINT، تفعيل الاستطلاع، تفعيل مساحة العمل والغنائم
sniper -f targets.txt -m nuke -w <WORKSPACE_ALIAS>

[*] وضع مسح المنافذ الجماعي
sniper -f targets.txt -m massportscan

[*] وضع مسح الويب الجماعي
sniper -f targets.txt -m massweb

[*] وضع مسح الويب الشامل
sniper -f targets.txt -m masswebscan

[*] وضع مسح الثغرات الجماعي
sniper -f targets.txt -m massvulnscan

[*] وضع مسح المنفذ
sniper -t <TARGET> -m port -p <PORT_NUM>

[*] قائمة مساحات العمل
sniper --list

[*] حذف مساحة العمل
sniper -w <WORKSPACE_ALIAS> -d

[*] حذف مضيف من مساحة العمل
sniper -w <WORKSPACE_ALIAS> -t <TARGET> -dh

[*] الحصول على حالة فحص Sniper
sniper --status

[*] دالة إعادة استيراد الغنائم
sniper -w <WORKSPACE_ALIAS> --reimport

[*] دالة إعادة استيراد الكل
sniper -w <WORKSPACE_ALIAS> --reimportall

[*] دالة إعادة تحميل الغنائم
sniper -w <WORKSPACE_ALIAS> --reload

[*] دالة تصدير الغنائم
sniper -w <WORKSPACE_ALIAS> --export

[*] الفحوصات المجدولة
sniper -w <WORKSPACE_ALIAS> -s daily|weekly|monthly

[*] استخدام إعداد مخصص
sniper -c /path/to/sniper.conf -t <TARGET> -w <WORKSPACE_ALIAS>

[*] تحديث Sniper
sniper -u|--update
