
 0xshe/fuck-cdn
مهارة اكتشاف عنوان IP الأصلي لـ CDN بشكل آلي لـ Claude Code تشغّل أكثر من 40 طريقة OSINT مرتبة حسب الأولوية، وتتحقق من صحة المرشحين بشكل متقاطع عبر سلوك SSL وHTTP، وتقيّم مستوى الثقة.
استنفاد كل الوسائل، تعرية الـ CDN بالكامل، والعثور على عنوان IP الحقيقي.
مهارة (Skill) آلية لتتبع المصدر الأصلي خلف الـ CDN، مصممة لـ Claude Code. أدخل النطاق المستهدف، فتنفّذ تلقائيًا أكثر من 40 طريقة OSINT حسب الأولوية، وتبني سلسلة الأدلة، وتُخرج الحكم النهائي.
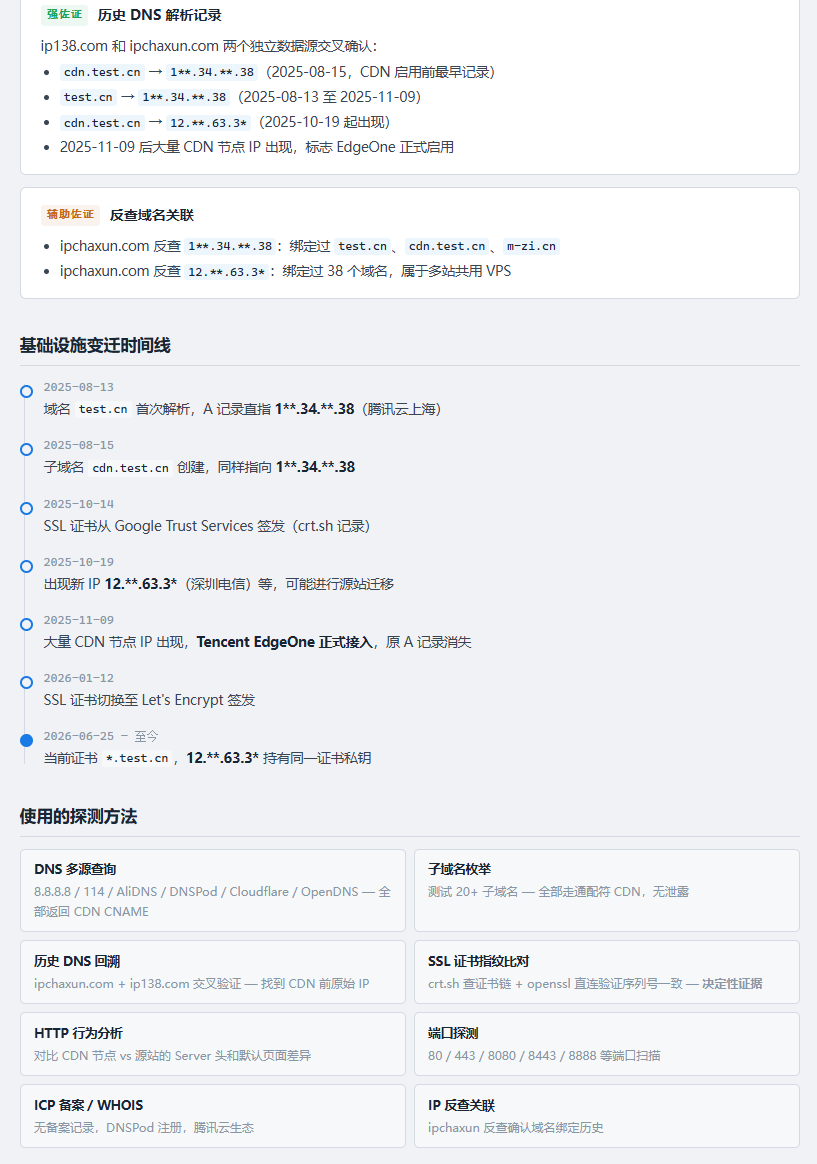
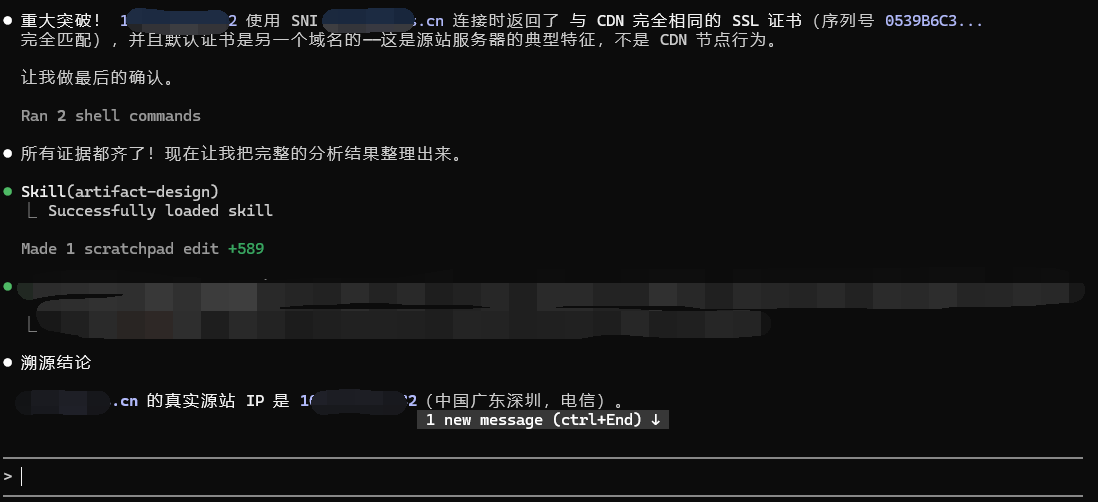
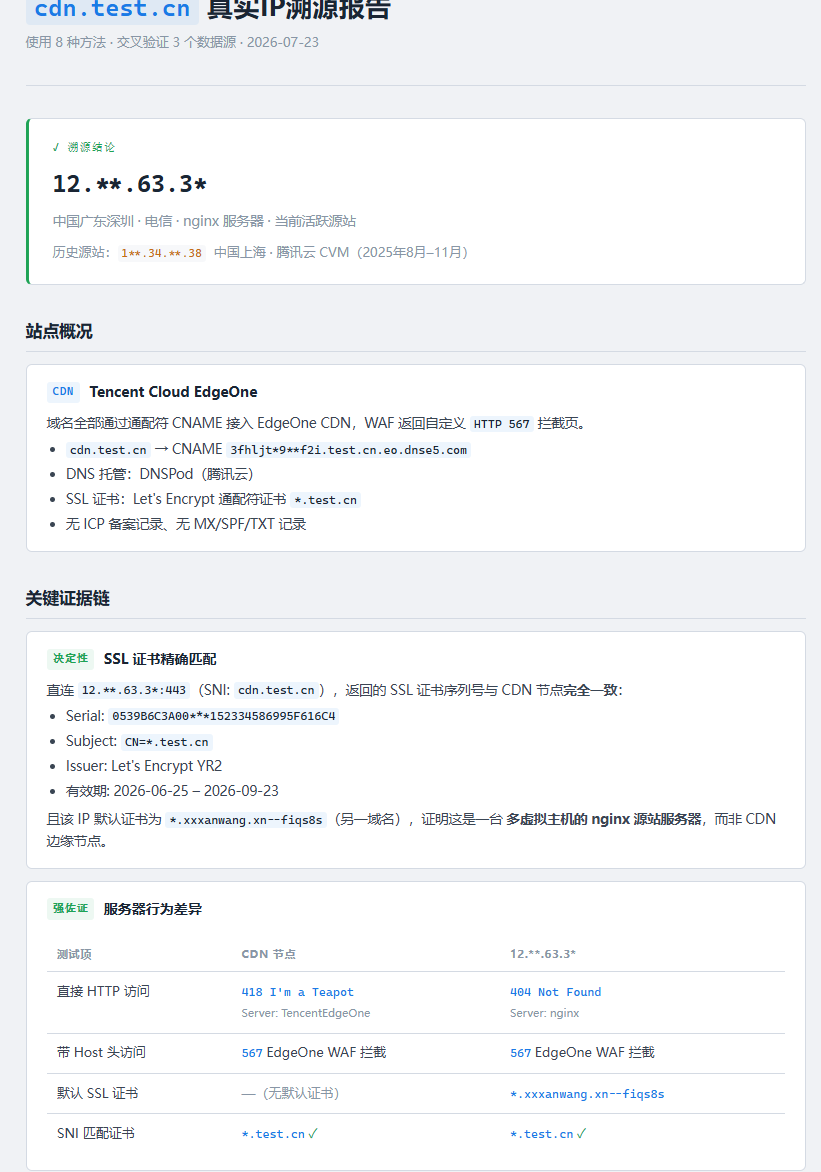
╔══════════════════════════════════════════════════╗
║  عنوان IP الحقيقي:  103.***.**.32               ║
║  درجة الثقة:  مؤكد (95%+)                        ║
║  الموقع:  الصين، قوانغدونغ، شنتشن · الاتصالات    ║
║  سلسلة الأدلة:  [S] تطابق دقيق لشهادة SSL       ║
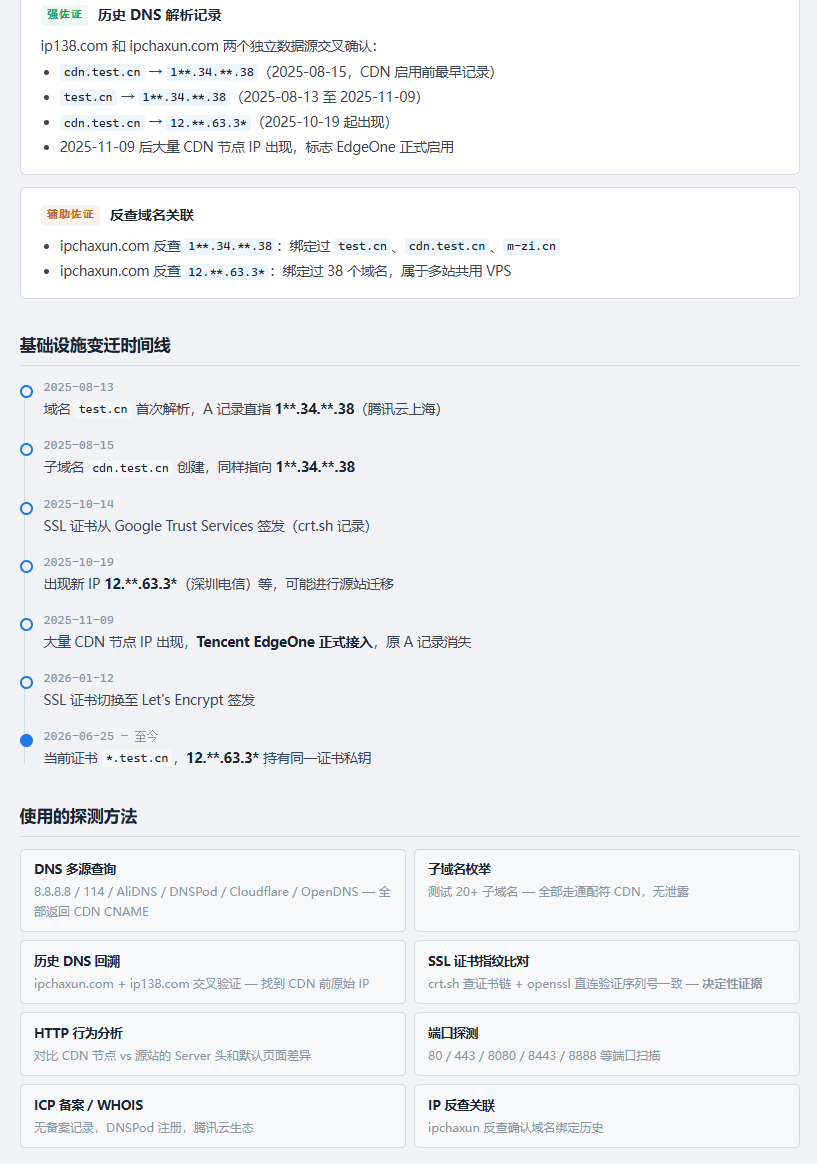
║          [A] تأكيد سجلات DNS التاريخية           ║
║          [A] التحقق من فروق سلوك HTTP            ║
╚══════════════════════════════════════════════════╝
بغض النظر عن الـ CDN الذي يختبئ خلفه الهدف — Cloudflare، Tencent EdgeOne، Alibaba Cloud، AWS CloudFront، Akamai، Fastly، Azure، Imperva، Sucuri، Huawei Cloud، Wangsu، Baidu Cloud، وحتى أي CDN مجهول غير مدرج في القائمة — سيقوم FUCK-CDN بالمحاولة بالترتيب من الأقل تكلفة إلى الأعلى:
| الأولوية | الطريقة | تكلفة الـ Token |
|---|---|---|
| P0 | تسريب سجلات SPF/MX/TXT، الاتصال المباشر عبر IPv6، الرجوع إلى DNS التاريخي | منخفضة جدًا |
| P1 | المقارنة الدقيقة للرقم التسلسلي لشهادة SSL، تعداد النطاقات الفرعية، تحليل فروق سلوك ترويسة HTTP Server | متوسطة |
| P2 | البحث المكاني في Shodan / FOFA / Censys / ZoomEye / Quake / Hunter، Favicon Hash، مسح جميع المنافذ | مرتفعة نسبيًا |
| P3 | تتبع ترويسات البريد، تدقيق كود JS المصدري، ربط نطاقات نفس المؤسسة، البحث العكسي عبر GA/AdSense ID، تجاوزات خاصة بالـ CDN | مرتفعة |
| P4 | التنقيب العميق: تنقيب Web Archive، تدقيق إعدادات الكود المصدري، الاستخبارات السلبية، بيانات وصفية لمزودي السحابة، اختراق WAF، هجمات البُعد الزمني، مساعدة الهندسة الاجتماعية، استنتاج الطوبولوجيا الشبكية | مرتفعة جدًا |
إذا نجحت P0، يتوقف العمل فورًا دون إهدار أي Token. فقط عند عدم النجاح يتم التصعيد إلى المستوى التالي. إذا فشلت P0-P3 + التجاوزات الخاصة بالـ CDN/العامة جميعًا؟ ستستنفد P4 كل الوسائل غير التقليدية حتى النهاية. بعد العثور على عنوان IP مرشح، ينتقل تلقائيًا إلى مرحلة التحقق — مقارنة شهادة SSL + مقارنة سلوك HTTP + البحث العكسي عن IP — تحقق متقاطع ثلاثي، مع إعطاء تصنيف لدرجة الثقة.
git clone <repo_url> FUCK-CDN
cd FUCK-CDN
claude
بعد الاستنساخ، شغّل Claude Code مباشرة في دليل المشروع، وستُحمَّل المهارة تلقائيًا.
إذا كان لديك مشروعك الخاص بالفعل، ما عليك سوى نسخ ملف المهارة إليه:
# نفّذ في الدليل الجذر لمشروعك
mkdir -p .claude/skills
curl -o .claude/skills/fuck-cdn.md \
  <repo_raw_url>/.claude/skills/fuck-cdn.md
أو يدويًا:
.claude/skills/fuck-cdn.md.claude/skills/ في مشروعك (أنشئه إن لم يكن موجودًا)# ضعه في دليل skills على مستوى المستخدم، لتشاركه جميع المشاريع
mkdir -p ~/.claude/skills
cp .claude/skills/fuck-cdn.md ~/.claude/skills/
بعد تشغيل Claude Code، اكتب / لعرض قائمة المهارات المتاحة، ويجب أن ترى fuck-cdn.
استدعِه مباشرة في Claude Code:
/fuck-cdn example.com
أو باللغة الطبيعية:
ساعدني في العثور على عنوان IP الحقيقي لـ example.com
هناك طريقتان لإعداد API Key:
افتح .claude/skills/fuck-cdn.md، وابحث عن منطقة إعداد API Key في الأعلى، وأدخل مفتاحك:
SHODAN_API_KEY     = "مفتاحك"
FOFA_EMAIL         = "بريدك الإلكتروني"
FOFA_API_KEY       = "مفتاحك"
CENSYS_API_ID      = "معرّفك"
CENSYS_API_SECRET  = "سرّك"
SECURITYTRAILS_KEY = "مفتاحك"
ZOOMEYE_API_KEY    = "مفتاحك"
QUAKE_API_KEY      = "مفتاحك"
HUNTER_API_KEY     = "مفتاحك"
VIRUSTOTAL_KEY     = "مفتاحك"
بعد الإدخال، سيُستخدم تلقائيًا في كل استدعاء دون الحاجة لإعادة إدخاله.
تنبيه أمني: إذا كان مشروعك مستودعًا عامًا، لا تُرسل ملف skill الذي يحتوي على المفاتيح. يُنصح بإضافة
.claude/skills/fuck-cdn.mdإلى.gitignore، أو إدخال المفاتيح فقط في التثبيت المحلي / العام (~/.claude/skills/).
أخبر Claude بمفتاحك مباشرة في المحادثة، ليُستخدم في ذاكرة الجلسة الحالية فقط دون كتابته في أي ملف:
مفتاح Shodan الخاص بي هو xxxx، وبريد FOFA هو xxx والمفتاح هو xxx
ساعدني في العثور على عنوان IP الحقيقي لـ example.com
يمكن استخدامه دون أي مفتاح. جميع طرق مرحلتي P0 و P1 (DNS التاريخي، مقارنة الشهادات، تعداد النطاقات الفرعية، تحليل سلوك HTTP) لا تحتاج إلى مفتاح، ونسبة نجاحها مرتفعة بالفعل. تكمن قيمة المفتاح في مرحلة P2 — إذ تعزز محركات البحث المكاني نسبة النجاح ضد الأهداف ذات الحماية العالية بشكل كبير.
ليس مجرد تعرّف، بل لكل CDN طريقة تجاوز خاصة:
ماذا لو لم يكن مدرجًا في القائمة؟ جميع طرق P0-P2 (DNS التاريخي، مقارنة شهادة SSL، تعداد النطاقات الفرعية، محركات البحث المكاني، إلخ) هي بحد ذاتها مستقلة عن الـ CDN وفعّالة مع أي مزوّد. التجاوزات الخاصة بالـ CDN ليست سوى إضافة — الملاذ الأخير عند فشل الطرق العامة. حتى لو واجهت CDN نادرة لم ترها من قبل، ستتبع المهارة تلقائيًا الإجراء الاحتياطي العام: التعرّف أولًا على نوع CDN، ثم التجاوز وفق أفكار عامة كالمنافذ/البروتوكول/EDNS.
العثور على عنوان IP مرشح لا يعني الانتهاء. لدى FUCK-CDN خط تحقق كامل:
عنوان IP مرشح
  │
  ├─ V-1: هل الرقم التسلسلي لشهادة SSL مطابق للـ CDN؟
  │       └─ هل الشهادة الافتراضية لنطاق آخر؟ (خاصية تعدد المضيفات الافتراضية في المصدر)
  │
  ├─ V-2: هل ترويسة Server عند الاتصال المباشر هي nginx/apache أم معرّف CDN؟
  │
  ├─ V-3: هل يوجد سجل ربط للنطاق المستهدف في البحث العكسي عن IP؟
  │
  └─ V-4: هل منفذا SSH/FTP مفتوحان؟ (عقد CDN لا تفتح هذه)
         │
         ▼
    تصنيف الأدلة: S(حاسم) / A(تأييد قوي) / B(تأييد) / C(دليل ضعيف) / X(مستبعد)
         │
         ▼
    درجة الثقة: مؤكد(95%+) / موثوق بدرجة عالية(80-95%) / محتمل(60-80%) / تخمين(<60%)
         │
         ▼
    ╔═══════════════════════════════════╗
    ║  عنوان IP الحقيقي: x.x.x.x       ║
    ║  درجة الثقة: مؤكد (95%+)          ║
    ╚═══════════════════════════════════╝
يكتشف بيئة التشغيل تلقائيًا ويتكيّف معها:
هذه الأداة مخصصة فقط للسيناريوهات القانونية مثل اختبارات الأمان المصرّح بها، التعليم في مجال أمن الشبكات، مسابقات CTF. يجب على المستخدم التأكد من حصوله على إذن صريح من مالك النظام المستهدف. تقع المسؤولية القانونية الكاملة الناتجة عن استخدام هذه الأداة على عاتق المستخدم وحده.
المؤلف: 0xShe الحساب الرسمي: 安全社 الموقع الرسمي: sbbbb.cn
| المنصة | صيغة المفتاح | الحصة المجانية | الاستخدام |
|---|
| Shodan | SHODAN_API_KEY | متاح عند التسجيل | البحث عن عناوين IP تحمل نفس خصائص الشهادة/favicon/العنوان |
| FOFA | FOFA_EMAIL + FOFA_API_KEY | متاح عند التسجيل | البحث بـ icon_hash والشهادة وكلمات body المفتاحية |
| Censys | CENSYS_API_ID + CENSYS_API_SECRET | متاح عند التسجيل | البحث الدقيق ببصمة الشهادة SHA256 |
| SecurityTrails | SECURITYTRAILS_KEY | مجانًا 50 مرة/شهر | سجلات DNS التاريخية، تعداد النطاقات الفرعية |
| ZoomEye | ZOOMEYE_API_KEY | متاح عند التسجيل | البحث بالشهادة والعنوان |
| 360 Quake | QUAKE_API_KEY | متاح عند التسجيل | البحث بالشهادة |
| 鹰图 Hunter | HUNTER_API_KEY | متاح عند التسجيل | البحث بالشهادة |
| VirusTotal | VIRUSTOTAL_KEY | مجانًا 500 مرة/يوم | تاريخ التحليل، تعداد النطاقات الفرعية |
| CDN | التعرّف | التجاوز الخاص |
|---|
| Cloudflare | ✅ | الوصول المباشر عبر المنافذ غير الوكيلة، قاعدة بيانات CrimeFlare، النطاقات الفرعية direct |
| Tencent EdgeOne | ✅ | التعرّف على الاعتراض على مستوى الشبكة، خصائص نطاق CVM، آلية مزامنة الشهادات |
| Alibaba Cloud CDN/DCDN | ✅ | فروق Host عند العودة للمصدر، نطاق ECS، تحديد OSS/FC |
| AWS CloudFront | ✅ | مصدر S3 Bucket، نطاق ALB، تصفية نطاقات IP الخاصة بـ AWS |
| Akamai | ✅ | كائن اختبار SureRoute، ترويسة تصحيح Ghost، شبكة Staging |
| Azure CDN/Front Door | ✅ | نطاق Azure VM، تسريب health probe |
| Fastly | ✅ | خصائص Anycast، تسريب X-Served-By، منطقة Shield |
| Imperva/Incapsula | ✅ | عدم التحقق من Host عند العودة للمصدر، تسريب X-Iinfo |
| Sucuri WAF | ✅ | الوصول المباشر عبر منافذ غير قياسية، نسبة تسريب عالية في DNS التاريخي |
| Huawei Cloud CDN | ✅ | ترويسة تصحيح X-HW-Via، نطاق ECS |
| Wangsu CDN | ✅ | خصائص نطاق المشغّل، DNS التاريخي |
| Baidu Cloud CDN | ✅ | مصدر BCH/BOS، نسبة تسريب عالية |
| CDN77 / KeyCDN / StackPath | ✅ | طرق عامة |
| Vercel / Netlify | ✅ | طرق عامة |
| 加速乐 / 云盾 / 安全宝 | ✅ | طرق عامة |
| CDN أخرى / مجهولة | ✅ | إجراء احتياطي عام: التعرّف التلقائي على نوع CDN → مسح المنافذ غير القياسية → التجاوز على مستوى البروتوكول → تجاوز EDNS → التحقق المتقاطع عبر محركات البحث المكاني |
| Windows | Linux / macOS |
|---|
| استعلام DNS | nslookup | nslookup / dig / host |
| طلبات HTTP | curl (Git Bash) | curl |
| شهادة SSL | openssl (Git Bash) | openssl |
| WHOIS | بديل WebFetch | whois |
| Python | python | python3 |
| الملفات المؤقتة | $env:TEMP | /tmp |
