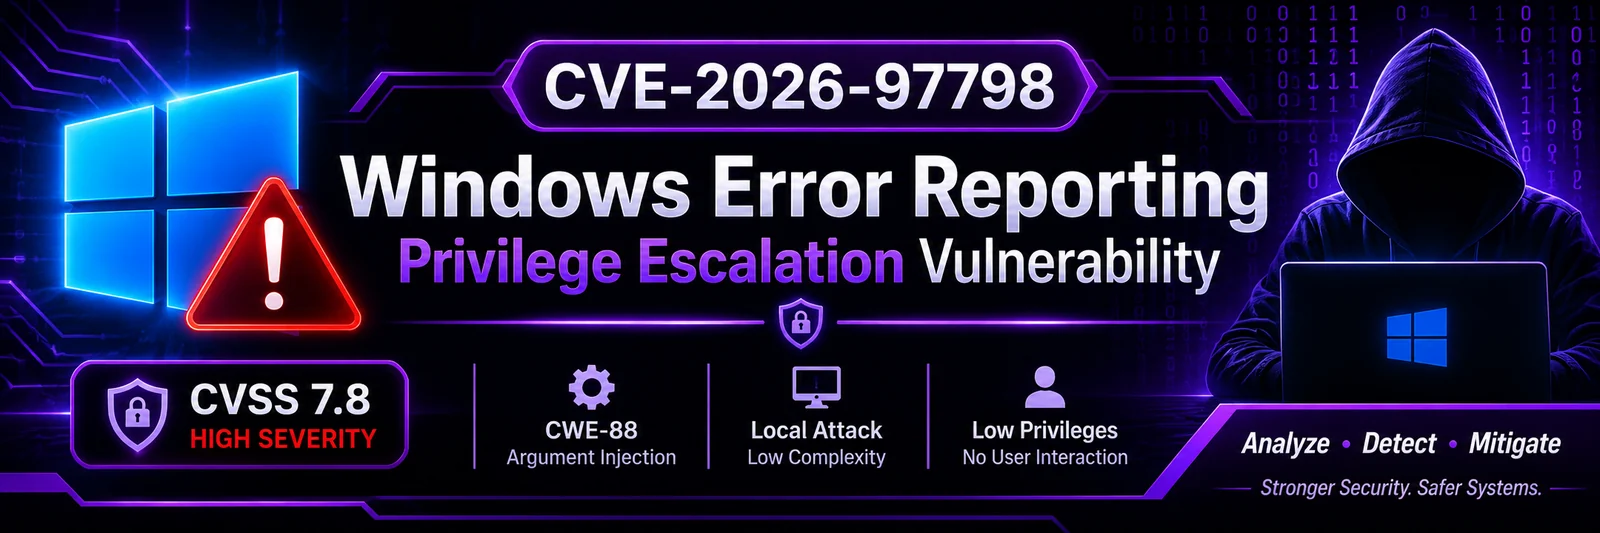
 0xblackash/cve-2026-97798
يوثّق CVE-2026-97798، وهو ثغرة تصعيد امتيازات عبر حقن الوسائط في Windows Error Reporting، مع البُنى المتأثرة، ونصوص الكشف، وإرشادات المعالجة.



CVE-2026-97798 هي ثغرة في خدمة تقارير أخطاء Windows (WER) تتعلق بعدم التعامل السليم مع محددات الوسائط في الأمر، وتُعرف شائعةً باسم حقن الوسائط (Argument Injection).
قد تسمح الثغرة لمهاجم محلي مُصرَّح له برفع الصلاحيات على نظام Windows متأثر.
يوثّق هذا المستودع الثغرة وتصنيفها التقني وتأثيرها الأمني المحتمل وإصدارات Windows المتأثرة والتحقيق الدفاعي وتوصيات المعالجة.
| السمة | التفاصيل |
|---|---|
| معرّف CVE | CVE-2026-97798 |
| المورّد | Microsoft |
| المكوّن | Windows Error Reporting |
| نوع الثغرة | حقن الوسائط |
| CWE | CWE-88 |
| ناقل الهجوم | محلي |
| تعقيد الهجوم | منخفض |
| الصلاحيات المطلوبة | منخفضة |
| تفاعل المستخدم | لا يوجد |
| النطاق | دون تغيير |
| إصدار CVSS | 3.1 |
| درجة CVSS | 7.8 |
| الخطورة | عالية |
| تاريخ النشر | 13 أكتوبر 2026 |
قد يؤدي الاستغلال الناجح إلى ما يلي:
CVSS:3.1/AV:L/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H
CWE-88 — عدم التحييد غير السليم لمحددات الوسائط في أمر ما ('حقن الوسائط')
يحدث حقن الوسائط عندما يُنشئ تطبيق ما أمرًا دون فصل أو التحقق من وسائطه بشكل صحيح.
قد يسمح ذلك للمدخلات غير الموثوقة بالتأثير على كيفية تفسير عملية أخرى لمعاملات سطر الأوامر.
# Conceptual example of unsafe command construction

user_input = get_user_input()

command = "application.exe " + user_input
يوضح المثال نمط برمجة غير آمن. وهو ليس استغلالًا لـ CVE-2026-97798.
تم تحديد فروع منتجات Windows التالية في سجلات الثغرات الأمنية.
| نظام التشغيل | متأثر قبل البنية المُصلحة |
|---|---|
| Windows 10 21H2 | 19044.7807 |
| Windows 10 22H2 | 19045.7807 |
| Windows 11 23H2 | 22631.7652 |
| Windows 11 24H2 | 26100.9711 |
| Windows 11 25H2 | 26200.9711 |
| Windows 11 26H1 | 28000.3231 |
| Windows 11 26H2 | 26300.9711 |
| Windows Server 2022 | 20348.5761 |
| Windows Server 2025 | 26100.33650 |
مهم: الإصدارات المعروضة هي حدود المعالجة الخاصة بكل فرع. تحقق من التحديث التراكمي المعمول به وحالة الخدمة من خلال الإشعار الرسمي من Microsoft.
يمكن أن تساعد الأوامر التالية المسؤولين في فحص معلومات نظام Windows.
Get-ComputerInfo |
Select-Object WindowsProductName, WindowsVersion, OsBuildNumber
[System.Environment]:https://raw.githubusercontent.com/0xblackash/cve-2026-97798/main/:OSVersion.Version
Get-WinEvent -ListLog *Windows Error Reporting*
Get-WinEvent -LogName System -MaxEvents 50 |
Select-Object TimeCreated, Id, ProviderName, Message
Get-HotFix |
Sort-Object InstalledOn -Descending |
Select-Object -First 10
تنفّذ هذه الأوامر فحصًا دفاعيًا أساسيًا. وهي لا تستغل الثغرة ولا تُثبت بشكل مستقل ما إذا كان النظام عرضة للخطر.
الإجراءات الدفاعية الموصى بها:
Microsoft Security Response Center — CVE-2026-97798
يُنظَّم هذا المستودع حول البحث الدفاعي في الثغرات الأمنية.
| المرحلة | النشاط |
|---|---|
| 01 | تحديد CVE |
| 02 | تصنيف الثغرة |
| 03 | تحليل الإصدارات المتأثرة |
| 04 | بحث السبب الجذري |
| 05 | الفحص الدفاعي للنظام |
| 06 | التحقق من التصحيح |
| 07 | التوثيق الأمني |
CVE-2026-97798/
│
├── README.md
│
├── assets/
│   └── banner.png
│
├── detection/
│   └── check_windows_version.ps1
│
├── documentation/
│   ├── technical-analysis.md
│   └── remediation.md
│
└── LICENSE
هذا المستودع مخصص حصريًا للأغراض التعليمية، وأبحاث الأمن السيبراني، والتوعية بالثغرات، وتقييمات الأمن الدفاعي المصرّح بها.
يجب إجراء جميع الاختبارات في بيئات مختبرية معزولة أو على أنظمة تم الحصول على تصريح صريح بشأنها.
المؤلف غير مسؤول عن سوء استخدام المعلومات الواردة في هذا المستودع.
🔐 أبحاث الأمن السيبراني | تحليل الثغرات | الأمن الدفاعي
افهم الثغرات. عزّز الأمان. احمِ الأنظمة.
