
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2026-60206 — CVE-2026-60206 | Kitploit
أدوات/GitHubGitHub/0xblackash/cve-2026-60206
إدارة مؤشرات الاختراق (IOC)تصعيد الامتيازاتتحليل الثغرات الأمنيةاستخبارات التهديداتالمصادقةالتعلم والتعليمالاستجابة للحوادث
GitHub0xblackash/cve-2026-60206

CVE-2026-60206

CVE-2026-60206

عرض المستودع
2136منذ 3 أشهرلم تتم المراجعة بعد
مشاركة

🚨 CVE-2026-60206 — الاستيلاء على WebLogic عبر SAML

ChatGPT Image Jul 24, 2026, 02_29_11 AM

ثغرة مصادقة SAML في Oracle WebLogic Server

تحليل تقني لثغرة CVE-2026-60206 التي تؤثر على Oracle WebLogic Server.


📖 نظرة عامة

CVE-2026-60206 هي ثغرة حرجة (CVSS 9.9) تؤثر على Oracle WebLogic Server. وفقًا لـ Oracle، يمكن لمهاجم مصادَق منخفض الامتياز يمتلك وصولًا عبر الشبكة من خلال SAML استغلال الثغرة للسيطرة الكاملة على نسخة WebLogic ضعيفة.

⚠️ هذا المستودع مخصص للأغراض التعليمية والدفاعية والبحثية فقط.


📊 تفاصيل الثغرة

الخاصيةالقيمة
CVECVE-2026-60206
الخطورةحرجة
CVSS v3.19.9
متجه الهجومالشبكة
تعقيد الهجوممنخفض
الامتيازات المطلوبةمنخفضة
تفاعل المستخدملا شيء
النطاقمتغير
المكوّن المتأثرOracle WebLogic Server (Core)
طريقة الوصولمصادقة SAML

🎯 الإصدارات المتأثرة

  • Oracle WebLogic Server 12.2.1.4.0
  • Oracle WebLogic Server 14.1.1.0.0
  • Oracle WebLogic Server 14.1.2.0.0
  • Oracle WebLogic Server 15.1.1.0.0

⚡ التأثير المحتمل

قد يسمح الاستغلال الناجح لمهاجم مصادَق بـ:

  • السيطرة الكاملة على الخادم
  • تصعيد الامتيازات
  • إجراءات إدارية غير مصرح بها
  • انتهاك السرية
  • المساس بسلامة البيانات
  • تعطيل الخدمة
  • حركة جانبية محتملة داخل البنية التحتية المتصلة لـ Oracle

🏗 تدفق الهجوم

Authenticated User
        │
        ▼
Network Access via SAML
        │
        ▼
Exploit Authentication Logic
        │
        ▼
Privilege Escalation
        │
        ▼
Full WebLogic Compromise
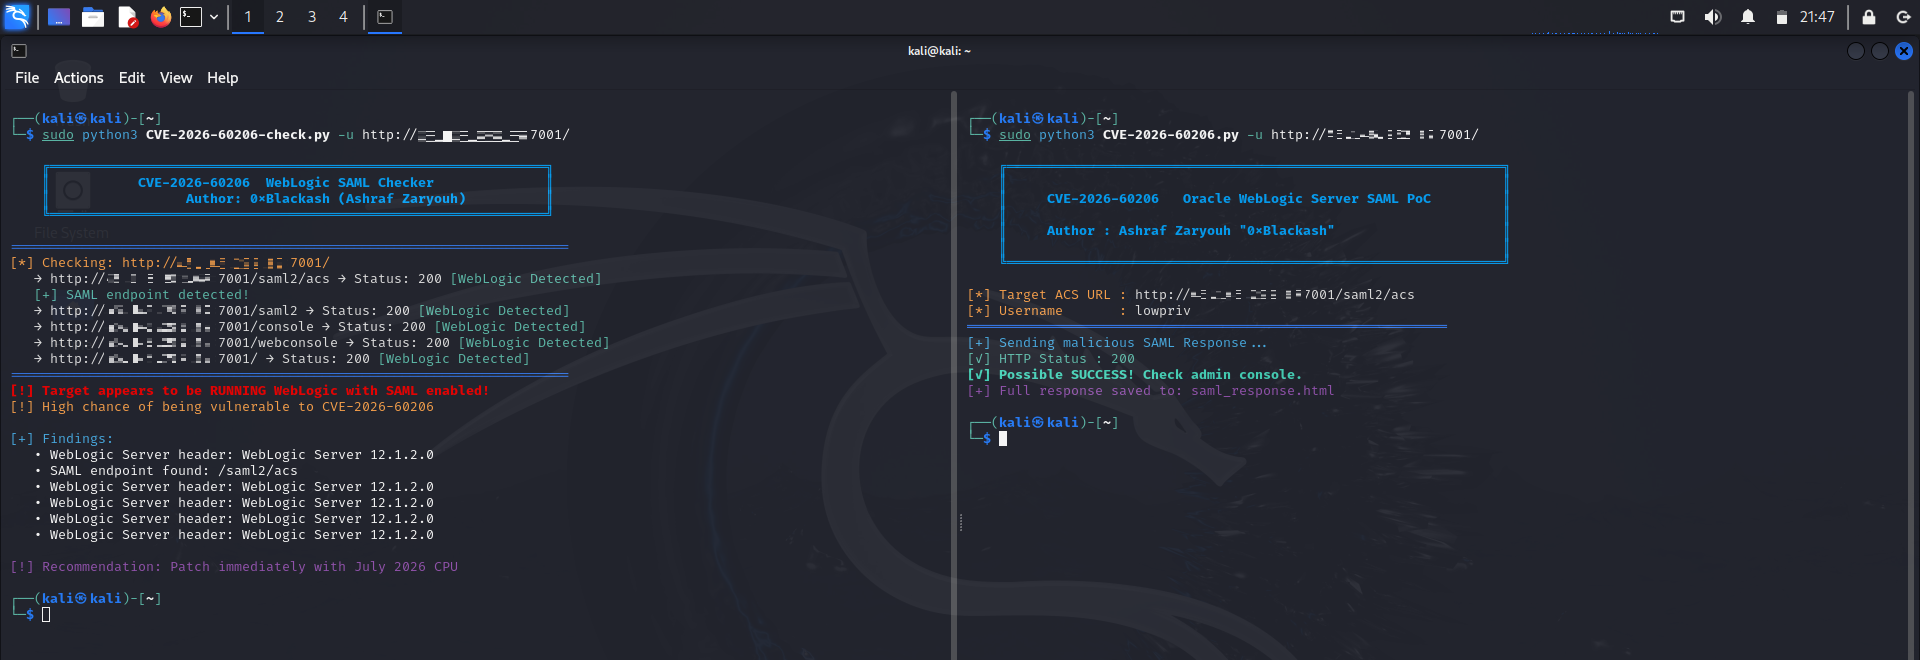
📸 عرض توضيحي

CVE-2026-60206

🔍 الاكتشاف

يجب على فرق الأمن مراقبة:

  • نشاط مصادقة SAML غير معتاد
  • عمليات تسجيل دخول إدارية غير متوقعة
  • أحداث تصعيد امتيازات
  • سجلات تدقيق WebLogic مشبوهة
  • حالات شاذة في المصادقة من عناوين IP غير مألوفة

🛡 التخفيف

  • طبّق تحديث التصحيح الحرج (Critical Patch Update) لشهر يوليو 2026 الصادر عن Oracle.
  • قم بالترقية إلى إصدار مُصحَّح.
  • قيّد نقاط نهاية SAML على موفري الهوية الموثوقين.
  • قلل من تعرض خدمات إدارة WebLogic للشبكة.
  • فعّل تسجيل المصادقة والتدقيق المفصّل.
  • راقب باستمرار أحداث المصادقة المشبوهة.

📁 بنية المستودع

.
├── README.md
├── LICENSE
├── docs/
│   ├── advisory.md
│   ├── timeline.md
│   └── references.md
├── detection/
│   ├── sigma/
│   └── yara/
├── iocs/
│   └── indicators.md
└── screenshots/

📚 المراجع

  • نشرة تحديث التصحيح الحرج (Critical Patch Update) من Oracle
  • توثيق Oracle WebLogic
  • قاعدة بيانات NIST الوطنية للثغرات (NVD)
  • برنامج MITRE CVE

⚠️ إخلاء المسؤولية

هذا المستودع لا يتضمن كود استغلال. وهو مخصص حصريًا لـ:

  • التوعية الأمنية
  • البحث الدفاعي
  • إدارة الثغرات
  • هندسة الاكتشاف
  • الاستجابة للحوادث
  • التحقق من التصحيحات

يتحمل المستخدمون مسؤولية الامتثال لجميع القوانين والسياسات التنظيمية المعمول بها.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    415
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    343
  • 5

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





