
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/0xblackash/cve-2026-44277
الاستطلاعتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبجمع المعلوماتاختبار الاختراق
GitHub0xblackash/cve-2026-44277

CVE-2026-44277

CVE-2026-44277

عرض المستودع
22منذ 6 أشهرلم تتم المراجعة بعد
مشاركة

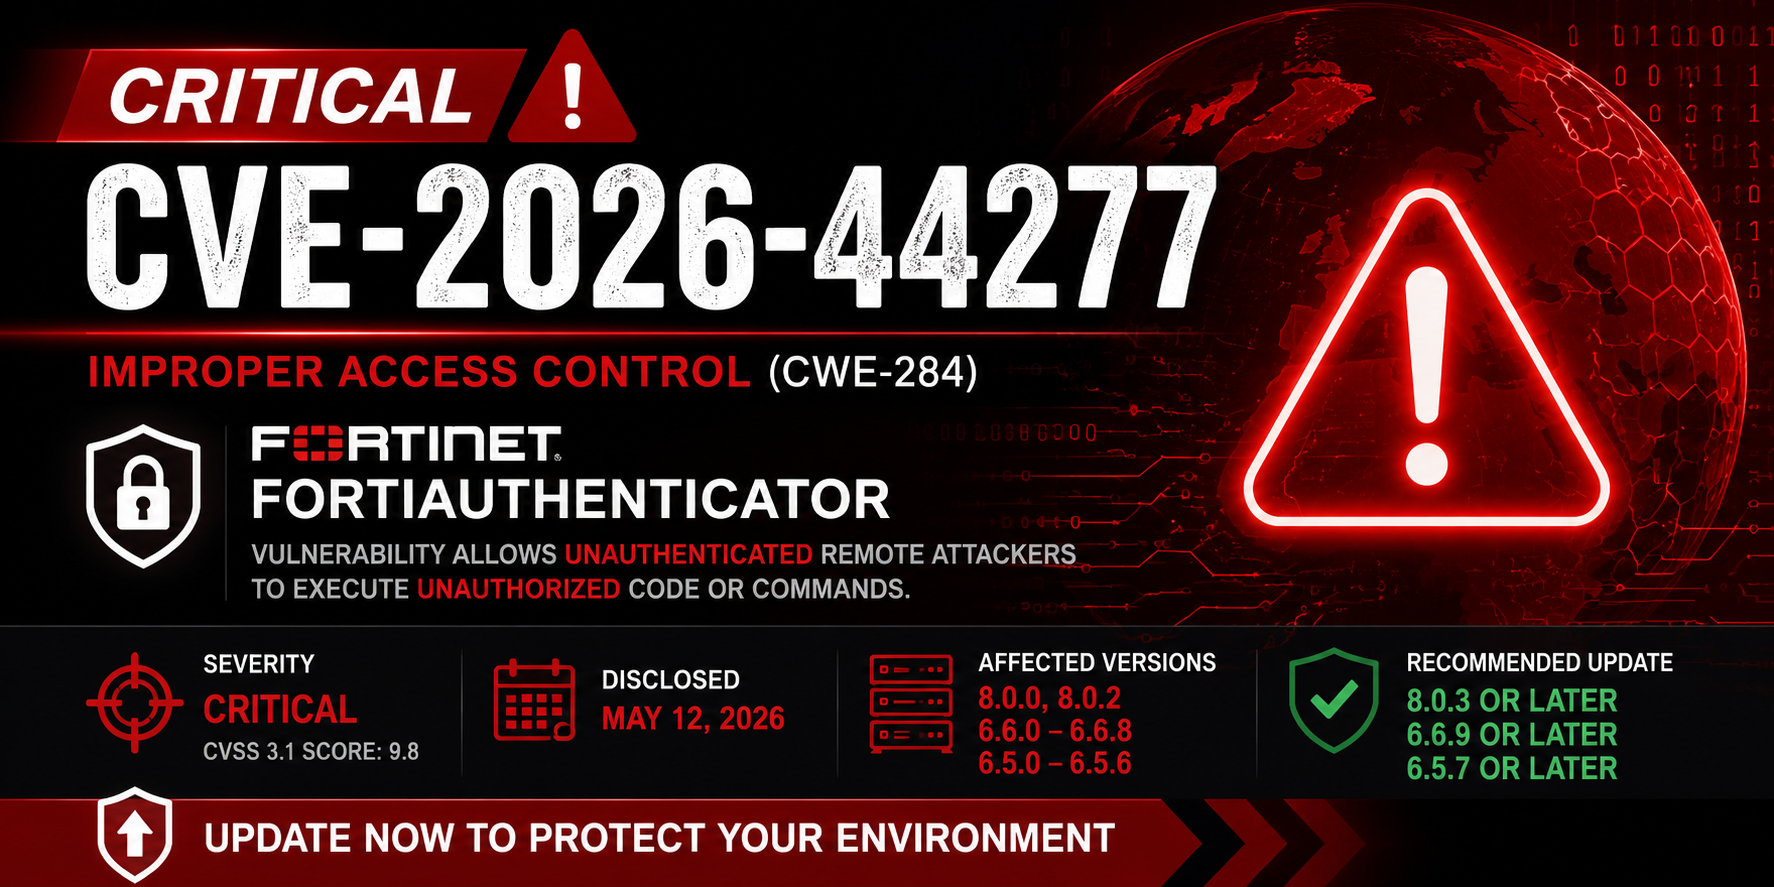
🚨 CVE-2026-44277 - FortiAuthenticator RCE غير مصادق عليه

ChatGPT Image May 13, 2026, 05_25_26 PM

ثغرة تنفيذ أوامر عن بُعد غير مصادق عليه حرجة في Fortinet FortiAuthenticator

Critical Fortinet RCE


📋 نظرة عامة

CVE-2026-44277 هي ثغرة أمنية حرجة في Fortinet FortiAuthenticator تسمح للمهاجمين غير المصادق عليهم بتنفيذ أوامر عن بُعد (RCE) عبر التحكم غير السليم في الوصول إلى نقاط نهاية API محددة.

🛠 الإصدارات المتأثرة

المنتجالإصدارات المتأثرةالإصدارات المُصلحة
FortiAuthenticator6.5.0 - 6.5.66.5.7+
FortiAuthenticator6.6.0 - 6.6.86.6.9+
FortiAuthenticator8.0.0 - 8.0.28.0.3+

ملاحظة: FortiAuthenticator Cloud غير متأثر.

⚡ التأثير

  • تنفيذ أوامر عن بُعد غير مصادق عليه
  • اختراق كامل للجهاز
  • إمكانية الحركة الجانبية داخل بيئات Active Directory / RADIUS
  • خطر كبير على المؤسسات التي تستخدم FortiAuthenticator للمصادقة الثنائية (2FA) أو RADIUS أو SAML

🧪 استخدام الإثبات العملي (PoC)

python3 CVE-2026-44277.py http://target-ip

مثال على الإخراج (عند الضعف):

[*] Testing → /api/v1/aaa → Reachable
[!!] Potential vulnerable endpoint found!
[!!] Target is likely vulnerable to CVE-2026-44277

🛡️ التخفيف

  • قم بالترقية فوراً إلى أحدث إصدار مُصحح
  • قيّد الوصول إلى واجهة إدارة FortiAuthenticator (استخدم VPN + قائمة IP المسموح بها)
  • عطّل الوصول غير الضروري إلى API

🔍 دقق Shodan / FoFa

FoFa:

app="Fortinet-FortiAuthenticator"

Shodan:

"FortiAuthenticator" port:443

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    994
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    656
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    422
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer هي منصة مفتوحة المصدر لإدارة الامتيازات (PAM) توفر لفرق DevOps وتكنولوجيا المعلومات وصولًا آمنًا عند الطلب إلى نقاط نهاية SSH وRDP وKubernetes وقواعد البيانات وRemoteApp عبر متصفح الويب.

    389
  • 5

    SafeLine

    chaitin/safeline

    WAF مستضافة ذاتيًا ووكيل عكسي يقوم بتصفية حركة المرور HTTP الضارة، ويمنع هجمات SQL injection و XSS وهجمات البوت، مع تحديد معدل الطلبات وتشفير HTML/JS الديناميكي.

    333
  • 6

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    330

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →