
Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2024-6782-PoC — تنفيذ كود عن بعد غير مصادق عليه عبر خادم المحتوى في Calibre في الإصدار <= 7.14.0. | Kitploit
أدوات/GitHubGitHub/0xb0y426/cve-2024-6782-poc
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقأداة الوصول عن بعد
GitHub0xb0y426/cve-2024-6782-poc

CVE-2024-6782-PoC

تنفيذ كود عن بعد غير مصادق عليه عبر خادم المحتوى في Calibre في الإصدار <= 7.14.0.

عرض المستودع
116منذ 2 سنواتلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

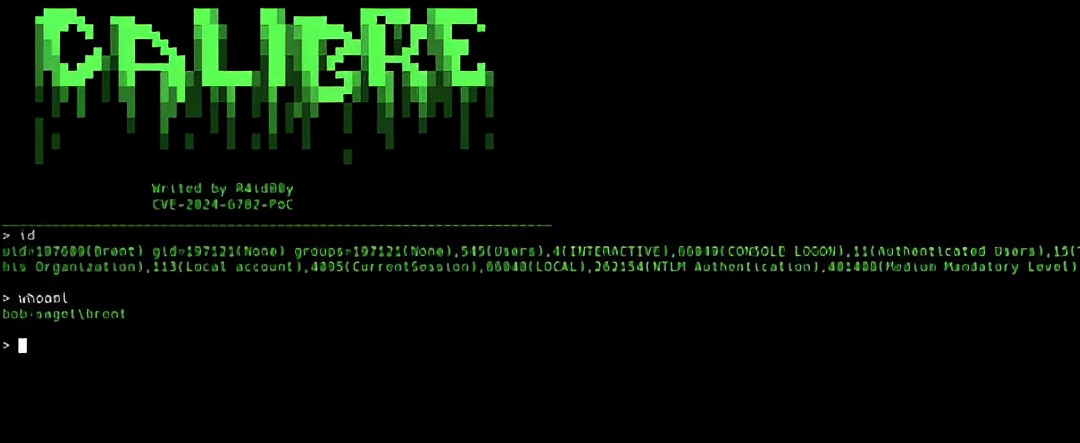
CVE-2024-6782-PoC

الاستخدام: python3 callibre.py --target http://target:8080/

تنفيذ أوامر عن بُعد بدون توثيق عبر خادم المحتوى الخاص بـ Calibre في الإصدارات <= 7.14.0.
R4idB0y

تنزيل الأداة