

prowler v5.47.0
Prowler هي منصة أمن سحابي مفتوحة المصدر الأكثر استخدامًا على مستوى العالم، وهي تعمل على أتمتة الأمن والامتثال عبر أي بيئة سحابية. اربط وكلاءك الآن وابنِ على Agentic Cloud Defender.
Prowler هي منصة الأمن السحابي المفتوحة الموثوقة من قبل الآلاف لأتمتة الأمن والامتثال في أي بيئة سحابية. مع آلاف الفحوصات الجاهزة للاستخدام وأطر الامتثال، تقدم Prowler مراقبة في الوقت الفعلي وقابلة للتخصيص وتكاملات سلسة، مما يجعل الأمن السحابي بسيطًا وقابلًا للتوسع وفعالًا من حيث التكلفة للمؤسسات من أي حجم.
المدافع السحابي الوكيل




الوصف
Prowler هي منصة الأمن السحابي مفتوحة المصدر الأكثر استخدامًا على مستوى العالم، والتي تُؤتمت الأمن والامتثال عبر أي بيئة سحابية. مع آلاف الفحوصات الأمنية الجاهزة للاستخدام، وإرشادات المعالجة، وأطر الامتثال، صُممت Prowler لـ "تأمين أي سحابة بسرعة الذكاء الاصطناعي". تقدّم Prowler تقييمات مدفوعة بالذكاء الاصطناعي، وقابلة للتخصيص، وسهلة الاستخدام، بالإضافة إلى لوحات المعلومات والتقارير والتكاملات، مما يجعل الأمن السحابي بسيطًا وقابلًا للتوسع وفعّالًا من حيث التكلفة للمؤسسات من أي حجم.
تتضمن Prowler مئات الضوابط المدمجة لضمان الامتثال للمعايير والأطر، بما في ذلك:
- Prowler ThreatScore: تسجيل مرجّح لتحديد أولويات المخاطر يساعدك على التركيز على النتائج الأمنية الأكثر خطورة أولًا
- معايير الصناعة: CIS وNIST 800 وNIST CSF وCISA وMITRE ATT&CK
- الامتثال التنظيمي والحوكمة: RBI وFedRAMP وPCI-DSS وNIS2
- أطر البيانات الحساسة والخصوصية: GDPR وHIPAA وFFIEC
- أطر الحوكمة التنظيمية ومراقبة الجودة: SOC2 وGXP وISO 27001
- أطر خاصة بالسحابة: AWS Foundational Technical Review (FTR) وAWS Well-Architected Framework وBSI C5
- معايير الأمن الوطني: ENS (مخطط الأمن الوطني الإسباني) وKISA ISMS-P (الكوري)
- أطر أمنية مخصصة: مصممة وفقًا لاحتياجاتك
Prowler Cloud & Prowler Local Server
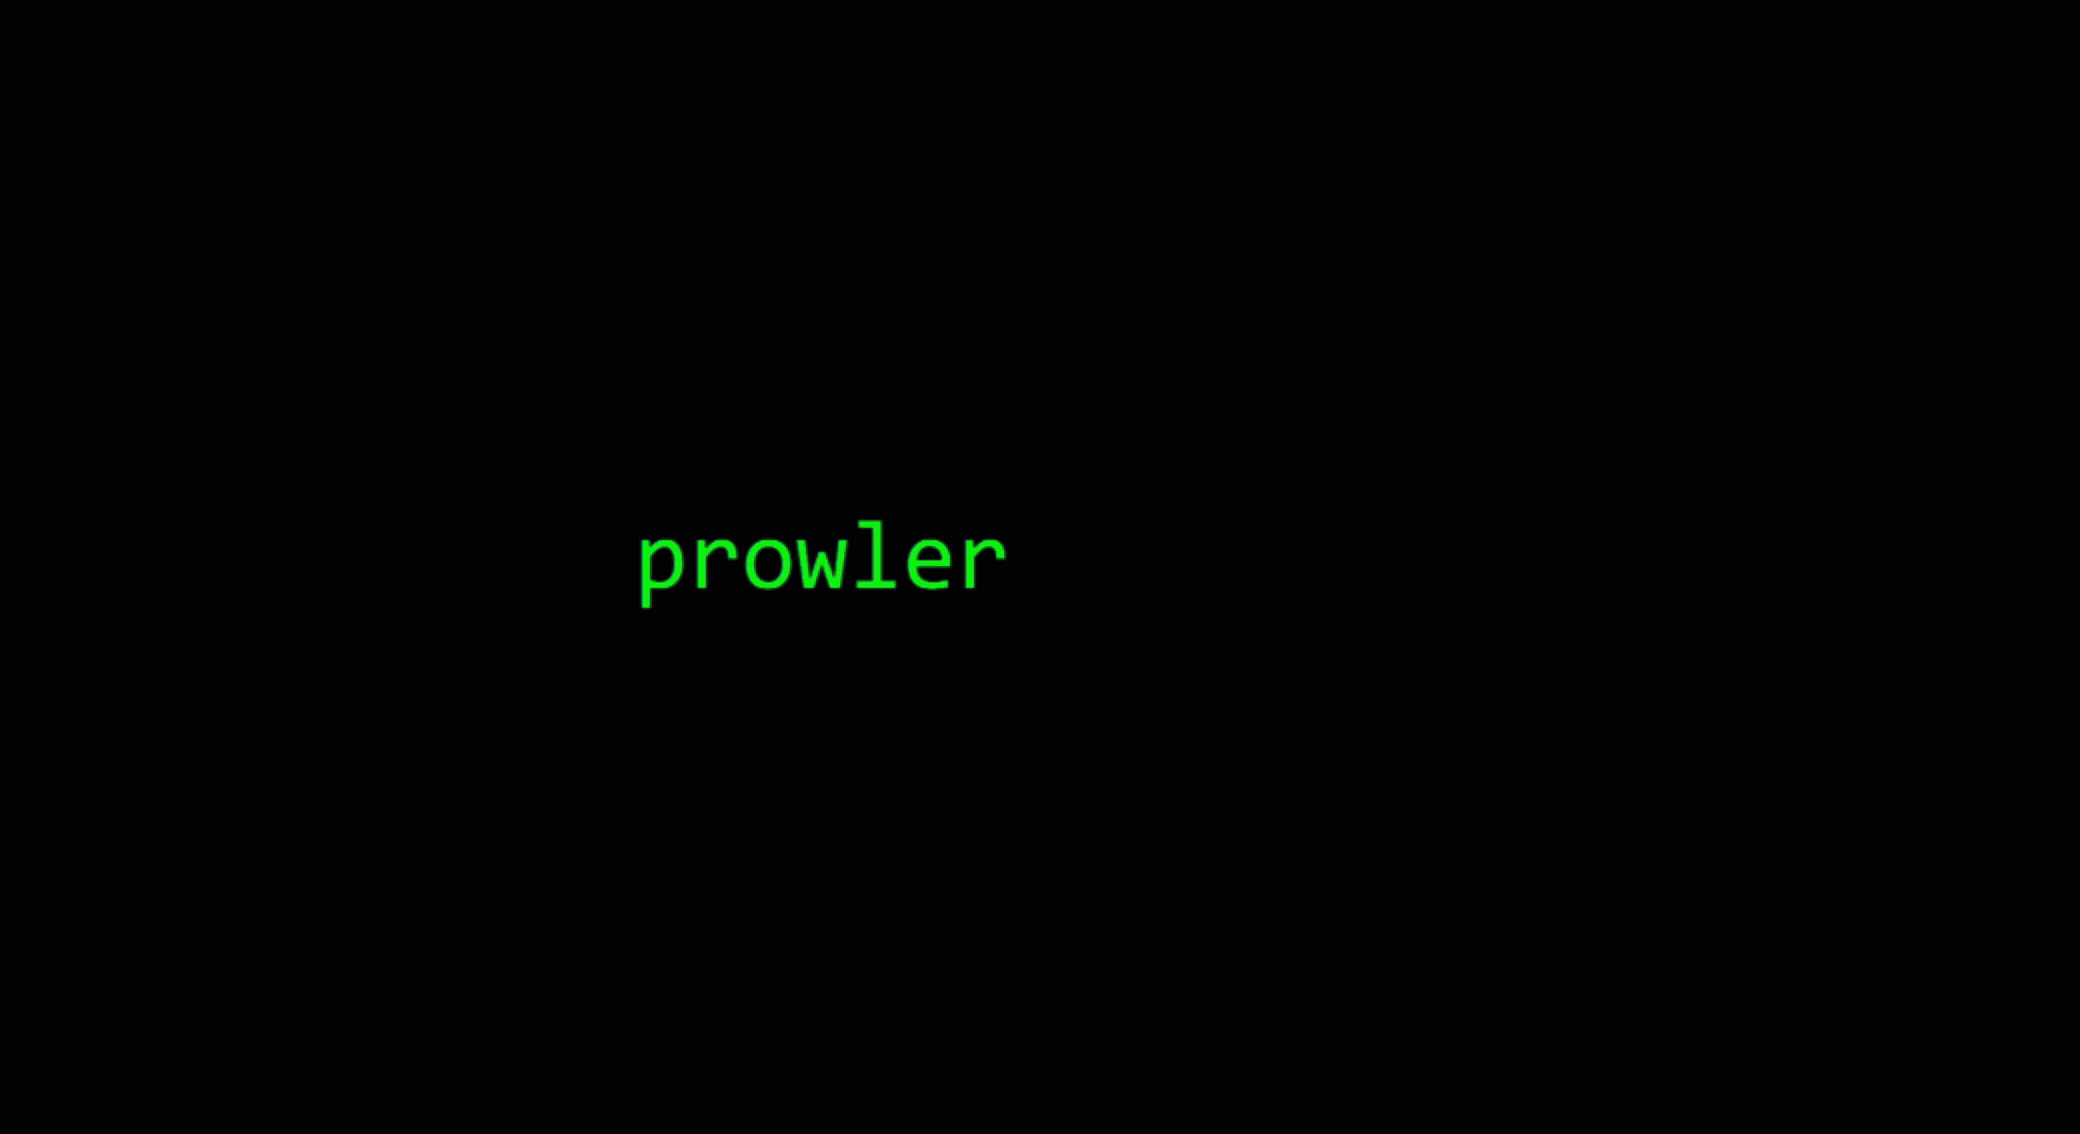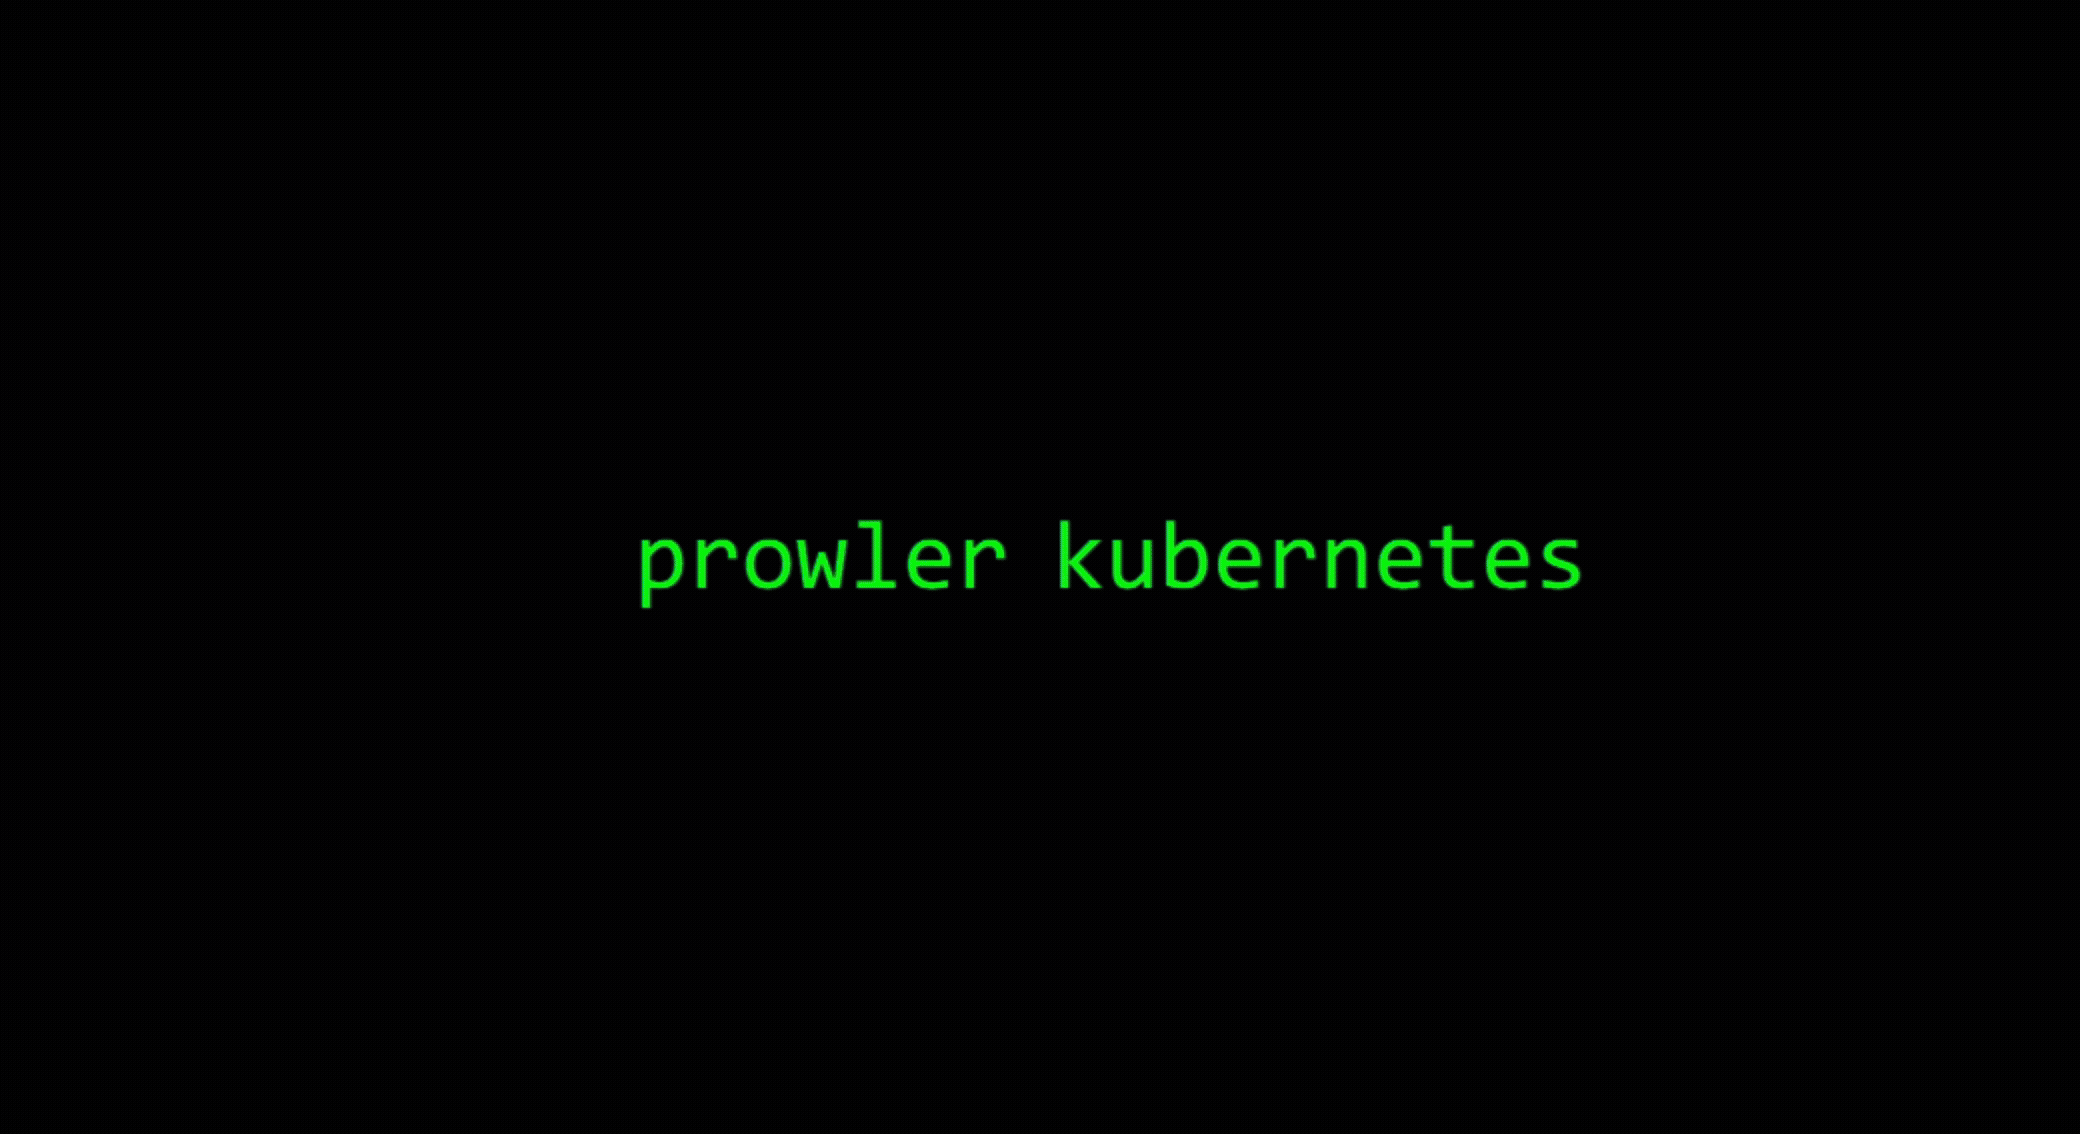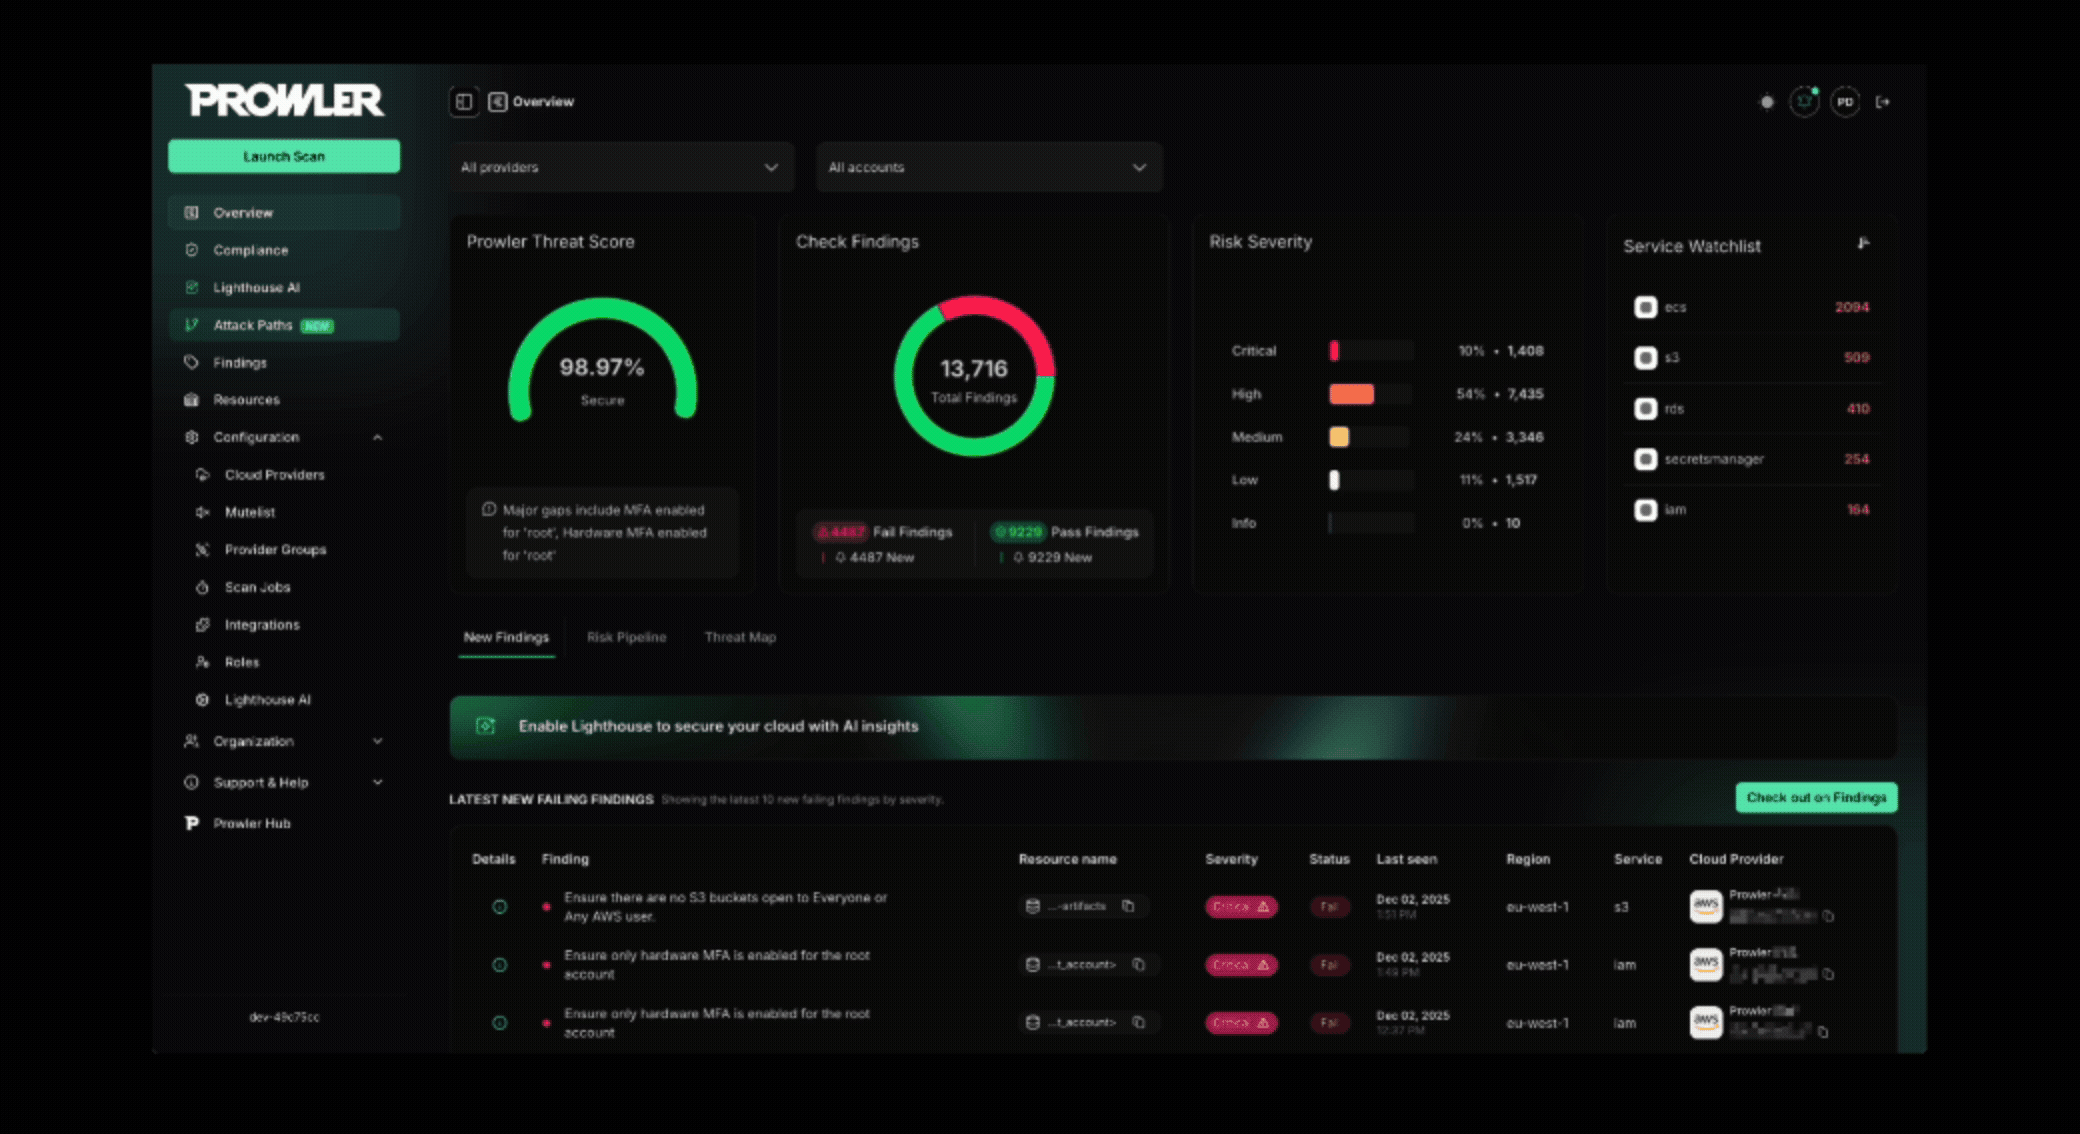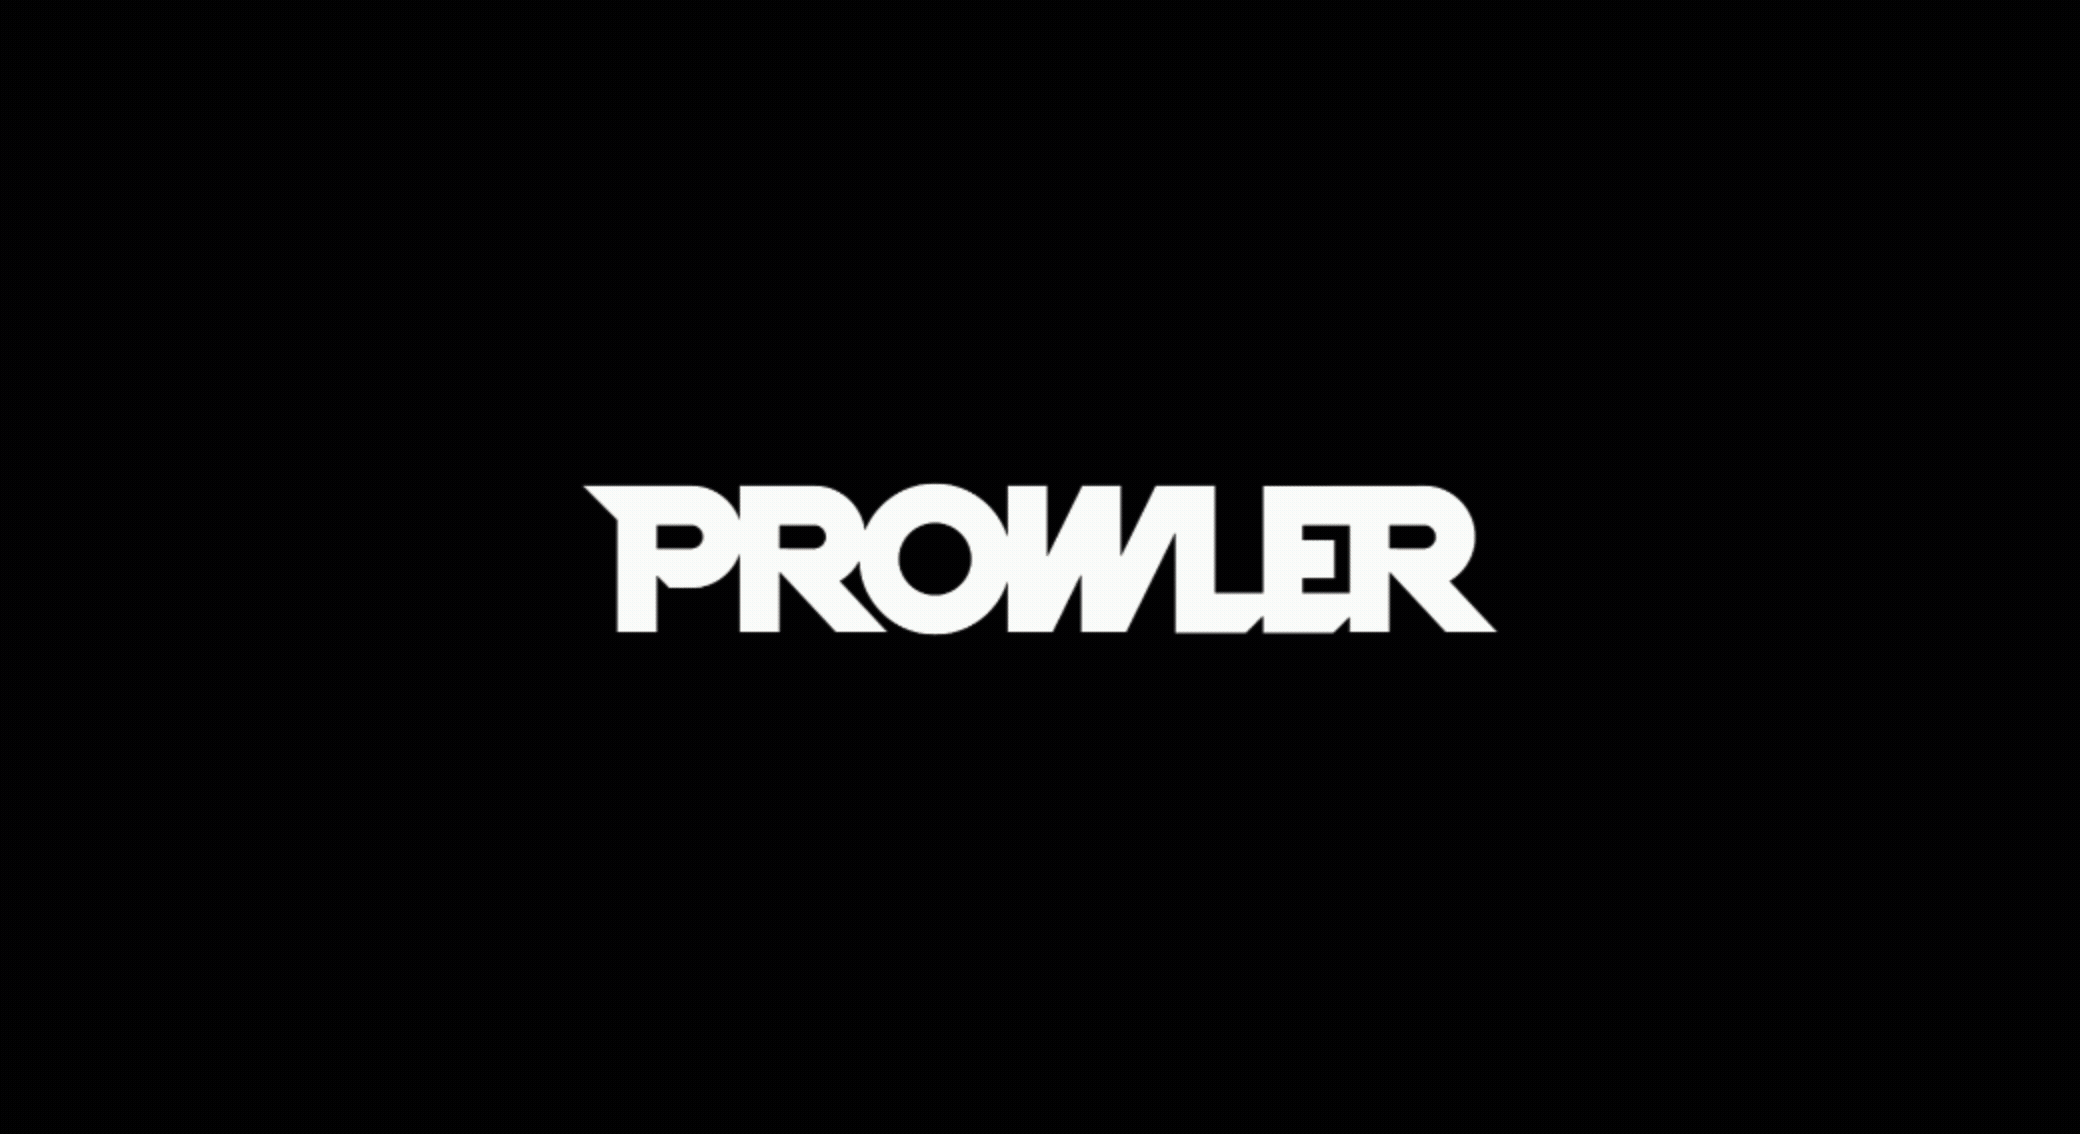
Prowler Cloud وProwler Local Server، نسخته مفتوحة المصدر ذاتية الاستضافة، هما تطبيقان ويب يبسّطان تشغيل Prowler عبر حسابات مزوّد السحابة لديك. يوفّران واجهة سهلة الاستخدام لتصوّر النتائج وتبسيط تقييماتك الأمنية.
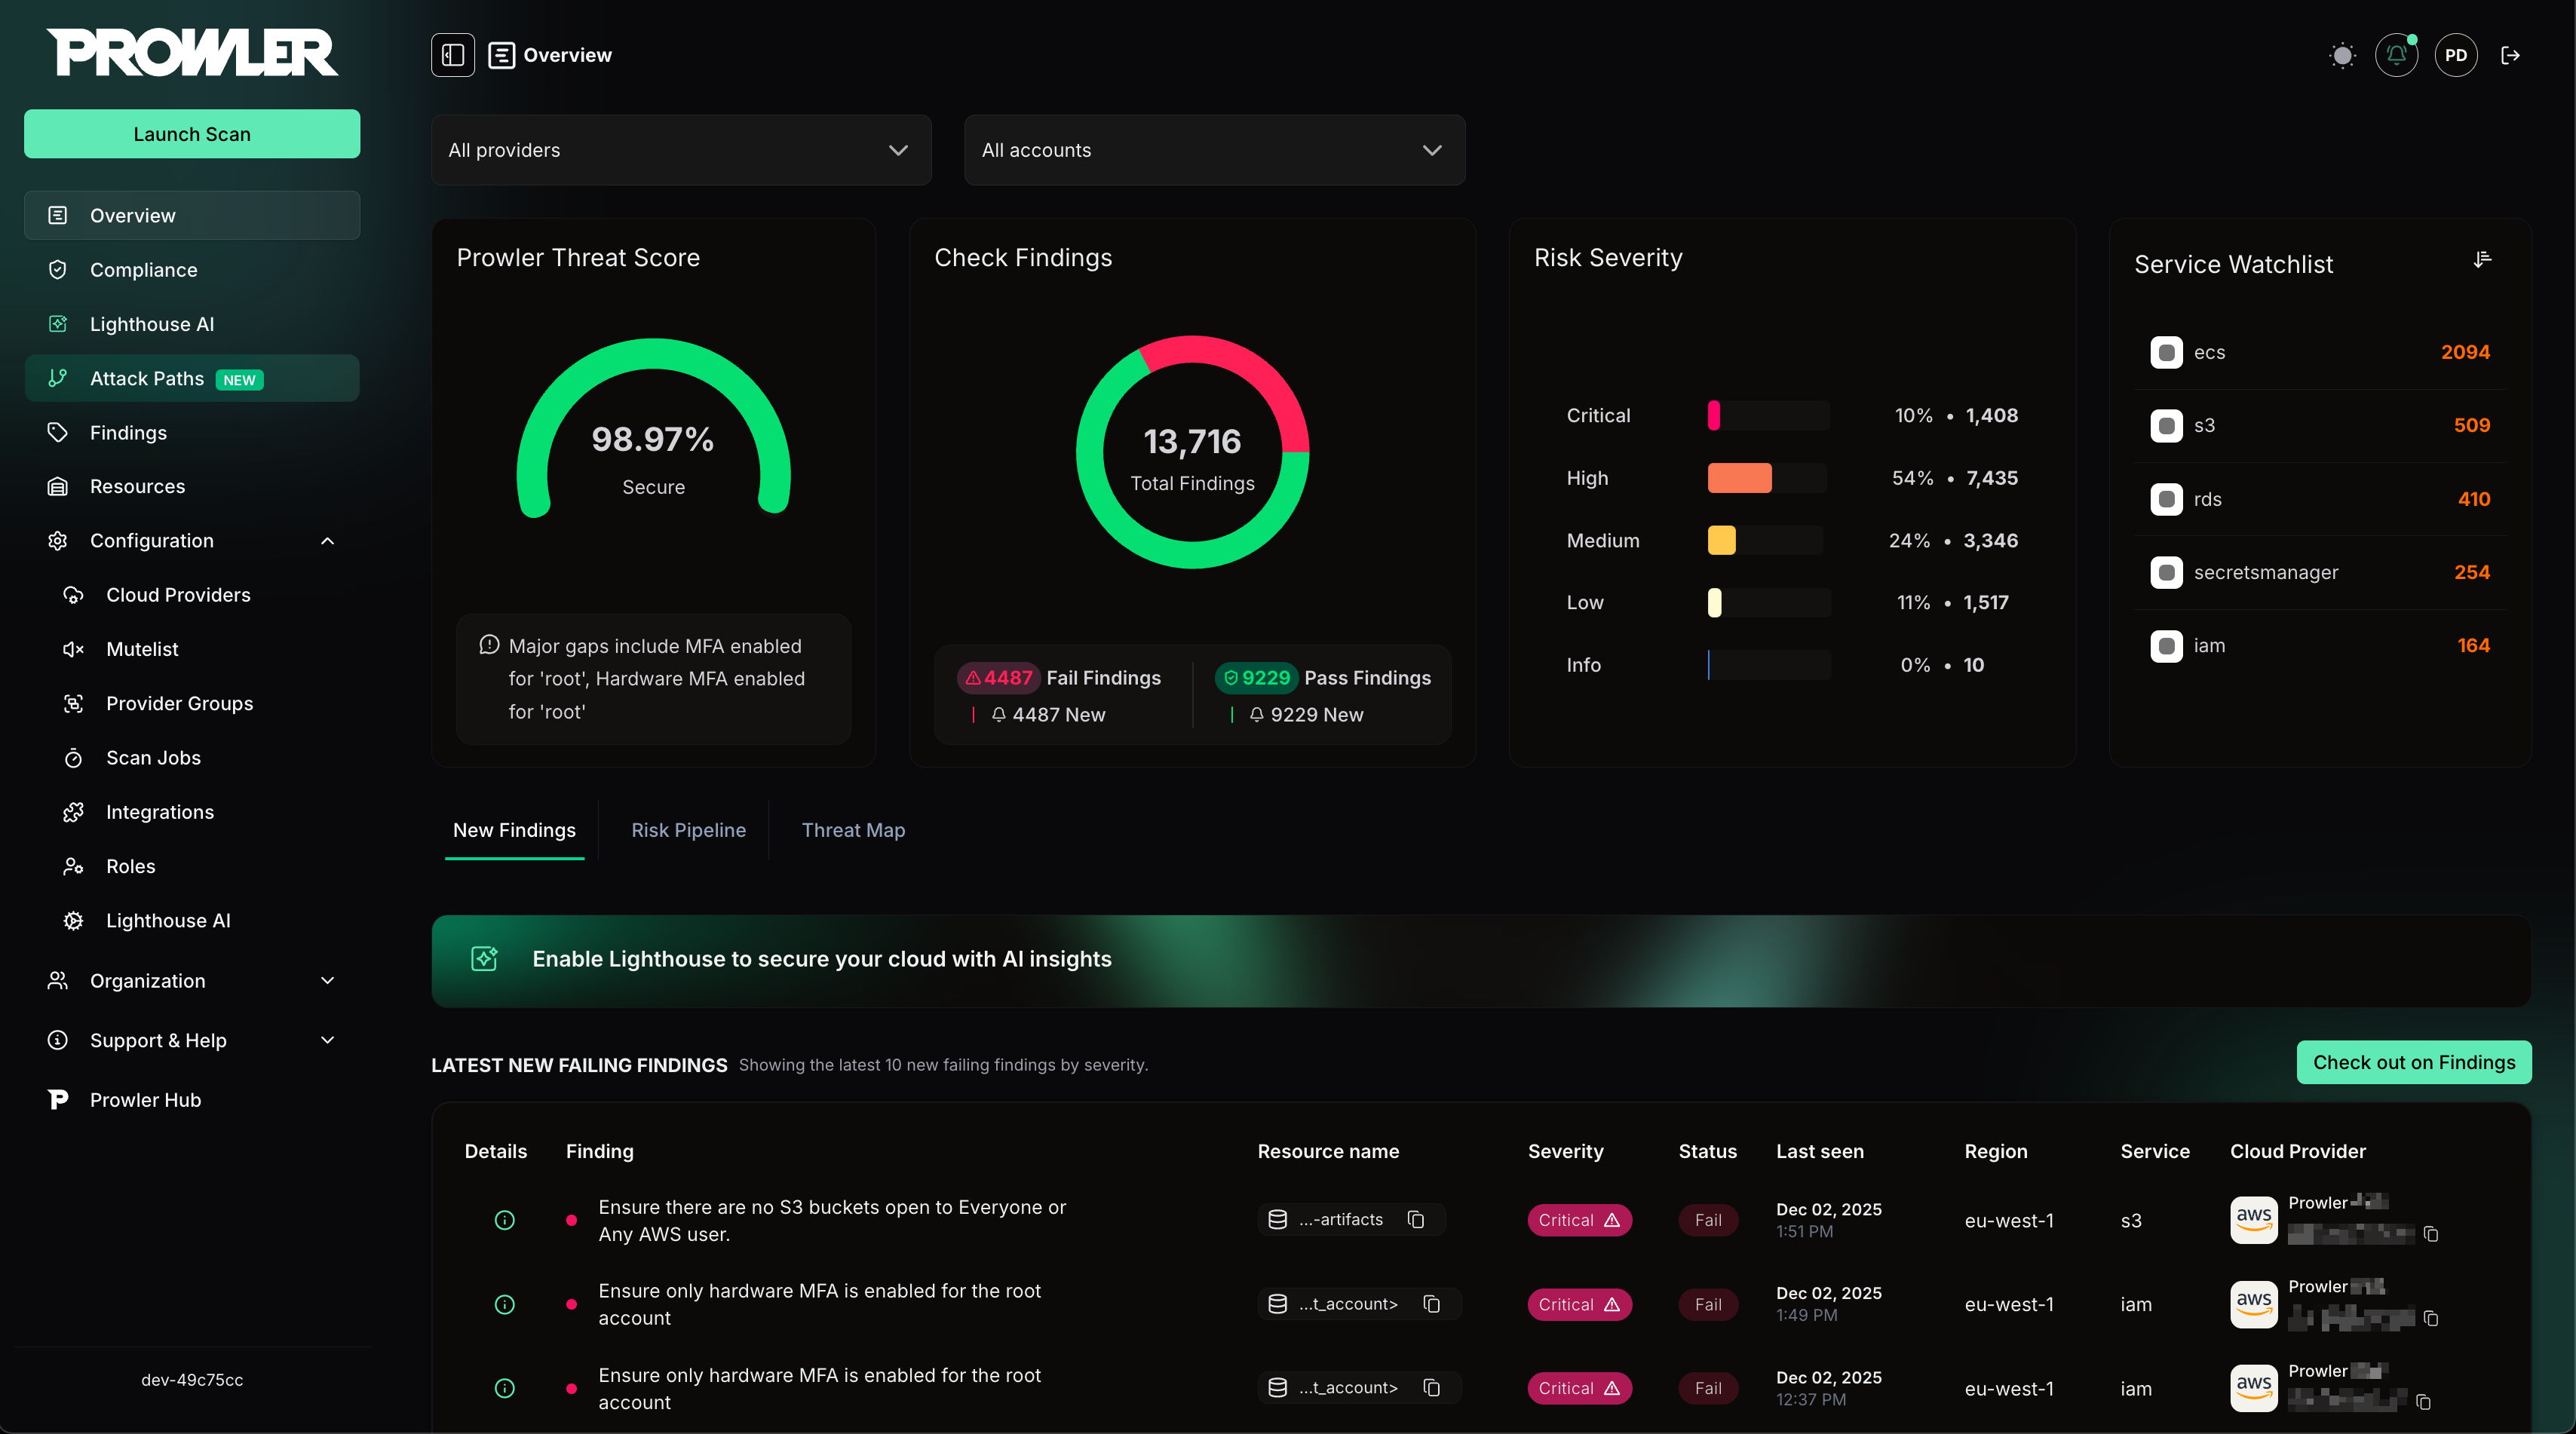
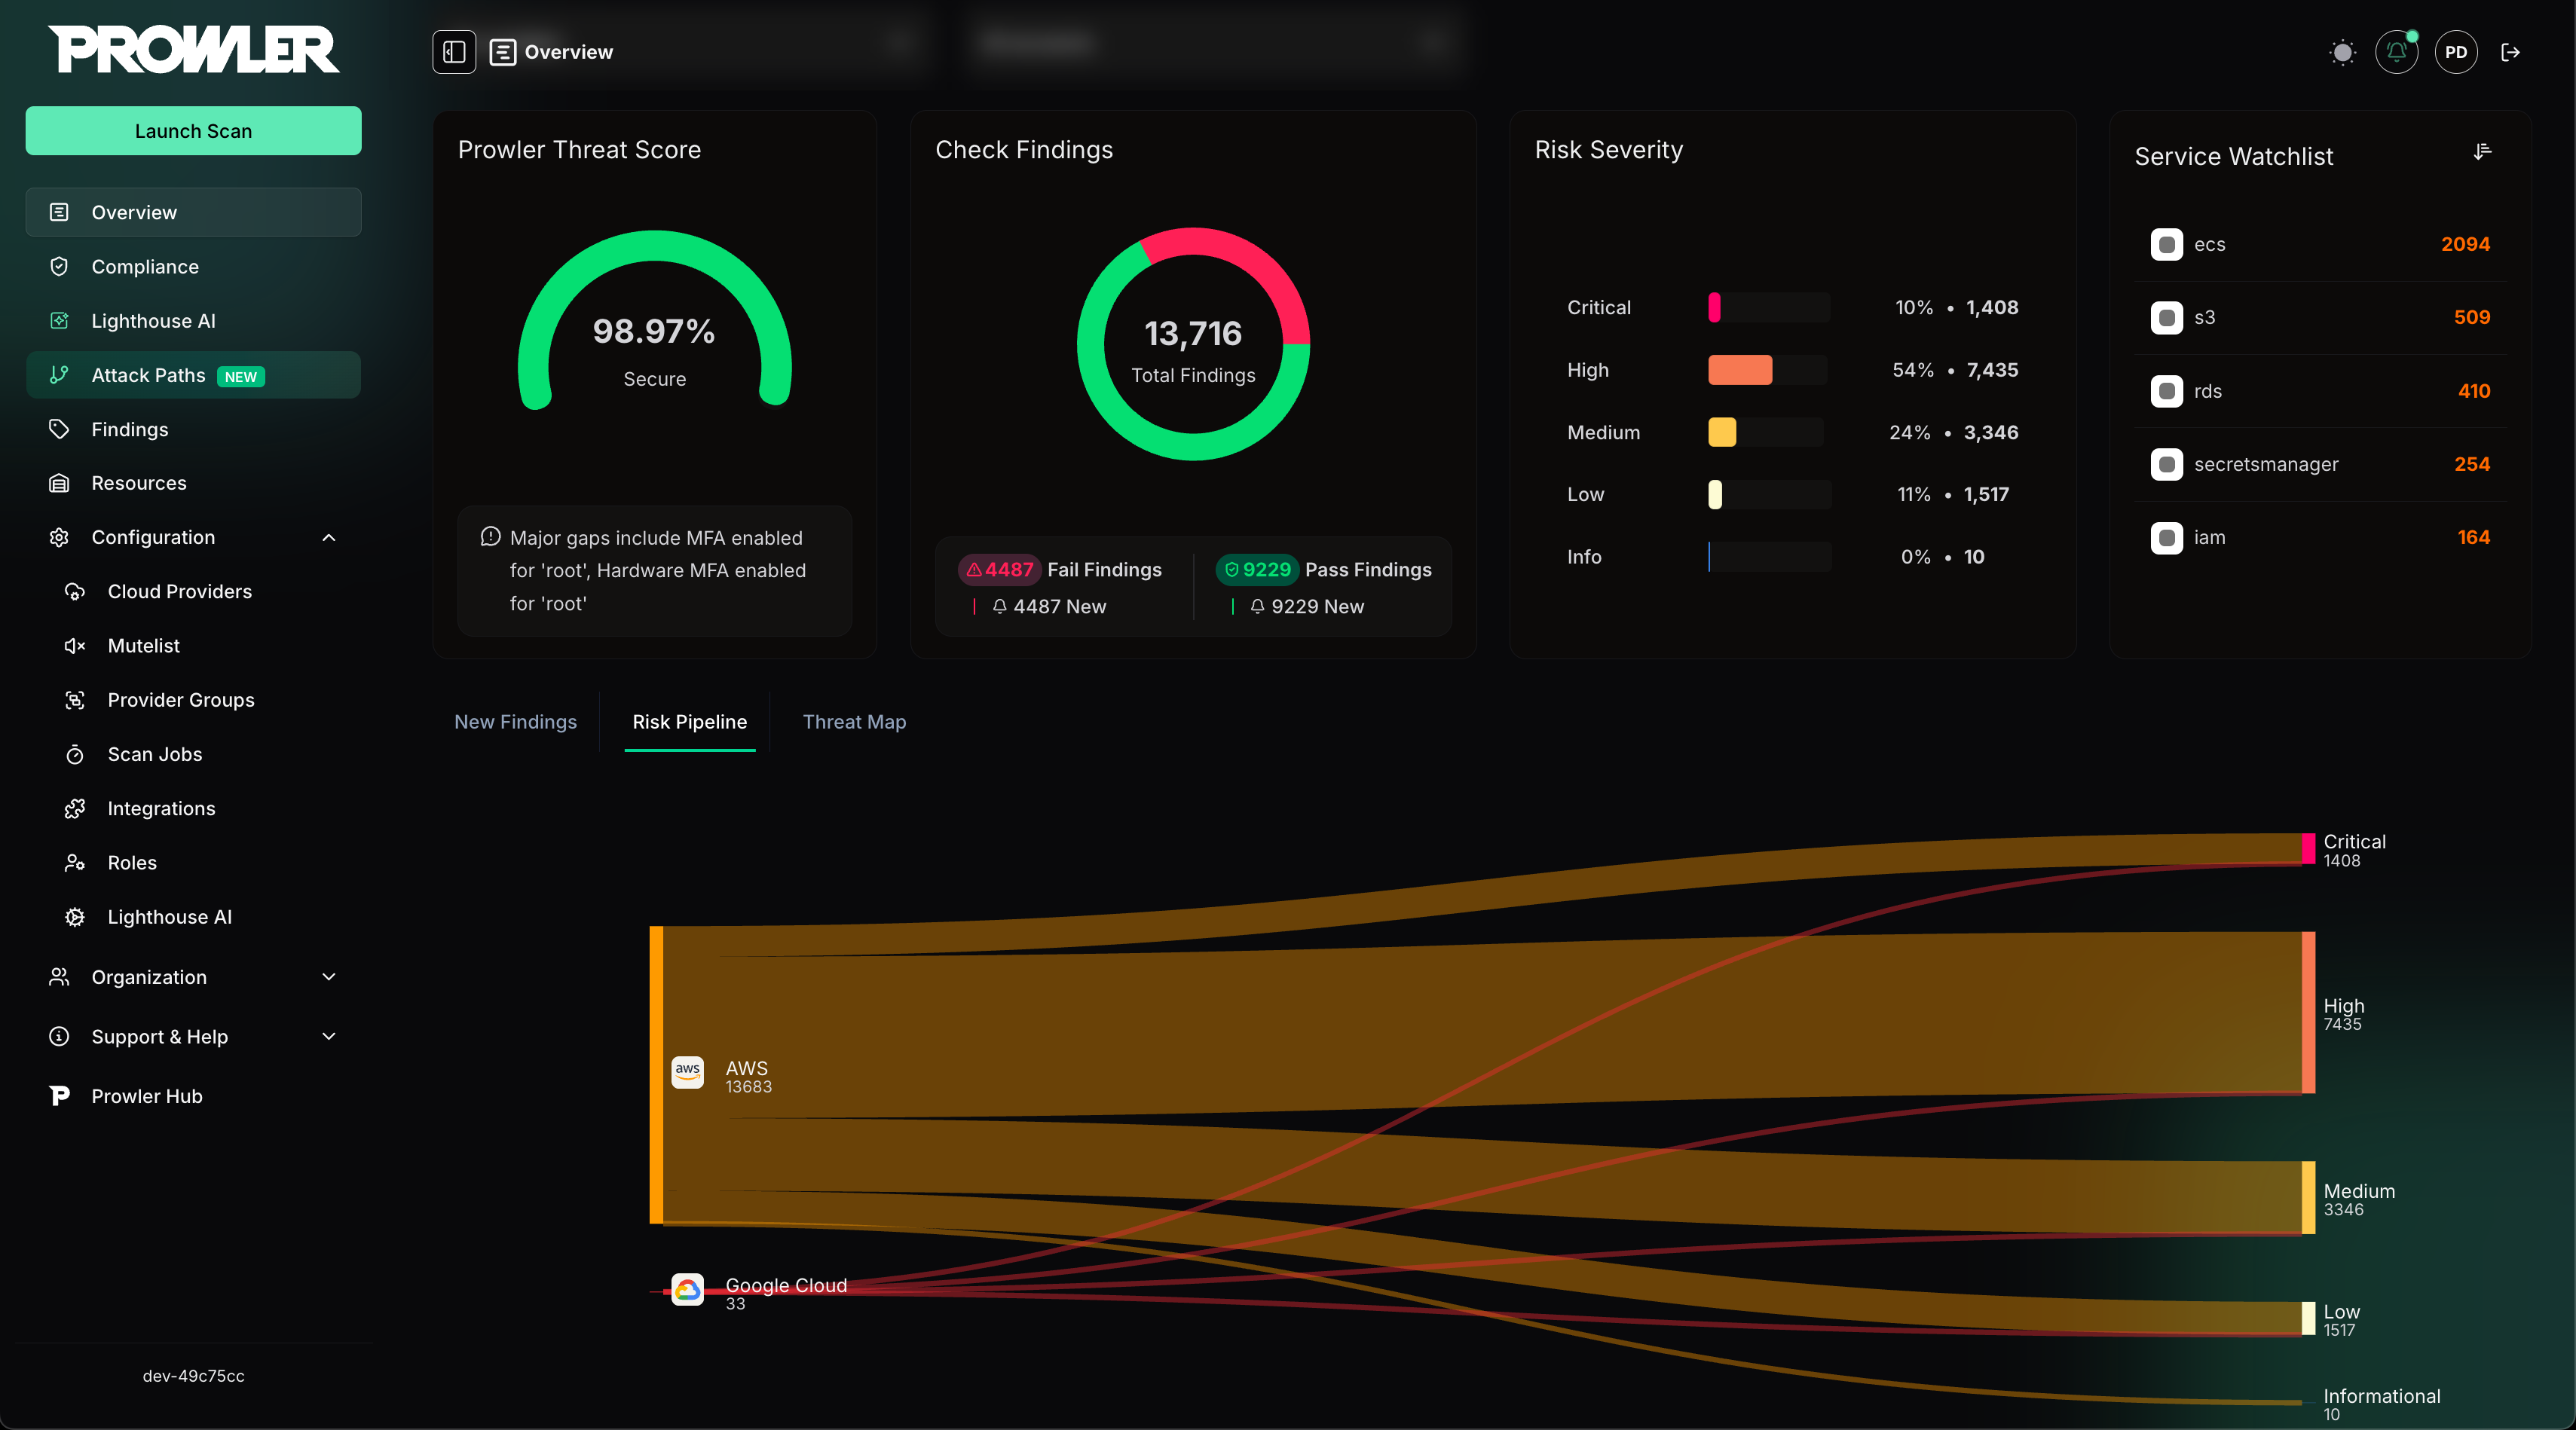
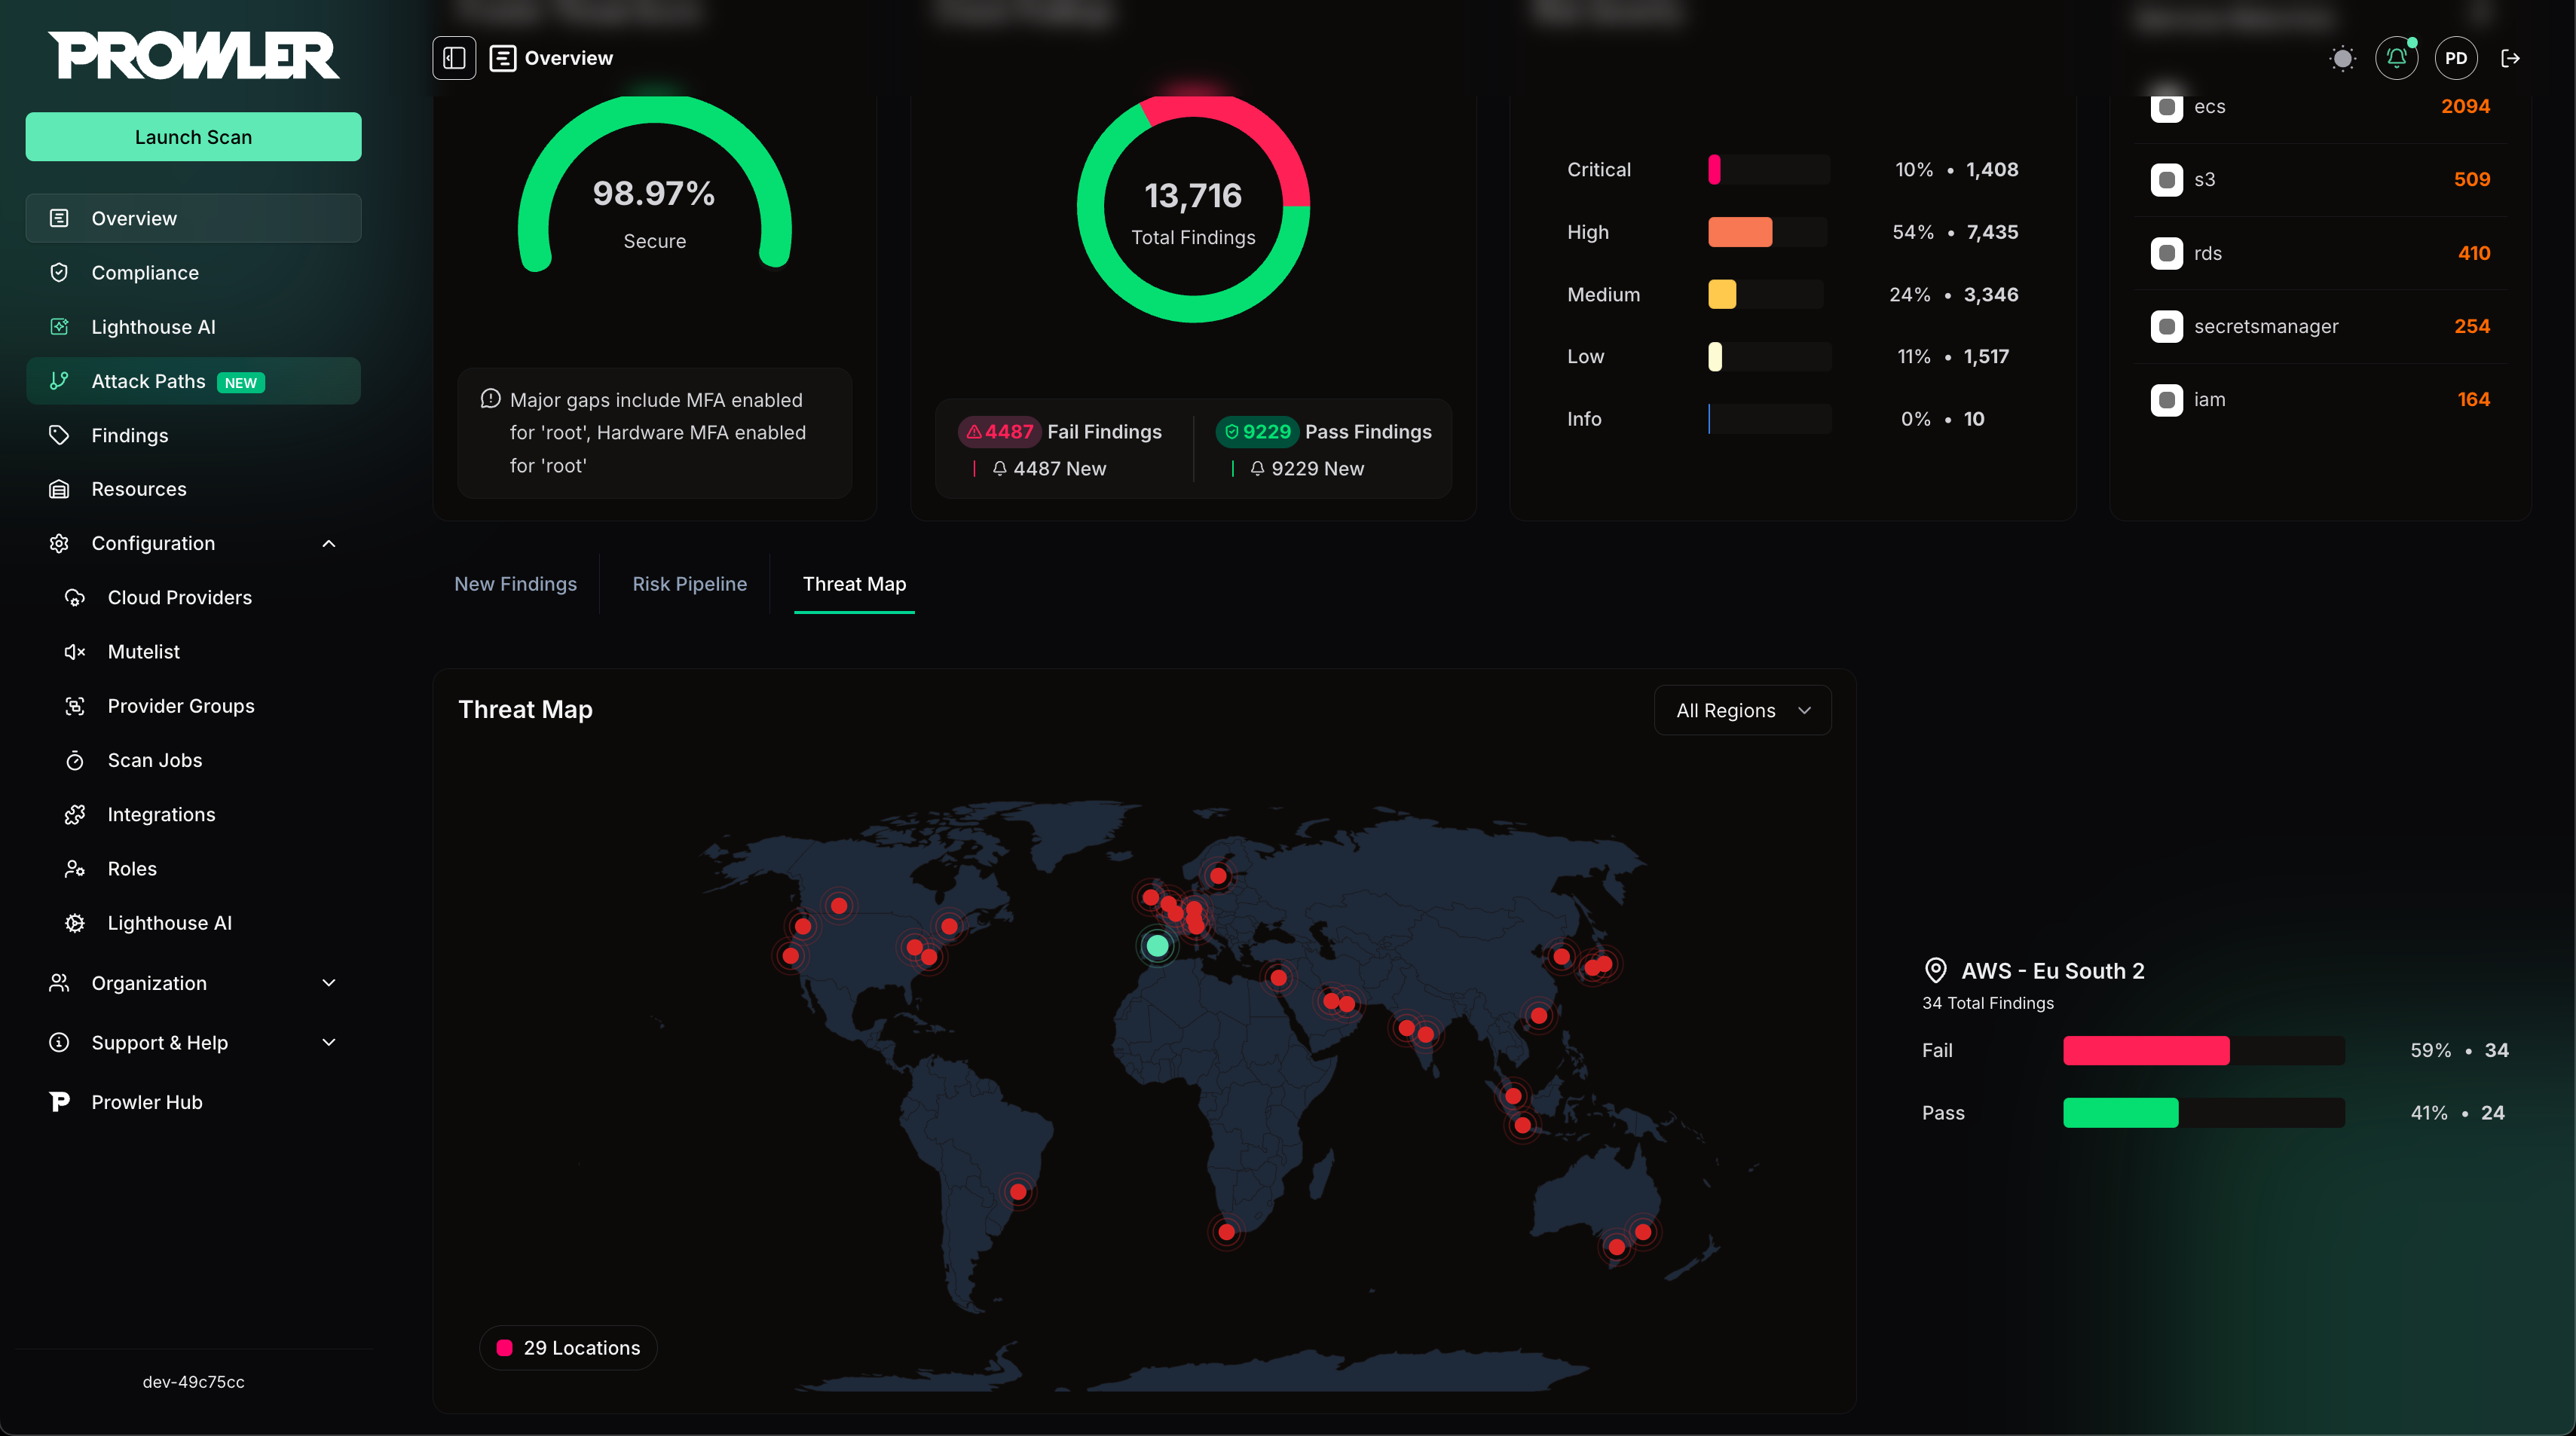
لمزيد من التفاصيل، راجع وثائق Prowler Local Server
Prowler CLI
prowler <provider>
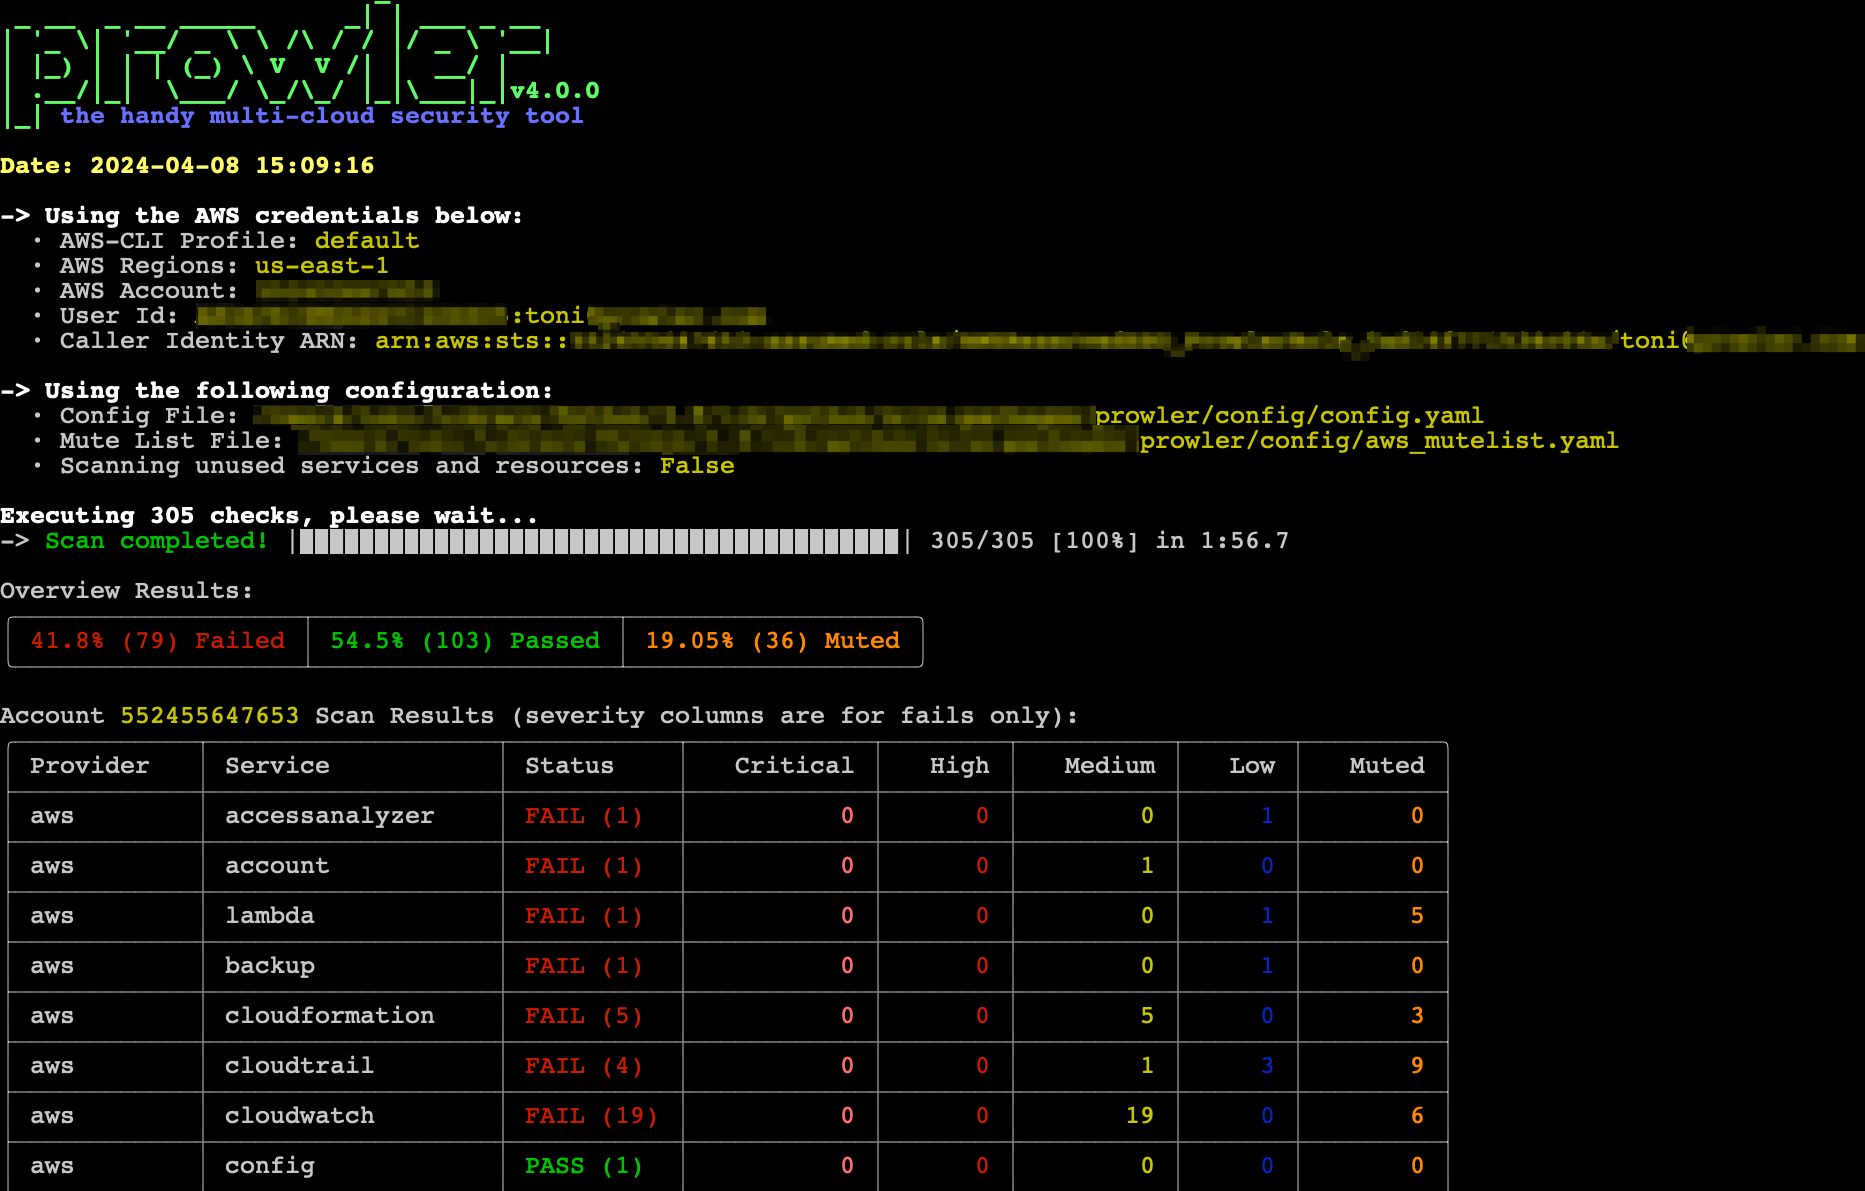
لوحة تحكم Prowler المحلية
prowler dashboard
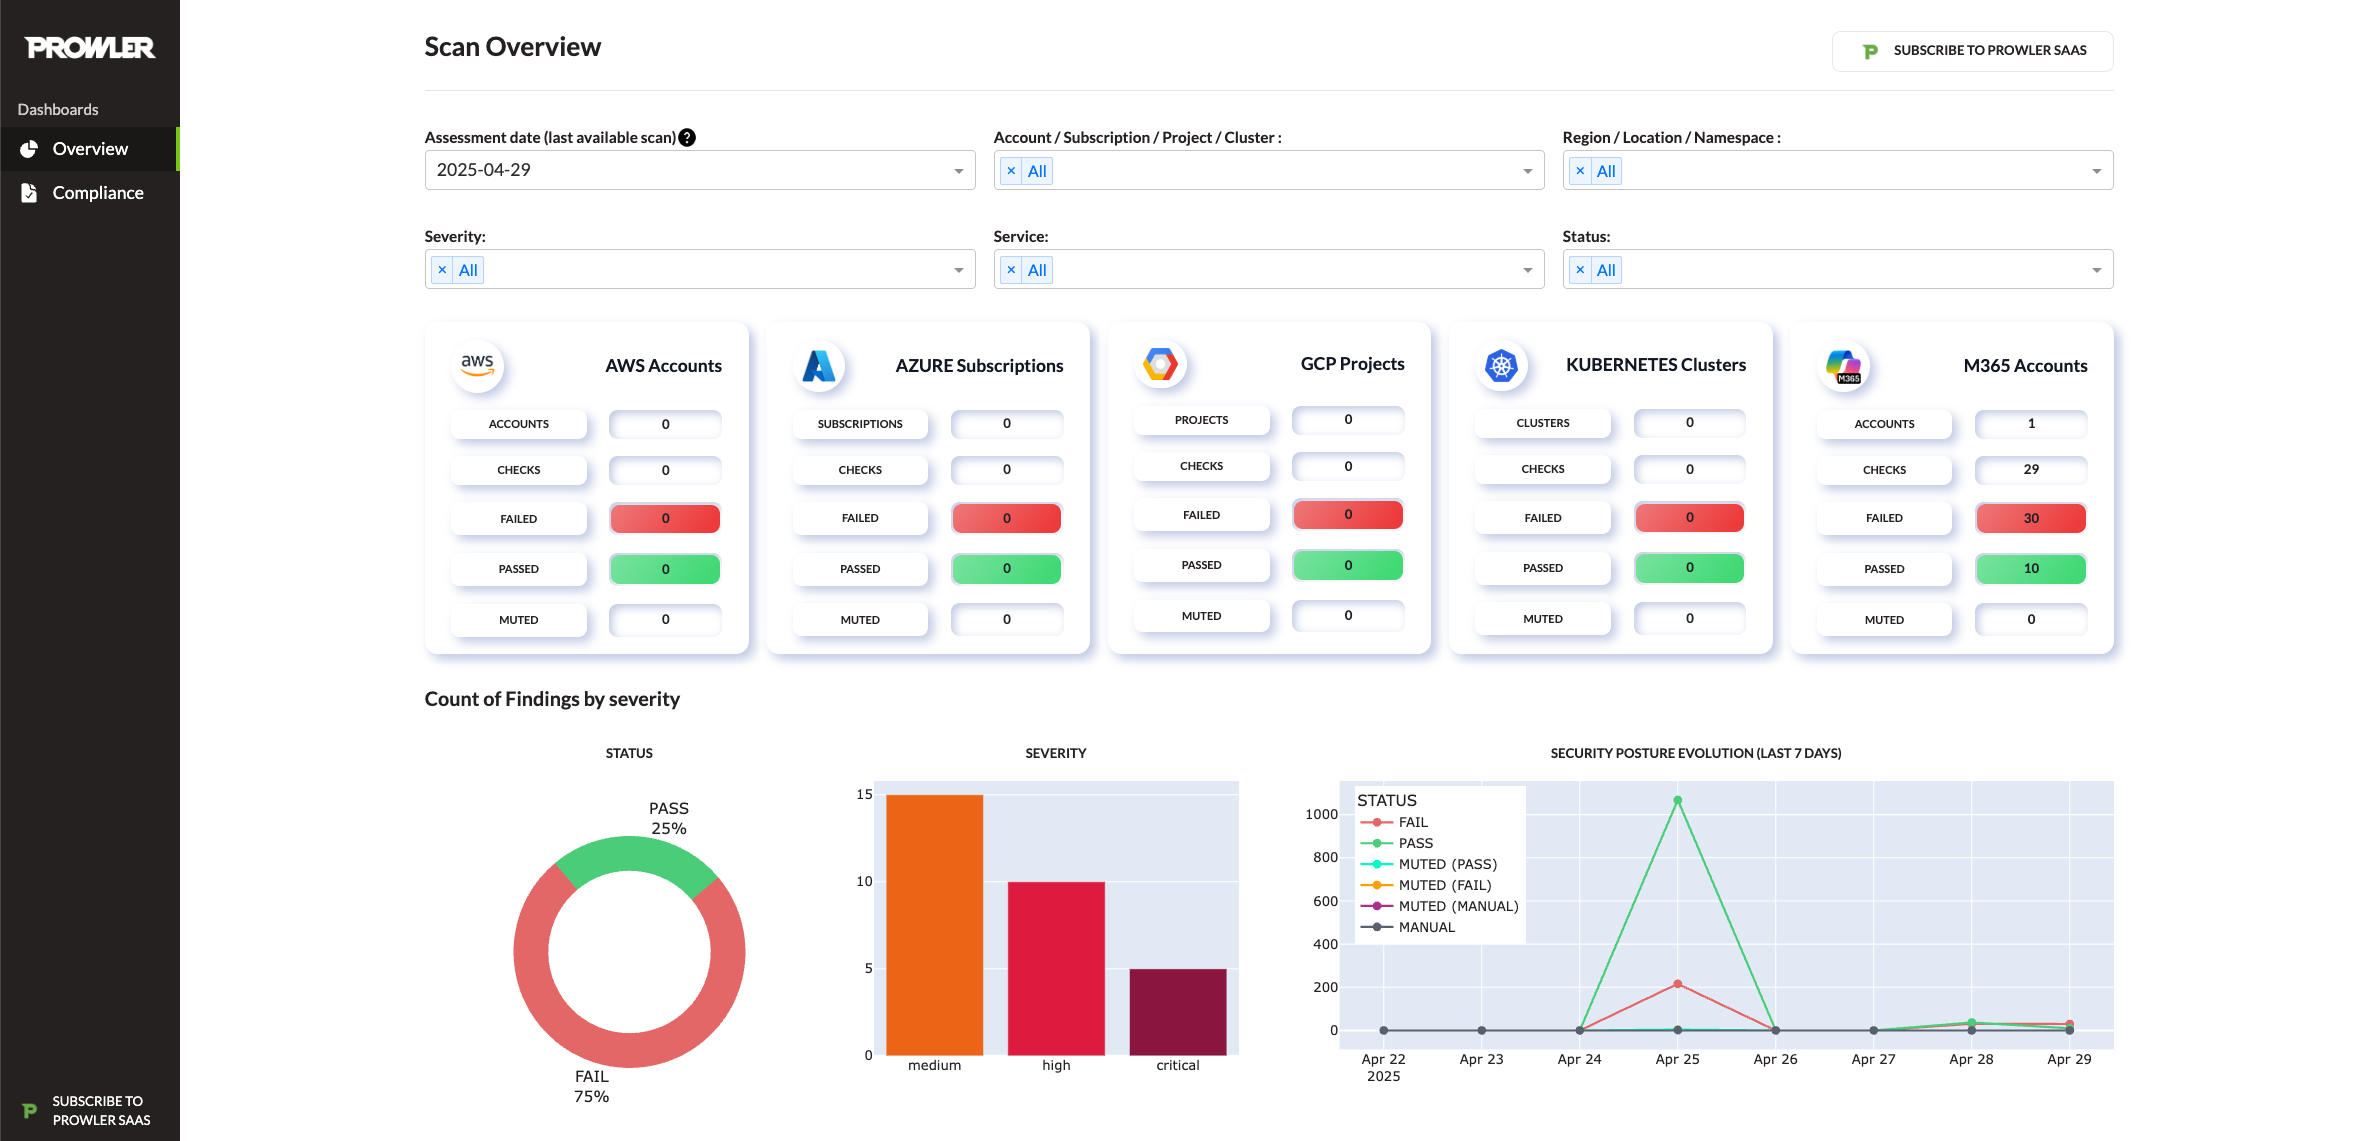
مسارات الهجوم
تعمل ميزة مسارات الهجوم (Attack Paths) تلقائيًا على توسيع كل فحص AWS مكتمل باستخدام رسم بياني يجمع بين جرد السحابة الخاص بـ Cartography ونتائج Prowler. تعمل هذه الميزة في عامل API بعد كل فحص.
يتم دعم خلفيتين للرسم البياني كمستقبل طويل الأمد:
- Neo4j (الافتراضي؛ تتضمن ملفات Docker Compose بالفعل خدمة
neo4j). - Amazon Neptune (مُدار سحابيًا؛ اختياري).
اختر المستقبل باستخدام ATTACK_PATHS_SINK_DATABASE (neo4j أو neptune؛ الافتراضي neo4j).
ملاحظة: يستخدم استيعاب Cartography دائمًا قاعدة بيانات Neo4j مؤقتة، بغض النظر عن المستقبل المُهيأ. يجب أن تظل متغيرات
NEO4J_*أدناه مضبوطة حتى عند تعيينATTACK_PATHS_SINK_DATABASE=neptune.
مستقبل Neo4j
| المتغير | الوصف | الافتراضي |
|---|---|---|
NEO4J_HOST | اسم المضيف الذي تستخدمه حاويات API. | neo4j |
NEO4J_PORT | منفذ Bolt الذي يعرضه Neo4j. | 7687 |
NEO4J_USER / NEO4J_PASSWORD | بيانات اعتماد تمتلك صلاحيات إنشاء قواعد بيانات لكل مستأجر. | neo4j / neo4j_password |
مستقبل Neptune
| المتغير | الوصف | الافتراضي |
|---|---|---|
NEPTUNE_WRITER_ENDPOINT | مضيف Bolt لنسخة كاتب Neptune. مطلوب عندما يكون المستقبل neptune. | فارغ |
NEPTUNE_READER_ENDPOINT | نقطة نهاية قارئ اختيارية للاستعلامات للقراءة فقط. يعود إلى الكاتب عند عدم تعيينه. | فارغ |
NEPTUNE_PORT | منفذ Bolt الذي يعرضه Neptune. | 8182 |
AWS_REGION | المنطقة التي توجد فيها مجموعة Neptune. مطلوب عندما يكون المستقبل neptune. | فارغ |