

Decepticon v1.1.44
عامل اختراق ذاتي لفرق الاختبارات الهجومية
Decepticon — وكيل الفريق الأحمر المستقل
"هاكر ذكاء اصطناعي آخر؟ دعنا نخمن — يشغل nmap ويكتب تقريرًا."


☁️ لا تريد الاستضافة الذاتية؟ Decepticon متاح مباشرة في السحابة.
تخطَّ إعداد Docker — نفّذ عمليات الفريق الأحمر المستقلة مباشرة من متصفحك.

التثبيت
المتطلبات الأساسية: Docker و Docker Compose v2. مدعوم على macOS (Apple Silicon + Intel)، وLinux (amd64 + arm64)، وWindows (amd64 + arm64) — أصليًا عبر PowerShell أو عبر WSL2 (Ubuntu / Kali).
macOS / Linux / WSL2
curl -fsSL https://decepticon.red/install | bash
decepticon onboard   # Interactive setup wizard (provider, API key, model profile)
decepticon           # Start the core stack and drop into the terminal CLI
يُشغّل الأمر الافتراضي مستوى الإدارة الأساسي (LiteLLM، PostgreSQL، Neo4j، Skillogy، LangGraph، sandbox) ويطلق واجهة سطر الأوامر الطرفية. أما أحمال العمل المتخصصة (BloodHound CE، Sliver C2، Ghidra MCP، …) ولوحة التحكم على الويب فتُشغَّل عند الطلب — إذ يُنشئ المنسّق الوكلاء المتخصصين عبر ops_start("ad") وما شابه، وتُشغّل لوحة التحكم من داخل واجهة سطر الأوامر باستخدام /web (راجع لوحة التحكم على الويب).
Windows (PowerShell، أصلي)
irm https://decepticon.red/install.ps1 | iex
decepticon onboard
decepticon
→ البدء السريع · دليل الإعداد الكامل
الاستخدام من Claude Code أو Codex
بعد تشغيل Decepticon، سجّل خادم MCP الخاص به في وكيل البرمجة لديك:
claude mcp add --scope user decepticon -- decepticon mcp serve
codex mcp add decepticon -- decepticon mcp serve
استخدم الأمر الخاص بوكيل البرمجة المثبّت لديك، ثم شغّل
decepticon skill install لإضافة دليل المشغّل إلى كلا الوكيلين. راجع
دليل الوكيل الخارجي للاطلاع على Agent Skill
وسير عمل الأدوات ومسار التثبيت من المصدر.
الاستخدام كمكتبة (pip)
هل تبني فوق الوكلاء — منتجًا، أو تكاملًا بحثيًا، أو منسّقًا مخصصًا؟ ثبّت SDK من PyPI:
pip install decepticon              # core SDK
pip install "decepticon[neo4j]"     # + the knowledge-graph attack-chain tools
decepticon هو SDK عميل: يوفّر مصانع الوكلاء والبرمجيات الوسيطة والأدوات والمهارات، ويوجّه استدعاءات LLM وتنفيذ الـ sandbox إلى خدمات وقت التشغيل عبر HTTP (DECEPTICON_LLM__PROXY_URL، SANDBOX_URL). لا يزال تشغيل الوكلاء يتطلب تلك الخدمات — استخدم حزمة Docker أعلاه، أو وجّه عناوين URL إلى ما يعادلها لديك. راجع Decepticon كمكتبة للاطلاع على واجهة تجاوز المصنع، وإضافات PluginBundle التعريفية، وبوابة الأمان.
💖 دعم Decepticon
نحن نبني Decepticon نحو لقاح هجومي لمواجهة مشهد التهديدات المدفوع بالذكاء الاصطناعي. إذا كنت تؤمن بأن الفريق الأحمر المستقل هو مسار نحو دفاع أقوى، فكّر في دعم المشروع.
المعايير القياسية
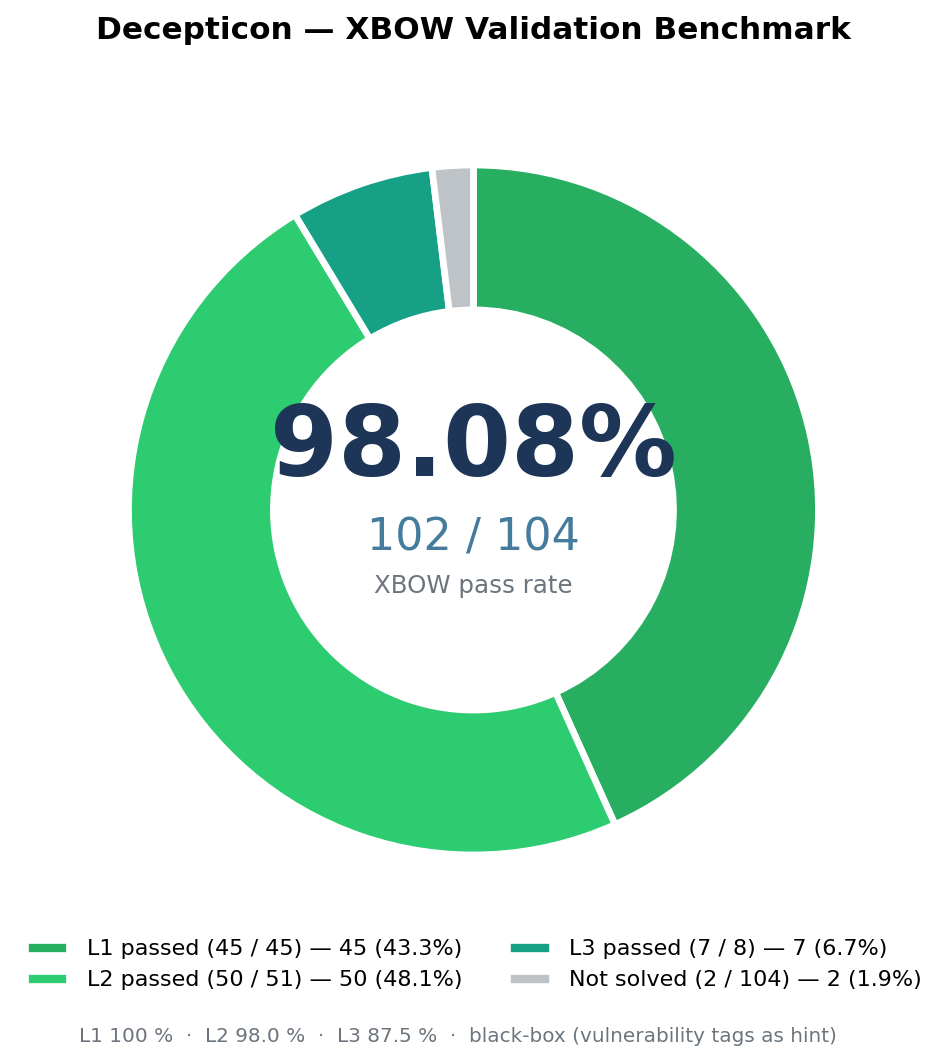
| المعيار | الصعوبة | معدل النجاح |
|---|---|---|
| XBOW validation-benchmarks | سهل (المستوى 1) | 45 / 45 (100 %) |
| XBOW validation-benchmarks | متوسط (المستوى 2) | 50 / 51 (98.0 %) |
| XBOW validation-benchmarks | صعب (المستوى 3) | 7 / 8 (87.5 %) |
| XBOW validation-benchmarks | جميع المستويات | 102 / 104 (98.08 %) |
- الفهرس الكامل لكل تحدٍّ، ومصفوفة فئات الهجوم، وتتبعات LangSmith
- المقارنة مع وكلاء اختبار الاختراق بالذكاء الاصطناعي الآخرين (Strix، PentestGPT، MAPTA، Cyber-AutoAgent، XBOW التجاري، …)
ما هو Decepticon؟
مجال "الذكاء الاصطناعي + الاختراق" مليء بالعروض التوضيحية التي تشغّل nmap وتطبع تقريرًا. هذا ليس ما نقدمه.
Decepticon هو وكيل فريق أحمر مستقل احترافي. ينفّذ سلاسل هجوم واقعية — الاستطلاع، والاستغلال، ورفع الصلاحيات، والحركة الجانبية، وC2 — بالطريقة التي يفعلها خصم حقيقي، لا بالطريقة التي يفعلها ماسح ضوئي.
والأهم من ذلك: أنه يعمل وفق الانضباط الذي يفصل أعضاء الفريق الأحمر عن المبتدئين. قبل أن تغادر حزمة بيانات واحدة الشبكة، يولّد Decepticon حزمة مشاركة كاملة — RoE، وConOps، وخطة إزالة التعارض، وOPPLAN مع ربط MITRE ATT&CK — وكل إجراء يعمل ضمن تلك القواعد المحددة.
لماذا Decepticon؟
سلاسل قتل حقيقية، لا فحوصات شكلية. يقرأ Decepticon خطة OPPLAN ويسعى لتحقيق الأهداف عبر أي مسار يُفتح — بالتحوّل والتكيّف وتسلسل التقنيات.