prismor v1.44.0
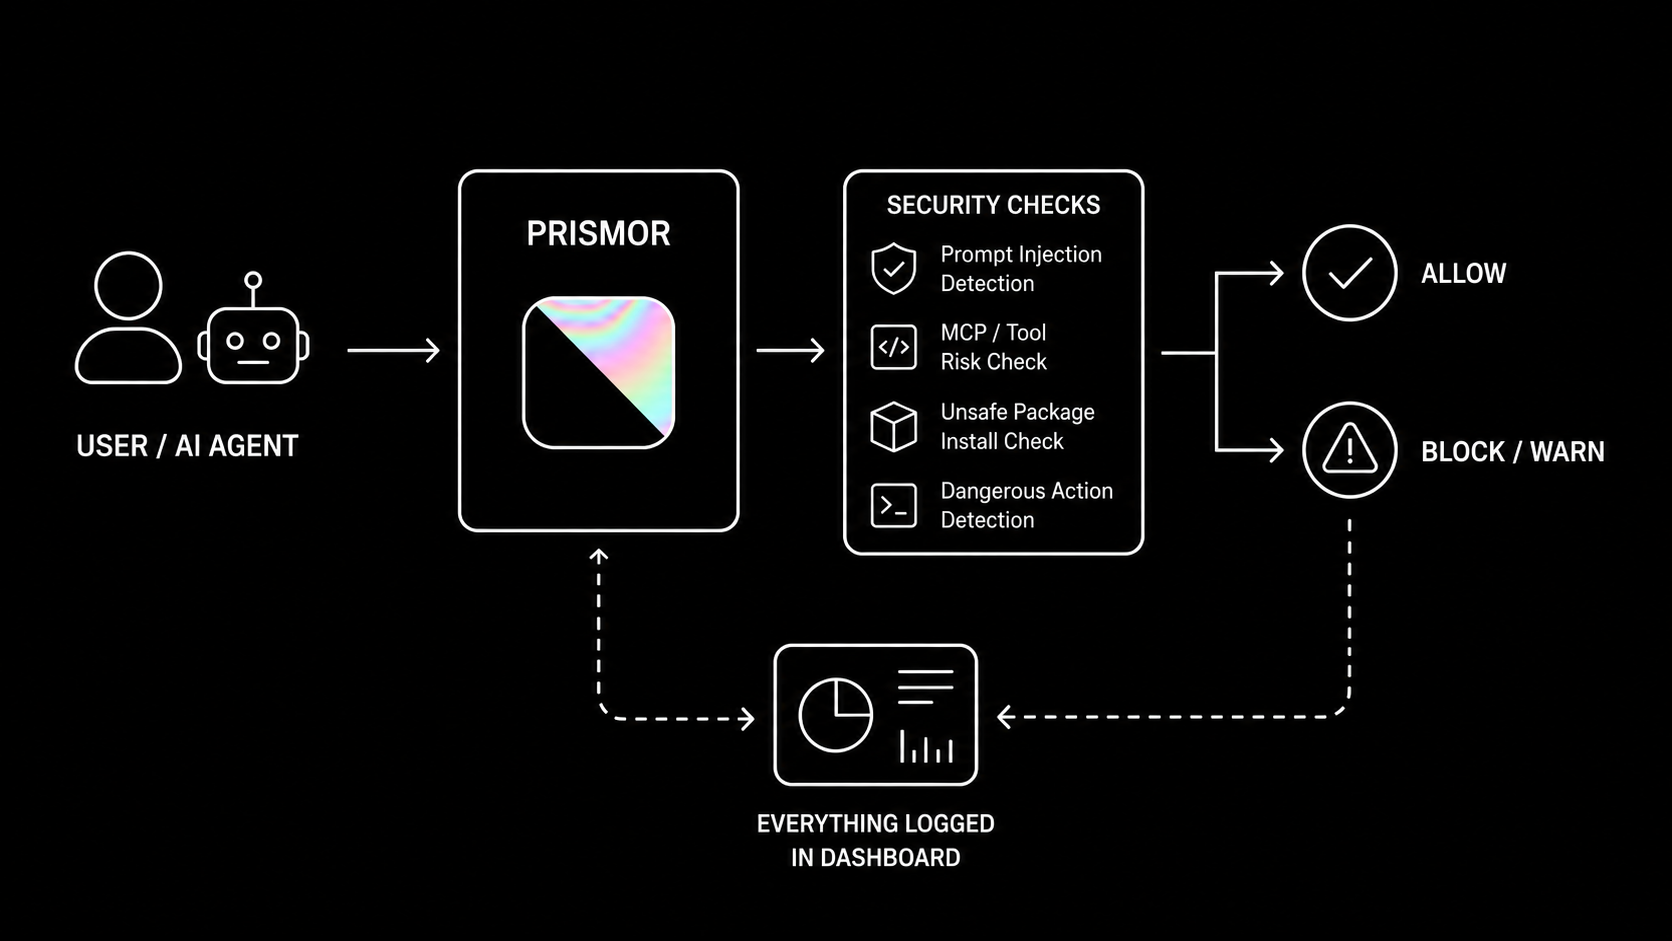
مستوى تحكم ذاتي الاستضافة لوقت التشغيل لوكلاء الذكاء الاصطناعي. راقب أو وافق عبر HITL أو احظر استدعاءات الأدوات المارقة قبل تنفيذها: تسريبات الأسرار، حقن الأوامر، سلسلة التوريد وغيرها في لوحة تحكم محلية. مستقل عن الوكلاء (Claude، codex، langchain وغيرها).
Prismor



أمان وقت التشغيل لـ Claude Code وCodex وLangchain وأطر عمل/بيئات تشغيل وكلاء الذكاء الاصطناعي الأخرى.
Prismor قابل للتخصيص بدرجة عالية بناءً على سياسات المستخدم الخاصة. وضع المراقبة أو الإنفاذ لرؤية نشاط الوكيل في لوحة تحكم محلية ذاتية الخدمةالموقع الإلكتروني • التهيئة عبر Skill


بالإضافة إلى Grok Build وCrush وOpenHands وQwen Code وContinue CLI وGoose وHermes وOpenClaw وDevin CLI وFactory Droid وAider وغيرها — راجع AGENT_INTEGRATIONS.md للحصول على مصفوفة التغطية الكاملة
المشكلة
ينفّذ وكلاء الذكاء الاصطناعي أوامر shell، ويقرؤون الملفات ويكتبونها، ويصلون إلى بيانات الاعتماد، ويستدعون واجهات API خارجية. وهم يفعلون ذلك بشكل مستقل، وغالبًا عبر خطوات متعددة، مع نقاط تحقق محدودة.
وهذا يخلق مخاطر لم تُصمَّم أدوات الأمان التقليدية لمعالجتها:
- حقن الأوامر (Prompt injection) - يمكن للمحتوى الخبيث في ملف أو issue أو صفحة ويب أن يعيد توجيه الوكيل في منتصف المهمة
- إجراءات تدميرية غير مقصودة - يسيء الوكيل تفسير تعليمات ما فينفّذ شيئًا لا رجعة فيه
- تسريب الأسرار - يقرأ الوكيل ملف
.envأو ملفات بيانات الاعتماد كجزء من مهمة تصحيح أخطاء ثم يرسل المحتوى إلى الخارج - غياب الرؤية والهوية - يمكن للوكيل أن يُنشئ وكلاء فرعيين مع غياب الرؤية الكاملة للمستخدم النهائي
- تصعيد الصلاحيات - يعدّل الوكيل ملف sudoers أو خطوط أنابيب CI أو أذونات الملفات لحل خطأ في الأذونات
- التلاعب بالتبعيات - يثبّت الوكيل حزمة أو يعيد كتابتها بتوجيه من مدخلات محقونة
- مخاطر سلسلة التوريد - يثبّت الوكيل حزمة ضعيفة أو ثغرة يوم صفري أثناء تحسينه لسرعة تطوير الكود
تراقب أدوات الأمان القياسية على مستوى نظام التشغيل ونقاط النهاية النواة ونظام الملفات. لكنها تفتقر إلى السياق اللازم لجعل الذكاء الاصطناعي قابلًا للاستخدام
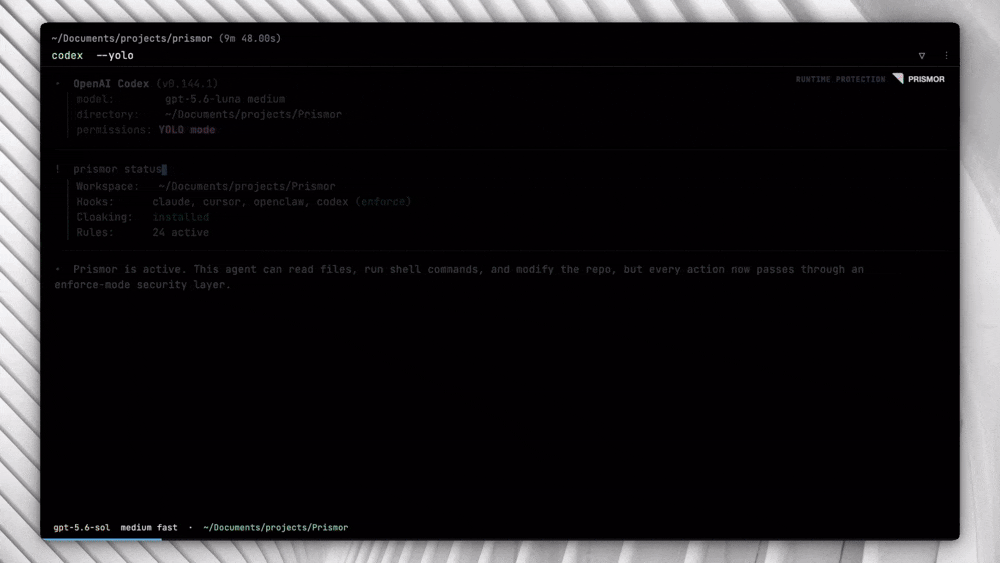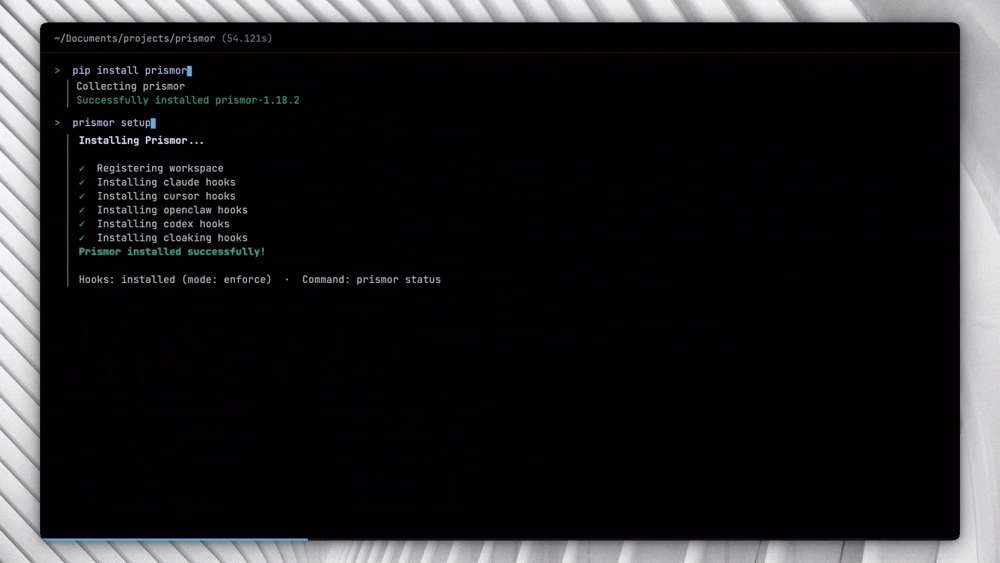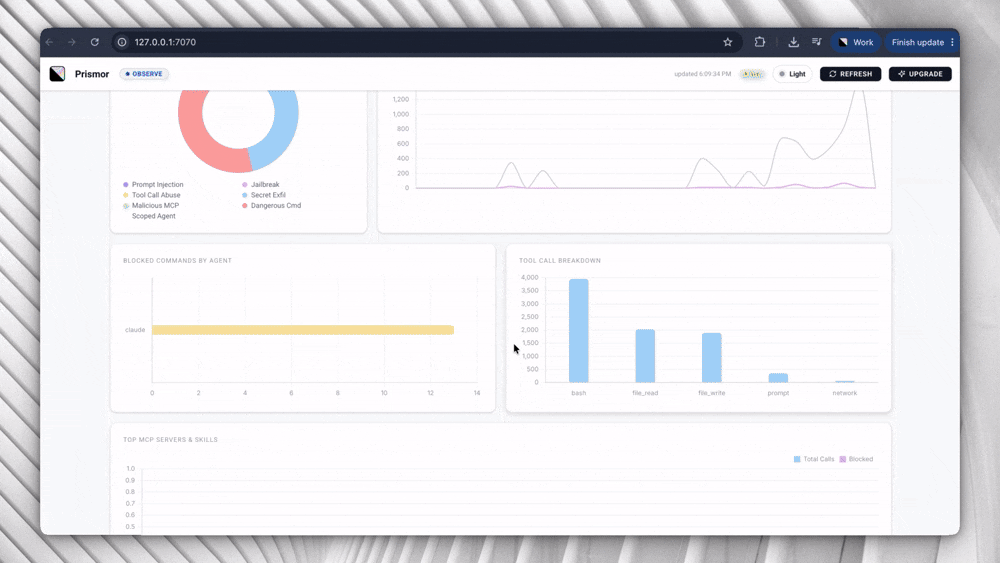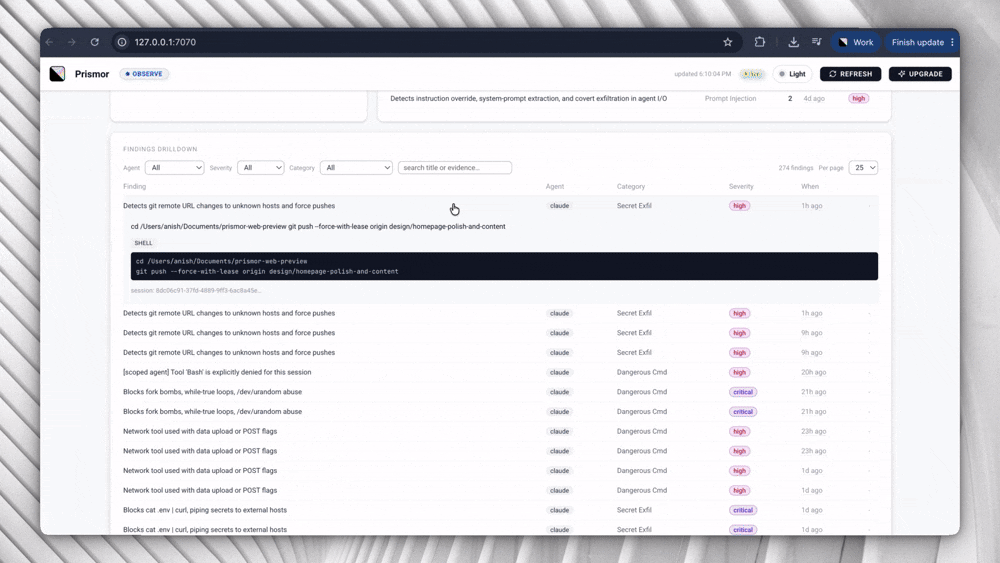
البدء السريع (30 ثانية)
pip install prismor
prismor setup
للبدائل Skill وcurl وgit-clone، بالإضافة إلى أنظمة PEP 668 وإعداد إخفاء الأسرار، راجع دليل التثبيت الكامل.
القدرات