
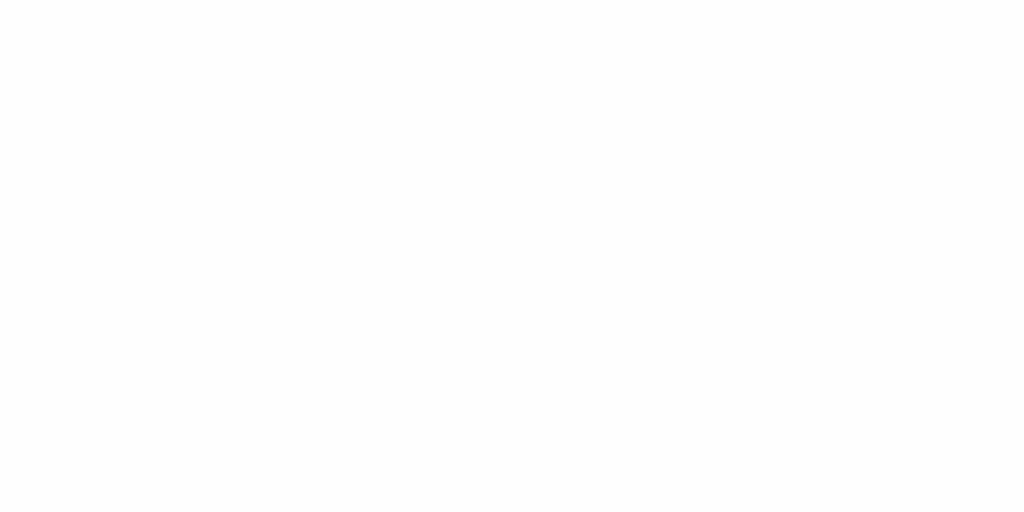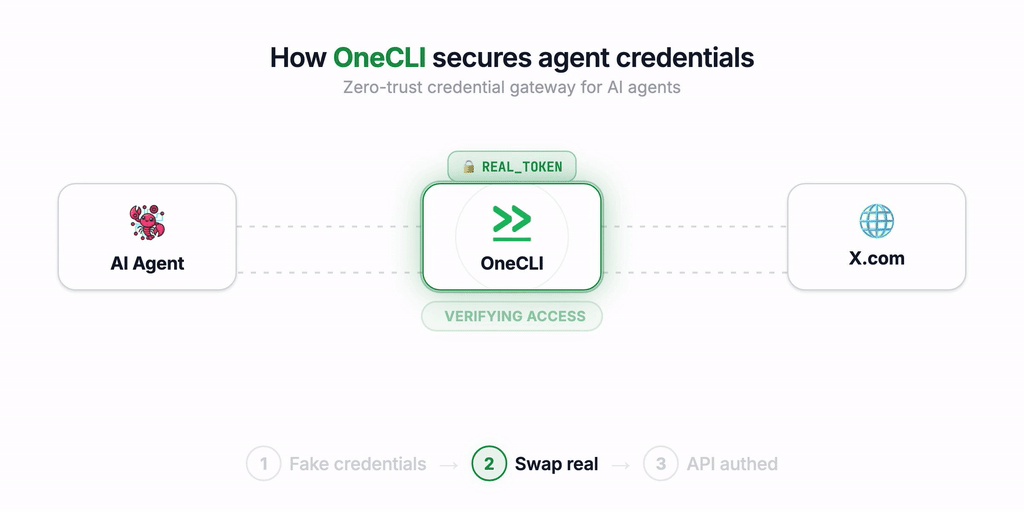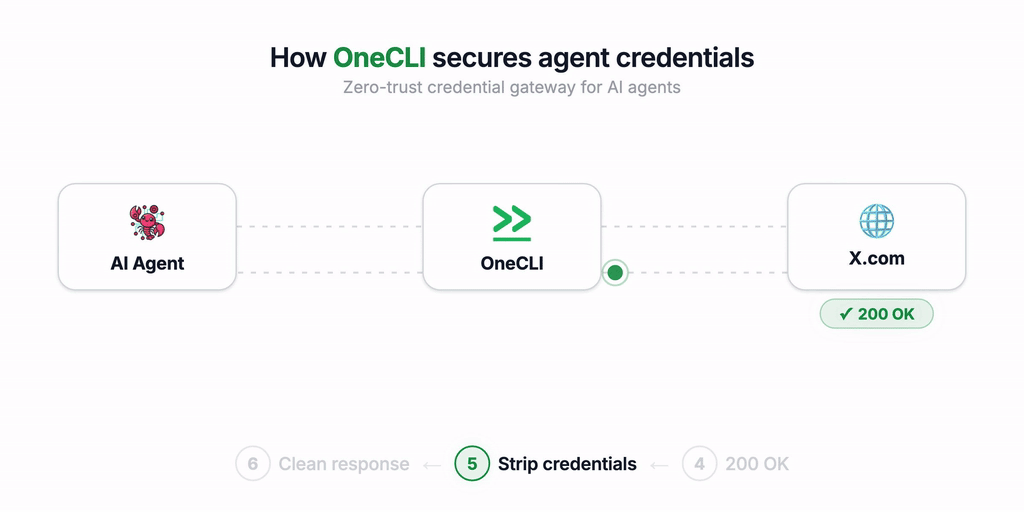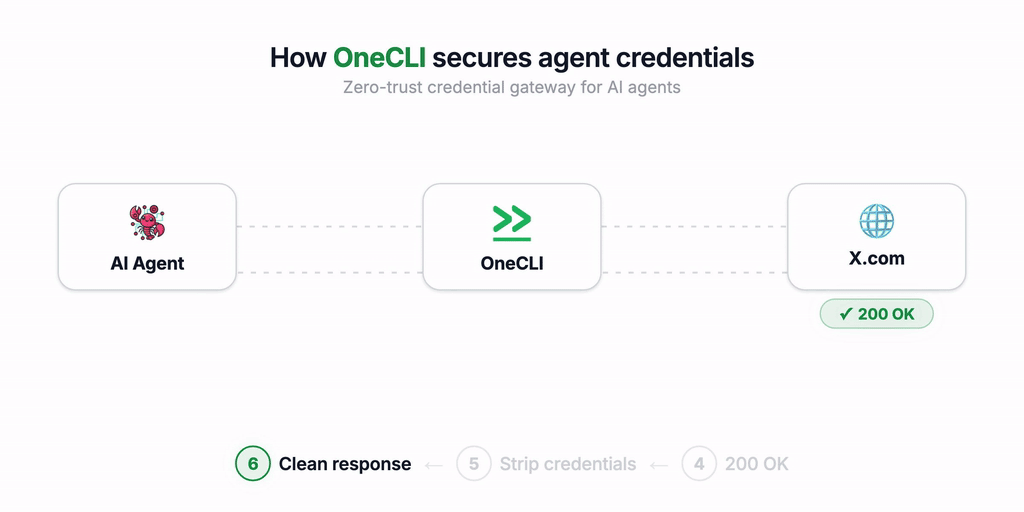
onecli v2.0.1
أداة مفتوحة المصدر لبيئة عمل معزولة للوكلاء الذكيين للفرق. تمنح كل موظف وكيلًا شخصيًا آمنًا.
أداة تشغيل الوكلاء المبنية للفرق.
مساعد احترافي للشركات. امنح كل موظف وكيلاً شخصياً مؤمَّناً ومعزولاً.
الموقع الإلكتروني · التوثيق · Discord
البدء السريع
مستضاف سحابياً: onecli.sh
استضافة ذاتية
git clone https://github.com/onecli/onecli.git && cd onecli
pnpm install
pnpm run setup
على Kubernetes، ثبّت مخطط Helm بدلاً من ذلك:
helm install onecli oci://ghcr.io/onecli/charts/onecli. يغطي
دليل الاستضافة الذاتية كلا الطريقتين.
ما هو OneCLI v2؟
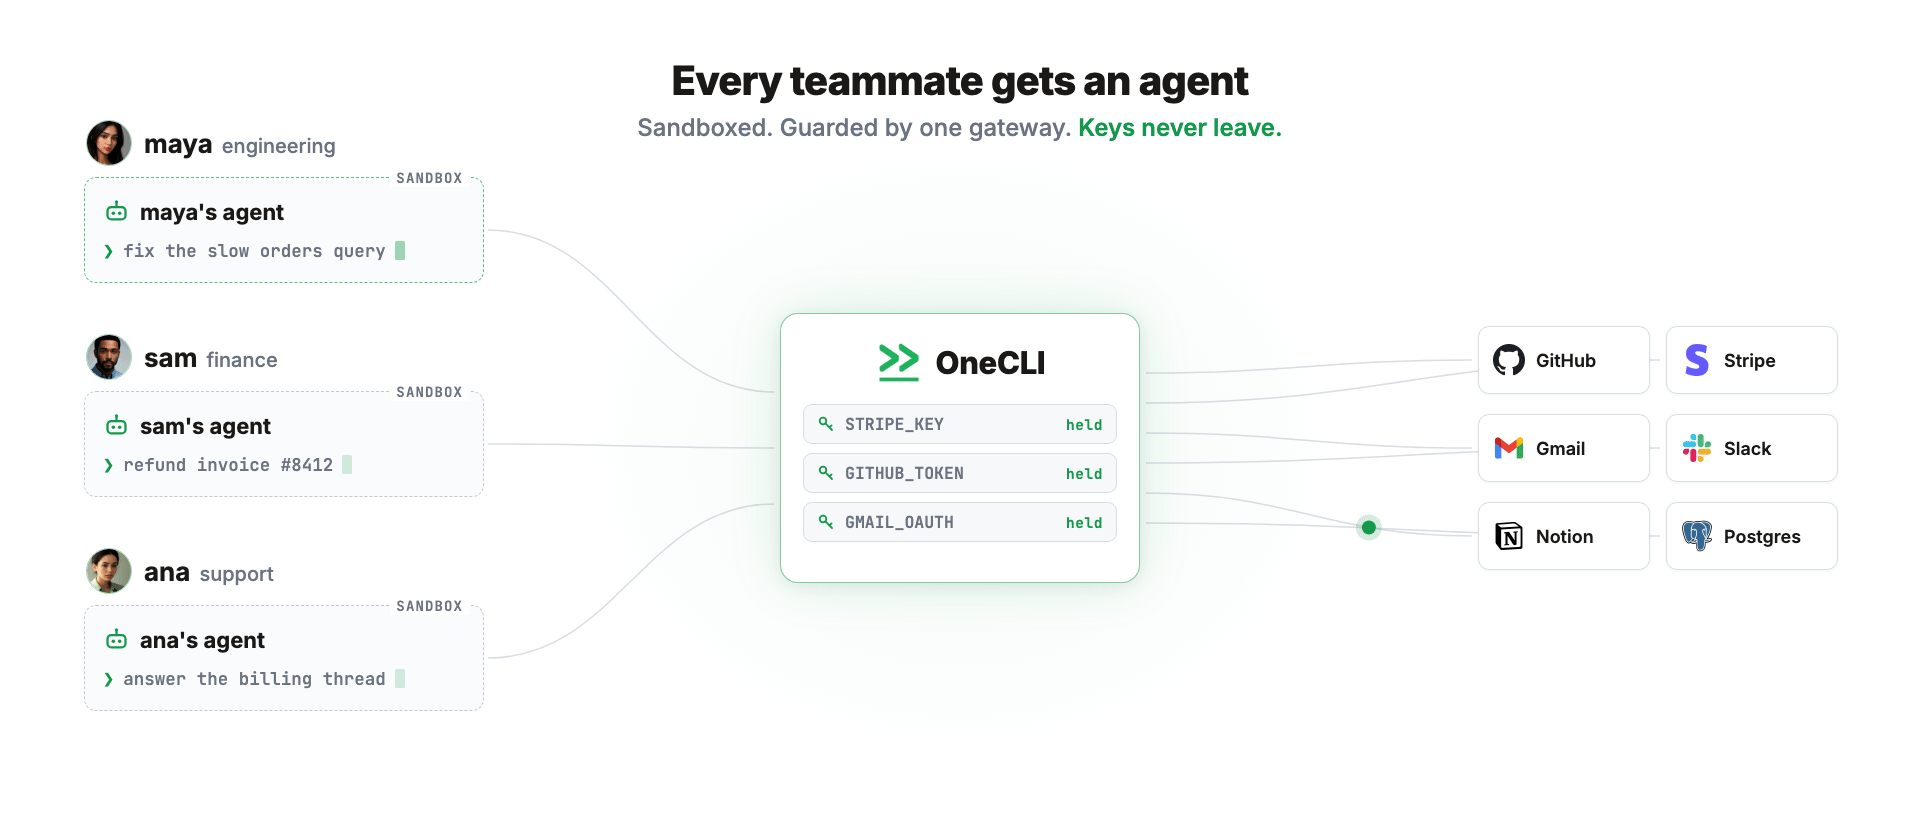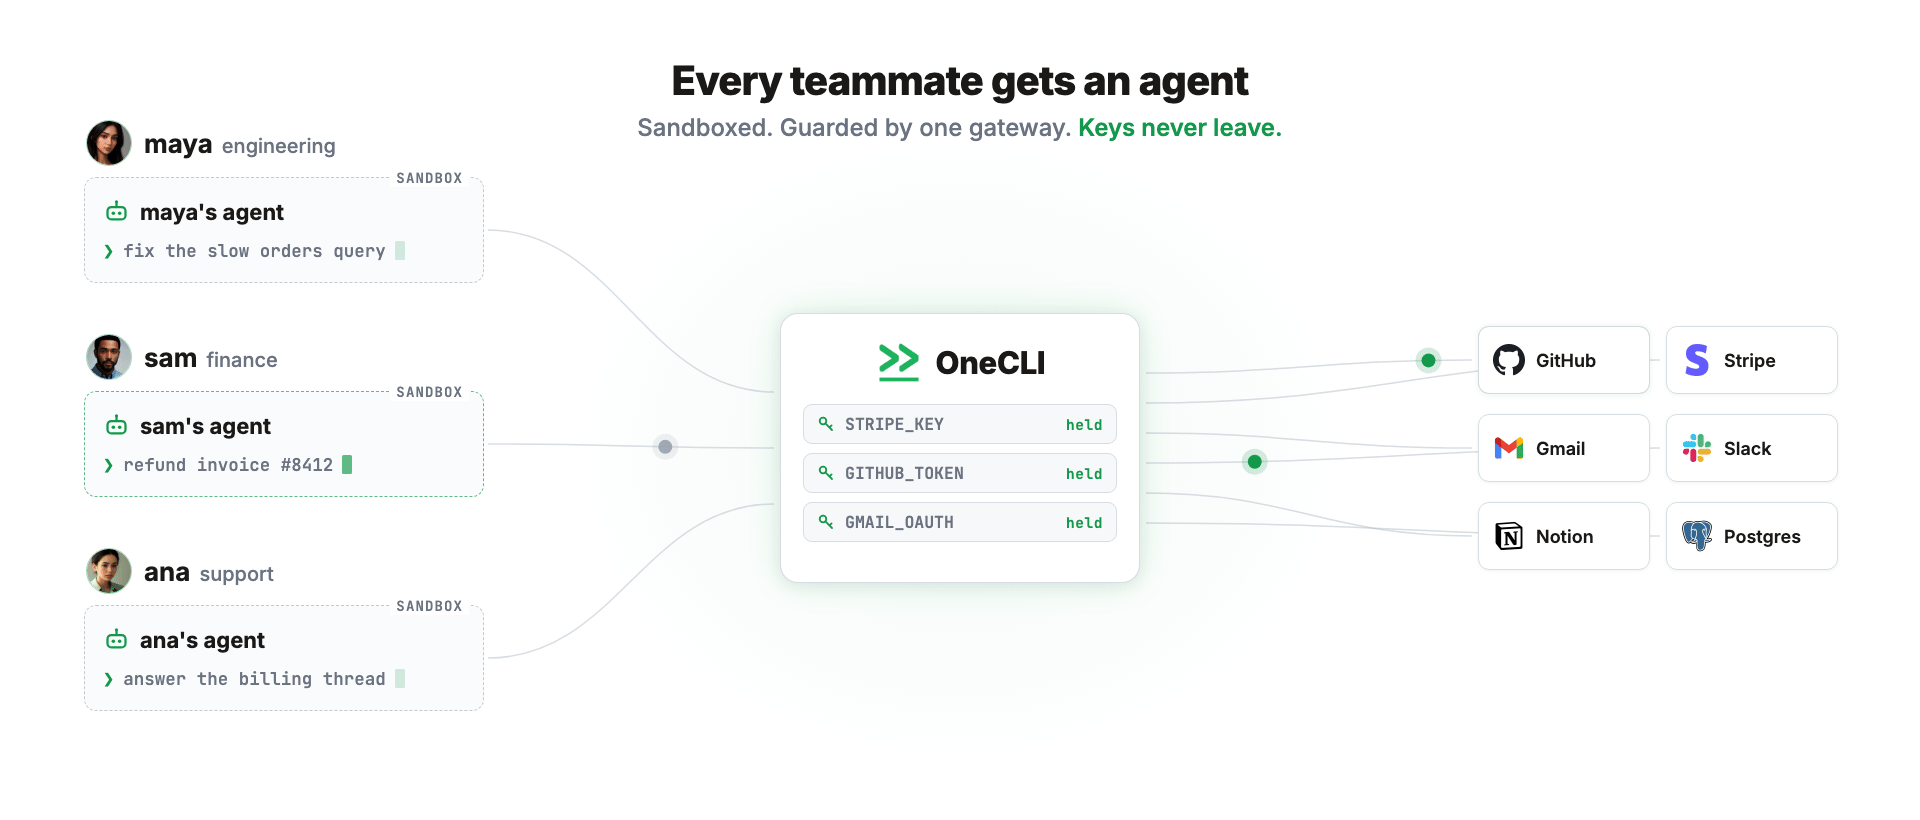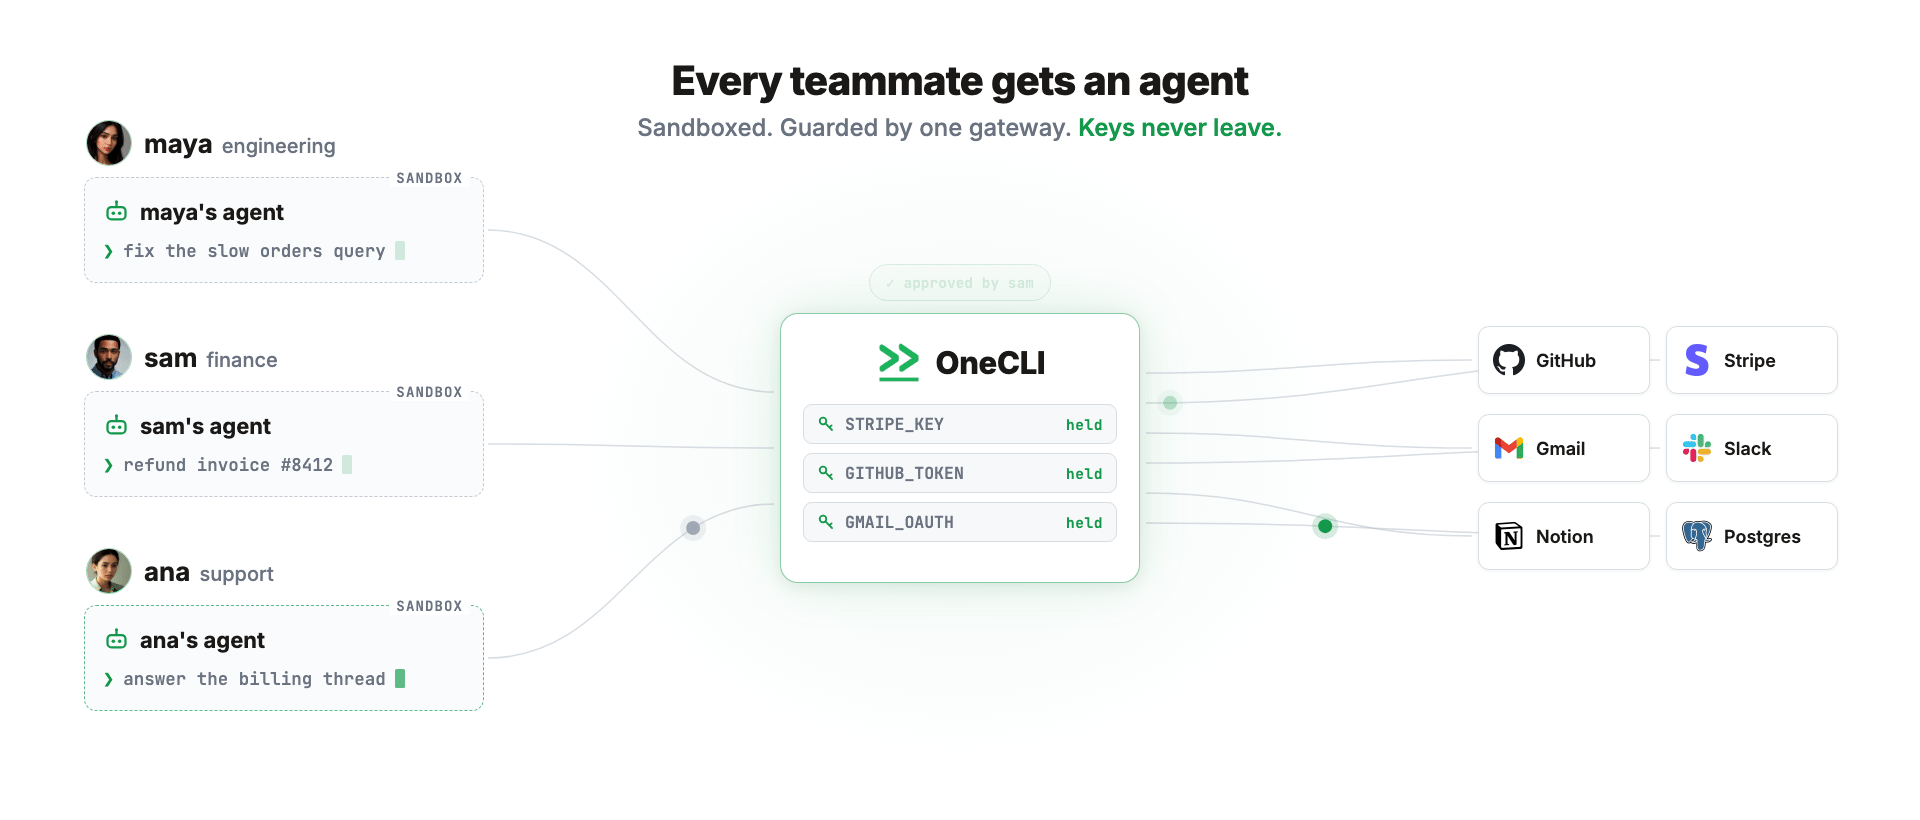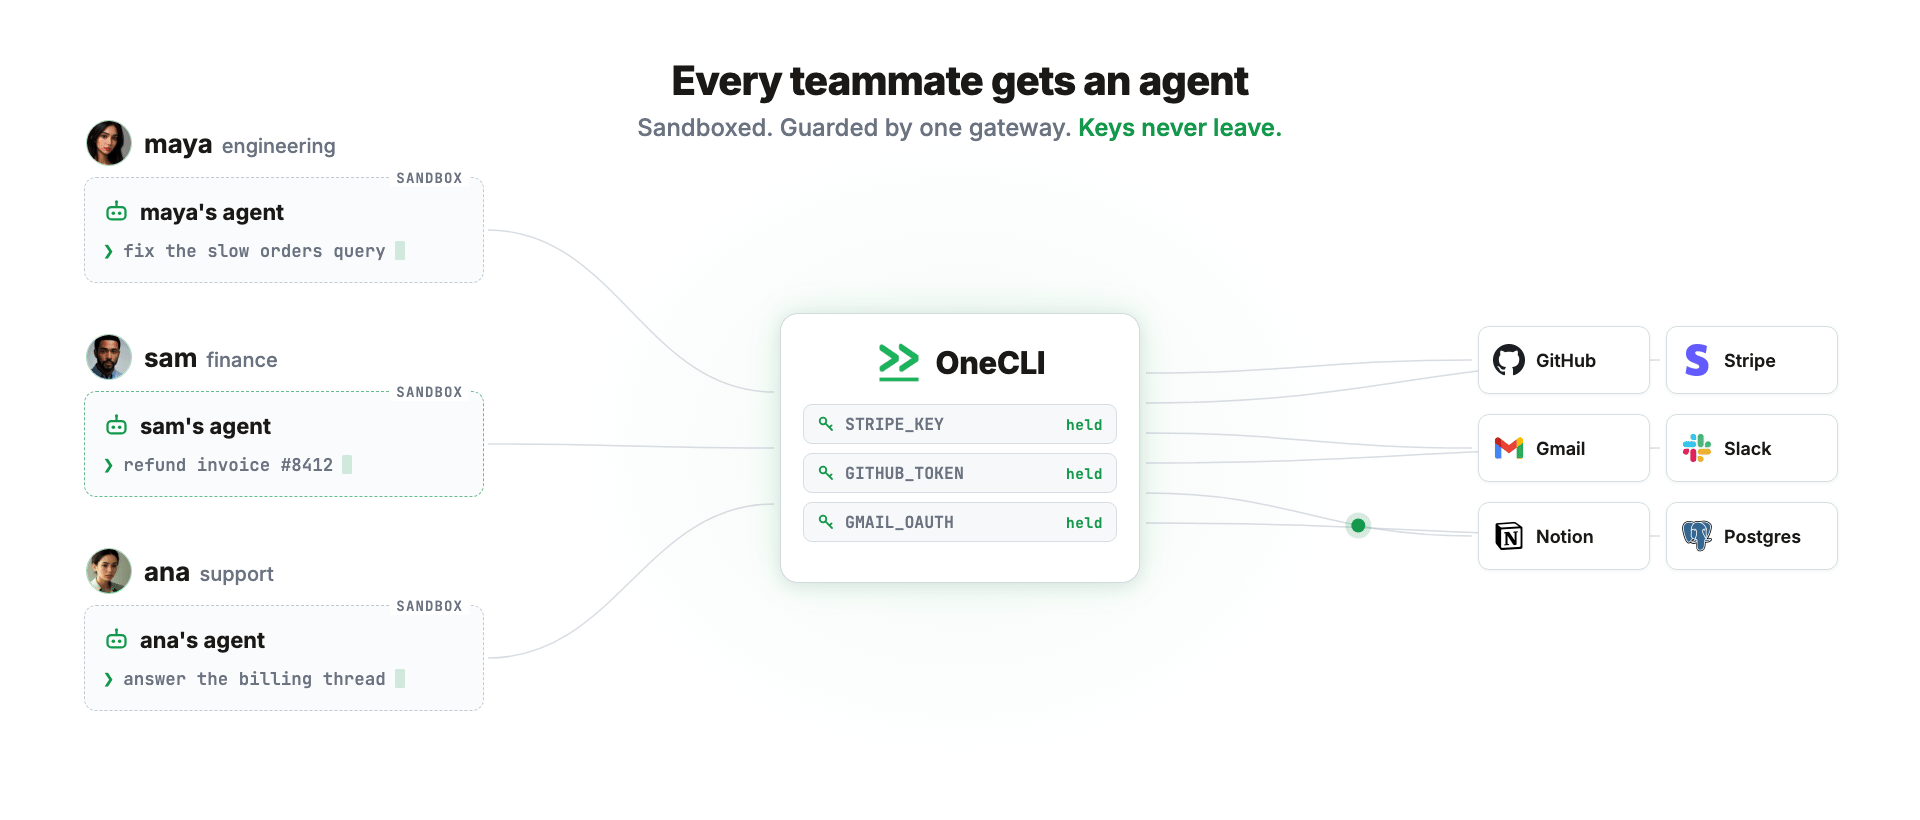
OneCLI هو منصة مفتوحة المصدر لتشغيل وكلاء الذكاء الاصطناعي كفريق. تُنشئ وكيلاً لكل شخص، وتمنح كل وكيل الوصول الذي يحتاجه، فيعمل داخل بيئة معزولة (sandbox)، موجَّهاً عبر بوابة (gateway) تحقن بيانات الاعتماد وتفرض سياستك.
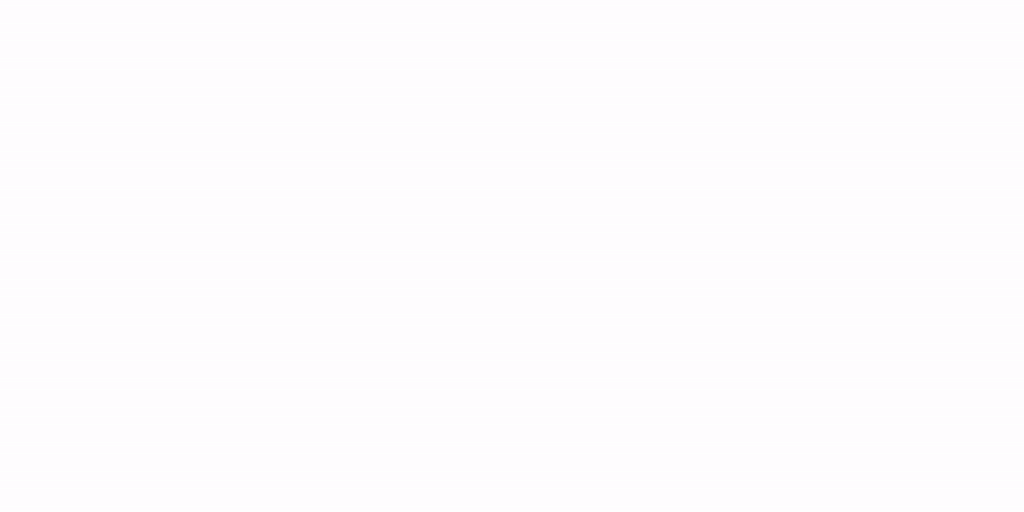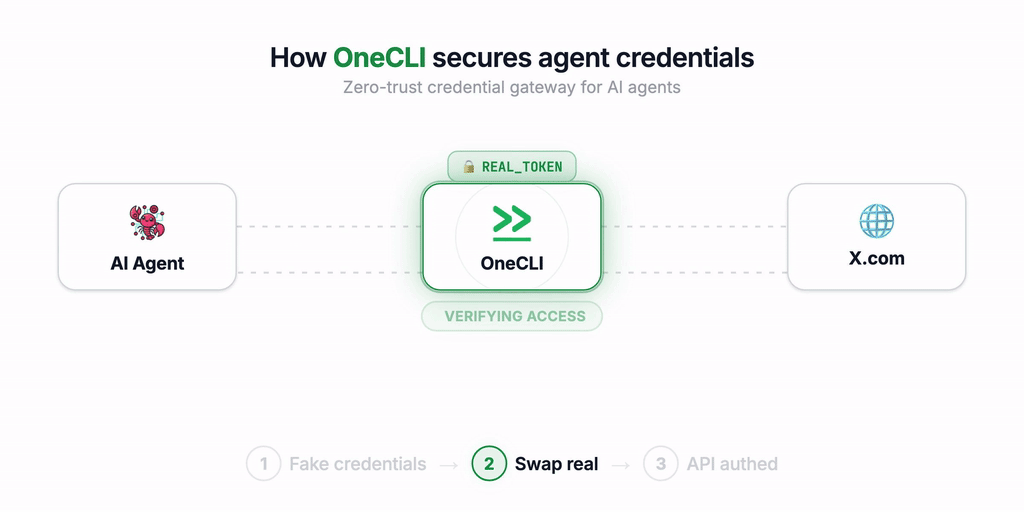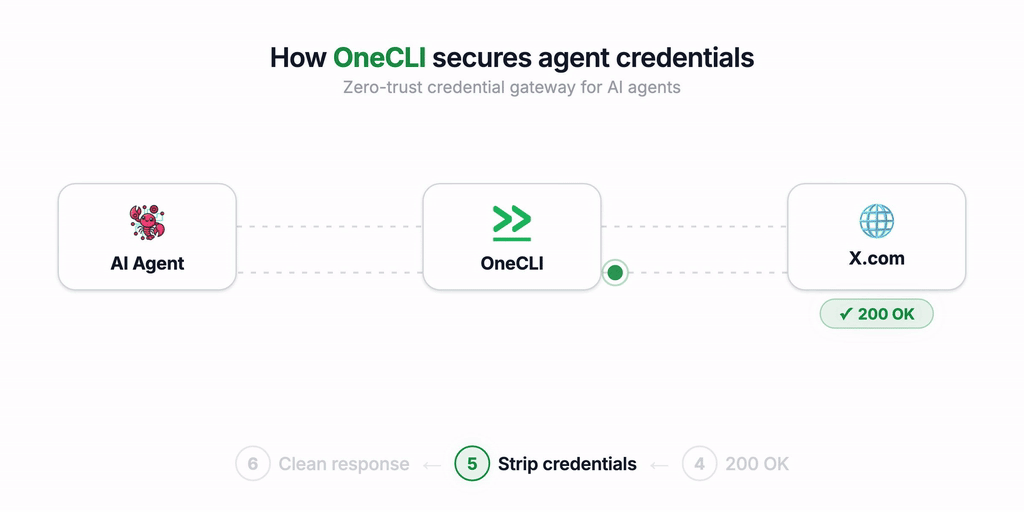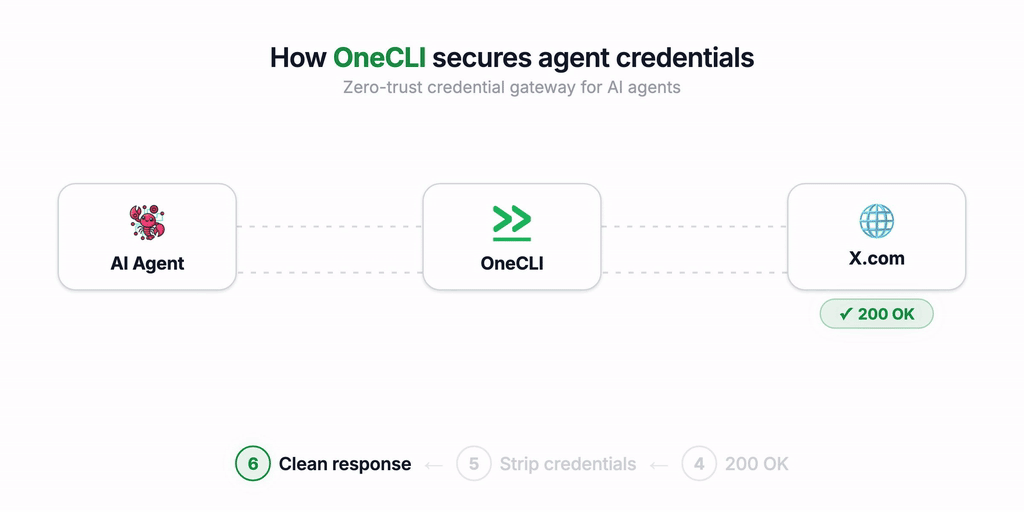
لماذا بنينا OneCLI؟
بدأ OneCLI كخزنة لبيانات اعتماد وكلاء الذكاء الاصطناعي، مبنية بلغة Rust. وجدنا أن معظم الطلب جاء من الأفراد والفرق الذين يشغّلون وكلاء مستقلين مثل Hermes وOpenClaw وNanoClaw. أراد الناس وكلاء يقومون بعمل حقيقي لصالح الشخص الذي يشغّلهم، لكن كان هناك جزءان ناقصان:
- إدارة الأسرار والأذونات.
- وللفرق - الإدارة متعددة المستخدمين.
كل وكيل مستقل موجود اليوم مبني لشخص واحد. ولشخص واحد، إنها رائعة. لكن في اللحظة التي تحتاج فيها إلى تكرار ذلك عبر فريق، تصبح الأمور فوضوية: إنشاء كل وكيل، وتحديد ما يمكن لكل واحد فعله وما لا يمكنه فعله، واستضافتها، وتتبع وكيل مَن هذا.
لذلك تحوّلنا، وبنينا OneCLI v2.
مبني للفرق
- مزوّد الهوية الخاص بك، مدمج: أنشئ وكلاء نيابةً عن هوية كل موظف، مباشرةً من مزوّد هوية الشركة (IdP).
- وكيل لكل شخص: يحصل كل فرد في مساحة العمل على وكيله المعزول الخاص، يمكن الوصول إليه من لوحة التحكم أو Slack.
- سياسة واحدة، مفروضة في كل مكان: أدِر سياسة الفريق في مكان واحد، وتُفرض على أي وكيل في مساحات العمل.
- موافقات حتمية بمشاركة الإنسان (human-in-the-loop): داخل المحادثة نفسها، للأمور التي تحتاج فيها إلى تحكم كامل، مثل إرسال البريد الإلكتروني، أو حذف تذكرة Linear، أو إفراغ حزمة S3.
- اتصالات مشتركة: تُوصَل مرة واحدة على مستوى الفريق، مثل مفاتيح LLM أو حسابات الخدمة، وتُمنح لكل وكيل دون أن تُسلَّم لأي منها أبداً.
الوكيل
الوكيل شيء دائم، وليس مجرد أمر توجيهي (prompt) واحد. يمتلك:
- حاسوباً: بيئته المعزولة المستقلة، مع نظام ملفات وصدفة (shell). الطريق الوحيد للخروج هو البوابة، فيصل إلى ما منحته إياه ولا شيء غيره.
- محادثة: صفحته الخاصة في لوحة التحكم، أو Slack. مع الصور والملفات. الرسالة المُرسَلة أثناء عمل الوكيل تعيد توجيهه فوراً بدلاً من الانتظار في الطابور خلفه.
- ذاكرة: ما يتعلمه الوكيل تحتفظ به المنصة، فلا يُفقد أبداً. يمكنك قراءته وتعديله في أي وقت.
- مهارات: تعليمات وأدوات مساعدة تكتبها مرة واحدة، وتكون متاحة للوكيل دائماً.
- جدولاً زمنياً: يمكن للوكيل التخطيط لعمل مستقبلي، وتوقظه المنصة في الوقت المناسب.
- بيانات اعتماد لا يراها أبداً: يحصل كل وكيل فقط على الوصول الذي منحته إياه، وتفرضه البوابة على كل طلب. أو اربط Bitwarden أو 1Password لـالحقن عند الطلب، دون تخزين أي شيء على الخادم.
- تطبيق Slack خاص به: اربطه مرة واحدة فيجيب في القنوات والرسائل المباشرة باسمه وصورته الرمزية، مع الملفات والصور. احذف الوكيل فيُحذف تطبيق Slack الخاص به معه.
تعمل الوكلاء على بنيتك التحتية الخاصة. المشغّل (runner) صادر فقط ولا يحتفظ بأي منافذ واردة، لذا يعمل الحاسوب المحمول أو المختبر المنزلي أو VPC خلف NAT دون أي دخول (ingress) أو نفق (tunnel).
البنية المعمارية

- لوحة التحكم على الويب: تطبيق Next.js. أنشئ وكلاء، وتحدث معهم، وحرّر ذاكرتهم ومهاراتهم، وأدر الاتصالات والأسرار والتصاريح.
- خادم API: مستوى التحكم. يملك قاعدة البيانات، ومستوى المحادثة، وقائمة انتظار العمل التي يستعلم عنها المشغّل.
- بوابة Rust: تعترض الطلبات الصادرة (بما في ذلك HTTPS، عبر MITM) وتحُقن بيانات الاعتماد. يصادق الوكلاء باستخدام رموز الوصول عبر ترويسات
Proxy-Authorization. - المشغّل: يبدأ صناديق حماية الوكلاء ويوقفها ويجمعها. صادر فقط، ولا يلمس قاعدة البيانات أبدًا.
- مشرف صندوق الحماية: يعمل داخل كل صندوق حماية، ويتحدث واجهة تسخير محايدة تجاه المورّد بحيث يكون وقت تشغيل الوكيل قابلًا للتبديل.
- منهي SSH: البوابة الأمامية لـ SSH — ينهي اتصالات
sshبشهادات قصيرة العمر ويجسرها إلى صناديق حماية الوكلاء عبر خلفية ركيزة قابلة للتوصيل. - محوّل القنوات: خادم Slack الخفي، تطبيق واحد لكل وكيل.
- مخزن الأسرار: AES-256-GCM عند التخزين، يُفك تشفيره فقط وقت الطلب، ويُطابَق حسب المضيف ونمط المسار، ويُحقن كترويسات أو معاملات استعلام.
التطوير المحلي
git clone https://github.com/onecli/onecli.git && cd onecli
mise install
pnpm install
pnpm dev
هذا هو الإعداد بأكمله: يُنشئ pnpm dev ملف .env مع كل سر مطلوب، ويشغّل PostgreSQL، ويطبّق الترحيلات، ويشغّل الحزمة الكاملة. توجد المتطلبات المسبقة ومرجع الأوامر وبنية المشروع والإعدادات في docs/development.md.
المساهمة
المساهمات مرحّب بها. اقرأ دليل المساهمة ومدونة قواعد السلوك قبل البدء. تُقبل المساهمات بموجب شروط اتفاقية ترخيص المساهم.
الأمان
للإبلاغ عن ثغرة أمنية، يُرجى اتباع سياسة الأمان الخاصة بنا. لا تفتح مشكلة عامة (issue) لتقارير الأمان.