
agentic-threat-hunting-framework v0.19.0
ATHF هو إطار عمل للصيد الاستباقي للتهديدات المعتمدة على الوكلاء - بناء أنظمة يمكنها التذكر والتعلم والتصرف باستقلالية متزايدة.
إطار الصيد الاستباقي للتهديدات بالوكلاء (ATHF)


البدء السريع • التثبيت • التوثيق • أمثلة
امنح برنامج الصيد الاستباقي للتهديدات لديك ذاكرة وقدرة على الفعل.
إطار الصيد الاستباقي للتهديدات بالوكلاء (ATHF) هو طبقة الذاكرة والأتمتة لبرنامج الصيد الاستباقي للتهديدات لديك. يمنح عمليات الصيد لديك بنية واستمرارية وسياقًا - مما يجعل كل تحقيق سابق متاحًا لكل من البشر والذكاء الاصطناعي.
يعمل ATHF مع أي منهجية صيد (PEAK أو TaHiTI أو عمليتك الخاصة). إنه ليس بديلاً؛ بل هو الطبقة التي تجعل عمليتك الحالية جاهزة للذكاء الاصطناعي.
ما هو ATHF؟
يوفر ATHF بنية واستمرارية لبرامج الصيد الاستباقي للتهديدات. إنه إطار عمل قائم على Markdown يقوم بما يلي:
- توثيق عمليات الصيد باستخدام نمط LOCK (Learn → Observe → Check → Keep)
- الحفاظ على مستودع قابل للبحث للتحقيقات السابقة
- تمكين مساعدي الذكاء الاصطناعي من الرجوع إلى بيئتك وعملك السابق
- العمل مع أي منصة SIEM/EDR
- جديد: يتضمن وكلاء بحث وتوليد فرضيات مدعومين بالذكاء الاصطناعي (v0.3.0+)
المشكلة
تفقد معظم برامج الصيد الاستباقي للتهديدات سياقًا قيمًا بمجرد انتهاء عملية الصيد. تعيش الملاحظات في Slack أو التذاكر، وتُكتب الاستعلامات مرة واحدة ثم تُنسى، والدروس المستفادة توجد فقط في عقول المحللين.
حتى أدوات الذكاء الاصطناعي تبدأ من الصفر في كل مرة دون الوصول إلى بيئتك أو بياناتك أو عمليات الصيد السابقة.
يغيّر ATHF ذلك من خلال منح عمليات الصيد لديك بنية واستمرارية وسياقًا.
اقرأ المزيد: docs/why-athf.md
نمط LOCK
تتبع كل عملية صيد استباقي للتهديدات نفس الحلقة الأساسية: Learn → Observe → Check → Keep.
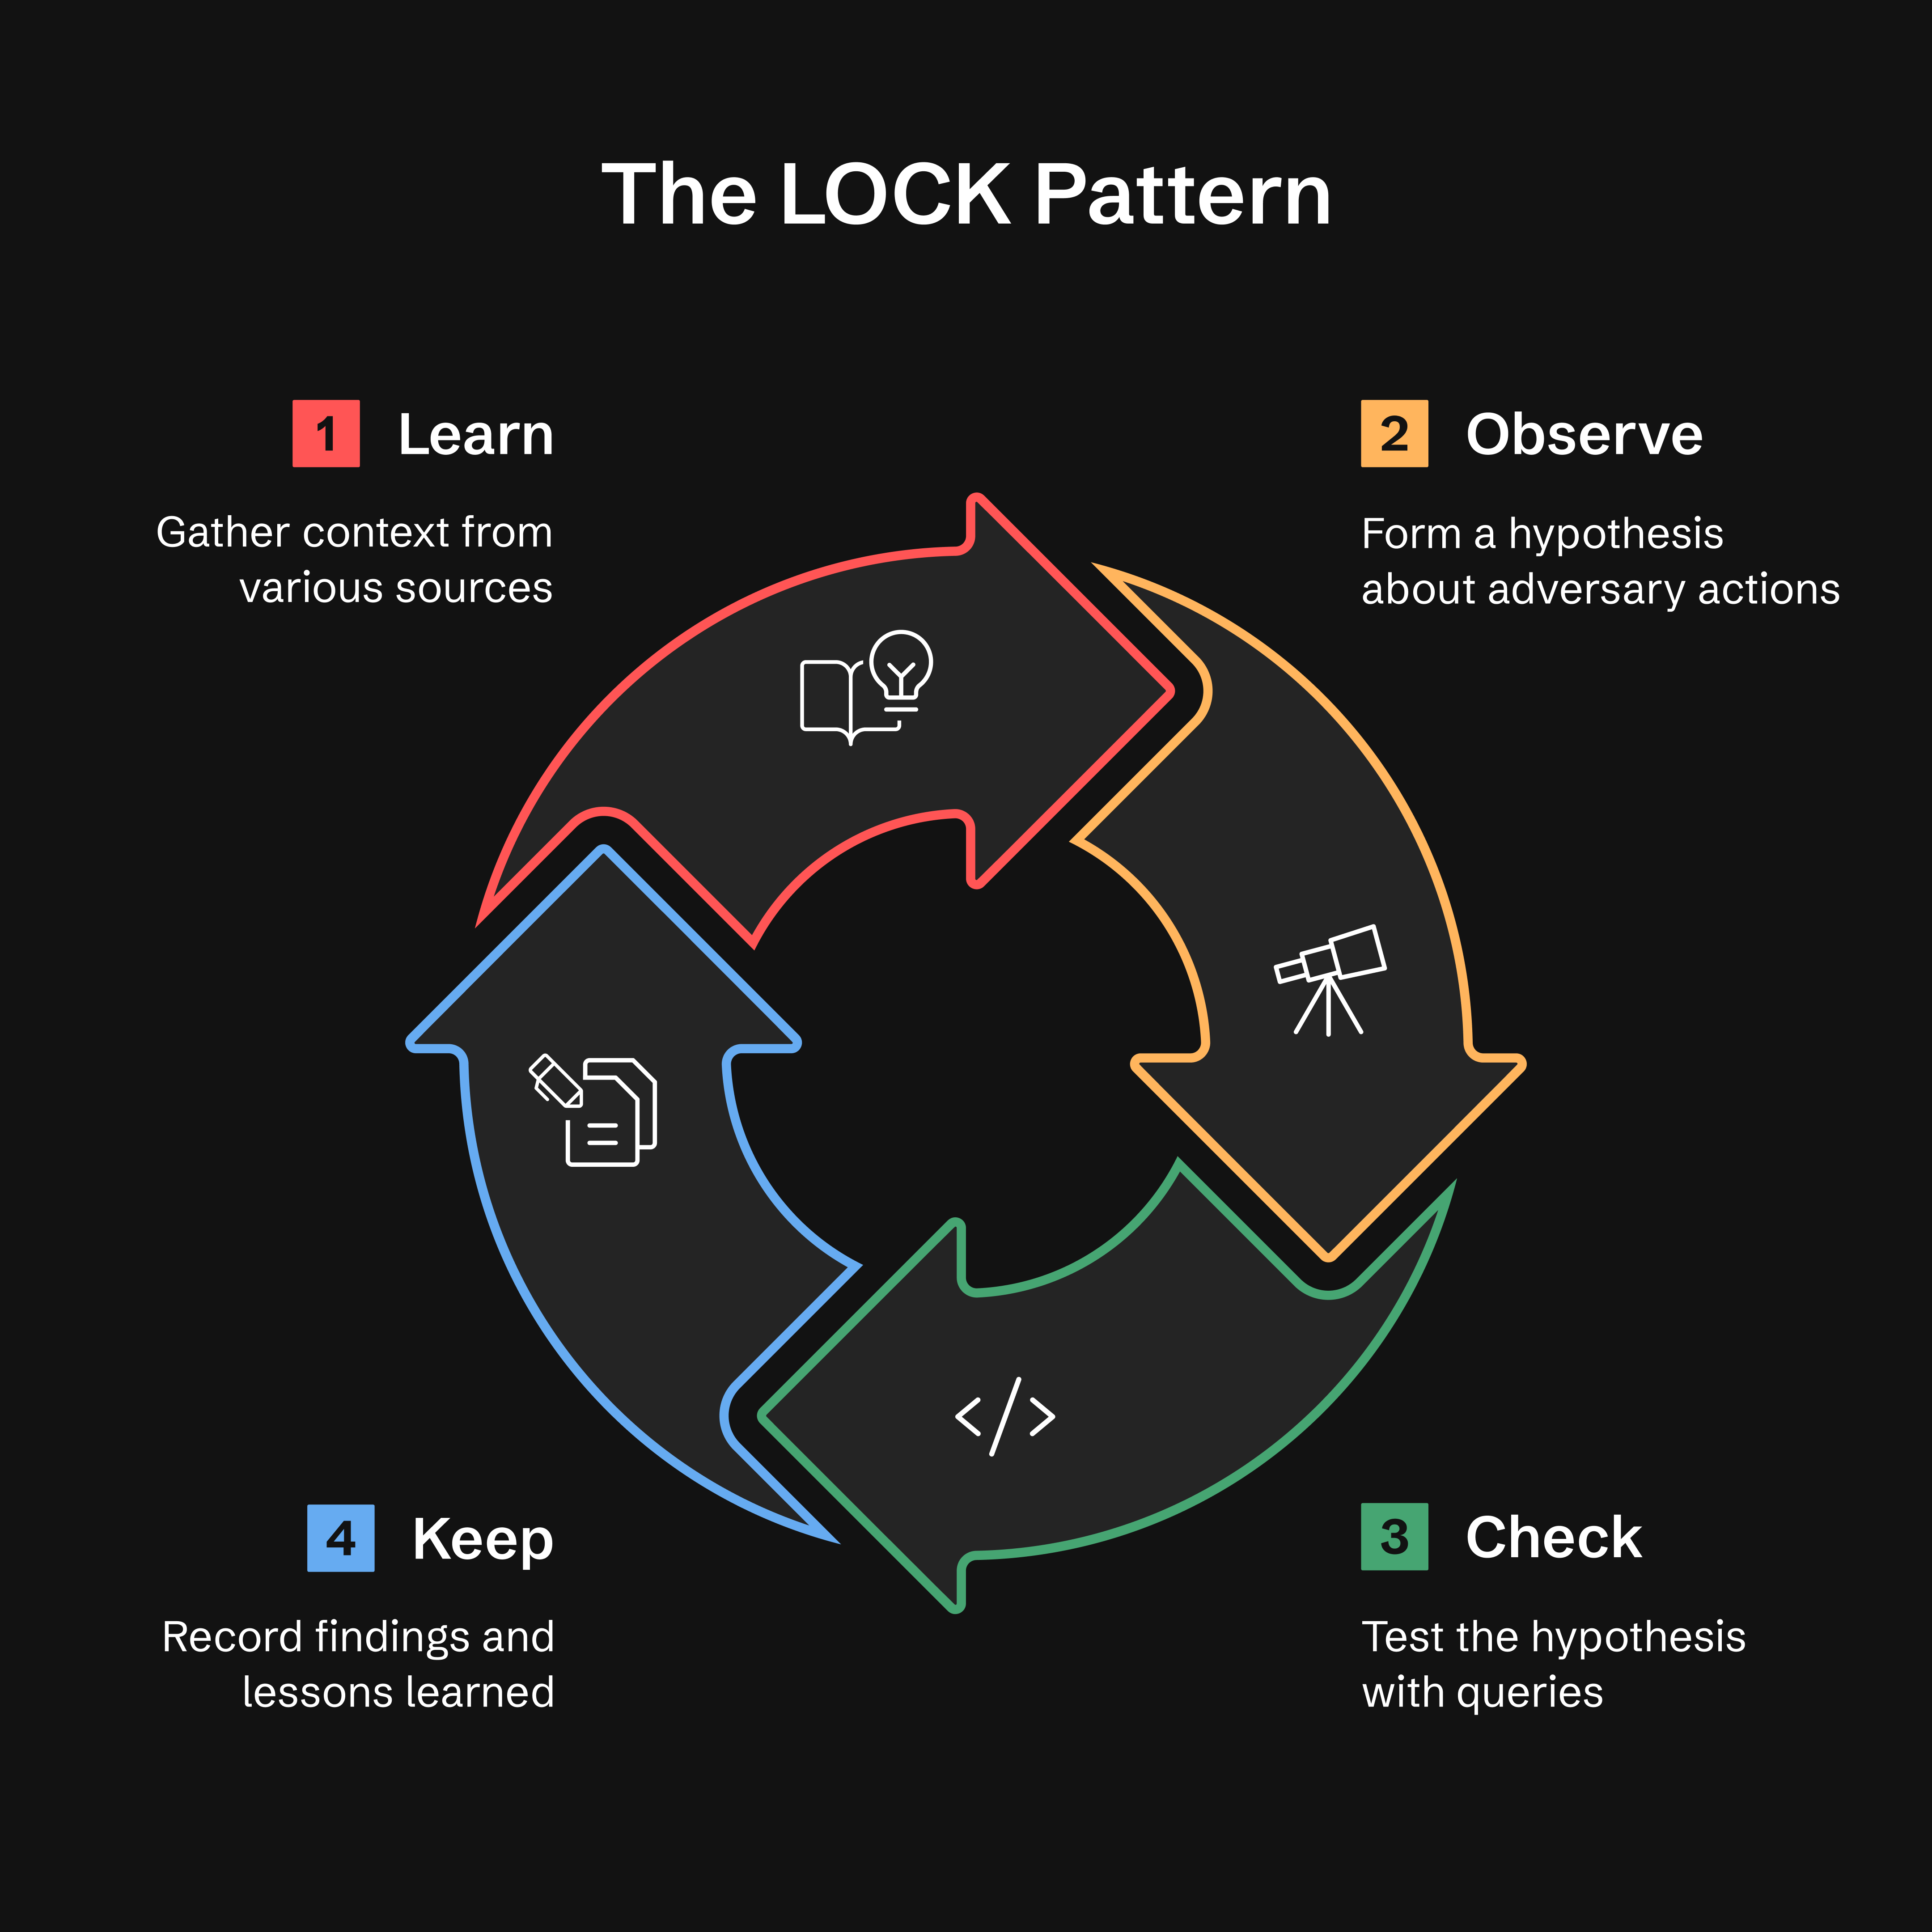
- Learn: جمع السياق من استخبارات التهديدات أو التنبيهات أو الحالات الشاذة
- Observe: صياغة فرضية حول سلوك الخصم
- Check: اختبار الفرضيات باستعلامات موجّهة
- Keep: تسجيل النتائج والدروس المستفادة
لماذا LOCK؟ إنه صغير بما يكفي للاستخدام وصارم بما يكفي ليتمكن الوكلاء من تفسيره. من خلال تسجيل كل عملية صيد بهذا التنسيق، يجعل ATHF من الممكن لمساعدي الذكاء الاصطناعي تذكّر العمل السابق واقتراح استعلامات محسّنة بناءً على النتائج السابقة.
اقرأ المزيد: docs/lock-pattern.md
المستويات الخمسة للصيد بالوكلاء
يحدد ATHF نموذج نضج بسيطًا. كل مستوى يُبنى على المستوى السابق.
معظم الفرق ستبقى عند المستويين 1-2. كل ما هو أبعد من ذلك هو نضج اختياري.
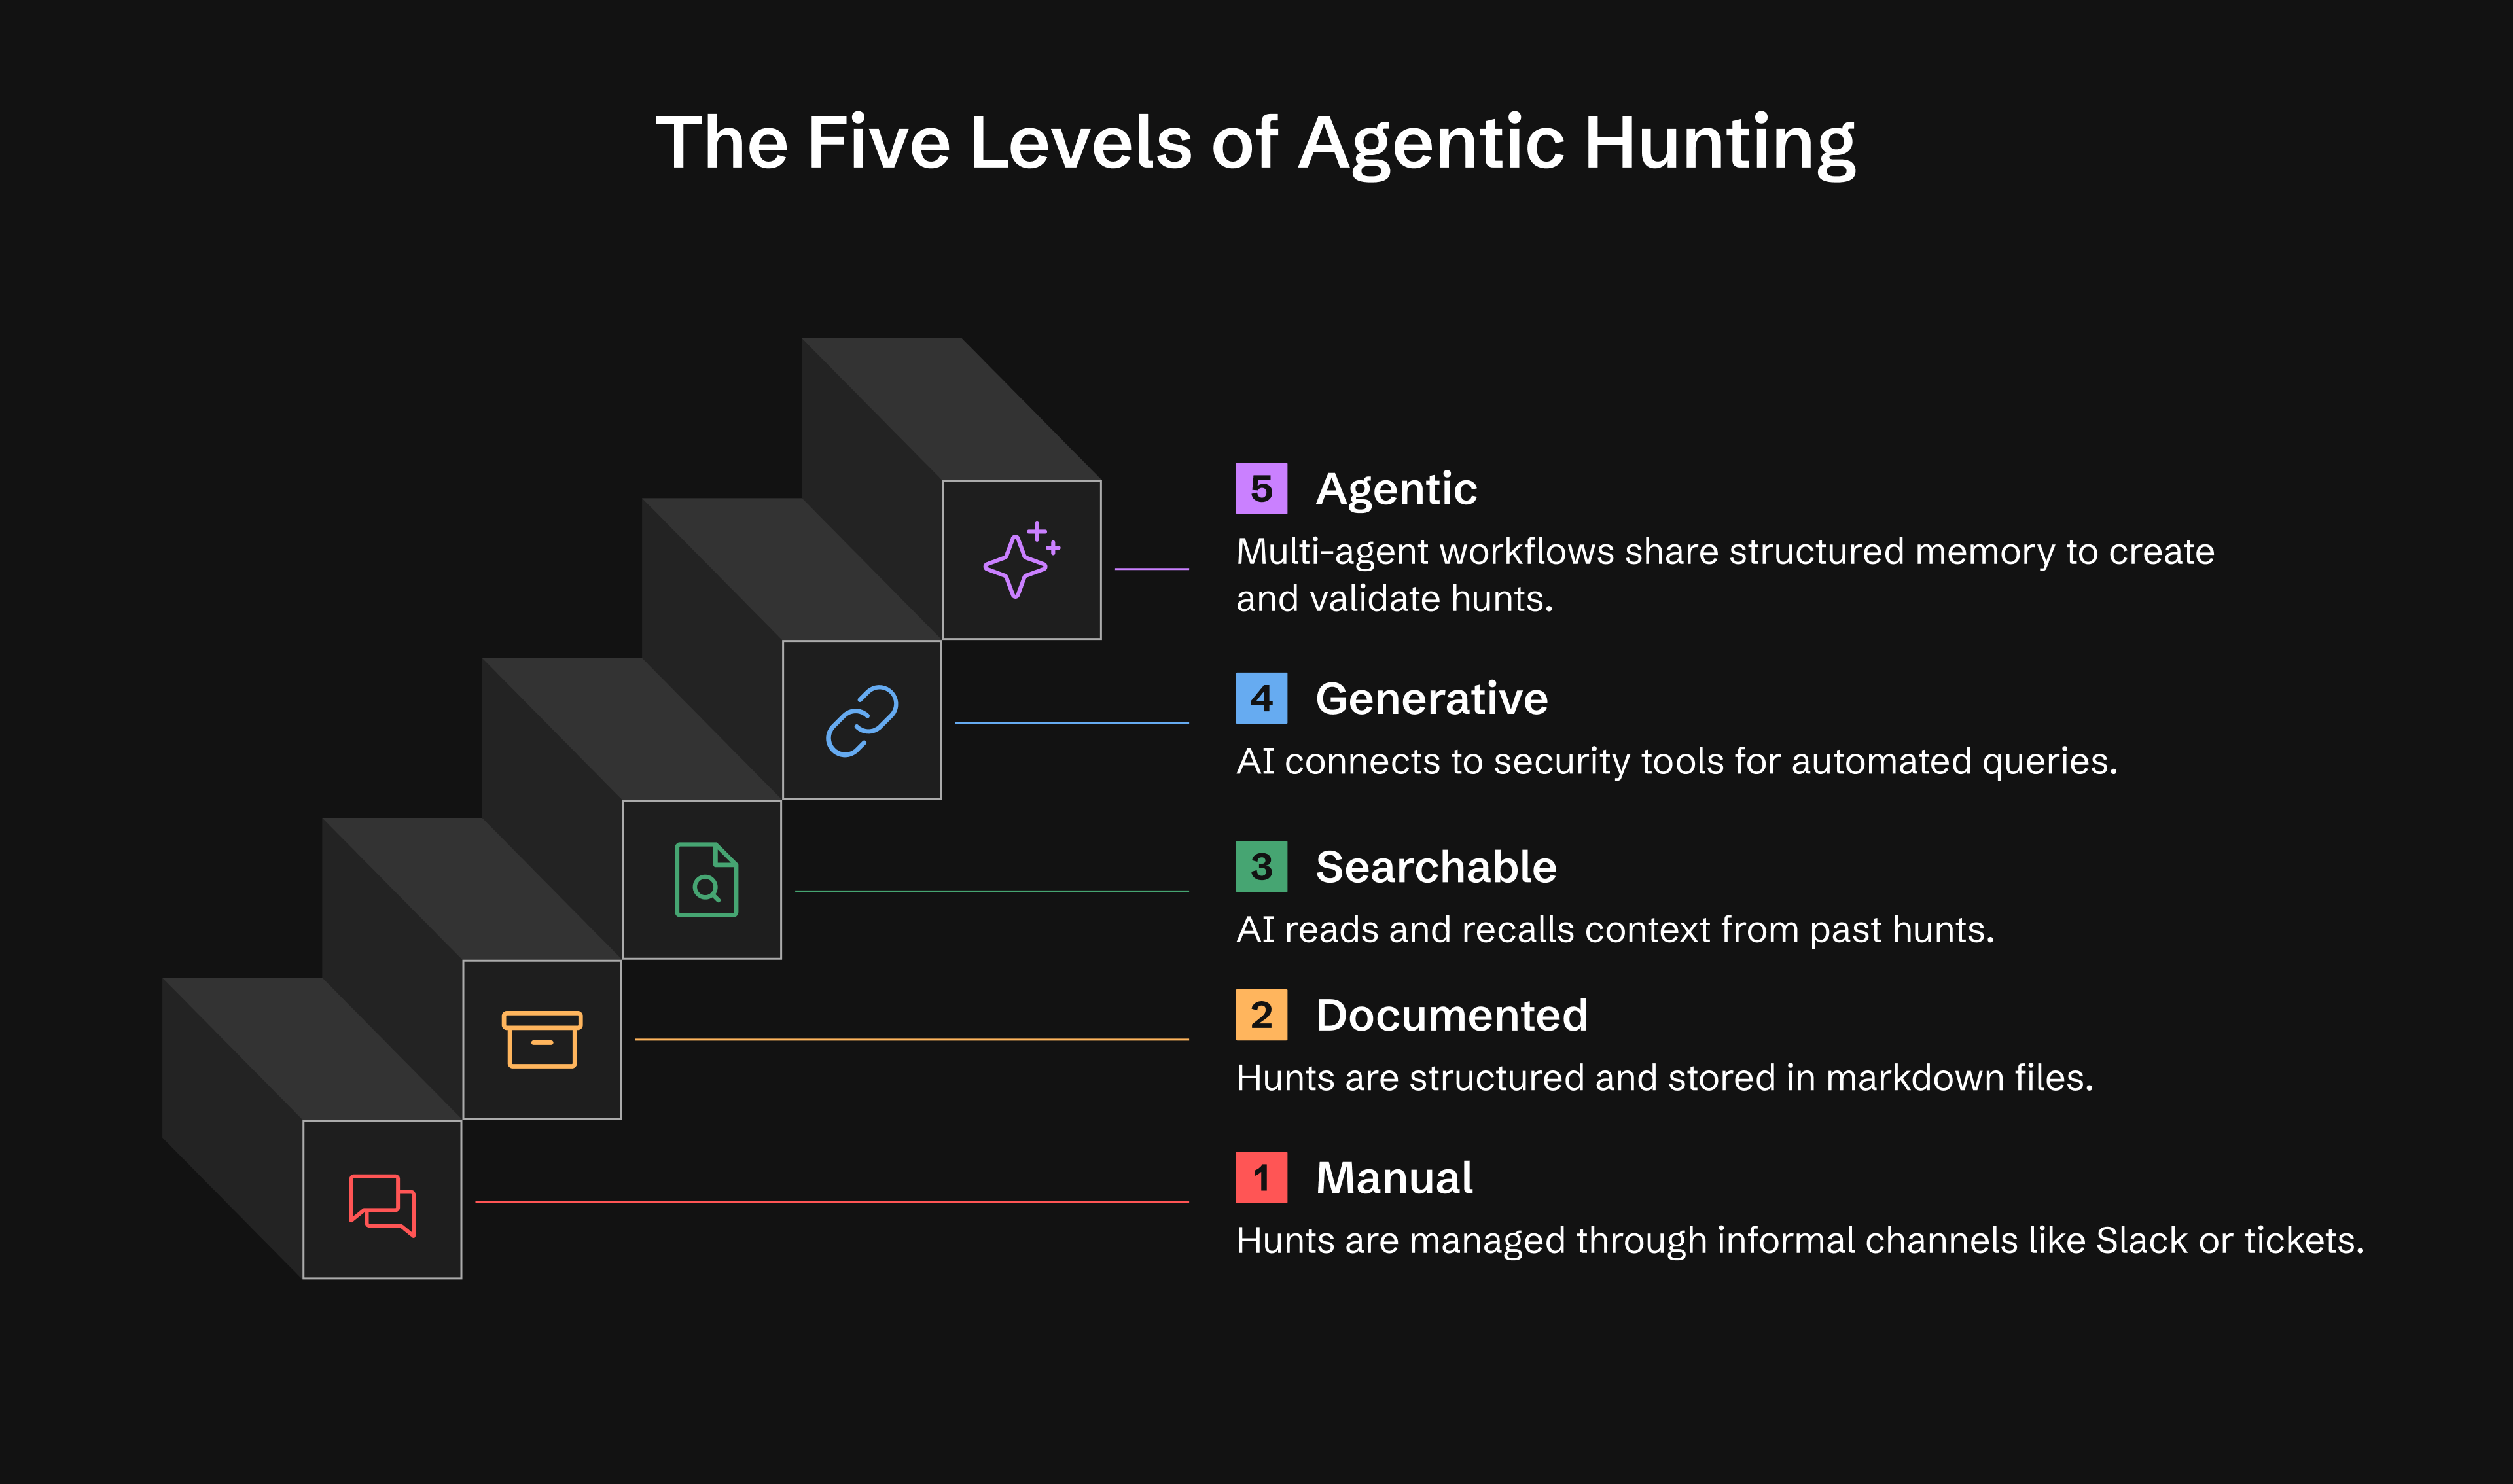
| المستوى | القدرة | ما تحصل عليه |
|---|---|---|
| 0 | عشوائي | عمليات الصيد موجودة في Slack أو التذاكر أو ملاحظات المحللين |
| 1 | موثّق | سجلات صيد دائمة باستخدام LOCK |
| 2 | قابل للبحث | يقرأ الذكاء الاصطناعي عمليات الصيد لديك ويتذكرها |
| 3 | توليدي | ينفذ الذكاء الاصطناعي الاستعلامات عبر أدوات MCP، ويجري البحث |
| 4 | بالوكلاء | وكلاء مستقلون يراقبون ويتصرفون، ويولّدون الفرضيات |
المستوى 1: يعمل خلال يوم واحد المستوى 2: يعمل خلال أسبوع المستوى 3: 2-4 أسابيع (اختياري) المستوى 4: 1-3 أشهر (اختياري)
اقرأ المزيد: docs/maturity-model.md
🚀 البدء السريع
الخيار 1: التثبيت من PyPI (موصى به)
# Install ATHF
pip install agentic-threat-hunting-framework

# Initialize your hunt program
athf init

# NEW: Conduct research before hunting (5-skill methodology)
athf research new --topic "LSASS dumping" --technique T1003.001

# Create your first hunt (link to research)
athf hunt new --technique T1003.001 --title "LSASS Credential Dumping" --research R-0001
الخيار 2: التثبيت من المصدر (للتطوير)
# Clone and install from source
git clone https://github.com/Nebulock-Inc/agentic-threat-hunting-framework
cd agentic-threat-hunting-framework
pip install -e .

# Initialize and start hunting
athf init
athf hunt new --technique T1003.001
الخيار 3: Markdown خالص (بدون تثبيت)
# Clone the repository
git clone https://github.com/Nebulock-Inc/agentic-threat-hunting-framework
cd agentic-threat-hunting-framework

# Copy a template and start documenting
mkdir -p hunts
cp athf/data/templates/HUNT_LOCK.md hunts/H-0001.md

# Customize AGENTS.md with your environment
# Add your SIEM, EDR, and data sources
اختر مساعد الذكاء الاصطناعي الخاص بك: Claude Code أو GitHub Copilot أو Cursor - أي أداة يمكنها قراءة ملفات مستودعك.
الدليل الكامل: docs/getting-started.md
🔧 أوامر CLI
يتضمن ATHF واجهة سطر أوامر كاملة الميزات لإدارة عمليات الصيد لديك. إليك مرجعًا سريعًا:
تهيئة مساحة العمل
athf init                           # Interactive setup
athf init --non-interactive         # Use defaults
البحث وتوليد الفرضيات (جديد في v0.3.0)
# Conduct thorough pre-hunt research (15-20 min)
athf research new --topic "LSASS dumping" --technique T1003.001

# Quick research for urgent hunts (5 min)
athf research new --topic "Pass-the-Hash" --depth basic

# Generate AI-powered hypothesis from threat intel
athf agent run hypothesis-generator --threat-intel "APT29 targeting SaaS"

# List research and agents
athf research list
athf agent list
إنشاء عمليات الصيد
athf hunt new                       # Interactive mode
athf hunt new \
  --technique T1003.001 \
  --title "LSASS Dumping Detection" \
  --platform windows \
  --hunt-type baseline \
  --research R-0001                 # Link to research document
# --hunt-type: hypothesis (default) | baseline | model-assisted
السرد والبحث
athf hunt list                      # Show all hunts
athf hunt list --status completed   # Filter by status
athf hunt list --directory test     # Filter by environment (test/production)
athf hunt list --hunt-type baseline # Filter by hunt category
athf hunt list --output json        # JSON output
athf hunt search "kerberoasting"    # Full-text search
athf hunt search "credential" --directory production  # Search with directory filter
athf research search "credential"   # Search research docs
التحقق والإحصاءات
athf hunt validate                  # Validate all hunts
athf hunt validate H-0001           # Validate specific hunt
athf hunt stats                     # Show statistics (incl. hunts by type)
athf hunt stats --by hunt_type --status completed --output json  # Category breakdown
athf hunt coverage                  # MITRE ATT&CK coverage
athf research stats                 # Research metrics
إدارة بيانات ATT&CK (جديد في v0.11.0)
# Install STIX support (optional)
pip install 'agentic-threat-hunting-framework[attack]'