

agent-bom v0.98.1
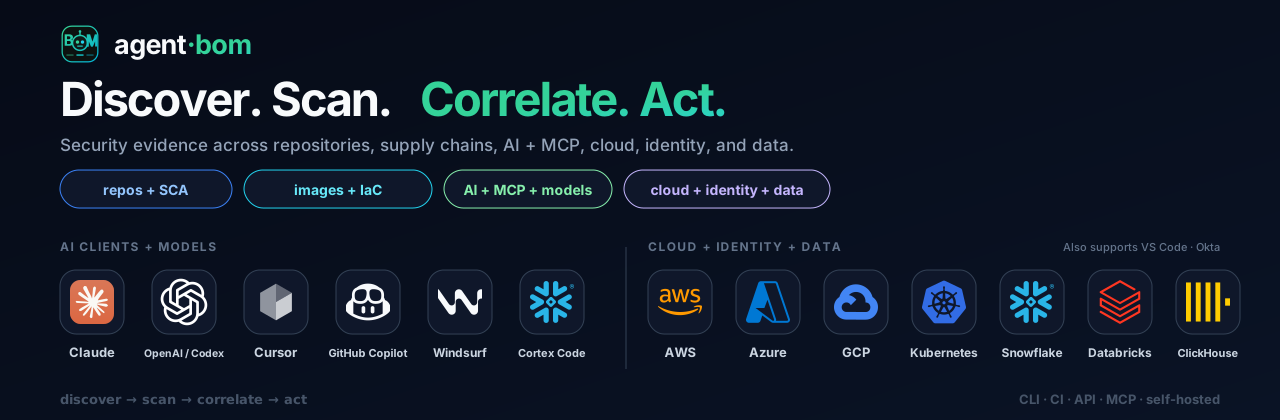
ماسح أمني مفتوح ومستوى تحكم ذاتي الاستضافة للذكاء الاصطناعي وMCP والسحابة. نموذج أدلة واحد — قم بتشغيل الفحوصات في بيئتك، مركزة النتائج، والحكم في VPC الخاص بك.
تختلف الواجهات الخلفية المدعومة حسب القدرة. مصفوفة القدرات.





حوّل أدلة البنية التحتية المتناثرة إلى إجراءات مرتبة حسب الأولوية ومترابطة وقابلة للتحقق
ماسح أمني مفتوح المصدر ومستوى تحكم مستضاف ذاتيًا للذكاء الاصطناعي وMCP والبنية التحتية السحابية.
ابدأ بمستودع محلي أو صورة أو SBOM أو إعداد MCP، أو اربط مصادر بنية تحتية للقراءة فقط في مستوى التحكم المستضاف ذاتيًا. أبقِ البيانات الخام وبيانات الاعتماد والنتائج وقرارات السياسات داخل بيئتك.
من مصدر الدليل إلى إجراء موثّق
نادرًا ما تفتقر فرق الأمن إلى الماسحات. ما تفتقر إليه هو رؤية واحدة موثوقة لما تم فحصه، وما تم اكتشافه، وأي النتائج مرتبطة فعليًا بأنظمة حرجة، ومن يملك الإصلاح، وما إذا صمد الإصلاح.
agent-bom يغلق هذه الحلقة بمسارين صادقين للدخول:
| ابدأ من | الإجراء الأول | ما ينتج الجرد |
|---|---|---|
| مستودع أو صورة أو SBOM أو محطة عمل أو إعداد MCP | شغّل فحصًا محليًا أو في CI — دون الحاجة إلى اتصال | يقرأ الماسح الهدف ويصدر الجرد والنتائج والمصدر وأدلة الرسم البياني معًا |
| AWS أو Azure أو GCP أو Snowflake أو Kubernetes أو مصدر مُدار آخر | أضف اتصالًا للقراءة فقط في مستوى التحكم المستضاف ذاتيًا، ثم شغّل فحصًا أو جدوله | يحدد الاتصال النطاق وبيانات الاعتماد؛ ويجمع الفحص المصدر وينشئ لقطة الجرد |
يتقارب المساران بعد الجمع: توحيد الأدلة في نفس عقود Finding + UnifiedGraph، وربط المخاطر القابلة للوصول، وتعيين مالك وSLA، ثم إعادة الفحص للتحقق من النتيجة. الجرد دائمًا ناتج عن هدف مُسمّى أو مصدر متصل — وليس بيانات محمّلة مسبقًا بلا تفسير.

وعد المنتج: ابدأ بقطعة أثرية واحدة مفيدة اليوم؛ واحتفظ بنفس نموذج الأدلة أثناء إضافة CI والمصادر المتصلة والسجل والتعيينات وتصديرات الامتثال والتنفيذ في وقت التشغيل داخل بيئتك.
بدء سريع · سير عمل الأدلة · مصفوفة قدرات التكامل · إثبات المطابق المقيس · معمارية مستوى التحكم
إثبات المنتج: أدلة مستقلة، مسار واحد قابل للتحقق
تأتي العروض أدناه من مختبر الأدلة المرجعي — بنية تحتية محلية
مُنمذجة الملتزم به. يستخدم التشغيل الخالي من بيانات الاعتماد المستودع
الحقيقي ومحللات CycloneDX وKubernetes IaC وMCP بالإضافة إلى ماسح
الإرشادات المضمّن لـ [email protected] / CVE-2023-4863، ثم يربط
بصمة OCI الدقيقة ومعرّف Kubernetes UID وأداة MCP وهوية عبء العمل
وإيصالات البوابة المحلية الحية. وهو ليس دليل عميل ولا ادعاء سحابي حي.
يحمّل التحقيق أحدث ارتباط مكتمل تلقائيًا ويعرض رحلة المصدر إلى المسار أولًا. يبقى اختيار اللقطة المخصص متاحًا كمسار عمل متقدم صريح مع ظهور سياسة الحداثة.

يُؤكَّد المسار الناتج فقط لأن كل قفزة موجّهة قابلة للعبور
ومدعومة بالمصدر: خدمة مكشوفة → عبء عمل → حاوية مثبتة بالبصمة →
[email protected] / CVE-2023-4863 → قدرة MCP → هوية عبء العمل →
مخزن كائنات حساس مُنمذج. ويسجل المختبر نفسه استدعاء بوابة مرصودًا
وحظرًا صارمًا منفصلًا اختياريًا قبل تسليم الإصلاح.

أعد إنشاء المختبر المرجعي · افتح معرض المنتج الكامل · اطّلع على بروتوكول الالتقاط
القيمة حسب الدور
| الدور | ابدأ من هنا | النتيجة الأساسية |
|---|---|---|
| مطوّر / مهندس ذكاء اصطناعي | agent-bom scan . | اطّلع على التبعيات والأسرار وIaC والوكلاء وMCP وما إذا كانت نقاط دخول Click أو Flask أو FastAPI يمكنها الوصول إلى حزم مصابة قبل الشحن |
| AppSec / أمن المنتج | agent-bom agents --gha . --offline | اجرد الإجراءات البعيدة وسير العمل القابل لإعادة الاستخدام مع مراجعها ومصدرها ونتائج تقوية CI |
| أمن السحابة | أضف اتصالًا للقراءة فقط، ثم شغّل فحصًا | ابنِ جردًا سحابيًا للهوية والوضع الأمني ضمن نطاق محدد مع تغطية ومصدر صريحين |
| المنصة / DevOps | pip install 'agent-bom[ui]' && AGENT_BOM_NO_AUTH_ROLE=analyst agent-bom serve --persist ~/.agent-bom/control-plane.db | جدول الفحوصات، ومركز الأدلة، وعيّن المالكين وSLAs، وتحقق من الإصلاح |
| GRC / التدقيق | agent-bom report compliance-narrative scan.json | صدّر الأدلة المعيّنة مع الحفاظ على حالات غير متاح وجزئي وغير مُقيَّم |
| CISO / قائد الهندسة | افتح Architecture في الرسم البياني المستضاف ذاتيًا | قارن الحالة Current المرصودة مع العروض Proposed وDifference المُنمذجة؛ تبقى المقترحات موسومة كغير مرصودة أو غير منشورة |