
agent-bom v0.102.0
ماسح أمني مفتوح المصدر ومستوى تحكّم مستضاف ذاتيًا للذكاء الاصطناعي وMCP والسحابة. نموذج أدلة موحّد — شغّل عمليات المسح في بيئتك، وركّز النتائج، وطبّق الحوكمة داخل VPC الخاصة بك.
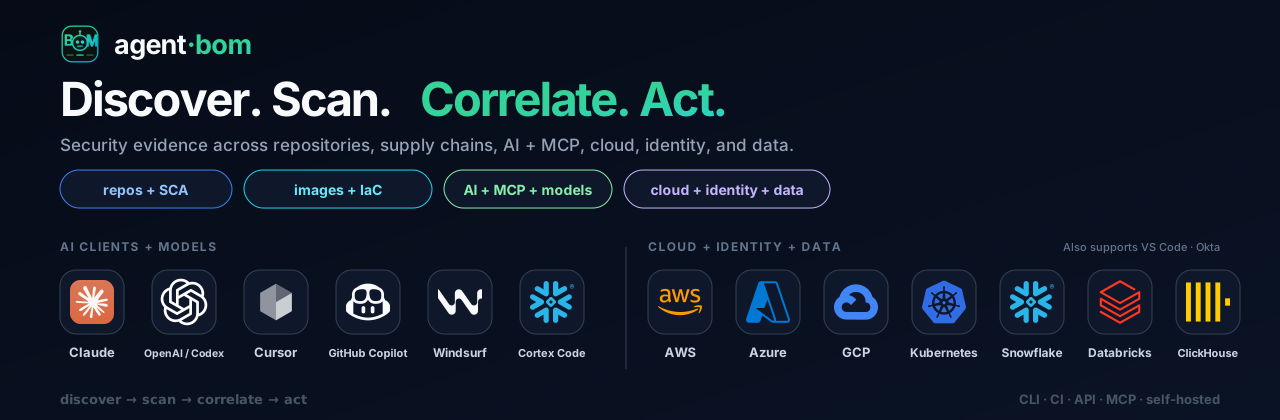
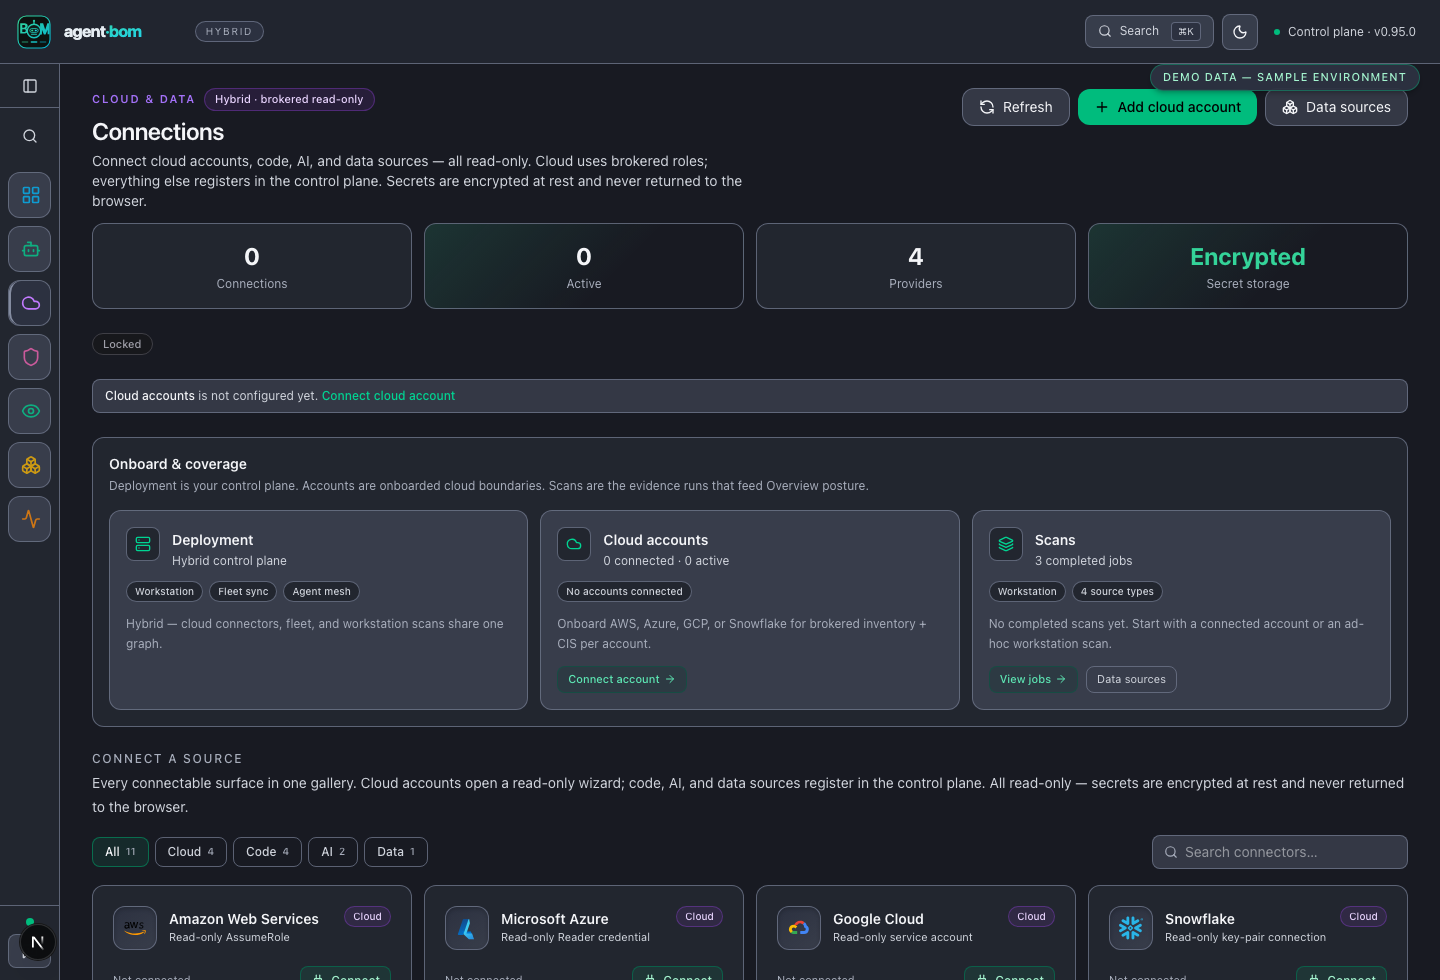
تختلف الواجهات الخلفية المدعومة حسب القدرة. مصفوفة القدرات.





حوّل أدلة البنية التحتية المتناثرة إلى إجراءات مرتبة حسب الأولوية ومترابطة وقابلة للتحقق
ماسح أمني مفتوح المصدر ومستوى تحكم مستضاف ذاتيًا للذكاء الاصطناعي وMCP والبنية التحتية السحابية.
ابدأ بمستودع محلي أو صورة أو SBOM أو إعداد MCP، أو اربط مصادر بنية تحتية للقراءة فقط في مستوى التحكم المستضاف ذاتيًا. أبقِ البيانات الخام وبيانات الاعتماد والنتائج وقرارات السياسات داخل بيئتك.
من مصدر الدليل إلى إجراء موثّق
نادرًا ما تفتقر فرق الأمن إلى الماسحات. ما تفتقر إليه هو رؤية واحدة موثوقة لما تم فحصه، وما تم اكتشافه، وأي النتائج مرتبطة فعليًا بأنظمة حرجة، ومن يملك الإصلاح، وما إذا صمد الإصلاح.
agent-bom يغلق هذه الحلقة بمسارين صادقين للدخول:
| ابدأ من | الإجراء الأول | ما ينتج الجرد |
|---|---|---|
| مستودع أو صورة أو SBOM أو محطة عمل أو إعداد MCP | شغّل فحصًا محليًا أو في CI — دون الحاجة إلى اتصال | يقرأ الماسح الهدف ويصدر الجرد والنتائج والمصدر وأدلة الرسم البياني معًا |
| AWS أو Azure أو GCP أو Snowflake أو Kubernetes أو مصدر مُدار آخر | أضف اتصالًا للقراءة فقط في مستوى التحكم المستضاف ذاتيًا، ثم شغّل فحصًا أو جدوله | يحدد الاتصال النطاق وبيانات الاعتماد؛ ويجمع الفحص المصدر وينشئ لقطة الجرد |
يتقارب المساران بعد الجمع: توحيد الأدلة في نفس عقود Finding + UnifiedGraph، وربط المخاطر القابلة للوصول، وتعيين مالك وSLA، ثم إعادة الفحص للتحقق من النتيجة. الجرد دائمًا ناتج عن هدف مُسمّى أو مصدر متصل — وليس بيانات محمّلة مسبقًا بلا تفسير.

وعد المنتج: ابدأ بقطعة أثرية واحدة مفيدة اليوم؛ واحتفظ بنفس نموذج الأدلة أثناء إضافة CI والمصادر المتصلة والسجل والتعيينات وتصديرات الامتثال والتنفيذ في وقت التشغيل داخل بيئتك.
بدء سريع · سير عمل الأدلة · مصفوفة قدرات التكامل · إثبات المطابق المقيس · معمارية مستوى التحكم
إثبات المنتج: أدلة مستقلة، مسار واحد قابل للتحقق
تأتي العروض أدناه من مختبر الأدلة المرجعي — بنية تحتية محلية
مُنمذجة الملتزم به. يستخدم التشغيل الخالي من بيانات الاعتماد المستودع
الحقيقي ومحللات CycloneDX وKubernetes IaC وMCP بالإضافة إلى ماسح
الإرشادات المضمّن لـ [email protected] / CVE-2023-4863، ثم يربط
بصمة OCI الدقيقة ومعرّف Kubernetes UID وأداة MCP وهوية عبء العمل
وإيصالات البوابة المحلية الحية. وهو ليس دليل عميل ولا ادعاء سحابي حي.
يحمّل التحقيق أحدث ارتباط مكتمل تلقائيًا ويعرض رحلة المصدر إلى المسار أولًا. يبقى اختيار اللقطة المخصص متاحًا كمسار عمل متقدم صريح مع ظهور سياسة الحداثة.

يُؤكَّد المسار الناتج فقط لأن كل قفزة موجّهة قابلة للعبور
ومدعومة بالمصدر: خدمة مكشوفة → عبء عمل → حاوية مثبتة بالبصمة →
[email protected] / CVE-2023-4863 → قدرة MCP → هوية عبء العمل →
مخزن كائنات حساس مُنمذج. ويسجل المختبر نفسه استدعاء بوابة مرصودًا
وحظرًا صارمًا منفصلًا اختياريًا قبل تسليم الإصلاح.

أعد إنشاء المختبر المرجعي · افتح معرض المنتج الكامل · اطّلع على بروتوكول الالتقاط
القيمة حسب الدور
| الدور | ابدأ من هنا | النتيجة الأساسية |
|---|---|---|
| مطوّر / مهندس ذكاء اصطناعي | agent-bom scan . | اطّلع على التبعيات والأسرار وIaC والوكلاء وMCP وما إذا كانت نقاط دخول Click أو Flask أو FastAPI يمكنها الوصول إلى حزم مصابة قبل الشحن |
| AppSec / أمن المنتج | agent-bom agents --gha . --offline | اجرد الإجراءات البعيدة وسير العمل القابل لإعادة الاستخدام مع مراجعها ومصدرها ونتائج تقوية CI |
| أمن السحابة | أضف اتصالًا للقراءة فقط، ثم شغّل فحصًا | ابنِ جردًا سحابيًا للهوية والوضع الأمني ضمن نطاق محدد مع تغطية ومصدر صريحين |
| المنصة / DevOps | pip install 'agent-bom[ui]' && AGENT_BOM_NO_AUTH_ROLE=analyst agent-bom serve --persist ~/.agent-bom/control-plane.db | جدول الفحوصات، ومركز الأدلة، وعيّن المالكين وSLAs، وتحقق من الإصلاح |
| GRC / التدقيق | agent-bom report compliance-narrative scan.json | صدّر الأدلة المعيّنة مع الحفاظ على حالات غير متاح وجزئي وغير مُقيَّم |
| CISO / قائد الهندسة | افتح Architecture في الرسم البياني المستضاف ذاتيًا | قارن الحالة Current المرصودة مع العروض Proposed وDifference المُنمذجة؛ تبقى المقترحات موسومة كغير مرصودة أو غير منشورة |
يبقى أمن الهندسة وGRC مساري عمل منفصلين: لا تُقدَّم النتائج وقابلية الوصول كشهادة تدقيق. راجع حدود المنتج. توثيق جمع GitHub Actions ومتطلبات بيانات الاعتماد في الأذونات؛ وتُحدَّد حدود حقيقة السيناريو بواسطة عقد الرسم البياني.
بدء سريع
اختر أصغر مسار يثبت القيمة. لا حاجة إلى حساب أو مستوى تحكم لفحوصات المستودع أو الصورة أو SBOM أو محطة العمل أو إعداد MCP.
المسار أ — افحص الآن، دون اتصال
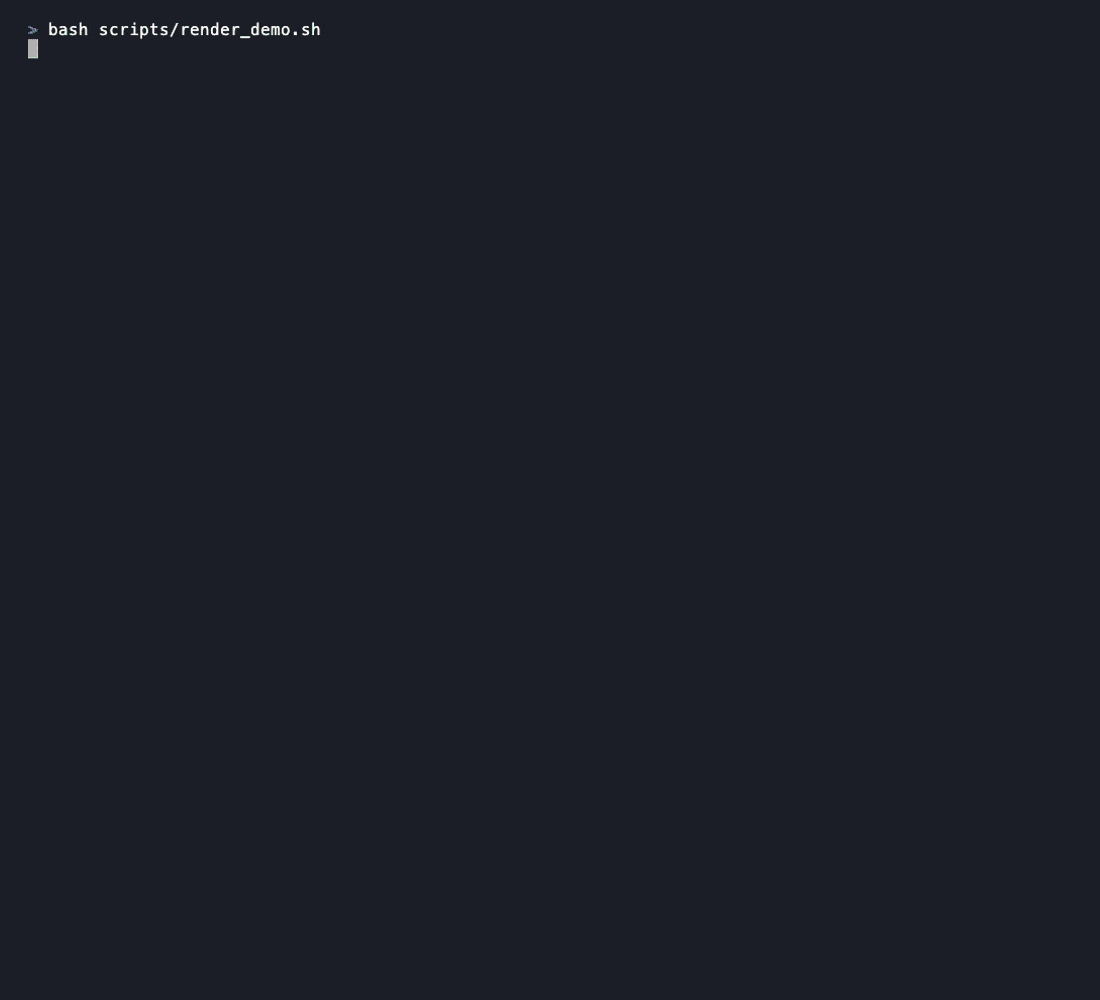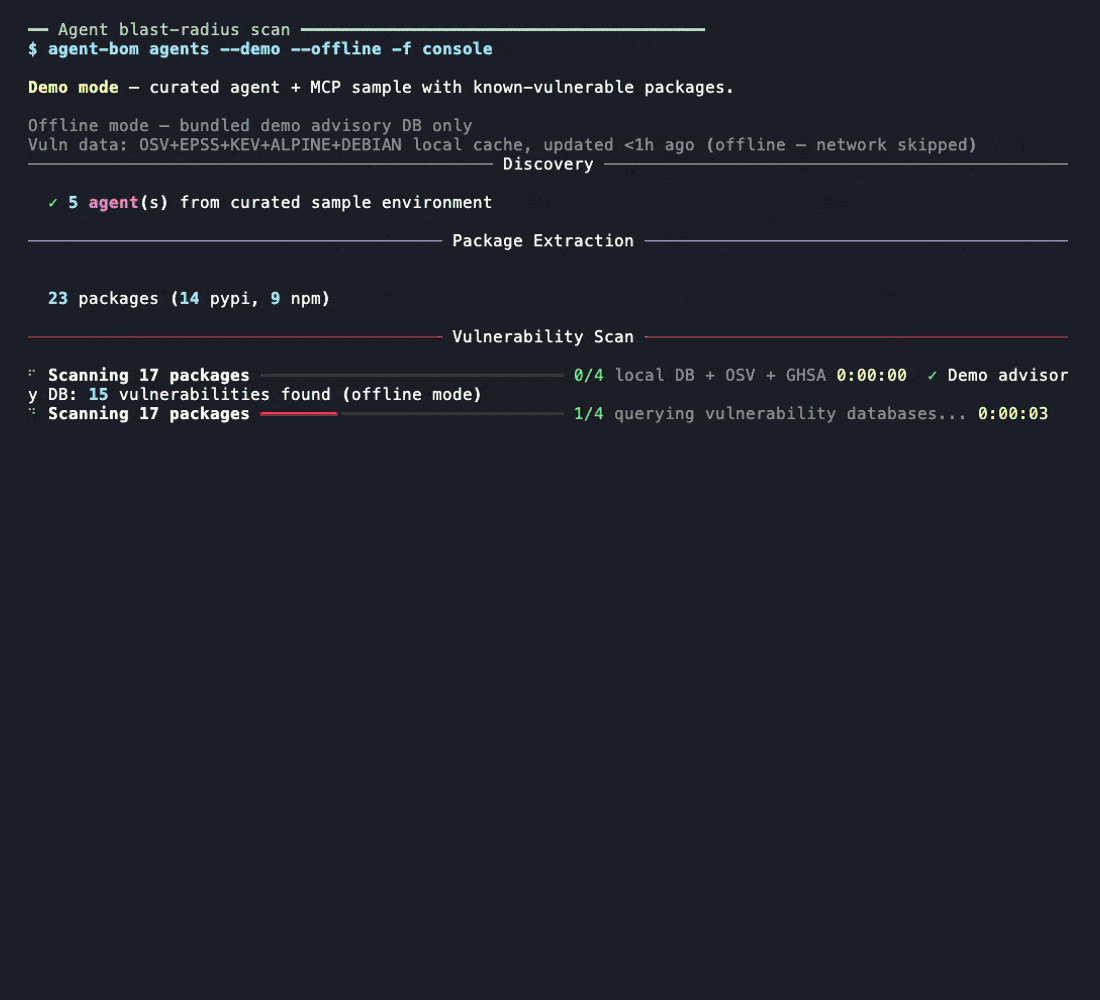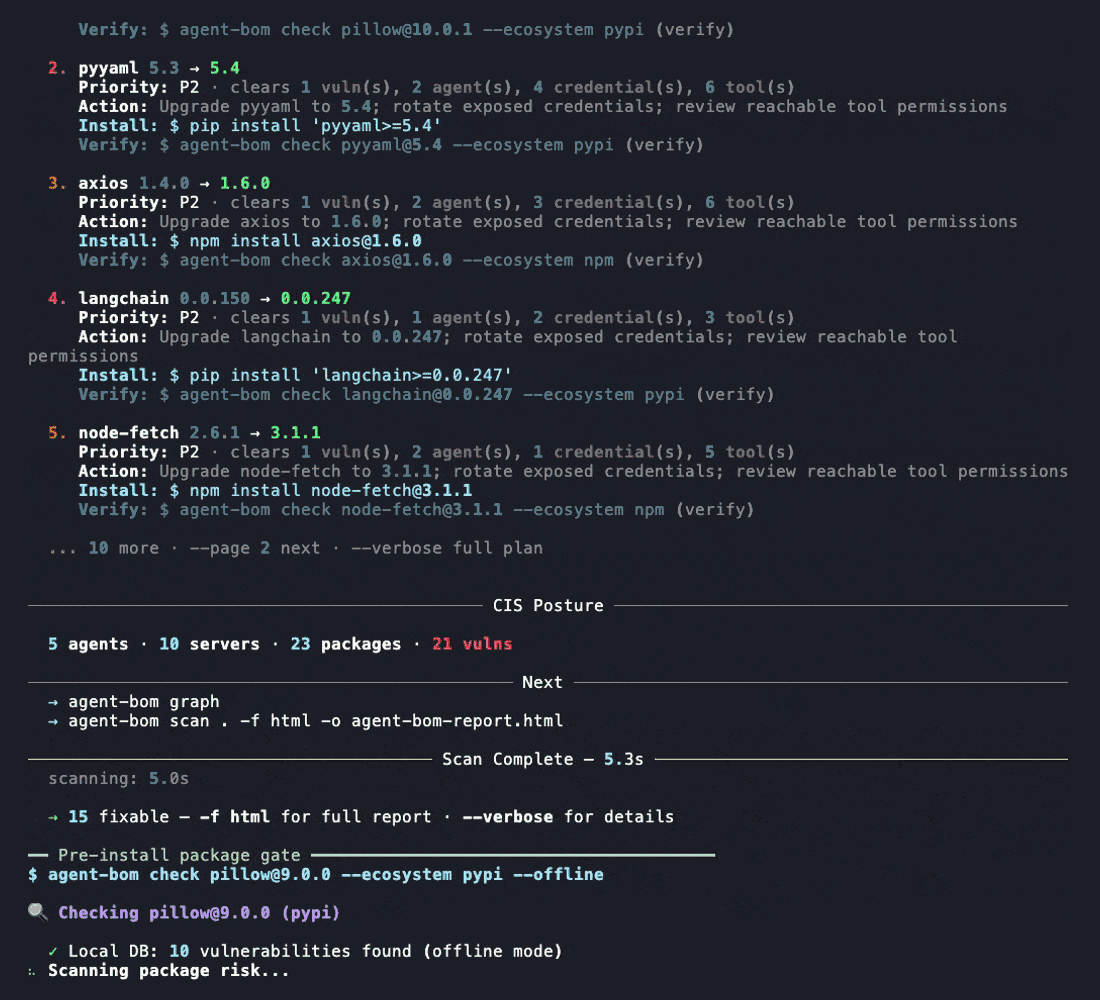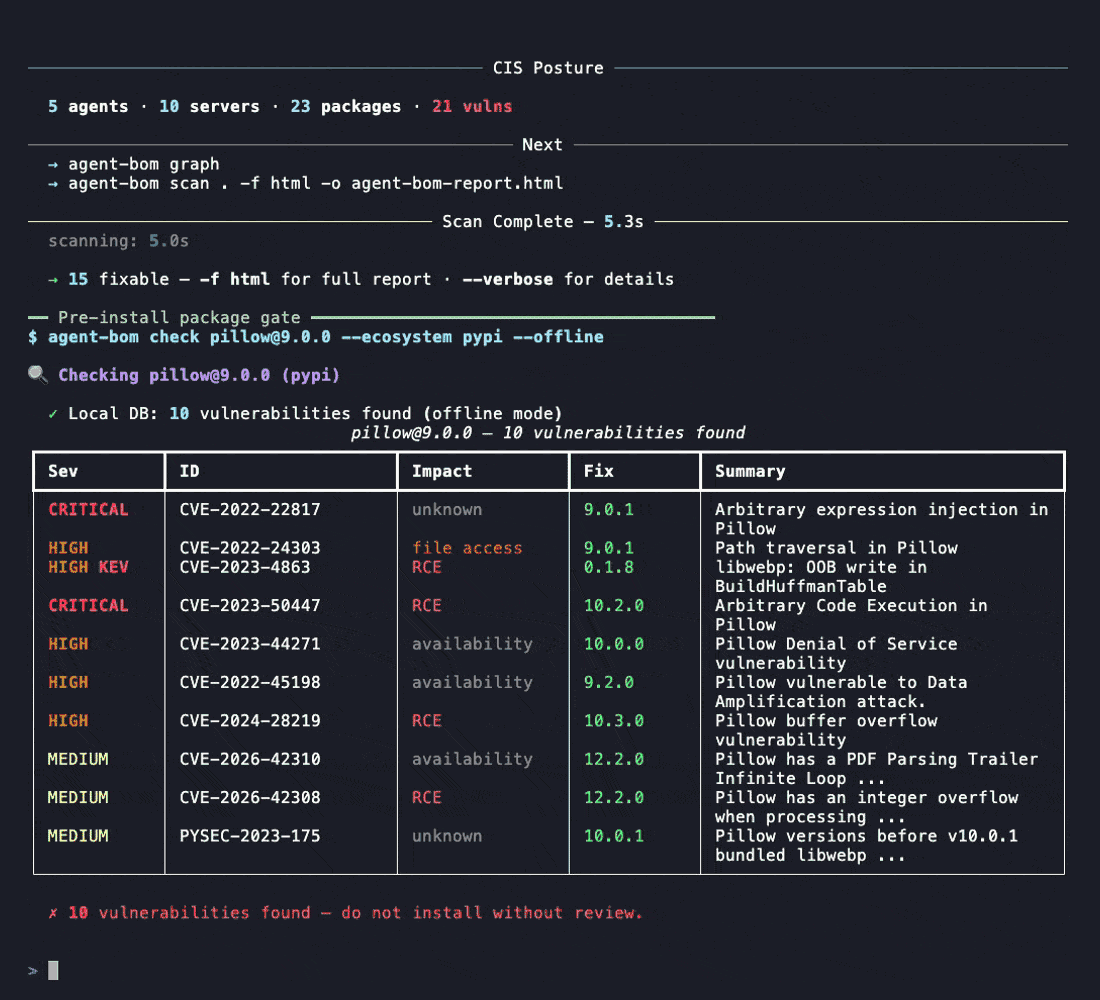
تكتمل العينة دون اتصال دون تنزيل قاعدة بيانات إرشادات وتعرض شكل مخرجات الجرد والنتيجة والمسار القابل للوصول والإصلاح.
pip install agent-bom
agent-bom scan --demo --offline
تحتوي العينة عمدًا على حزمة ضارة معروفة، لذا فإن حالة الخروج 1 متوقعة
والتقرير المطبوع كامل. افحص مستودعًا بعد ذلك:
agent-bom scan .
يعرض فحص المستودع الجرد والنتائج والتأثير القابل للوصول.
agent-bom scan . وagent-bom scan -p . أمر واحد؛ PATH هو
اسم مستعار لـ --project.
المسار ب — اربط مصدرًا، ثم افحص
استخدم هذا المسار عندما يكون المصدر حسابًا أو منصة بدلًا من هدف محلي. شغّل مستوى التحكم الذي يتحكم فيه العميل، وافتح Connections، وأضف منحة القراءة فقط الخاصة بالمزوّد، وشغّل الفحص الأول. يتجه تدفق المتصفح افتراضيًا إلى فحص أول صريح بعد التحقق؛ الفحوصات المجدولة اختيار صريح من المشغّل.
pip install 'agent-bom[ui]'
AGENT_BOM_NO_AUTH_ROLE=analyst agent-bom serve --persist ~/.agent-bom/control-plane.db
يحافظ مسار SQLite الصريح على مهام الفحص والنتائج وسجل الامتثال
وجرد الرسم البياني متاحة معًا بعد إعادة التشغيل. احذف --persist فقط
لعملية مؤقتة عن قصد. يسمح دور analyst المحلي الصريح
لمشغّل الاسترجاع هذا بتشغيل الفحوصات؛ ويبقى الدور المجهول الافتراضي
للخادم للقراءة فقط.
للتهيئة بلا واجهة، يطبع agent-bom connect <provider> المنحة الدقيقة
وحدود بيانات الاعتماد وخطوة التحقق وأمر الفحص التالي.
يوثّق دليل الاتصال السحابي AWS وAzure وGCP
وSnowflake، بما في ذلك نطاق المؤسسة وسلوك المجدول.
هل تحتاج إلى فحص غير متصل؟ هيّئ أصغر قاعدة بيانات لحزم-إرشادات أولًا:
agent-bom db update --osv-ecosystem PyPI
agent-bom scan . --offline
إذا كانت قاعدة البيانات هذه مفقودة أو غير قابلة للقراءة، يكتب الفحص قطعة أثرية جزئية
عند تعيين -o ويخرج بـ 1؛ لذا لا يمكن لـ CI أن يخطئ في اعتبار تغطية
الإرشادات غير المتاحة فحصًا نظيفًا.
على قاعدة بيانات جديدة، يغطي ذلك الأمر النظام البيئي المحدد فقط؛ تبقى الحزم
من أنظمة بيئية أخرى فجوات تغطية غير متصلة صريحة. كرّر
--osv-ecosystem لمستودع متعدد اللغات، أو استخدم
agent-bom db update --source osv لأرشيف OSV لجميع الأنظمة البيئية. قد يتجاوز الأرشيف
الكامل 1 GB، وقد يستغرق عدة دقائق، ويعرض تقدمًا حيًا مع
الإجمالي الدقيق عندما يوفره الخادم. شغّل الأمر الأوسع
agent-bom db update عندما تحتاج أيضًا إلى توزيعات واحتمالية الاستغلال
وتغذيات الثغرات المعروفة المستغَلة.
الخروج بقيمة غير صفرية هو حكم، وليس انهيارًا. يخرج scan بـ 0 عندما لا يطابق شيء
بوابة، وبـ 1 عندما يطابق أحدها — عتبة --fail-on-* التي عيّنتها، أو
حزمة ضارة معروفة، أو فحص لم يكتمل. يُطبع التقرير
بالكامل في كلتا الحالتين، ويسمّي السطر الأخير البوابة التي طابقت. عقد
رموز الخروج الكامل.
احفظ قطعة أثرية بـ agent-bom scan . -f sarif -o findings.sarif، أو اتبع
دليل التشغيل الأول للتنسيقات واستخدام CI.
حلقة المطوّر اليومية
جرّب الماسح دون تثبيته، ثم افحص حزمة قبل إضافتها:
uvx agent-bom scan .
uvx agent-bom check [email protected] --ecosystem pypi
يعيد check حكمًا قبل التثبيت: مسموح/غير آمن/غير مكتمل؛ ويغطي scan
المستودع بالإضافة إلى إعداد الذكاء الاصطناعي/MCP المكتشف. لجعل بوابات
التبعيات والأسرار تلقائية لفريق، ثبّت خطافات المستهلك المشحونة:
repos:
  - repo: https://github.com/msaad00/agent-bom
    rev: v0.103.2
    hooks:
      - id: agent-bom-secrets
      - id: agent-bom-scan
شغّل pre-commit install مرة واحدة. تثبّت الخطافات agent-bom في بيئتها
المعزولة الخاصة، لذا لا يحتاج المساهمون إلى تثبيت عام
منفصل. سلوك الخطاف وأمثلة CI.
مسارات التوسّع — اختر واحدًا فقط بعد أن يعمل الباب الأمامي
| تريد أن | اذهب إلى |
|---|---|
| تفحص مستودعك | agent-bom scan . |
| لوحة تحكم على حاسوبك المحمول | الاستضافة الذاتية |
| نشر مشترك (Docker، Helm، EKS، Snowflake) | جدول الاستضافة الذاتية |
| تضع بوابة على طلب سحب | دليل التشغيل الأول §5 |
| تمنح وكيل ذكاء اصطناعي الأدوات | agent-bom mcp server — خادم MCP |
| تربط حسابًا سحابيًا | agent-bom connect aws --emit --out agent-bom-aws-readonly.json — الاتصالات السحابية |
جرّب دون مستودع
استخدم العينة المنسّقة والاصطناعية صراحةً عندما تريد فقط فحص شكل المخرجات:
agent-bom scan --demo --offline
تحتوي العينة عمدًا على حزمة ضارة معروفة، مما يفشل بشكل مغلق.
الاستضافة الذاتية
مستوى التحكم هو مسار النمو، وليس شرطًا مسبقًا. استخدمه عندما تحتاج القطع الأثرية لمرة واحدة إلى أن تصبح سير عمل فريق دائم: مصادر مسجّلة، وفحوصات مجدولة، وسجل، ولقطات جرد، وملكية النتائج، وتحقيق في الرسم البياني، وأدلة امتثال، وسياسة وقت التشغيل — كل ذلك داخل سحابة العميل وعنقودها وقاعدة بياناتها وهويته وحدود التدقيق الخاصة به.
ابدأ ملف تقييم الاسترجاع:
pip install 'agent-bom[ui]'
AGENT_BOM_NO_AUTH_ROLE=analyst agent-bom serve --persist ~/.agent-bom/control-plane.db
ثم افتح Connections لإضافة مصدر أو New Scan لاستهداف مستودع أو صورة أو SBOM أو إعداد MCP أو مسار IaC. ينتج الفحص الجرد؛ ولا يُملأ الجرد بمجرد تشغيل الخادم.
لنشر مشترك، استخدم مسار Docker أو Helm بشكل الإنتاج وهيّئ هوية حقيقية وTLS وPostgreSQL وتشفيرًا ومفاتيح تدقيق قبل كشفه.
| الهدف | ابدأ من هنا |
|---|---|
| Docker Compose | منصة compose — PostgreSQL، أسرار منفصلة، مهمة ترحيل |
| Docker Compose (تقييم) | Pilot compose — استرجاع فقط، SQLite، بلا مصادقة |
| Helm / Kubernetes | helm install agent-bom oci://ghcr.io/msaad00/charts/agent-bom --version 0.103.2 |
| EKS | وحدة Terraform |
| Snowflake SPCS / Native App | scripts/deploy/install.sh snowflake-native · دليل التثبيت |
| معزول عن الشبكة | دليل حزمة الصور |
تستهدف الأمثلة مرشح الإصدار هذا؛ تأكد من توفر الإصدار قبل نسخ تثبيت دقيق. وإلا، استخدم أحدث إصدار معروض على PyPI.
نظرة عامة على النشر · تهيئة المؤسسة · الاتصالات السحابية
التكاملات المتقدمة ونقاط دخول وقت التشغيل
| الحاجة | الإجراء الأول | القطعة الأثرية أو الخطوة التالية |
|---|---|---|
| GitHub CI | uses: msaad00/[email protected] | SARIF، وملخص PR، ورمز خروج سياسة |
| أدلة سحابية | agent-bom connect aws --emit --out agent-bom-aws-readonly.json | انشر منحة القراءة فقط، ثم اتصل وافحص |
| بوابة وقت التشغيل | agent-bom gateway serve --from-control-plane http://127.0.0.1:8422 --bind 127.0.0.1:8090 | أحداث تدقيق السماح والتحذير والحظر |
| واجهة الوكيل | agent-bom mcp server | 86 أداة MCP، و6 موارد، و8 مطالبات سير عمل |
| توزيع الوكيل | بيان Smithery · Glama · سجل MCP · Docker MCP | بيانات تثبيت خاصة بكل سجل |
يكشف وضع خادم MCP عن 86 أداة MCP، و6 موارد، و8 مطالبات سير عمل، جميعها قراءة أولًا: لا يغيّر الاكتشاف والتحليل أبدًا هدفًا مفحوصًا.
عيّن YDC_API_KEY لتمكين أداة MCP الاختيارية youcom_search لسياق الويب
والأخبار الحي إلى جانب قاعدة بيانات استخبارات التهديدات المحلية. إنها الأداة الوحيدة
التي ترسل استعلامك إلى طرف ثالث، وهي معطلة ما لم يُعيَّن المفتاح، ويُثبَّت
الطلب على أصل You.com عبر TLS — لذا لا يمكن إعادة توجيه المفتاح
إلى مضيف آخر عبر التهيئة.
CLI وDocker وAPI ومخطط Helm وخادم MCP والبوابة وSDK هي أسطح توزيع لنفس المنتج. يعمل مسار Snowflake SPCS / Native App داخل حساب Snowflake الخاص بالعميل؛ وهو هدف نشر مملوك للعميل، وليس خدمة مستضافة من agent-bom. يبقى Snowflake وSnowpark أيضًا تكاملي موصل ووقت تشغيل لملفات تعريف النشر الأخرى.
كل طرق تثبيته
| السطح | احصل عليه |
|---|---|
| حزمة Python | pip install agent-bom — PyPI |
| الحاوية | docker pull agentbom/agent-bom — Docker Hub |
| Kubernetes | helm install agent-bom oci://ghcr.io/msaad00/charts/agent-bom |
| GitHub Action | msaad00/agent-bom |
| خادم MCP | pip install 'agent-bom[mcp-server]' && agent-bom mcp server |
| سجلات MCP | بيان Smithery · Glama · سجل MCP · Docker MCP |
| SDKs | Python · TypeScript · Go |
الثقة
- اكتشاف للقراءة فقط افتراضيًا؛ قرارات الكتابة في وقت التشغيل منفصلة وصريحة.
- بيانات الاعتماد للكتابة فقط حيث تُخزَّن، ومشفّرة عند السكون، ولا تُعاد أبدًا في استجابات API.
- مسارات API ومستوى التحكم محددة النطاق لكل مستأجر ومحمية بالمصادقة خارج الوضع المحلي الصريح.
- تُعرض الأدلة المفقودة كغير متاحة أو جزئية، ولا تُحوَّل أبدًا إلى صفر واقعي.
- تستخدم الأمثلة العامة ولقطات الشاشة معرّفات اصطناعية حتمية فقط.
نموذج التهديد · التحقق من الإصدار · سياسة الأمان · نموذج أمان MCP
المساهمة والدعم
عالق، أو لست متأكدًا من أين ينتمي سؤال؟ يحتوي SUPPORT.md على التوجيه وبيان صادق عن الاستجابة المتوقعة.
للمساهمة، ابدأ بـ CONTRIBUTING.md وAGENTS.md والمشكلات المفتوحة.
مرخّص بموجب Apache-2.0.