

mobileAudit v3.2.0
تطبيق Django يقوم بإجراء SAST وتحليل البرامج الضارة لملفات APK الخاصة بأندرويد
تدقيق التطبيقات المحمولة
تحليل أمني لتطبيقات Android APK، من الرفع إلى النتائج القابلة للتنفيذ.
Mobile Audit هو تطبيق Django لاختبار أمان التطبيقات الساكن وفحص البرمجيات الخبيثة. يستخرج بيانات APK الوصفية، ويكتشف أنماط التنفيذ المحفوفة بالمخاطر، وينظم النتائج حسب الخطورة، ويوفر مساحة عمل مركزة للمراجعة وإعداد التقارير.
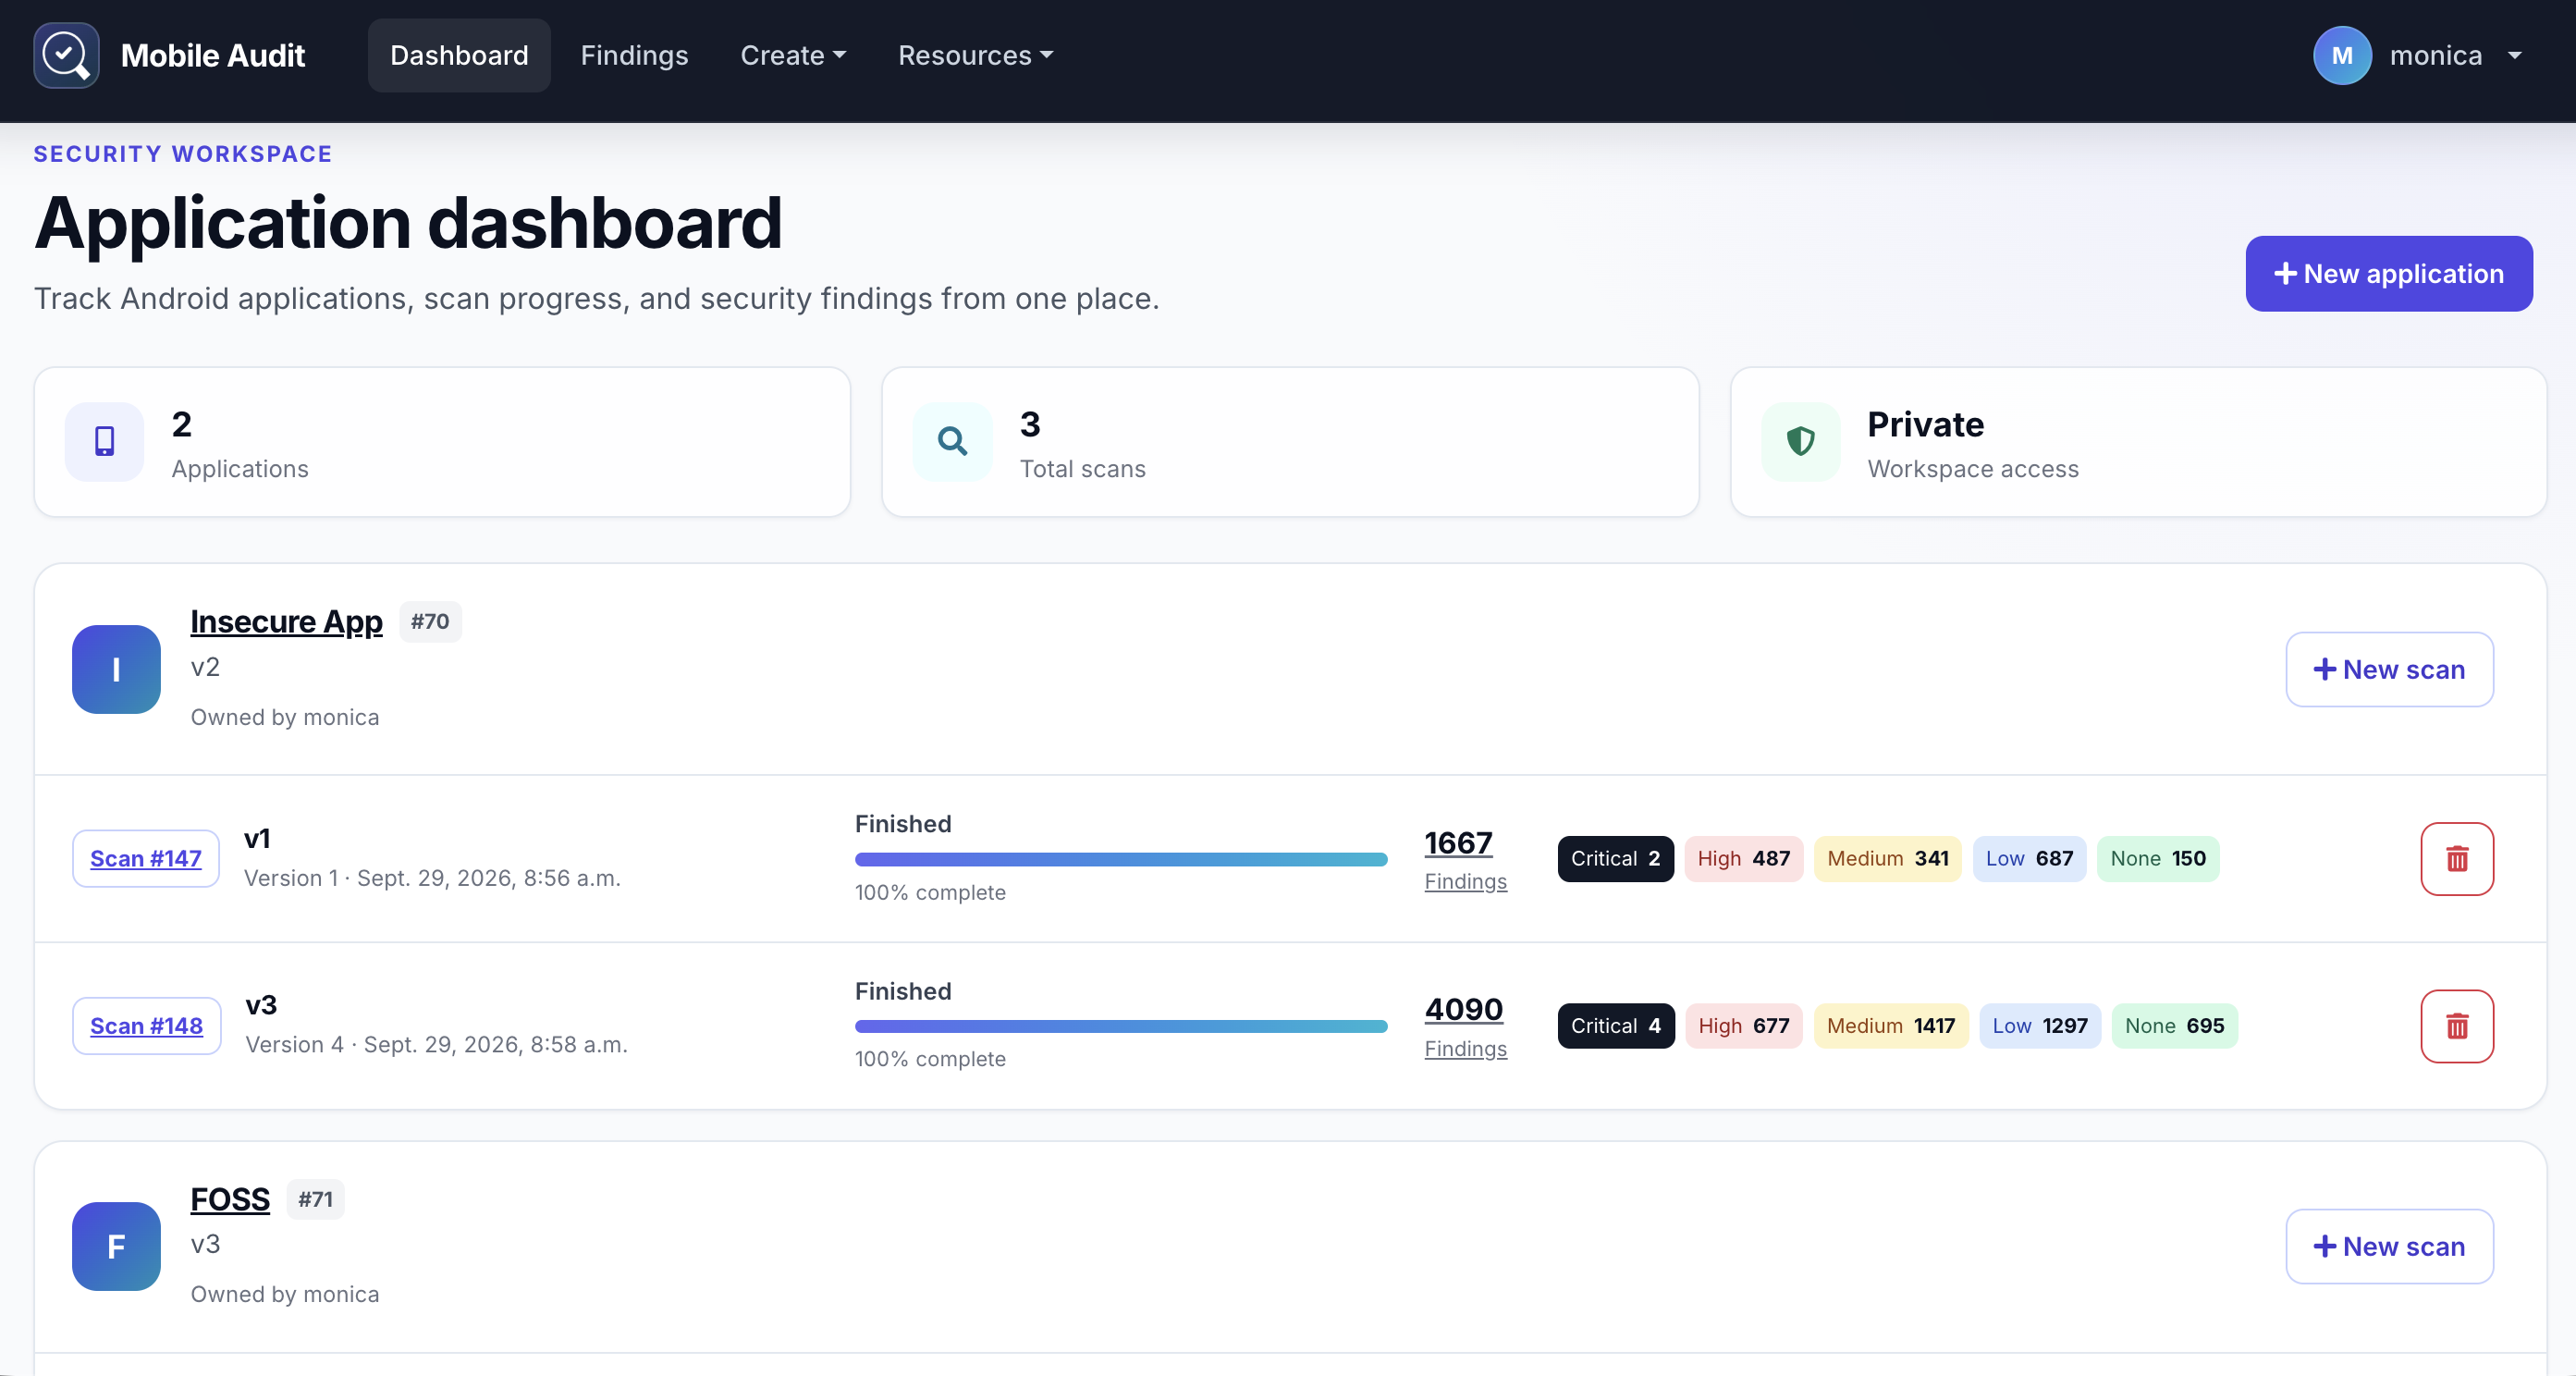
البدء
يشغّل Docker Compose الحزمة المحلية الكاملة: Django وPostgreSQL وRabbitMQ وCelery وNginx.
docker compose build
docker compose up
افتح http://localhost:8888 عندما تصبح الخدمات جاهزة.
للتشغيل في الخلفية أو إيقاف الحزمة:
docker compose up -d
docker compose down
قبل استخدام Mobile Audit خارج بيئة محلية، استبدل السر النموذجي وبيانات اعتماد قاعدة البيانات وبيانات اعتماد المسؤول في .env.example.
القدرات الأساسية
| المجال | ما يوفره Mobile Audit |
|---|---|
| فحص APK | البيانات الوصفية للتطبيق والمكونات والأذونات والشهادات والسلاسل النصية وقواعد البيانات والملفات |
| التحليل الساكن | قواعد SAST قابلة للتكوين مع تعيينات CWE وMobile Top 10 |
| فحوصات البرمجيات الخبيثة | فحوصات النطاقات مقابل مصادر MalwareDB وMaltrail |
| إدارة النتائج | ملخصات الخطورة والأدلة التفصيلية والتحرير وفرز الإيجابيات الكاذبة |
| التكاملات | فحص VirusTotal الاختياري والتصدير إلى DefectDojo |
| إعداد التقارير | تصدير PDF بالإضافة إلى REST API موثّق برمز مميز |
جولة في الواجهة
مساحة عمل التطبيق
راجع سجل الفحص الخاص بتطبيق ما وقارن كيف يتغير عدد النتائج بين إصدارات APK.
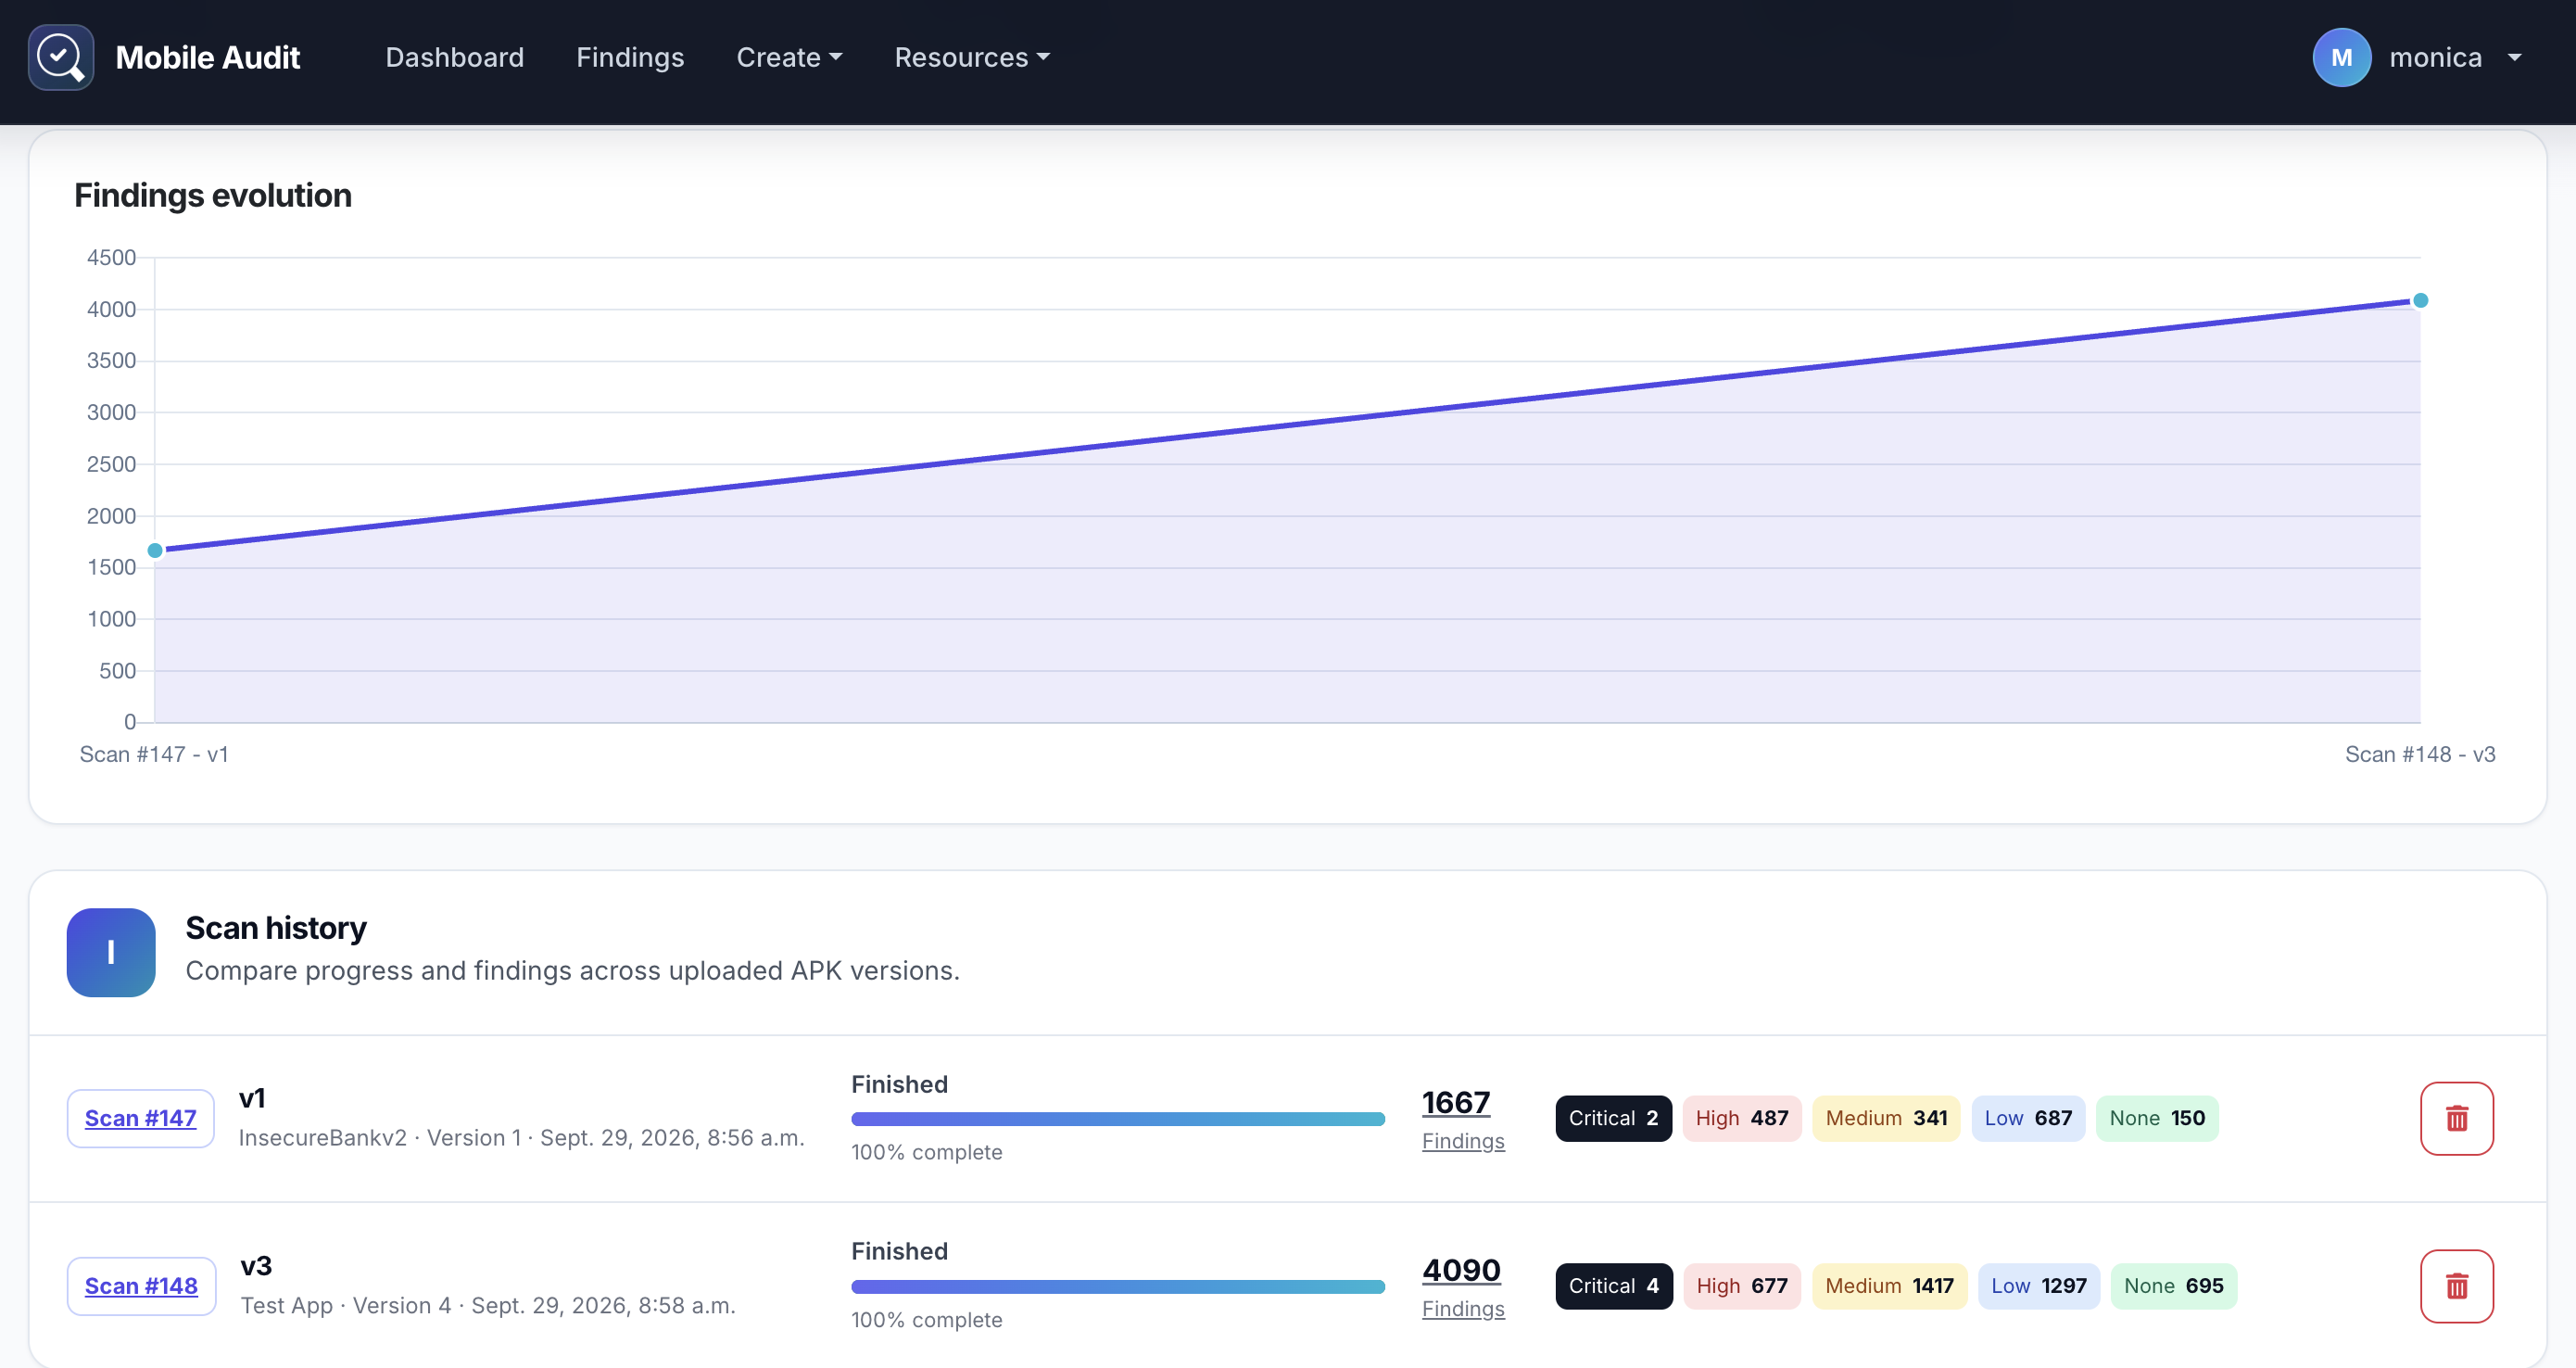
تحليل الفحص
انتقل من الملخص الأمني إلى البيانات الوصفية للتطبيق والأذونات والمكونات والنتائج والشهادات والسلاسل النصية والملفات وقواعد البيانات.
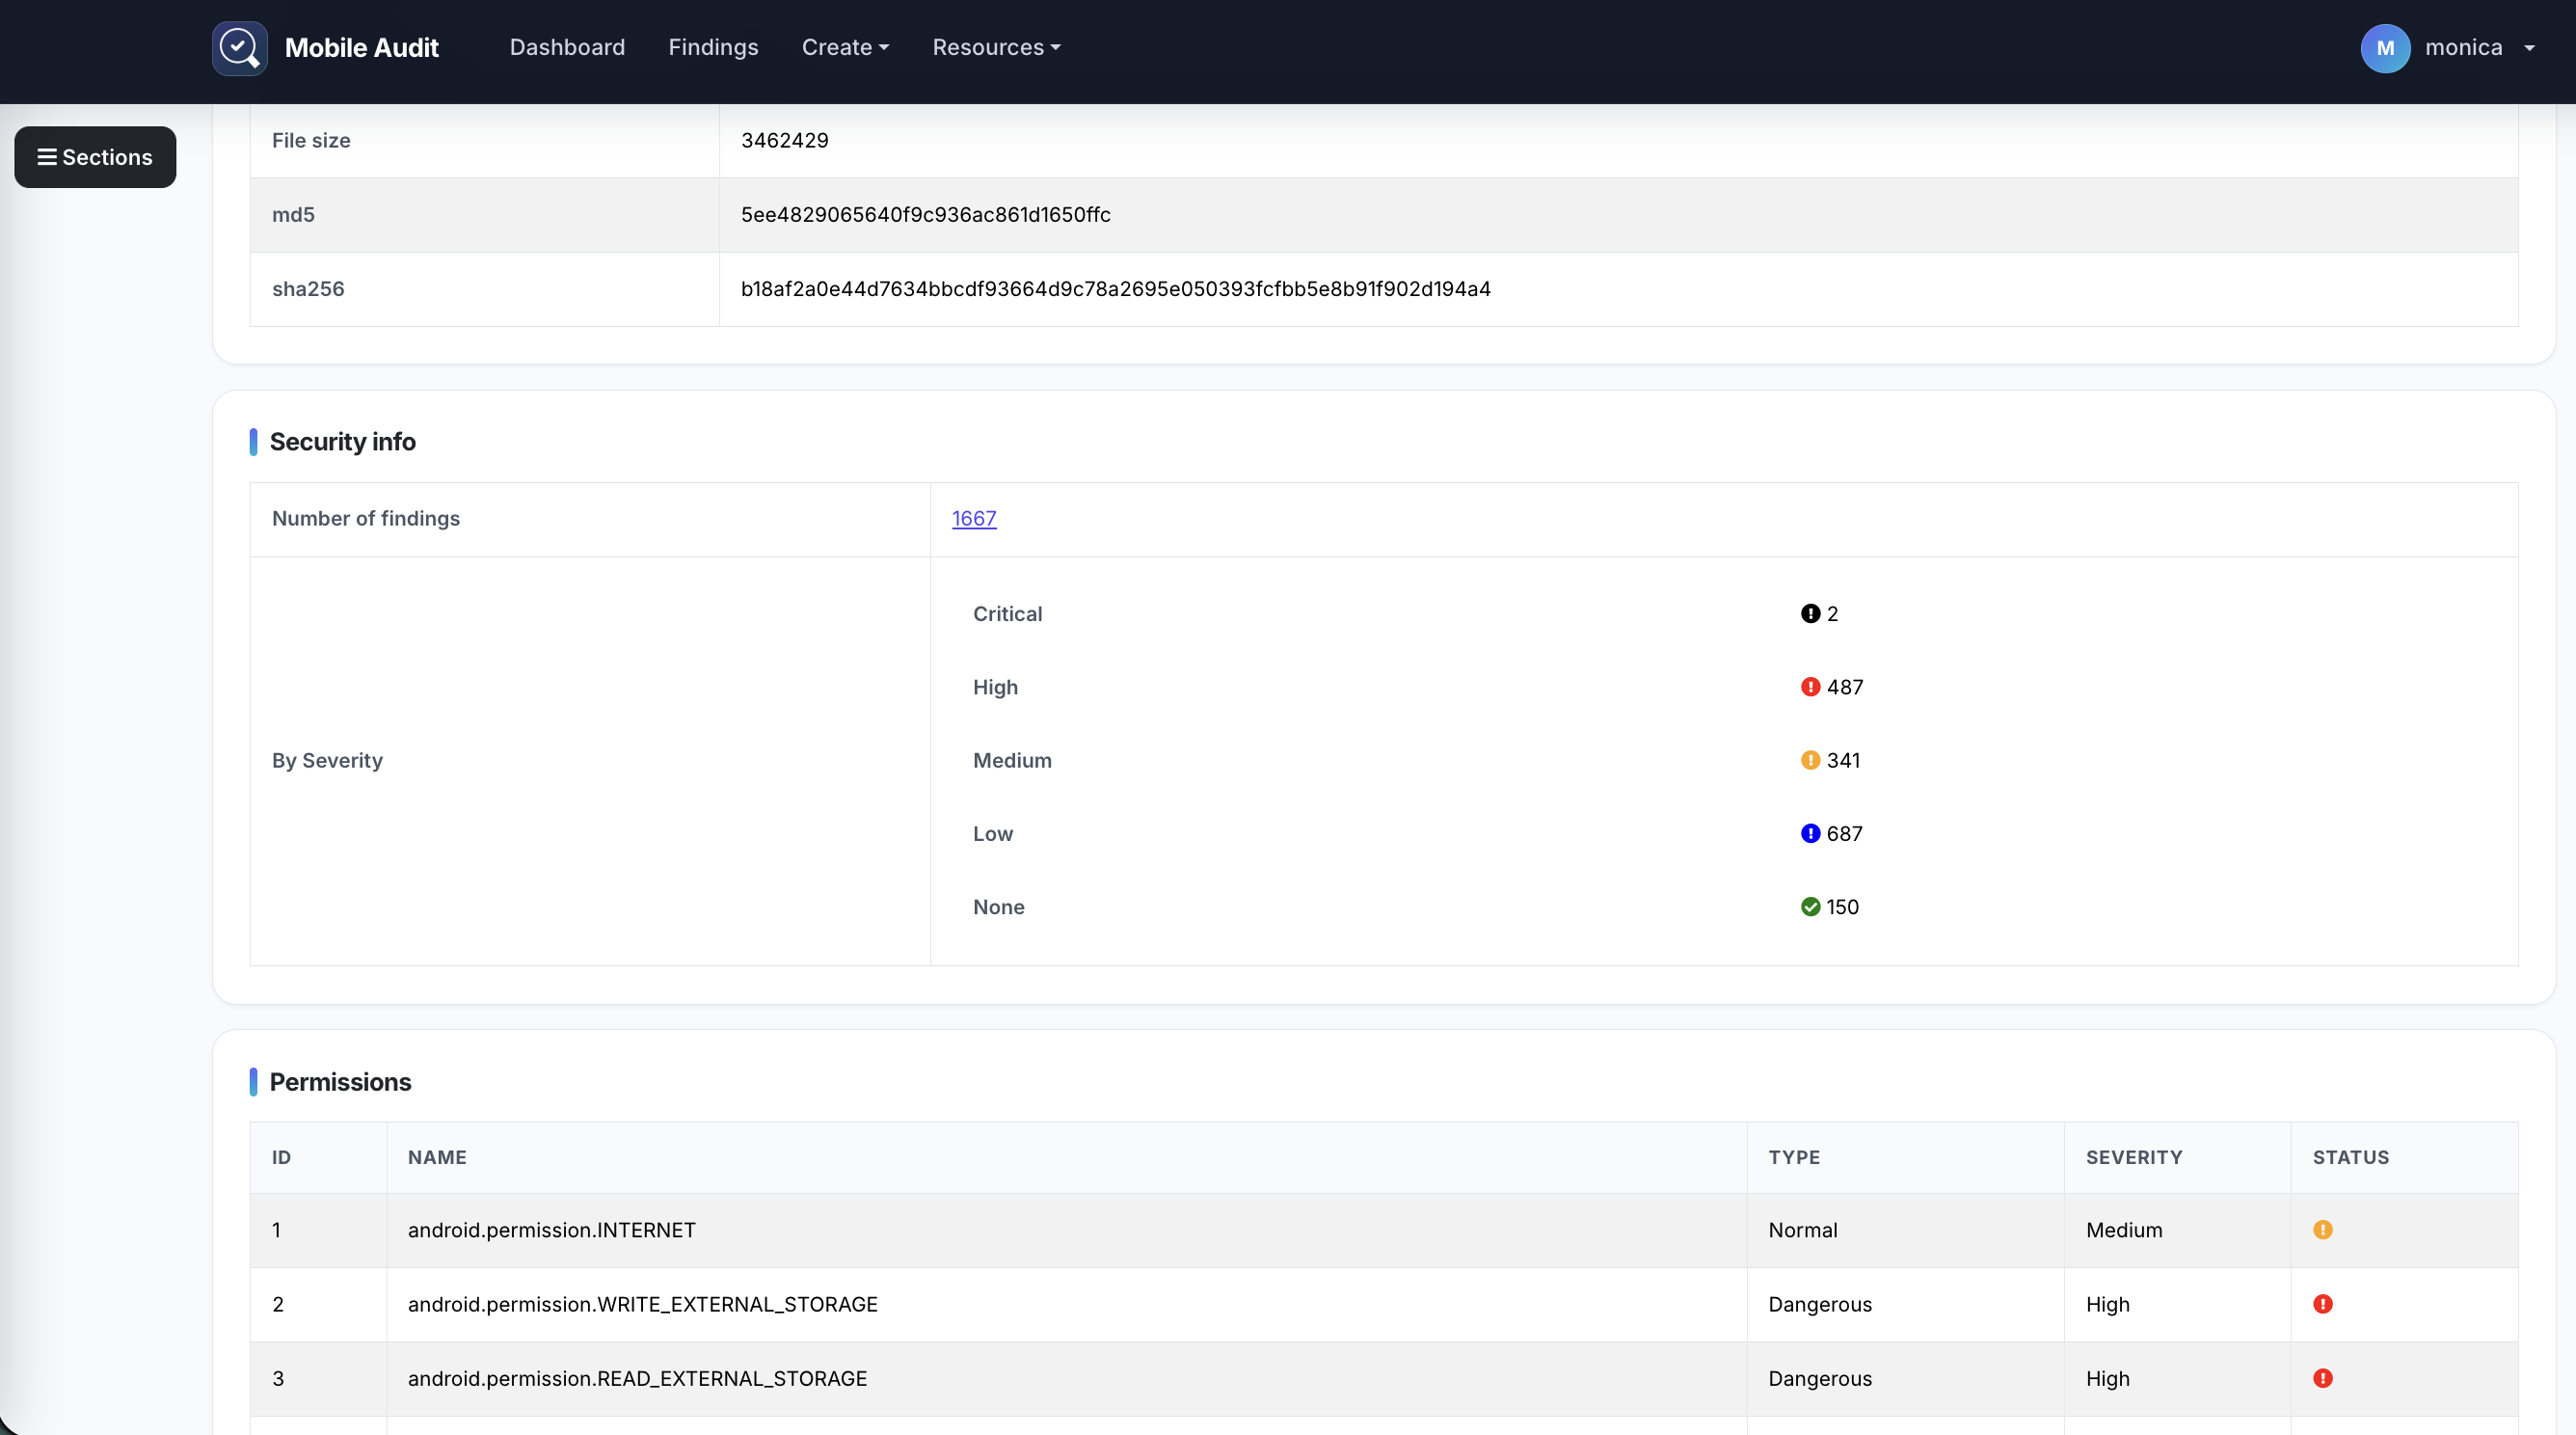
تستخدم الواجهة Bootstrap 5 وJavaScript الأصلي. لا تتطلب عملية التنقل والتصفية الحية للجداول والفرز والترقيم والتأكيدات وتحديثات حالة الفحص وجود jQuery.
سير عمل التحليل
- أنشئ مساحة عمل للتطبيق.
- ارفع ملف APK وابدأ الفحص.
- راجع إجماليات الخطورة وافحص الأدلة الداعمة.
- افرز النتائج، أو صدّر تقرير PDF، أو استخدم أحد التكاملات.
يمكن تمكين قواعد التحليل أو تعطيلها من شاشة Patterns. بعض الأنماط المضمّنة مستمدة من apkleaks.
البنية
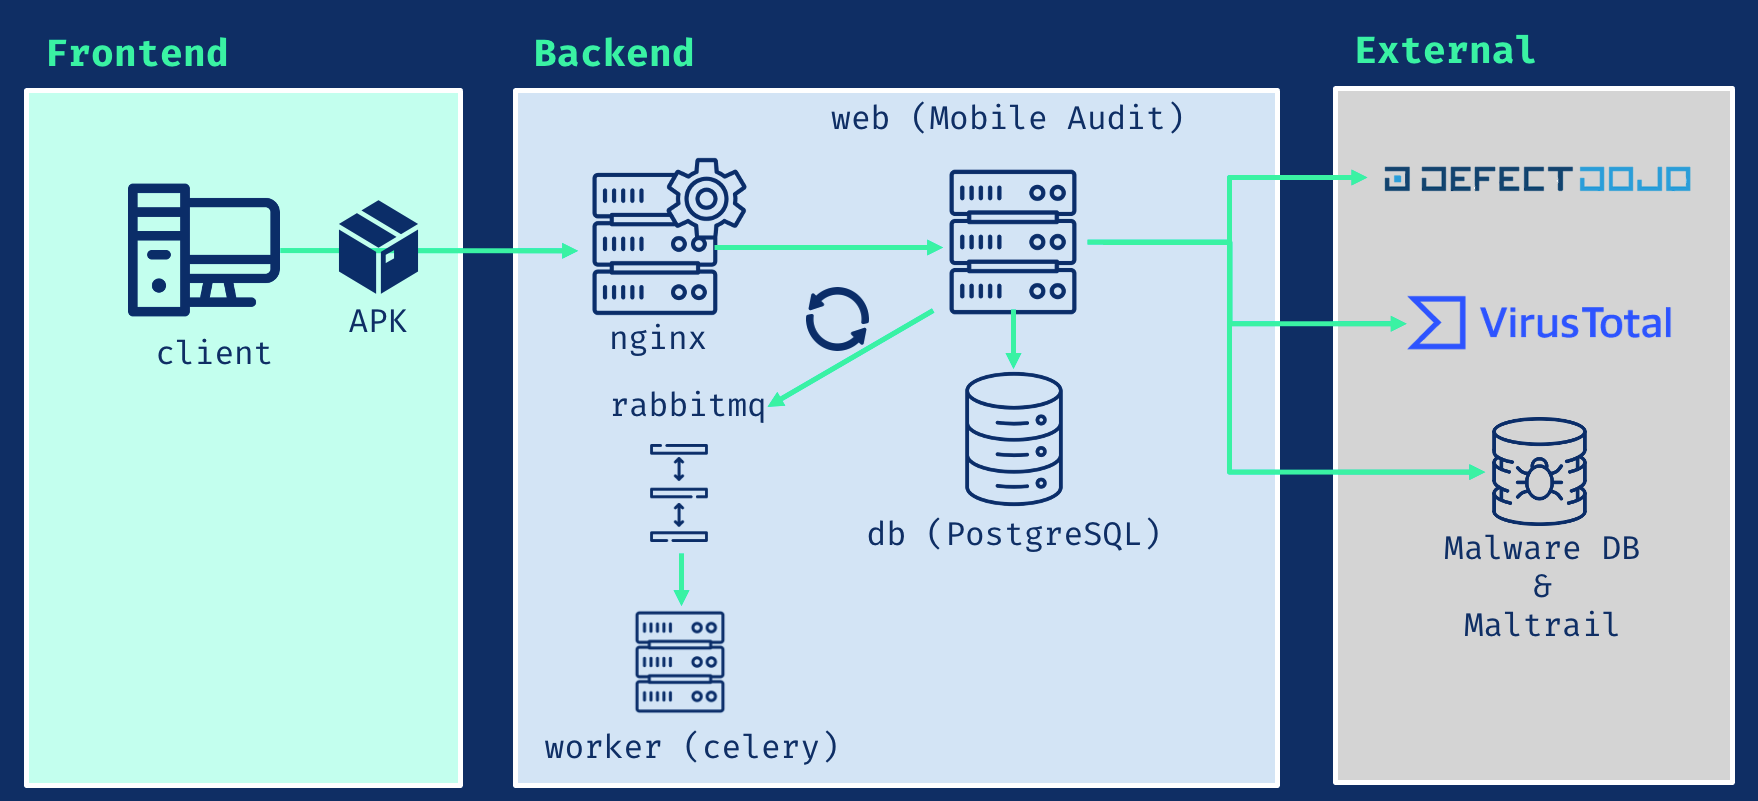
| الخدمة | المسؤولية |
|---|---|
| Django 5.2 LTS | تطبيق الويب وREST API |
| PostgreSQL 16 | بيانات التطبيق الدائمة |
| Celery | تحليل APK في الخلفية |
| RabbitMQ 4.2 | وسيط المهام |
| Nginx | نقطة دخول HTTP أو TLS |
تستخدم بيئة تشغيل التطبيق Python 3.12. يتم توفير فك تجميع APK بواسطة JADX.
API
اطلب رمزًا مميزًا:
POST /api/v1/auth-token/
وثّق الطلبات اللاحقة:
Authorization: Token <api-key>
| التوثيق | المسار |
|---|---|
| Swagger UI | /swagger/ |
| ReDoc | /redoc/ |
| OpenAPI JSON | /swagger.json |
| OpenAPI YAML | /swagger.yaml |
التكاملات الاختيارية
الميزات التالية معطّلة افتراضيًا ويتم تكوينها عبر .env.example:
- عمليات البحث في VirusTotal API v3 والرفع الاختياري
- تصدير النتائج إلى DefectDojo API v2
- فحوصات النطاقات في MalwareDB وMaltrail
فعّل فقط الخدمات التي لديك نقاط نهاية وبيانات اعتماد صالحة لها.
TLS
ضع الشهادة والمفتاح الخاص في nginx/ssl، ثم ابدأ تكوين TLS:
docker compose -f docker-compose.prod.yaml up -d
سيكون التطبيق متاحًا على https://localhost.
للاختبار المحلي، أنشئ شهادة موقّعة ذاتيًا صالحة ليوم واحد:
openssl req -x509 -nodes -days 1 -newkey rsa:4096 \
  -subj "/C=ES/ST=Madrid/L=Madrid/O=Example/OU=IT/CN=localhost" \
  -keyout nginx/ssl/nginx.key \
  -out nginx/ssl/nginx.crt