

kubescape v4.0.12
منصة أمان Kubernetes مفتوحة المصدر تقوم بمسح clusters و manifests و images بحثًا عن misconfigurations و vulnerabilities والامتثال وفقًا لمعايير NSA وMITRE وCIS عبر دورة التطوير الكاملة.



Kubescape
أمان Kubernetes الشامل من التطوير إلى وقت التشغيل
Kubescape هي منصة أمان مفتوحة المصدر لـ Kubernetes توفر تغطية أمنية شاملة، من اليسار إلى اليمين عبر دورة حياة التطوير والنشر بأكملها. وهي تقدم قدرات التقوية وإدارة الوضع الأمني وأمان وقت التشغيل لضمان حماية قوية لبيئات Kubernetes.
تم إنشاء Kubescape بواسطة ARMO وهي مشروع حاضن في مؤسسة الحوسبة السحابية الأصلية (CNCF).
يرجى إضافة نجمة ⭐ إلى المستودع إذا كنت تريد منا مواصلة تطوير Kubescape وتحسينه!
📑 جدول المحتويات
- الميزات
- عرض توضيحي
- البدء السريع
- التثبيت
- أوامر CLI
- أمثلة الاستخدام
- البنية
- المشغّل داخل العنقود
- التكاملات
- المجتمع
- سجل التغييرات
- الترخيص
✨ الميزات
| الميزة | الوصف |
|---|---|
| 🔍 فحص سوء التكوين | فحص العناقيد وملفات YAML ومخططات Helm وفق معايير NSA-CISA وMITRE ATT&CK® وCIS Benchmarks |
| 🐳 فحص ثغرات الصور | اكتشاف ثغرات CVE في صور الحاويات باستخدام Grype |
| 🩹 ترقيع الصور | ترقيع الصور المعرّضة للثغرات تلقائيًا باستخدام Copacetic |
| 🔧 المعالجة التلقائية | إصلاح حالات سوء التكوين في بيانات Kubernetes الوصفية تلقائيًا |
| 🛡️ التحكم في القبول | فرض سياسات الأمان عبر سياسات القبول التحققية (VAP) |
| 📊 أمان وقت التشغيل | مراقبة وقت التشغيل المعتمدة على eBPF عبر Inspektor Gadget |
| 🤖 تكامل الذكاء الاصطناعي | خادم MCP لتكامل مساعد الذكاء الاصطناعي |
🎬 عرض توضيحي
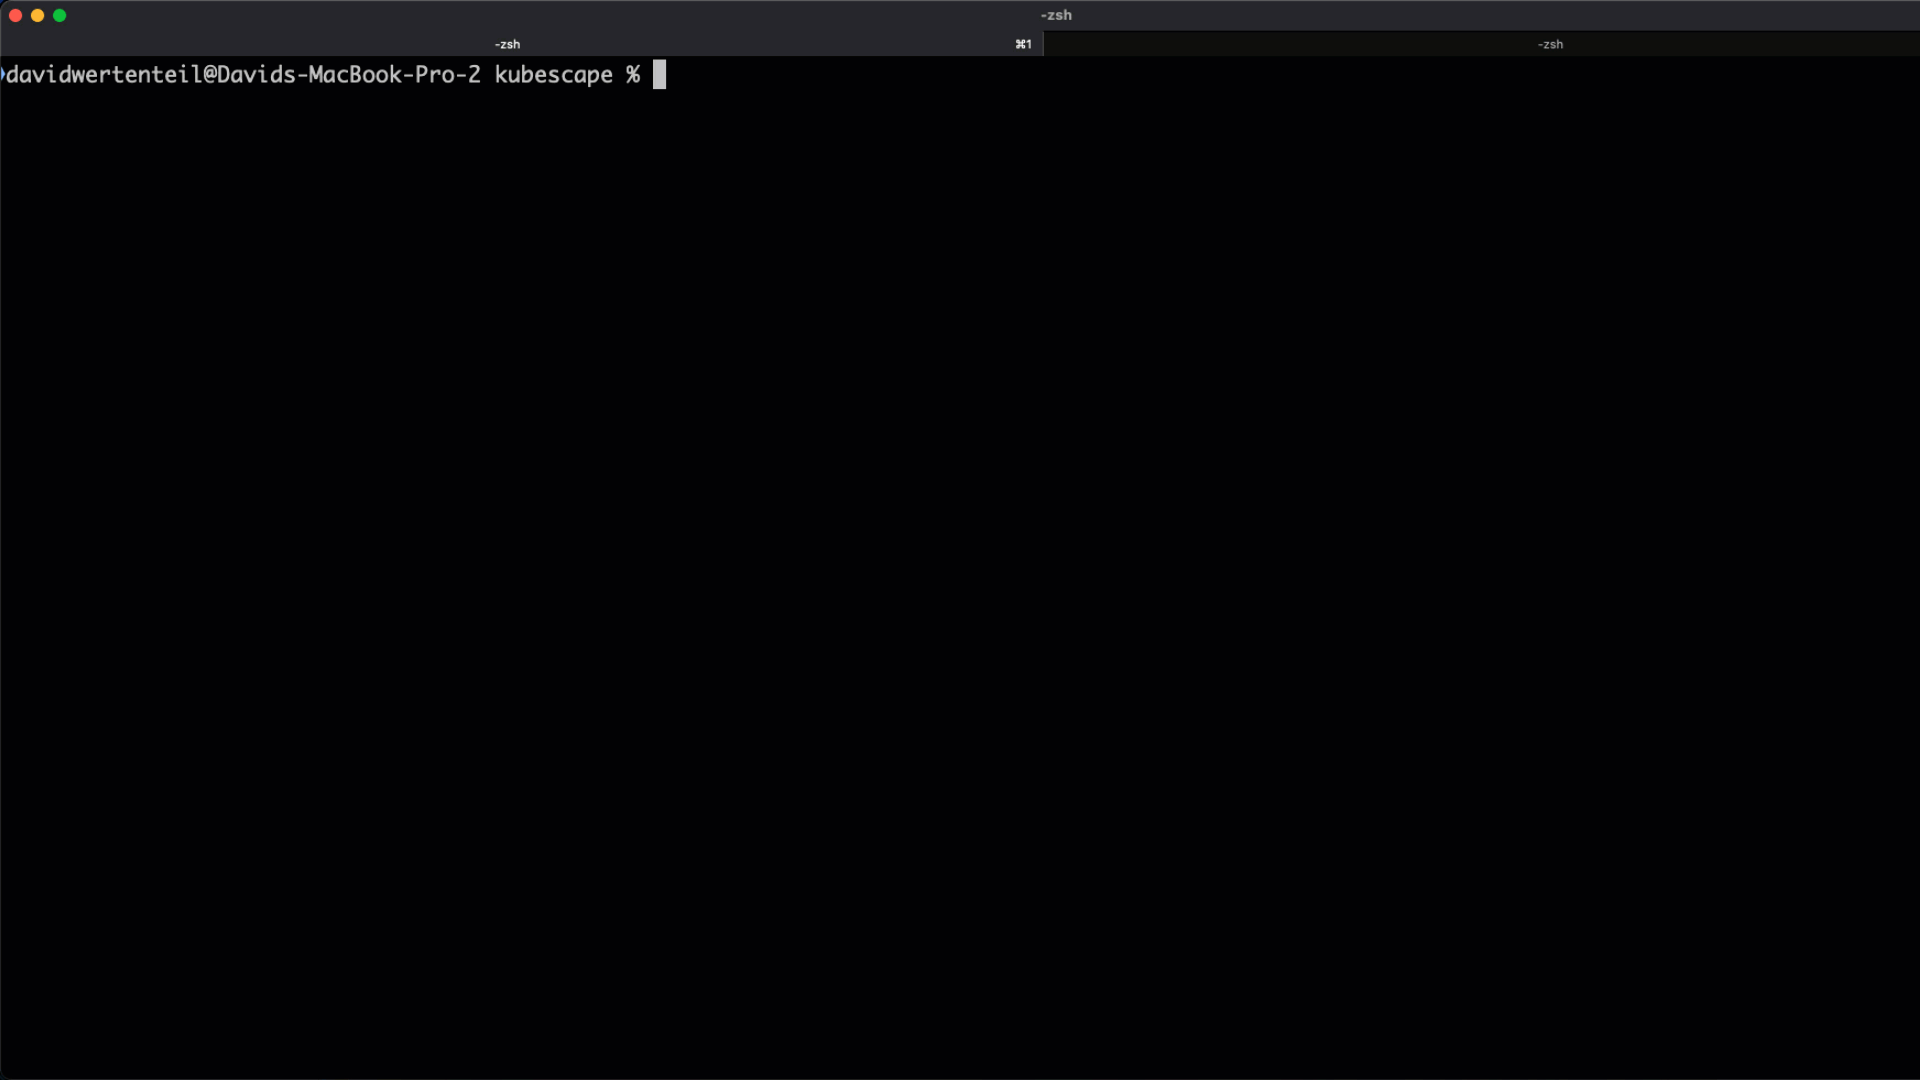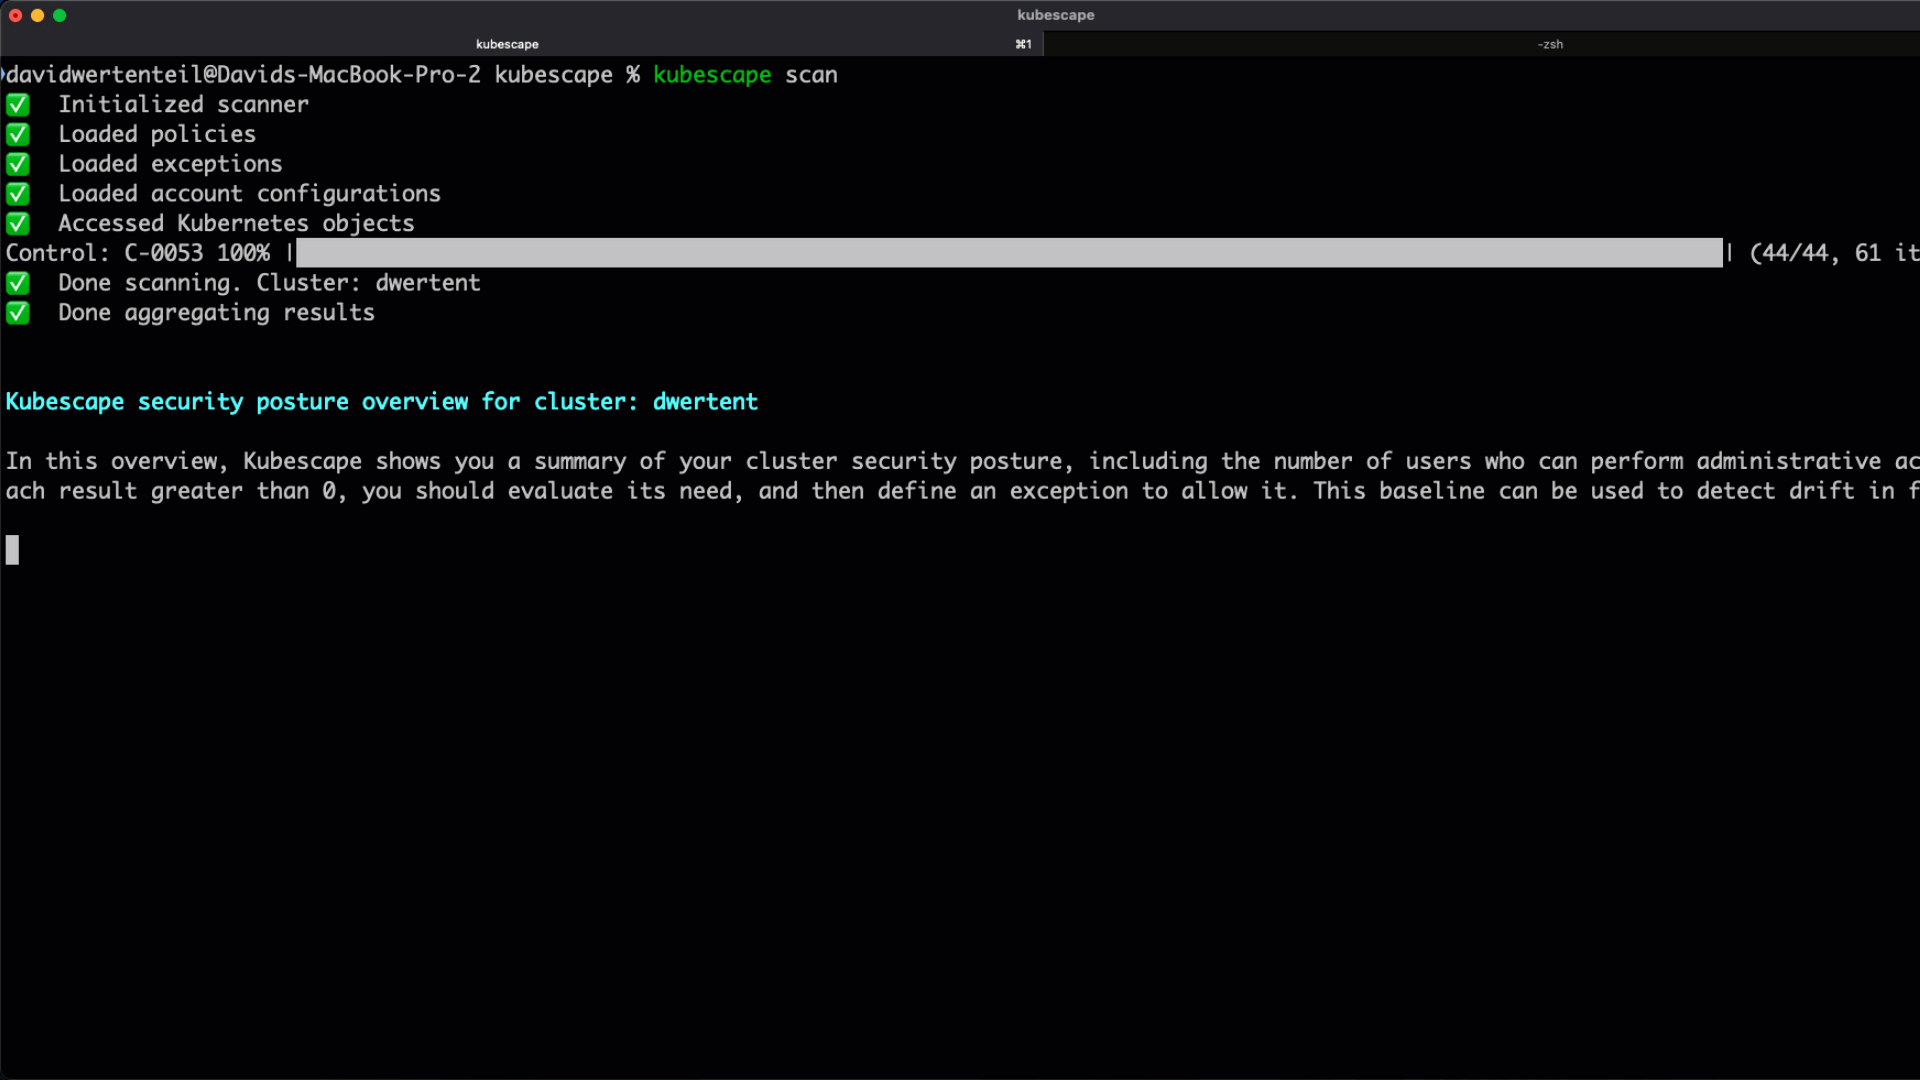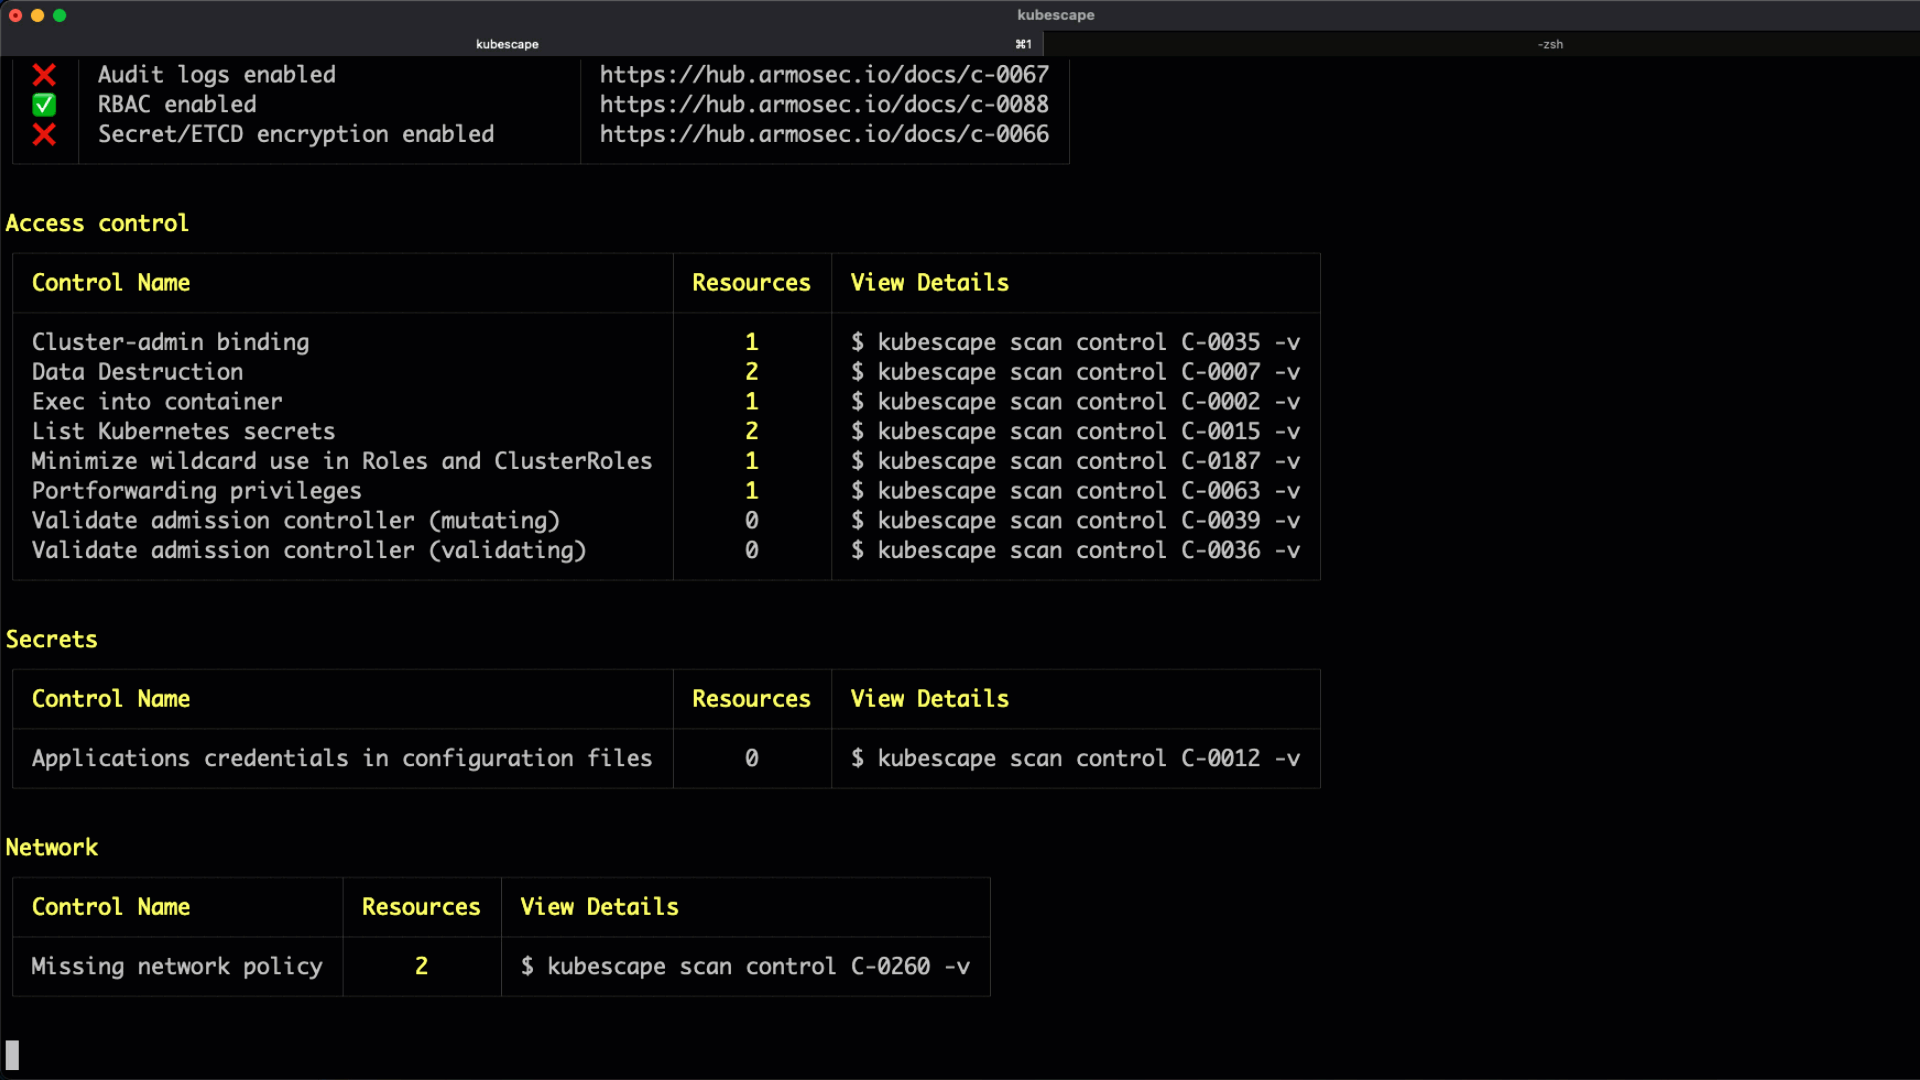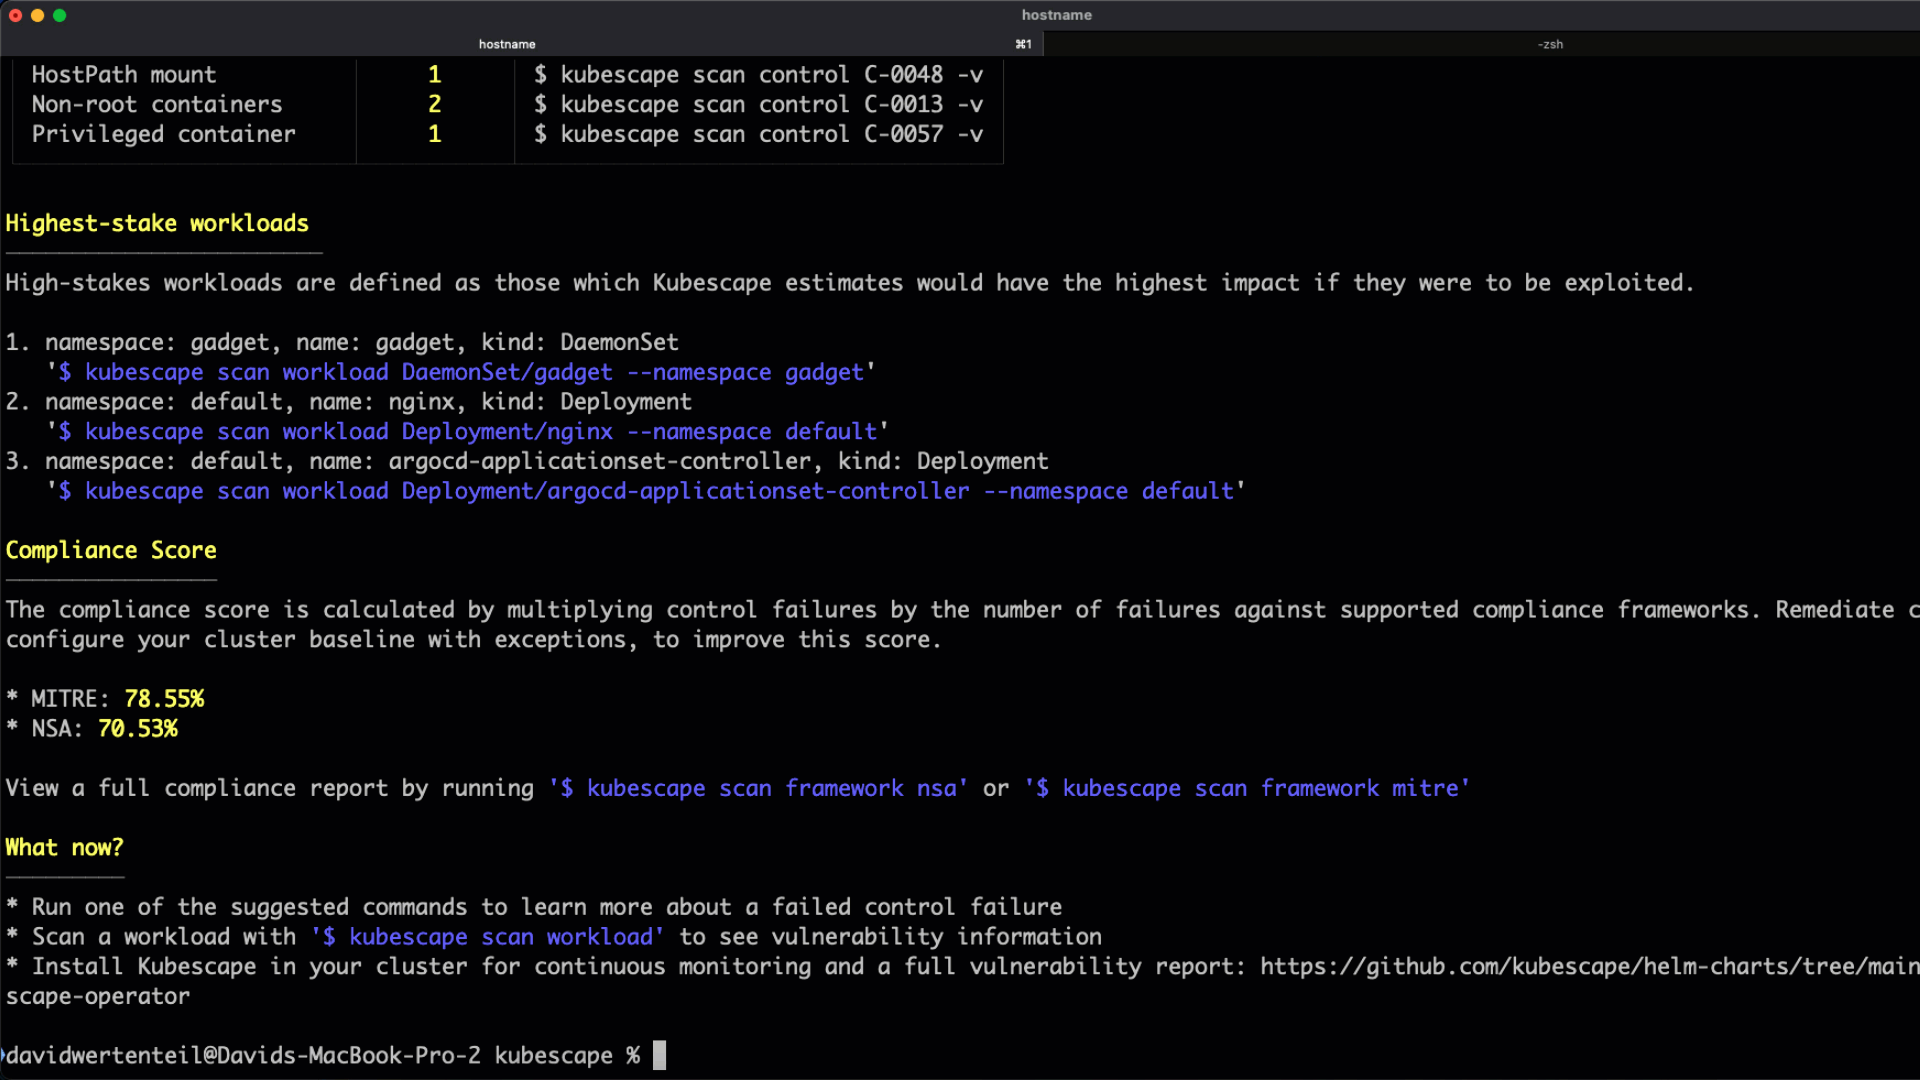
🚀 البدء السريع
1. تثبيت Kubescape
curl -s https://raw.githubusercontent.com/kubescape/kubescape/master/install.sh | /bin/bash
💡 راجع التثبيت لمزيد من الخيارات (Homebrew، Krew، Windows، إلخ.)
2. شغّل أول فحص لك
# Scan your current cluster
kubescape scan

# Scan a specific YAML file or directory
kubescape scan /path/to/manifests/

# Scan a container image for vulnerabilities
kubescape scan image nginx:latest
3. استكشاف النتائج
يوفر Kubescape نظرة عامة مفصلة على الوضع الأمني بما في ذلك:
- حالة أمان مستوى التحكم
- مخاطر التحكم في الوصول
- أخطاء إعداد أحمال العمل
- ثغرات سياسة الشبكة
- درجات الامتثال (MITRE، NSA)
📦 التثبيت
التثبيت بسطر واحد (Linux/macOS)
curl -s https://raw.githubusercontent.com/kubescape/kubescape/master/install.sh | /bin/bash
مديرو الحزم
| المنصة | الأمر |
|---|---|
| Homebrew | brew install kubescape |
| Krew | kubectl krew install kubescape |
| Arch Linux | yay -S kubescape |
| NixOS | nix-shell -p kubescape |
| Chocolatey | choco install kubescape |
| Scoop | scoop install kubescape |
Windows (PowerShell)
iwr -useb https://raw.githubusercontent.com/kubescape/kubescape/master/install.ps1 | iex
🛠️ أوامر CLI
يوفر Kubescape واجهة سطر أوامر شاملة تتضمن الأوامر التالية:
| الأمر | الوصف |
|---|---|
kubescape scan | فحص العنقود أو الملفات أو الصور بحثًا عن مشكلات أمنية |
kubescape scan image | فحص صور الحاويات بحثًا عن الثغرات الأمنية |
kubescape fix | الإصلاح التلقائي للأخطاء في إعدادات ملفات manifest، أو طباعة الإصلاحات لفحص العنقود |
kubescape patch | ترقيع صور الحاويات لإصلاح الثغرات الأمنية |
kubescape list | عرض الأطر وعناصر التحكم المتاحة |
kubescape download | تنزيل الملفات للاستخدام دون اتصال/في البيئات المعزولة |
kubescape config | إدارة الإعدادات المخزنة مؤقتًا |
kubescape operator | التفاعل مع مشغّل Kubescape داخل العنقود |
kubescape vap | إدارة سياسات القبول التحققية |
kubescape mcpserver | تشغيل خادم MCP للتكامل مع مساعد الذكاء الاصطناعي |
kubescape completion | إنشاء نصوص إكمال الصدفة |
kubescape version | عرض معلومات الإصدار |
📖 أمثلة الاستخدام
الفحص
فحص عنقود قيد التشغيل
# Default scan (all frameworks)
kubescape scan

# Scan with a specific framework
kubescape scan framework nsa
kubescape scan framework mitre
kubescape scan framework cis-v1.23-t1.0.1

# Scan a specific control
kubescape scan control C-0005 -v
فحص الملفات والمستودعات
# Scan local YAML files
kubescape scan /path/to/manifests/

# Scan a Helm chart
kubescape scan /path/to/helm/chart/

# Scan a Git repository
kubescape scan https://github.com/kubescape/kubescape

# Scan with Kustomize
kubescape scan /path/to/kustomize/directory/