

shannon v2.1.0
شانون هو مخترق آلي ذكي (AI) من نوع white-box مستقل لاختبار اختراق تطبيقات الويب وواجهات برمجة التطبيقات (APIs). يقوم بتحليل شيفرة المصدر الخاصة بك، وتحديد ناقلات الهجوم، وتنفيذ استغلالات حقيقية لإثبات الثغرات قبل وصولها إلى بيئة الإنتاج.
[!NOTE] Shannon 3.0 متاح الآن: تحليل أعمق لأمان الكود، ونتائج أكثر تدقيقًا، وواجهة سطر أوامر مُعاد بناؤها، وتكامل أصلي مع CI/CD، وتقارير PDF احترافية، وSARIF.
Shannon هو مختبِر اختراق مستقل مدعوم بالذكاء الاصطناعي لتطبيقات الويب وواجهات API.
يقوم بتحليل الكود المصدري الخاص بك، وتحديد مسارات الهجوم، وتنفيذ استغلالات حقيقية لإثبات الثغرات قبل وصولها إلى بيئة الإنتاج. لا استغلال، لا تقرير.
هذا المستودع هو Shannon Open Source: الوكيل الكامل، يُشغَّل محليًا من سطر الأوامر الخاص بك.
Launch Shannon
```bash npx @keygraph/shannon@latest ``` سيقوم المشغّل التفاعلي بإرشادك خلال الإعداد وأول اختبار اختراق لك.
[!TIP] وكلاء الذكاء الاصطناعي والنماذج اللغوية الكبيرة: ابدأ بـ llms.txt للحصول على خريطة موجزة لهذا المستودع، أو استخدم llms-full.txt للحصول على README والوثائق مدمجين في ملف واحد.
جدول المحتويات
- جدول المحتويات
- ما هو Shannon؟
- Shannon أثناء العمل
- البدء السريع
- القدرات الرئيسية
- تكاملات CI/CD
- الإصدارات
- البنية
- الوثائق
- السلامة والنطاق والقيود
- الترخيص
- شكر وتقدير
- عن Keygraph
- المجتمع والدعم
- أسئلة شائعة
ما هو Shannon؟
Shannon هو مختبر اختراق ذكاء اصطناعي مستقل طوّرته Keygraph. يقوم بإجراء اختبارات أمنية لتطبيقات الويب وواجهات API الخاصة بها من خلال الجمع بين تحليل الشيفرة المصدرية والاستغلال الفعلي.
يحلّل Shannon الشيفرة المصدرية لتطبيق الويب الخاص بك لتحديد نواقل الهجوم المحتملة، ثم يستخدم أتمتة المتصفح وأدوات سطر الأوامر لتنفيذ استغلالات حقيقية ضد التطبيق قيد التشغيل وواجهات API الخاصة به. لا تُدرج في التقرير النهائي سوى الثغرات التي لديها إثبات مفهوم فعّال.
Shannon هو الوكيل. هذا المستودع هو Shannon Open Source، مختبر الاختراق المستقل الذي تشغّله بنفسك. كما يشغّل نفس Shannon منصة Keygraph، منتج اختبار الاختراق التجاري من Keygraph. راجع الإصدارات لمقارنة الاثنين.
لماذا وُجد Shannon
بفضل أدوات مثل Claude Code وCursor، يُطلق فريقك الشيفرة بلا توقف. لكن اختبار الاختراق الخاص بك؟ يحدث مرة واحدة في السنة. هذا يخلق فجوة أمنية هائلة. خلال الـ 364 يومًا الأخرى، قد تُطلق ثغرات إلى بيئة الإنتاج دون أن تدري.
يسدّ Shannon هذه الفجوة من خلال توفير اختبار اختراق آلي عند الطلب يمكن تشغيله مع كل عملية بناء أو إصدار.
لماذا "Shannon"؟
سُمّي على اسم Claude Shannon، أبو نظرية المعلومات. في جوهره، اختبار الاختراق مسألة معلوماتية: كل فحص يقلّل عدم اليقين بشأن حالة النظام. أفضل الأدوات تعظّم الإشارة المكتسبة من كل طلب، وتحوّل تلك البتات من المعرفة إلى مسار استغلال.
أيضًا، أردنا أن تكون قادرًا على قول "Hey Claude, run Shannon" للعثور على جميع الثغرات الأمنية في تطبيقك المكتوب بالذكاء الاصطناعي.
ليس بديلاً عن مختبري الاختراق البشريين
صُمّم Shannon ليعمل جنبًا إلى جنب مع مختبري الاختراق الخبراء وفِرَق الفريق الأحمر، لا ليحلّ محلهم. مختبرو الاختراق البارعون يفهمون الأعمال، ويسلسلون الهجمات بطرق لم يتوقعها أحد، ويجلبون سنوات من الحكم الذي لا تستطيع النماذج الحالية مجاراته.
يحلّ Shannon مشكلة مختلفة: هناك برمجيات أكثر بكثير مما لدى فرق الأمن وقت لتغطيته. تحصل الأنظمة الحرجة على تقييمات خبيرة دورية، بينما الذيل الطويل من التطبيقات الداخلية وواجهات API والخدمات سريعة الحركة نادرًا ما يُختبر على الإطلاق.
ينقل Shannon اختبار الاختراق إلى اليسار في دورة حياة تطوير البرمجيات (SDLC). استخدمه لتشغيل اختبارات مدعومة بالاستغلال ضد بيئات الاختبار والإصدارات بالإيقاع الذي تُطلق به فعلاً، ووفّر وقت الخبراء البشريين للمخاطر التي تحتاج شخصًا يعرف المؤسسة.
Shannon أثناء العمل
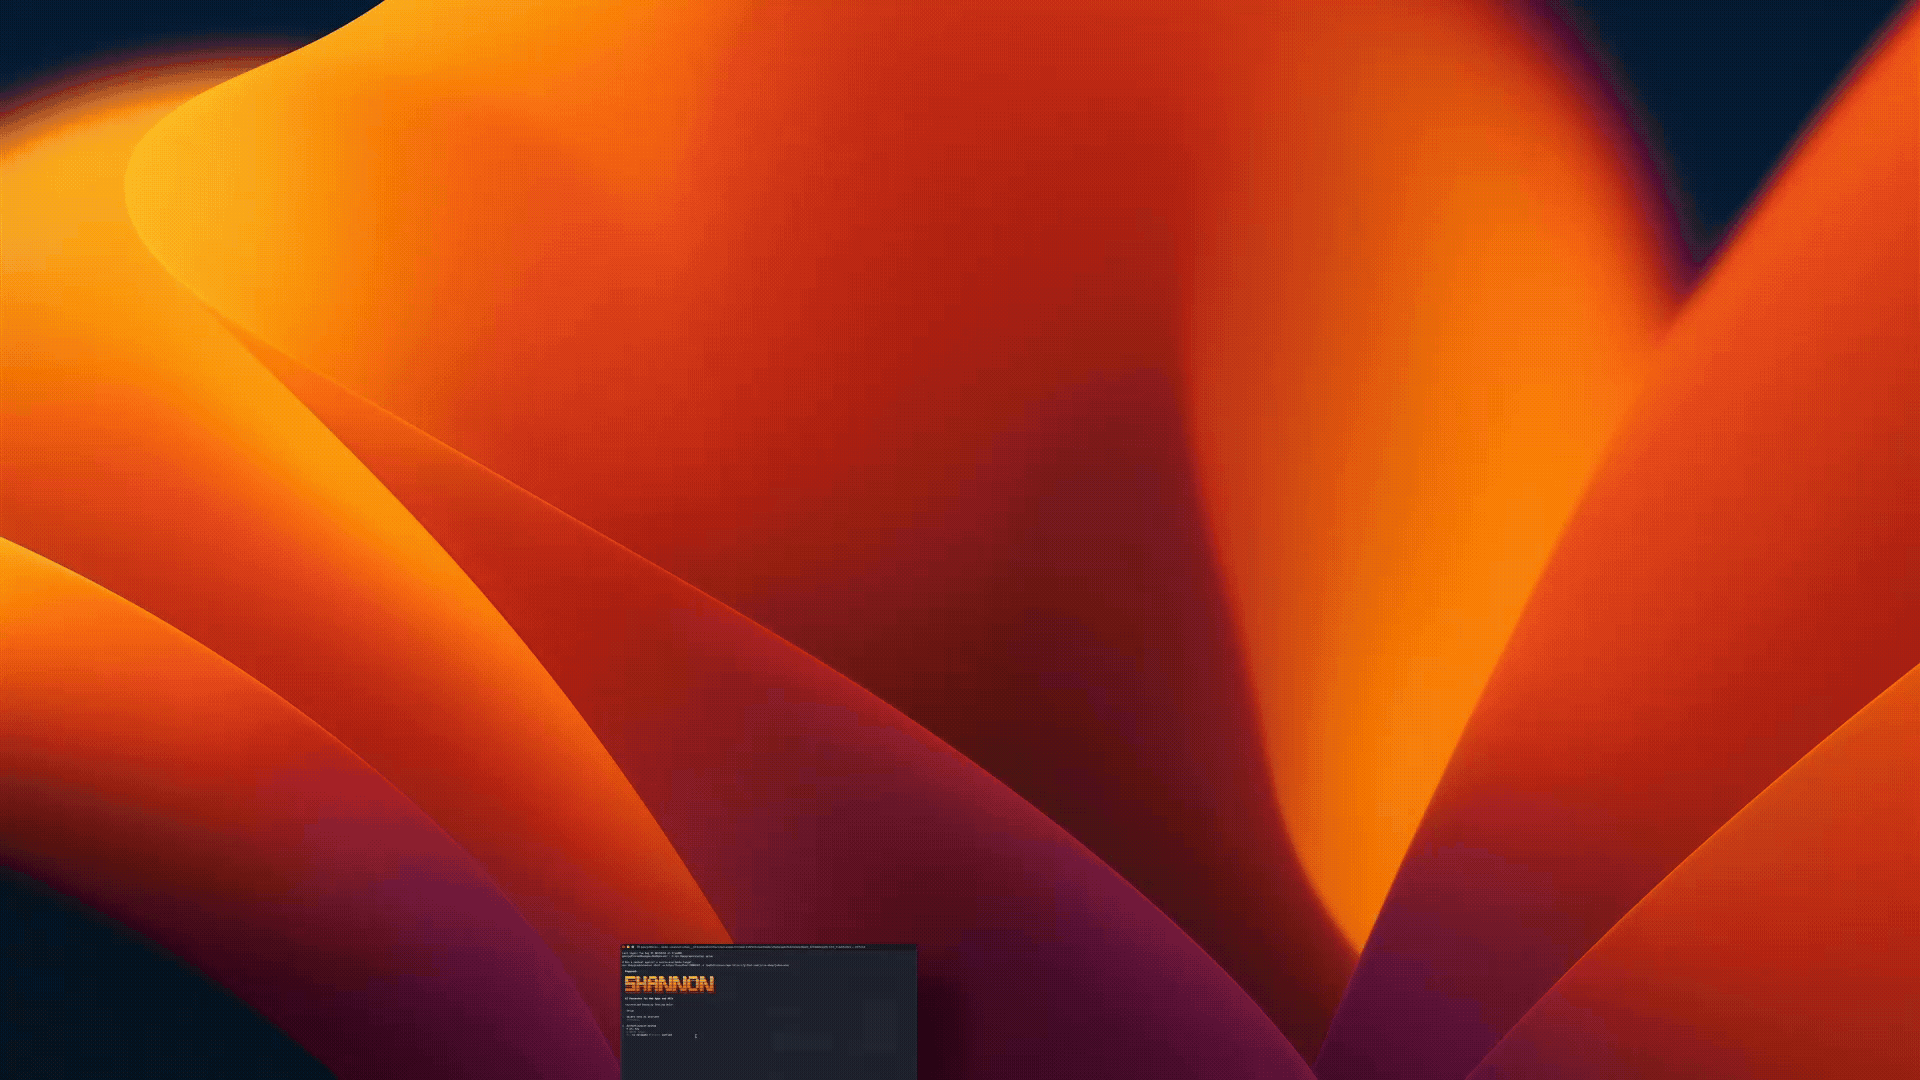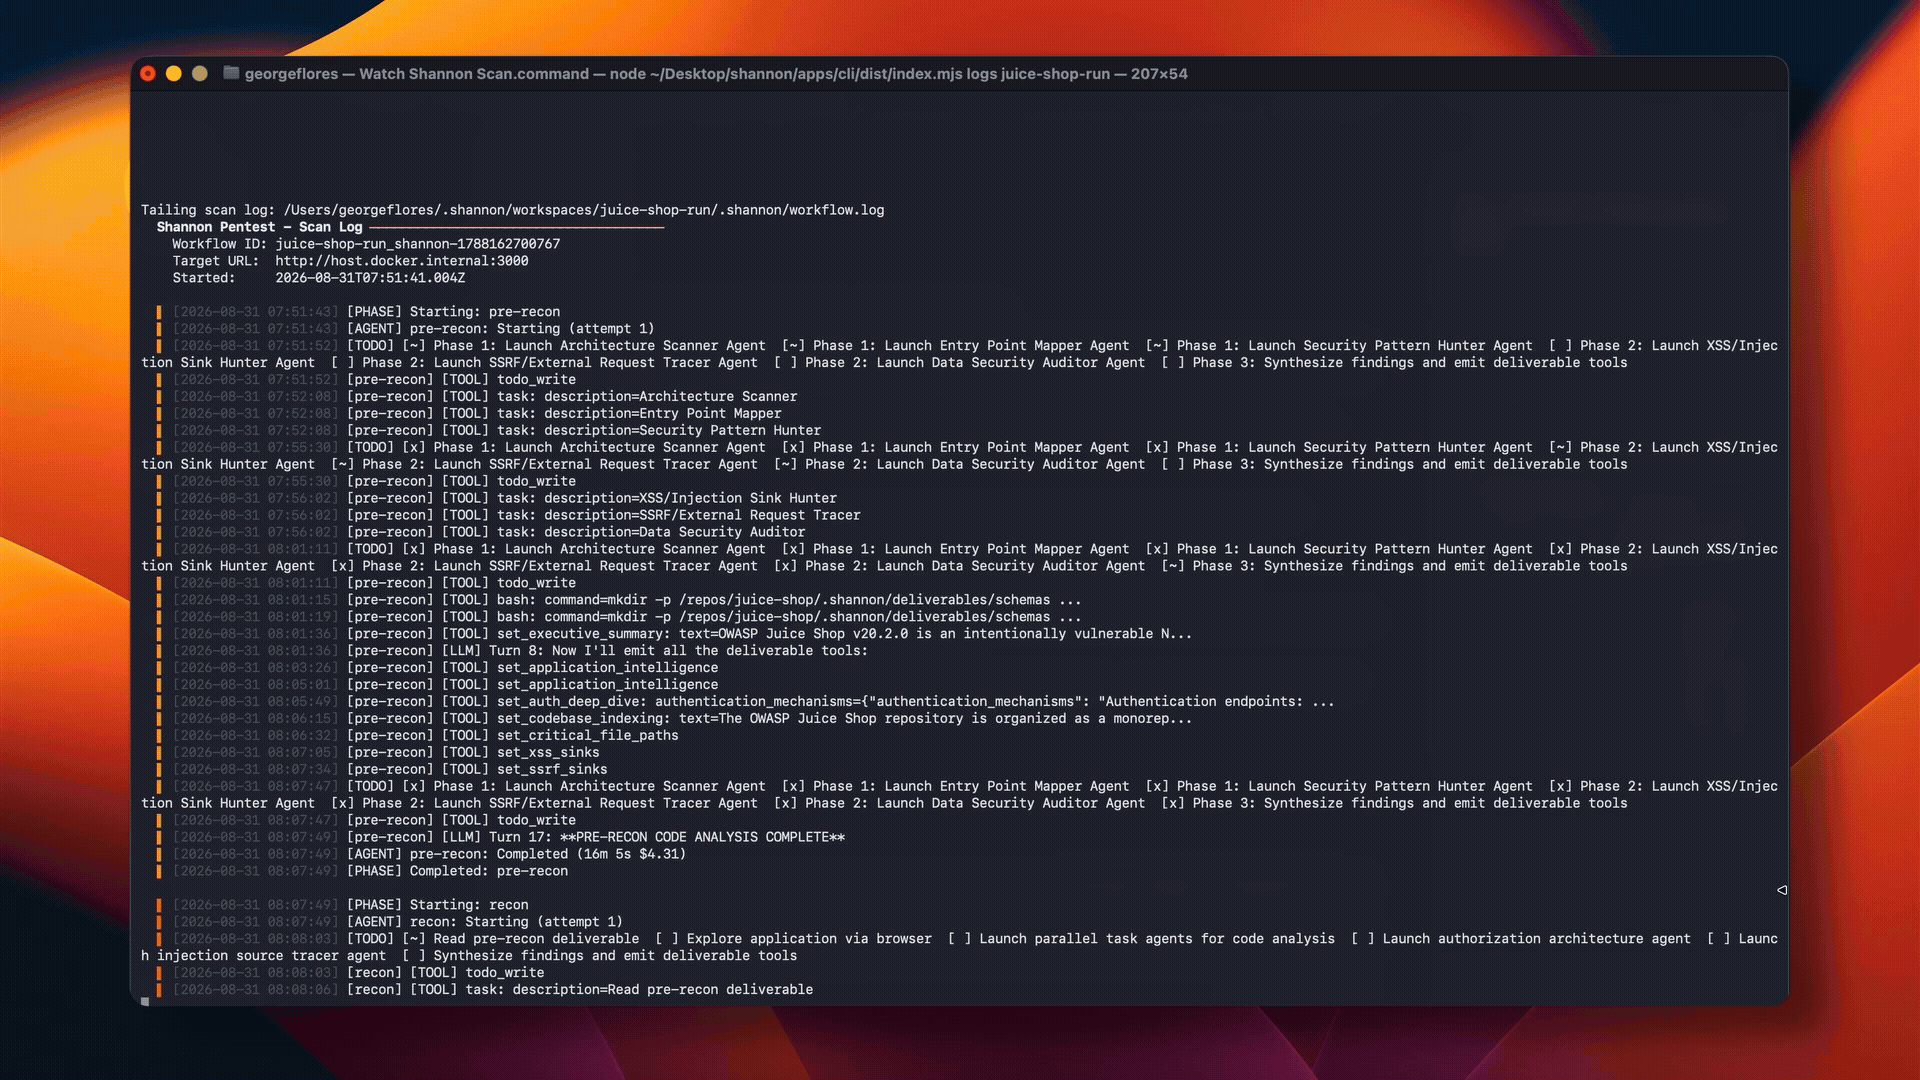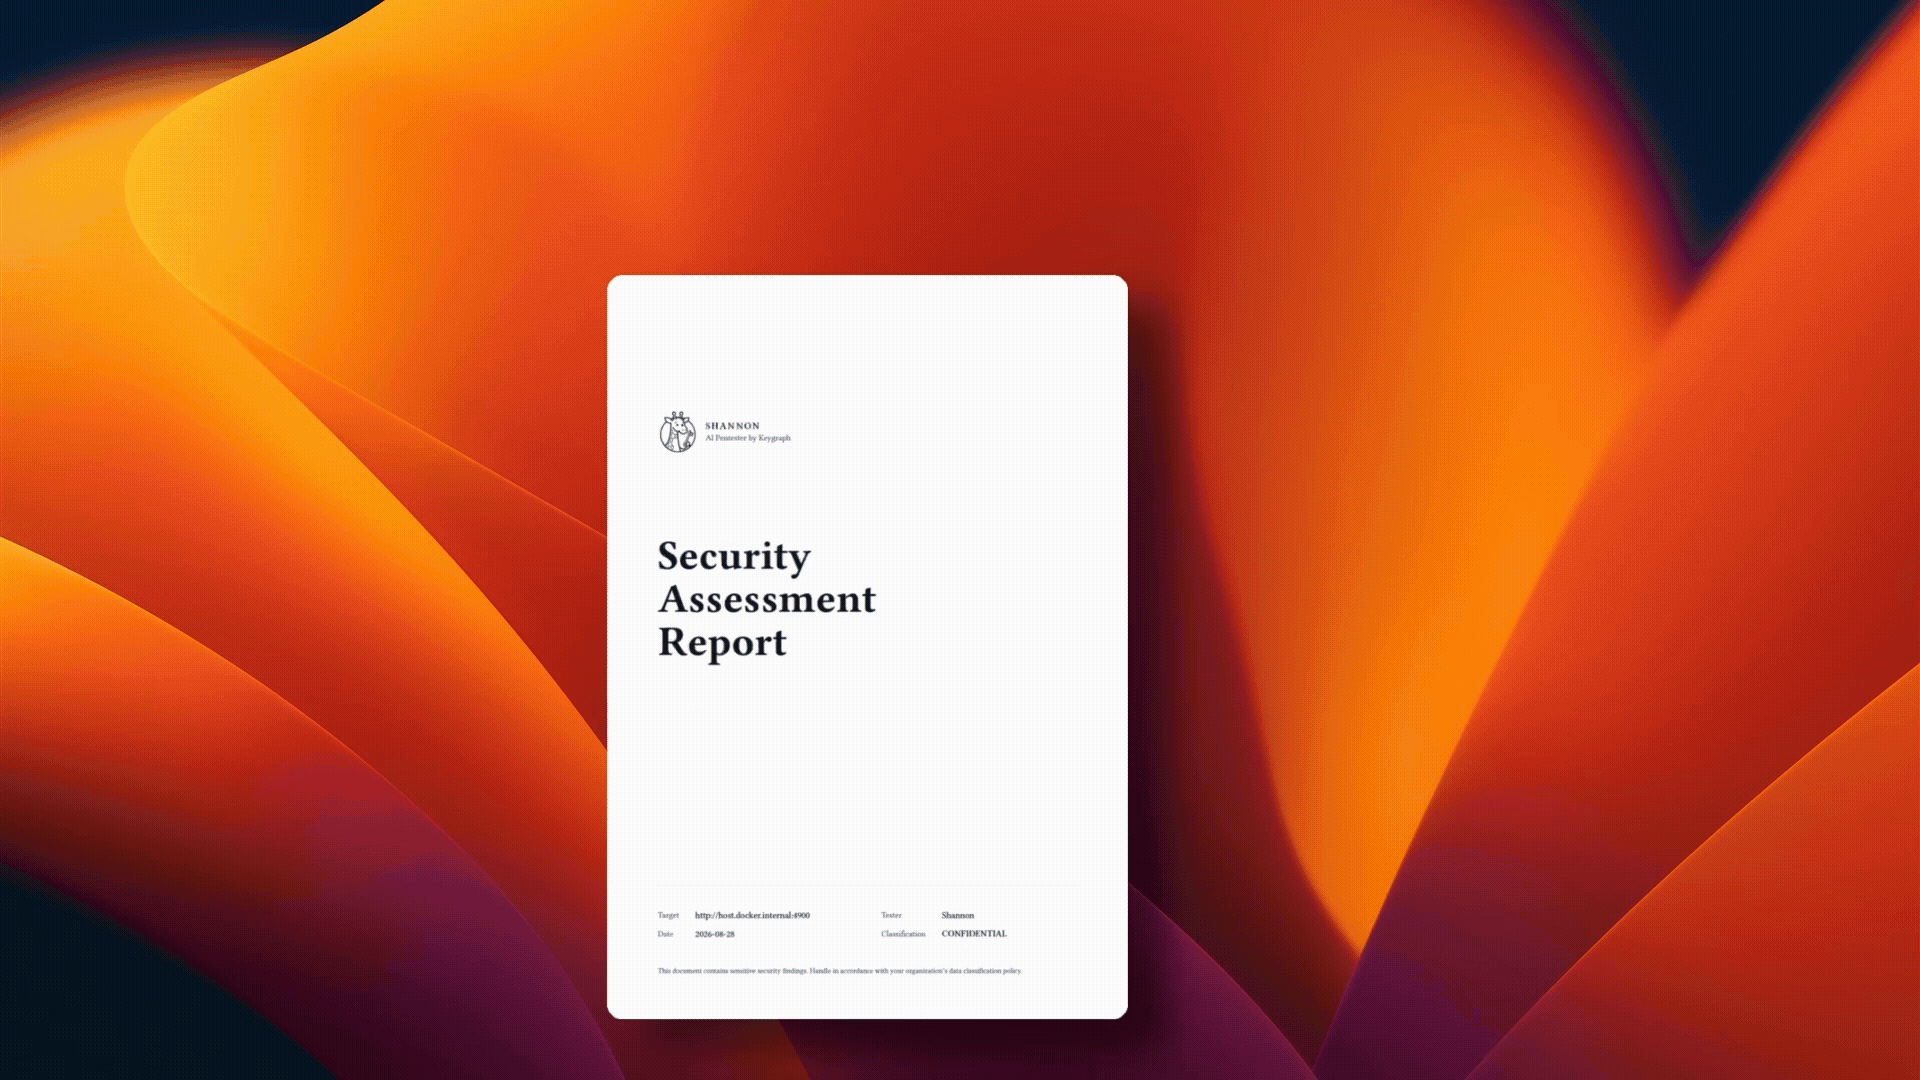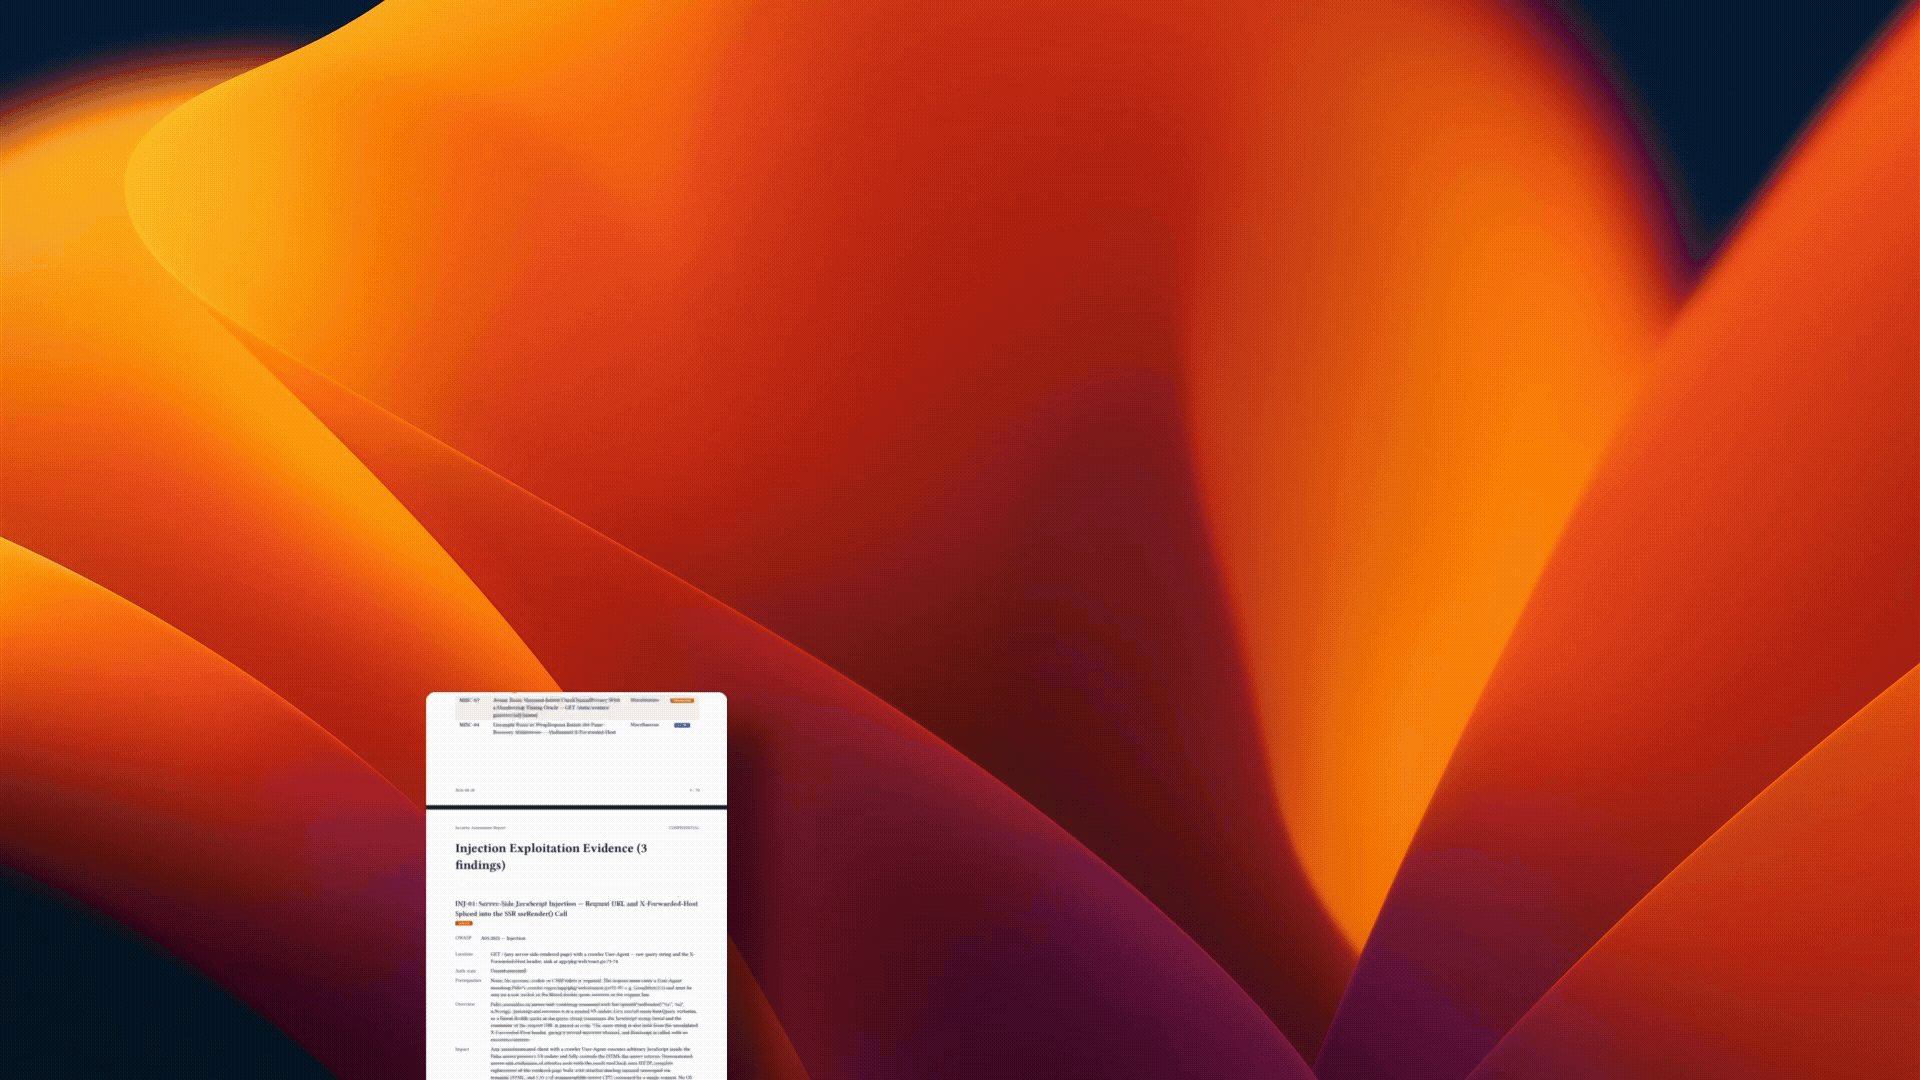
هذه التقارير من فحوصات Shannon Open Source لإصدار Photoview 2.4.0، وهو أحد التطبيقات في مقارنة Doyensec بين Aikido وXBOW. شغّلنا Shannon ضد نفس إصدار التطبيق وقيّمنا نتائجه بشكل منفصل. اقرأ دراسة Doyensec ومقارنة المتابعة من Shannon للمنهجية والقيود والتكاليف والنتائج.