
 keygraphhq/shannon
Shannon هو مختبِر اختراق (Pentester) ذكاء اصطناعي مستقل يعمل بأسلوب الصندوق الأبيض (White-box) لتطبيقات الويب وواجهات برمجة التطبيقات (APIs). يحلل الكود المصدري لديك، ويحدد نواقل الهجوم، وينفذ استغلالات حقيقية لإثبات الثغرات قبل وصولها إلى بيئة الإنتاج.

> [!NOTE]
> **[التحقق السيبراني لنماذج Anthropic وOpenAI](https://github.com/KeygraphHQ/shannon/discussions/483):** أكمل برنامج التحقق السيبراني الخاص بمزوّدك لمنع فشل النماذج ورفضها أثناء أحمال العمل السيبرانية.
<div align="center">
<picture>
<source media="(prefers-color-scheme: dark)" srcset="./assets/github-banner-dark.png">
<source media="(prefers-color-scheme: light)" srcset="./assets/github-banner-light.png">
<img src="https://raw.githubusercontent.com/keygraphhq/shannon/main/assets/github-banner-light.png" alt="Shannon, AI Pentester for Web Apps and APIs, by Keygraph" width="100%">
</picture>
<a href="https://trendshift.io/repositories/15604" target="_blank"><img src="https://trendshift.io/api/badge/repositories/15604" alt="KeygraphHQ%2Fshannon | Trendshift" style="width: 250px; height: 55px;" width="250" height="55"/></a>
### Shannon هو مختبِر اختراق (pentester) مستقل يعمل بالذكاء الاصطناعي لتطبيقات الويب وواجهات برمجة التطبيقات (APIs).
يحلّل الشيفرة المصدرية الخاصة بك، ويحدّد مسارات الهجوم، وينفّذ استغلالات حقيقية لإثبات الثغرات قبل وصولها إلى بيئة الإنتاج. **لا استغلال، لا تقرير.**
**هذا المستودع هو Shannon: الوكيل مفتوح المصدر الكامل، يُشغَّل محليًا من سطر الأوامر الخاص بك.**
<p><strong>تشغيل Shannon</strong></p>
```bash
npx @keygraph/shannon@latest
```
<sub>سيرشدك المُشغِّل التفاعلي خلال الإعداد وأول اختبار اختراق لك.</sub>
---
<a href="https://discord.gg/9ZqQPuhJB7"><picture><source media="(prefers-color-scheme: dark)" srcset="./assets/discord_button_dark.png"><source media="(prefers-color-scheme: light)" srcset="./assets/discord_button_light.png"><img src="https://raw.githubusercontent.com/keygraphhq/shannon/main/assets/discord_button_light.png" height="40" alt="Join Discord"></picture></a> <a href="https://keygraph.io/"><picture><source media="(prefers-color-scheme: dark)" srcset="./assets/keygraph_button_dark.png"><source media="(prefers-color-scheme: light)" srcset="./assets/keygraph_button_light.png"><img src="https://raw.githubusercontent.com/keygraphhq/shannon/main/assets/keygraph_button_light.png" height="40" alt="Visit Keygraph.io"></picture></a>
---
</div>
> [!TIP]
> **وكلاء الذكاء الاصطناعي والنماذج اللغوية الكبيرة:** ابدأ بـ [llms.txt](https://github.com/keygraphhq/shannon/blob/main/llms.txt) للحصول على خريطة موجزة لهذا المستودع، أو استخدم [llms-full.txt](https://github.com/keygraphhq/shannon/blob/main/llms-full.txt) للحصول على ملف README والمستندات مجمّعة في ملف واحد.
## جدول المحتويات
- [جدول المحتويات](#table-of-contents)
- [ما هو Shannon؟](#what-is-shannon)
- [لماذا وُجد Shannon](#why-shannon-exists)
- [لماذا "Shannon"؟](#why-shannon)
- [ليس بديلاً عن مختبري الاختراق البشريين](#not-a-replacement-for-human-pentesters)
- [Shannon أثناء العمل](#shannon-in-action)
- [البدء السريع](#quick-start)
- [المتطلبات الأساسية](#prerequisites)
- [تشغيل Shannon](#run-shannon)
- [القدرات الرئيسية](#key-capabilities)
- [تكاملات CI/CD](#cicd-integrations)
- [GitHub Actions](#github-actions)
- [الإصدارات](#editions)
- [البنية](#architecture)
- [التوثيق](#documentation)
- [السلامة والنطاق والقيود](#safety-scope-and-limitations)
- [الترخيص](#license)
- [شكر وتقدير](#acknowledgements)
- [عن Keygraph](#about-keygraph)
- [المجتمع والدعم](#community-and-support)
- [الأسئلة الشائعة](#common-questions)
- [هل يمكنني استضافة Shannon ذاتيًا؟](#can-i-self-host-shannon)
- [هل يدعم Shannon إحضار مفتاحك الخاص (BYOK)؟](#does-shannon-support-bring-your-own-key-byok)
- [هل يُخرج Shannon بصيغة SARIF؟](#does-shannon-output-sarif)
- [ما مزوّدو الذكاء الاصطناعي الذين يدعمهم Shannon؟](#which-ai-providers-does-shannon-support)
- [هل يمكنني تشغيل Shannon على نموذج محلي أو مستضاف ذاتيًا؟](#can-i-run-shannon-on-a-local-or-self-hosted-model)
- [هل يستغل Shannon الثغرات فعليًا أم يكتفي بالفحص؟](#does-shannon-actually-exploit-vulnerabilities-or-just-scan)
## ما هو Shannon؟
Shannon هو مختبر اختراق ذكاء اصطناعي مستقل طوّرته [Keygraph](https://keygraph.io). يجري اختبارات أمنية لتطبيقات الويب وواجهات API التي تعتمد عليها من خلال الجمع بين تحليل الشيفرة المصدرية والاستغلال الفعلي المباشر.
يحلّل Shannon الشيفرة المصدرية لتطبيق الويب الخاص بك لتحديد نواقل الهجوم المحتملة، ثم يستخدم أتمتة المتصفح وأدوات سطر الأوامر لتنفيذ استغلالات حقيقية ضد التطبيق قيد التشغيل وواجهات API الخاصة به. لا تُدرج في التقرير النهائي سوى الثغرات التي تملك إثبات مفهوم (proof-of-concept) فعّالاً.
Shannon هو الوكيل. هذا المستودع هو Shannon، مختبر الاختراق مفتوح المصدر الذي تشغّله بنفسك. كما يشغّل Shannon نفسه إصدارات Keygraph التجارية، [Pro وEnterprise](https://keygraph.io/pricing). راجع [الإصدارات](#editions) لمقارنة Shannon مع Pro وEnterprise وبرنامج المجتمع.
<a id="why-shannon-exists"></a>
<details>
<summary><strong>لماذا وُجد Shannon</strong></summary>
بفضل أدوات مثل Claude Code وCursor، يُصدر فريقك الشيفرة بلا توقف. لكن اختبار الاختراق الخاص بك؟ يحدث مرة واحدة في السنة. هذا يخلق فجوة أمنية هائلة. ففي الأيام الـ364 الأخرى، قد تُصدر ثغرات إلى بيئة الإنتاج دون أن تدري.
يسدّ Shannon هذه الفجوة من خلال توفير اختبار اختراق آلي عند الطلب يمكن تشغيله مع كل عملية بناء أو إصدار.
</details>
<a id="why-shannon"></a>
<details>
<summary><strong>لماذا "Shannon"؟</strong></summary>
سُمّي على اسم كلود شانون، أبو نظرية المعلومات. في جوهره، الاختبار الاختراقي (pentesting) هو مشكلة معلوماتية: كل فحص يقلل من عدم اليقين بشأن حالة النظام. أفضل الأدوات تعظّم الإشارة المكتسبة من كل طلب، محوّلةً تلك البتات من المعرفة إلى مسار استغلال.
كذلك، أردنا أن تتمكن من قول: "Hey Claude, run Shannon" للعثور على جميع الثغرات الأمنية في تطبيقك المكتوب بالذكاء الاصطناعي.
</details>
<a id="not-a-replacement-for-human-pentesters"></a>
<details>
<summary><strong>ليس بديلاً عن مختبري الاختراق البشريين</strong></summary>
صُمّم Shannon ليعمل جنبًا إلى جنب مع مختبري الاختراق الخبراء وفِرَق الفريق الأحمر (red teamers)، لا ليحل محلهم. يفهم مختبرو الاختراق البارعون الأعمال، ويسلسلون الهجمات بطرق لم يتوقعها أحد، ويجلبون سنوات من الحكمة التي لا تستطيع النماذج الحالية مجاراتها.
يحل Shannon مشكلة مختلفة: هناك برمجيات أكثر بكثير مما تستطيع فرق الأمن تغطيته بالاختبار. تحصل الأنظمة الحرجة على تقييمات خبيرة دورية، بينما الذيل الطويل من التطبيقات الداخلية وواجهات API والخدمات سريعة الحركة نادرًا ما يُختبر على الإطلاق.
ينقل Shannon الاختبار الاختراقي إلى اليسار ضمن دورة حياة تطوير البرمجيات (SDLC). استخدمه لتشغيل اختبارات مدعومة بالاستغلال ضد بيئات الاختبار (staging) والإصدارات بالإيقاع الذي تُشحن به فعليًا، ووفّر وقت الخبراء البشريين للمخاطر التي تحتاج إلى شخص يعرف المؤسسة.
</details>
## Shannon في العمل
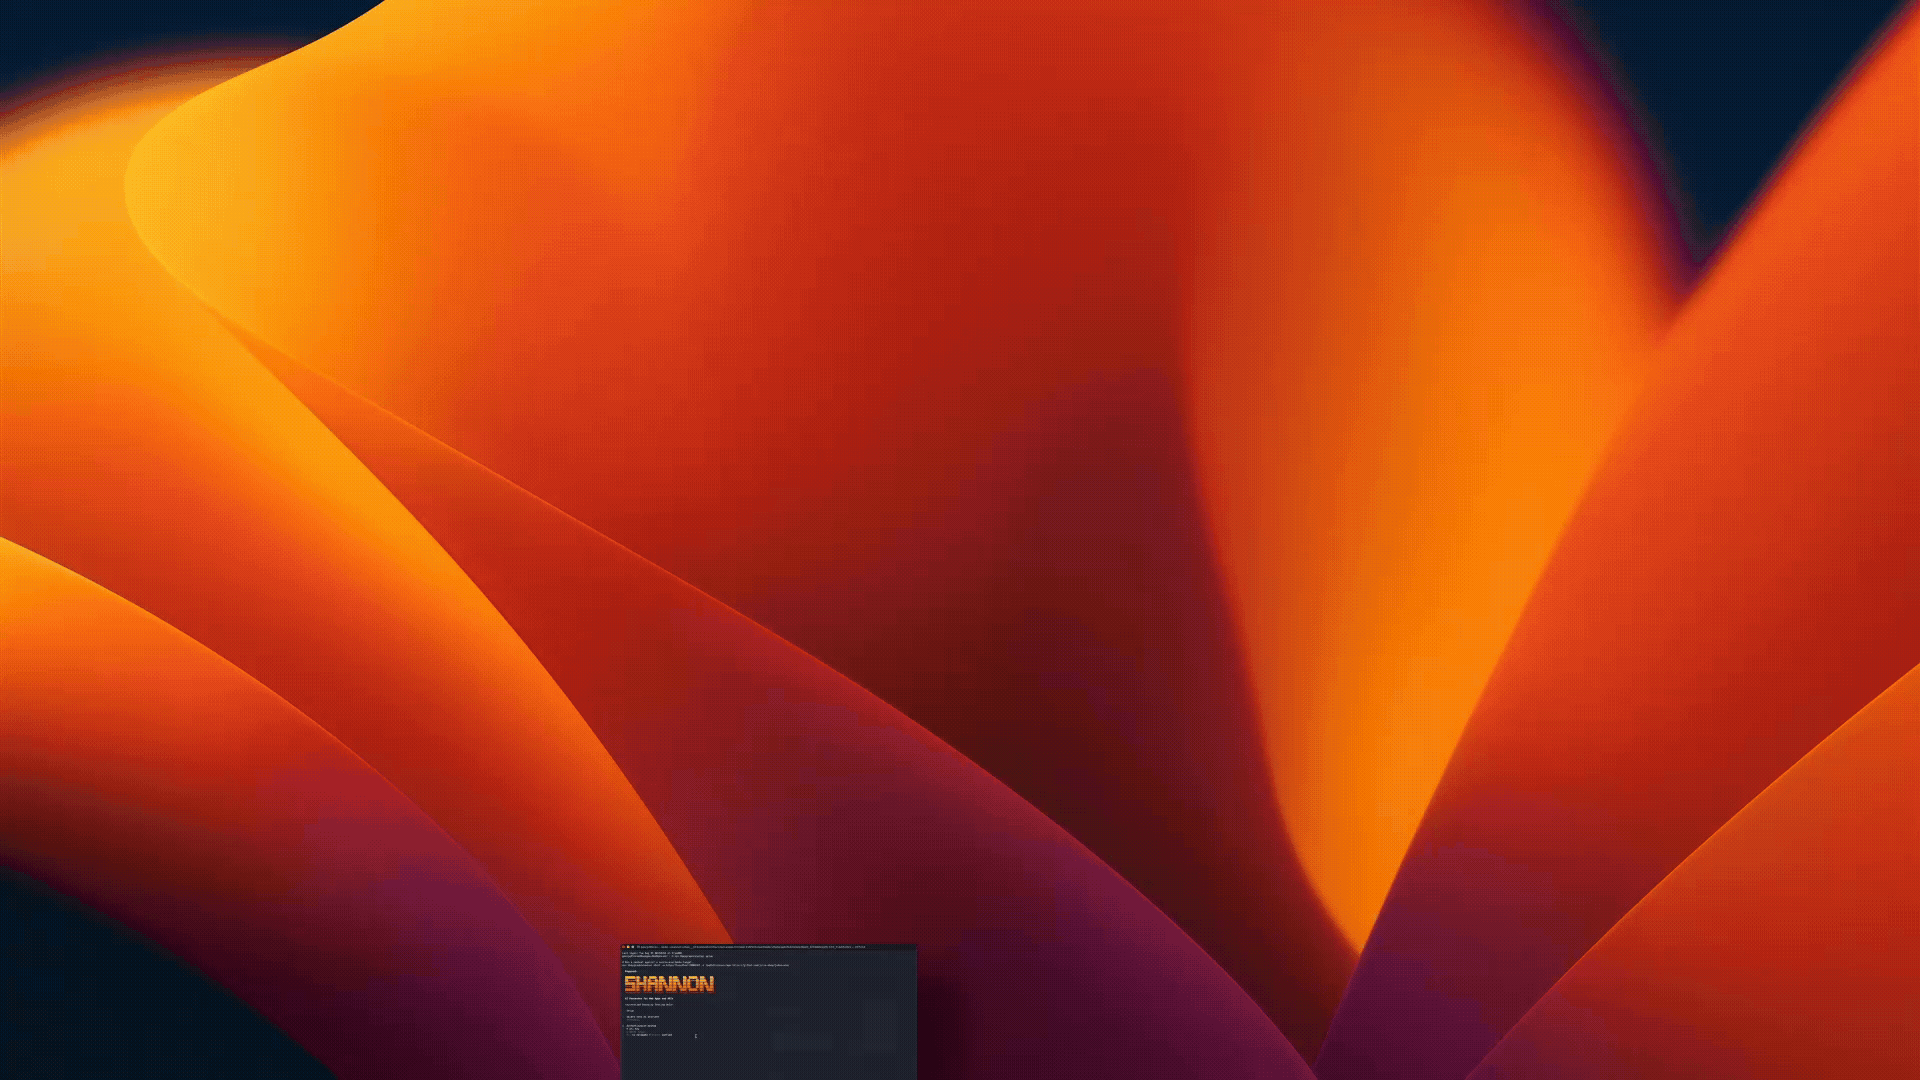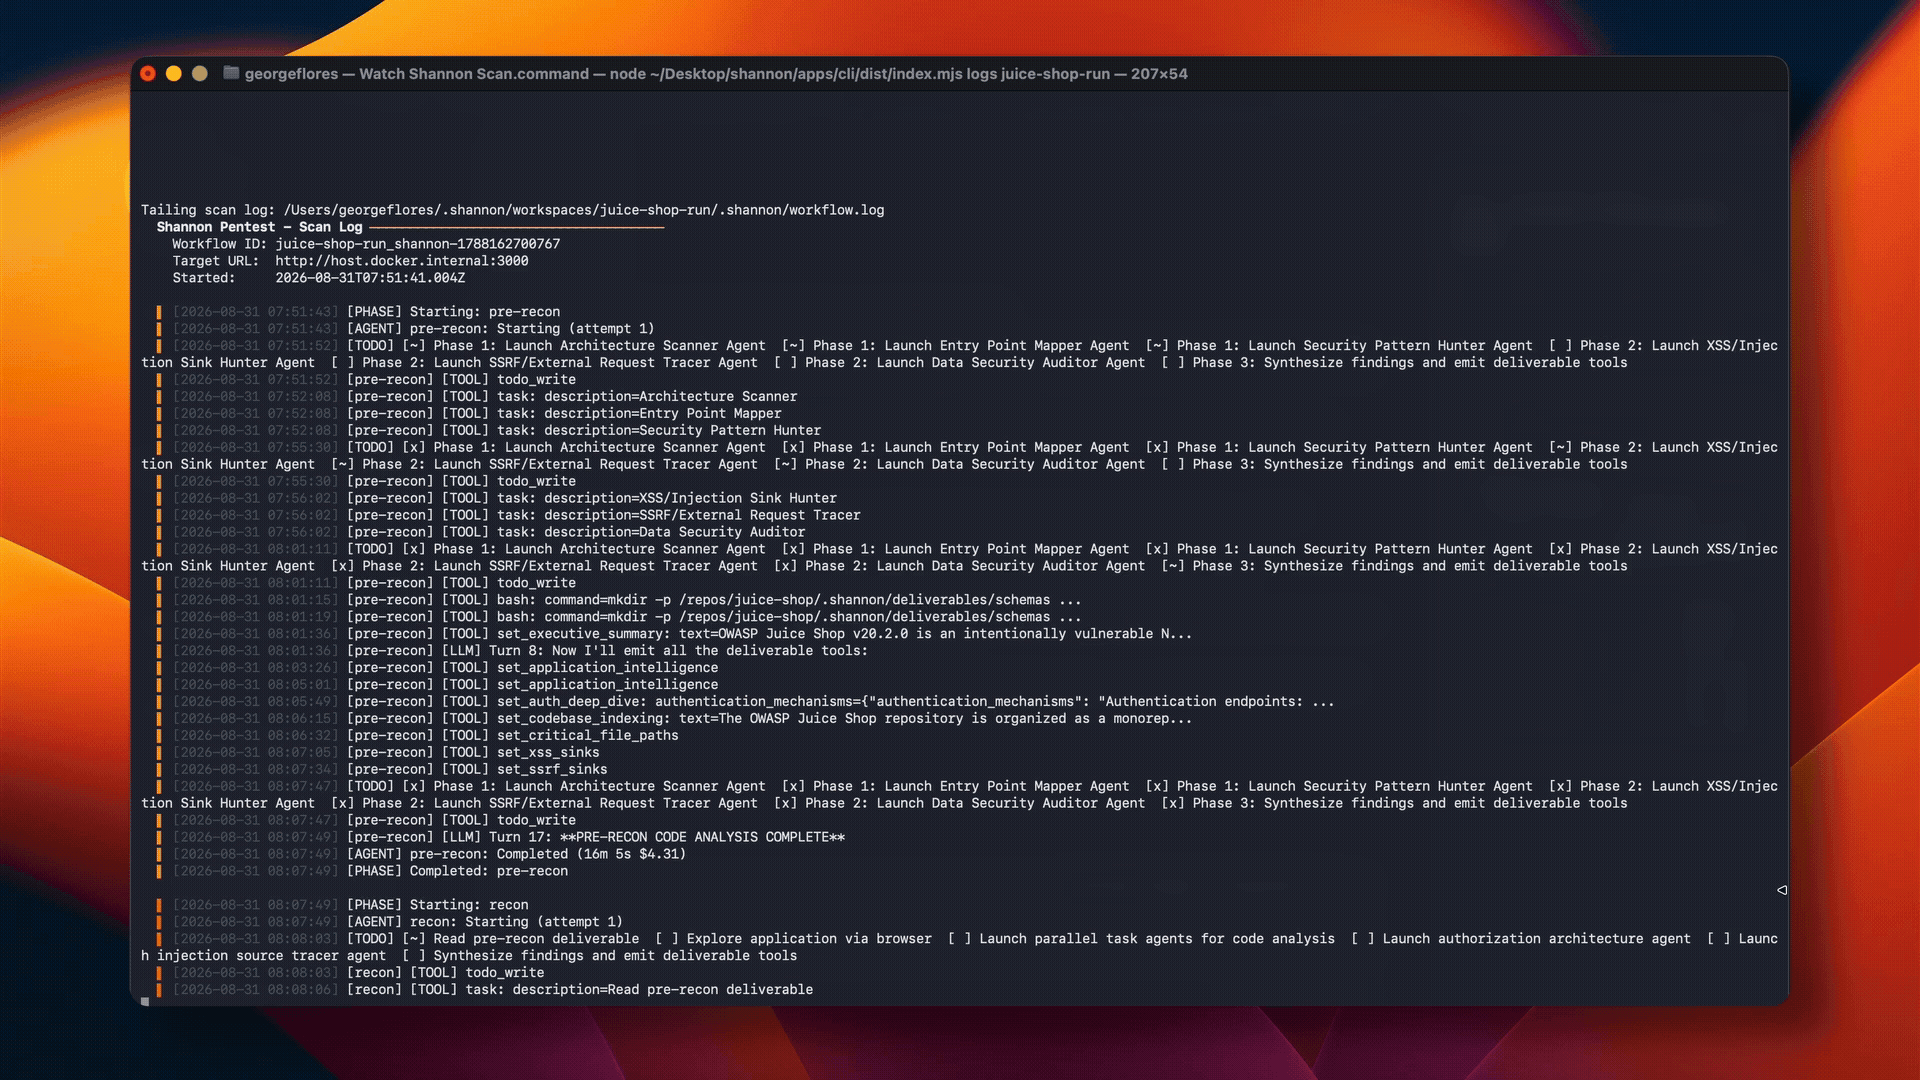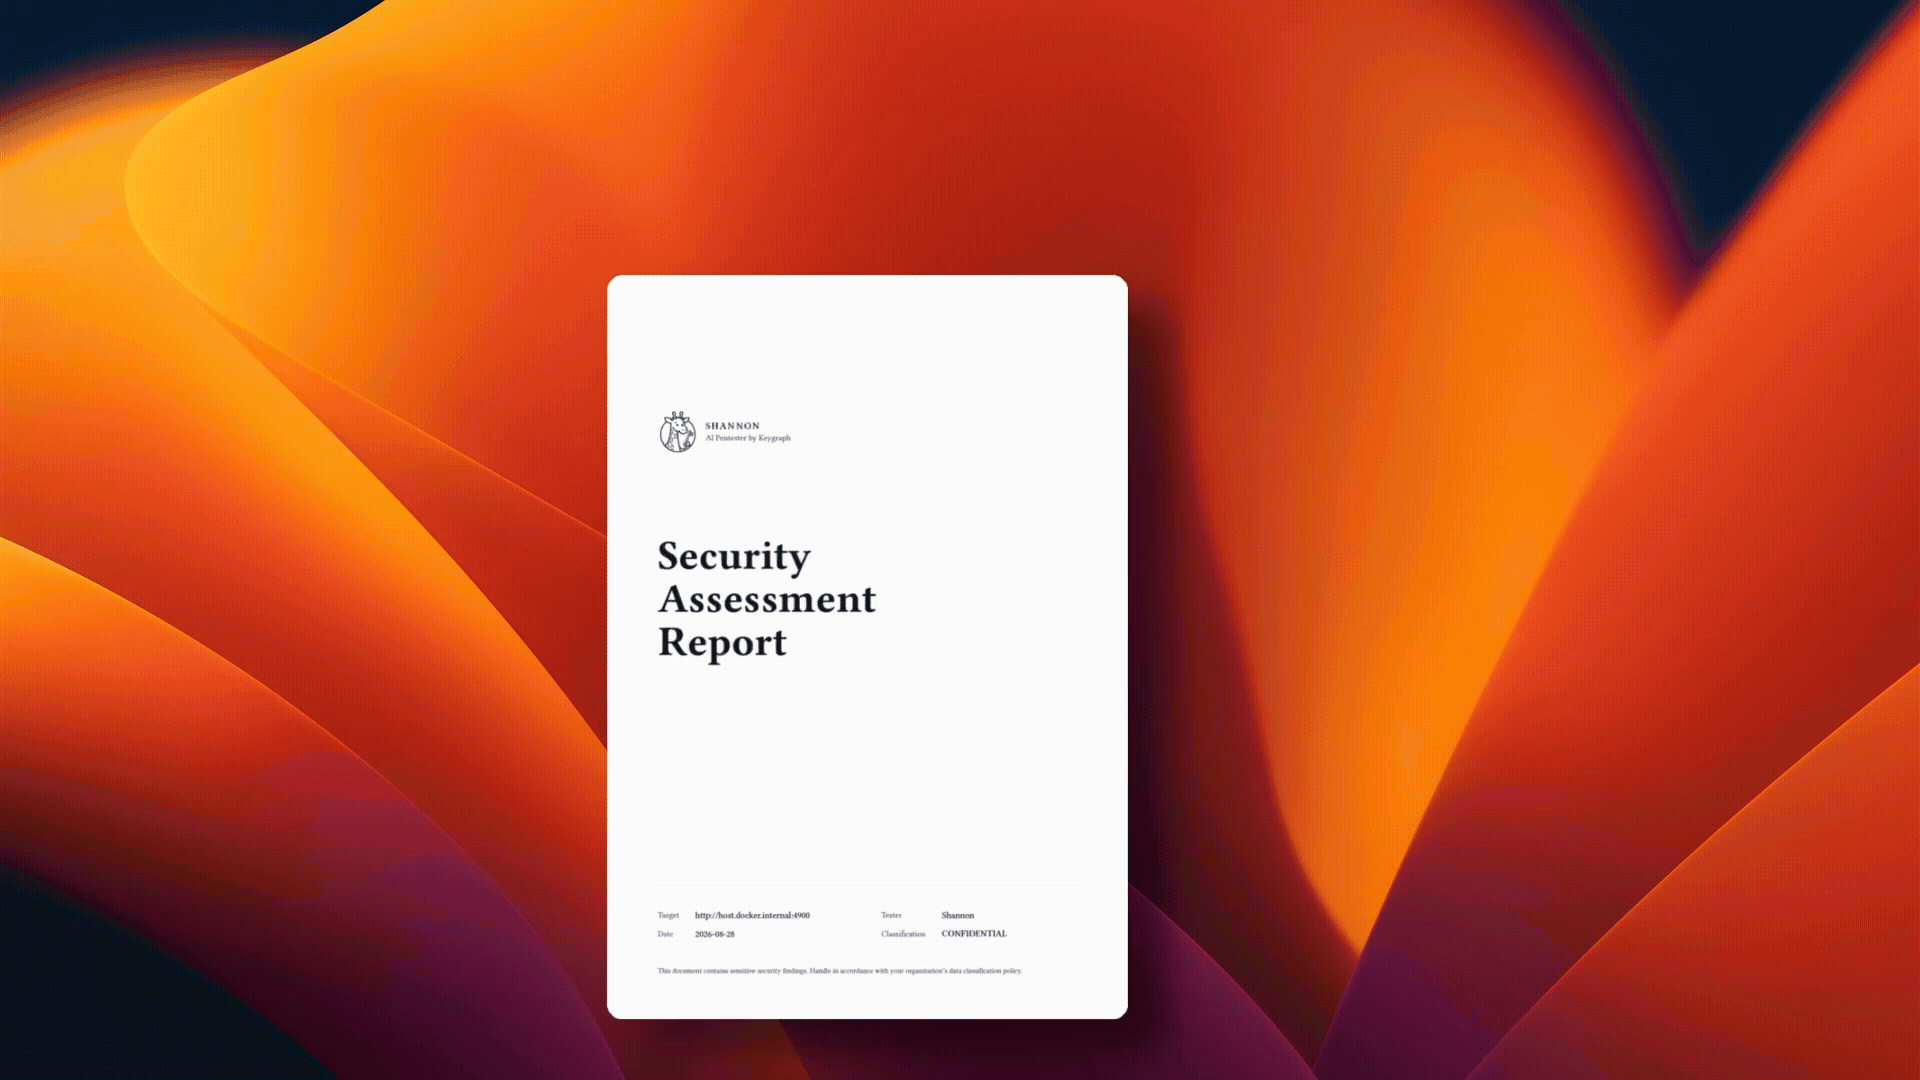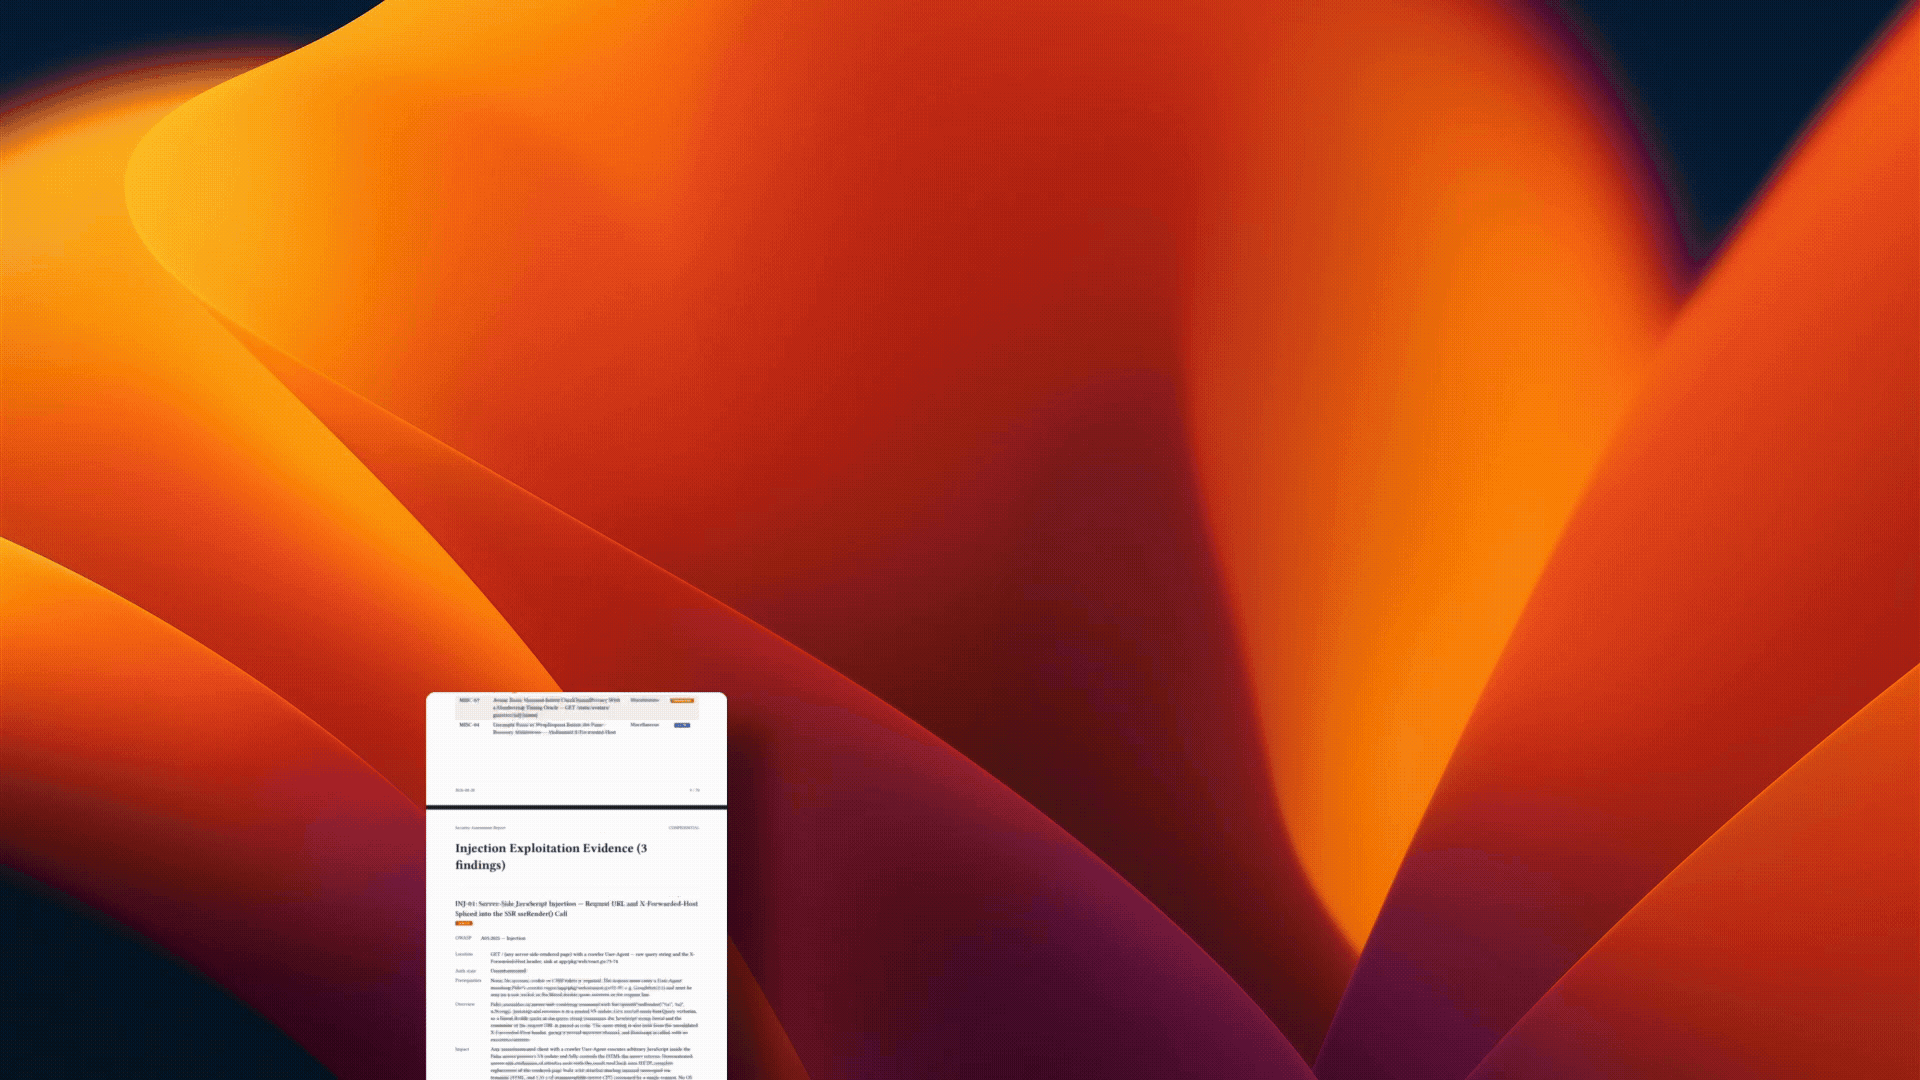
هذه التقارير من فحوصات Shannon OSS لتطبيق Photoview 2.4.0، أحد التطبيقات في مقارنة Doyensec بين Aikido وXBOW. شغّلنا Shannon ضد نفس إصدار التطبيق وقيّمنا نتائجه بشكل منفصل. اقرأ [دراسة Doyensec](https://doyensec.com/resources/ComparingAIApplicationSecurityTestingPlatforms_Doyensec.pdf) و[مقارنة المتابعة الخاصة بنا لـ Shannon](https://github.com/keygraphhq/shannon/blob/main/docs/shannon-xbow-aikido-benchmark.md) للاطلاع على المنهجية والقيود والتكاليف والنتائج.
| Model | Report | SARIF |
| ----------------- | ---------------------------------------------------------------------------- | --------------------------------------------------------------- |
| DeepSeek v4 Flash | [View report](https://github.com/keygraphhq/shannon/blob/main/benchmark/photoview-deepseek-v4-flash.pdf) | [SARIF](https://github.com/keygraphhq/shannon/blob/main/benchmark/photoview-deepseek-v4-flash.sarif) |
| Grok 4.6 | [View report](https://github.com/keygraphhq/shannon/blob/main/benchmark/photoview-grok-4-6.pdf) | [SARIF](https://github.com/keygraphhq/shannon/blob/main/benchmark/photoview-grok-4-6.sarif) |
| Claude Opus 5 | [View report](https://github.com/keygraphhq/shannon/blob/main/benchmark/photoview-opus-5.pdf) | [SARIF](https://github.com/keygraphhq/shannon/blob/main/benchmark/photoview-opus-5.sarif) |
## البدء السريع
### المتطلبات الأساسية
- **Docker**: مطلوب لحاوية العامل (worker container).
- **Node.js 18+**: مطلوب لسير عمل `npx` الموصى به.
- **بيانات اعتماد مزوّد الذكاء الاصطناعي**: يعمل Shannon على Anthropic وOpenAI وxAI وAWS Bedrock و[أي مزوّد آخر](https://github.com/keygraphhq/shannon/blob/main/docs/ai-providers.md#any-other-provider) في كتالوج الأُطُر — ويمكنك توجيه كل منها إلى وكيل (proxy) أو بوابة LLM عبر [عنوان URL أساسي مخصص](https://github.com/keygraphhq/shannon/blob/main/docs/ai-providers.md#custom-base-url)، ويمكن وصف نموذج غير مدرج في الكتالوج عبر [إعداد نموذج مخصص](https://github.com/keygraphhq/shannon/blob/main/docs/ai-providers.md#custom-model-configuration). أنت تجلب مفتاحك الخاص، ولا تقوم Keygraph أبدًا بتمرير حركة المرور الخاصة بنموذجك عبر وكيل. Shannon مستقل عن المزوّد. راجع [مزوّدو الذكاء الاصطناعي](https://github.com/keygraphhq/shannon/blob/main/docs/ai-providers.md#suggested-models) للحصول على معرّفات النماذج المقترحة.
- **تجاوز الضمانات السيبرانية مع مزوّدك**: تطبّق Anthropic وOpenAI ضمانات في الوقت الفعلي على أحمال العمل الأمنية السيبرانية، مما قد يقطع الفحص في منتصف التشغيل. أكمل إرشاداتهم الخاصة بمختبري الأمن الشرعيين قبل تشغيلك الأول - راجع [مزوّدو الذكاء الاصطناعي](https://github.com/keygraphhq/shannon/blob/main/docs/ai-providers.md#cyber-safeguards-do-this-before-your-first-scan) و[إعلان التحقق السيبراني](https://github.com/KeygraphHQ/shannon/discussions/483).
### تشغيل Shannon
> [!WARNING]
> ينفّذ Shannon الاستغلالات فعليًا. شغّله فقط ضد التطبيقات والبيئات التي تملكها أو لديك إذن كتابي صريح باختبارها. لا تشغّل Shannon ضد أنظمة الإنتاج.
```bash
# Configure credentials with the interactive wizard.
npx @keygraph/shannon@latest setup
# Run a pentest against a source-available target.
npx @keygraph/shannon@latest start \
-u https://your-app.com \
-r /path/to/your/repo
```
يقوم Shannon بسحب صورة العامل (worker image) من Docker Hub، ويشغّل البنية التحتية المحلية المطلوبة، ويُثبّت المستودع الهدف للقراءة فقط داخل حاوية عامل مؤقتة، ويكتب النتائج إلى مساحة عمل محلية.
للبناء من المصدر، والفحوصات الموثّقة، والإعداد الخاص بكل مزوّد، وملاحظات المنصات، راجع [التوثيق](#documentation).
> [!TIP]
> **هل تفضّل استخدام اشتراك بدلاً من أرصدة API؟**
>
> - **OpenAI Codex:** يدعم أحدث إصدار من Shannon اشتراكات ChatGPT Plus وPro. اتبع [دليل إعداد اشتراك OpenAI Codex](https://github.com/keygraphhq/shannon/blob/main/docs/ai-providers.md#openai-codex-chatgpt-pluspro-subscription) للبدء.
> - **xAI (Grok):** يدعم أحدث إصدار من Shannon اشتراكات xAI. اتبع [دليل إعداد اشتراك xAI](https://github.com/keygraphhq/shannon/blob/main/docs/ai-providers.md#xai-grok-subscription) للبدء.
> - **Claude Code:** لا يدعم أحدث إصدار من Shannon اشتراكات Claude Code. اتبع [دليل إعداد اشتراك Claude Code](https://github.com/keygraphhq/shannon/blob/main/docs/ai-providers.md#claude-code-subscription) لاستخدام الإصدار `1.9.0`، وهو الإصدار النهائي المبني على Claude Agent SDK.
## القدرات الرئيسية
- **لا استغلال، لا تقرير**: لا يُبلّغ إلا عن الثغرات المؤكَّدة بإثبات مفهوم قابل لإعادة الإنتاج، مما يقلّل من ضجيج الفاحص التخميني.
- **تحليل متقدّم للشيفرة**: يرسم خريطة للبنية المعمارية وحدود الثقة والواجهات وتدفقات البيانات والأصول الحرجة قبل إرسال مسارات هجوم موثوقة إلى وكلاء اختبار الاختراق الحيّين.
- **تنفيذ مستقل**: يشغّل الاستطلاع والتحليل والاستغلال وإعداد التقارير من أمر واحد.
- **تجربة طرفية حيّة**: يبسّط إعداد الفحص ويعرض تقدّم الوكيل ونتائجه دون كشف سجلات التنسيق.
- **اختبار موثّق**: يدعم بيانات الاعتماد وتدفقات تسجيل الدخول وTOTP والمصادقة عبر البريد الإلكتروني ومجالات التركيز وقواعد الاشتباك عبر الإعدادات.
- **تغطية موجّهة نحو OWASP**: يختبر الحقن القابل للاستغلال وXSS وSSRF والمصادقة المعطوبة والتفويض المعطوب.
- **مساحات عمل قابلة للاستئناف**: يستأنف الفحوصات المتوقفة دون تكرار العمل المكتمل.
- **تكاملات أصلية مع CI/CD**: يعمل عبر GitHub Action الرسمي أو مكوّن GitLab CI/CD، ويحافظ على المخرجات، وينشر النتائج، ويضع بوابات على الإصدارات بناءً على الثغرات المُثبتة.
- **تقارير متعددة الصيغ**: يُنتج تقارير PDF وMarkdown غنية بالأدلة بالإضافة إلى JSON وSARIF 2.1.0. SARIF مُفعّل افتراضيًا لفحوصات وضع الاستغلال.
- **محايد تجاه المزوّد وBYOK**: يدعم Anthropic وOpenAI وxAI وAWS Bedrock وواجهات API المتوافقة وبوابات LLM والنماذج المحلية المقدَّمة عبر Ollama أو vLLM أو LM Studio.
- **خاص بالتصميم**: يعمل داخل بنيتك التحتية، ويخزّن النتائج محليًا، ويرسل طلبات النموذج مباشرةً إلى نقطة النهاية التي تختارها. نقطة النهاية المحلية تُبقي البيانات داخل بيئتك.
## تكاملات CI/CD
يمكن تشغيل Shannon باستمرار ضد بيئات الاختبار والتطوير المنشورة عبر تكاملات رسمية لـ [GitHub Actions](https://github.com/KeygraphHQ/shannon-action) و[GitLab CI/CD](https://gitlab.com/KeygraphHQ/shannon-ci).
كلا التكاملين:
- يحلّل مستودع الشيفرة المستخرَج أثناء مهاجمة هدف قيد التشغيل؛
- يحافظ على تقارير PDF وMarkdown وSARIF كمخرجات للخط الأنابيب؛
- يحافظ على سجلات الفحص والوكيل لتصحيح الأخطاء، بما في ذلك التشغيلات غير المكتملة؛
- يدعم اختبارات الاختراق لطلبات السحب والإصدارات والفحوصات المجدولة؛
- يميّز بين تقييم غير مكتمل وفحص مكتمل بلا نتائج؛ و
- يفشل الخط الأنابيب اختياريًا عندما يستغل Shannon ثغرة عند حدّ خطورة مُعدّ أو أعلى منه.
فرضية تحليل الشيفرة لا تُفشل الخط الأنابيب. بوابات الخطورة تحتسب فقط النتائج ذات `status: exploited`.
### GitHub Actions
```yaml
name: Shannon Pentest
on:
workflow_dispatch:
permissions:
security-events: write
jobs:
pentest:
runs-on: ubuntu-latest
steps:
- uses: actions/checkout@v4
- name: Run Shannon
uses: KeygraphHQ/shannon-action@v1
with:
url: https://staging.example.com
api-key: ${{ secrets.SHANNON_AI_API_KEY }}
fail-on-severity: high
upload-sarif: true
```
يقوم الإجراء (Action) افتراضيًا بتعيين `repo` إلى مساحة عمل GitHub المستخرجة. ويحمّل قطعة أثرية (artifact) واحدة تحتوي على تقارير التقييم الأمني وSARIF، بالإضافة إلى قطعة أثرية منفصلة للتشغيل تحتوي على سجلات الفحص والوكيل. يؤدي تفعيل `upload-sarif` إلى نشر النتائج المدعومة إلى فحص الشيفرة في GitHub.
المتطلبات:
- مستودع خاص؛
- مشغّل (runner) مزوّد بـ Docker وDocker Compose v2؛
- الوصول إلى هدف staging أو التطوير قيد التشغيل؛ و
- بيانات اعتماد مزوّد النموذج مخزّنة كسرّ في GitHub Actions.
راجع [توثيق Shannon GitHub Action](https://github.com/KeygraphHQ/shannon-action) و[قائمة GitHub Marketplace](https://github.com/marketplace/actions/shannon-ai-pentester).
## الإصدارات
| الإصدار | ما هو | السعر |
| --- | --- | --- |
| **Shannon** (مفتوح المصدر) | هذا المستودع. مختبِر اختراق (pentester) مستقل وكامل تشغّله بنفسك، محليًا أو في CI/CD، ضد تطبيق تملك شيفرته المصدرية. مناسب للمطورين الأفراد والفرق الصغيرة. | مفتوح المصدر بموجب AGPL-3.0. تدفع فقط تكاليف النموذج الخاصة بك. |
| **برنامج المجتمع** | Keygraph Pro دون تكلفة، للمنظمات غير الربحية الأمريكية 501(c)(3) وللشركات الناشئة في مرحلة التأسيس (seed) أو ما قبل السلسلة A التي لديها 20 مطورًا نشطًا أو أقل. | 0 دولار كرسوم خدمة سحابية طالما كنت مؤهلًا. |
| **Pro** | الإصدار المستضاف سحابيًا من Keygraph، وتديره Keygraph، مع تضمين كل الوحدات. | 50 دولارًا لكل مطور نشط شهريًا. |
| **Enterprise** | كل ما في Pro، مستضاف ذاتيًا في بيئتك الخاصة أو معزول شبكيًا بالكامل (air-gapped). | حسب الطلب. |
راجع [keygraph.io/pricing](https://keygraph.io/pricing) للأسعار الحالية وجدول الميزات الكامل.
**Pro** و**Enterprise** و**برنامج المجتمع** مدعومة بنسخة محسّنة بمستوى المؤسسات من محرك Shannon، وتضيف الثلاثة جميعًا:
- **اختبار اختراق الصندوق الأسود (Black-box)**: يختبر التطبيق قيد التشغيل من الخارج، دون الحاجة إلى شيفرة مصدرية.
- **فحوصات التبعيات (SCA) والأسرار**: SCA مع إمكانية الوصول (reachability)، وفحص الأسرار الذي يشمل سجل المستودع.
- **إدارة النتائج**: سجل واحد لكل ثغرة لكل مستودع عبر الفحوصات والفحّاصات، مع سجل الحالات والمالكين واتفاقيات مستوى الخدمة (SLAs) ولوحات المعلومات.
- **طلبات سحب الإصلاح وإعادة الاختبار**: طلبات سحب إصلاح قابلة للمراجعة، مع التحقق من كل إصلاح عبر إعادة التحليل وإعادة تشغيل الاستغلال، دون إعادة فحص كاملة.
- **Jira والتحكم في الوصول**: مزامنة ثنائية الاتجاه مع Jira، وSSO، وRBAC، وسجلات التدقيق.
لا تملك شيفرة مصدرية؟ استخدم [Blackbox Pentester](https://keygraph.io/agentic-blackbox-pentester).
[قارن بين Shannon وPro وEnterprise بالتفصيل ←](https://github.com/keygraphhq/shannon/blob/main/docs/keygraph-platform.md)
## البنية
يجمع Shannon بين تحليل شيفرة أمني متعدد المراحل والاستطلاع المباشر والاستغلال:
```mermaid
flowchart TD
S["Source code"] --> EXISTING["Recon + vulnerability analysis"]
S --> SAST["Agentic security code analysis"]
EXISTING -- "Pentest candidates" --> REC["Finding reconciliation<br/>(merge + deduplicate)"]
SAST -- "SAST candidates" --> REC
REC -- "Reconciled exploitation queue" --> EXP["Exploitation agents"]
APP["Running application"] --> EXP
EXP -- "Exploit demonstrated" --> REPORT["Reporting<br/>PDF · Markdown · SARIF"]
EXP -- "No exploit demonstrated" --> DROP["Discard"]
REPORT --> CICD["CI/CD gate"]
```
مرحلة بمرحلة:
1. **الاستطلاع وتحليل الثغرات** يستكشف التطبيق قيد التشغيل، ويربط سلوك وقت التشغيل بالشيفرة المصدرية، ويشغّل وكلاء متخصصين عبر الحقن، وXSS، وSSRF، والمصادقة، والتفويض.
2. **تحليل شيفرة الأمان الوكيل** يرسم بنية التطبيق، وحدود الثقة، والواجهات المكشوفة، والاعتماديات، وتدفقات البيانات، والأصول عالية المخاطر، ثم يفتح تحقيقات موجّهة ضدها.
3. **مطابقة النتائج** تدمج كلا مساري المرشحين، وتزيل التكرار المتداخل، وتجمّع ما تبقّى في قائمة انتظار للاستغلال.
4. **وكلاء الاستغلال** يحاولون تنفيذ هجمات إثبات مفهوم حقيقية ضد التطبيق قيد التشغيل.
5. **التحقق** يستبعد كل مرشح لا يستطيع Shannon إثباته.
6. **إعداد التقارير** ينتج تقارير PDF وMarkdown مع الأدلة المرفقة، بالإضافة إلى JSON منظّم وSARIF للأنظمة اللاحقة.
فقط الثغرات المُتحقَّق منها حيًّا تصبح نتائج اختبار اختراق Shannon أو تُحتسب ضمن بوابات الخطورة في CI/CD.
كل فحص يعمل في حاوية Docker مؤقتة مع مساحة عمل معزولة وتنسيق لكل استدعاء.
## التوثيق
استخدم هذه الأدلة للتفاصيل التشغيلية:
| الدليل | استخدمه من أجل |
| --------------------------------------------------------- | ------------------------------------------------------------------------------------------------------------------------------------------------------------------------- |
| [بناء المصدر وأوامر CLI](https://github.com/keygraphhq/shannon/blob/main/docs/development.md) | الاستنساخ، والبناء، والأوامر الشائعة، ومسارات الإخراج، والتطوير المحلي. |
| [الإعدادات](https://github.com/keygraphhq/shannon/blob/main/docs/configuration.md) | الاختبار المُصادَق، وتدفقات تسجيل الدخول، وقواعد الاشتباك، ومرشحات التقارير. |
| [موفرو الذكاء الاصطناعي](https://github.com/keygraphhq/shannon/blob/main/docs/ai-providers.md) | اختيار النموذج، والموفّرون المدعومون (Anthropic، وOpenAI، وxAI، وAWS Bedrock، وأي موفّر آخر يدعمه Pi)، وبوابات LLM المخصصة. |
| [المنصات والشبكات](https://github.com/keygraphhq/shannon/blob/main/docs/platforms.md) | Windows/WSL2، وLinux، وmacOS، وشبكات Docker، والتطبيقات المحلية، وأسماء المضيفين المخصصة. |
| [مساحات العمل والاستئناف](https://github.com/keygraphhq/shannon/blob/main/docs/workspaces.md) | تسمية مساحات العمل، واستئناف الفحوصات المتقطعة، وتخزين مساحات العمل. |
| [السلامة والقيود](https://github.com/keygraphhq/shannon/blob/main/docs/safety.md) | متطلبات الاستخدام المصرّح به، وإرشادات البيئات غير الإنتاجية، والتأثيرات المُعدِّلة، والتكلفة، وتحذيرات النموذج. |
| [التغطية وخارطة الطريق](https://github.com/keygraphhq/shannon/blob/main/docs/coverage-roadmap.md) | تغطية الثغرات الحالية والعمل المخطط له. |
| [Pro وEnterprise](https://github.com/keygraphhq/shannon/blob/main/docs/keygraph-platform.md) | مقارنة Shannon مع Pro، وEnterprise، وبرنامج المجتمع: اختبار الاختراق الصندوق الأسود، وSCA والأسرار، وإدارة النتائج، وطلبات السحب للإصلاح، وإعادة الاختبار، وJira، والنشر. |
## السلامة والنطاق والقيود
Shannon ليس ماسحًا سلبيًا. يمكن لوكلاء الاستغلال الخاصين به إنشاء مستخدمين، وإرسال النماذج، وتغيير حالة التطبيق، وإطلاق طلبات صادرة، والتأثير على النظام المستهدف بطرق أخرى. استخدم بيئات معزولة أو اختبارية أو تطوير محلي ببيانات قابلة للتخلص منها.
أنت مسؤول عن استخدام Shannon بشكل قانوني وأخلاقي. لا توجّه Shannon نحو أنظمة أو مستودعات أو تطبيقات لا تملكها أو لا تملك تصريحًا صريحًا لاختبارها.
قيود مهمة:
- تم ضبط Shannon لإجراء اختبار اختراق سريع ومستنير بالشيفرة في التطوير اليومي وCI/CD. تُقدَّم ميزات SAST الوكيلية الشاملة، وتغطية أوسع للماسحات، والحوكمة المركزية، وإدارة الثغرات على مدار دورة الحياة الكاملة عبر Pro وEnterprise وبرنامج المجتمع.
- لا تزال النتائج تتطلب مراجعة بشرية. قد تحتوي التقارير المولّدة بواسطة LLM على تفاصيل ضعيفة الدعم أو غير صحيحة.
- تُعد Anthropic وOpenAI وxAI وAWS Bedrock مزوّدين مدمجين، وأي مزوّد آخر في كتالوج الأداة يعمل أيضًا — يمكن الوصول إلى كلٍّ منها عبر عنوان URL أساسي مخصص يوجّهه إلى وكيل أو بوابة LLM. تتفاوت قدرات النماذج، والنموذج الذي لا يتبع تعليمات Shannon أو قيود استخدام الأدوات بشكل موثوق سينتج نتائج أضعف.
- قد يستغرق التشغيل الكامل ما يقرب من 1 إلى 1.5 ساعة وقد يتكبد تكاليف واجهة برمجة تطبيقات LLM اعتمادًا على تسعير النموذج وتعقيد التطبيق.
- لا تفحص قواعد شيفرة غير موثوقة أو عدائية. يمكن أن تتعرض الأدوات المدعومة بالذكاء الاصطناعي التي تقرأ الشيفرة المصدرية لحقن الأوامر.
اقرأ الدليل الكامل [السلامة والقيود](https://github.com/keygraphhq/shannon/blob/main/docs/safety.md) قبل تشغيل Shannon في بيئة جديدة.
## الترخيص
Shannon مرخّص بموجب [GNU Affero General Public License v3.0](https://github.com/keygraphhq/shannon/blob/main/LICENSE).
يتوفر الترخيص التجاري والمؤسسي للمؤسسات التي تحتاج إلى شروط ترخيص مختلفة، أو دعم تجاري، أو إعادة توزيع خاصة، أو استخدام كخدمة مُدارة، أو خيارات نشر أوسع، بما في ذلك Keygraph Pro وEnterprise.
للترخيص التجاري، تواصل مع [[email protected]](mailto:[email protected]).
## شكر وتقدير
شكرًا لـ [Pi](https://github.com/earendil-works/pi)،
و[Playwright CLI](https://github.com/microsoft/playwright-cli)،
و[Mantis](https://github.com/google/mantis).
راجع [THIRD_PARTY_NOTICES.md](https://github.com/keygraphhq/shannon/blob/main/THIRD_PARTY_NOTICES.md) للحصول على تفاصيل الترخيص والإسناد.
## عن Keygraph
---
[Read more](https://github.com/keygraphhq/shannon)
