

juice-shop v20.2.0
تطبيق ويب ضعيف عن قصد يغطي ثغرات OWASP Top 10 للتدريب الأمني، ومسابقات CTF، وممارسة اختبار الاختراق مع أكثر من 100 تحدي اختراق.
 OWASP Juice Shop





أكثر متجر إلكتروني جدير بالثقة على الإطلاق. (@dschadow) — أفضل متجر عصائر على الإنترنت بأكمله! (@shehackspurple) — في الواقع أكثر تطبيق ضعيف خالٍ من الأخطاء في الوجود! (@vanderaj) — أولاً 😂😂ثم 😢 (@kramse) — لكن هذا لا علاقة له بالعصائر. (زوجة @coderPatros)
متجر OWASP Juice Shop هو على الأرجح أكثر تطبيقات الويب غير الآمنة حداثة وتطوراً! يمكن استخدامه في التدريبات الأمنية والعروض التوضيحية للتوعية ومسابقات CTF وكخنزير غينيا للأدوات الأمنية! يغطي Juice Shop نقاط الضعف من قائمة OWASP Top Ten بأكملها بالإضافة إلى العديد من الثغرات الأمنية الأخرى الموجودة في التطبيقات الواقعية!
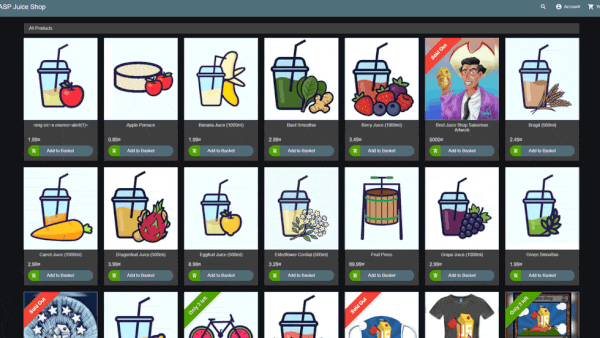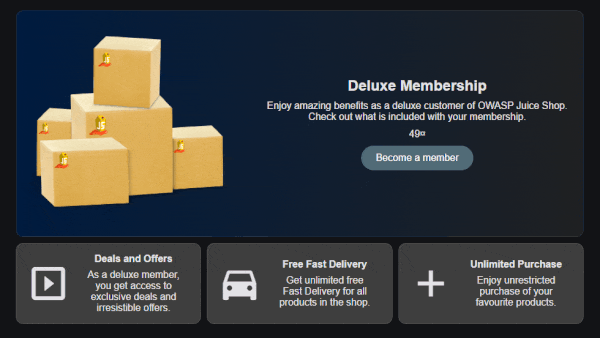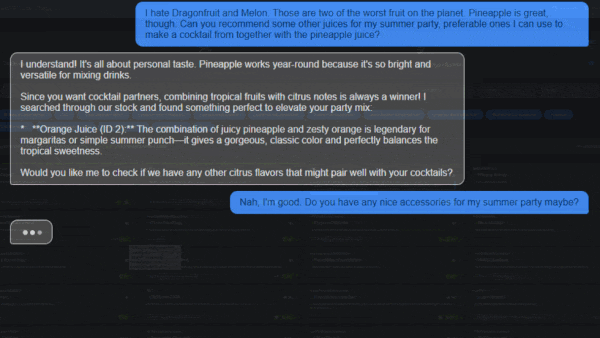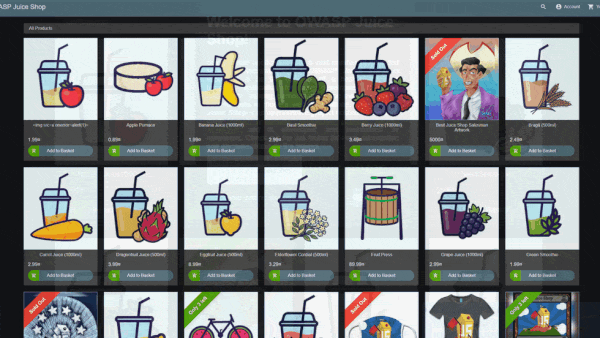
للحصول على مقدمة مفصلة وقائمة كاملة بالميزات ونظرة عامة على البنية، يرجى زيارة صفحة المشروع الرسمية: https://owasp-juice.shop
جدول المحتويات
الإعداد
يمكنك العثور على بعض طرق التثبيت الأقل شيوعًا بالإضافة إلى إرشادات تشغيل Juice Shop على مجموعة متنوعة من موفري الحوسبة السحابية في توثيق تشغيل OWASP Juice Shop.
تتطلب بعض التحديات موفر AI/LLM لتعمل بشكل صحيح. تحقق من توثيق إعداد التبعيات الخارجية للحصول على إرشادات حول تكوين موفري AI محليين أو سحابيين.
من المصادر

- قم بتثبيت node.js
- قم بتشغيل
git clone https://github.com/juice-shop/juice-shop.git --depth 1(أو استنساخ fork الخاص بك من المستودع) - انتقل إلى المجلد المستنسخ باستخدام
cd juice-shop - قم بتشغيل
npm install(يتم ذلك مرة واحدة فقط قبل البدء الأول أو عند تغيير الكود المصدري) - قم بتشغيل
npm start - تصفح إلى http://localhost:3000
التوزيعات المجمعة


- قم بتثبيت node.js 64 بت على جهاز Windows أو MacOS أو Linux الخاص بك
- قم بتنزيل
juice-shop-<version>_<node-version>_<os>_x64.zip(أو.tgz) المرفق بـ أحدث إصدار - قم بفك الضغط و
cdإلى المجلد الذي تم فك ضغطه - قم بتشغيل
npm start - تصفح إلى http://localhost:3000
تتضمن كل توزيعة مجمعة بعض الثنائيات لـ
sqlite3وlibxmljs2المرتبطة بنظام التشغيل وإصدار node.js الذي تم تنفيذnpm installعليه.
حاوية Docker


- قم بتثبيت Docker
- قم بتشغيل
docker pull bkimminich/juice-shop - قم بتشغيل
docker run --rm -p 127.0.0.1:3000:3000 bkimminich/juice-shop - تصفح إلى http://localhost:3000 (على macOS و Windows تصفح إلى http://192.168.99.100:3000 إذا كنت تستخدم docker-machine بدلاً من تثبيت docker الأصلي)
Vagrant
- قم بتثبيت Vagrant و Virtualbox
- قم بتشغيل
git clone https://github.com/juice-shop/juice-shop.git(أو استنساخ fork الخاص بك من المستودع) - قم بتشغيل
cd vagrant && vagrant up - تصفح إلى 192.168.56.110
العرض التوضيحي
لا تتردد في إلقاء نظرة على أحدث إصدار من OWASP Juice Shop: http://demo.owasp-juice.shop
هذه مجرد نسخة اختبار ونظرة خاطفة! ليس من المفترض أن تستخدم هذه النسخة لأغراض اختراقك الخاصة! لا يوجد ضمان لوقت التشغيل! نظرات حادة مضمونة إذا قمت بتعطيلها!
التوثيق
توافق إصدار Node.js

يدعم OWASP Juice Shop رسمياً الإصدارات التالية من node.js بما يتماشى مع جدول LTS الرسمي لـ node.js بأكبر قدر ممكن. يتم تقديم صور Docker والتوزيعات المجمعة وفقًا لذلك.