

infisical v0.162.24
Infisical هي المنصة مفتوحة المصدر لإدارة الأسرار والشهادات وإدارة الوصول المميز.

منصة إدارة الأسرار مفتوحة المصدر: قم بمزامنة الأسرار/الإعدادات عبر فريقك/بنيتك التحتية وامنع تسرب الأسرار.
Slack | Infisical Cloud | الاستضافة الذاتية | الوثائق | الموقع الإلكتروني | Twitter | التوظيف (عن بُعد/سان فرانسيسكو)


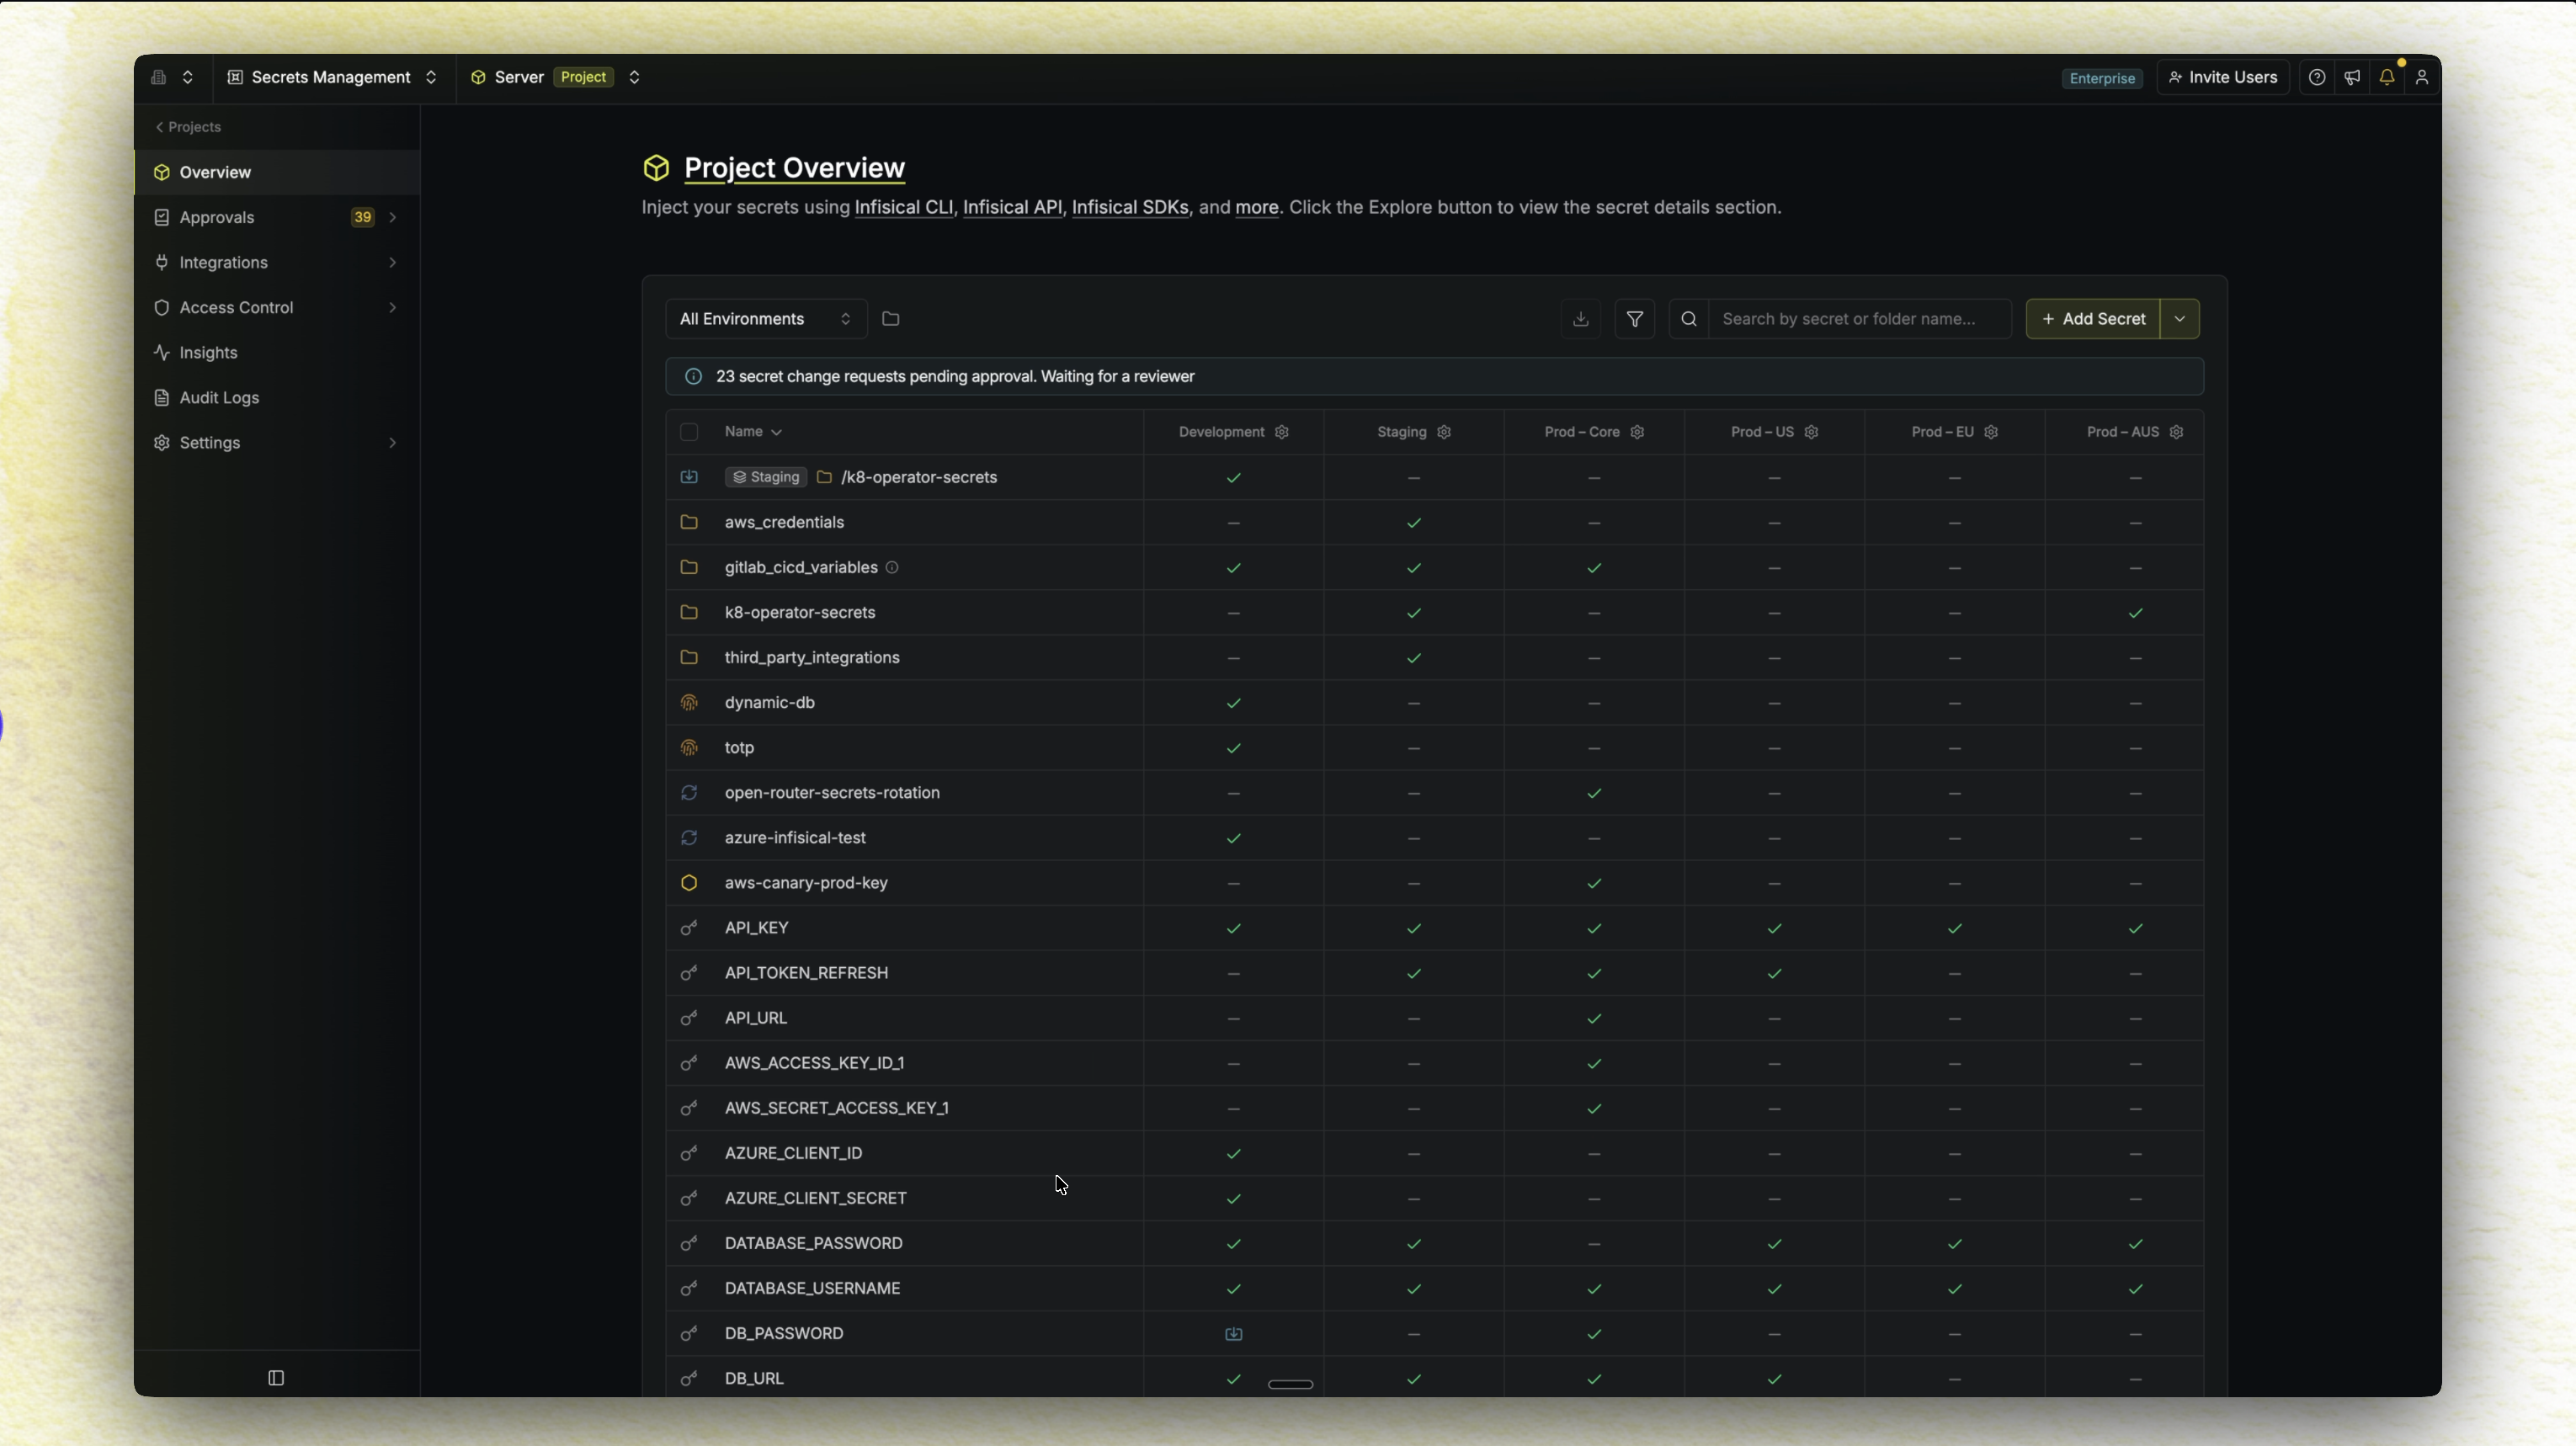
مقدمة
Infisical هي منصة البنية التحتية الأمنية مفتوحة المصدر التي تستخدمها الفرق لإدارة الأسرار والشهادات والوصول المميز.
نحن في مهمة لجعل الأدوات الأمنية أكثر سهولة في الوصول للجميع، وليس فقط لفرق الأمن، وهذا يعني إعادة تصميم تجربة المطور بالكامل من الصفر.
الميزات
إدارة الأسرار:
قم بمركزة أسرار تطبيقك وإعداداتك عبر كل بيئة، مع ميزات مدمجة للإصدارات والتدوير ومنع التسرب.
- لوحة التحكم: إدارة الأسرار عبر المشاريع والبيئات (مثل التطوير والإنتاج، إلخ) من خلال واجهة سهلة الاستخدام.
- مزامنة الأسرار: مزامنة الأسرار إلى منصات مثل GitHub وVercel وAWS، واستخدام أدوات مثل Terraform وAnsible والمزيد.
- إصدار الأسرار و**الاسترداد في نقطة زمنية**: تتبع كل سر وحالة مشروع؛ وتراجع عند الحاجة.
- تدوير الأسرار: تدوير الأسرار على فترات منتظمة لخدمات مثل PostgreSQL وMySQL وAWS IAM والمزيد.
- الأسرار الديناميكية: توليد أسرار مؤقتة عند الطلب لخدمات مثل PostgreSQL وMySQL وRabbitMQ والمزيد.
- فحص الأسرار ومنع التسرب: منع تسرب الأسرار إلى git.
- مشغل Infisical Kubernetes: توصيل الأسرار إلى أعباء عمل Kubernetes الخاصة بك وإعادة تحميل النشرات تلقائيًا.
- وكيل Infisical: حقن الأسرار في التطبيقات دون تعديل أي منطق برمجي.
- رموز العسل: زرع بيانات اعتماد وهمية بجانب أسرارك الحقيقية تعمل كأجهزة إنذار، لتنبيه فريقك فورًا في اللحظة التي يحاول فيها مهاجم استخدامها.
- خزنة الوكيل: وساطة وصول وكلاء الذكاء الاصطناعي إلى واجهات برمجة التطبيقات الخارجية بحيث لا يحتفظ الوكلاء أبدًا ببيانات اعتماد حقيقية. يتم توجيه الطلبات الصادرة عبر وكيل يحقن الأسرار قبل إعادة التوجيه، مما يلغي خطر سرقة بيانات الاعتماد من حقن المطالبات.
إدارة الشهادات
قم بتشغيل PKI خاص كامل: إصدار وإدارة ومراقبة شهادات X.509 من منصة مركزية.
- المرجع المصدق الداخلي: إنشاء وإدارة تسلسل هرمي لمرجع مصدق خاص مباشرة داخل Infisical.
- المرجع المصدق الخارجي: التكامل مع سلطات الشهادات الخارجية مثل Let’s Encrypt وDigiCert وMicrosoft AD CS والمزيد للاستفادة من البنية التحتية الحالية لـ PKI أو إصدار شهادات موثوقة علنًا.
- إدارة دورة حياة الشهادات: إنشاء ملفات تعريف وسياسات للشهادات للتحكم في كيفية إصدار الشهادات، بما في ذلك طرق التسجيل مثل API وACME وEST. إدارة دورة الحياة الكاملة من الإصدار إلى التجديد والإلغاء مع تتبع CRL والمخزون.
- مزامنة الشهادات: مزامنة الشهادات إلى منصات خارجية مثل AWS Certificate Manager وAzure Key Vault.
- التنبيهات: تكوين تنبيهات لانتهاء صلاحية شهادات CA وشهادات الكيانات النهائية.
- توقيع الكود: توقيع القطع البرمجية مثل الحاويات والمثبتات والحزم بشهادات توقيع كود مُدارة، مع موافقة مركزية وسجل تدقيق كامل.
نظام إدارة المفاتيح Infisical (KMS):
إدارة المفاتيح التشفيرية مركزيًا واستخدامها لتشفير وفك تشفير البيانات عبر مشاريعك.
- المفاتيح التشفيرية: إدارة المفاتيح مركزيًا عبر المشاريع من خلال واجهة سهلة الاستخدام أو عبر API.
- تشفير وفك تشفير البيانات: استخدام مفاتيح متماثلة لتشفير وفك تشفير البيانات.
إدارة الوصول المميز (PAM)
إدارة وتأمين الوصول إلى البنية التحتية الحرجة مثل قواعد البيانات والخوادم مع ضوابط قائمة على السياسات والموافقات ورؤية كاملة للجلسات.
- إدارة الوصول المميز: فصل هوية المستخدم عن بيانات اعتماد البنية التحتية. يصادق المستخدمون بهوية SSO الخاصة بهم بينما تقوم Infisical بوساطة الوصول في الوقت المناسب إلى موارد مثل PostgreSQL وخوادم SSH وKubernetes وActive Directory والمزيد.
- تسجيل الجلسات: التقاط وإعادة تشغيل الجلسات المميزة للتدقيق والامتثال، مع رؤى جلسات الذكاء الاصطناعي لإظهار الأنشطة الخطرة.
- تدوير بيانات الاعتماد: تدوير بيانات الاعتماد الأساسية للموارد المُدارة تلقائيًا بحيث لا تغادر الأسرار الثابتة Infisical أبدًا.
- الوصول عبر الويب: الاتصال بموارد SSH وPostgreSQL وRedis وWindows RDP مباشرة من المتصفح.
المنصة العامة:
قدرات تمتد عبر كل منتجات Infisical.
- طرق المصادقة: مصادقة الهويات الآلية مع Infisical باستخدام طريقة مصادقة سحابية أصلية أو غير مرتبطة بمنصة معينة (مصادقة Kubernetes، مصادقة GCP، مصادقة Azure، مصادقة AWS، مصادقة OIDC، المصادقة العامة).
- ضوابط الوصول: تعريف ضوابط تفويض متقدمة للمستخدمين والهويات الآلية مع RBAC والامتيازات الإضافية والوصول المؤقت وطلبات الوصول وسير عمل الموافقات والمزيد.
- سجلات التدقيق: تتبع كل إجراء يتم على المنصة، مع بث سجلات التدقيق الاختياري إلى مزودي تسجيل خارجيين.
- البوابة: الوصول بأمان إلى موارد الشبكة الخاصة من Infisical دون فتح اتصالات واردة إلى بيئتك.
- الاستضافة الذاتية: نشر Infisical محليًا أو في السحابة بسهولة؛ والحفاظ على البيانات في بنيتك التحتية الخاصة.
- Infisical SDK: التفاعل مع Infisical عبر SDKs للعملاء (Node، Python، Go، Ruby، Java، .NET)
- Infisical CLI: التفاعل مع Infisical عبر CLI؛ مفيد لحقن الأسرار في التطوير المحلي وخطوط أنابيب CI/CD.
- Infisical API: التفاعل مع Infisical عبر API.
البدء
اطلع على أدلة البدء السريع
| استخدام Infisical Cloud | نشر Infisical محليًا |
|---|---|
| الطريقة الأسرع والأكثر موثوقية للبدء مع Infisical هي التسجيل مجانًا في Infisical Cloud. | عرض جميع خيارات النشر هل تستضيف ذاتيًا بالفعل؟ خطط لترقيات الإصدار باستخدام أداة ترقية Infisical. |
تشغيل Infisical محليًا
لإعداد وتشغيل Infisical محليًا، تأكد من تثبيت Git وDocker على نظامك.
Linux/macOS:
git clone https://github.com/Infisical/infisical && cd "$(basename $_ .git)" && cp .env.example .env && docker compose -f docker-compose.prod.yml up
Windows (Command Prompt):
git clone https://github.com/Infisical/infisical && cd infisical && copy .env.example .env && docker compose -f docker-compose.prod.yml up
بمجرد التشغيل، أنشئ حسابًا على http://localhost:80.
هل تريد المساهمة؟ اطلع على دليلنا لمعرفة كيفية البدء.
فحص ومنع تسرب الأسرار
بالإضافة إلى إدارة الأسرار مع Infisical، يمكنك أيضًا الفحص عن أكثر من 140+ نوعًا من الأسرار في ملفاتك ومجلداتك ومستودعات git الخاصة بك.
لفحص سجل git الكامل، قم بتشغيل:
infisical scan --verbose
قم بتثبيت خطاف ما قبل الالتزام لفحص كل التزام قبل دفعه إلى مستودعك
infisical scan install --pre-commit-hook
تعرف على ميزة فحص الكود في Infisical هنا
مفتوح المصدر مقابل المدفوع
هذا المستودع متاح بموجب رخصة MIT expat، باستثناء دليل ee الذي سيحتوي على ميزات مؤسسية متميزة تتطلب ترخيص Infisical.
إذا كنت مهتمًا بـ Infisical Cloud المُدار أو عرض المؤسسات المستضاف ذاتيًا، فاطلع على موقعنا الإلكتروني أو احجز اجتماعًا معنا.
الأمان
يرجى عدم فتح مشكلات GitHub أو النشر في منتدانا العام لثغرات الأمان، لأنها عامة!
تأخذ Infisical قضايا الأمان على محمل الجد. إذا كانت لديك أي مخاوف بشأن Infisical أو تعتقد أنك اكتشفت ثغرة، فيرجى الإبلاغ عنها بشكل خاص من خلال سياسة الإفصاح عن الثغرات لدينا على https://infisical.com/vulnerability-disclosure. النطاق والملاذ الآمن وشروط الإفصاح موضحة هناك. انظر أيضًا SECURITY.md.
يرجى الإبلاغ عن أي مشكلات أمنية لنا قبل الكشف عنها علنًا. لوثائق الامتثال واستبيانات الأمان، استخدم [email protected] بدلاً من ذلك.
المساهمة
سواء كانت كبيرة أو صغيرة، نحب المساهمات. اطلع على دليلنا لمعرفة كيفية البدء.
لست متأكدًا من أين تبدأ؟ يمكنك:
- الانضمام إلى Slack الخاص بنا، وطرح أي أسئلة علينا هناك.
نحن نوظف!
إذا كنت تقرأ هذا، فهناك احتمال كبير أنك تحب المنتجات التي أنشأناها.
قد تكون أيضًا إضافة رائعة لفريقنا. نحن ننمو بسرعة ونود أن تنضم إلينا.