

infisical v0.162.21
Infisical هي المنصة مفتوحة المصدر لإدارة الأسرار والشهادات وإدارة الوصول المميز.


منصة إدارة الأسرار مفتوحة المصدر: قم بمزامنة الأسرار/الإعدادات عبر فريقك/بنيتك التحتية وامنع تسرب الأسرار.
Slack | Infisical Cloud | الاستضافة الذاتية | الوثائق | الموقع الإلكتروني | Twitter | التوظيف (عن بُعد/سان فرانسيسكو)


مقدمة
Infisical هي منصة البنية التحتية الأمنية مفتوحة المصدر التي تستخدمها الفرق لإدارة الأسرار والشهادات والوصول المميز.
نحن في مهمة لجعل الأدوات الأمنية أكثر سهولة في الوصول للجميع، وليس فقط لفرق الأمن، وهذا يعني إعادة تصميم تجربة المطور بالكامل من الصفر.
الميزات
إدارة الأسرار:
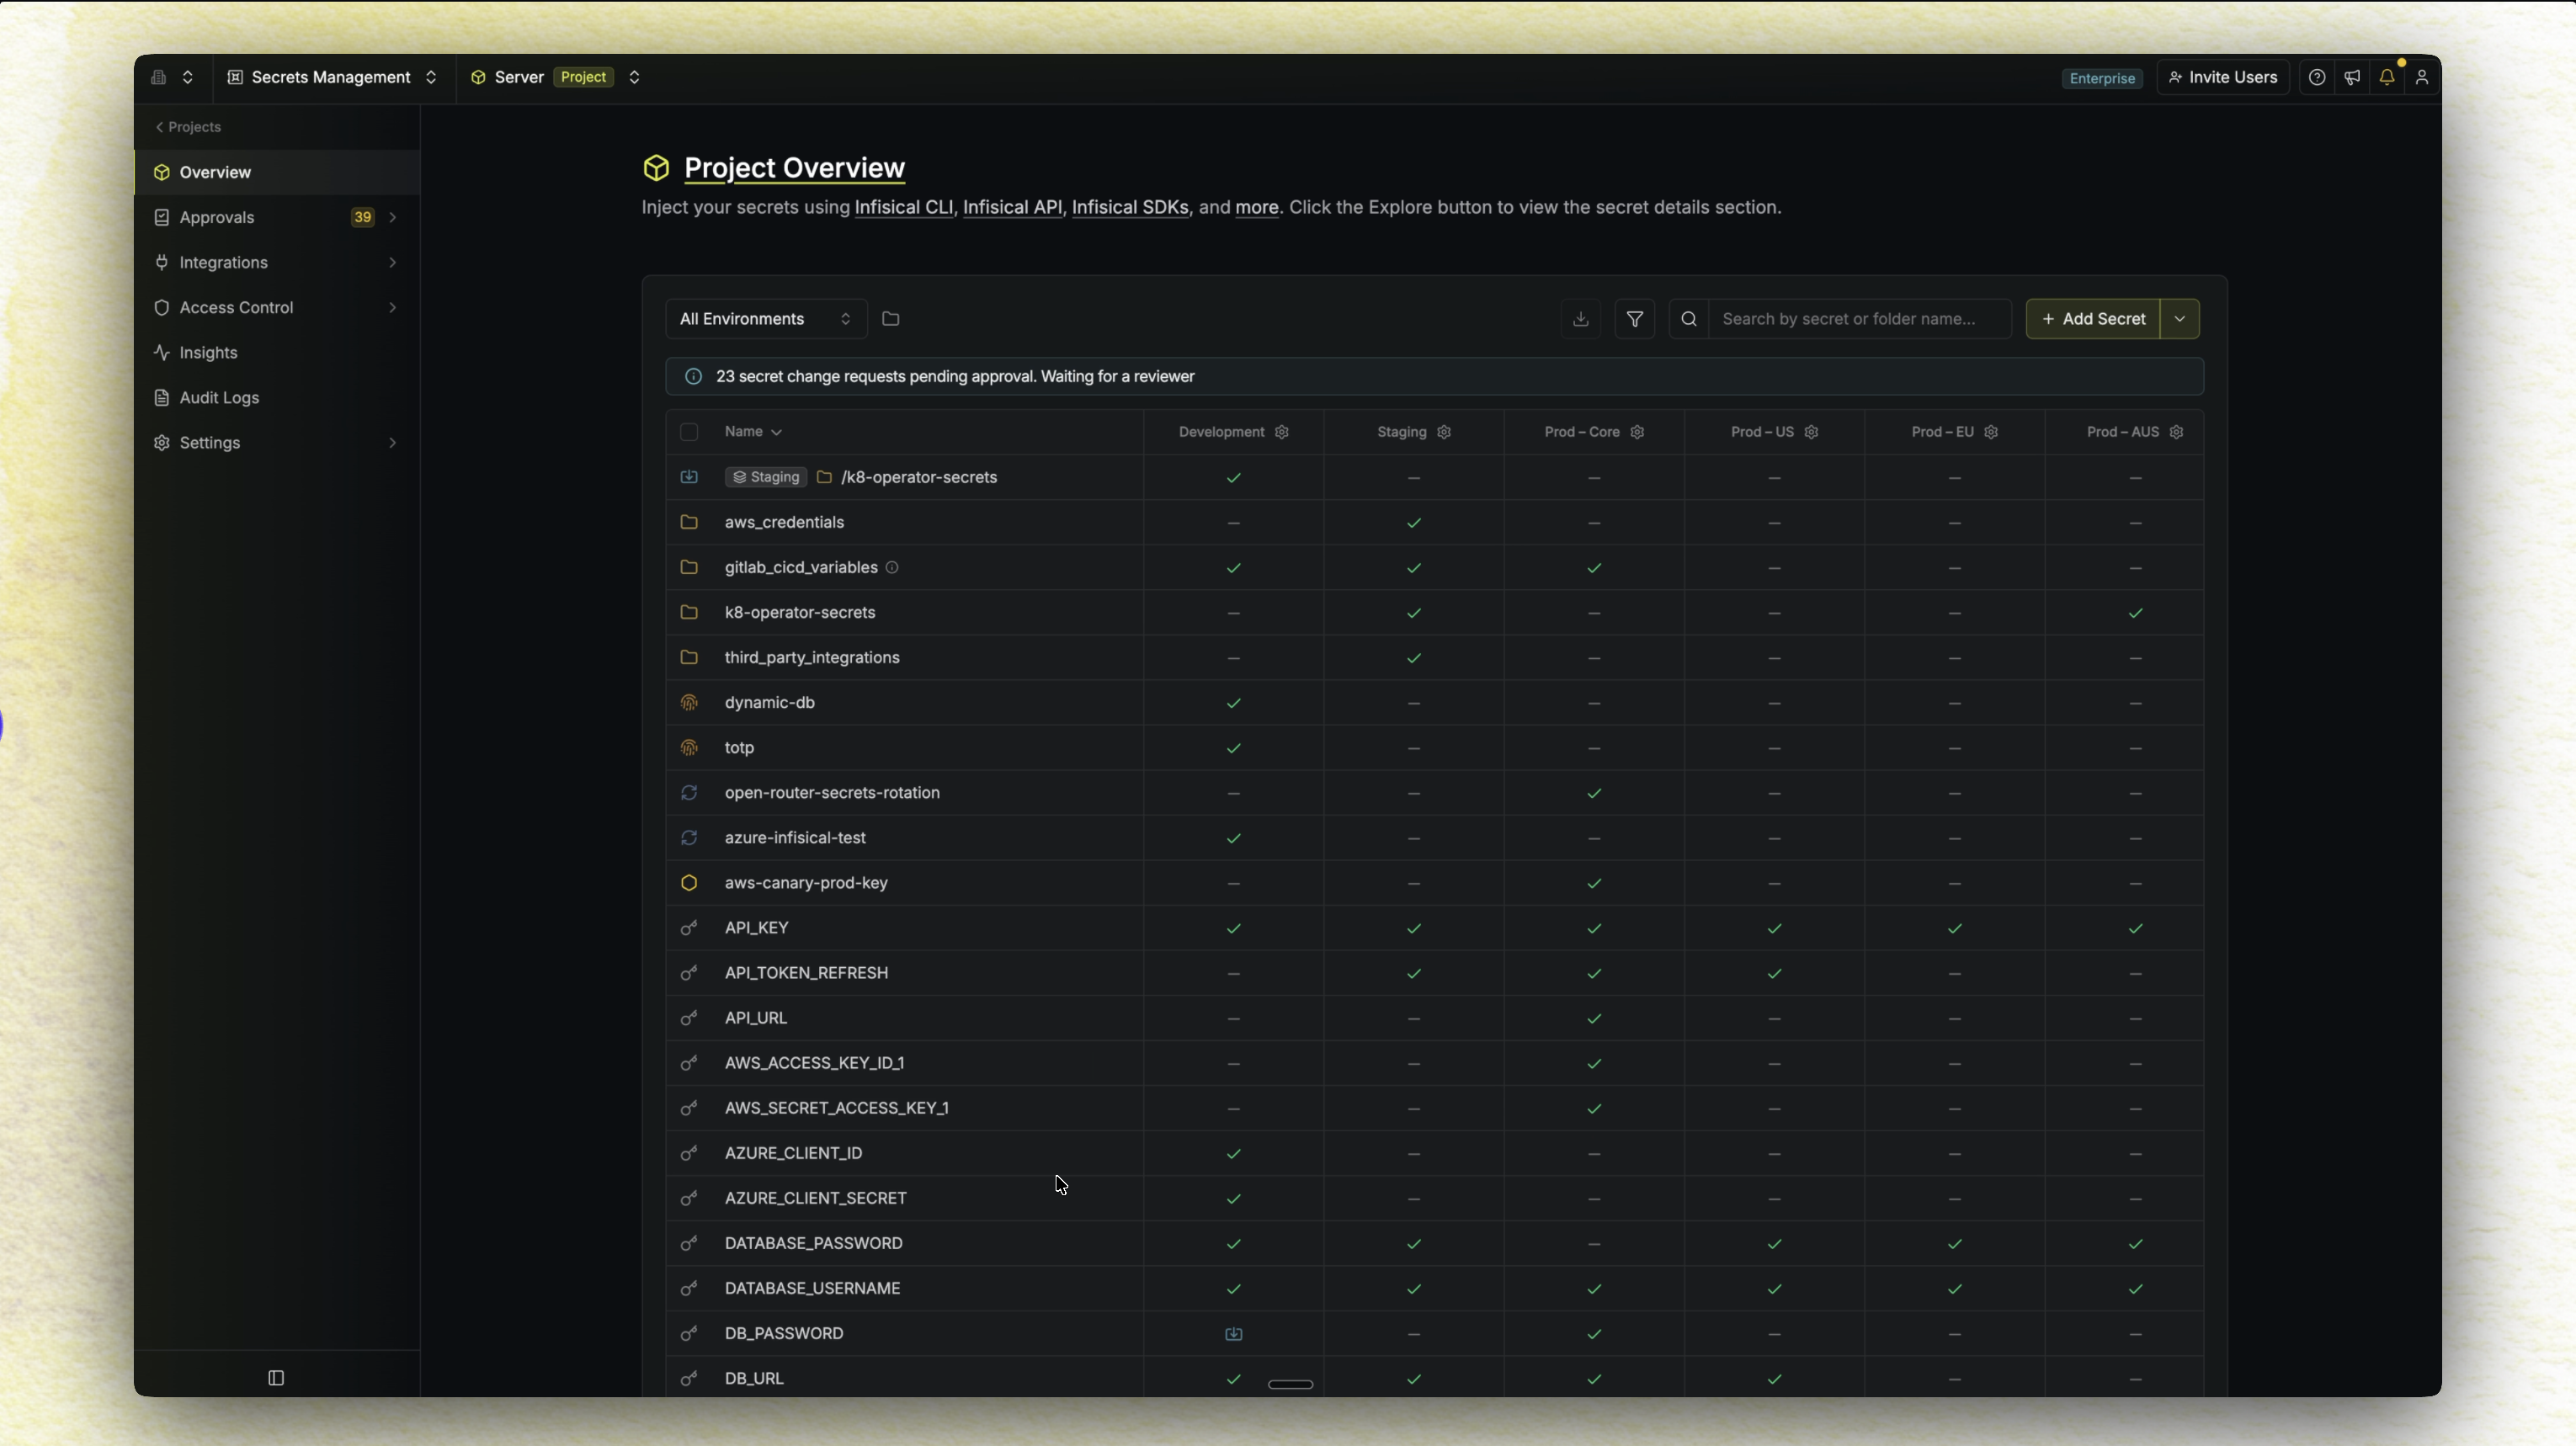
قم بمركزة أسرار تطبيقك وإعداداتك عبر كل بيئة، مع ميزات مدمجة للإصدارات والتدوير ومنع التسرب.
- لوحة التحكم: إدارة الأسرار عبر المشاريع والبيئات (مثل التطوير والإنتاج، إلخ) من خلال واجهة سهلة الاستخدام.
- مزامنة الأسرار: مزامنة الأسرار إلى منصات مثل GitHub وVercel وAWS، واستخدام أدوات مثل Terraform وAnsible والمزيد.
- إصدار الأسرار و**الاسترداد في نقطة زمنية**: تتبع كل سر وحالة مشروع؛ وتراجع عند الحاجة.
- تدوير الأسرار: تدوير الأسرار على فترات منتظمة لخدمات مثل PostgreSQL وMySQL وAWS IAM والمزيد.
- الأسرار الديناميكية: توليد أسرار مؤقتة عند الطلب لخدمات مثل PostgreSQL وMySQL وRabbitMQ والمزيد.
- فحص الأسرار ومنع التسرب: منع تسرب الأسرار إلى git.
- مشغل Infisical Kubernetes: توصيل الأسرار إلى أعباء عمل Kubernetes الخاصة بك وإعادة تحميل النشرات تلقائيًا.
- وكيل Infisical: حقن الأسرار في التطبيقات دون تعديل أي منطق برمجي.
- رموز العسل: زرع بيانات اعتماد وهمية بجانب أسرارك الحقيقية تعمل كأجهزة إنذار، لتنبيه فريقك فورًا في اللحظة التي يحاول فيها مهاجم استخدامها.
- خزنة الوكيل: وساطة وصول وكلاء الذكاء الاصطناعي إلى واجهات برمجة التطبيقات الخارجية بحيث لا يحتفظ الوكلاء أبدًا ببيانات اعتماد حقيقية. يتم توجيه الطلبات الصادرة عبر وكيل يحقن الأسرار قبل إعادة التوجيه، مما يلغي خطر سرقة بيانات الاعتماد من حقن المطالبات.
إدارة الشهادات
قم بتشغيل PKI خاص كامل: إصدار وإدارة ومراقبة شهادات X.509 من منصة مركزية.
- المرجع المصدق الداخلي: إنشاء وإدارة تسلسل هرمي لمرجع مصدق خاص مباشرة داخل Infisical.
- المرجع المصدق الخارجي: التكامل مع سلطات الشهادات الخارجية مثل Let’s Encrypt وDigiCert وMicrosoft AD CS والمزيد للاستفادة من البنية التحتية الحالية لـ PKI أو إصدار شهادات موثوقة علنًا.
- إدارة دورة حياة الشهادات: إنشاء ملفات تعريف وسياسات للشهادات للتحكم في كيفية إصدار الشهادات، بما في ذلك طرق التسجيل مثل API وACME وEST. إدارة دورة الحياة الكاملة من الإصدار إلى التجديد والإلغاء مع تتبع CRL والمخزون.
- مزامنة الشهادات: مزامنة الشهادات إلى منصات خارجية مثل AWS Certificate Manager وAzure Key Vault.
- التنبيهات: تكوين تنبيهات لانتهاء صلاحية شهادات CA وشهادات الكيانات النهائية.
- توقيع الكود: توقيع القطع البرمجية مثل الحاويات والمثبتات والحزم بشهادات توقيع كود مُدارة، مع موافقة مركزية وسجل تدقيق كامل.
نظام إدارة المفاتيح Infisical (KMS):
إدارة المفاتيح التشفيرية مركزيًا واستخدامها لتشفير وفك تشفير البيانات عبر مشاريعك.
- المفاتيح التشفيرية: إدارة المفاتيح مركزيًا عبر المشاريع من خلال واجهة سهلة الاستخدام أو عبر API.
- تشفير وفك تشفير البيانات: استخدام مفاتيح متماثلة لتشفير وفك تشفير البيانات.
إدارة الوصول المميز (PAM)
إدارة وتأمين الوصول إلى البنية التحتية الحرجة مثل قواعد البيانات والخوادم مع ضوابط قائمة على السياسات والموافقات ورؤية كاملة للجلسات.