
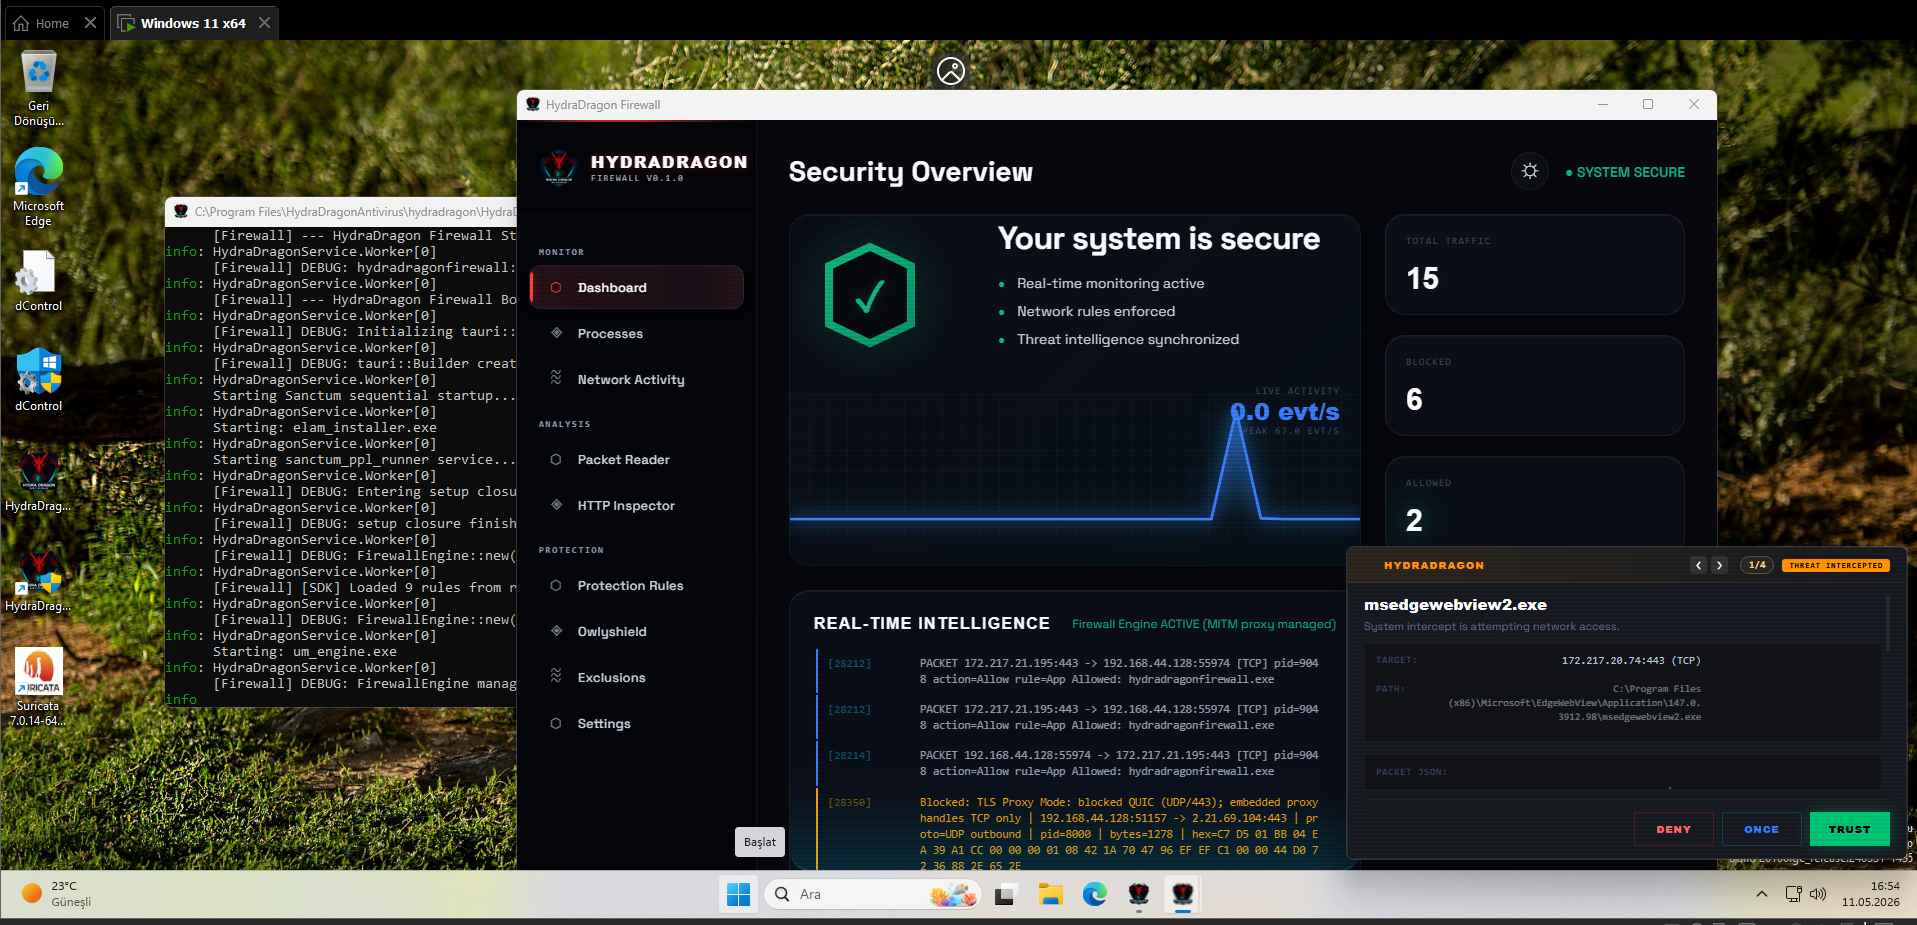
HydraDragonAntivirus openedr-demo
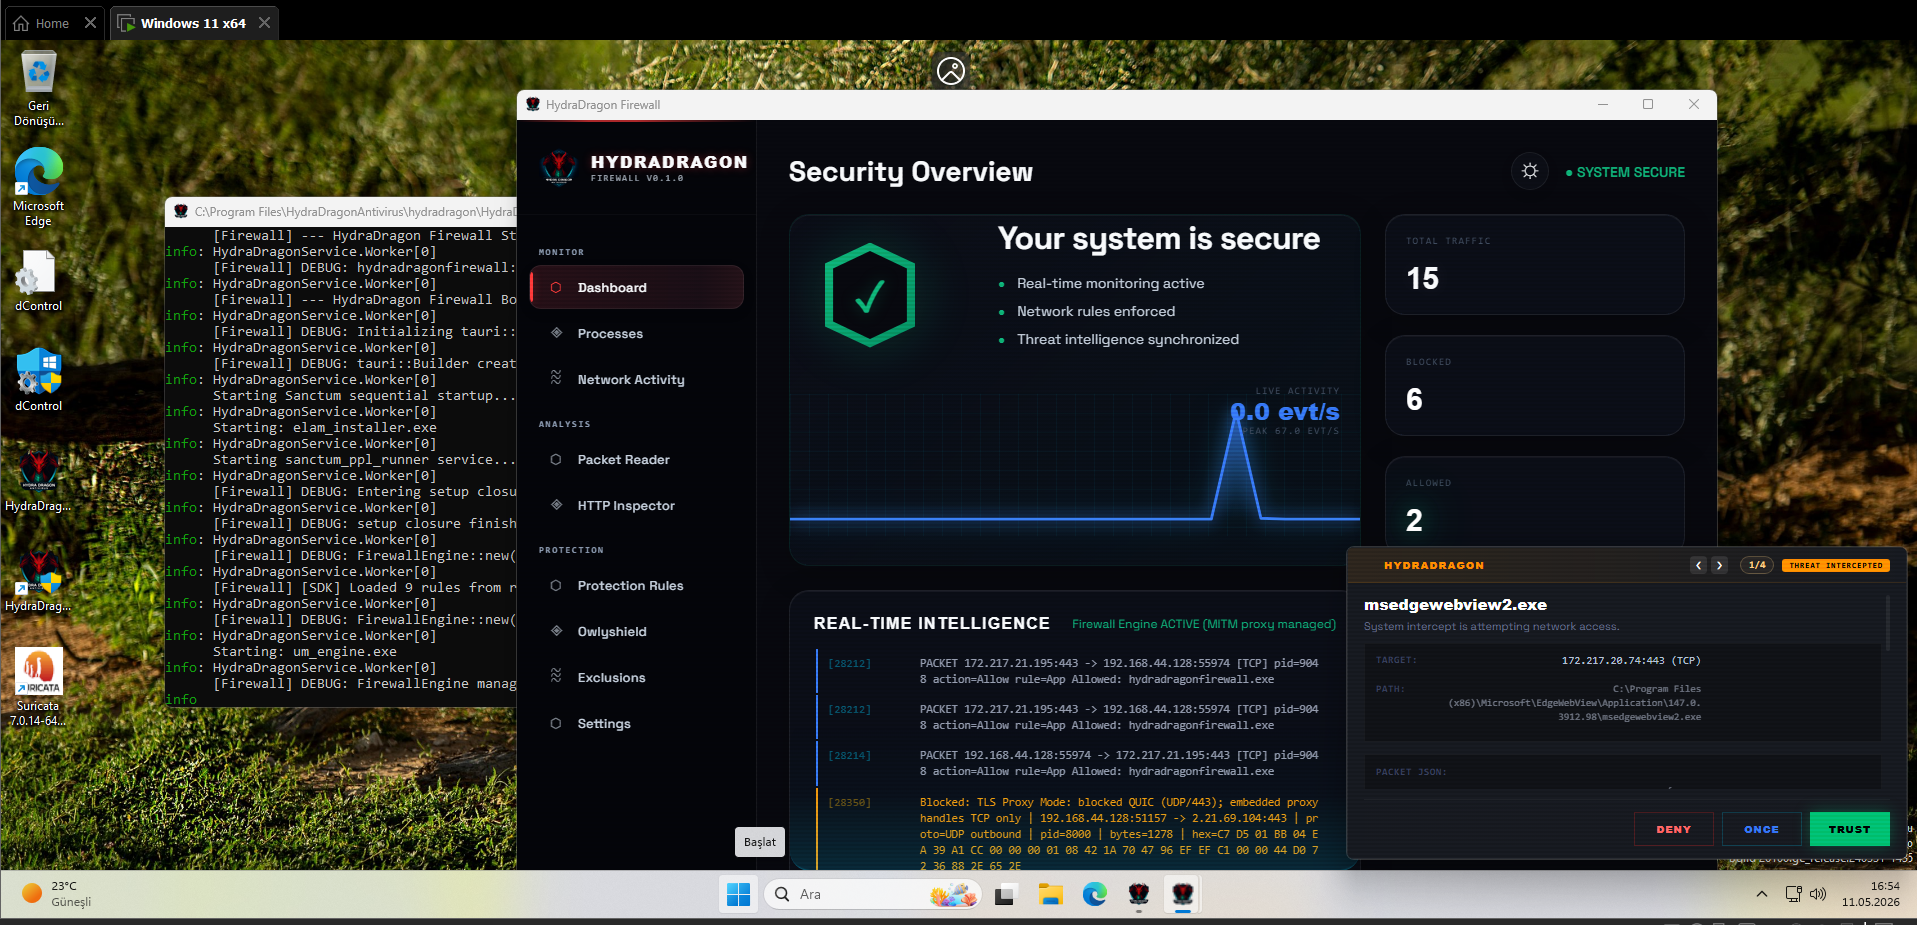
تحليل ديناميكي وثابت مع تحليل البرامج الضارة في الوقت الفعلي باستخدام برنامج مكافحة الفيروسات لنظام ويندوز، بما في ذلك XDR مفتوح المصدر (3 مشاريع EDR)، ClamAV، YARA-X، الذكاء الاصطناعي للتعلم الآلي، التحليل السلوكي، Unpacker، Deobfuscator، Decompiler، توقيعات المواقع، Ghidra، Suricata، Sigma، الحماية المعتمدة على النواة و Hypervisor، وأكثر مما تتخيل.
Hydra Dragon Antivirus
تحذير: التوثيق هنا قديم جدًا ولكن أحتفظ به للمرجعية.
بصرف النظر عن OpenEDR وMBRFilter وSanctum وما إلى ذلك، فإن المجلدات مهجورة بالكامل لأسباب تتعلق بالأداء.
📚 للحصول على التوثيق التفصيلي ومخططات البنية المعمارية وأدلة المكونات، قم بزيارة Project Wiki.
🎥 POC: https://www.youtube.com/watch?v=2ZxJmZ3XTEM&t
تحذير: التطوير النشط قيد التقدم
هذا المشروع غير جاهز للإنتاج. يجب توقع تغييرات كاسرة وأخطاء وميزات غير مكتملة.
⚠️ ملاحظة: هذا المستودع مخصص بشكل صارم لمحللي البرمجيات الخبيثة الخبراء والباحثين الأمنيين. يحتوي على مكونات نظام منخفضة المستوى وبرامج تشغيل أمنية تجريبية تتطلب معرفة احترافية للتعامل معها بأمان.
[!CAUTION]
🛑 مسؤولية المستخدم وقيود الحماية
تم تصميم HydraDragon للحماية من التهديدات الآلية الخبيثة، وليس من الخطأ البشري أو التعديلات المتعمدة على النظام.
- الحذف اليدوي: لن يمنعك مضاد الفيروسات من تنفيذ أوامر مثل
rd C: /s /qأو حذف ملفاتك يدويًا. فهو يدرك أنه إذا كنت أنت (المسؤول) تحذف شيئًا بشكل صريح، فهذا خطأ مستخدم حقيقي وليس اختراقًا من برمجية خبيثة. النظام مصمم للسماح بالقرارات الإدارية المتعمدة دون تدخل.- سوء تكوين برنامج التشغيل/النظام: لا يحمي البرنامج من التثبيت اليدوي لبرامج تشغيل غير متوافقة أو إعدادات نظام غير صحيحة. لا يُعتبر "جهاز إقلاع غير قابل للوصول" أو أي أعطال نظام أخرى ناتجة عن تعديلات يدوية في السجل أو تجارب على برامج التشغيل سلوكًا خبيثًا ولن يتم حظره.
- الطبيعة التجريبية: أنت مسؤول عن أي فقدان للبيانات أو عدم استقرار في النظام ناتج عن استخدام هذا البرنامج التجريبي. اختبر دائمًا في جهاز افتراضي (VM) أولاً.
POC
-
📺 فيديو إثبات المفهوم (POC): https://www.youtube.com/watch?v=2ZxJmZ3XTEM&t
-
عرض توضيحي: https://hydradragonantivirus.github.io/HydraDragonAntivirus/
مشروع رجل واحد
- HydraDragon هو مشروع مضاد فيروسات/EDR مفتوح المصدر مستقل عمره ثلاث سنوات، بناه بشكل أساسي مطور واحد.
قائمة المهام
- إضافة HydraDragonIDE إلى المشروع (المحلل الساكن).
- إزالة Npcap لأنه ليس مفتوح المصدر حقًا واستبداله ببناء Suricata مخصص.
حول ميزات المشروع
- قلت هذا منذ حوالي شهر: ملاحظة: هذا المشروع أصبح أكثر تعقيدًا بكثير مما تظن، لذا انتقلت إلى Android للانضمام إلى AV-Test لأصبح أول مضاد فيروسات مفتوح المصدر ينضم إلى الاختبارات الاحترافية: https://github.com/HydraDragonAntivirus/HydraDragonAV-Mobile
- ثم هذا التحديث: كنت أخطط لاستخدام أفضل التوقيعات فقط وإزالة الكثير من مضادات الفيروسات القائمة على التحليل الديناميكي مع Owlyshield + OpenEDR + Firewall فقط، لأنه في العالم الحقيقي نحتاج إلى التركيز على الحماية في الوقت الفعلي دون توقيعات ثقيلة.
- لذا ستكون هذه مهمة معقدة جدًا مرة أخرى. حظًا موفقًا لي.
التوافق مع أجهزة الكمبيوتر
-
دعم المنصات: هذا المشروع مخصص بشكل صارم لـ Windows x86-64 فقط. لا يتم دعم aarch64 والبنى الأخرى.
-
هذا المثبّت مصمم للاستخدام على أجهزة كمبيوتر Windows نظيفة أو منسّقة حديثًا.
-
للحصول على أفضل النتائج، قم بتثبيت HydraDragon Antivirus فقط على الأنظمة التي لم يتم فيها تثبيت المكونات الخارجية المطلوبة يدويًا بالفعل.
ملاحظة مهمة
يرجى عدم تشغيل هذا المثبّت إذا كان أي من البرامج التالية مثبتًا بالفعل على جهاز الكمبيوتر الخاص بك:
- Python 3.12
- Node.js
- Npcap
- ClamAV
- Suricata
- OpenEDR أو مكونات EDR ذات الصلة
قد يؤدي تثبيت HydraDragon Antivirus على نظام تم تثبيت هذه المكونات عليه بالفعل إلى تعارضات في الإصدارات، ومشاكل في المسارات، وتعارضات في الخدمات، أو سلوك غير متوقع من المثبّت.
الاستخدام الموصى به
استخدم هذا المثبّت على:
- تثبيتات Windows الجديدة
- أجهزة اختبار نظيفة
- الأجهزة الافتراضية
- أجهزة الكمبيوتر التي لا تحتوي على تبعيات محرك مضاد فيروسات موجودة مسبقًا
إذا كان لديك بالفعل أي من المكونات المطلوبة مثبتًا، قم بإلغاء تثبيتها أولاً أو استخدم بيئة Windows نظيفة قبل تثبيت HydraDragon Antivirus.
ملاحظات وقيود مهمة
نطاق المشروع
HydraDragon هو مشروع مضاد فيروسات محلي (باستثناء سحابة Xcitium) قيد التطوير النشط والتجريبي حاليًا.
- يعمل محليًا على النظام.
- مخصص للبحث والتعلم وتجارب تحليل البرمجيات الخبيثة.
لا يهدف هذا المشروع إلى استبدال حل مضاد الفيروسات اليومي الأساسي الخاص بك.
فلسفة الكشف
- قد تحدث نتائج إيجابية خاطئة.
- يفترض النظام أن الجهاز في حالة نظيفة (ليس بعد الإصابة).
- يعطي المشروع الأولوية للتحليل الأعمق على السرعة.
- الهدف هو تحسين الكشف على المدى الطويل بدلاً من الكشف السريع لكن السطحي.
- هذا لا يعني أن المشروع يحقق معدل كشف 99% — بل يعكس فلسفة التطوير فقط.
- هذا المضاد للفيروسات لا يستخدم أفضل توقيعاته فحسب، بل يستخدم تقريبًا كل التوقيعات الجديدة. لهذا السبب هو ثقيل.
- تحديث: تغيرت فلسفة الكشف بشكل كبير، نحن نفضل كشفًا فوريًا بنسبة 90% بدلاً من كشف بطيء جدًا بنسبة 99%
الحالة التجريبية
- هذا مشروع تجريبي للغاية.
- بعض القرارات المعمارية في الإصدارات السابقة لم تكن مثالية وأثرت على الاستقرار.
- يتم تحسين المشروع وصقله بنشاط.
- استخدمه بحذر.
القيود المعروفة
- يتم تخطي الملفات الأكبر من 2 GB بواسطة الماسح الضوئي ولا يتم فحصها. لا تعامل الملف المتخطى على أنه نظيف.
- قد يقوم Transparent TLS Proxy/Inspector بتثبيت شهادة HydraDragon Firewall CA محلية عند تمكين الموافقة على تثبيت الشهادة. يمكن لواجهة جدار الحماية الرسومية إضافتها/إزالتها يدويًا، ويقوم برنامج إلغاء التثبيت بإزالتها على أساس بذل أفضل جهد.
سياسة كشف العينات
-
قد لا يتم كشف عينات البرمجيات الخبيثة القديمة جدًا.
-
مرجع إيقاف التوقيعات: https://blog.clamav.net/2025/12/clamav-signature-retirement.html
-
مرشحات حرجة للإقلاع: تم تكوين
MBRFilterالآن كـ SERVICE_BOOT_START (0) UpperFilter. هذا يضمن حماية Master Boot Record من اللحظة الأولى التي يبدأ فيها مكدس القرص بالتهيئة، مما يوفر مقاومة على مستوى العتاد ضد bootkits وبرامج الفدية من نوع Petya. -
قد يتم تجاهل الملفات التي تظهر كبيانات غير مرغوب فيها أو غير معروفة تمامًا بشكل متعمد.
-
إذا تمت إزالة ترويسة PE، فقد لا تكتشف بعض محركات الكشف الملف بعد الآن.
-
قد لا تزال عمليات كشف YARA تُفعّل اعتمادًا على منطق القاعدة (على سبيل المثال، القواعد التي لا تتحقق من نوع الملف).
مثال:
عينة تمت إزالة ترويسة PE منها: https://www.virustotal.com/gui/file/9b7e921e971fe7523ba83a4599b4006ad214854eb043372129e4f5a68c5a427f