

pingtunnel master-d7cd0d6ab5f18e7d8d050385e8d240b3b2f41e6c
Pingtunnel هي أداة ترسل حركة مرور TCP/UDP عبر ICMP
Pingtunnel





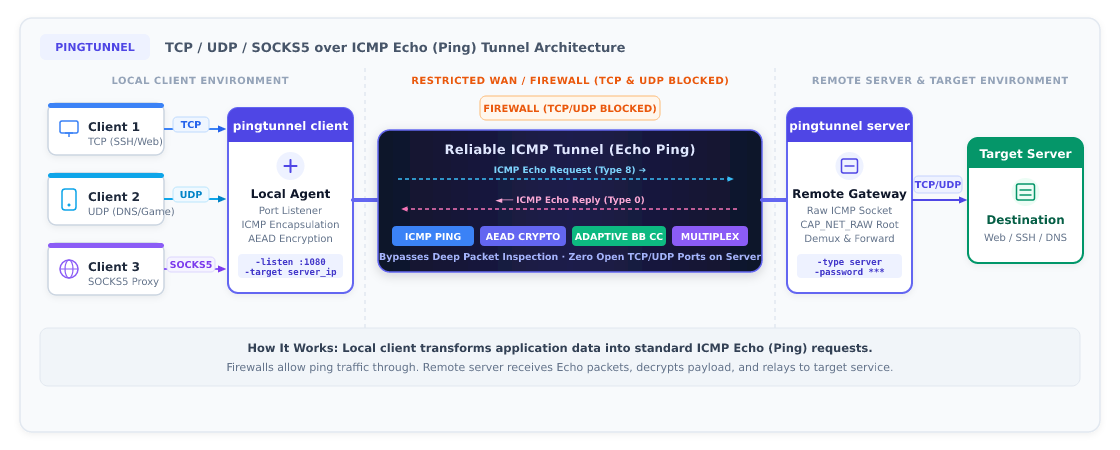
Pingtunnel هي أداة شبكة تقوم بنفق حركة مرور TCP/UDP/SOCKS5 عبر حزم ICMP Echo (Ping) لتجاوز جدران الحماية الشبكية الصارمة أو حركة مرور TCP/UDP المقيّدة.
⚠️ ملاحظة: هذه الأداة مخصصة بشكل صارم لأغراض الدراسة والبحث. لا تستخدمها لأي غرض غير قانوني.
🌟 الميزات
- بنية أمان v3 موحّدة: اختفى المفتاح الرقمي القديم ومفاتيح التشفير المنفصلة. كلمة مرور مشتركة واحدة (
-password) تقود المصادقة المتبادلة والتشفير الشامل من طرف إلى طرف AEAD (الافتراضيchacha20-poly1305، واختياريًاaes256/aes128). - أوضاع متعددة:
- وكيل SOCKS5: ابدأ وكيل SOCKS5 محليًا بأمر واحد، مع مصادقة اختيارية باسم المستخدم/كلمة المرور؛
- إعادة توجيه منفذ TCP: الوصول إلى منفذ TCP بعيد محدد (مثل SSH، الويب، RDP)؛
- إعادة توجيه منفذ UDP: إعادة توجيه حركة مرور UDP للألعاب، DNS 53، إلخ؛
- إعادة التوجيه الثانوية من جانب الخادم (
-forward): يمكن للخادم تمرير حركة المرور الواردة عبر وكيل SOCKS5/HTTP المنبع.
- تكوين مرن (يُوصى بوضع ملف التكوين):
- التشغيل مباشرة باستخدام ملف تكوين:
pingtunnel config.jsonأوpingtunnel -c config.json؛ - يتم تحميل
config.jsonفي الدليل الحالي تلقائيًا بشكل افتراضي؛ - تتجاوز أعلام سطر الأوامر دائمًا قيم ملف التكوين المطابقة.
- التشغيل مباشرة باستخدام ملف تكوين:
- مرونة على الشبكات الضعيفة: خوارزمية تحكم في الازدحام مدمجة تتكيف مع النطاق الترددي (
bb) تكبح انتفاخ المخزن المؤقت والتوقفات الناتجة عن فقدان الحزم.
🚀 البدء السريع
الخيار 1: وضع ملف التكوين (موصى به)
تأتي ملفات نموذجية مع المستودع. ما عليك سوى إدخال عنوان IP الخاص بخادمك وكلمة مرور قوية:
1. تكوين الخادم (config-server.json)
{
  "type": "server",
  "password": "YOUR_STRONG_PASSWORD_HERE",
  "encrypt": "chacha20",
  "icmp_listen": "0.0.0.0"
}
ابدأ تشغيل الخادم (يتطلب صلاحيات الجذر / المسؤول):
sudo ./pingtunnel config-server.json
# or: sudo ./pingtunnel -c config-server.json
2. إعدادات العميل (وضع وكيل SOCKS5، config-client-socks5.json)
{
  "type": "client",
  "listen": "127.0.0.1:1080",
  "server": "YOUR_SERVER_IP",
  "socks5": true,
  "password": "YOUR_STRONG_PASSWORD_HERE",
  "encrypt": "chacha20"
}
ابدأ العميل:
./pingtunnel config-client-socks5.json
# or: ./pingtunnel -c config-client-socks5.json
ثم اضبط المتصفح أو وكيل النظام على SOCKS5 127.0.0.1:1080.
الخيار 2: سطر الأوامر (CLI)
1. بدء الخادم
شغّله على جهاز يمتلك عنوان IP عام:
sudo ./pingtunnel -type server -password YOUR_STRONG_PASSWORD_HERE
(اختياري) عطّل ردود صدى ICMP الافتراضية لنواة Linux لتجنب التداخل:
echo 1 > /proc/sys/net/ipv4/icmp_echo_ignore_all
2. بدء العميل
- وضع وكيل SOCKS5:
./pingtunnel -type client -l 127.0.0.1:1080 -s YOUR_SERVER_IP -socks5 -password YOUR_STRONG_PASSWORD_HERE - إعادة توجيه منفذ TCP (الوضع الافتراضي، مثل تعيين المنفذ الداخلي البعيد 192.168.1.100:22 إلى المنفذ المحلي 2222):
./pingtunnel -type client -l :2222 -s YOUR_SERVER_IP -t 192.168.1.100:22 -password YOUR_STRONG_PASSWORD_HERE - إعادة توجيه UDP (مثل المنفذ المحلي 5353 إلى DNS العام 8.8.8.8:53):
./pingtunnel -type client -l :5353 -s YOUR_SERVER_IP -t 8.8.8.8:53 -udp -password YOUR_STRONG_PASSWORD_HERE
🐳 Docker
تشغيل الخادم
docker run --name pingtunnel-server -d \
  --restart=always \
  --privileged \
  --network host \
  esrrhs/pingtunnel ./pingtunnel -type server -password YOUR_STRONG_PASSWORD_HERE
التشغيل باستخدام ملف إعدادات مُثبَّت
docker run --name pingtunnel-server -d \
  --restart=always \
  --privileged \
  --network host \
  -v /etc/pingtunnel/server.json:/app/server.json:ro \
  esrrhs/pingtunnel ./pingtunnel /app/server.json
📖 دليل الاستخدام والضبط المفصّل
للاطلاع على الخيارات والبنى الأكثر تقدمًا (الوكيل الثانوي من جانب الخادم، وإعادة توجيه المنافذ، ومصادقة SOCKS5، والتحكم في التدفق وضبط الازدحام)، راجع: 👉 USAGE.md - دليل استخدام وإعداد Pingtunnel