
isms-builder v1.37.5.3
نظام إدارة أمن المعلومات المستضاف ذاتيًا — ISO 27001, NIS2, GDPR/DSGVO, BSI IT-Grundschutz
ISMS Builder
نظام إدارة أمن المعلومات المستضاف ذاتيًا — مفتوح المصدر، لا حاجة إلى السحابة



📖 ويكي — استخدام صورة Docker ومتغيرات البيئة، البنية والوحدات، الأسئلة الشائعة، المساهمة (DE/EN)
⚠️ تحذير أمني: مستودعات مزيفة ونسخ توزّع برمجيات خبيثة
لا يوفّر ISMS Builder أي "إصدارات" معبأة أو برامج تثبيت أو ملفات ZIP قابلة للتنزيل — المصدر الشرعي الوحيد هو هذا المستودع، المستنسخ أو المنزّل مباشرةً من GitHub كشيفرة مصدرية عادية. نحن على علم بمستودع خبيث واحد على الأقل ينتحل هوية هذا المشروع (ملف README مزيف، وزر "تنزيل" مزيف يرتبط بملف ZIP متنكّر في هيئة لقطة شاشة، يحتوي على محمّل برمجيات خبيثة لنظام Windows — سلسلة حمولات
.cmd→.exe→ Lua-DLL). لا تقم بتنزيل أو تشغيل أي ملف ZIP أو برنامج تثبيت أو exe باسم "isms_builder" من أي مكان غير هذا المستودع. إذا وجدت مستودعًا أو موقعًا مشبوهًا ينتحل هوية هذا المشروع، فيرجى فتح issue أو discussion حتى نتمكن من الإبلاغ عنه.
الحالة: تطوير نشط — ليس منتجًا مكتملًا بعد. الوحدات الأساسية تعمل وقيد الاستخدام، لكن بعض الميزات غير مكتملة والمنصة لا تزال في نمو. المساهمات والملاحظات والاختبار في بيئات حقيقية مرحّب بها جدًا — وهذا بالضبط سبب فتح مصدر هذا المشروع.
🛡️ مشروع ذو صلة: NIS2 Quick-Check — أداة فحص ذاتي مجانية ومستقلة لتوجيه NIS2 (10 مجالات × 5 أسئلة، جميع الدول الأعضاء الـ27 في الاتحاد الأوروبي، جميع اللغات الرسمية الـ24 للاتحاد الأوروبي). تعمل بالكامل في المتصفح، دون خادم خلفي، ودون تثبيت. ليست جزءًا من ISMS Builder وليست مطلوبة لاستخدامه — مجرد أداة مرافقة لتوجيه أولي سريع.
ما هو ISMS Builder؟
ISMS Builder هو منصة ويب مستضافة ذاتيًا لإدارة نظام إدارة أمن المعلومات (ISMS). يغطي دورة الامتثال الكاملة — من صياغة السياسات إلى أدلة التدقيق — لمعايير ISO 27001:2022 وNIS2 وGDPR/DSGVO وBSI IT-Grundschutz وأطر عمل أخرى.
لا سحابة. لا رسوم SaaS. بياناتك تبقى على خادمك.
مصمم للشركات الصغيرة والمتوسطة وفرق تقنية المعلومات والمستشارين الذين يحتاجون إلى أداة ISMS حقيقية دون عقد مع مورّد بخمسة أرقام.
الاستخدام المقصود والنطاق
بدأ هذا المشروع كأداة عمل لممارس واحد في مجال ISMS ونما من هناك. وهو مفتوح المصدر لأن العمل قد يكون مفيدًا للآخرين — وليس لأنه منتج تجاري متنكّر. التوضيح الصريح لذلك يساعدك على تحديد ما إذا كان يناسب حالتك.
الغرض من تصميمه. فريق صغير لإدارة أمن المعلومات (ISMS) — غالبًا شخص واحد، وأحيانًا حفنة — يقوم بتأليف وصيانة وثائق نظام إدارة: السياسات، والمخاطر، والأصول، والضوابط، والأدلة. من المتوقع أن يبقى عدد الأشخاص الذين يحتاجون إلى حساب صغيرًا. الوصول إلى جمهور واسع يعمل دون حسابات: تُرسَل إقرارات السياسات كروابط قائمة على الرموز، فيقرأ المستلمون الوثيقة ويؤكدونها دون تسجيل الدخول أبدًا، ودون الظهور في أي قائمة مستخدمين.
ما يتوقعه منك. ISMS Builder مستضاف ذاتيًا، وكل ما يترتب على ذلك يقع على عاتقك: النشر، وTLS، والتحصين، والنسخ الاحتياطي، والتحديثات، والتحكم في الوصول، والتزامات حماية البيانات لكل ما تخزنه فيه. يوفّر المشروع إعدادًا افتراضيًا معقولًا، وليس خدمة مُدارة.
ما ليس هو. لا توجد خدمة SaaS مستضافة، ولا عقد دعم تجاري، ولا اتفاقية مستوى خدمة. وهو ليس منتج استضافة متعدد المستأجرين. ولا يمنحك شهادة مقابل أي معيار، وليس مشورة قانونية — فهو يساعدك على تنظيم العمل وإثباته، لكن التقييم يبقى مسؤوليتك ومسؤولية مدققك.
من يقوم بصيانته. شخص واحد، إلى جانب وظيفة بدوام كامل. تُقرأ المشكلات والمناقشات ويُرد عليها، عادةً خلال أيام؛ وتُعطى تقارير الأمان الأولوية. طلبات الميزات مرحّب بها وتشكّل خارطة الطريق فعليًا، لكنها تتنافس على أمسيات محدودة. إذا كان مؤسستك تعتمد على جدول زمني ثابت أو استجابة مضمونة، فإن المورّد التجاري هو التوصية الصادقة — وهذا ليس سببًا لتجنب المشروع، بل سببًا للتخطيط بواقعية.
لقطات الشاشة
| تسجيل الدخول | لوحة التحكم |
|---|---|
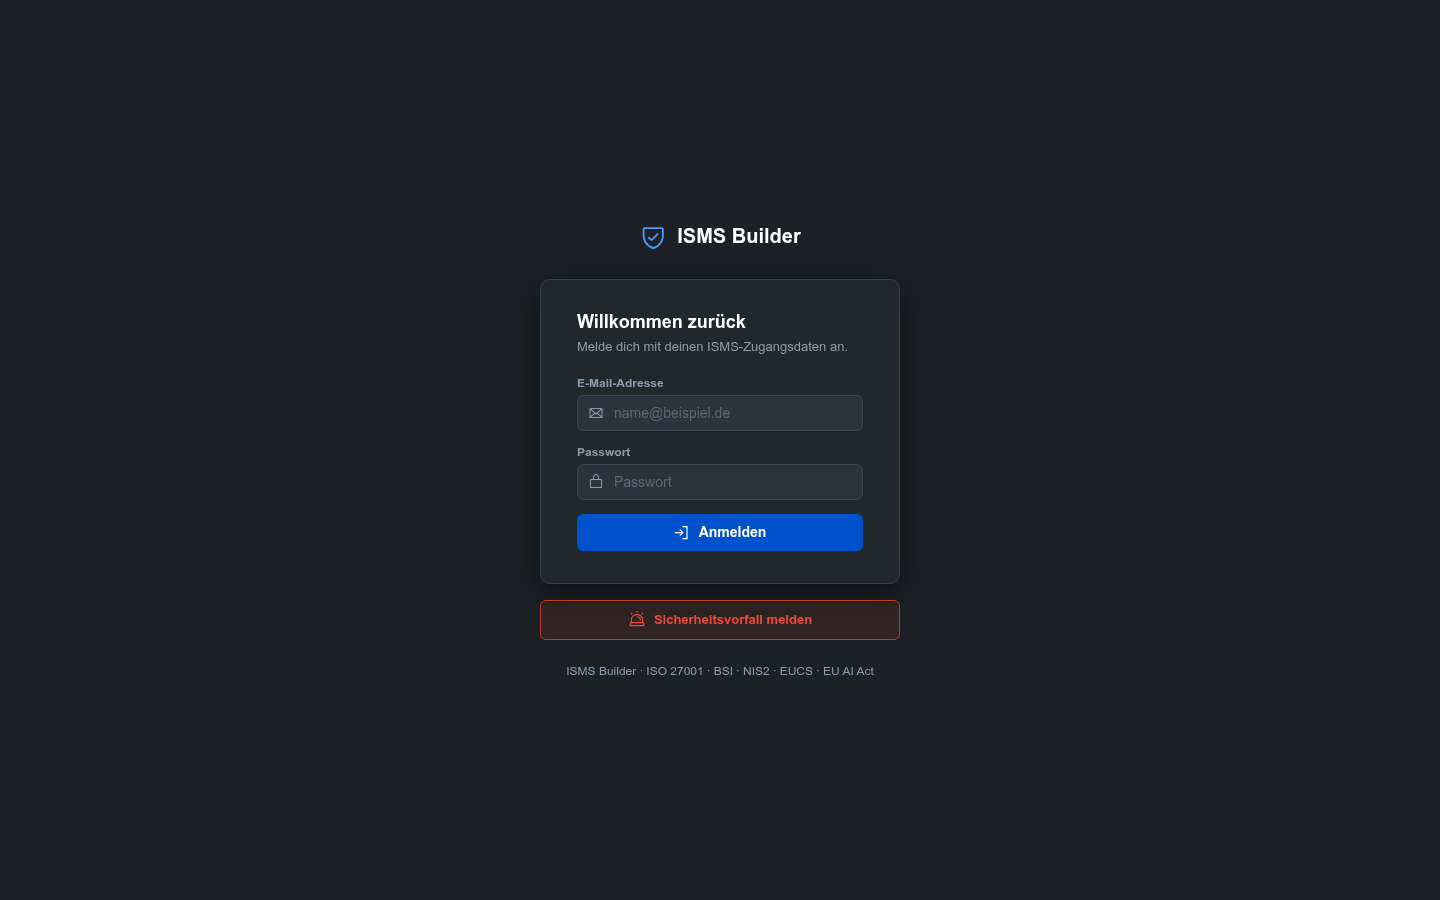 |  |
| بيان قابلية التطبيق | إدارة المخاطر |
|---|---|
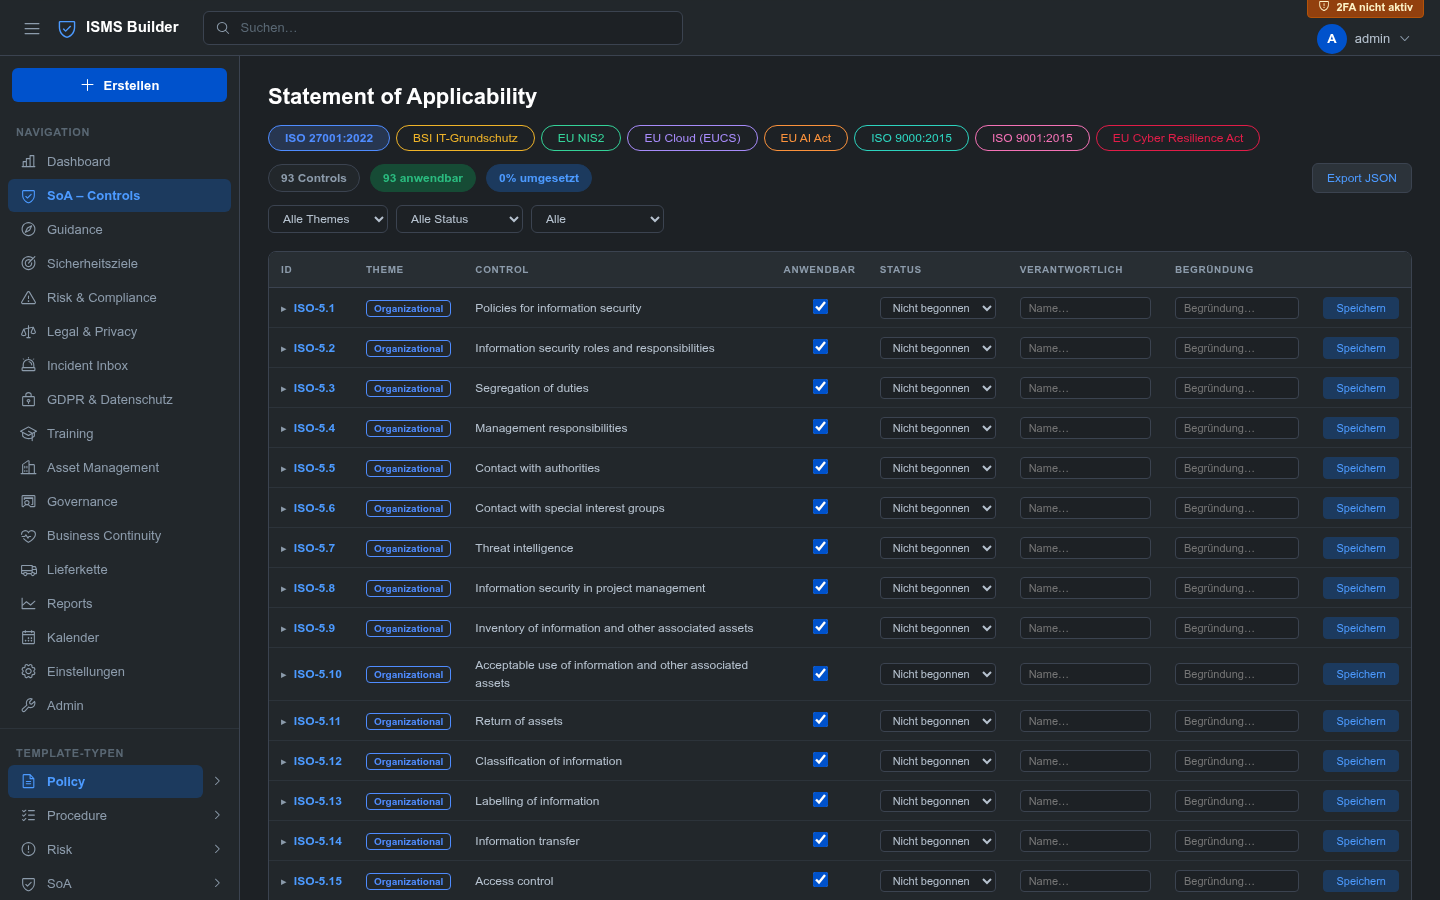 | |
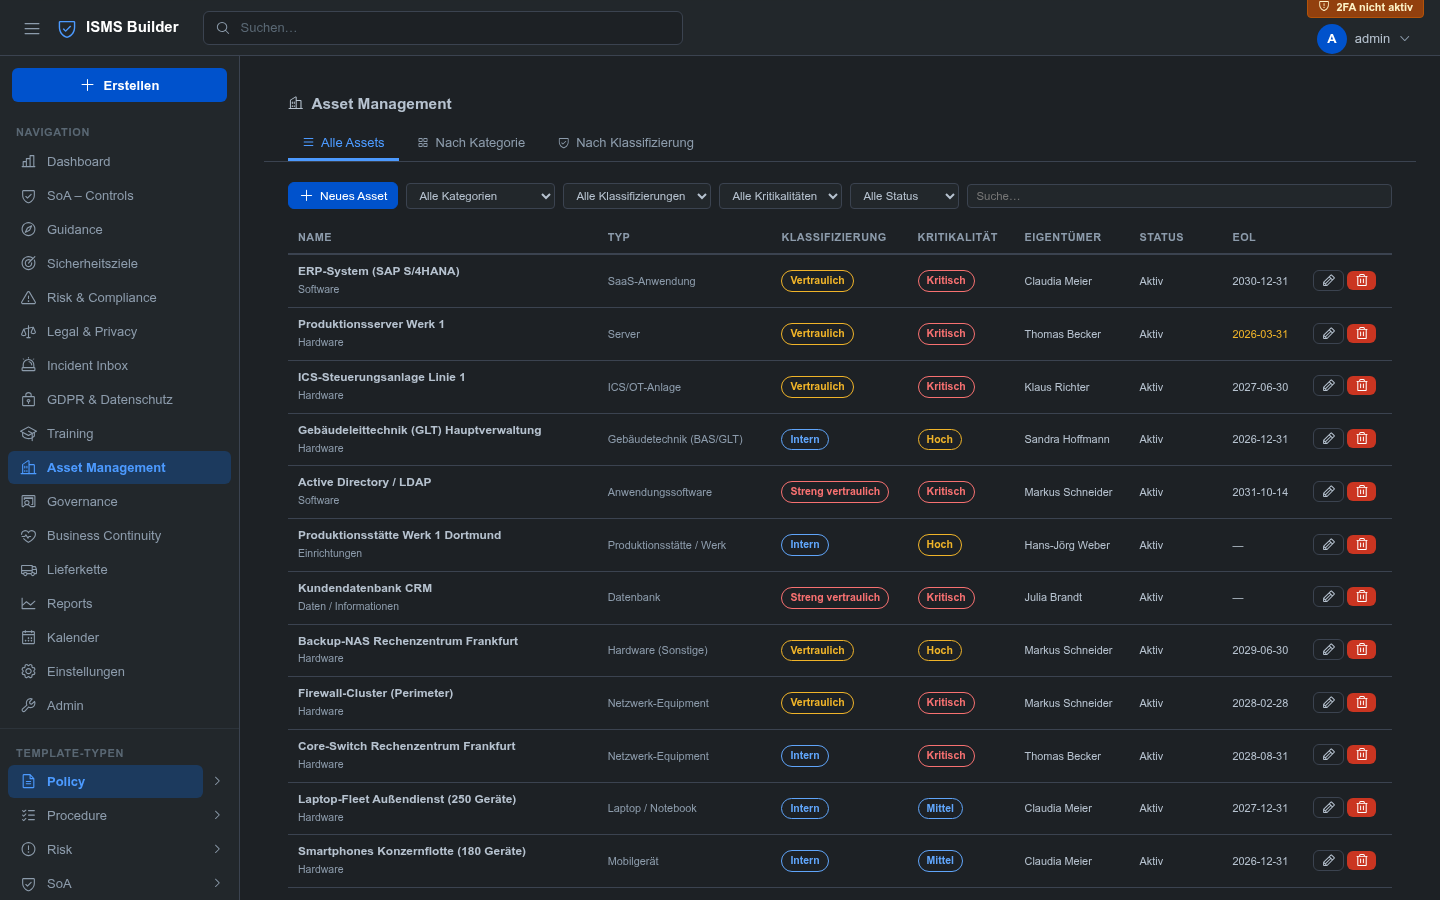
| اللائحة العامة لحماية البيانات (GDPR) وحماية البيانات | إدارة الأصول |
|---|---|
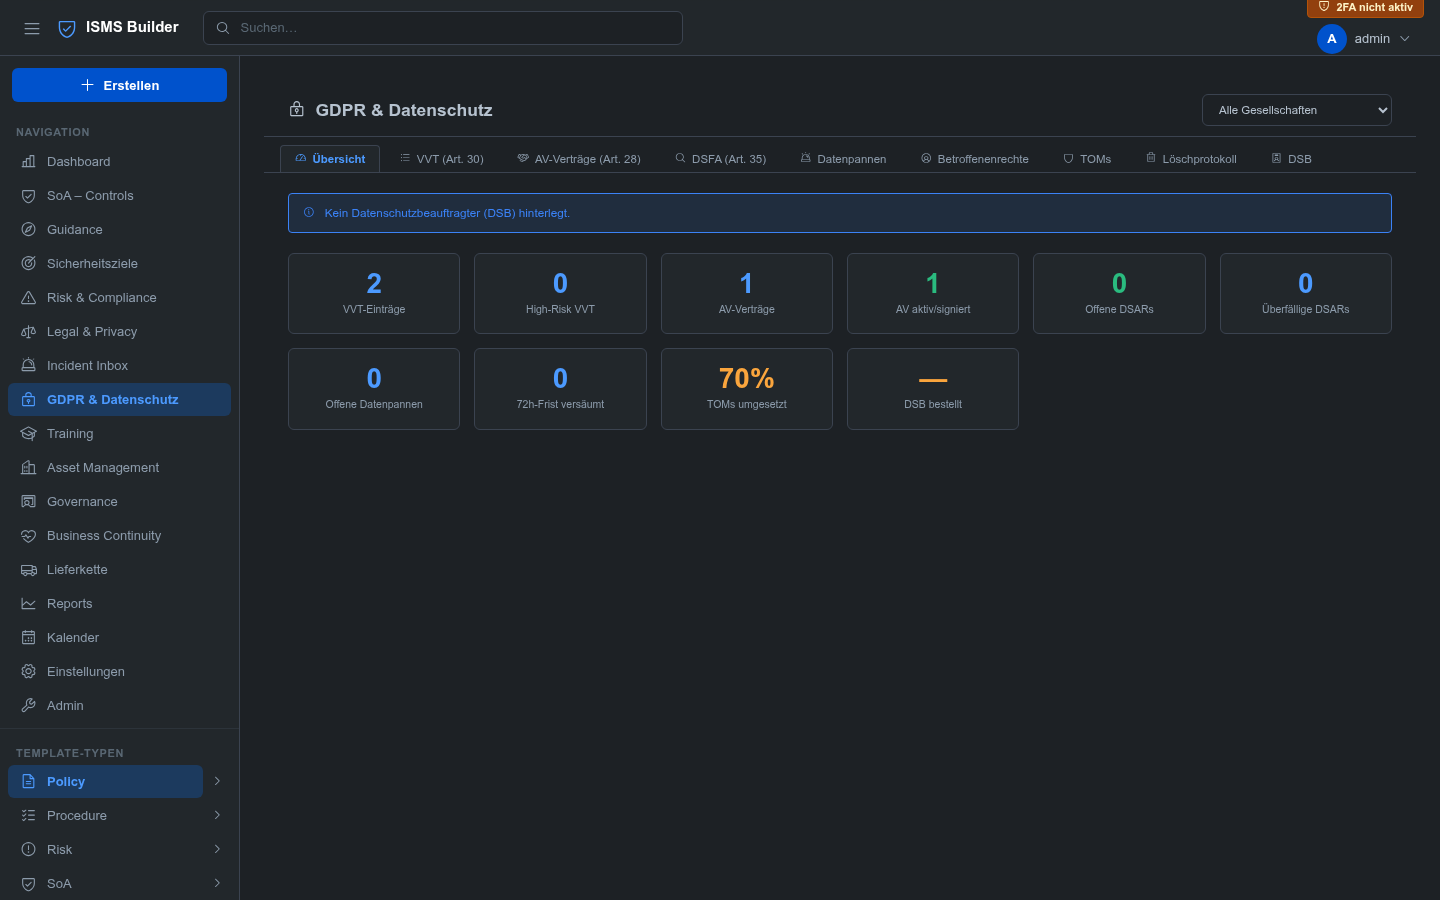 | 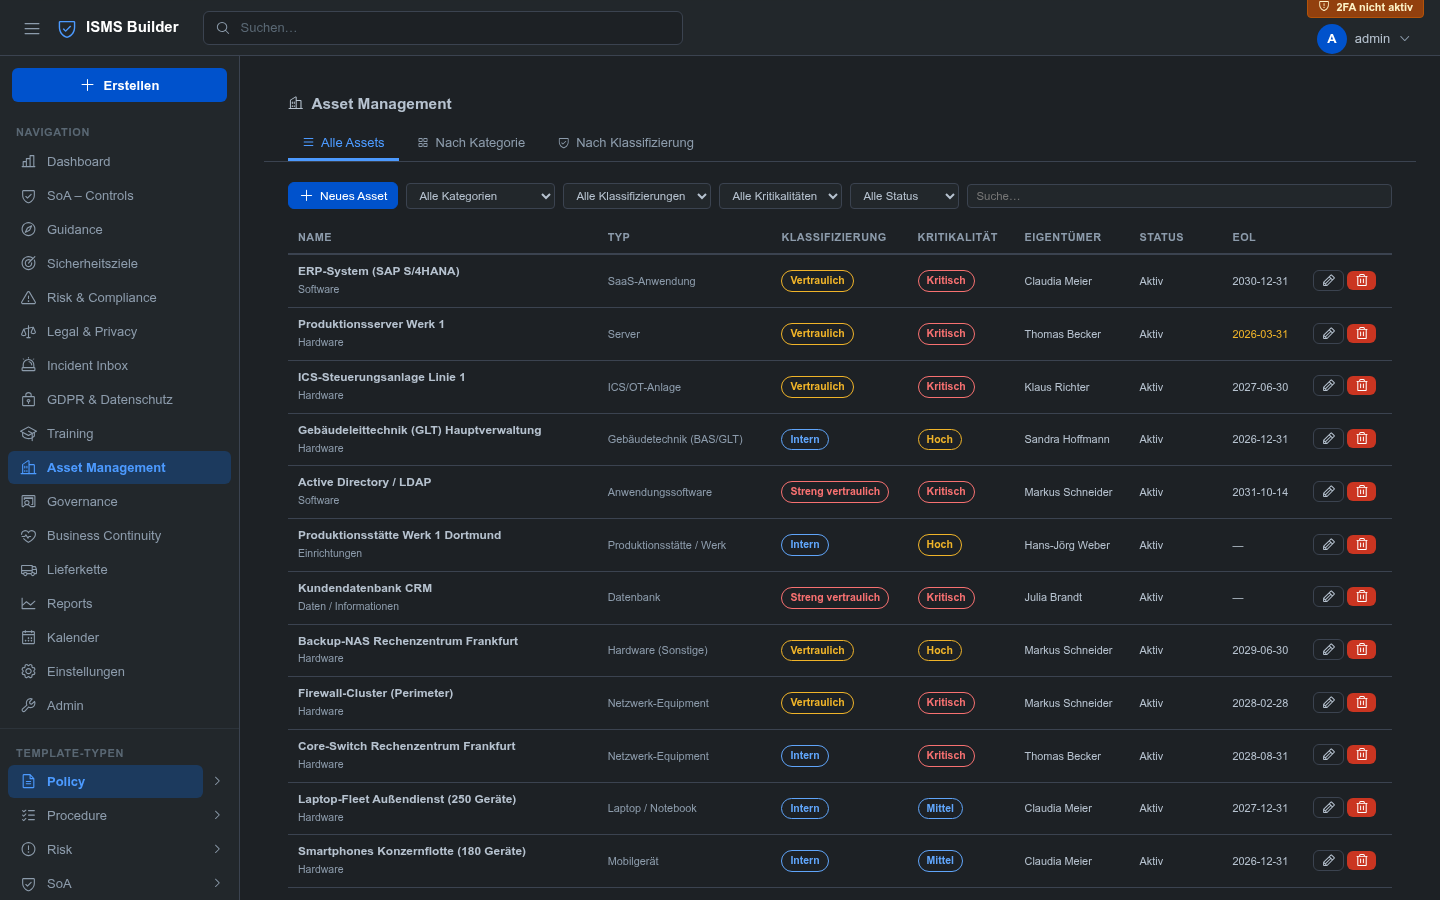 |
| الإرشاد والتوثيق | التقارير |
|---|---|
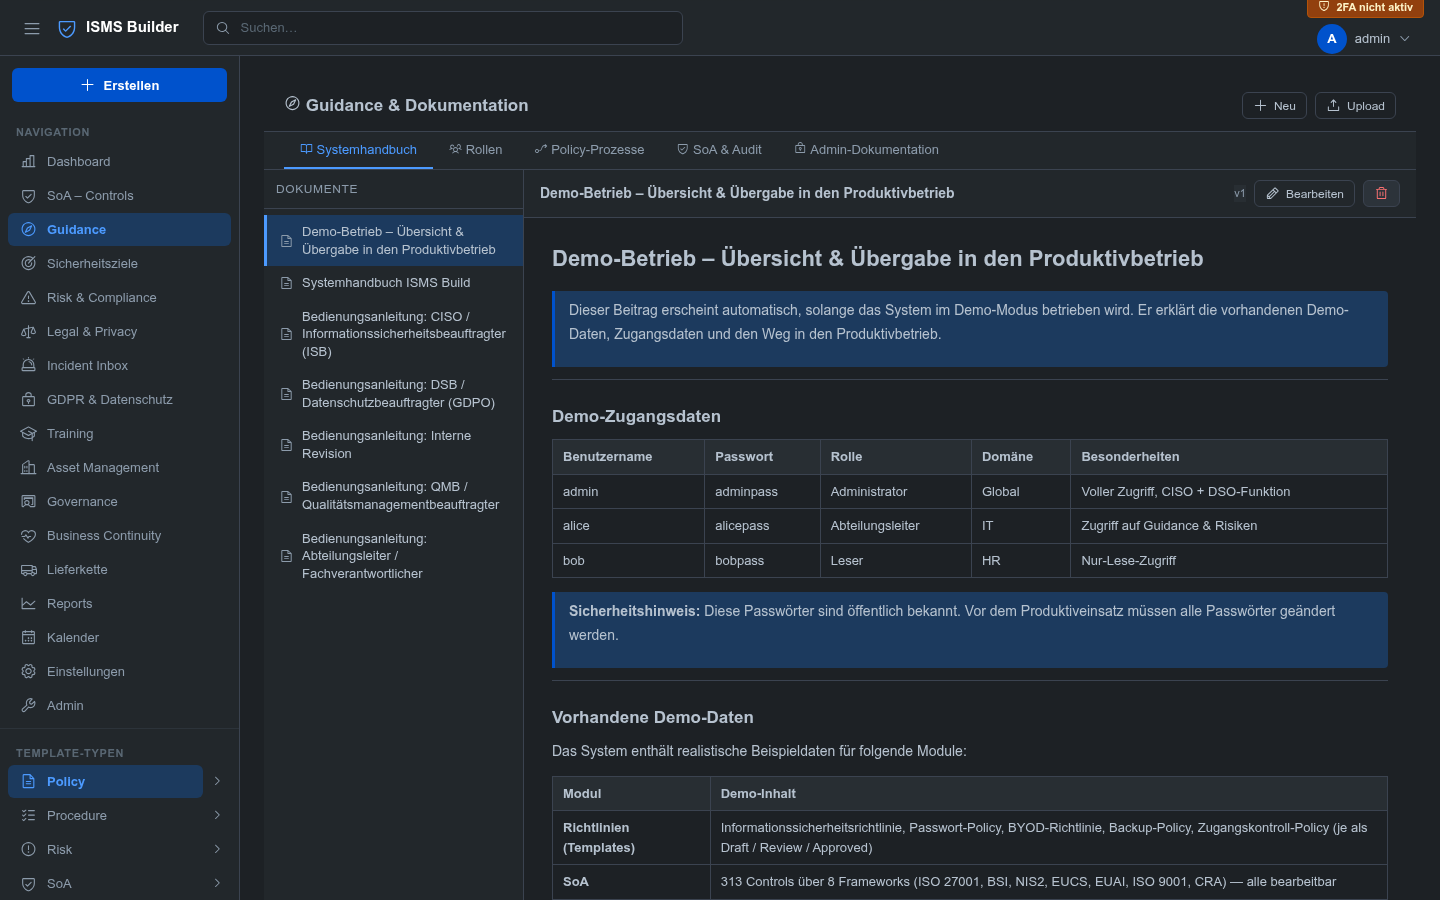 | 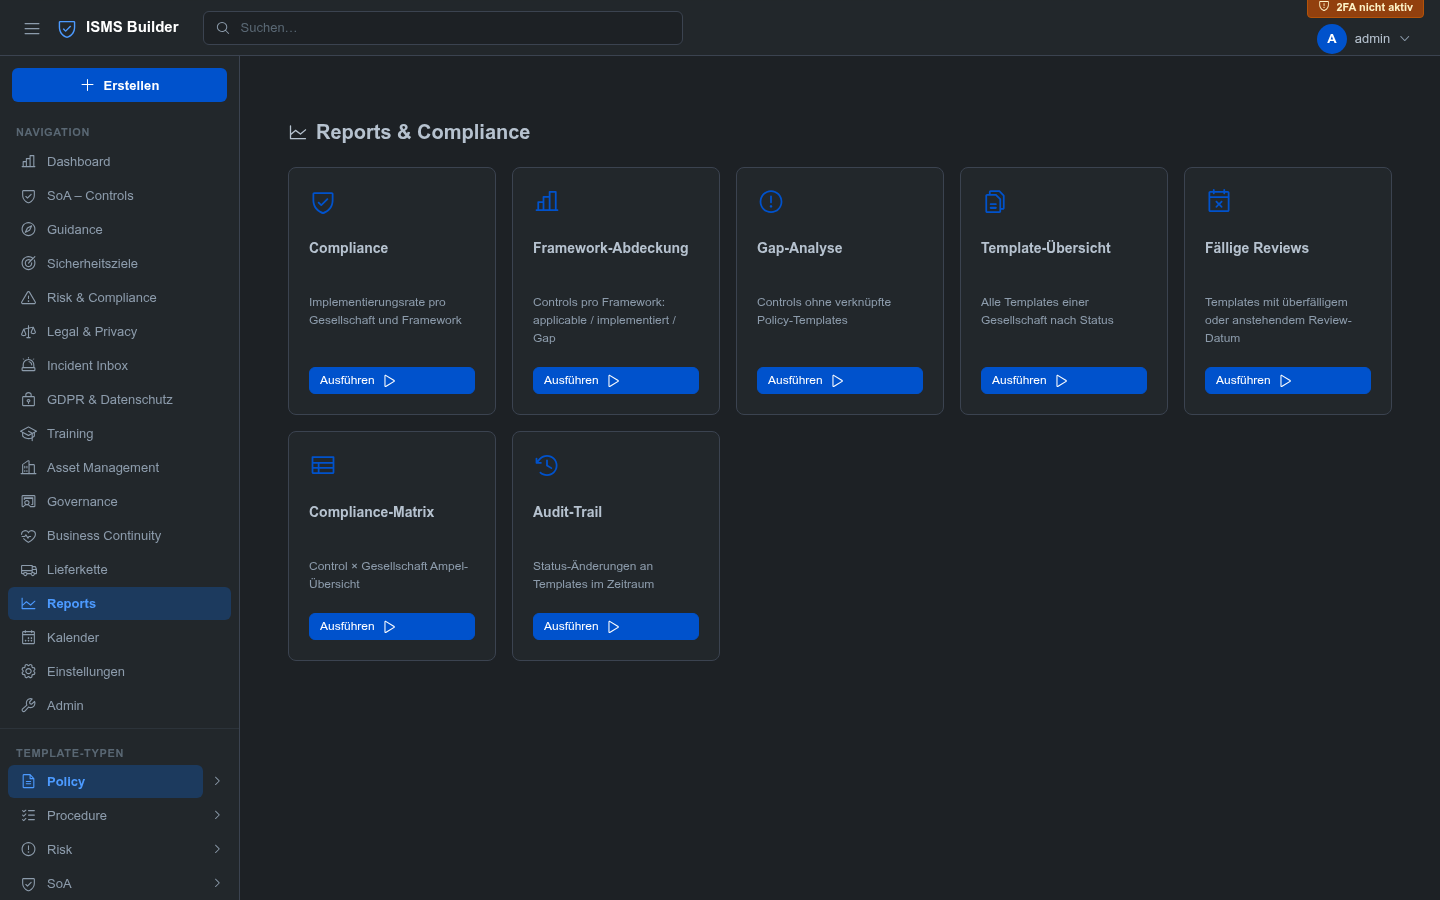 |
| سجل التدابير | تدابير لضابط |
|---|---|
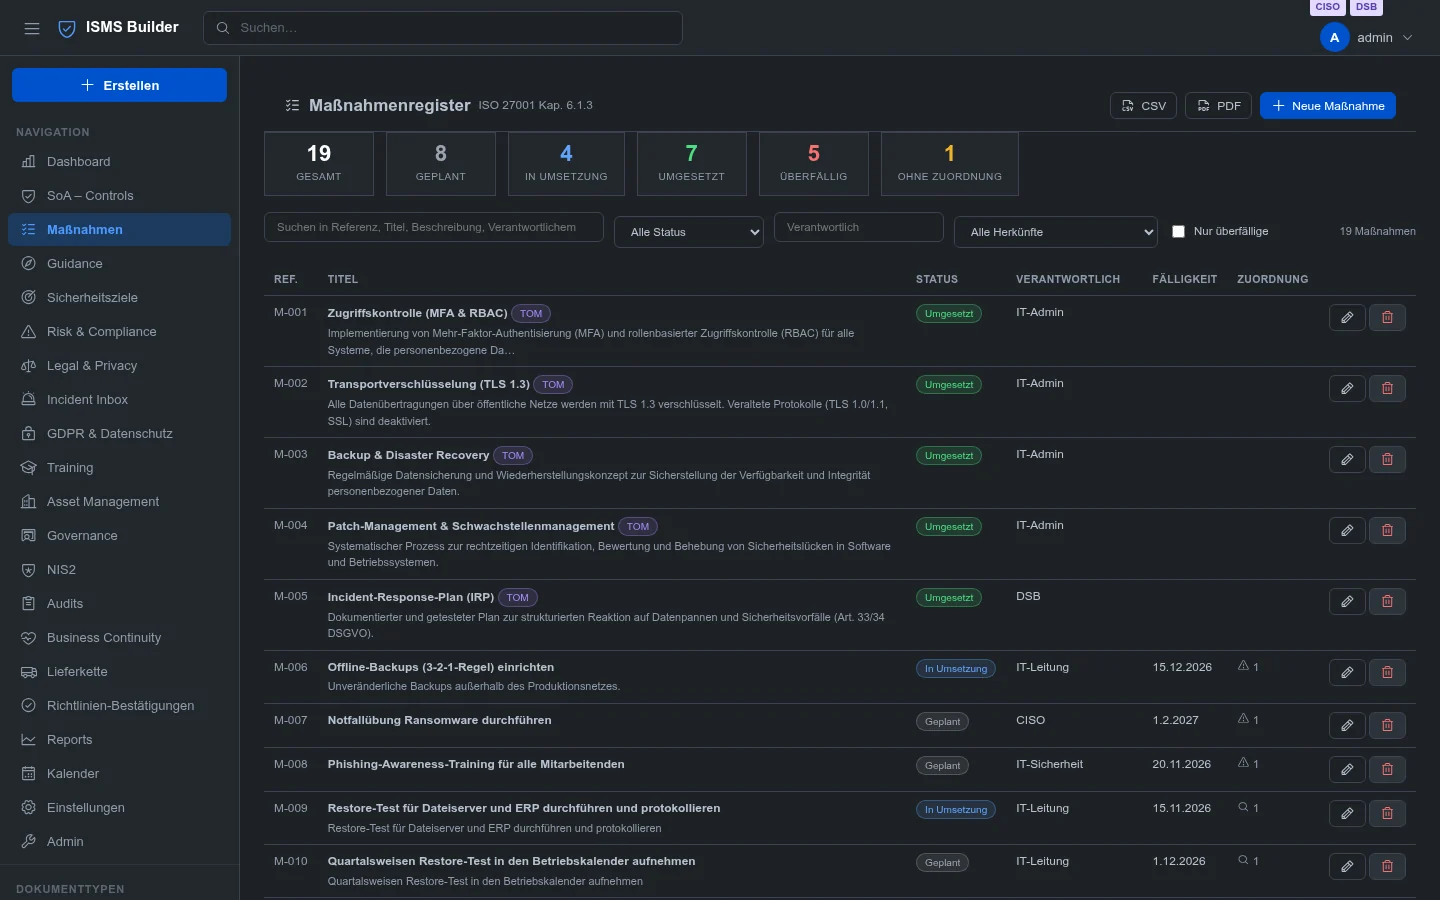 | 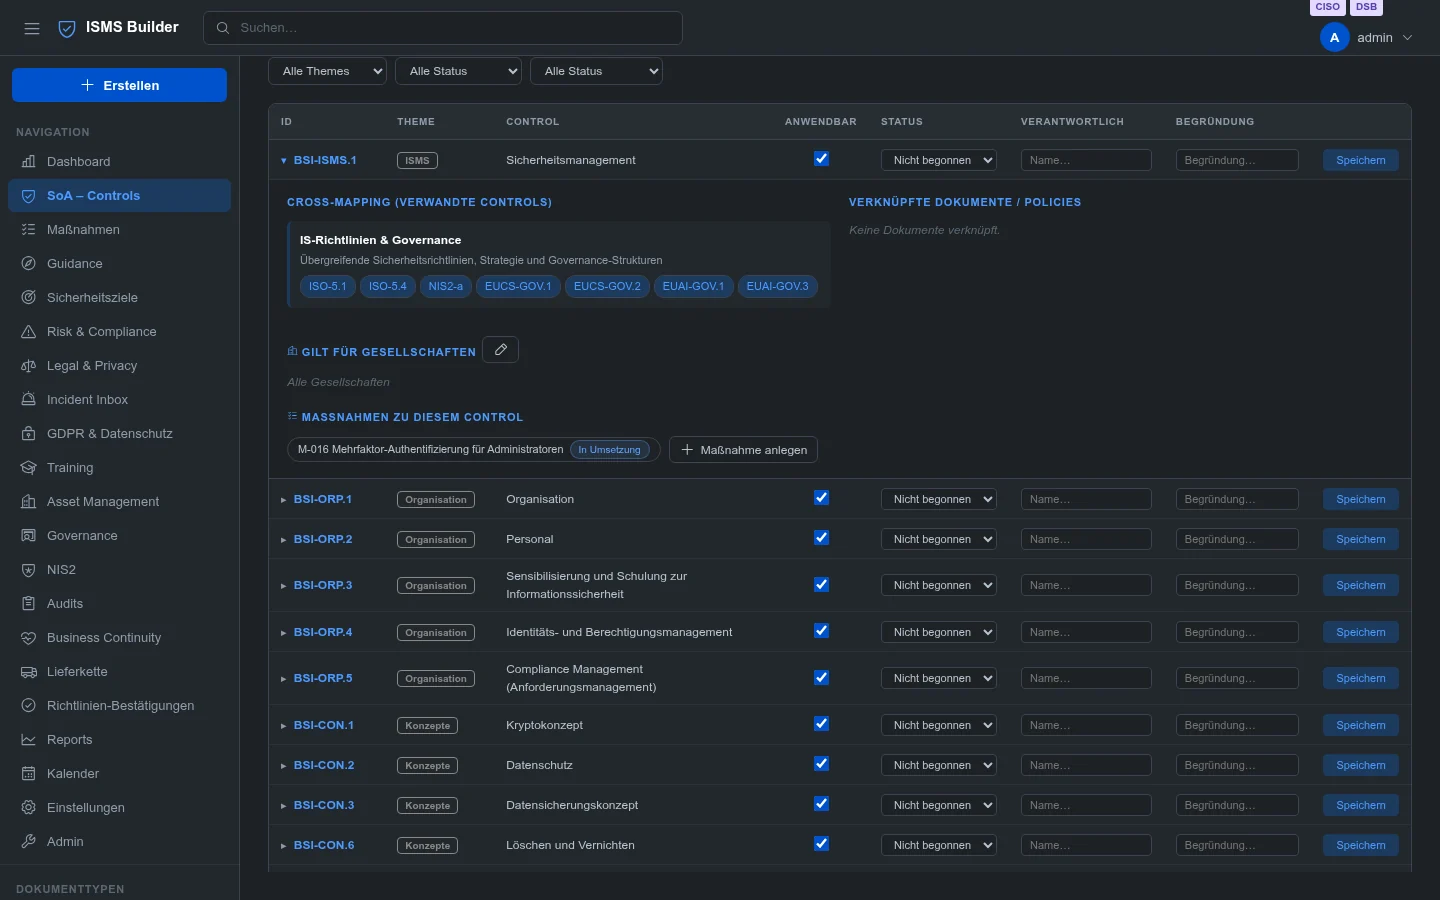 |
شغّل
npm startوافتحhttps://localhost:3000لاستكشاف مجموعة البيانات التجريبية الكاملة محليًا.