
 coolstartnow/isms-builder
نظام إدارة أمن المعلومات المستضاف ذاتيًا — ISO 27001, NIS2, GDPR/DSGVO, BSI IT-Grundschutz

<!-- © 2026 Claude Hecker — ISMS Builder V 1.76 — AGPL-3.0 -->
# ISMS Builder
**نظام إدارة أمن المعلومات المستضاف ذاتيًا — مفتوح المصدر، لا حاجة إلى السحابة**
[](https://github.com/coolstartnow/isms-builder/actions/workflows/ci.yml)
[](https://github.com/coolstartnow/isms-builder/actions)
[](LICENSE)
[](https://nodejs.org)
[](CHANGELOG.md)
📖 **[ويكي](https://github.com/coolstartnow/isms-builder/wiki)** — استخدام صورة Docker ومتغيرات البيئة، البنية والوحدات، الأسئلة الشائعة، المساهمة (DE/EN)
<!-- GDPR NOTE: The four badges above (CI, Tests, License, Node.js) load resources
from external servers (github.com, shields.io/Cloudflare, img.shields.io).
When this README is rendered in a browser, these requests transmit the viewer's
IP address to third parties (incl. US-based servers — GDPR Art. 44 ff.).
For 100% GDPR-compliant self-hosted documentation, replace these four badge
lines with their local equivalents from docs/badges/ or remove them entirely. -->
---
> ## ⚠️ تحذير أمني: مستودعات مزيفة ونسخ توزّع برمجيات خبيثة
> لا يوفّر ISMS Builder أي **"إصدارات" معبأة أو برامج تثبيت أو ملفات ZIP قابلة للتنزيل** — المصدر
> الشرعي الوحيد هو هذا المستودع، المستنسخ أو المنزّل مباشرةً من GitHub كشيفرة
> مصدرية عادية. نحن على علم بمستودع **خبيث واحد على الأقل ينتحل هوية هذا المشروع**
> (ملف README مزيف، وزر "تنزيل" مزيف يرتبط بملف ZIP متنكّر في هيئة لقطة شاشة، يحتوي على
> محمّل برمجيات خبيثة لنظام Windows — سلسلة حمولات `.cmd` → `.exe` → Lua-DLL). **لا تقم بتنزيل أو تشغيل أي
> ملف ZIP أو برنامج تثبيت أو exe باسم "isms_builder" من أي مكان غير هذا المستودع.**
> إذا وجدت مستودعًا أو موقعًا مشبوهًا ينتحل هوية هذا المشروع، فيرجى فتح
> [issue](https://github.com/coolstartnow/isms-builder/issues) أو
> [discussion](https://github.com/coolstartnow/isms-builder/discussions) حتى نتمكن من الإبلاغ عنه.
---
> **الحالة: تطوير نشط — ليس منتجًا مكتملًا بعد.**
> الوحدات الأساسية تعمل وقيد الاستخدام، لكن بعض الميزات غير مكتملة
> والمنصة لا تزال في نمو. المساهمات والملاحظات
> والاختبار في بيئات حقيقية مرحّب بها جدًا — وهذا بالضبط سبب فتح مصدر هذا المشروع.
---
> 🛡️ **مشروع ذو صلة: [NIS2 Quick-Check](https://github.com/coolstartnow/nis2-quickcheck)** —
> أداة فحص ذاتي مجانية ومستقلة لتوجيه NIS2 (10 مجالات × 5 أسئلة، جميع الدول الأعضاء الـ27 في الاتحاد الأوروبي، جميع اللغات الرسمية الـ24
> للاتحاد الأوروبي). تعمل بالكامل في المتصفح، دون خادم خلفي، ودون تثبيت. ليست جزءًا من
> ISMS Builder وليست مطلوبة لاستخدامه — مجرد أداة مرافقة لتوجيه أولي سريع.
---
## ما هو ISMS Builder؟
ISMS Builder هو **منصة ويب مستضافة ذاتيًا** لإدارة نظام إدارة أمن المعلومات (ISMS).
يغطي دورة الامتثال الكاملة — من صياغة السياسات إلى أدلة التدقيق — لمعايير ISO 27001:2022 وNIS2 وGDPR/DSGVO وBSI IT-Grundschutz وأطر عمل أخرى.
**لا سحابة. لا رسوم SaaS. بياناتك تبقى على خادمك.**
> مصمم للشركات الصغيرة والمتوسطة وفرق تقنية المعلومات والمستشارين الذين يحتاجون إلى أداة ISMS حقيقية دون عقد مع مورّد بخمسة أرقام.
---
## الاستخدام المقصود والنطاق
بدأ هذا المشروع كأداة عمل لممارس واحد في مجال ISMS ونما من هناك. وهو
مفتوح المصدر لأن العمل قد يكون مفيدًا للآخرين — وليس لأنه منتج تجاري
متنكّر. التوضيح الصريح لذلك يساعدك على تحديد ما إذا كان يناسب حالتك.
**الغرض من تصميمه.** فريق صغير لإدارة أمن المعلومات (ISMS) — غالبًا شخص واحد، وأحيانًا حفنة — يقوم بتأليف وصيانة وثائق نظام إدارة: السياسات، والمخاطر، والأصول، والضوابط، والأدلة. من المتوقع أن يبقى عدد الأشخاص الذين *يحتاجون إلى حساب* صغيرًا. الوصول إلى جمهور واسع يعمل دون حسابات: تُرسَل إقرارات السياسات كروابط قائمة على الرموز، فيقرأ المستلمون الوثيقة ويؤكدونها دون تسجيل الدخول أبدًا، ودون الظهور في أي قائمة مستخدمين.
**ما يتوقعه منك.** ISMS Builder مستضاف ذاتيًا، وكل ما يترتب على ذلك يقع على عاتقك: النشر، وTLS، والتحصين، والنسخ الاحتياطي، والتحديثات، والتحكم في الوصول، والتزامات حماية البيانات لكل ما تخزنه فيه. يوفّر المشروع إعدادًا افتراضيًا معقولًا، وليس خدمة مُدارة.
**ما ليس هو.** لا توجد خدمة SaaS مستضافة، ولا عقد دعم تجاري، ولا اتفاقية مستوى خدمة. وهو ليس منتج استضافة متعدد المستأجرين. ولا يمنحك شهادة مقابل أي معيار، وليس مشورة قانونية — فهو يساعدك على تنظيم العمل وإثباته، لكن التقييم يبقى مسؤوليتك ومسؤولية مدققك.
**من يقوم بصيانته.** شخص واحد، إلى جانب وظيفة بدوام كامل. تُقرأ المشكلات والمناقشات ويُرد عليها، عادةً خلال أيام؛ وتُعطى تقارير الأمان الأولوية. طلبات الميزات مرحّب بها وتشكّل خارطة الطريق فعليًا، لكنها تتنافس على أمسيات محدودة. إذا كان مؤسستك تعتمد على جدول زمني ثابت أو استجابة مضمونة، فإن المورّد التجاري هو التوصية الصادقة — وهذا ليس سببًا لتجنب المشروع، بل سببًا للتخطيط بواقعية.
---
## لقطات الشاشة
| تسجيل الدخول | لوحة التحكم |
|---|---|
| 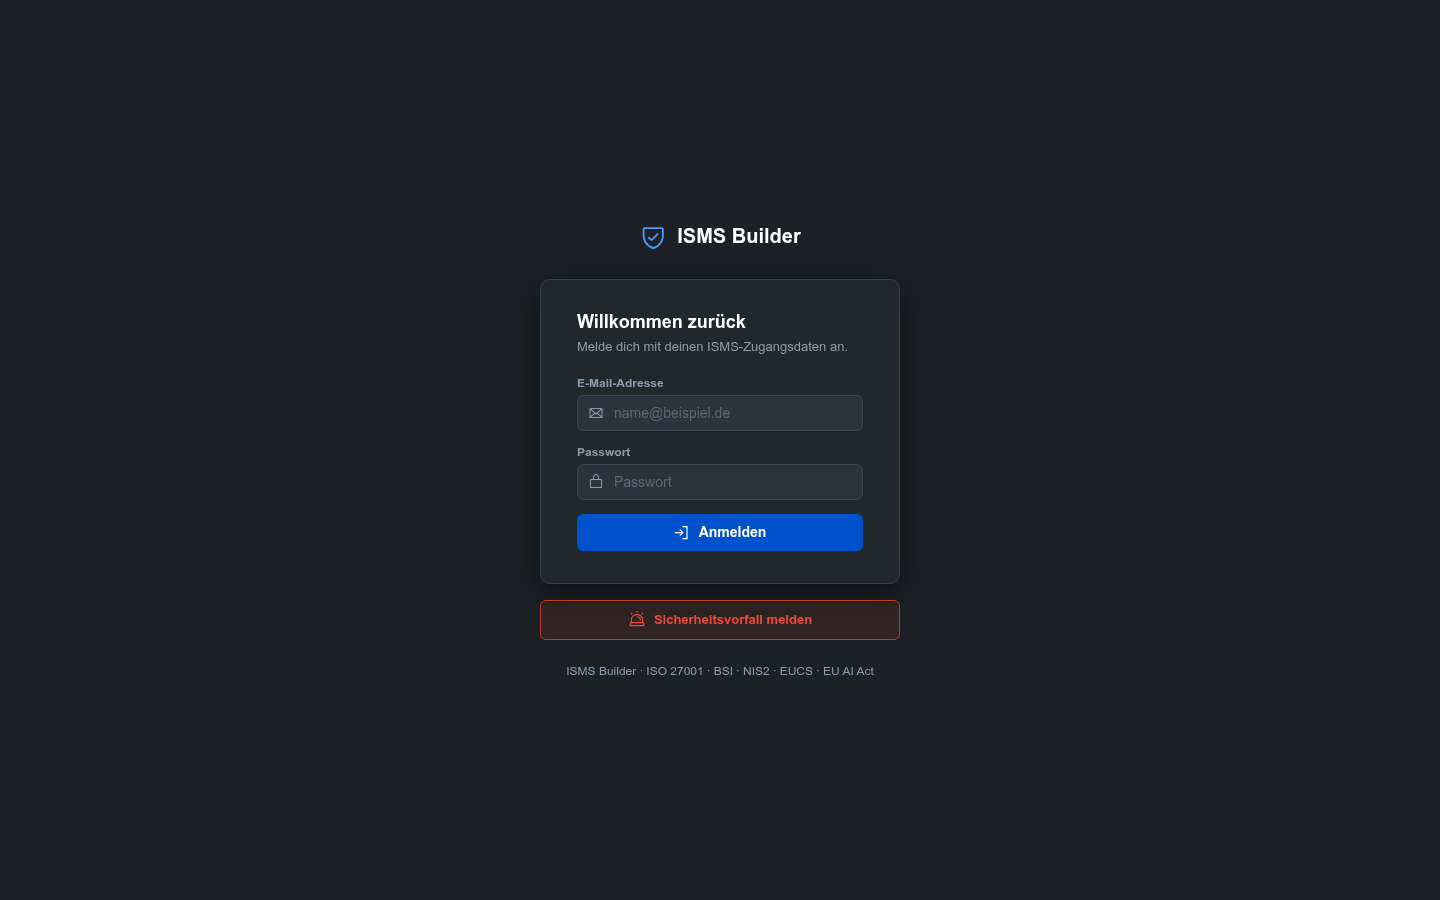 |  |
| بيان قابلية التطبيق | إدارة المخاطر |
|---|---|
| 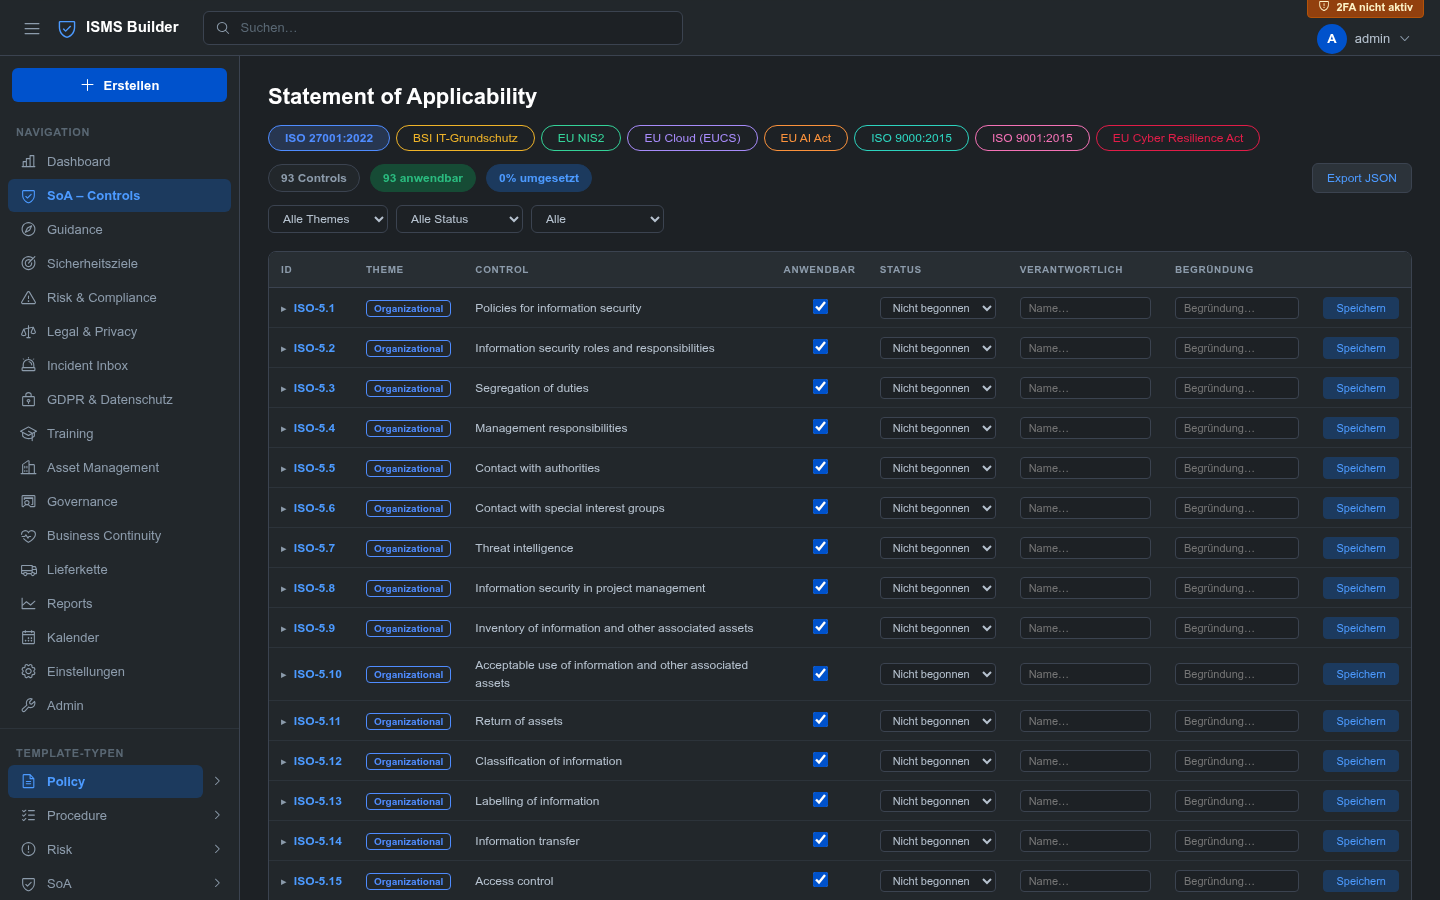 |  |
| اللائحة العامة لحماية البيانات (GDPR) وحماية البيانات | إدارة الأصول |
|---|---|
| 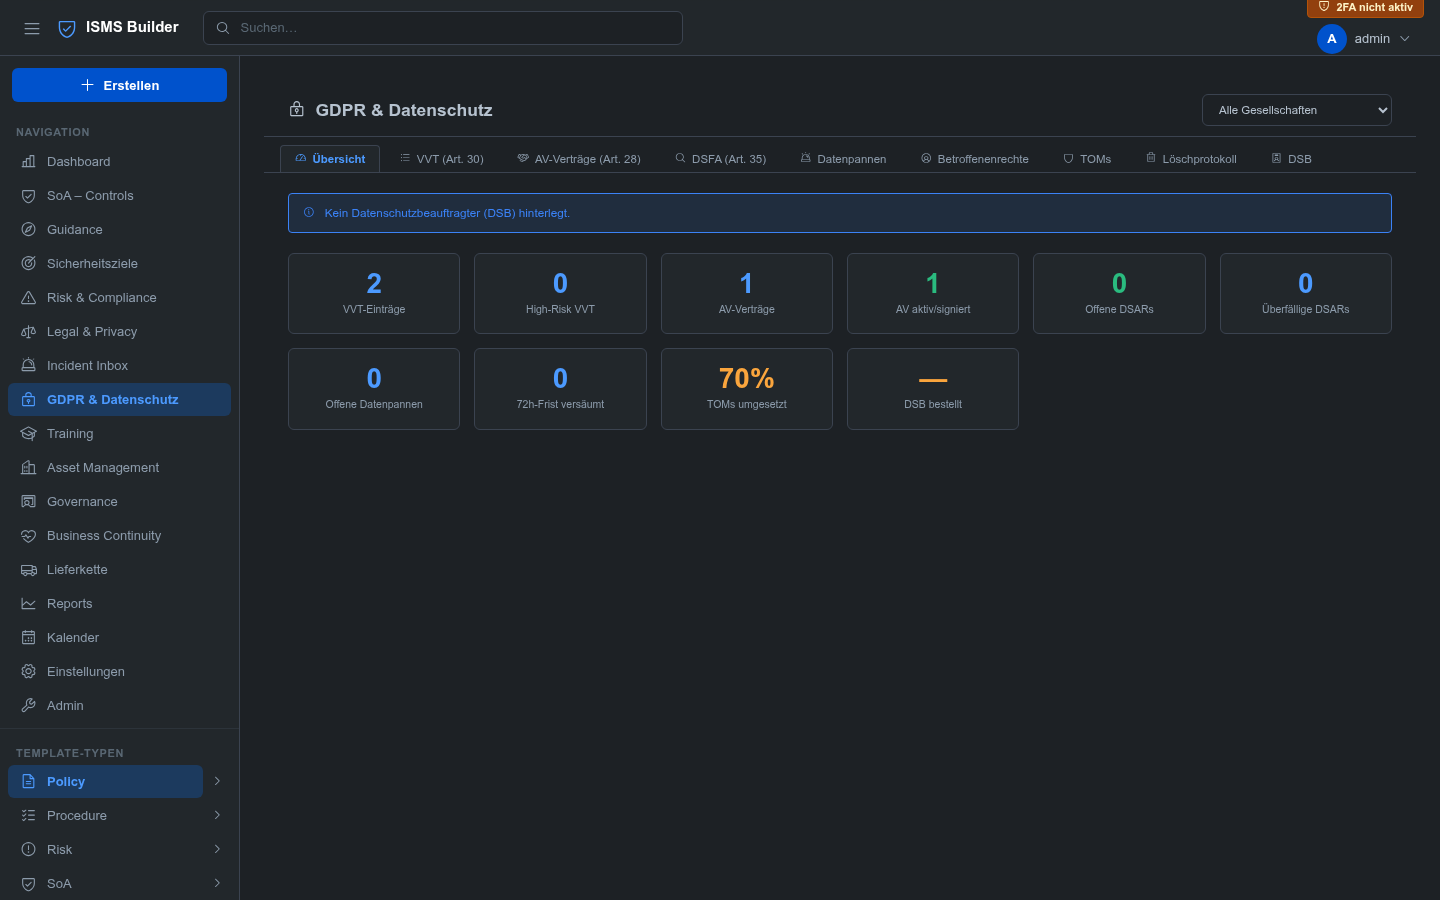 | 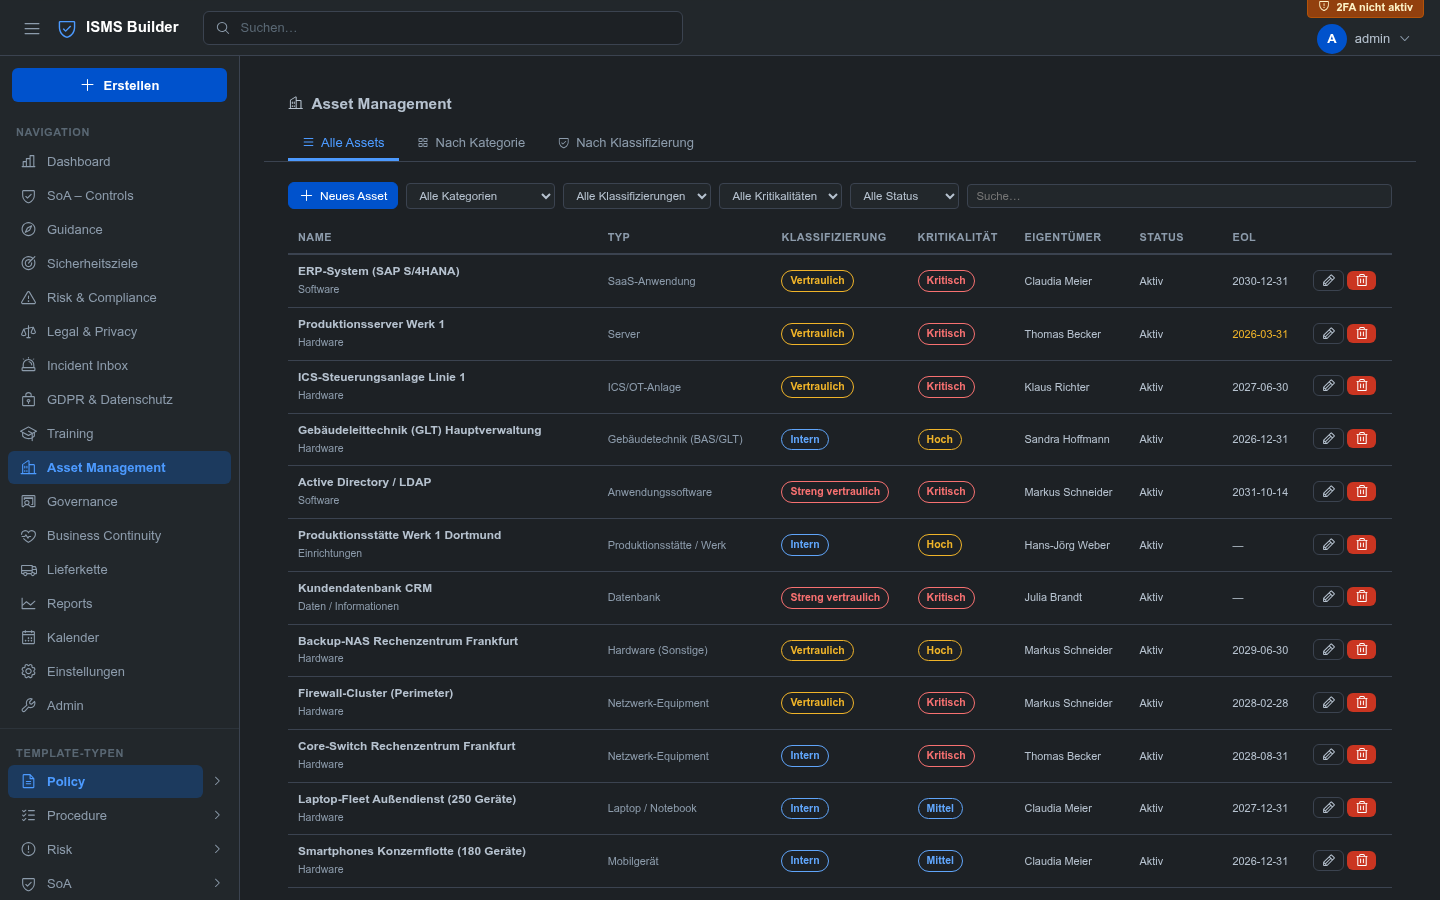 |
| الإرشاد والتوثيق | التقارير |
|---|---|
| 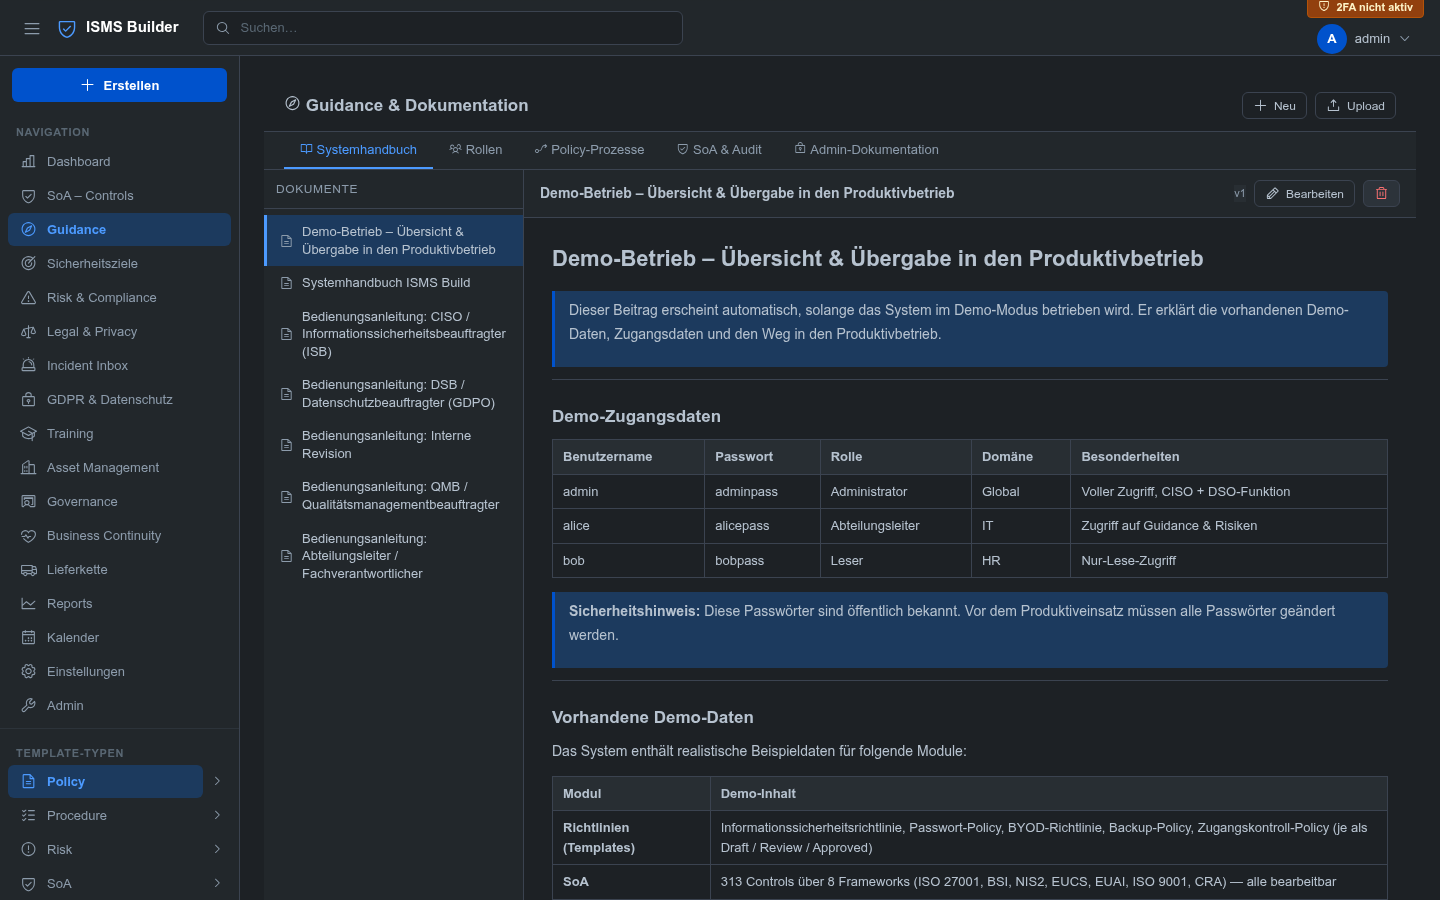 | 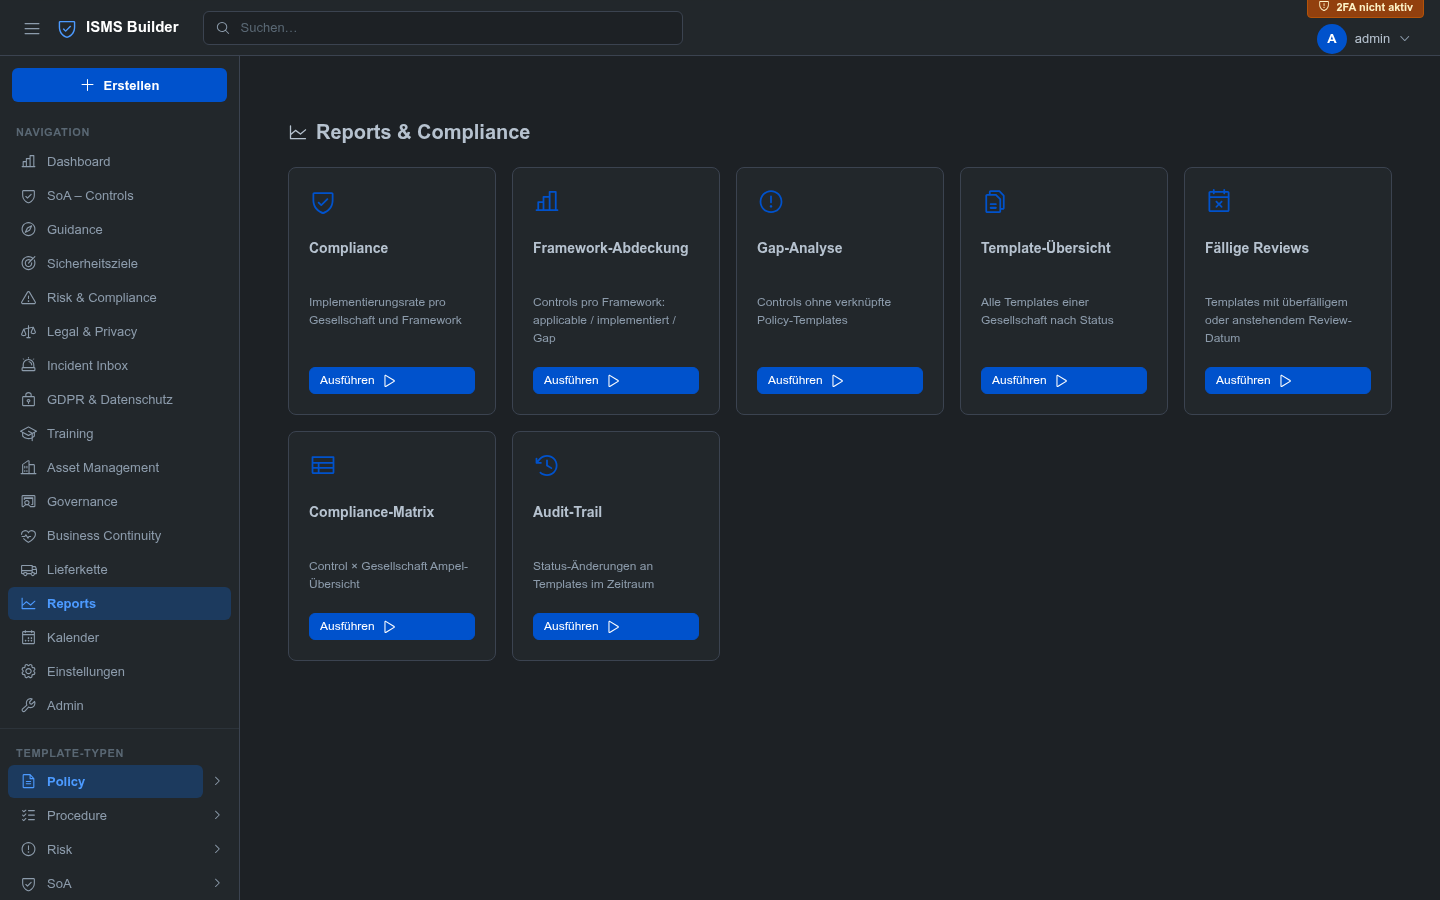 |
| سجل التدابير | تدابير لضابط |
|---|---|
| 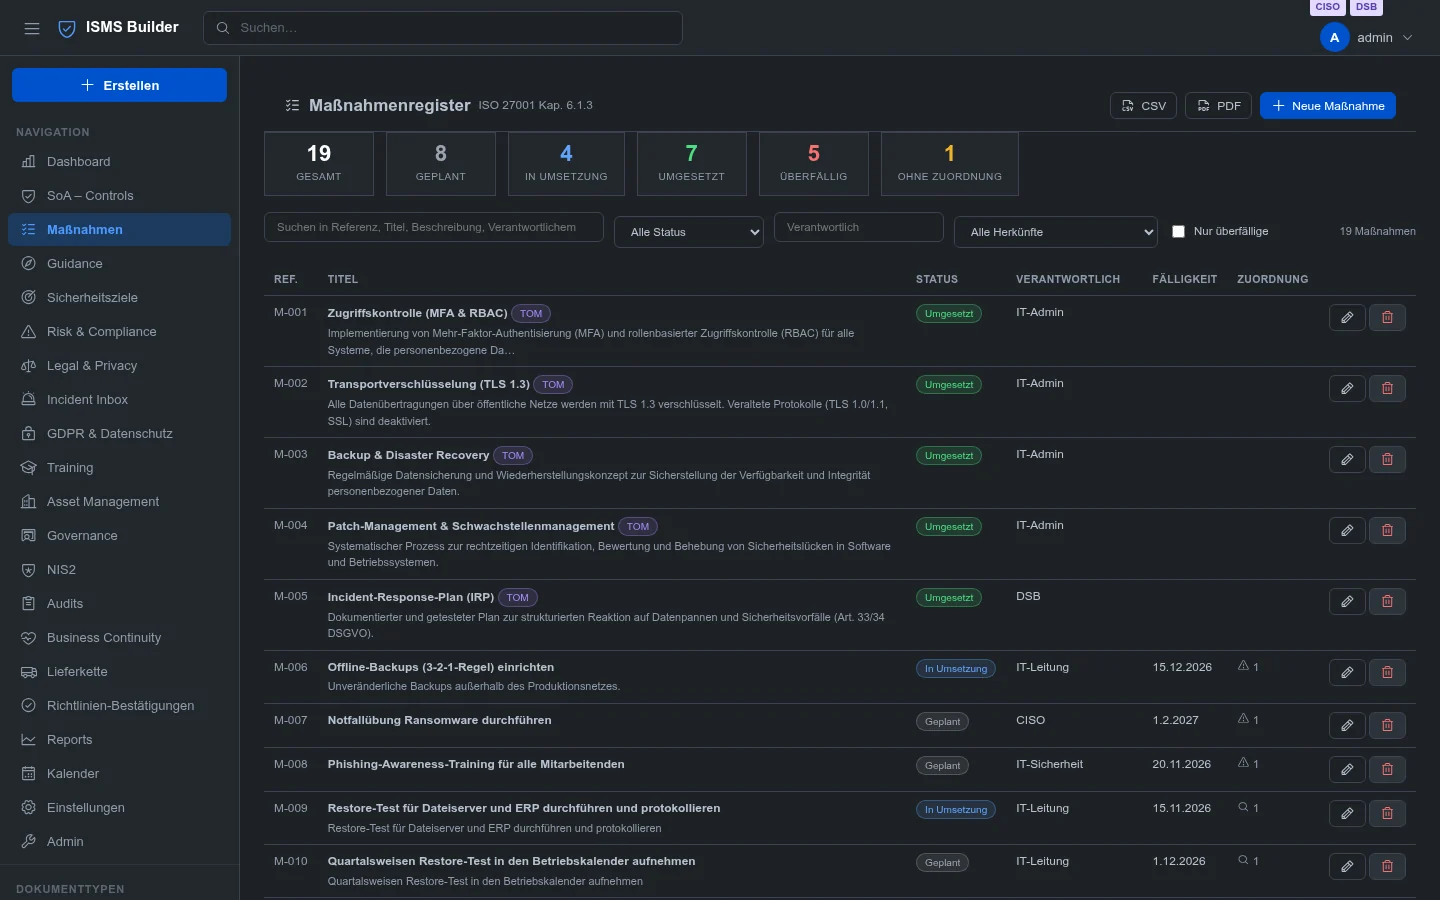 | 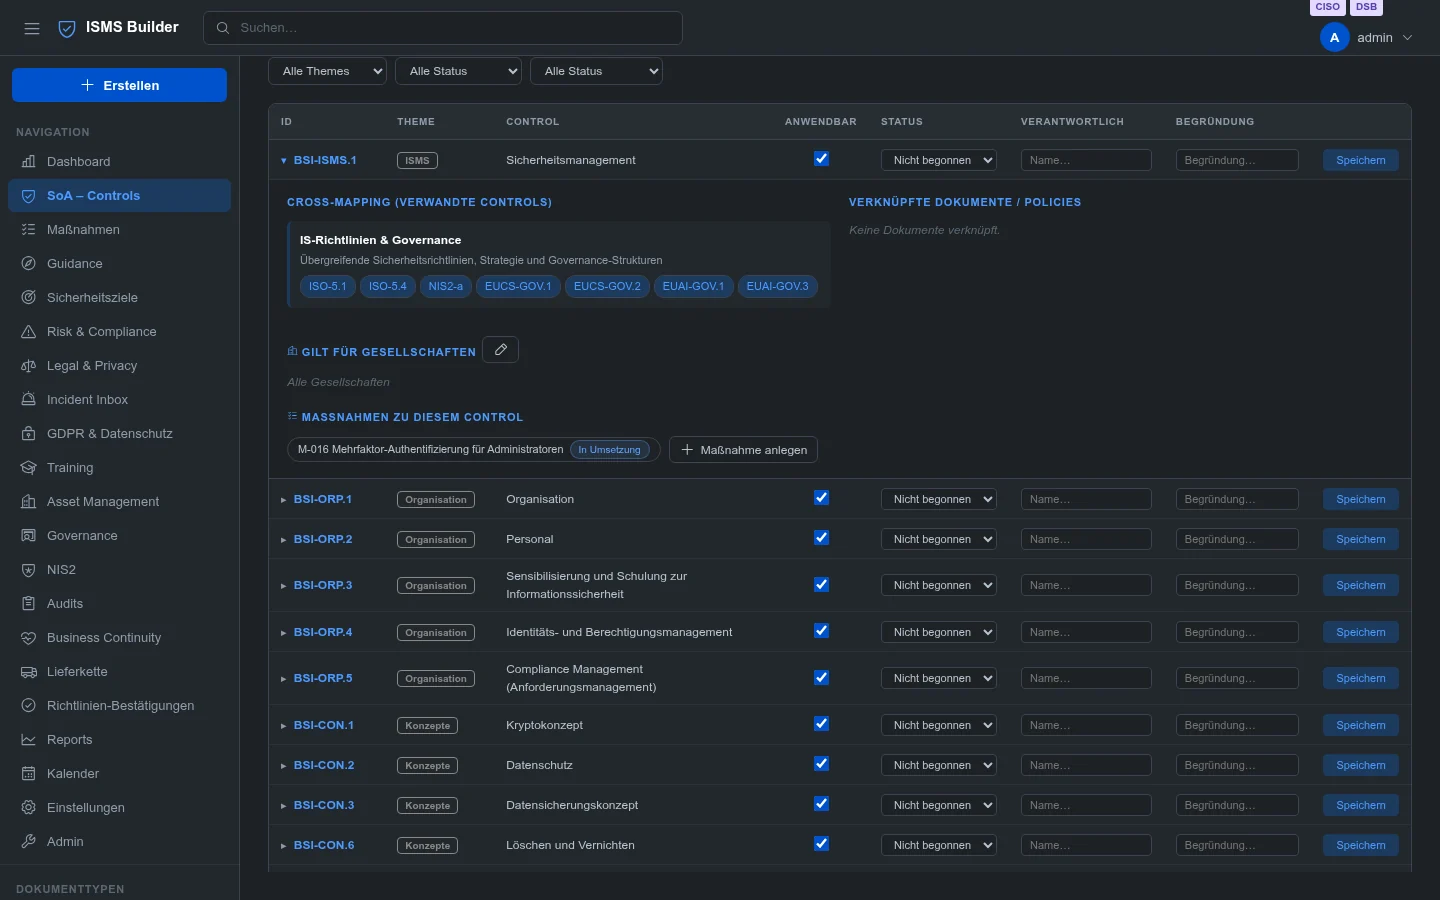 |
> شغّل `npm start` وافتح `https://localhost:3000` لاستكشاف مجموعة البيانات التجريبية الكاملة محليًا.
---
## نظرة عامة على الميزات
| الوحدة | الوصف | المعايير |
|---|---|---|
| **إدارة السياسات** | إنشاء وتعديل وحذف القوالب، وإدارة الإصدارات، ودورة الحياة (مسودة → مراجعة → معتمدة → مؤرشفة)، والتسلسل الهرمي للمساحات، والمرفقات | ISO 27001 §5 |
| **بيان قابلية التطبيق** | 147 ضابطًا مدمجًا عبر 5 أطر (BSI IT-Grundschutz، EU NIS2، EUCS، EU AI Act، CRA) بالإضافة إلى ضوابط ISO 27001 / 9000 / 9001 التي تستوردها بنفسك (لا تُشحن أبدًا)، ويمكن إيقاف تبويب **الضوابط المخصصة** وكل تبويب إطار آخر من الإدارة → الوحدات عندما لا تستخدمها (تُحتفظ الضوابط الموجودة)، و**المجموعات الخاصة** (أطرك الخاصة مثل NEN 7510 أو TISAX أو متطلب عميل، بتبويب خاص بها: أنشئها واستورد الضوابط من ملف JSON مع معاينة ودمج — لا تُشحن نصوص معيارية؛ [docs](https://github.com/coolstartnow/isms-builder/blob/main/docs/template-type-soa.md))، والتحرير المباشر، وتحليل الفجوات، والربط المتقاطع | ISO 27001 A / BSI / NIS2 / EUCS / EUAI / ISO 9001 / CRA |
| **سجل التدابير** | سجل واحد لمعالجات المخاطر، والإجراءات الخاصة بنتائج التدقيق، وتدابير الحوكمة وTOMs — الشخص المسؤول، وتاريخ الاستحقاق، والحالة، والأدلة؛ قابل للإسناد إلى ضوابط SoA والنتائج والمخاطر؛ ويظهر في SoA والمخاطر والنتائج والحوكمة وGDPR، ويُرقّى تلقائيًا من الإصدارات السابقة ([docs](https://github.com/coolstartnow/isms-builder/blob/main/docs/module-measures.en.md)) | ISO 27001 §6.1.3 / GDPR Art. 32 |
| **إدارة المخاطر** | سجل المخاطر، وخطط المعالجة (تُحفظ في سجل التدابير)، ودور المدقق | ISO 27001 §6.1 |
| **أهداف الأمن** | تتبع مؤشرات الأداء الرئيسية (KPI) مع أشرطة التقدم، والتكامل مع التقويم | ISO 27001 §6.2 |
| **GDPR والخصوصية** | VVT، وعقود AV، وDSFA، وTOMs، وقائمة انتظار DSAR، ومؤقت 72 ساعة، وسجل الحذف مع تنبيهات البريد الإلكتروني | DSGVO Art. 13–35 |
| **إدارة الأصول** | سجل الأصول مرتبًا حسب الفئة والنوع والاسم مع أعمدة قابلة للفرز، وأنواع أصول قابلة للتحرير، وأهداف الحماية (CIA + الأصالة) مع وراثة التبعيات، ومستويات التصنيف، وتتبع EoL | ISO 27001 A.5.9–5.12 |
| **BCM / BCP** | تحليل أثر الأعمال، وخطط الاستمرارية، والتمارين، وقوالب للثلاثة جميعًا، وسجل متطلبات ISO 22301 (استيراد من نسختك المرخصة) | ISO 27001 A.5.29–5.30 / NIS2 |
| **سجلات التدريب** | كتالوج التدريب، وتتبع الإكمال، وملفات الأدلة، وتأكيد المشاركة (PDF) | ISO 27001 A.6.3 |
| **إدارة الموردين** | سجل الموردين، وجدولة التدقيق، وتقييم المخاطر | ISO 27001 A.5.19–5.22 |
| **القانون والعقود** | العقود، واتفاقيات عدم الإفصاح (NDAs)، وسياسات الخصوصية، وتقويم الانتهاء | |
| **صندوق الوارد للحوادث** | صندوق وارد CISO + **نموذج إبلاغ عام** (لا يتطلب تسجيل الدخول) | NIS2 / BSI |
| **الحوكمة** | مراجعات الإدارة، ومحاضر الاجتماعات، وتدابير الحوكمة (تُحفظ في سجل التدابير) | ISO 27001 §9.3 |
| **التقارير** | مصفوفة الامتثال (الضابط × الكيان)، وتقرير الفجوات، ودورات المراجعة، وتصدير CSV | |
| **نتائج التدقيق** | سجل النتائج (IST→SOLL→المخاطر→التوصية)، وخطط العمل، وتتبع الخطورة/الحالة، ومرجع FIND-YYYY-NNNN | ISO 27001 §9.2 |
| **إدارة التدقيق** | عمليات التدقيق مع قوائم التحقق، والنتائج المنشأة من حالات عدم المطابقة، وبرنامج التدقيق السنوي (خطة ربع سنوية، موافقة)، والتكامل مع التقويم ولوحة المعلومات، والتصدير إلى CSV/PDF | ISO 27001 §9.2, ISO 19011 |
| **إقرارات السياسات** | توزيع السياسات على الموظفين بشكل قابل للتحقق وتأكيد الفهم، وأدلة تدقيق مركزية ([docs](https://github.com/coolstartnow/isms-builder/blob/main/docs/module-policy-acknowledgements.en.md)) | ISO 27001 7.3, A.6.3 |
| **NIS2** | قائمة تحقق حوكمة المادة 21 (30 بندًا) ومواعيد الإبلاغ في المادة 23 مع تنبيهات تلقائية | NIS2 Art. 21 / 23 |
| **التقويم** | تقويم واحد لتواريخ الاستحقاق عبر الوحدات: التدابير، ومعالجات المخاطر، وعمليات التدقيق، والمراجعات، والعقود، والتدريبات، والمواعيد النهائية | |
| **الإرشاد** | دليل معرفي وقاعدة معرفة مدمجان (أدلة الوحدات، وأدلة الأدوار، ومستنداتك الخاصة) مع البحث، بست لغات | |
| **المؤسسة وشعار الشركة** | إعدادات المؤسسة (المسؤوليات، واللغات، والإشعارات، وSMTP، وWebDAV، وترتيب القائمة، والوحدات التنظيمية) وشعار شركة قابل للتحميل يظهر على صفحة تسجيل الدخول، وملفات PDF للسياسات، وعروض الطباعة؛ ويُشحن شعار ISMS Builder مع مجموعة العرض التوضيحي ([docs](https://github.com/coolstartnow/isms-builder/blob/main/docs/module-organisation.en.md)) | |
| **تقييم أثر حماية البيانات (DPIA)** | تسعة قوالب جاهزة (الموارد البشرية في السحابة، المراقبة بالفيديو، مراقبة الموظفين، خدمات الذكاء الاصطناعي، التنميط، البيانات الصحية، القياسات الحيوية، الإبلاغ عن المخالفات، التوظيف)، وفحص مسبق "هل يلزم إجراء DPIA؟"، ومراجعة من مسؤول حماية البيانات (DPO) قبل الموافقة، وعرض للطباعة؛ تُعدّه الشركة ويُراجعه مسؤول حماية البيانات ([docs](https://github.com/coolstartnow/isms-builder/blob/main/docs/module-dsfa.en.md)) | GDPR Art. 35 |
| **قوالب GDPR** | قوالب جاهزة لسجلات أنشطة المعالجة (14)، واتفاقيات المعالجة (12)، وخروقات البيانات (10)، والردود على أصحاب البيانات (10)، والتدابير التقنية والتنظيمية (24)، بست لغات؛ املأ النموذج مسبقًا، مع ضرورة تكييفه بعناية مع شركتك، وليس نصيحة قانونية ([docs](https://github.com/coolstartnow/isms-builder/blob/main/docs/module-gdpr.en.md)) | GDPR Art. 30, 28, 33, 12–22, 32 |
| **مسودات الذكاء الاصطناعي (مساعد السياسات)** | صياغة مستند من قائمة عناوين ثابتة باستخدام الذكاء الاصطناعي المتصل (Ollama) أو بالنسخ واللصق باستخدام ذكاء اصطناعي من اختيارك؛ يحظر عامل تصفية البيانات الشخصية والتقنية، وتُملأ العناصر النائبة محليًا من بيانات المؤسسة ([docs](https://github.com/coolstartnow/isms-builder/blob/main/docs/module-ai-drafts.en.md)) | |
| **تطبيق الجوال (Android)** | تطبيق Android منفصل يعمل دون اتصال بمجموعة بيانات خاصة به ويتزامن مع الخادم عبر Wi-Fi أو حزمة ملفات: حسابات مزامنة بصلاحيات لكل وحدة، والإعداد عبر رمز QR، والقوالب، وSoA، والمخاطر، والأصول، والنتائج، والإرشادات (للقراءة فقط)؛ يتطلب `STORAGE_BACKEND=json` ([docs](https://github.com/coolstartnow/isms-builder/blob/main/docs/module-mobile-sync.en.md)). لم يُطرح للعموم بعد: إذا كنت ترغب في تجربته مسبقًا، تواصل عبر [موقع المشروع](https://www.isms-builder.com/#contact) | |
| **قابلية التتبع** | كل سجل يرتبط بضوابط SoA + مستندات السياسات — في الاتجاهين | |
| **البحث الدلالي** | بحث محلي بالذكاء الاصطناعي عبر Ollama (nomic-embed-text) مع رجوع إلى البحث بالكلمات المفتاحية؛ يُضبط عنوان الذكاء الاصطناعي والنماذج و**مفتاح API اختياري** (يُرسل كـ `Authorization: Bearer`، مثلًا إلى بوابة أمام Ollama، بحيث تحدد سجلاتها طلبات ISMS Builder) ضمن الإدارة؛ لا يُعرض المفتاح مرة أخرى أبدًا ولا يُسجَّل ولا يُصدَّر | |
| **متعدد الكيانات** | شجرة الهيكل المؤسسي، وقابلية التطبيق لكل كيان على الضوابط والسياسات | |
| **واجهة متعددة اللغات وبيانات تجريبية** | واجهة كاملة ومحتوى تجريبي ووثائق الوحدات بـ 🇩🇪 DE / 🇬🇧 EN / 🇫🇷 FR / 🇳🇱 NL / 🇭🇺 HU / 🇪🇪 ET؛ يتحكم المسؤول في اللغات المتاحة. نصوص FR وNL وHU وET هي ترجمات خاصة — يُوصى بمراجعتها من متحدثين أصليين | |
### ⚠ مهم: تتطلب ضوابط ISO تثبيتًا يدويًا من قبل المسؤول
> **ISO 27001:2022 وISO 9000:2015 وISO 9001:2015** هي معايير محمية بحقوق النشر تنشرها
> المنظمة الدولية للمعايير (ISO، © ISO). تعريفات الضوابط
> (العناوين والأوصاف ونصوص المتطلبات) **غير مضمنة** في هذا البرنامج ويجب **عدم**
> إعادة توزيعها دون ترخيص ISO ساري المفعول.
**ماذا يعني هذا عمليًا:**
تُشحن وحدات SoA الخاصة بـ ISO 27001 وISO 9000 وISO 9001 دون محتوى الضوابط.
يجب على المسؤول **استيراد** الضوابط **يدويًا** قبل أن تصبح هذه الأطر قابلة للاستخدام:
1. احصل على نسخة مرخّصة من المعيار من [iso.org](https://www.iso.org/) أو من هيئة وطنية معتمدة
2. جهّز ملف JSON يحتوي على تعريفات الضوابط الخاصة بك (التنسيق موثّق في `scripts/import-iso-controls.sh`)
3. شغّل سكربت الاستيراد:
```bash
bash scripts/import-iso-controls.sh path/to/iso-controls.json
```
4. أعد تشغيل خادم ISMS Builder
> **الأطر المضمّنة جاهزة للاستخدام (لا حاجة إلى ترخيص ISO):**
> BSI IT-Grundschutz وEU NIS2 وEUCS وEU AI Act وCRA تستند إلى تشريعات الاتحاد الأوروبي
> والمنشورات الفيدرالية الألمانية المتاحة للعموم، وهي مثبّتة مسبقًا بالكامل.
>
> **الأطر الأخرى (NEN 7510، TISAX، متطلبات العملاء، …):** ينشئ المسؤول *مجموعة خاصة* في SoA
> (الزر **+ Own group**) ويستورد الضوابط من ملف JSON — مع معاينة، ودمج بدلًا من استبدال، ودون
> تضمين أي نص قياسي. استورد فقط المحتوى الذي تملك ترخيصًا لاستخدامه
> (ملف مثال: `docs/examples/soa-custom-framework.example.json`). يبقى استيراد ISO أعلاه مقصورًا على ISO 27001 و9000 و9001.
>
> **إشعار قانوني:** تخضع النصوص القياسية لـ ISO 27001/9000/9001 وNEN 7510 وكتالوجات تقييم TISAX (VDA ISA) لحقوق ناشريها (قانون حقوق النشر والعلامات التجارية) ولا تُشحن مع ISMS Builder. الضوابط النموذجية في البيانات التجريبية هي نصوص عناصر نائبة من ابتكارنا وليس لها أي صلة بصياغة المعايير — وهي غير مكتملة وغير صالحة لا للشهادات ولا لتقييمات TISAX. استورد فقط النصوص التي تملك ترخيصًا لاستخدامها. هذا ليس استشارة قانونية.
تشغيل وحدات إطار عمل ISO دون ترخيص ساري للمعيار المعني هو
مسؤولية المشغّل وحده. لا يتحمل مشروع ISMS Builder ومساهموه أي
مسؤولية عن الاستخدام غير المرخّص للمحتوى المحمي بموجب ISO.
---
## البدء السريع
```bash
git clone https://github.com/coolstartnow/isms-builder.git
cd isms-builder
npm install
cp .env.example .env # set JWT_SECRET to a long random string
npm start # http://localhost:3000
```
سجّل الدخول باستخدام **`[email protected]` / `adminpass`**. عند أول تسجيل دخول، سيُطلب منك اختيار **لغة البيانات التجريبية** (🇩🇪 DE / 🇬🇧 EN / 🇫🇷 FR / 🇳🇱 NL / 🇭🇺 HU / 🇪🇪 ET) أو البدء بنظام فارغ. غيّر كلمة مرور المسؤول فورًا بعد ذلك. راجع [حسابات تجريبية](#demo-accounts) للاطلاع على حسابات الاختبار الأخرى.
للاستخدام في بيئة الإنتاج مع HTTPS:
```bash
# .env
JWT_SECRET=<output of: openssl rand -hex 32> # required; production refuses a missing, short or placeholder secret
STORAGE_BACKEND=json
SSL_CERT_FILE=/etc/ssl/certs/your.crt
SSL_KEY_FILE=/etc/ssl/private/your.key
```
**الانتقال إلى الإنتاج؟** الإنتاج دائمًا **تثبيت جديد** – لا يُخلط العرض التجريبي بالإنتاج أبدًا.
لا تحوّل نسخة تجريبية (أو بياناتها) إلى نظام إنتاج: ثبّت نسخة جديدة
(`STORAGE_BACKEND=json` هو الإعداد الافتراضي الموصى به، انظر `.env.example`)، وأنشئ المسؤول الخاص بك
واضبط أسرارك الخاصة. وظيفتا *Demo Reset* و*Demo Import* داخل التطبيق هما وظيفتان خاصتان بنسخة
العرض التجريبي فقط: فهما ليستا أداة نسخ احتياطي أو استعادة أو ترحيل، و*Demo Import* يعمل مع
`STORAGE_BACKEND=json` فقط.
تُنشأ أطر SoA المدمجة (BSI IT-Grundschutz، EU NIS2، EUCS، EU AI Act، CRA) تلقائيًا
على كل خلفية تخزين. نصوص الضوابط الخاصة بـ ISO 27001 / 9000 / 9001 محمية بحقوق
نشر ISO و**لا** تُشحن أبدًا – وفّرها بنفسك في `data/iso-controls.json`
(انظر `scripts/import-iso-controls.sh`).
---
### حسابات العرض التجريبي
تحتوي مجموعة العرض التجريبي على هذه الحسابات، بحيث يمكن تجربة كل دور ووظيفة. **كلمات المرور علنية ومخصصة للاستخدام التجريبي فقط.**
| المستخدم | تسجيل الدخول (البريد الإلكتروني) | كلمة المرور | الدور | الوظيفة | استخدمه لاختبار |
|---|---|---|---|---|---|
| admin | `[email protected]` | `adminpass` | مسؤول | CISO + DPO | كل شيء، بما في ذلك الإدارة |
| ciso | `[email protected]` | `cisopass` | مالك المحتوى | **CISO** | وظيفة CISO دون حقوق المسؤول (مثل carla) |
| dsb | `[email protected]` | `dsbpass` | مالك المحتوى | **DPO** | وظيفة DPO دون حقوق المسؤول (مثل dana) |
| alice | `[email protected]` | `alicepass` | رئيس قسم | لا شيء | السياسات والمخاطر والإرشادات (قراءة وكتابة) |
| bob | `[email protected]` | `bobpass` | قارئ | لا شيء | وصول للقراءة فقط |
| carla | `[email protected]` | `carlapass` | مالك المحتوى | **CISO** | إعداد DPIA والموافقة عليها؛ **لا** يجوز لها إدخال رأي DPO |
| dana | `[email protected]` | `danapass` | مالك المحتوى | **DPO** | إدخال رأي DPO بشأن DPIA |
carla وdana شخصان منفصلان دون حقوق مسؤول، لذا يمكن اختبار مراجعة DPIA كما هو مقصود: carla تُعدّ DPIA، وdana تُدخل الرأي، وcarla توافق. ciso وdsb هما الوظيفتان نفسهما كحسابين منفصلين.
**الحسابات الموجودة تعتمد على طريقة بدء التشغيل:**
- **صورة Docker / تثبيت جديد دون دليل بيانات:** admin، alice، bob، carla، dana.
- **نسخة المصدر (`git clone`):** يشحن المستودع `data/rbac_users.json` مع admin، ciso، dsb، alice، bob. ويُضاف carla وdana عبر استيراد العرض التجريبي أو عبر تحميل حزمة عرض تجريبي (2FA معطّل).
- **العرض التجريبي العام (`DEMO_HOSTING`):** تُحفظ كلمات مرور الحسابات السبعة المذكورة أعلاه عند هذه القيم العلنية؛ وتُتخطى الحسابات غير الموجودة في مجموعة البيانات تلك.
- يؤدي التبديل إلى الإنتاج (Admin → Maintenance → Demo reset) إلى حذفها جميعًا باستثناء `admin`. غيّر كلمة مرور المسؤول فورًا بعد ذلك.
## Docker
يُنشر كل إصدار كحزمة GitHub في GitHub Container Registry، لـ
`linux/amd64` و`linux/arm64` — بوسم `:latest` و`:<version>` (مثل `:1.37.5.2`):
```bash
docker compose up -d
# App runs at http://localhost:3000
```
أو بدون Compose (`data/` يجب أن يكون bind mount — لا يتم تضمين البيانات أبدًا داخل الصورة):
```bash
docker run -d --name isms-builder -p 3000:3000 \
-e JWT_SECRET="$(openssl rand -hex 32)" \
-v "$PWD/data:/app/data" \
ghcr.io/coolstartnow/isms-builder:latest
```
هذا هو الإعداد الافتراضي، حيث تُخزَّن البيانات كملفات JSON عادية في `./data` — دون الحاجة إلى حاوية قاعدة بيانات على الإطلاق. إنه الإعداد الموصى به للفرق الصغيرة، وهو ما تستخدمه الأمران أعلاه.
**استخدام PostgreSQL (أو MariaDB) بدلاً من JSON.** تدعم الصورة ذلك جاهزاً، لكن — على عكس إعداد JSON أعلاه — فإنها تحتاج إلى حاوية ثانية (قاعدة البيانات الفعلية) بالإضافة إلى مجموعة من متغيرات البيئة التي تخبر التطبيق بكيفية الوصول إليها. إذا كنت قد سحبت الصورة نفسها فقط (`docker pull ghcr.io/coolstartnow/isms-builder`) دون استنساخ هذا المستودع مطلقاً، فإن أسماء تلك المتغيرات غير ظاهرة في أي مكان افتراضياً — إذ إن `docker-compose.yml` و`.env.example`، حيث تُوثَّق هذه المتغيرات، هما ملفان في مستودع Git هذا وليسا جزءاً من الصورة. هذا القسم موجود كي لا تكون تلك المعلومات سراً محصوراً في المستودع.
لا تُضمِّن صورة `isms-builder` نفسها خادم قاعدة بيانات على الإطلاق — فـ `postgres:17` (أو `mariadb:11`) هو محرك قاعدة بيانات عام تماماً وفارغ من Docker Hub لا يعرف شيئاً عن جداول هذا المشروع. تُنشأ تلك الجداول (المخاطر، والأصول، وضوابط SoA، وما إلى ذلك) تلقائياً بواسطة التطبيق نفسه لحظة بدء تشغيله وعثوره على قاعدة بيانات فارغة — دون استيراد SQL يدوي، ودون خطوة ترحيل منفصلة يتعين عليك تشغيلها. راجع "كيف تُنشأ مخططات قاعدة البيانات؟" أدناه إذا أردت معرفة الآلية الكاملة.
حاويتان، وشبكة Docker مشتركة واحدة، ثم يُخبَر التطبيق بمكان العثور على قاعدة البيانات:
```bash
# 1) An isolated network so the two containers can reach each other by name
docker network create isms-net
# 2) The database — empty until the app first connects and creates its tables
docker run -d --name isms-postgres --network isms-net \
-e POSTGRES_DB=isms_builder \
-e POSTGRES_USER=isms \
-e POSTGRES_PASSWORD="$(openssl rand -hex 16)" \
-v isms-postgres-data:/var/lib/postgresql/data \
postgres:17-alpine
# 3) The app, pointed at that database by container name (isms-postgres) via
# Docker's built-in DNS on the shared network — no host/port juggling needed
docker run -d --name isms-builder --network isms-net -p 3000:3000 \
-e JWT_SECRET="$(openssl rand -hex 32)" \
-e STORAGE_BACKEND=postgres \
-e DB_HOST=isms-postgres \
-e DB_PORT=5432 \
-e DB_USER=isms \
-e DB_PASS="<same password as POSTGRES_PASSWORD above>" \
-e DB_NAME=isms_builder \
ghcr.io/coolstartnow/isms-builder:latest
```
معنى كل متغير:
| المتغير | الغرض |
|---|---|
| `STORAGE_BACKEND` | `postgres` (أو `pg`) لـ PostgreSQL، و`mariadb` لـ MariaDB/MySQL. اتركه دون تعيين (أو `json`) لإعداد JSON الافتراضي. |
---
[Read more](https://github.com/coolstartnow/isms-builder)






