
EntraFalcon V20260824
أداة PowerShell خفيفة الوزن لتقييم الوضع الأمني لبيئات Microsoft Entra ID. تساعد في تحديد الكائنات ذات الامتيازات، والتعيينات الخطرة، والتكوينات الخاطئة المحتملة.
EntraFalcon
EntraFalcon هي أداة تقييم مبنية على PowerShell مخصصة لمختبري الاختراق ومحللي الأمن ومسؤولي الأنظمة لتقييم الوضع الأمني لبيئة Microsoft Entra ID.
صُممت EntraFalcon لسهولة الاستخدام، وتعمل على PowerShell 5.1 و7، وتدعم كلًا من Windows وLinux، ولا تتطلب وحدات PowerShell إضافية أو تثبيتات إضافية أو موافقة من Microsoft Graph API.
تساعد الأداة في كشف الكائنات ذات الامتيازات العالية، والتعيينات التي قد تكون خطرة، وسوء إعدادات الوصول الشرطي التي غالبًا ما يتم تجاهلها، مثل:
- المستخدمون الذين لديهم تحكم في مجموعات أو تطبيقات عالية الامتياز
- تطبيقات المؤسسات الخارجية أو الداخلية ذات الأذونات المفرطة (مثل Microsoft Graph API وأدوار Azure)
- المستخدمون الذين لديهم تعيينات أدوار Azure IAM مباشرة على الموارد
- الحسابات ذات الامتيازات المتزامنة من البيئات المحلية (on-premises)
- المستخدمون غير النشطين أو المستخدمون الذين لا يملكون قدرة MFA
- المجموعات غير المحمية المستخدمة في تعيينات حساسة (مثل استثناءات الوصول الشرطي، أو مالك الاشتراك، أو عضو مؤهل في مجموعة ذات امتيازات)
تُعرض النتائج في تقارير HTML تفاعلية لدعم الاستكشاف والتحليل بكفاءة.
🚀 الميزات
- سكربت PowerShell بسيط متوافق مع PowerShell 5.1 و7. يعمل على Windows وLinux
- مصادقة مدمجة تدعم طرقًا متعددة
- يستخدم تطبيقات Microsoft من الطرف الأول ذات النطاقات الممنوحة مسبقًا لتجاوز مطالبات موافقة Graph API
- يُنشئ تقارير HTML قابلة للتنقل تدعم التصفية والفرز وتصدير البيانات وغيرها
- ينفذ أكثر من 90 فحصًا آليًا ويلخص النتائج في تقرير نتائج الأمان (Security Findings Report)
- يتضمن فحوصات لضعف إعدادات المستأجر وخصائص أو أذونات الكائنات الخطرة
- يوفر تصنيفات الخطورة بالإضافة إلى أوصاف المشكلة والتهديدات المحتملة وإرشادات المعالجة
- يسرد الكائنات المتأثرة ويربط مباشرة بتقاريرها التفصيلية لمزيد من التحقيق
- ينفذ تقييمًا أساسيًا للتأثير والاحتمالية والمخاطر لتسليط الضوء على الكائنات عالية الامتياز ضعيفة الحماية وفرز البيانات
- يعرض تحذيرات للإعدادات الخطرة والامتيازات المرتفعة
- يعدد كائنات Entra ID، بما في ذلك:
- المستخدمون (بما في ذلك مستخدمو الوكلاء - Agent Users)
- المجموعات
- تطبيقات المؤسسات
- تسجيلات التطبيقات
- الهويات المُدارة
- هويات الوكلاء
- المبادئ الأساسية لمخطط هوية الوكيل
- مخططات هوية الوكيل
- تعيينات PIM:
- PIM لأدوار Entra
- PIM للمجموعات
- PIM لأدوار Azure
- تعيينات أدوار Entra
- تعيينات أدوار Azure
- تعيينات Intune RBAC
- حزم الوصول
- كتالوجات إدارة الحقوق (Entitlement Management Catalogs)
- RBAC للكتالوجات
- سياسات الوصول الشرطي
- الوحدات الإدارية
- إعدادات PIM:
- PIM لأدوار Entra
- PIM للمجموعات (مصادقة BroCi فقط)
✅ المتطلبات
| النوع | الصلاحية | إلزامي | التأثير في حال غيابها |
|---|---|---|---|
| دور Entra ID | قارئ عام (Global Reader) | نعم | لا يمكن تشغيل السكربتات |
| دور Azure | قارئ: على كل مجموعة إدارة أو اشتراك | لا | لا يمكن تقييم تعيينات Azure IAM |
علاوة على ذلك، يجب أن تكون قادرًا على المصادقة على Microsoft Graph API واختياريًا على Azure ARM API من الجهاز الذي تشغّل عليه الأداة. تأكد من أن سياسات الوصول الشرطي لا تمنع مصادقتك.
▶️ الاستخدام
تنزيل EntraFalcon
للبدء، استنسخ المستودع وانتقل إلى دليل المشروع:```powershell git clone https://github.com/CompassSecurity/EntraFalcon cd EntraFalcon
ملاحظة: قد تحتاج إلى تغيير سياسة تنفيذ PowerShell مؤقتًا لتشغيل السكربت.
افعل ذلك فقط مع السكربتات الموثوقة!```
Set-ExecutionPolicy -ExecutionPolicy Unrestricted -Scope Process
تشغيل EntraFalcon
يتضمن EntraFalcon دعمًا مدمجًا لمصادقة Entra ID. استخدم -AuthFlow لتحديد تدفق المصادقة.
للتقييمات العادية، استخدم أحد تدفقات التغطية الكاملة:
| التدفق الموصى به | الأفضل لـ | المنصة | التغطية |
|---|---|---|---|
BroCi (الافتراضي) | عمليات التشغيل التفاعلية على Windows | Windows | كاملة |
BroCiManualCode | المصادقة في متصفح آخر | Windows, Linux, macOS | كاملة |
BroCiToken | رمز تحديث موجود من بوابة Azure | Windows, Linux, macOS | كاملة |
ServicePrincipal | الأتمتة / CI | Windows, Linux, macOS | كاملة |
يستخدم BroCi تسجيل دخول تفاعليًا واحدًا. بينما لا يستخدم BroCiToken وServicePrincipal أي تسجيل دخول تفاعلي. قد تتطلب تدفقات المستخدم الاحتياطية عمليات تسجيل دخول تفاعلية متعددة لأنه يتم طلب رموز موارد منفصلة.
تدفقات المصادقة الاحتياطية
نظرًا لعدم وجود تطبيقات تابعة لجهات خارجية موافق عليها مسبقًا، لا يمكن للتدفقات الاحتياطية تنفيذ التعداد الكامل (PIM for Groups, Access Packages, Catalogs). لذلك، تظل حاليًا خيارات احتياطية فقط.
| التدفق | استخدمه فقط عندما | المنصة | القيود |
|---|---|---|---|
AuthCode | التوافق القديم مطلوب | Windows | تغطية جزئية. لا يوجد تقرير مستقل لـ PIM for Groups أو Access Packages أو Catalogs. |
DeviceCode | المصادقة المستندة إلى المتصفح غير ممكنة | Windows, Linux, macOS | تغطية جزئية. لا يوجد تقرير مستقل لـ PIM for Groups أو Access Packages أو Catalogs. تعمل بعض فحوصات نتائج الأمان بعمق مخفض. |
ManualCode | يجب إكمال المصادقة عبر جلسة متصفح منفصلة | Windows, Linux, macOS | تغطية جزئية. لا يوجد تقرير مستقل لـ PIM for Groups أو Access Packages أو Catalogs. |
موصى به: تدفق BroCi (الافتراضي / Windows فقط)
يستخدم BroCi تطبيقات تابعة لجهات خارجية بديلة ويتطلب تسجيل دخول تفاعليًا واحدًا فقط.
إنه مفيد عندما يتطلب عميل Azure Active Directory PowerShell تعيينًا ويجب تجنبه.```powershell
.\run_EntraFalcon.ps1
اختيار BroCi الصريح:```powershell
.\run_EntraFalcon.ps1 -AuthFlow BroCi
الموصى به: BroCi + تدفق الكود اليدوي```powershell
.\run_EntraFalcon.ps1 -AuthFlow BroCiManualCode
1. ينسخ السكربت رابط المصادقة إلى الحافظة.
2. الصق الرابط في المتصفح (اختياريًا على جهاز آخر لدعم الدخول الموحّد SSO).
3. افتح أدوات المطوّر في المتصفح، وفي تبويب Network، فعّل `Preserve log`.
4. أكمل عملية المصادقة.
5. ابحث في سجل الشبكة عن `code=1.` وانسخ رابط الطلب الذي يحتوي على الرمز إلى الحافظة.
6. اضغط Enter للمتابعة؛ يقرأ السكربت الرمز من الحافظة ويكمل الحصول على التوكن.


#### موصى به: BroCi مع التوكن
إذا كان توكن تحديث صالح لبوابة Azure متاحًا بالفعل (العميل c44b4083-3bb0-49c1-b47d-974e53cbdf3c)، يمكن استخدامه مباشرة.
مثال: الحصول على توكن التحديث من المتصفح
1. افتح أدوات المطوّر في المتصفح، وفي تبويب Network، فعّل Preserve log.
2. قم بالمصادقة على https://entra.microsoft.com.
3. ابحث في سجل الشبكة عن `brk_client_id=c44b4083-3bb0-49c1-b47d-974e53cbdf3c` واستخرج توكن التحديث من الاستجابة.```powershell
.\run_EntraFalcon.ps1 -AuthFlow BroCiToken -BroCiToken "1.XXXXXXXXXXX"
موصى به: Service Principal
يتم المصادقة كتطبيق مسجّل باستخدام منح بيانات اعتماد عميل OAuth2 — دون الحاجة إلى تفاعل المستخدم.
مفيد لعمليات التنفيذ الآلي المتكررة.
يتطلب تسجيل تطبيق Entra مخصص بأذونات Graph API من نوع Application (انظر أدناه).
مع سر العميل:```powershell .\run_EntraFalcon.ps1 -AuthFlow ServicePrincipal -Tenant "mysecuretenant.ch" -SPClientId "" -SPClientSecret ""
**مع شهادة PFX:**```powershell
.\run_EntraFalcon.ps1 -AuthFlow ServicePrincipal -Tenant "mysecuretenant.ch" -SPClientId "<AppId>" -SPCertificatePath "C:\certs\app.pfx"
للملف PFX المحمي بكلمة مرور، أضف -SPCertificatePassword (Read-Host -Prompt "Certificate password" -AsSecureString).
مع شهادة PEM + المفتاح الخاص (PowerShell 7+ فقط):```powershell .\run_EntraFalcon.ps1 -AuthFlow ServicePrincipal -Tenant "mysecuretenant.ch" -SPClientId "" -SPCertificatePemPath "C:\certs\cert.pem" -SPPrivateKeyPemPath "C:\certs\key.pem"
للمفتاح الخاص المشفّر، أضف `-SPPrivateKeyPemPassword (Read-Host -Prompt "Private key password" -AsSecureString)`.

##### أذونات تسجيل التطبيق المطلوبة
امنح أذونات **التطبيق** التالية (وليس المفوضة) على تسجيل التطبيق ووافق عليها من المسؤول:

| الصلاحية | النوع |
|---|---|
| `AdministrativeUnit.Read.All` | Application |
| `AgentIdentity.Read.All` | Application |
| `AgentIdentityBlueprint.Read.All` | Application |
| `AgentIdentityBlueprintPrincipal.Read.All` | Application |
| `Application.Read.All` | Application |
| `AuditLog.Read.All` | Application |
| `Device.Read.All` | Application |
| `EntitlementManagement.Read.All` | Application |
| `Group.Read.All` | Application |
| `Organization.Read.All` | Application |
| `Policy.Read.All` | Application |
| `PrivilegedAccess.Read.AzureADGroup` | Application |
| `RoleManagement.Read.Directory` | Application |
| `RoleManagementPolicy.Read.AzureADGroup` | Application |
| `User.Read.All` | Application |
| `DeviceManagementRBAC.Read.All` | Application |

بالإضافة إلى ذلك، قم بتعيين دور **Azure Reader** على مجموعة الإدارة الجذرية (أو كل اشتراك ذي صلة) واختياريًا دور **Global Reader** لكيان الخدمة في Entra ID (مطلوب لحالة المصادقة متعددة العوامل لكل مستخدم).

#### البديل: تدفق رمز التفويض (Windows فقط)```powershell
.\run_EntraFalcon.ps1 -AuthFlow AuthCode
الاحتياط: تدفق رمز الجهاز
غالبًا ما يكون مقيدًا بواسطة الوصول الشرطي في البيئات المحصّنة.
مع DeviceCode، يتم تشغيل فحصين من فحوصات النتائج الأمنية بعمق مخفّض (CAP-004 و CAP-005).```powershell
.\run_EntraFalcon.ps1 -AuthFlow DeviceCode
#### Fallback: تدفق رمز المصادقة + الرمز اليدوي```powershell
.\run_EntraFalcon.ps1 -AuthFlow ManualCode
- ينسخ البرنامج النصي عنوان URL للمصادقة إلى الحافظة.
- الصق عنوان URL في المتصفح (اختياريًا على جهاز آخر لدعم الدخول الموحّد SSO).
- أكمل عملية المصادقة.
- انسخ عنوان URL النهائي لإعادة التوجيه من شريط عنوان المتصفح (الذي يحتوي على رمز التفويض) إلى الحافظة.
- اضغط على Enter للمتابعة؛ يقرأ البرنامج النصي الرمز من الحافظة ويكمل الحصول على التوكن.
معلمات أخرى
تضمين تطبيقات المؤسسات المملوكة لشركة Microsoft
افتراضيًا، يتم استبعاد تطبيقات المؤسسات الرسمية المملوكة لشركة Microsoft من التقييم لتقليل الضوضاء. لتضمينها في التعداد والتحليل، استخدم المفتاح -IncludeMsApps:```powershell
.\run_EntraFalcon.ps1 -IncludeMsApps
#### تخطي تقييم PIM للمجموعات
استخدم مفتاح `-SkipPimForGroups` لتخطي مرحلة ما قبل الجمع والإثراء الخاصة بـ PIM للمجموعات.
يؤدي هذا أيضًا إلى تخطي تقرير إعدادات `PIM for Groups` المستقل.```powershell
.\run_EntraFalcon.ps1 -SkipPimForGroups
معلمات اختيارية أخرى
| المعلمة | الوصف | القيمة الافتراضية |
|---|---|---|
| UserAgent | وكيل المستخدم المستخدم في الطلبات إلى نقطة نهاية الرمز المميز واستدعاءات API. | EntraFalcon |
| DisableCAE | يعطل طلب رموز تقييم الوصول المستمر (CAE). | false |
| Tenant | يحدد المستأجر (المعرف أو النطاق) للمصادقة ضده. مفيد عند تقييم مستأجر غير المستأجر الرئيسي للحساب. | المستأجر الرئيسي للحساب |
| OutputFolder | مجلد الإخراج حيث يتم تخزين التقارير. | Results_%TenantName%_YYYYMMDD_HHMM |
| LimitResults | يحد من عدد المجموعات والمستخدمين في التقرير (بعد الفرز حسب المخاطر). مفيد للمستأجرين الكبار. | - |
| LogLevel | يتحكم في مستوى تفاصيل تسجيل سطر الأوامر أثناء التشغيل. القيم المدعومة: Off (افتراضي)، Verbose، Debug، Trace. | Off |
| ApiTop | يحدد الحد الأقصى لعدد الكائنات التي يتم إرجاعها من API. القيم الأقل تقلل من خطر انتهاء المهلة (HTTP 504)، لكنها تزيد من عدد الطلبات. | 999 (النطاق الصالح: 5–999) |
| AuthFlow | محدد تدفق المصادقة المفضل. القيم: BroCi (افتراضي)، AuthCode، DeviceCode، ManualCode، BroCiManualCode، BroCiToken، ServicePrincipal. | BroCi |
| BroCiToken | رمز التحديث لبوابة Azure لـ AuthFlow BroCiToken. | - |
| SPClientId | معرف التطبيق (العميل) لكيان الخدمة. مطلوب لـ -AuthFlow ServicePrincipal. | - |
| SPClientSecret | سر العميل لكيان الخدمة. يُستخدم مع -AuthFlow ServicePrincipal. | - |
| SPCertificatePath | المسار إلى ملف شهادة PFX/P12 لمصادقة كيان الخدمة. | - |
| SPCertificatePassword | كلمة المرور (SecureString) لشهادة PFX المحددة بواسطة -SPCertificatePath. | - |
| SPCertificatePemPath | المسار إلى ملف شهادة PEM. يُستخدم مع -SPPrivateKeyPemPath. | - |
| SPPrivateKeyPemPath | المسار إلى ملف المفتاح الخاص PEM المطابق لـ -SPCertificatePemPath. | - |
| SPPrivateKeyPemPassword | كلمة المرور (SecureString) للمفتاح الخاص PEM المحدد بواسطة -SPPrivateKeyPemPath. | - |
| Csv | يتيح كتابة ملفات تقارير CSV بالإضافة إلى ملفات تقارير TXT/HTML. | false |
| ExportCapUncoveredUsers | لكل سياسة وصول مشروط مفعلة مع استهداف مستخدمين، يقوم بتصدير CSV يسرد المستخدمين غير المشمولين بتلك السياسة. تُكتب الملفات إلى مجلد فرعي ConditionalAccessPolicies_UncoveredUsers في دليل الإخراج. | false |
| ExportFindingsJson | يقوم بتصدير جميع نتائج الأمان كـ JSON في نهاية التشغيل. | false |
| ExportDataJson | يقوم بتصدير التقرير المخصب ومجموعات البيانات الداعمة كملفات بيانات JSON خام تحت Data_Json؛ تتوفر بيانات التشغيل في Summary.json. | false |
| DebugObjectDump | يقوم بتصدير كائنات التقرير النهائية في الذاكرة كـ CLIXML إلى Debug_ObjectDump لاستكشاف الأخطاء وإصلاحها والاختبار. | false |
📊 بعض الأمثلة على التقارير
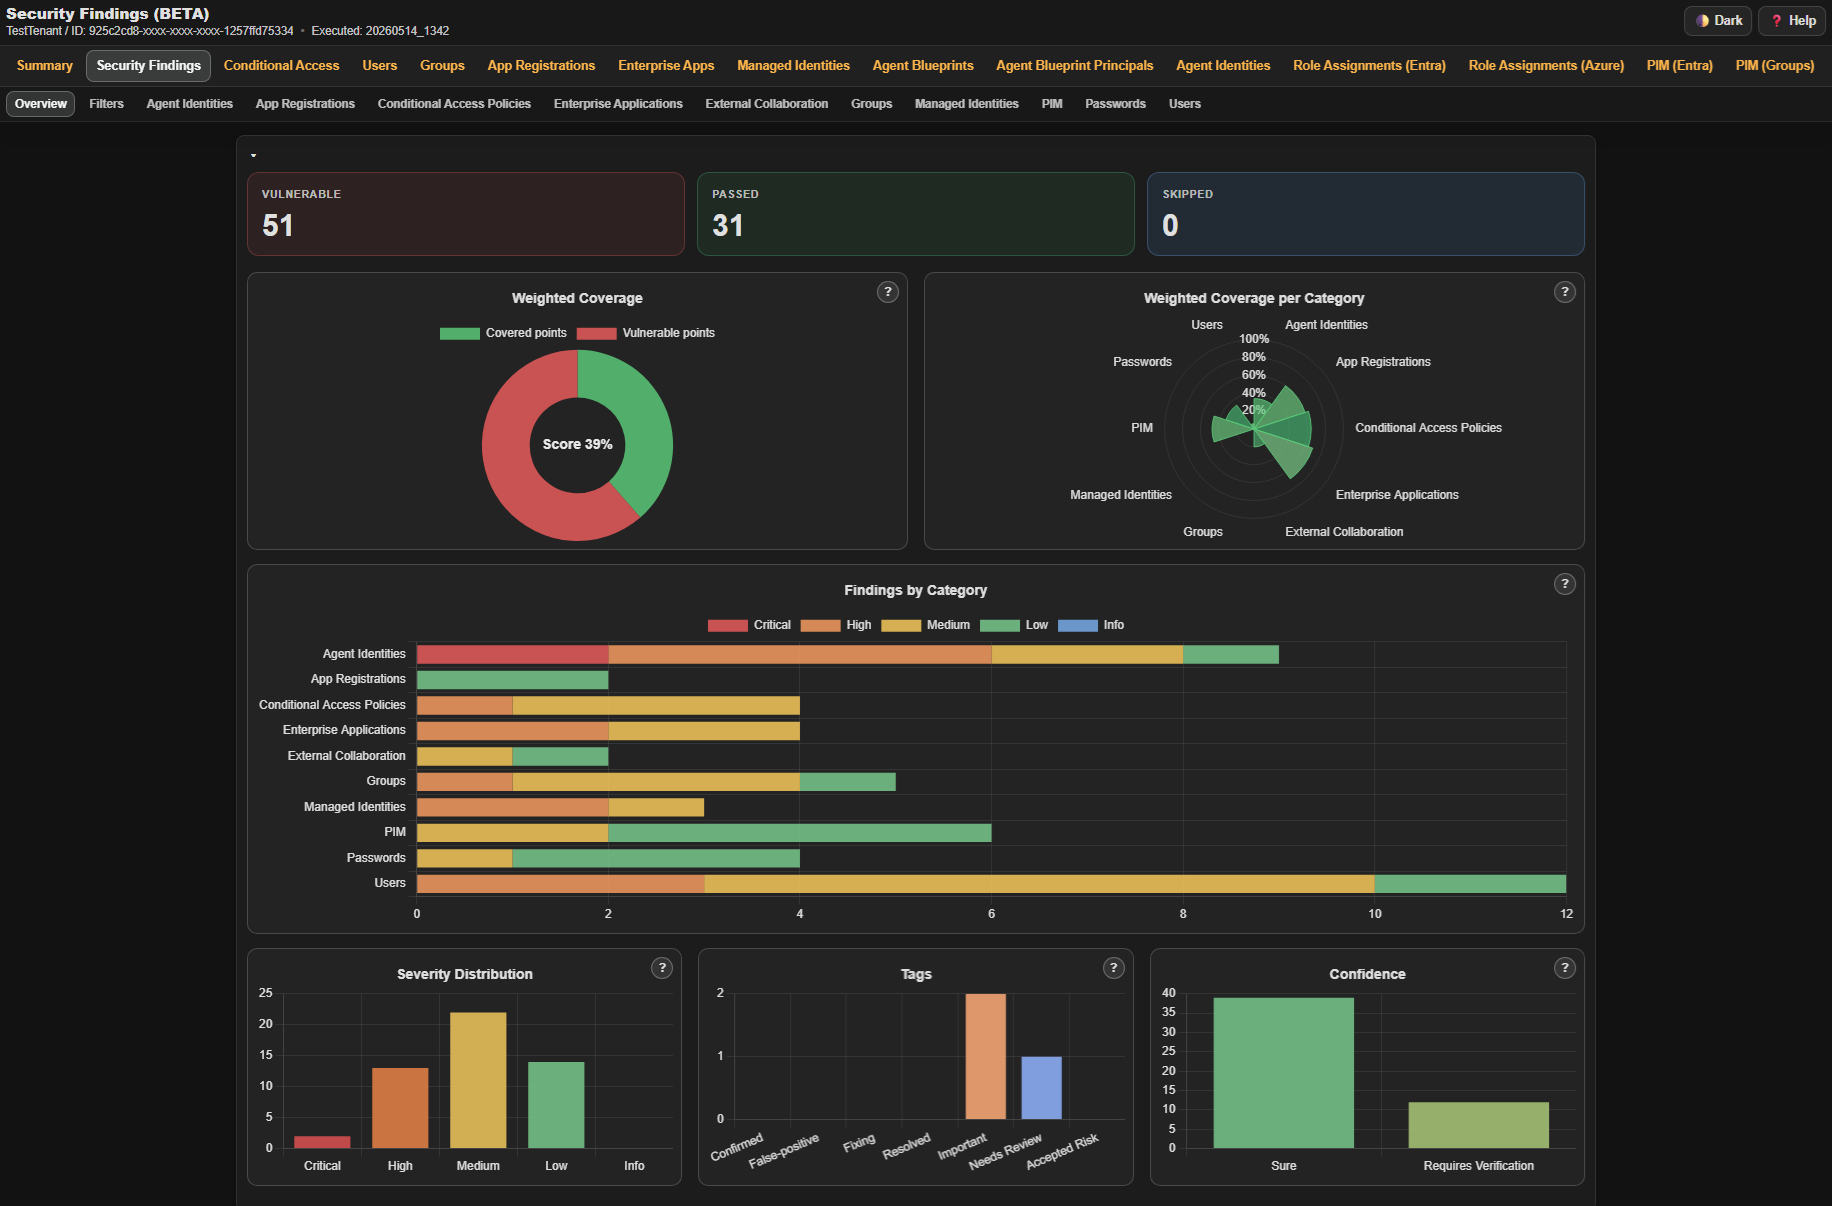
تقرير نتائج الأمان
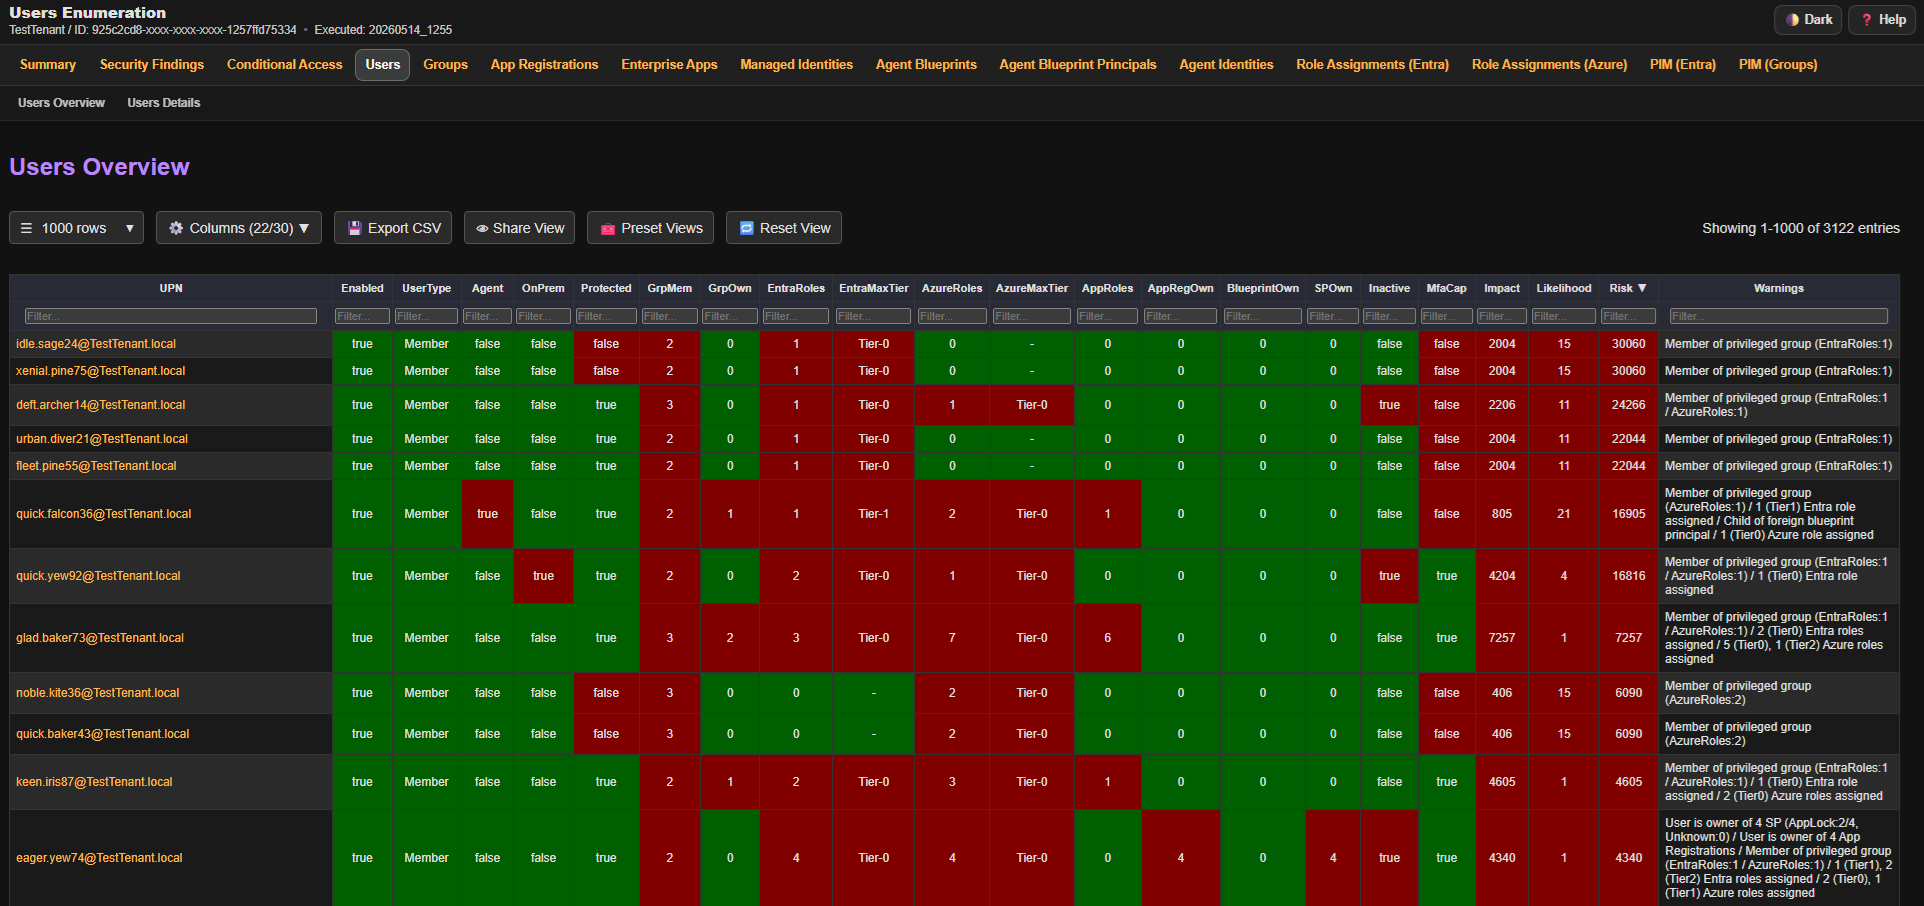
المستخدمون
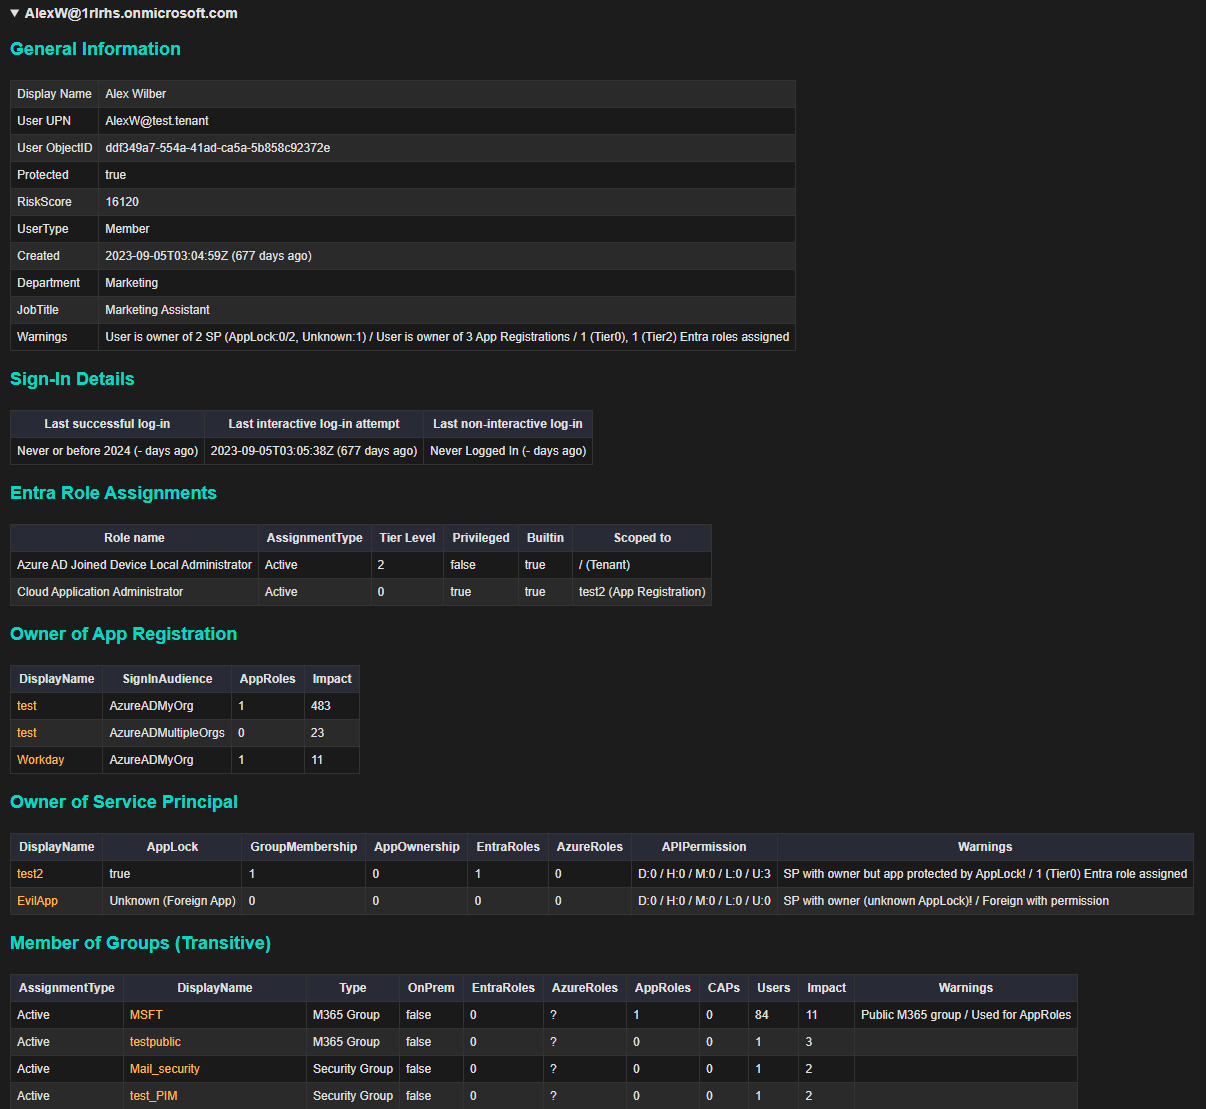
المستخدمون (قسم التفاصيل)
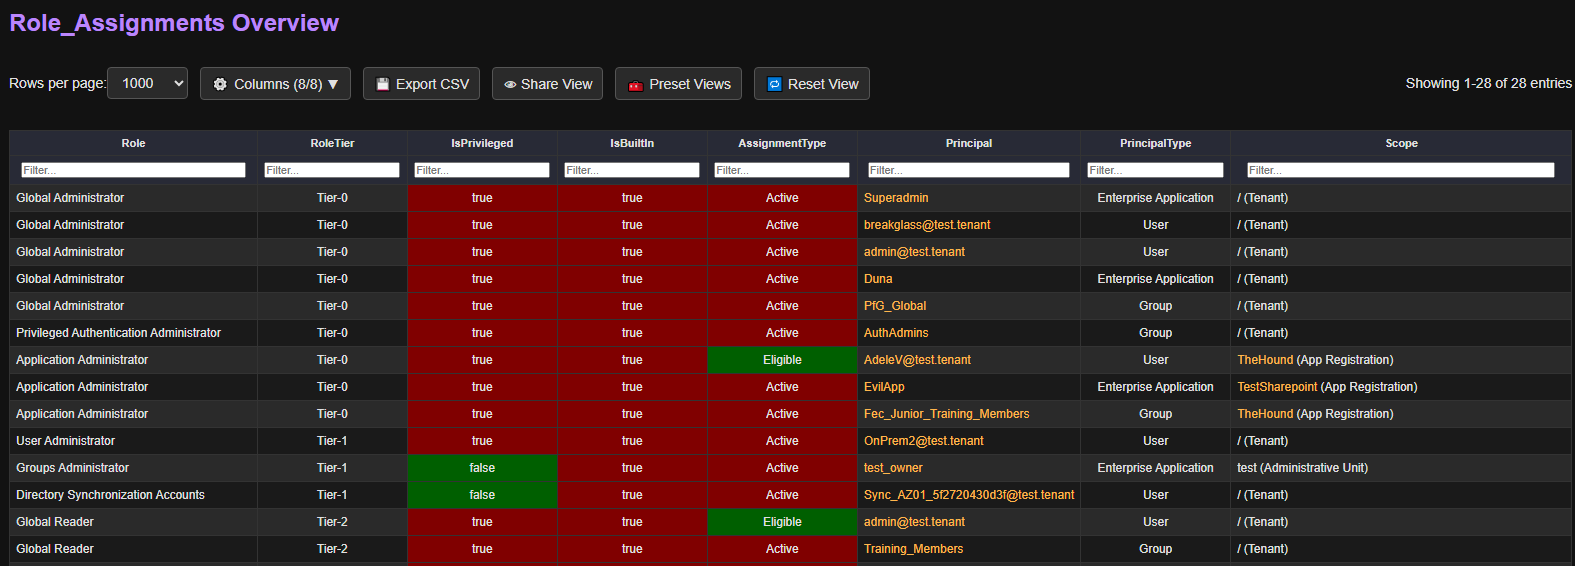
أدوار Entra ID
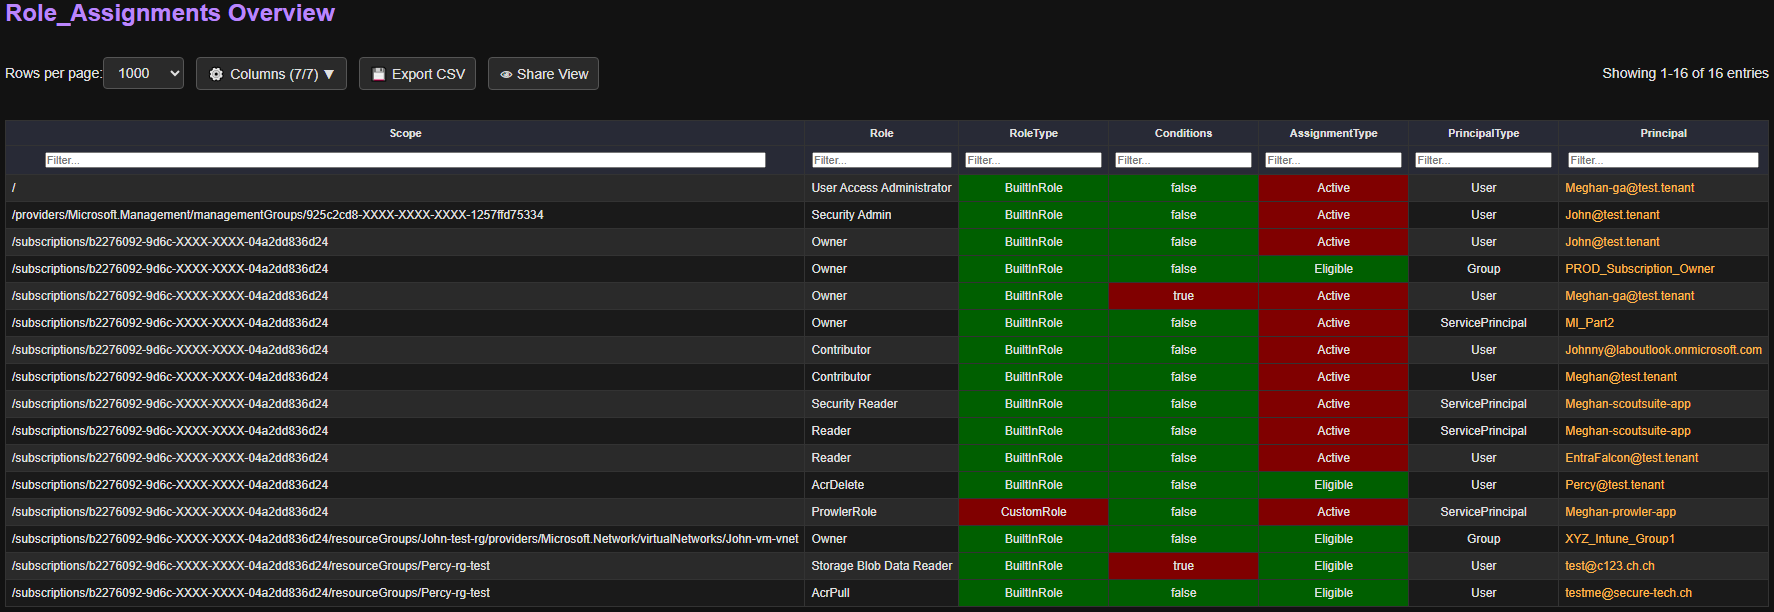
أدوار Azure
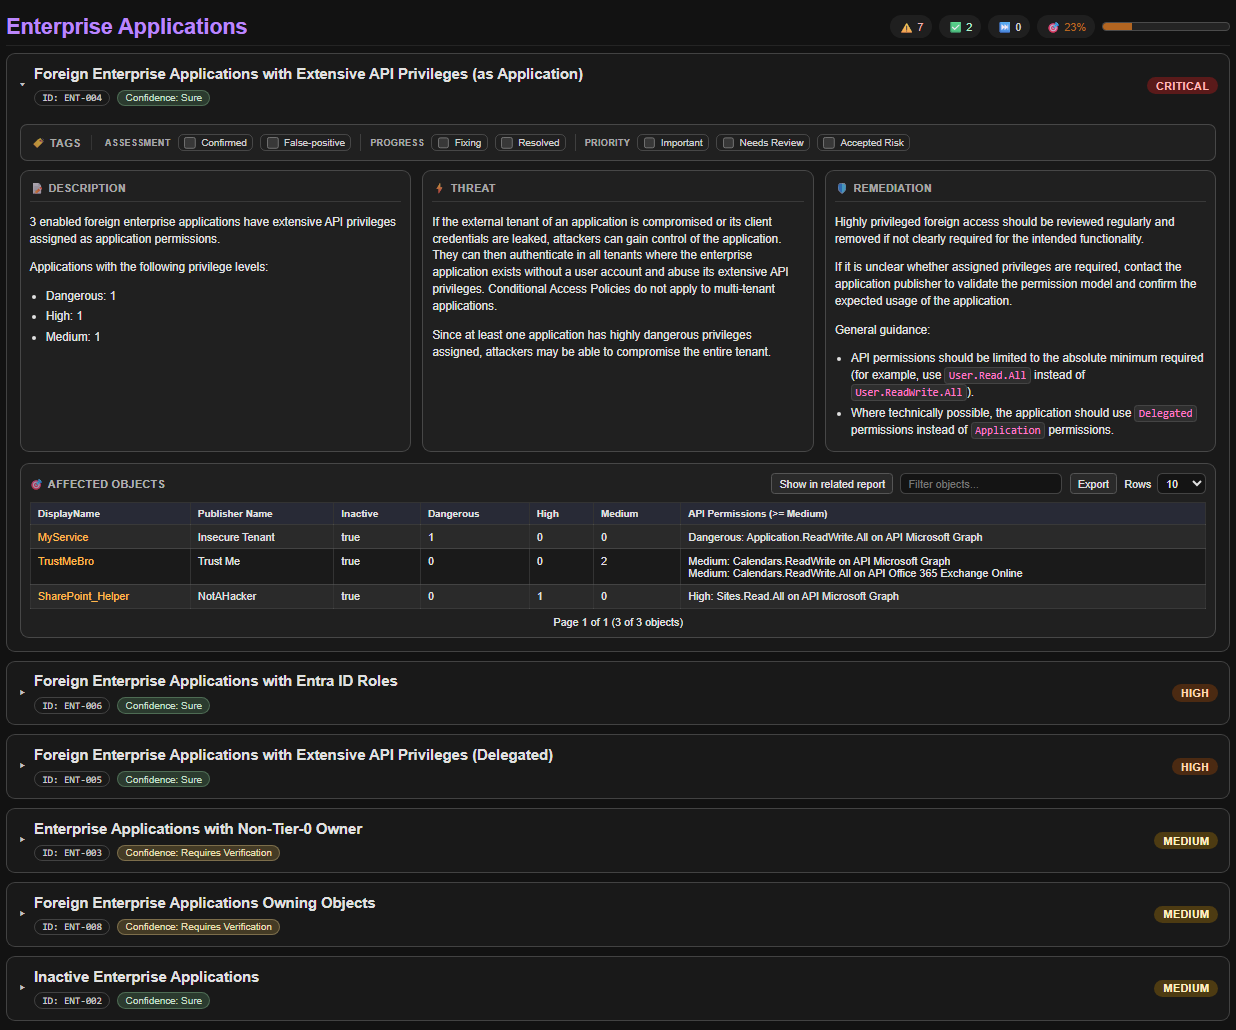
تطبيق المؤسسة (قسم التفاصيل)
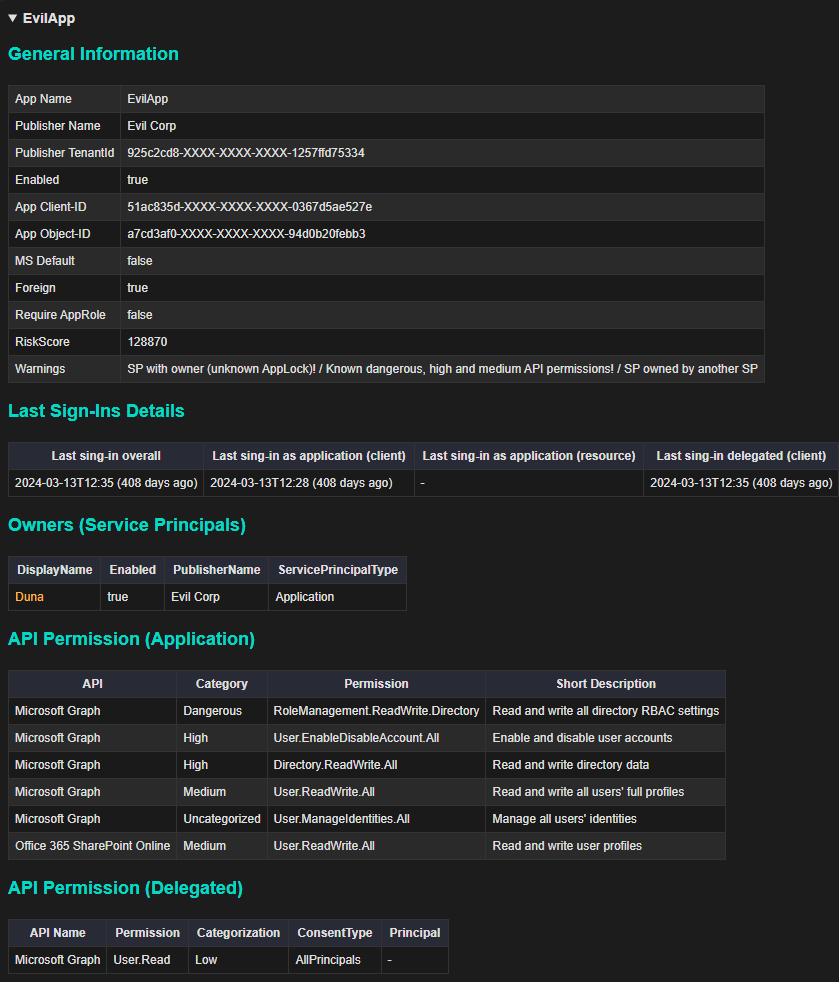
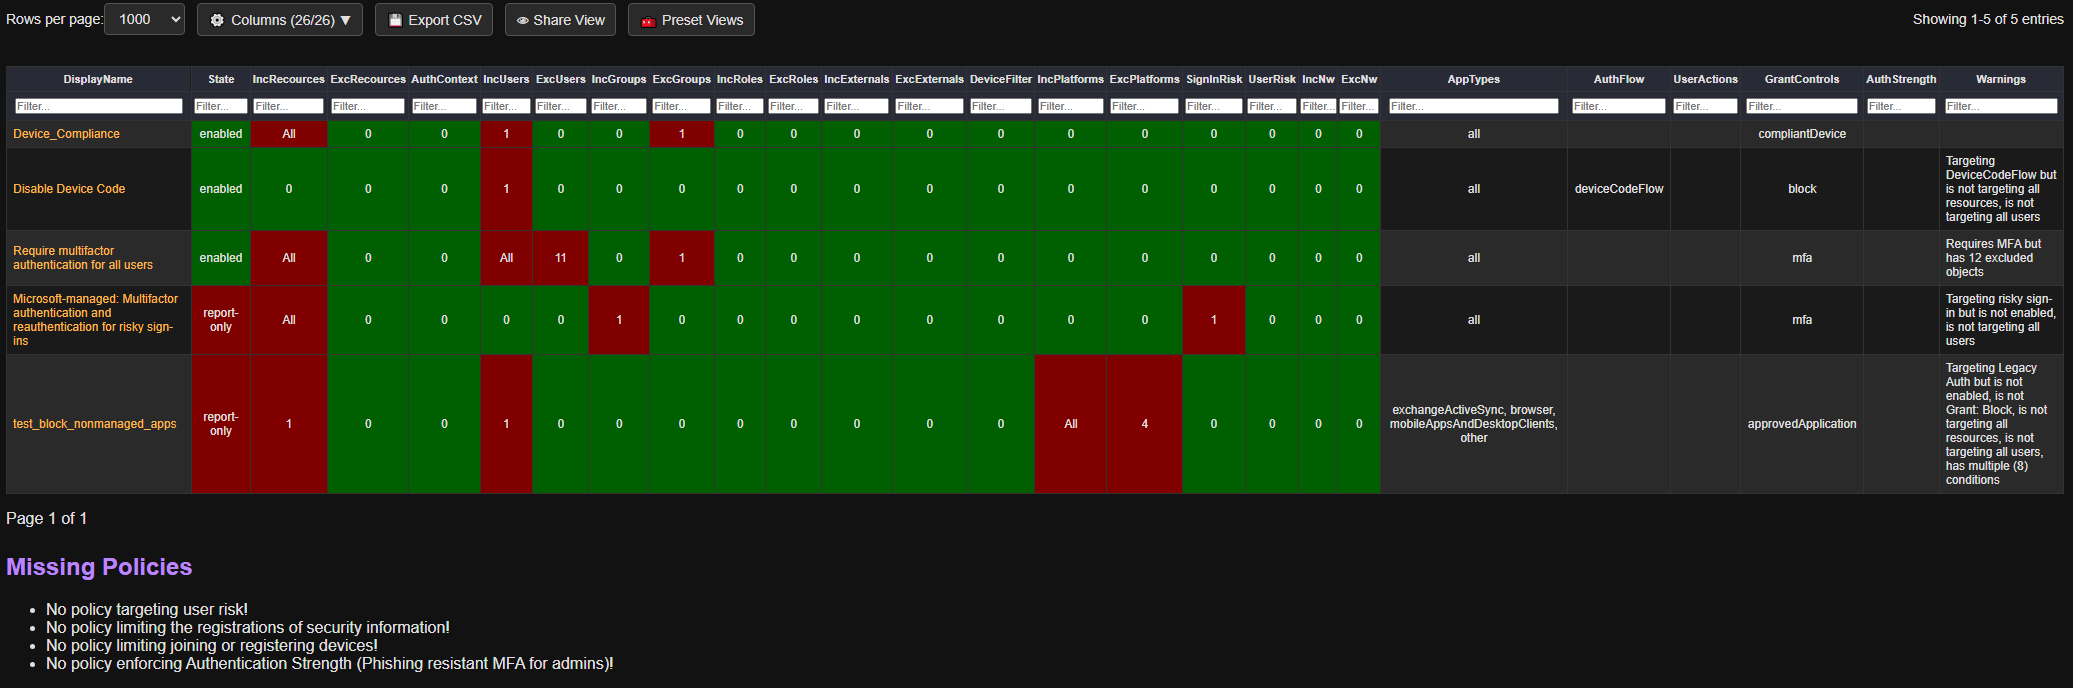
سياسات الوصول المشروط
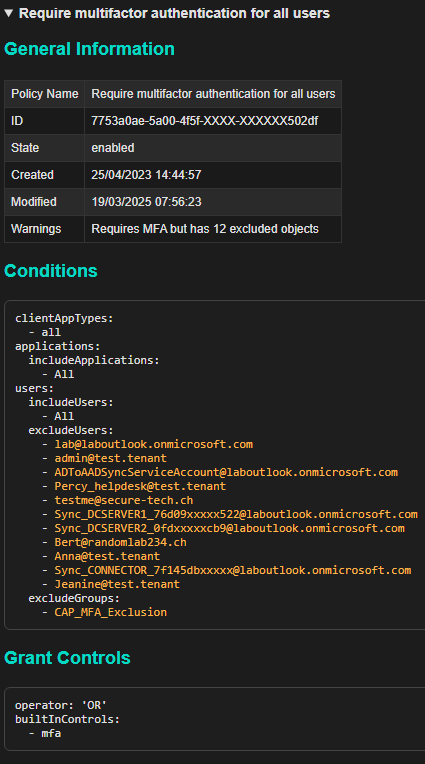
سياسات الوصول المشروط (قسم التفاصيل)
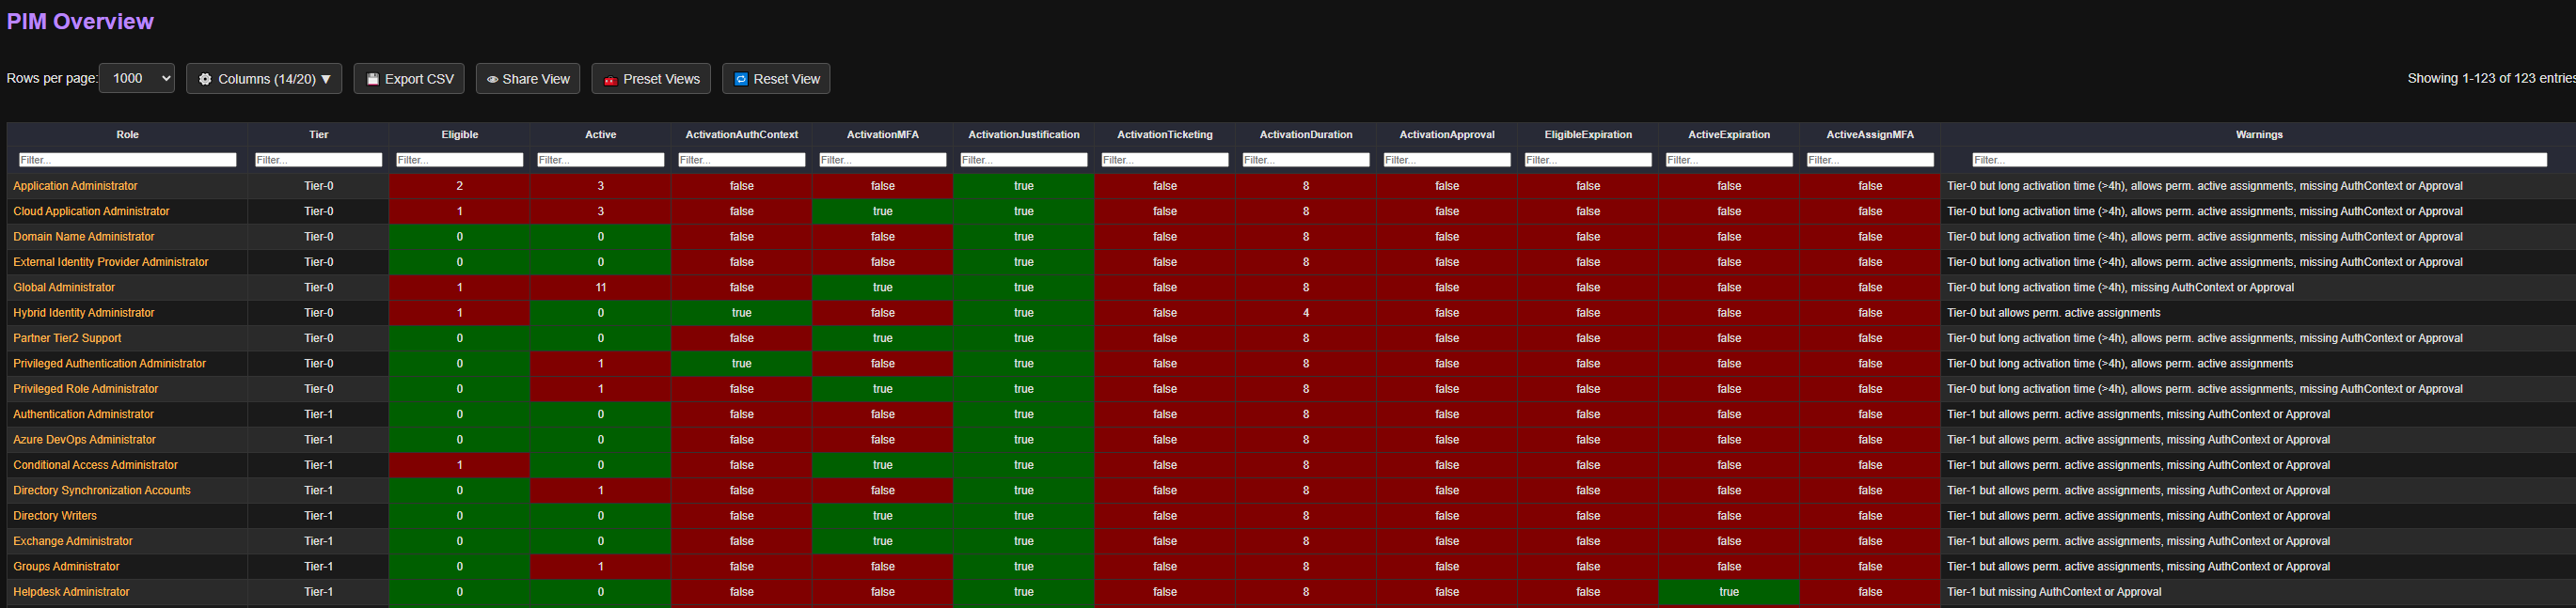
إعدادات أدوار PIM (Entra)
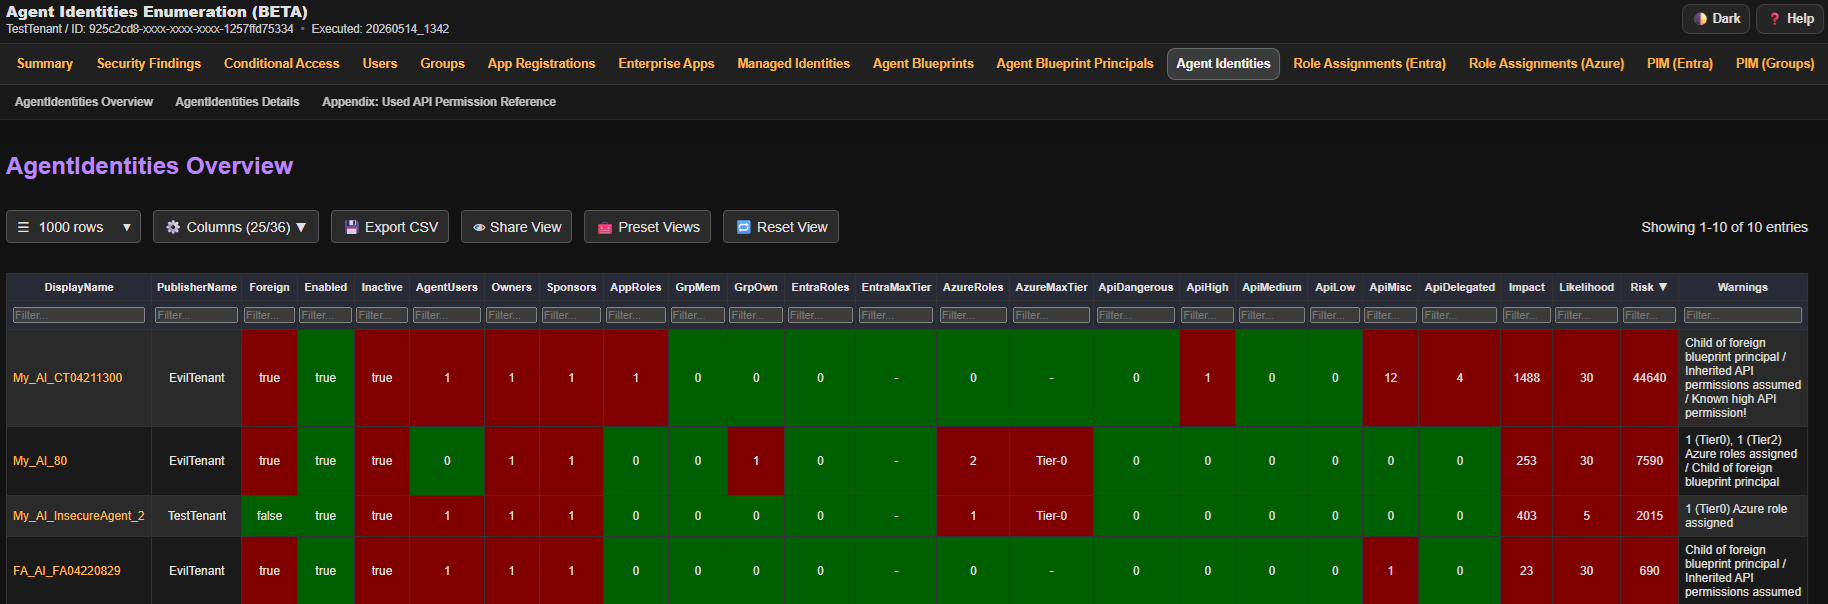
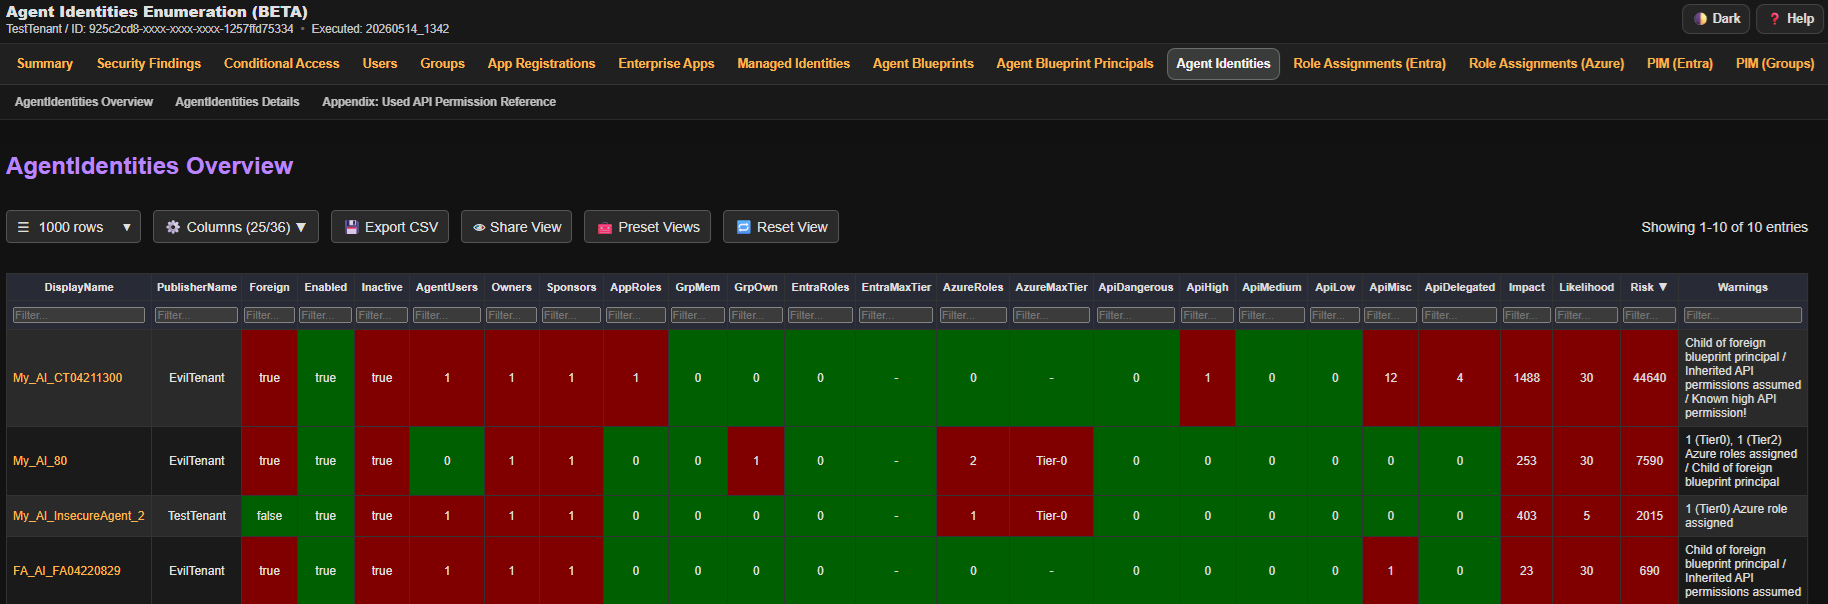
هويات الوكلاء
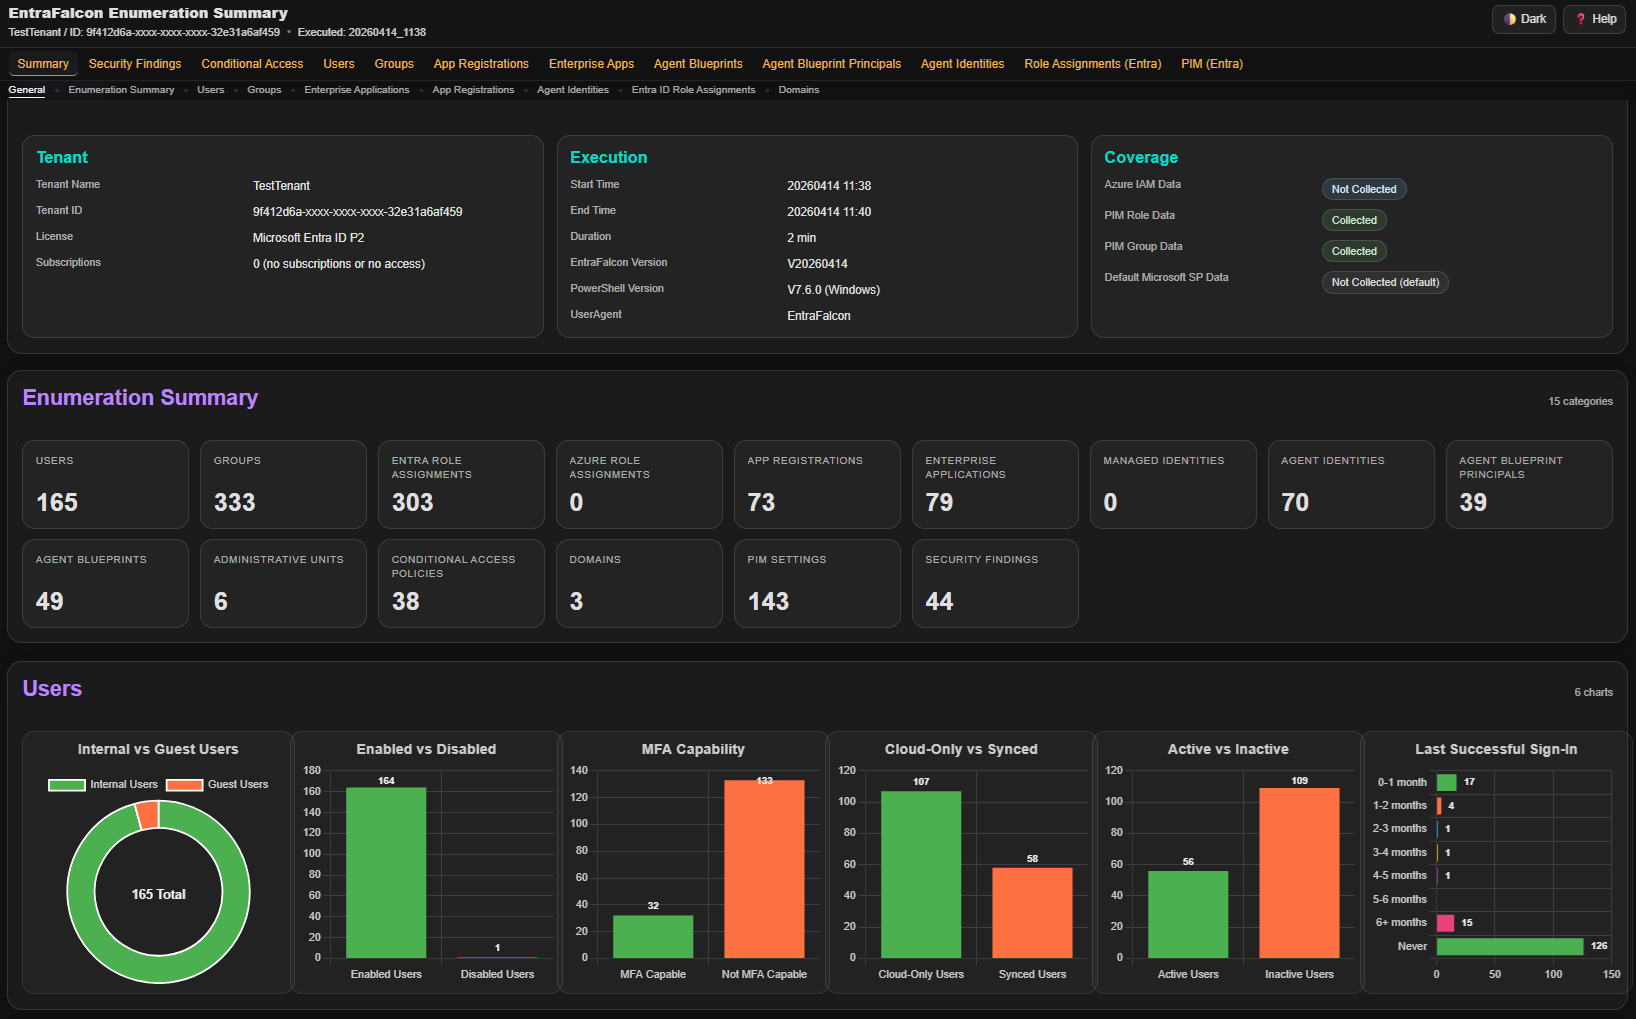
ملخص التعداد
📑 تقرير HTML
عام
- انقر على زر ⚙️ الأعمدة لإظهار أو إخفاء أعمدة محددة.
- انقر على 💾 تصدير لتنزيل CSV/JSON أو نسخ CSV/TSV/JSON للبيانات المرئية حالياً.
- انقر على 👁 مشاركة العرض لنسخ عوامل التصفية والفرز واختيار الأعمدة كرابط قابل للمشاركة.
- انقر على 🧰 العروض المسبقة لتطبيق عوامل تصفية واختيارات أعمدة مهيأة مسبقاً.
- انقر على 🔄 إعادة تعيين العرض لإعادة تعيين العرض إلى الوضع الافتراضي.
- انقر على أسماء الكائنات للانتقال إلى المعلومات التفصيلية، حتى في تقارير أخرى.
- عند استخدام التنقل الداخلي، اضغط على زر الرجوع في المتصفح للعودة.
- تعرض بعض حقول رؤوس الجداول نصاً مساعداً عند تمرير الماوس.
- قم بفرز البيانات بالنقر على رأس الجدول.
- انقر مع الضغط على Alt على رأس عمود رئيسي في الجدول لإخفاء هذا العمود بسرعة.
- انقر مع الضغط على Alt على صف محتوى رئيسي في الجدول لإخفائه مؤقتاً. استخدم شريحة الصفوف المخفية أو إعادة تعيين العرض لإظهار الصفوف المخفية مرة أخرى.
التصفية
- إذا لم يتم تحديد عامل تشغيل، تكون التصفية الافتراضية يحتوي على.
- استخدم
=للمطابقة التامة. - استخدم
^لـ يبدأ بـ (مثال:^Mallory). - استخدم
$لـ ينتهي بـ (مثال:$domain.ch). - عوامل المقارنة مثل
>،<،>=،<=مدعومة (للقيم الرقمية فقط). - يمكن نفي عوامل التصفية بالبدء بـ
!(باستثناء المقارنات الرقمية). أمثلة:!Mallory،!=Mallory،!^Malloryأو!$domain.ch. - استخدم
=emptyلمطابقة الخلايا الفارغة، أو!=emptyلمطابقة الخلايا غير الفارغة. - استخدم
||لمطابقة أي من القيم المتعددة في نفس العمود (مثال:Admin || Guest). - استخدم
&&لطلب مطابقات متعددة في نفس العمود (مثال:!adm && !svc && !sql). - لتطبيق منطق OR عبر الأعمدة، استخدم
or_،group1_،group2_... مباشرة في حقل التصفية. أمثلة: في العمود 1:or_>1، في العمود 2:or_!Mallory - ملاحظة: عمود DisplayName يتضمن أيضاً معرف الكائن (غير مرئي)، لذا يمكن التصفية حسب المعرف أيضاً.
التحكم باستخدام معلمات GET
- التصفية: قم بتطبيق عوامل التصفية باستخدام أسماء الحقول كمعلمات HTTP GET، مثال:
?EntraRoles=>1&Enabled=true.
لتطبيق منطق OR عبر الأعمدة، استخدم البادئةor_أوgroup1_(مثال:?or_EntraRoles=>0&or_GrpMem=>0). - اختيار الأعمدة: اختر الأعمدة التي تريد عرضها باستخدام معلمة
columns. مثال:?columns=DisplayName,Owner. - الفرز: قم بفرز البيانات باستخدام معلمتي
sortوsortDir. مثال:?sort=Impact&sortDir=descأو?sort=OwnerCount&sortDir=asc. - تفاصيل الكائن: انتقل مباشرة إلى كائن محدد في التقرير باستخدام مرساة (
#) ومعرف الكائن، مثال:#%ObjectID%.
التقييم
- التأثير: يمثل مقدار أو شدة الأذونات التي يمتلكها الكائن.
- الاحتمالية: تمثل مدى سهولة التأثير على الكائن أو مدى حمايته.
- المخاطر: النتيجة المحسوبة: التأثير × الاحتمالية = المخاطر.
- مهم:
- هذا التقييم مخصص كتقييم أساسي للمساعدة في فرز وترتيب أولويات الإدخالات في الجدول.
- درجات المخاطر ليست قابلة للمقارنة مباشرة عبر أنواع الكائنات أو التقارير المختلفة.
- ليس المقصود منه استبدال تقييم المخاطر الكامل.
🔧 تحت الغطاء
تصنيف الأدوار
يتم تصنيف أدوار Entra ID وAzure تقريباً إلى مستويات مختلفة. يؤثر هذا التصنيف على درجات التأثير للكائنات المعينة لتلك الأدوار. الهدف هو تعيين درجة تأثير أعلى للمستخدمين ذوي الأدوار الأكثر قوة (مثل المسؤول العام) مقارنة بالمستخدمين ذوي الأدوار الأقل أهمية (مثل القارئ العام)، حتى لو اعتبرت Microsoft كليهما أدواراً مميزة.
ملاحظة: بالنسبة لأدوار Azure، هذا التصنيف أقل دقة، حيث يعتمد التأثير الفعلي بشكل كبير على نطاق تعيين الدور. على سبيل المثال، دور المالك على جهاز افتراضي واحد له تأثير أقل بكثير من تطبيق نفس الدور على اشتراك كامل. قد يكون أيضاً اشتراك اختبار بدون أي موارد.
أدوار Entra ID
| اسم الدور | مستوى الطبقة | GUID |
|---|---|---|
| المسؤول العام | 0 | 62e90394-69f5-4237-9190-012177145e10 |
| دعم الشريك Tier2 | 0 | e00e864a-17c5-4a4b-9c06-f5b95a8d5bd8 |
| مسؤول المصادقة المميزة | 0 | 7be44c8a-adaf-4e2a-84d6-ab2649e08a13 |
| مسؤول الدور المميز | 0 | e8611ab8-c189-46e8-94e1-60213ab1f814 |
| مسؤول اسم النطاق | 0 | 8329153b-31d0-4727-b945-745eb3bc5f31 |
| مسؤول مزود الهوية الخارجي | 0 | be2f45a1-457d-42af-a067-6ec1fa63bc45 |
| مسؤول الهوية المختلطة | 0 | 8ac3fc64-6eca-42ea-9e69-59f4c7b60eb2 |
| مسؤول التطبيقات | 0 | 9b895d92-2cd3-44c7-9d02-a6ac2d5ea5c3 |
| مسؤول تطبيقات السحابة | 0 | 158c047a-c907-4556-b7ef-446551a6b5f7 |
| مسؤول الأمان | 0 | 194ae4cb-b126-40b2-bd5b-6091b380977d |
| مسؤول معرف الوكيل | 1 | db506228-d27e-4b7d-95e5-295956d6615f |
| مسؤول الذكاء الاصطناعي | 1 | d2562ede-74db-457e-a7b6-544e236ebb61 |
| مسؤول الوصول المشروط | 1 | b1be1c3e-b65d-4f19-8427-f6fa0d97feb9 |
| مسؤول المصادقة | 1 | c4e39bd9-1100-46d3-8c65-fb160da0071f |
| مسؤول Azure DevOps | 1 | e3973bdf-4987-49ae-837a-ba8e231c7286 |
| كتّاب الدليل | 1 | 9360feb5-f418-4baa-8175-e2a00bac4301 |
| مستجيب هوية Entra SOC | 1 | 58f930cc-fcf4-4152-852c-1d7dbf502139 |
| مسؤول Exchange | 1 | 29232cdf-9323-42fd-ade2-1d097af3e4de |
| مسؤول المجموعات | 1 | fdd7a751-b60b-444a-984c-02652fe8fa1c |
| مسؤول مكتب المساعدة | 1 | 729827e3-9c14-49f7-bb1b-9608f156bbb8 |
| مسؤول حوكمة الهوية | 1 | 45d8d3c5-c802-45c6-b32a-1d70b5e1e86e |
| مسؤول Intune | 1 | 3a2c62db-5318-420d-8d74-23affee5d9d5 |
| مسؤول المعرفة | 1 | b5a8dcf3-09d5-43a9-a639-8e29ef291470 |
| مدير المعرفة | 1 | 744ec460-397e-42ad-a462-8b3f9747a02c |
| مسؤول سير عمل دورة الحياة | 1 | 59d46f88-662b-457b-bceb-5c3809e5908f |
| حسابات مزامنة الدليل | 1 | d29b2b05-8046-44ba-8758-1e26182fcf32 |
| حساب مزامنة الدليل المحلي | 1 | a92aed5d-d78a-4d16-b381-09adb37eb3b0 |
| دعم الشريك Tier1 | 1 | 4ba39ca4-527c-499a-b93d-d9b492c50246 |
| مسؤول كلمات المرور | 1 | 966707d0-3269-4727-9be2-8c3a10f19b9d |
| مسؤول SharePoint | 1 | f28a1f50-f6e7-4571-818b-6a12f2af6b6c |
| مسؤول Teams | 1 | 69091246-20e8-4a56-aa4d-066075b2a7a8 |
| مسؤول المستخدمين | 1 | fe930be7-5e62-47db-91af-98c3a49a38b1 |
| مسؤول Windows 365 | 1 | 11451d60-acb2-45eb-a7d6-43d0f0125c13 |
| مسؤول Yammer | 1 | 810a2642-a034-447f-a5e8-41beaa378541 |
| مسؤول سياسة المصادقة | 2 | 0526716b-113d-4c15-b2c8-68e3c22b9f80 |
| مسؤول الجهاز المحلي المنضم إلى Azure AD | 2 | 9f06204d-73c1-4d4c-880a-6edb90606fd8 |
| مسؤول أجهزة السحابة | 2 | 7698a772-787b-4ac8-901f-60d6b08affd2 |
| القارئ العام | 2 | f2ef992c-3afb-46b9-b7cf-a126ee74c451 |
| داعي الضيوف | 2 | 95e79109-95c0-4d8e-aee3-d01accf2d47b |
| قارئ الأمان | 2 | 5d6b6bb7-de71-4623-b4af-96380a352509 |
| قراء الدليل | 2 | 88d8e3e3-8f55-4a1e-953a-9b9898b8876b |
أدوار Azure
| اسم الدور | مستوى الطبقة | GUID |
|---|---|---|
| المالك | 0 | 8e3af657-a8ff-443c-a75c-2fe8c4bcb635 |
| مسؤول وصول المستخدم | 0 | 18d7d88d-d35e-4fb5-a5c3-7773c20a72d9 |
| المساهم | 0 | b24988ac-6180-42a0-ab88-20f7382dd24c |
| مسؤول التحكم في الوصول القائم على الدور | 0 | f58310d9-a9f6-439a-9e8d-f62e7b41a168 |
| مسؤول الحجوزات | 0 | a8889054-8d42-49c9-bc1c-52486c10e7cd |
| مسؤول الأمان | 1 | fb1c8493-542b-48eb-b624-b4c8fea62acd |
| مساهم الجهاز الافتراضي | 1 | 9980e02c-c2be-4d73-94e8-173b1dc7cf3c |
| مسؤول الوصول إلى بيانات الجهاز الافتراضي | 1 | 66f75aeb-eabe-4b70-9f1e-c350c4c9ad04 |
| تسجيل دخول مسؤول الجهاز الافتراضي | 1 | 1c0163c0-47e6-4577-8991-ea5c82e286e4 |
| تسجيل دخول مسؤول مركز إدارة Windows | 1 | a6333a3e-0164-44c3-b281-7a577aff287f |
| مساهم سجل الحاويات ومسؤول تكوين الوصول إلى البيانات | 1 | 3bc748fc-213d-45c1-8d91-9da5725539b9 |
| مسؤول Key Vault | 1 | 00482a5a-887f-4fb3-b363-3b7fe8e74483 |
| مسؤول الوصول إلى بيانات Key Vault | 1 | 8b54135c-b56d-4d72-a534-26097cfdc8d8 |
| مسؤول أسرار Key Vault | 1 | b86a8fe4-44ce-4948-aee5-eccb2c155cd7 |
| مستخدم أسرار Key Vault | 1 | 4633458b-17de-408a-b874-0445c86b69e6 |
| مسؤول RBAC لخدمة Azure Kubernetes | 1 | 3498e952-d568-435e-9b2c-8d77e338d7f7 |
| مسؤول مجموعة RBAC لخدمة Azure Kubernetes | 1 | b1ff04bb-8a4e-4dc4-8eb5-8693973ce19b |
| مسؤول Azure Arc Kubernetes | 1 | dffb1e0c-446f-4dde-a09f-99eb5cc68b96 |
| مسؤول مجموعة Azure Arc Kubernetes | 1 | 8393591c-06b9-48a2-a542-1bd6b377f6a2 |
| مساهم Azure Arc VMware VM | 1 | b748a06d-6150-4f8a-aaa9-ce3940cd96cb |
| مساهم حساب التخزين | 1 | 17d1049b-9a84-46fb-8f53-869881c3d3ab |
| القارئ | 2 | acdd72a7-3385-48ef-bd42-f606fba81ae7 |
| قارئ الأمان | 2 | 39bc4728-0917-49c7-9d2c-d95423bc2eb4 |
| تسجيل دخول مستخدم الجهاز الافتراضي | 3 | fb879df8-f326-4884-b1cf-06f3ad86be52 |
| مستخدم المحاكاة الافتراضية لسطح المكتب | 3 | 1d18fff3-a72a-46b5-b4a9-0b38a3cd7e63 |
تصنيف أذونات API
تسمح بعض أذونات API للتطبيق بالتصعيد مباشرة إلى امتيازات المسؤول العام. لذلك، يتم تصنيف العديد من أذونات API إلى مستويات شدة مختلفة. يؤثر هذا التصنيف على درجة تأثير التطبيقات التي لديها هذه الأذونات المعينة — إما كأذونات تطبيق أو أذونات مفوضة للمستخدمين.
أذونات التطبيق
| Permission | Severity | GUID | |-------------------------------------------------------------|------------|----------------------------------------| | RoleManagement.ReadWrite.Directory | خطير | 9e3f62cf-ca93-4989-b6ce-bf83c28f9fe8 | | AppRoleAssignment.ReadWrite.All | خطير | 06b708a9-e830-4db3-a914-8e69da51d44f | | Application.ReadWrite.All | خطير | 1bfefb4e-e0b5-418b-a88f-73c46d2cc8e9 | | RoleAssignmentSchedule.ReadWrite.Directory | خطير | dd199f4a-f148-40a4-a2ec-f0069cc799ec | | PrivilegedAssignmentSchedule.ReadWrite.AzureADGroup | خطير | 41202f2c-f7ab-45be-b001-85c9728b9d69 | | PrivilegedAccess.ReadWrite.AzureADGroup | خطير | 2f6817f8-7b12-4f0f-bc18-eeaf60705a9e | | RoleEligibilitySchedule.ReadWrite.Directory | خطير | fee28b28-e1f3-4841-818e-2704dc62245f | | PrivilegedEligibilitySchedule.ReadWrite.AzureADGroup | خطير | 618b6020-bca8-4de6-99f6-ef445fa4d857 | | Domain.ReadWrite.All | خطير | 7e05723c-0bb0-42da-be95-ae9f08a6e53c | | Application.ReadUpdate.All | خطير | fc023787-fd04-4e44-9bc7-d454f00c0f0a | | AgentIdentityBlueprint.ReadWrite.All | عالية | 7fddd33b-d884-4ec0-8696-72cff90ff825 | | AgentIdentityBlueprint.AddRemoveCreds.All | عالية | 0510736e-bdfb-4b37-9a1f-89b4a074763a | | ADSynchronization.ReadWrite.All | عالية | ab43b826-2c7a-4aff-9ecd-d0629d0ca6a9 | | EntitlementManagement.ReadWrite.All | عالية | 9acd699f-1e81-4958-b001-93b1d2506e19 | | Organization.ReadWrite.All | عالية | 292d869f-3427-49a8-9dab-8c70152b74e9 | | Policy.ReadWrite.PermissionGrant | عالية | a402ca1c-2696-4531-972d-6e5ee4aa11ea | | RoleManagementPolicy.ReadWrite.AzureADGroup | عالية | b38dcc4d-a239-4ed6-aa84-6c65b284f97c | | RoleManagementPolicy.ReadWrite.Directory | عالية | 31e08e0a-d3f7-4ca2-ac39-7343fb83e8ad | | Policy.ReadWrite.AuthenticationMethod | عالية | 29c18626-4985-4dcd-85c0-193eef327366 | | User.DeleteRestore.All | عالية | eccc023d-eccf-4e7b-9683-8813ab36cecc | | User.EnableDisableAccount.All | عالية | 3011c876-62b7-4ada-afa2-506cbbecc68c | | DelegatedPermissionGrant.ReadWrite.All | عالية | 8e8e4742-1d95-4f68-9d56-6ee75648c72a | | Policy.ReadWrite.ConditionalAccess | عالية | 01c0a623-fc9b-48e9-b794-0756f8e8f067 | | DeviceManagementConfiguration.ReadWrite.All | عالية | 9241abd9-d0e6-425a-bd4f-47ba86e767a4 | | DeviceManagementRBAC.ReadWrite.All | عالية | e330c4f0-4170-414e-a55a-2f022ec2b57b | | Directory.ReadWrite.All | عالية | 19dbc75e-c2e2-444c-a770-ec69d8559fc7 | | Group.ReadWrite.All | عالية | 62a82d76-70ea-41e2-9197-370581804d09 | | GroupMember.ReadWrite.All | عالية | dbaae8cf-10b5-4b86-a4a1-f871c94c6695 | | UserAuthenticationMethod.ReadWrite.All | عالية | 50483e42-d915-4231-9639-7fdb7fd190e5 | | User-PasswordProfile.ReadWrite.All | عالية | cc117bb9-00cf-4eb8-b580-ea2a878fe8f7 | | Sites.FullControl.All | عالية | a82116e5-55eb-4c41-a434-62fe8a61c773 | | Sites.FullControl.All SharePointAPI | عالية | 678536fe-1083-478a-9c59-b99265e6b0d3 | | Sites.Manage.All SharePointAPI | عالية | 9bff6588-13f2-4c48-bbf2-ddab62256b36 | | Sites.Read.All SharePointAPI | عالية | d13f72ca-a275-4b96-b789-48ebcc4da984 | | Sites.ReadWrite.All SharePointAPI | عالية | fbcd29d2-fcca-4405-aded-518d457caae4 | | Sites.Manage.All | عالية | 0c0bf378-bf22-4481-8f81-9e89a9b4960a | | Sites.Read.All | عالية | 332a536c-c7ef-4017-ab91-336970924f0d | | Sites.ReadWrite.All | عالية | 9492366f-7969-46a4-8d15-ed1a20078fff | | Files.Read.All | عالية | 01d4889c-1287-42c6-ac1f-5d1e02578ef6 | | Files.ReadWrite.All | عالية | 75359482-378d-4052-8f01-80520e7db3cd | | DeviceLocalCredential.Read.All | عالية | db51be59-e728-414b-b800-e0f010df1a79 | | AdministrativeUnit.ReadWrite.All | عالية | 5eb59dd3-1da2-4329-8733-9dabdc435916 | | UserAuthMethod-HardwareOATH.ReadWrite.All | عالية | 7e9ebcc1-90aa-4471-8051-e68d6b4e9c89 | | UserAuthMethod-Phone.ReadWrite.All | عالية | 6e85d483-7092-4375-babe-0a94a8213a58 | | UserAuthMethod-QR.ReadWrite.All | عالية | 4869299f-18c3-40c8-98f2-222657e67db1 | | UserAuthMethod-TAP.ReadWrite.All | عالية | 627169a8-8c15-451c-861a-5b80e383de5c | | User.ReadWrite.All | متوسطة | 741f803b-c850-494e-b5df-cde7c675a1ca | | Application.ReadWrite.OwnedBy | متوسطة | 18a4783c-866b-4cc7-a460-3d5e5662c884 | | Chat.Read.All | متوسطة | 6b7d71aa-70aa-4810-a8d9-5d9fb2830017 | | Chat.ReadWrite.All | متوسطة | 294ce7c9-31ba-490a-ad7d-97a7d075e4ed | | Calendars.Read | متوسطة | 798ee544-9d2d-430c-a058-570e29e34338 | | Calendars.ReadWrite | متوسطة | ef54d2bf-783f-4e0f-bca1-3210c0444d99 | | Mail.Read | متوسطة | 810c84a8-4a9e-49e6-bf7d-12d183f40d01 | | Mail.ReadWrite | متوسطة | e2a3a72e-5f79-4c64-b1b1-878b674786c9 | | BitlockerKey.Read.All | متوسطة | 57f1cf28-c0c4-4ec3-9a30-19a2eaaf2f6e | | Mail.Send | متوسطة | b633e1c5-b582-4048-a93e-9f11b44c7e96 | | OnlineMeetings.ReadWrite.All | متوسطة | b8bb2037-6e08-44ac-a4ea-4674e010e2a4 | | CustomSecAttributeAssignment.ReadWrite.All | متوسطة | de89b5e4-5b8f-48eb-8925-29c2b33bd8bd | | ServicePrincipalEndpoint.ReadWrite.All | متوسطة | 89c8469c-83ad-45f7-8ff2-6e3d4285709e | | AgentIdUser.ReadWrite.IdentityParentedBy | متوسطة | 4aa6e624-eee0-40ab-bdd8-f9639038a614 | | AgentIdentity.CreateAsManager | منخفضة | 4c390976-b2b7-42e0-9187-c6be3bead001 |الأذونات المفوضة
| Permission | Severity | GUID |
|---|---|---|
| RoleManagement.ReadWrite.Directory | خطير | d01b97e9-cbc0-49fe-810a-750afd5527a3 |
| AppRoleAssignment.ReadWrite.All | خطير | 84bccea3-f856-4a8a-967b-dbe0a3d53a64 |
| Application.ReadWrite.All | خطير | bdfbf15f-ee85-4955-8675-146e8e5296b5 |
| RoleAssignmentSchedule.ReadWrite.Directory | خطير | 8c026be3-8e26-4774-9372-8d5d6f21daff |
| PrivilegedAssignmentSchedule.ReadWrite.AzureADGroup | خطير | 06dbc45d-6708-4ef0-a797-f797ee68bf4b |
| PrivilegedAccess.ReadWrite.AzureADGroup | خطير | 32531c59-1f32-461f-b8df-6f8a3b89f73b |
| RoleEligibilitySchedule.ReadWrite.Directory | خطير | 62ade113-f8e0-4bf9-a6ba-5acb31db32fd |
| PrivilegedEligibilitySchedule.ReadWrite.AzureADGroup | خطير | ba974594-d163-484e-ba39-c330d5897667 |
| Domain.ReadWrite.All | خطير | 0b5d694c-a244-4bde-86e6-eb5cd07730fe |
| Application.ReadUpdate.All | خطير | 0586a906-4d89-4de8-b3c8-1aacdcc0c679 |
| AgentIdentityBlueprint.AddRemoveCreds.All | عالية | 75b5feb2-bfe7-423f-907d-cc505186f246 |
| AgentIdentityBlueprint.ReadWrite.All | عالية | 4fd490fc-1467-48eb-8a4c-421597ab0402 |
| EntitlementManagement.ReadWrite.All | عالية | ae7a573d-81d7-432b-ad44-4ed5c9d89038 |
| Organization.ReadWrite.All | عالية | 46ca0847-7e6b-426e-9775-ea810a948356 |
| Policy.ReadWrite.PermissionGrant | عالية | 2672f8bb-fd5e-42e0-85e1-ec764dd2614e |
| RoleManagementPolicy.ReadWrite.AzureADGroup | عالية | 0da165c7-3f15-4236-b733-c0b0f6abe41d |
| RoleManagementPolicy.ReadWrite.Directory | عالية | 1ff1be21-34eb-448c-9ac9-ce1f506b2a68 |
| Policy.ReadWrite.AuthenticationMethod | عالية | 7e823077-d88e-468f-a337-e18f1f0e6c7c |
| User.DeleteRestore.All | عالية | 4bb440cd-2cf2-4f90-8004-aa2acd2537c5 |
| User.EnableDisableAccount.All | عالية | f92e74e7-2563-467f-9dd0-902688cb5863 |
| DelegatedPermissionGrant.ReadWrite.All | عالية | 41ce6ca6-6826-4807-84f1-1c82854f7ee5 |
| Policy.ReadWrite.ConditionalAccess | عالية | ad902697-1014-4ef5-81ef-2b4301988e8c |
| DeviceManagementConfiguration.ReadWrite.All | عالية | 0883f392-0a7a-443d-8c76-16a6d39c7b63 |
| DeviceManagementRBAC.ReadWrite.All | عالية | 0c5e8a55-87a6-4556-93ab-adc52c4d862d |
| Directory.ReadWrite.All | عالية | c5366453-9fb0-48a5-a156-24f0c49a4b84 |
| Group.ReadWrite.All | عالية | 4e46008b-f24c-477d-8fff-7bb4ec7aafe0 |
| GroupMember.ReadWrite.All | عالية | f81125ac-d3b7-4573-a3b2-7099cc39df9e |
| UserAuthenticationMethod.ReadWrite.All | عالية | b7887744-6746-4312-813d-72daeaee7e2d |
| Sites.FullControl.All | عالية | 5a54b8b3-347c-476d-8f8e-42d5c7424d29 |
| Sites.Manage.All | عالية | 65e50fdc-43b7-4915-933e-e8138f11f40a |
| User-PasswordProfile.ReadWrite.All | عالية | 56760768-b641-451f-8906-e1b8ab31bca7 |
| Sites.Read.All | عالية | 205e70e5-aba6-4c52-a976-6d2d46c48043 |
| Sites.ReadWrite.All | عالية | 89fe6a52-be36-487e-b7d8-d061c450a026 |
| Files.Read.All | عالية | df85f4d6-205c-4ac5-a5ea-6bf408dba283 |
| Files.ReadWrite.All | عالية | 863451e7-0667-486c-a5d6-d135439485f0 |
| DeviceLocalCredential.Read.All | عالية | 9917900e-410b-4d15-846e-42a357488545 |
| UserAuthMethod-Phone.ReadWrite | عالية | 6c4aad61-f76b-46ad-a22c-57d4d3d962af |
| UserAuthMethod-Phone.ReadWrite.All | عالية | 48c99302-9a24-4f27-a8a7-acef4debba14 |
| UserAuthMethod-Password.ReadWrite.All | عالية | 7f5b683d-df96-4690-a88d-6e336ed6dc7c |
| UserAuthMethod-Password.ReadWrite | عالية | 60cce20d-d41e-4594-b391-84bbf8cc31f3 |
| AdministrativeUnit.ReadWrite.All | عالية | 7b8a2d34-6b3f-4542-a343-54651608ad81 |
| User.ReadWrite.All | متوسطة | 204e0828-b5ca-4ad8-b9f3-f32a958e7cc4 |
| Chat.ReadWrite.All | متوسطة | 7e9a077b-3711-42b9-b7cb-5fa5f3f7fea7 |
| Mail.Read | متوسطة | 570282fd-fa5c-430d-a7fd-fc8dc98a9dca |
| Mail.ReadWrite | متوسطة | 024d486e-b451-40bb-833d-3e66d98c5c73 |
| Mail.Send | متوسطة | e383f46e-2787-4529-855e-0e479a3ffac0 |
| CustomSecAttributeAssignment.ReadWrite.All | متوسطة | ca46335e-8453-47cd-a001-8459884efeae |
| ServicePrincipalEndpoint.ReadWrite.All | متوسطة | 7297d82c-9546-4aed-91df-3d4f0a9b3ff0 |
| BitlockerKey.Read.All | متوسطة | b27a61ec-b99c-4d6a-b126-c4375d08ae30 |
| AiEnterpriseInteraction.Read | متوسطة | 859cceb9-2ec2-4e48-bcd7-b8490b5248a5 |
| Calendars.Read | متوسطة | 465a38f9-76ea-45b9-9f34-9e8b0d4b0b42 |
| Calendars.Read.Shared | متوسطة | 2b9c4092-424d-4249-948d-b43879977640 |
| Calendars.ReadWrite | متوسطة | 1ec239c2-d7c9-4623-a91a-a9775856bb36 |
| Calendars.ReadWrite.Shared | متوسطة | 12466101-c9b8-439a-8589-dd09ee67e8e9 |
| ChannelMessage.Edit | متوسطة | 2b61aa8a-6d36-4b2f-ac7b-f29867937c53 |
| ChannelMessage.ReadWrite | متوسطة | 5922d31f-46c8-4404-9eaf-2117e390a8a4 |
| ChannelMessage.Send | متوسطة | ebf0f66e-9fb1-49e4-a278-222f76911cf4 |
| ChatMessage.Send | متوسطة | 116b7235-7cc6-461e-b163-8e55691d839e |
| Chat.ReadWrite | متوسطة | 9ff7295e-131b-4d94-90e1-69fde507ac11 |
| Contacts.ReadWrite | متوسطة | d56682ec-c09e-4743-aaf4-1a3aac4caa21 |
| Directory.AccessAsUser.All | متوسطة | 0e263e50-5827-48a4-b97c-d940288653c7 |
| Directory.Read.All | متوسطة | 06da0dbc-49e2-44d2-8312-53f166ab848a |
| EAS.AccessAsUser.All | متوسطة | ff91d191-45a0-43fd-b837-bd682c4a0b0f |
| EntitlementMgmt-SubjectAccess.ReadWrite | متوسطة | e9fdcbbb-8807-410f-b9ec-8d5468c7c2ac |
| EWS.AccessAsUser.All | متوسطة | 9769c687-087d-48ac-9cb3-c37dde652038 |
| Files.ReadWrite | متوسطة | 5c28f0bf-8a70-41f1-8ab2-9032436ddb65 |
| IMAP.AccessAsUser.All | متوسطة | 652390e4-393a-48de-9484-05f9b1212954 |
| MailboxItem.ImportExport | متوسطة | df96e8a0-f4e1-4ecf-8d83-a429f822cbd6 |
| MailboxFolder.Read | متوسطة | 52dc2051-4958-4636-8f2a-281d39c6981c |
| MailboxFolder.ReadWrite | متوسطة | 077fde41-7e0b-4c5b-bcd1-e9d743a30c80 |
| MailboxItem.Read | متوسطة | 82305458-296d-4edd-8b0b-74dd74c34526 |
| MailboxSettings.ReadWrite | متوسطة | 818c620a-27a9-40bd-a6a5-d96f7d610b4b |
| Notes.Read | متوسطة | 371361e4-b9e2-4a3f-8315-2a301a3b0a3d |
| Notes.Read.All | متوسطة | dfabfca6-ee36-4db2-8208-7a28381419b3 |
| Notes.ReadWrite | متوسطة | 615e26af-c38a-4150-ae3e-c3b0d4cb1d6a |
| Notes.ReadWrite.All | متوسطة | 64ac0503-b4fa-45d9-b544-71a463f05da0 |
| POP.AccessAsUser.All | متوسطة | d7b7f2d9-0f45-4ea1-9d42-e50810c06991 |
| offline_access | منخفضة | 7427e0e9-2fba-42fe-b0c0-848c9e6a8182 |
| openid | منخفضة | 37f7f235-527c-4136-accd-4a02d197296e |
| منخفضة | 64a6cdd6-aab1-4aaf-94b8-3cc8405e90d0 | |
| profile | منخفضة | 14dad69e-099b-42c9-810b-d002981feec1 |
| User.Read | منخفضة | e1fe6dd8-ba31-4d61-89e7-88639da4683d |
تطبيقات المؤسسات من الطرف الأول لشركة Microsoft
بشكل افتراضي، يتم استبعاد تطبيقات Microsoft لتبسيط مراجعة تطبيقات المؤسسات. استخدم المفتاح -IncludeMsApps لتضمينها. يتم التعامل مع التطبيقات من المستأجرين التاليين على أنها مملوكة لشركة Microsoft:
- f8cdef31-a31e-4b4a-93e4-5f571e91255a
- 72f988bf-86f1-41af-91ab-2d7cd011db47
- 33e01921-4d64-4f8c-a055-5bdaffd5e33d
- cdc5aeea-15c5-4db6-b079-fcadd2505dc2
الفحوصات المنفذة
يلخص الجدول التالي بشكل تقريبي الفحوصات المنفذة، بالإضافة إلى تأثيرها على التقييم وما إذا كان يتم عرض تحذير.
الفحوصات المنفذة
|المنطقة|الفحص|يؤثر على النتيجة|يتم عرض تحذير| |-|-|-|-| |المجموعات|هل هي مجموعة M365 عامة|نعم|نعم| |المجموعات|هل هي ديناميكية / هل هي ديناميكية مع استعلام يحتمل أن يكون خطيرًا|نعم|نعم| |المجموعات|أدوار Entra (نشطة ومؤهلة)|نعم|نعم| |المجموعات|أدوار Azure (نشطة ومؤهلة)|نعم|نعم| |المجموعات|مستخدمة لـ AppRole|نعم|نعم| |المجموعات|SP داخلي/أجنبي كمالك|نعم|نعم| |المجموعات|في AU مقيد|نعم|نعم| |المجموعات|متداخلة في مجموعة مميزة|نعم|نعم| |المجموعات|مستخدمة في CAP|نعم|نعم| |المجموعات|نوع المجموعة|نعم|لا| |المجموعات|تمكين الأمان|نعم|لا| |المجموعات|عضو متداخل نشط|نعم|لا| |المجموعات|المالكون|نعم|لا| |المجموعات|المالكون المتداخلون|نعم|لا| |المجموعات|ضيف كمالك|نعم|نعم| |المجموعات|مزامنة من On-Prem|نعم|لا| |المجموعات|الأعضاء (متعديون)|نعم|لا| |المجموعات|قابل لتعيين الأدوار|نعم|لا| |المجموعات|PIM للمجموعات: تم الإعداد|لا|لا| |المجموعات|PIM للمجموعات: عضو مؤهل في مجموعة مميزة|نعم|نعم| |المجموعات|PIM للمجموعات: مالك مؤهل لمجموعة مميزة|نعم|نعم| |المجموعات|PIM للمجموعات: مجموعة غير محمية متداخلة في مجموعة محمية|لا|نعم| |تطبيق المؤسسة|دور Entra|نعم|نعم| |تطبيق المؤسسة|دور Azure|نعم|نعم| |تطبيق المؤسسة|أجنبي|نعم|لا| |تطبيق المؤسسة|معطل بواسطة Microsoft|لا|نعم| |تطبيق المؤسسة|اسم مشبوه (أحرف متشابهة)|نعم|نعم| |تطبيق المؤسسة|إذن API (تطبيق)|نعم|نعم| |تطبيق المؤسسة|إذن API (مفوَّض)|نعم|نعم| |تطبيق المؤسسة|بيانات الاعتماد|نعم|نعم| |تطبيق المؤسسة|المالكون|نعم|نعم| |تطبيق المؤسسة|الملكية على تسجيلات التطبيقات|نعم|نعم| |تطبيق المؤسسة|ملكية كيانات خدمة أخرى|نعم|نعم| |تطبيق المؤسسة|AppLock|(نعم)|لا| |تطبيق المؤسسة|التطبيق يملك تسجيل تطبيق|نعم|نعم| |تطبيق المؤسسة|عضو / مالك للمجموعات|نعم|(نعم)| |تطبيق المؤسسة|AppRoles|نعم|لا| |تطبيق المؤسسة|متطلبات AppRole|نعم|لا| |تطبيق المؤسسة|غير نشط|لا|لا| |تطبيق المؤسسة|آخر تسجيل دخول ناجح (أيام)|لا|لا| |تسجيلات التطبيقات|بيانات الاعتماد|نعم|نعم| |تسجيلات التطبيقات|تطبيق Entra Connect مع بيانات اعتماد|نعم|نعم| |تسجيلات التطبيقات|تطبيق Entra Connect مع شهادات متعددة|نعم|نعم| |تسجيلات التطبيقات|AppRoles|نعم|لا| |تسجيلات التطبيقات|AppRedirectURL|لا|لا| |تسجيلات التطبيقات|AppLock|نعم|لا| |تسجيلات التطبيقات|المالكون|نعم|نعم| |تسجيلات التطبيقات|مسؤولو التطبيقات (السحابية) بنطاق محدد|لا|لا| |تسجيلات التطبيقات|امتيازات SP المقابل|نعم|لا| |تسجيلات التطبيقات|جمهور تسجيل الدخول|لا|لا| |الهوية المُدارة|المالكون|نعم|نعم| |الهوية المُدارة|دور Entra|نعم|نعم| |الهوية المُدارة|دور Azure|نعم|نعم| |الهوية المُدارة|API (تطبيق)|نعم|نعم| |الهوية المُدارة|الملكية على تسجيلات التطبيقات|نعم|نعم| |الهوية المُدارة|ملكية كيانات خدمة أخرى|نعم|نعم| |الهوية المُدارة|عضو / مالك للمجموعات|نعم|(نعم)| |المستخدم|أدوار Entra (نشطة ومؤهلة)|نعم|نعم| |المستخدم|أدوار Azure (نشطة ومؤهلة)|نعم|نعم| |المستخدم|عضوية مجموعة مميزة (نشطة ومؤهلة)|نعم|نعم| |المستخدم|ملكية مجموعة مميزة (نشطة ومؤهلة)|نعم|نعم| |المستخدم|مستخدم مزامنة Entra Connect|نعم|نعم| |المستخدم|مستخدم مزامنة Entra Connect السحابية|نعم|نعم| |المستخدم|ملكية تسجيل تطبيق|نعم|نعم| |المستخدم|ملكية تطبيق مؤسسة|نعم|نعم| |المستخدم|لا يوجد عامل MFA مسجل|نعم|نعم| |المستخدم|محمي|نعم|لا| |المستخدم|غير نشط|لا|لا| |المستخدم|عضو / مالك للمجموعات|نعم|(نعم)| |المستخدم|مزامن من On-Prem|نعم|لا| |هوية الوكيل|مستخدمو الوكيل المرتبطون|نعم|لا| |هوية الوكيل|أصل رئيسي أجنبي للمخطط|نعم|نعم| |هوية الوكيل|إذن API الفعلي (تطبيق)|نعم|نعم| |هوية الوكيل|إذن API الفعلي (مفوَّض)|نعم|نعم| |هوية الوكيل|دور Entra|نعم|نعم| |هوية الوكيل|دور Azure|نعم|نعم| |هوية الوكيل|الملكية على تسجيلات التطبيقات|نعم|نعم| |هوية الوكيل|ملكية كيانات خدمة أخرى|نعم|نعم| |هوية الوكيل|عضو / مالك للمجموعات|نعم|(نعم)| |المخطط الرئيسي لهوية الوكيل|هويات الوكيل المرتبطة|نعم|لا| |المخطط الرئيسي لهوية الوكيل|مستخدمو الوكيل المرتبطون|نعم|لا| |المخطط الرئيسي لهوية الوكيل|إذن API المكوَّن (تطبيق)|لا|لا| |المخطط الرئيسي لهوية الوكيل|إذن API المكوَّن (مفوَّض)|لا|لا| |المخطط الرئيسي لهوية الوكيل|أصل مخطط رئيسي أجنبي|نعم|لا| |المخطط الرئيسي لهوية الوكيل|دور Entra|لا|لا| |المخطط الرئيسي لهوية الوكيل|دور Azure|لا|لا| |المخطط الرئيسي لهوية الوكيل|اسم مشبوه (أحرف متشابهة)|نعم|نعم| |مخطط هوية الوكيل|المخططات الرئيسية|نعم|لا| |مخطط هوية الوكيل|هويات الوكيل المرتبطة|نعم|لا| |مخطط هوية الوكيل|مستخدمو الوكيل المرتبطون|نعم|لا| |مخطط هوية الوكيل|أذونات API القابلة للتوريث|نعم|لا| |مخطط هوية الوكيل|بيانات اعتماد موحدة|نعم|لا| |مخطط هوية الوكيل|الأسرار / الشهادات|نعم|نعم| |مخطط هوية الوكيل|المالكون / الرعاة|نعم|(نعم)| |حزم الوصول|أدوار Entra الممنوحة|نعم|لا| |حزم الوصول|أدوار Azure الممنوحة|نعم|لا| |حزم الوصول|المجموعات الممنوحة|نعم|لا| |حزم الوصول|أدوار التطبيقات الممنوحة|نعم|لا| |حزم الوصول|أذونات API الممنوحة (تطبيق)|نعم|لا| |حزم الوصول|أذونات API الممنوحة (مفوَّض)|نعم|لا| |حزم الوصول|وصول SharePoint الممنوح|نعم|لا| |حزم الوصول|طلب ذاتي واسع دون موافقة|نعم|نعم| |حزم الوصول|وصول مستمر دون انتهاء صلاحية أو مراجعة وصول|لا|لا| |حزم الوصول|قواعد تعيين تلقائي خطيرة|نعم|نعم| |حزم الوصول|طلب ذاتي عبر أهداف مجموعات غير محمية|نعم|نعم| |حزم الوصول|تعيين واسع نيابة عن غير المستخدمين دون موافقة|نعم|لا| |حزم الوصول|تعيينات كيانات الخدمة|نعم|لا| |الكتالوجات|بيانات تعريف الكتالوج وحالته ورؤيته الخارجية|لا|لا| |الكتالوجات|موارد الكتالوج|لا|لا| |الكتالوجات|الموارد القابلة للتكوين في حزم الوصول الجديدة|نعم|لا| |الكتالوجات|الموارد والأدوار المكوَّنة في حزم الوصول الحالية|نعم|لا| |الكتالوجات|موارد الكتالوج غير المكوَّنة|نعم|لا| |الكتالوجات|تعيينات RBAC للكتالوج|نعم|نعم| |CAP|لا توجد سياسة أو سياسة مكوَّنة بشكل خاطئ للمصادقة القديمة|-|نعم| |CAP|لا توجد سياسة أو سياسة مكوَّنة بشكل خاطئ لحظر تدفق رمز الجهاز|-|نعم| |CAP|لا توجد سياسة أو سياسة مكوَّنة بشكل خاطئ لتقييد تسجيلات معلومات الأمان|-|نعم| |CAP|لا توجد سياسة أو سياسة مكوَّنة بشكل خاطئ لاستهداف عمليات تسجيل الدخول الخطرة|-|نعم| |CAP|لا توجد سياسة أو سياسة مكوَّنة بشكل خاطئ لاستهداف مخاطر المستخدم|-|نعم| |CAP|لا توجد سياسة أو سياسة مكوَّنة بشكل خاطئ تفرض MFA|-|نعم| |CAP|لا توجد سياسة تفرض قوة المصادقة|-|نعم| |CAP|تضمين أدوار لها تعيينات بنطاق محدد|-|نعم| |إعدادات PIM|AuthContext|-|نعم| |إعدادات PIM|CAP المرتبط بـ AuthContext: تكرار تسجيل الدخول|-|نعم| |إعدادات PIM|CAP المرتبط بـ AuthContext: MFA أو قوة المصادقة|-|نعم| |إعدادات PIM|CAP المرتبط بـ AuthContext: مفعّل|-|نعم| |إعدادات PIM|CAP المرتبط بـ AuthContext: المستخدمون/المجموعات/الشبكات المضمَّنة/المستبعدة|-|نعم| |إعدادات PIM|CAP المرتبط بـ AuthContext: الشروط|-|نعم| |إعدادات PIM|MFA للتفعيل|-|لا| |إعدادات PIM|مبرر التفعيل أو التذكرة|-|نعم| |إعدادات PIM|مدة التفعيل|-|نعم| |إعدادات PIM|موافقة التفعيل|-|نعم| |إعدادات PIM|انتهاء صلاحية التعيين المؤهل|-|لا| |إعدادات PIM|انتهاء صلاحية التعيين النشط|-|نعم| |إعدادات PIM|MFA للتعيينات النشطة|-|لا| |إعدادات PIM|إشعار تفعيل الدور|-|لا| |إعدادات PIM|إشعار تعيين الدور (نشط)|-|لا| |إعدادات PIM|إشعار تعيين الدور (مؤهل)|-|لا|🛡️ الاكتشاف
EntraFalcon ليس أداة خفية ويمكن اكتشافه في البيئات التي يتم فيها تسجيل ومراقبة نشاط Microsoft Graph API ونشاط تسجيل الدخول إلى Azure.
المصادقة الافتراضية المستخدمة
عند إجراء تعداد كامل مع تدفقات غير BroCi، تبدأ الأداة عادةً أربع عمليات تسجيل دخول تفاعلية وعملية تسجيل دخول واحدة غير تفاعلية. اعتمادًا على التدفق ودعم نقطة النهاية، قد يحدث تسجيل دخول تفاعلي إضافي واحد لنقاط نهاية سياسات نتائج الأمان.
| معرف التطبيق | النوع | معرف المورد | الغرض |
|---|---|---|---|
| 1b730954-1685-4b74-9bfd-dac224a7b894 | تفاعلي | 00000003-0000-0000-c000-000000000000 | استرداد بيانات PIM للمجموعات |
| 04b07795-8ddb-461a-bbee-02f9e1bf7b46 | تفاعلي | 00000003-0000-0000-c000-000000000000 | استرداد بيانات كائنات المستأجر العامة |
| 51f81489-12ee-4a9e-aaae-a2591f45987d | تفاعلي | 00000003-0000-0000-c000-000000000000 | استرداد PIM لأدوار Entra / Azure |
| 80ccca67-54bd-44ab-8625-4b79c4dc7775 | تفاعلي | 00000003-0000-0000-c000-000000000000 | استرداد سياق سياسات نتائج الأمان |
| 04b07795-8ddb-461a-bbee-02f9e1bf7b46 | غير تفاعلي | 797f4846-ba00-4fd7-ba43-dac1f8f63013 | استرداد بيانات تعيين أدوار Azure IAM |
مصادقة BroCi المستخدمة
عند استخدام مصادقة BroCi، يحدث تسجيل دخول تفاعلي واحد فقط.
| معرف التطبيق | النوع | معرف المورد | الغرض |
|---|---|---|---|
| c44b4083-3bb0-49c1-b47d-974e53cbdf3c | تفاعلي | 00000003-0000-0000-c000-000000000000 | المصادقة الأولية لاستخدام رمز التحديث لـ BroCi |
| 50aaa389-5a33-4f1a-91d7-2c45ecd8dac8 | غير تفاعلي | 00000003-0000-0000-c000-000000000000 | استرداد بيانات PIM للمجموعات |
| 50aaa389-5a33-4f1a-91d7-2c45ecd8dac8 | غير تفاعلي | 01fc33a7-78ba-4d2f-a4b7-768e336e890e | استرداد بيانات PIM للمجموعات |
| 74658136-14ec-4630-ad9b-26e160ff0fc6 | غير تفاعلي | 00000003-0000-0000-c000-000000000000 | استرداد بيانات كائنات المستأجر العامة |
| 74658136-14ec-4630-ad9b-26e160ff0fc6 | غير تفاعلي | 797f4846-ba00-4fd7-ba43-dac1f8f63013 | استرداد بيانات تعيين أدوار Azure IAM |
عند تمكين BroCi، يستعلم EntraFalcon أيضًا عن api.azrbac.mspim.azure.com لـ PIM للمجموعات.
التفاصيل
لجمع البيانات، ترسل الأداة طلبات متعددة إلى Microsoft Graph API، وبشكل اختياري، إلى Azure ARM API—طلب واحد أو أكثر لكل كائن. حيثما أمكن، تستفيد من نقطة نهاية Graph Batch لتقليل عدد الطلبات الفردية وتحسين الكفاءة.
تستخدم عمليات تسجيل الدخول التفاعلية User-Agent الخاص بالمتصفح. تستخدم جميع عمليات تسجيل الدخول غير التفاعلية وطلبات API (Graph وARM) EntraFalcon كـ User-Agent، ما لم يتم تغييره باستخدام معلمة -UserAgent.
لاكتشاف استخدام EntraFalcon، يمكن لفرق الأزرق مراقبة معرفات التطبيقات المدرجة في سجلات تسجيل الدخول، أو البحث عن أحجام غير عادية من حركة مرور Graph API، أو تحليل سلوك تحديث الرموز وطلبات الدفعات.
🕳️ القيود المعروفة
- M365 RBAC: غير مُقيَّم
- Defender for Endpoint RBAC: غير مُقيَّم
- تغطية مستخدمي الوصول الشرطي: تغطية المستخدم الفعلية و
-ExportCapUncoveredUsersهي حسابات بأفضل جهد تستند إلى المستخدمين المعددين وأعضاء المجموعات وتعيينات الأدوار وفئات المستخدمين الخارجيين القابلة للحل. يتم حل محددات المستخدمين الخارجيين فقط لمستخدمي الضيوف في المستأجر المطابقين لـb2bCollaborationGuest. قد تجعل أنواع المستخدمين الخارجيين الأخرى أو المستخدمين الخارجيين ذوي المستأجرين الخارجيين المحددين قيم التغطية تقريبية. يتم الإبلاغ عن مسارات PIM المؤهلة كتغطية محتملة ولا يتم احتسابها كمغطاة حاليًا. يقتصر تصدير CSV على السياسات المفعّلة والمستخدمين المفعّلين. - البيئة السحابية: تتطور المنصات السحابية بسرعة. نتيجة لذلك، قد تصبح بعض التقييمات أو الاكتشافات قديمة أو غير دقيقة بمرور الوقت. علاوة على ذلك، أصبحت المستأجرات معقدة بشكل متزايد، وقد تؤدي تكوينات محددة أو مجموعات من الإعدادات إلى نتائج غير دقيقة. بينما نسعى جاهدين للحفاظ على تحديث EntraFalcon، يُنصح دائمًا بالتحقق من النتائج بشكل مستقل وعدم الاعتماد فقط على الأداة للقرارات الحرجة.
- تقارير HTML: لا تنفذ تقارير HTML المُنشأة آليات حماية ضد البرمجة النصية عبر المواقع (XSS).
📦 الأدوات الخارجية المدمجة
تم تفرع الوحدات الفرعية التالية ودمجها في EntraFalcon لدعم المصادقة والتفاعل مع Microsoft Graph ورسوم التقارير: