
 compasssecurity/entrafalcon
أداة PowerShell خفيفة الوزن لتقييم الوضع الأمني لبيئات Microsoft Entra ID. تساعد في تحديد الكائنات ذات الامتيازات، والتعيينات الخطرة، والتكوينات الخاطئة المحتملة.

# EntraFalcon
EntraFalcon هي أداة تقييم مبنية على PowerShell لمختبري الاختراق ومحللي الأمن ومسؤولي النظام لتقييم الوضع الأمني لبيئة Microsoft Entra ID.
صُممت EntraFalcon لسهولة الاستخدام، وتعمل على PowerShell 5.1 و7، وتدعم كلاً من Windows وLinux، ولا تتطلب أي وحدات PowerShell إضافية أو تثبيتات إضافية أو موافقة على Microsoft Graph API.
تساعد الأداة في كشف الكائنات ذات الامتيازات والتعيينات التي قد تكون محفوفة بالمخاطر وسوء تكوينات Conditional Access التي غالبًا ما يتم التغاضي عنها، مثل:
- المستخدمين الذين لديهم تحكم على مجموعات أو تطبيقات عالية الامتياز
- التطبيقات المؤسسية الخارجية أو الداخلية ذات الأذونات المفرطة (مثل Microsoft Graph API، وأدوار Azure)
- المستخدمين الذين لديهم تعيينات أدوار Azure IAM مباشرة على الموارد
- الحسابات ذات الامتيازات المتزامنة من الأنظمة المحلية
- المستخدمين غير النشطين أو المستخدمين الذين يفتقرون إلى إمكانية MFA
- المجموعات غير المحمية المستخدمة في تعيينات حساسة (مثل استثناءات Conditional Access، أو Subscription Owner، أو عضو مؤهل في مجموعة ذات امتيازات)
تُعرض النتائج في تقارير HTML تفاعلية لدعم الاستكشاف والتحليل بكفاءة.
## 🚀 الميزات
- سكربت PowerShell بسيط متوافق مع PowerShell 5.1 و7. يعمل على Windows وLinux
- مصادقة مدمجة تدعم طرقًا متعددة
- يستخدم تطبيقات Microsoft من الطرف الأول بنطاقات موافَق عليها مسبقًا لتجاوز مطالبات موافقة Graph API
- يُنشئ تقارير HTML قابلة للتنقل تدعم التصفية والفرز وتصدير البيانات وغير ذلك
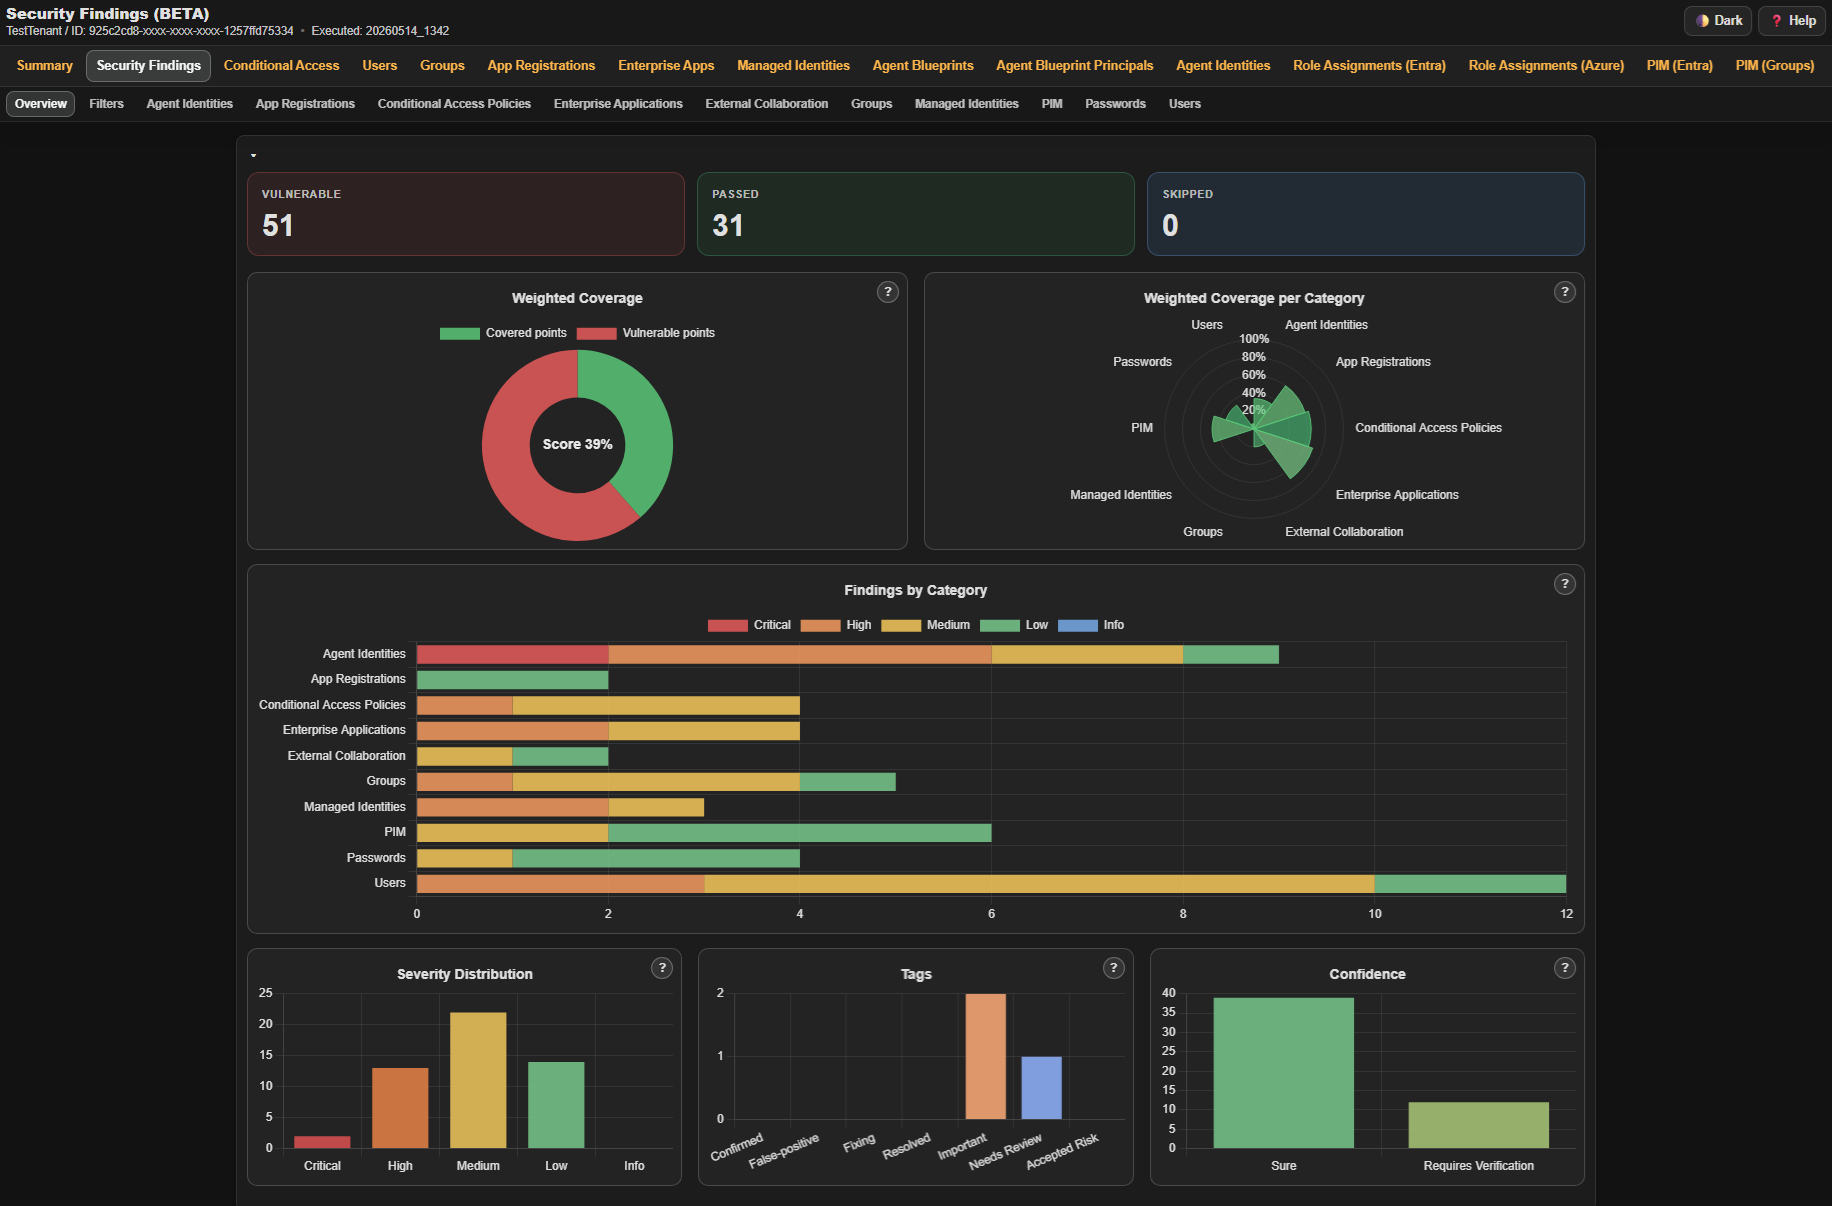
- يُجري أكثر من 90 فحصًا آليًا ويلخص النتائج في تقرير Security Findings Report
- يتضمن فحوصات لتكوينات المستأجر الضعيفة وخصائص أو أذونات الكائنات المحفوفة بالمخاطر
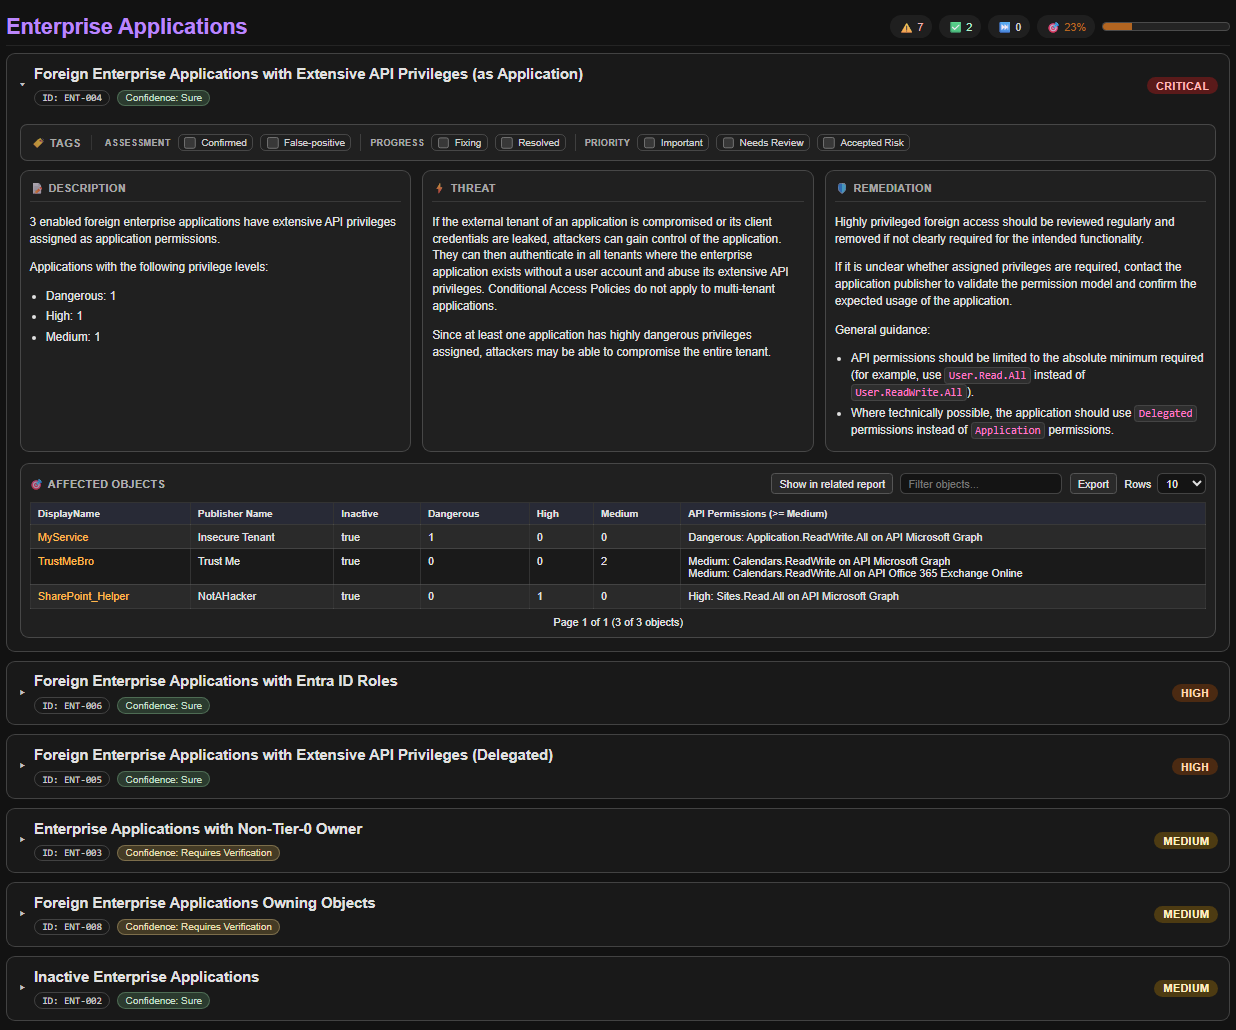
- يوفر تصنيفات الخطورة بالإضافة إلى أوصاف للمشكلة والتهديدات المحتملة وإرشادات المعالجة
- يسرد الكائنات المتأثرة ويربط مباشرة بتقاريرها التفصيلية لمزيد من التحقيق
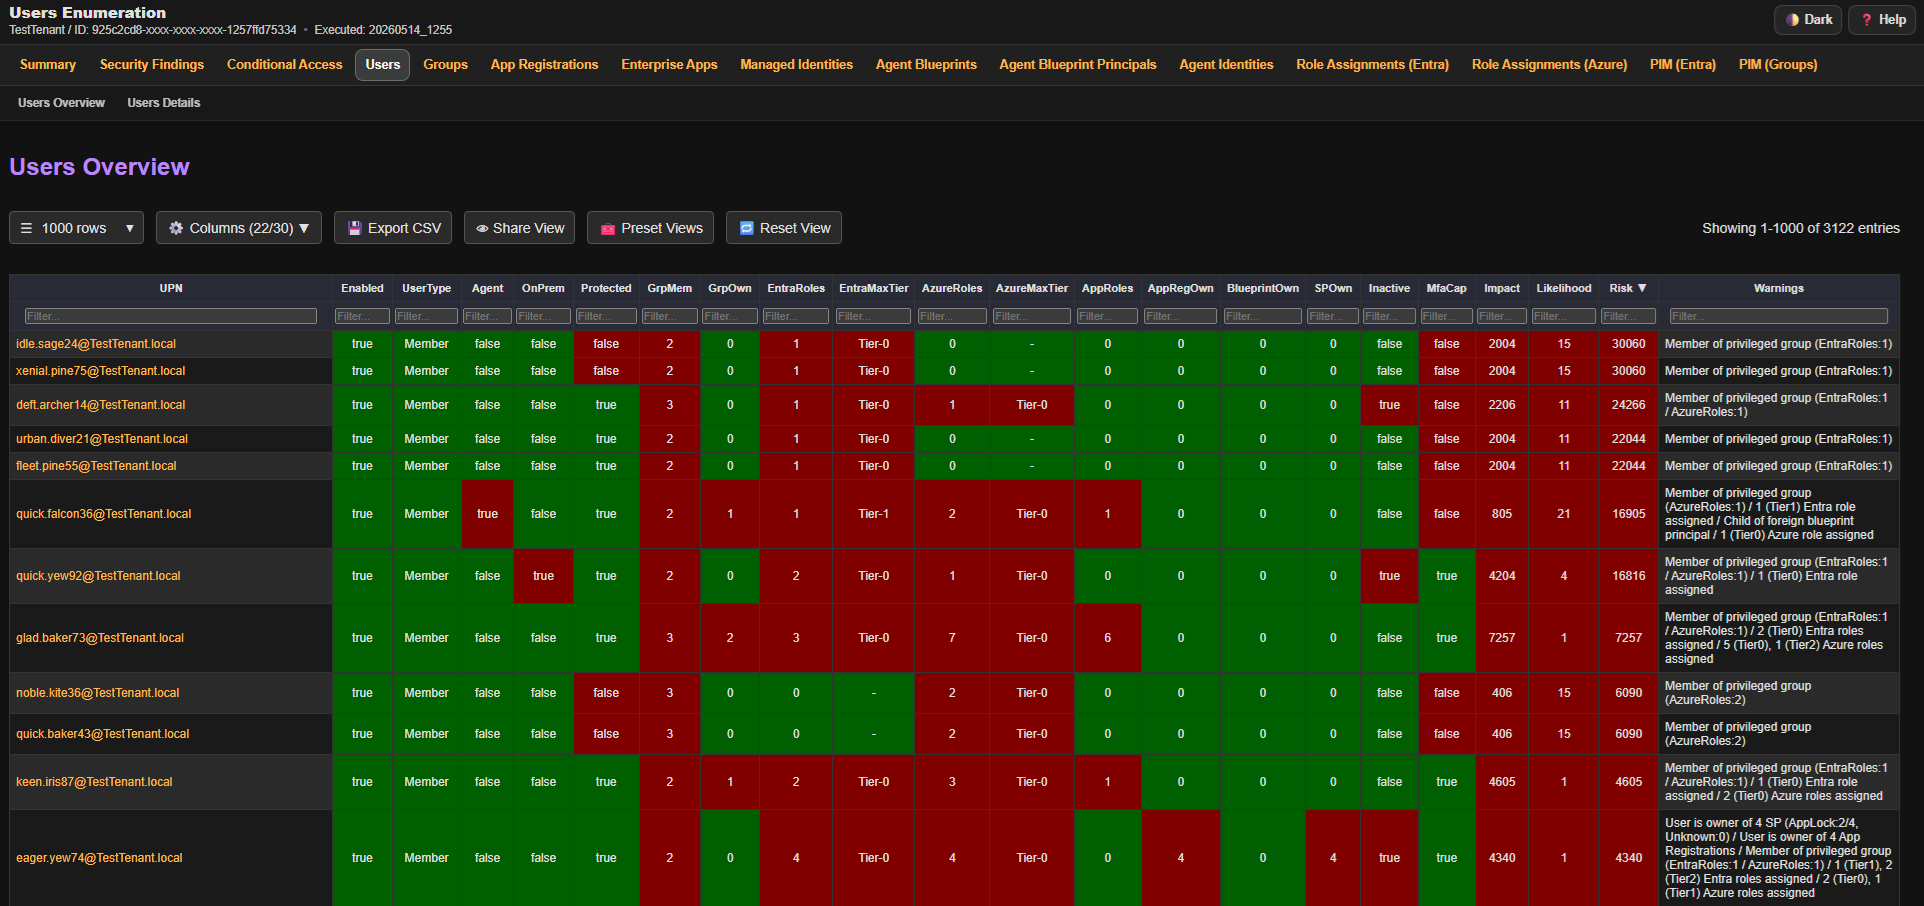
- يُجري تقييمًا أساسيًا للتأثير والاحتمالية والمخاطر لإبراز الكائنات عالية الامتياز المحمية بشكل ضعيف وفرز البيانات.
- يعرض تحذيرات للتكوينات المحفوفة بالمخاطر والامتيازات المرتفعة
- يُعدّد كائنات Entra ID، بما في ذلك:
- المستخدمون (بما في ذلك Agent Users)
- المجموعات
- التطبيقات المؤسسية
- تسجيلات التطبيقات
- الهويات المُدارة
- هويات الوكيل
- الأصول الرئيسية لمخطط هوية الوكيل
- مخططات هوية الوكيل
- تعيينات PIM:
- PIM لأدوار Entra
- PIM للمجموعات
- PIM لأدوار Azure
- تعيينات أدوار Entra
- تعيينات أدوار Azure
- تعيينات Intune RBAC
- حزم الوصول
- كتالوجات إدارة الاستحقاقات
- Catalog RBAC
- سياسات Conditional Access
- الوحدات الإدارية
- إعدادات PIM:
- PIM لأدوار Entra
- PIM للمجموعات (BroCi auth فقط)
## ✅ المتطلبات
|النوع|الإذن|إلزامي|التأثير في حال الغياب|
|-|-|-|-|
|دور Entra ID|Global Reader|نعم|غير ممكن تشغيل السكربتات|
|دور Azure|Reader: على كل Management Group أو Subscription|لا|لا يمكن تقييم تعيينات Azure IAM|
علاوة على ذلك، يجب أن تكون قادرًا على المصادقة إلى Microsoft Graph API واختياريًا Azure ARM API من الجهاز الذي تشغّل منه الأداة.
تأكد من أن سياسات Conditional Access لا تحظر مصادقتك.
## ▶️ الاستخدام
### تنزيل EntraFalcon
للبدء، استنسخ المستودع وانتقل إلى دليل المشروع:```powershell
git clone https://github.com/CompassSecurity/EntraFalcon
cd EntraFalcon
```
ملاحظة: قد تحتاج إلى تغيير سياسة تنفيذ PowerShell مؤقتًا لتشغيل السكربت.
افعل ذلك فقط للسكربتات الموثوقة!```
Set-ExecutionPolicy -ExecutionPolicy Unrestricted -Scope Process
```
### تشغيل EntraFalcon
يتضمن EntraFalcon دعمًا مدمجًا لمصادقة Entra ID. استخدم `-AuthFlow` لاختيار تدفق المصادقة.
بالنسبة للتقييمات العادية، استخدم أحد تدفقات التغطية الكاملة:
| التدفق الموصى به | الأفضل لـ | المنصة | التغطية |
|-|-|-|-|
| `BroCi` *(افتراضي)* | تشغيلات Windows التفاعلية | Windows | كاملة |
| `BroCiManualCode` | المصادقة في متصفح آخر | Windows، Linux، macOS | كاملة |
| `BroCiToken` | رمز تحديث Azure Portal موجود | Windows، Linux، macOS | كاملة |
| `ServicePrincipal` | الأتمتة / CI | Windows، Linux، macOS | كاملة |
يستخدم `BroCi` تسجيل دخول تفاعلي واحد. لا يستخدم `BroCiToken` و`ServicePrincipal` أي تسجيل دخول تفاعلي. قد تتطلب تدفقات المستخدم الاحتياطية عمليات تسجيل دخول تفاعلية متعددة لأن رموز موارد منفصلة يتم طلبها.
<details>
<summary>تدفقات المصادقة الاحتياطية</summary>
نظرًا لعدم وجود تطبيقات طرف أول مصرّح لها مسبقًا، لا يمكن للتدفقات الاحتياطية إجراء التعداد الكامل (`PIM for Groups`، `Access Packages`، `Catalogs`). لذلك، تبقى حاليًا خيارات احتياطية فقط.
| التدفق | استخدمه فقط عندما | المنصة | القيود |
|-|-|-|-|
| `AuthCode` | تكون التوافقية مع الأنظمة القديمة مطلوبة | Windows | تغطية جزئية. لا يوجد تقرير مستقل لـ `PIM for Groups` أو `Access Packages` أو `Catalogs`. |
| `DeviceCode` | تكون المصادقة المستندة إلى المتصفح غير ممكنة | Windows، Linux، macOS | تغطية جزئية. لا يوجد تقرير مستقل لـ `PIM for Groups` أو `Access Packages` أو `Catalogs`. تُشغَّل بعض فحوصات Security Findings بعمق منخفض. |
| `ManualCode` | يجب إكمال المصادقة عبر جلسة متصفح منفصلة | Windows، Linux، macOS | تغطية جزئية. لا يوجد تقرير مستقل لـ `PIM for Groups` أو `Access Packages` أو `Catalogs`. |
</details>
#### موصى به: تدفق BroCi (افتراضي / Windows فقط)
يستخدم BroCi تطبيقات طرف أول بديلة ويتطلب تسجيل دخول تفاعلي واحد فقط.
يكون مفيدًا عندما يتطلب عميل *Azure Active Directory PowerShell* تعيينًا ويجب تجنبه.```powershell
.\run_EntraFalcon.ps1
```
تحديد BroCi الصريح:```powershell
.\run_EntraFalcon.ps1 -AuthFlow BroCi
```
#### موصى به: BroCi + تدفق الكود اليدوي```powershell
.\run_EntraFalcon.ps1 -AuthFlow BroCiManualCode
```
1. يقوم السكربت بنسخ عنوان URL الخاص بالمصادقة إلى الحافظة.
2. الصق عنوان URL في المتصفح (اختياريًا على جهاز آخر لدعم SSO).
3. افتح أدوات مطوّر المتصفح، وفي علامة التبويب Network، فعّل `Preserve log`.
4. أكمل المصادقة.
5. ابحث في سجل الشبكة عن `code=1.` وانسخ عنوان URL الخاص بالطلب الذي يحتوي على الرمز إلى الحافظة.
6. اضغط Enter للمتابعة؛ يقرأ السكربت الرمز من الحافظة ويكمل الحصول على الرمز المميز.
#### موصى به: BroCi مع Token
إذا كان رمز تحديث Azure Portal صالح متاحًا بالفعل (client c44b4083-3bb0-49c1-b47d-974e53cbdf3c)، فيمكن استخدامه مباشرة.
مثال: الحصول على رمز التحديث من المتصفح
1. افتح أدوات مطوّر المتصفح، وفي علامة التبويب Network، فعّل Preserve log.
2. قم بالمصادقة على https://entra.microsoft.com.
3. ابحث في سجل الشبكة عن `brk_client_id=c44b4083-3bb0-49c1-b47d-974e53cbdf3c` واستخرج رمز التحديث من الاستجابة.```powershell
.\run_EntraFalcon.ps1 -AuthFlow BroCiToken -BroCiToken "1.XXXXXXXXXXX"
```
#### موصى به: Service Principal
يتم المصادقة كتطبيق مسجَّل باستخدام منحة بيانات اعتماد عميل OAuth2 — دون الحاجة إلى تفاعل المستخدم.
مفيد للتنفيذ الآلي المتكرر.
يتطلب تسجيل تطبيق Entra مخصص مع أذونات Graph API من نوع `Application` (انظر أدناه).
**باستخدام client secret:**```powershell
.\run_EntraFalcon.ps1 -AuthFlow ServicePrincipal -Tenant "mysecuretenant.ch" -SPClientId "<AppId>" -SPClientSecret "<Secret>"
```
**باستخدام شهادة PFX:**```powershell
.\run_EntraFalcon.ps1 -AuthFlow ServicePrincipal -Tenant "mysecuretenant.ch" -SPClientId "<AppId>" -SPCertificatePath "C:\certs\app.pfx"
```
لـ PFX محمي بكلمة مرور، أضف `-SPCertificatePassword (Read-Host -Prompt "Certificate password" -AsSecureString)`.
**مع شهادة PEM + المفتاح الخاص (PowerShell 7+ فقط):**```powershell
.\run_EntraFalcon.ps1 -AuthFlow ServicePrincipal -Tenant "mysecuretenant.ch" -SPClientId "<AppId>" -SPCertificatePemPath "C:\certs\cert.pem" -SPPrivateKeyPemPath "C:\certs\key.pem"
```
لمفتاح خاص مشفّر، أضف `-SPPrivateKeyPemPassword (Read-Host -Prompt "Private key password" -AsSecureString)`.
##### أذونات تسجيل التطبيق المطلوبة
امنح الأذونات التالية من نوع **Application** (وليس Delegated) على تسجيل التطبيق ووافق عليها إدارياً:
| الإذن | النوع |
|---|---|
| `AdministrativeUnit.Read.All` | Application |
| `AgentIdentity.Read.All` | Application |
| `AgentIdentityBlueprint.Read.All` | Application |
| `AgentIdentityBlueprintPrincipal.Read.All` | Application |
| `Application.Read.All` | Application |
| `AuditLog.Read.All` | Application |
| `Device.Read.All` | Application |
| `EntitlementManagement.Read.All` | Application |
| `Group.Read.All` | Application |
| `Organization.Read.All` | Application |
| `Policy.Read.All` | Application |
| `PrivilegedAccess.Read.AzureADGroup` | Application |
| `RoleManagement.Read.Directory` | Application |
| `RoleManagementPolicy.Read.AzureADGroup` | Application |
| `User.Read.All` | Application |
| `DeviceManagementRBAC.Read.All` | Application |
بالإضافة إلى ذلك، عيّن دور **Azure Reader** على مجموعة الإدارة الجذرية (أو كل اشتراك ذي صلة) واختيارياً دور **Global Reader** للـ service principal في Entra ID (مطلوب لحالة MFA لكل مستخدم).
#### البديل: تدفق رمز التفويض (Auth Code Flow) (Windows فقط)```powershell
.\run_EntraFalcon.ps1 -AuthFlow AuthCode
```
#### بديل: تدفق رمز الجهاز
غالبًا ما يكون مقيّدًا بواسطة الوصول الشرطي في البيئات المُحصّنة.
مع `DeviceCode`، يتم تشغيل فحصين من Security Findings بعمق مُخفّض (`CAP-004` و`CAP-005`).```powershell
.\run_EntraFalcon.ps1 -AuthFlow DeviceCode
```
#### البديل: تدفق رمز المصادقة + الرمز اليدوي```powershell
.\run_EntraFalcon.ps1 -AuthFlow ManualCode
```
1. يقوم السكربت بنسخ عنوان URL الخاص بالمصادقة إلى الحافظة.
2. الصق عنوان URL في المتصفح (اختياريًا على جهاز آخر لدعم SSO).
3. أكمل عملية المصادقة.
4. انسخ عنوان URL النهائي لإعادة التوجيه من شريط عنوان المتصفح (الذي يحتوي على رمز التفويض) إلى الحافظة.
5. اضغط Enter للمتابعة؛ يقرأ السكربت الرمز من الحافظة ويكمل الحصول على الرمز المميز.
### معلمات أخرى
#### تضمين تطبيقات المؤسسات المملوكة لـ Microsoft
بشكل افتراضي، يتم استبعاد تطبيقات Microsoft المؤسسية الرسمية من التقييم لتقليل الضوضاء. لتضمينها في التعداد والتحليل، استخدم المفتاح `-IncludeMsApps`:```powershell
.\run_EntraFalcon.ps1 -IncludeMsApps
```
#### تخطي تقييم PIM for Groups
استخدم المفتاح `-SkipPimForGroups` لتخطي الجمع المسبق والإثراء الخاصين بـ PIM for Groups.
يؤدي هذا أيضًا إلى تخطي تقرير إعدادات `PIM for Groups` المستقل.```powershell
.\run_EntraFalcon.ps1 -SkipPimForGroups
```
#### معلمات اختيارية أخرى
| المعلمة | الوصف | القيمة الافتراضية |
|---------------------- |----------------------------------------------------------------------------------------------------------------------------------|---------------------------------------------------|
| **UserAgent** | وكيل المستخدم المستخدم للطلبات إلى نقطة نهاية الرمز المميز واستدعاءات API. | `EntraFalcon` |
| **DisableCAE** | يعطّل طلب رموز التقييم المستمر للوصول (CAE). | `false` |
| **Tenant** | يحدد المستأجر (المعرّف أو النطاق) للمصادقة ضده. مفيد عند تقييم مستأجر غير المستأجر الرئيسي للحساب.| `Account's home tenant` |
| **OutputFolder** | مجلد الإخراج الذي تُخزَّن فيه التقارير. | `Results_%TenantName%_YYYYMMDD_HHMM` |
| **LimitResults** | يحدّد عدد المجموعات والمستخدمين في التقرير (بعد الفرز حسب المخاطر). مفيد للمستأجرين الكبار. | - |
| **LogLevel** | يتحكم في مستوى تفصيل تسجيل cli أثناء التشغيل. القيم المدعومة: `Off` (افتراضي)، `Verbose`، `Debug`، `Trace`. | `Off` |
| **ApiTop** | يحدد حجم صفحة Graph API المطلوب (الكائنات لكل استجابة). القيم الأقل يمكن أن تقلل خطر انتهاء المهلة (HTTP 504)، لكنها تزيد عدد الطلبات. | `999` (النطاق الصالح: 5–999) |
| **AuthFlow** | محدد تدفق المصادقة المفضل. القيم: `BroCi` (افتراضي)، `AuthCode`، `DeviceCode`، `ManualCode`، `BroCiManualCode`، `BroCiToken`، `ServicePrincipal`. | `BroCi` |
| **BroCiToken** | **رمز التحديث** في Azure Portal لـ `AuthFlow BroCiToken`. | - |
| **SPClientId** | معرّف التطبيق (العميل) للخدمة الرئيسية. مطلوب لـ `-AuthFlow ServicePrincipal`. | - |
| **SPClientSecret** | السر الخاص بالعميل للخدمة الرئيسية. يُستخدم مع `-AuthFlow ServicePrincipal`. | - |
| **SPCertificatePath** | مسار ملف شهادة PFX/P12 لمصادقة الخدمة الرئيسية. | - |
| **SPCertificatePassword** | كلمة المرور (`SecureString`) لشهادة PFX المحددة بواسطة `-SPCertificatePath`. | - |
| **SPCertificatePemPath** | مسار ملف شهادة PEM. يُستخدم مع `-SPPrivateKeyPemPath`. | - |
| **SPPrivateKeyPemPath** | مسار ملف المفتاح الخاص PEM المطابق لـ `-SPCertificatePemPath`. | - |
| **SPPrivateKeyPemPassword** | كلمة المرور (`SecureString`) للمفتاح الخاص PEM المحدد بواسطة `-SPPrivateKeyPemPath`. | - |
| **Csv** | يمكّن كتابة ملفات تقارير CSV بالإضافة إلى ملفات تقارير TXT/HTML. | `false` |
| **ExportCapUncoveredUsers** | لكل سياسة وصول شرطي ممكّنة مع استهداف المستخدمين، يصدّر ملف CSV يسرد المستخدمين **غير** المشمولين بتلك السياسة. تُكتب الملفات إلى مجلد فرعي `ConditionalAccessPolicies_UncoveredUsers` في دليل الإخراج. | `false` |
| **ExportFindingsJson** | يصدّر جميع نتائج الأمان كـ JSON في نهاية التشغيل. | `false` |
| **ExportDataJson** | يصدّر التقرير المُثرى ومجموعات البيانات الداعمة كملفات بيانات JSON خام تحت `Data_Json`؛ بيانات التشغيل الوصفية متاحة في `Summary.json`. | `false` |
| **DebugObjectDump** | يصدّر كائنات التقرير النهائية في الذاكرة كـ CLIXML إلى `Debug_ObjectDump` لاستكشاف الأخطاء وإصلاحها والاختبار. | `false` |
## 📊 بعض أمثلة التقارير
### تقرير نتائج الأمان
### المستخدمون
### المستخدمون (قسم التفاصيل)
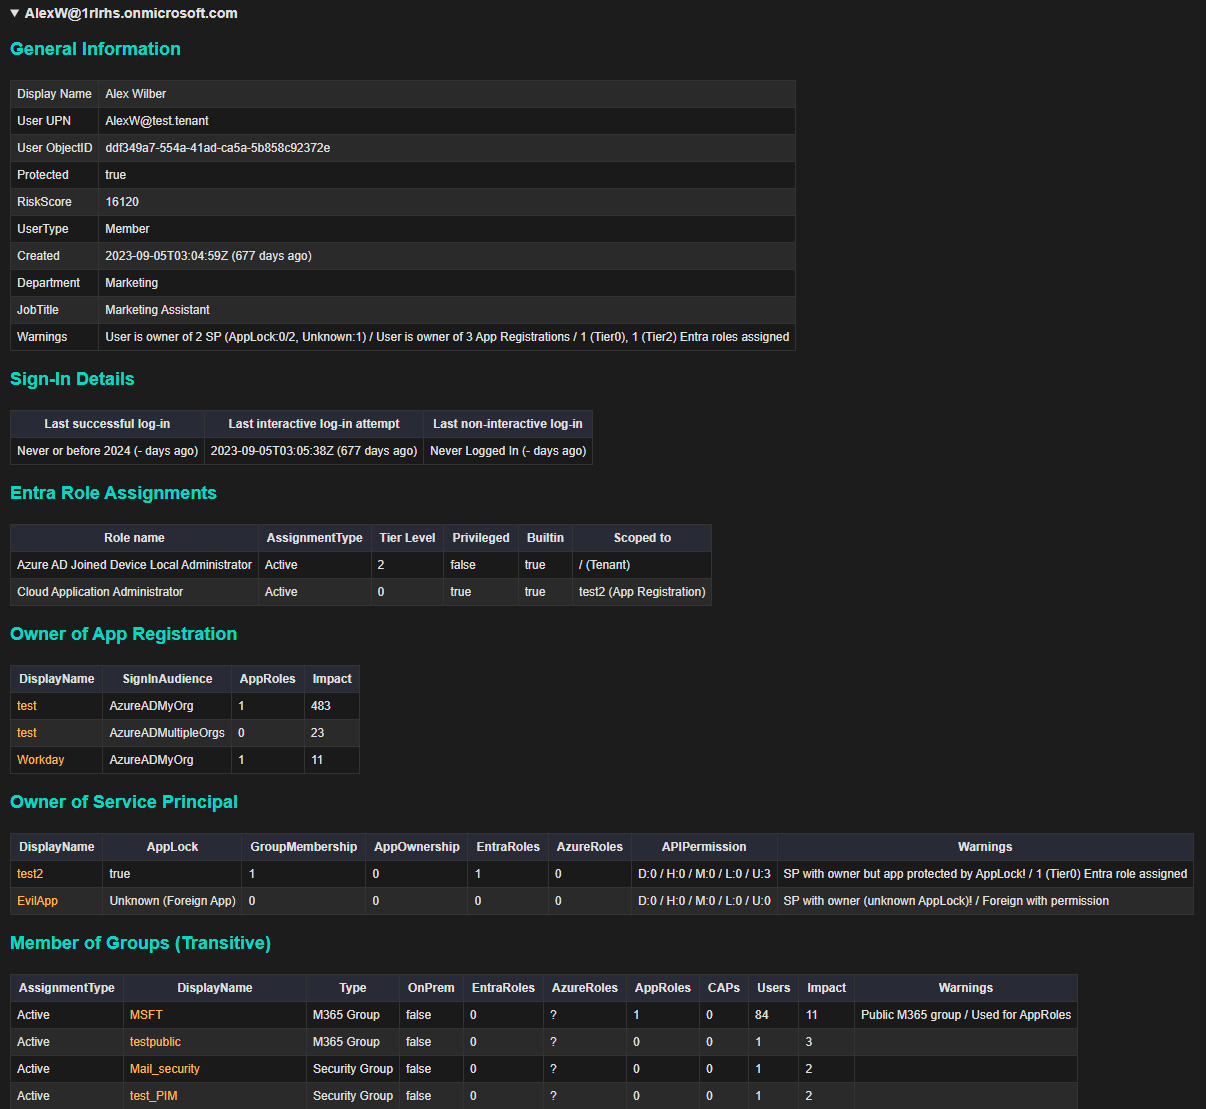
### أدوار Entra ID
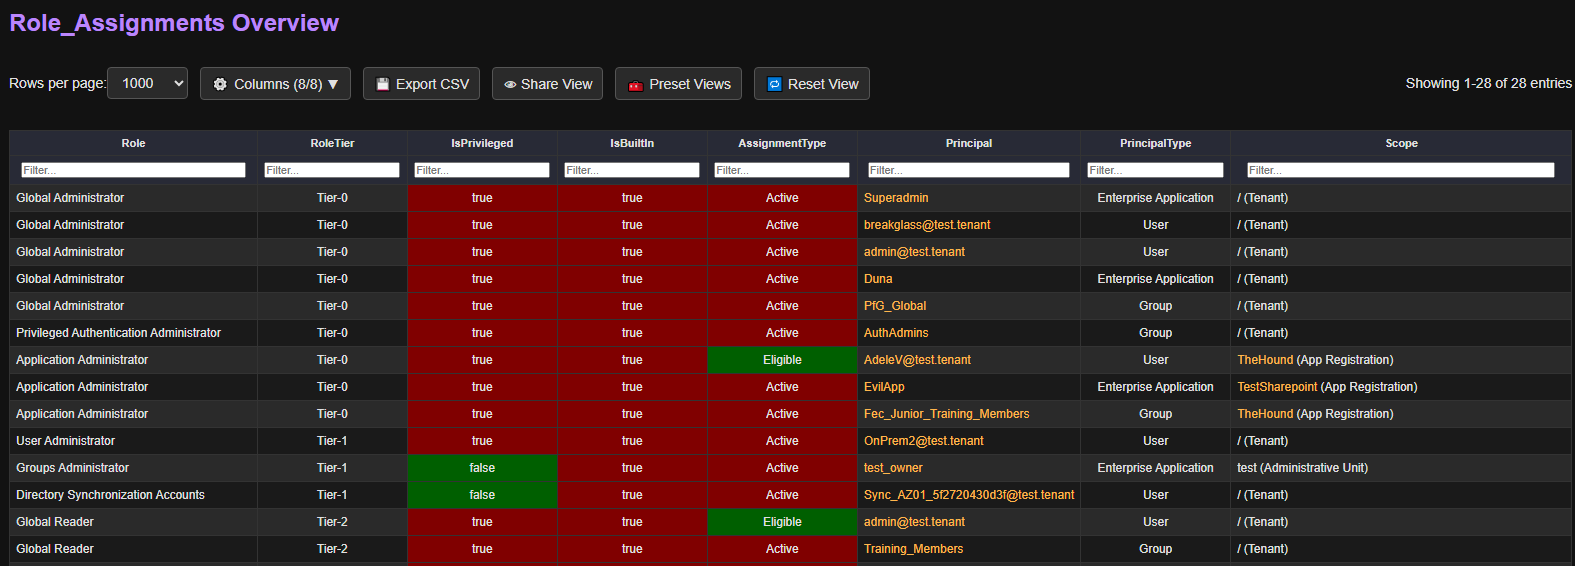
### أدوار Azure
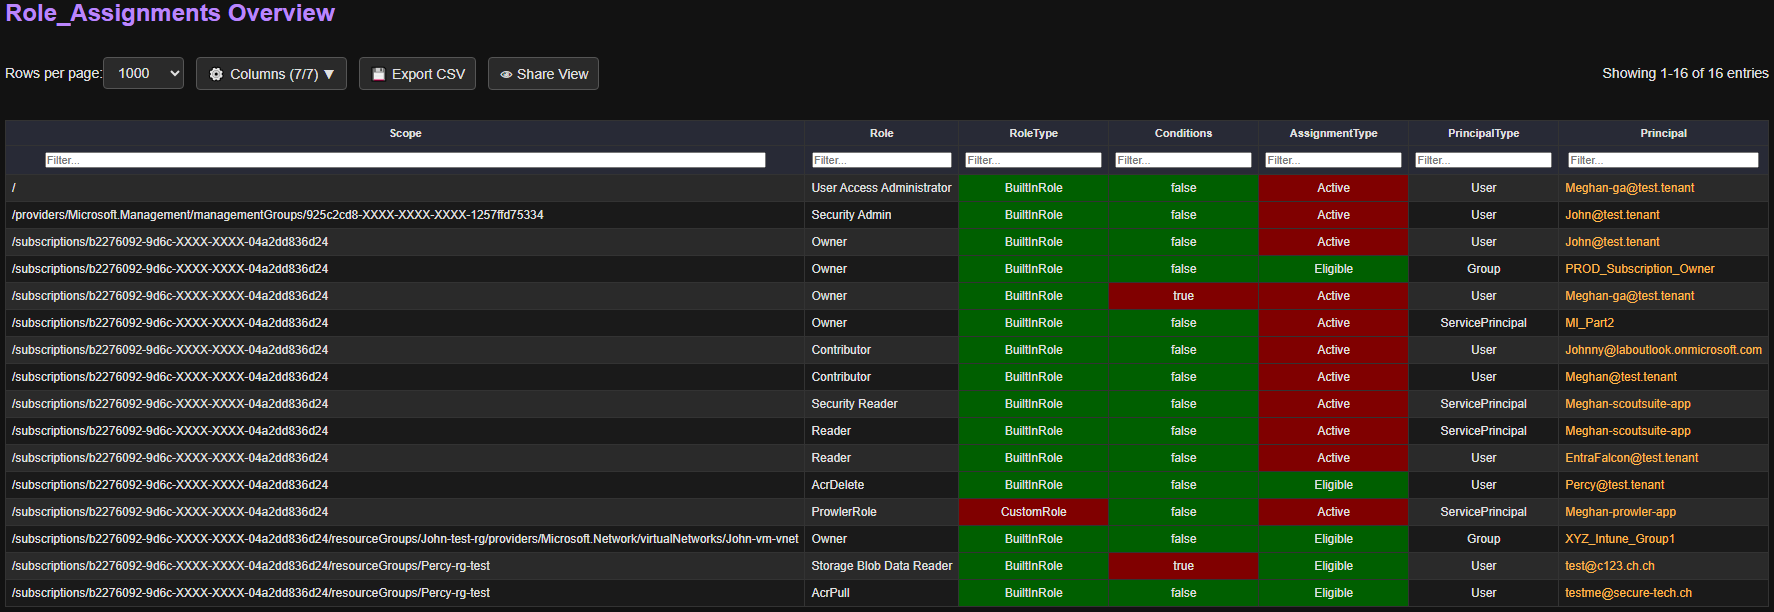
### تطبيق المؤسسة (قسم التفاصيل)
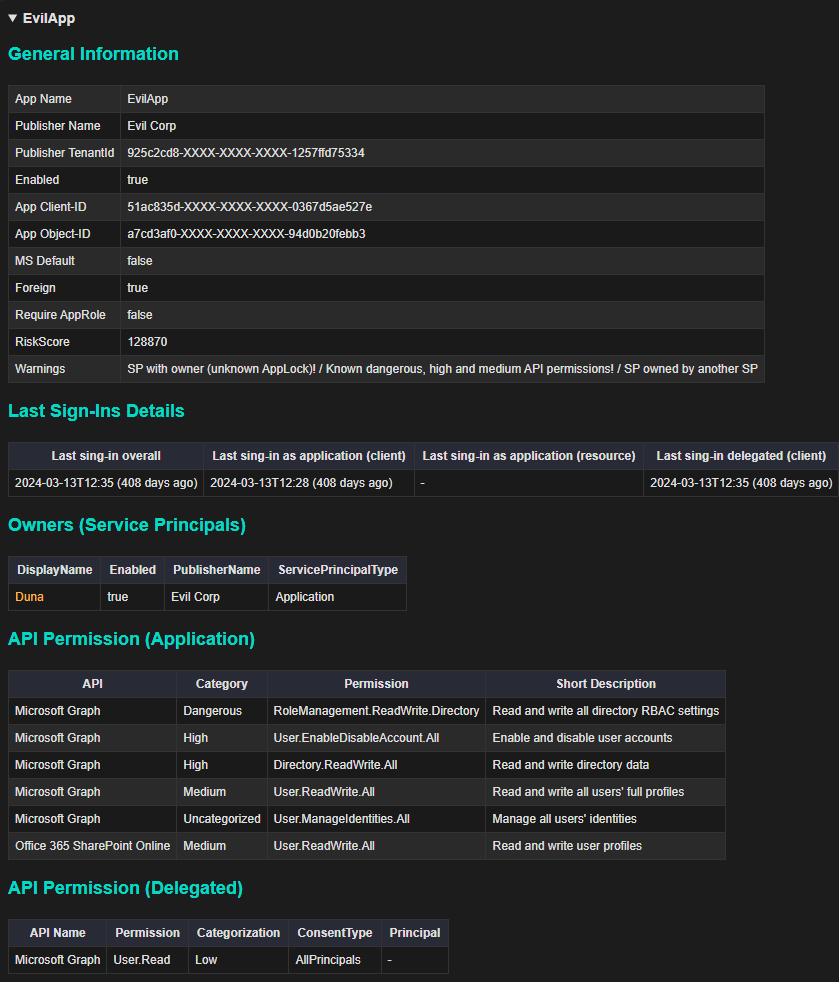
### سياسات الوصول الشرطي
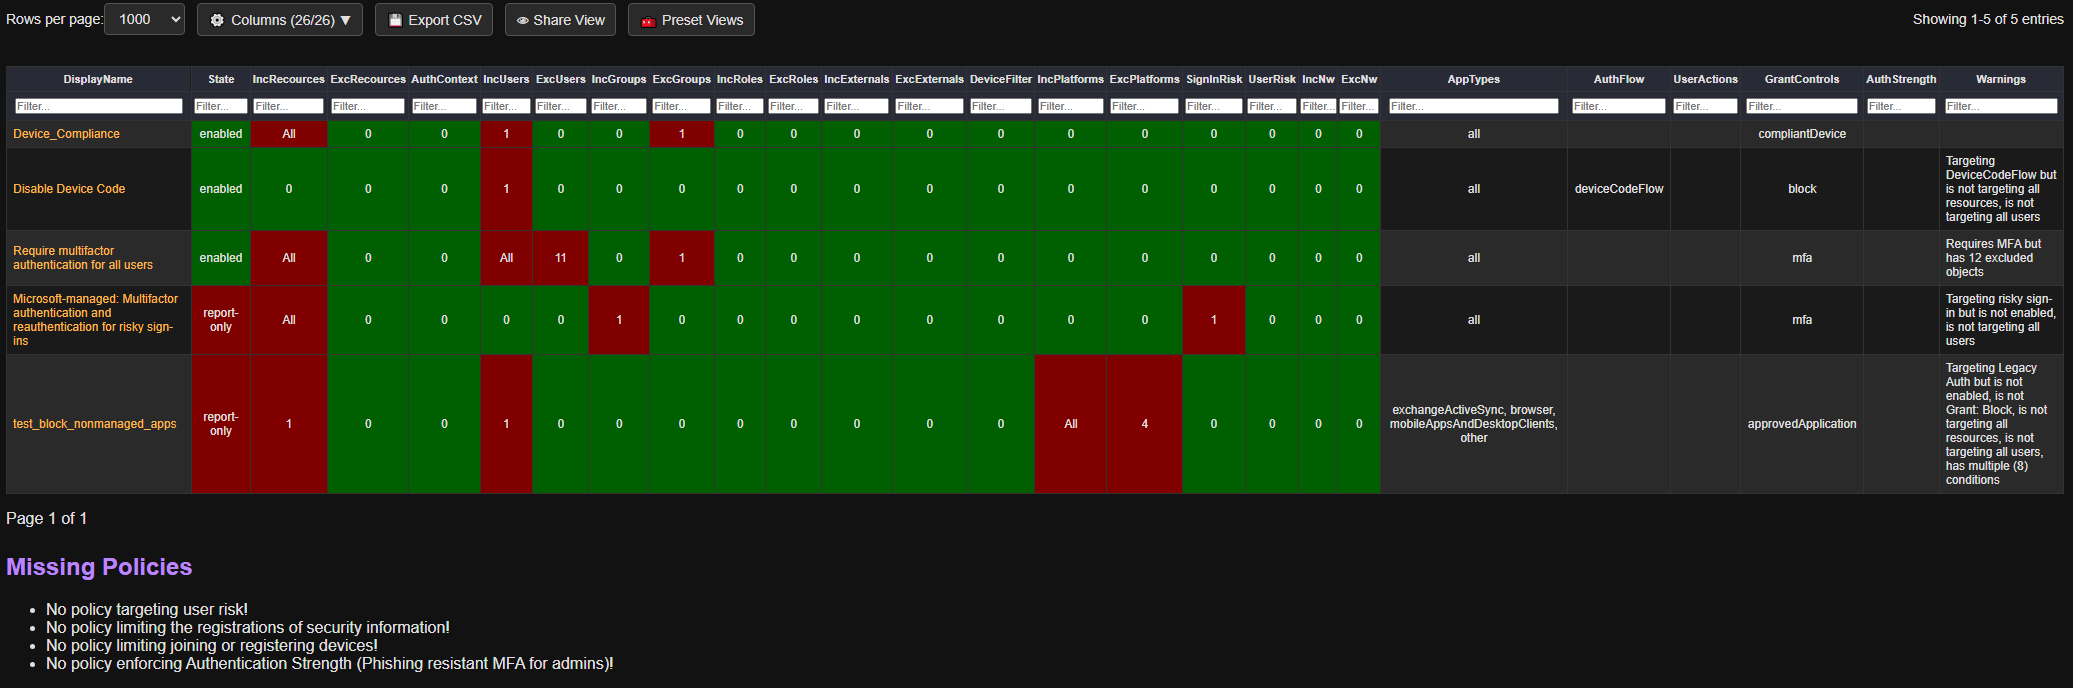
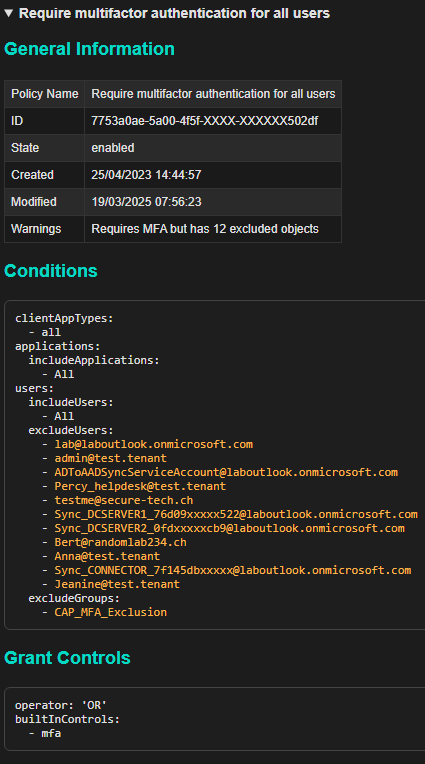
### سياسات الوصول الشرطي (قسم التفاصيل)
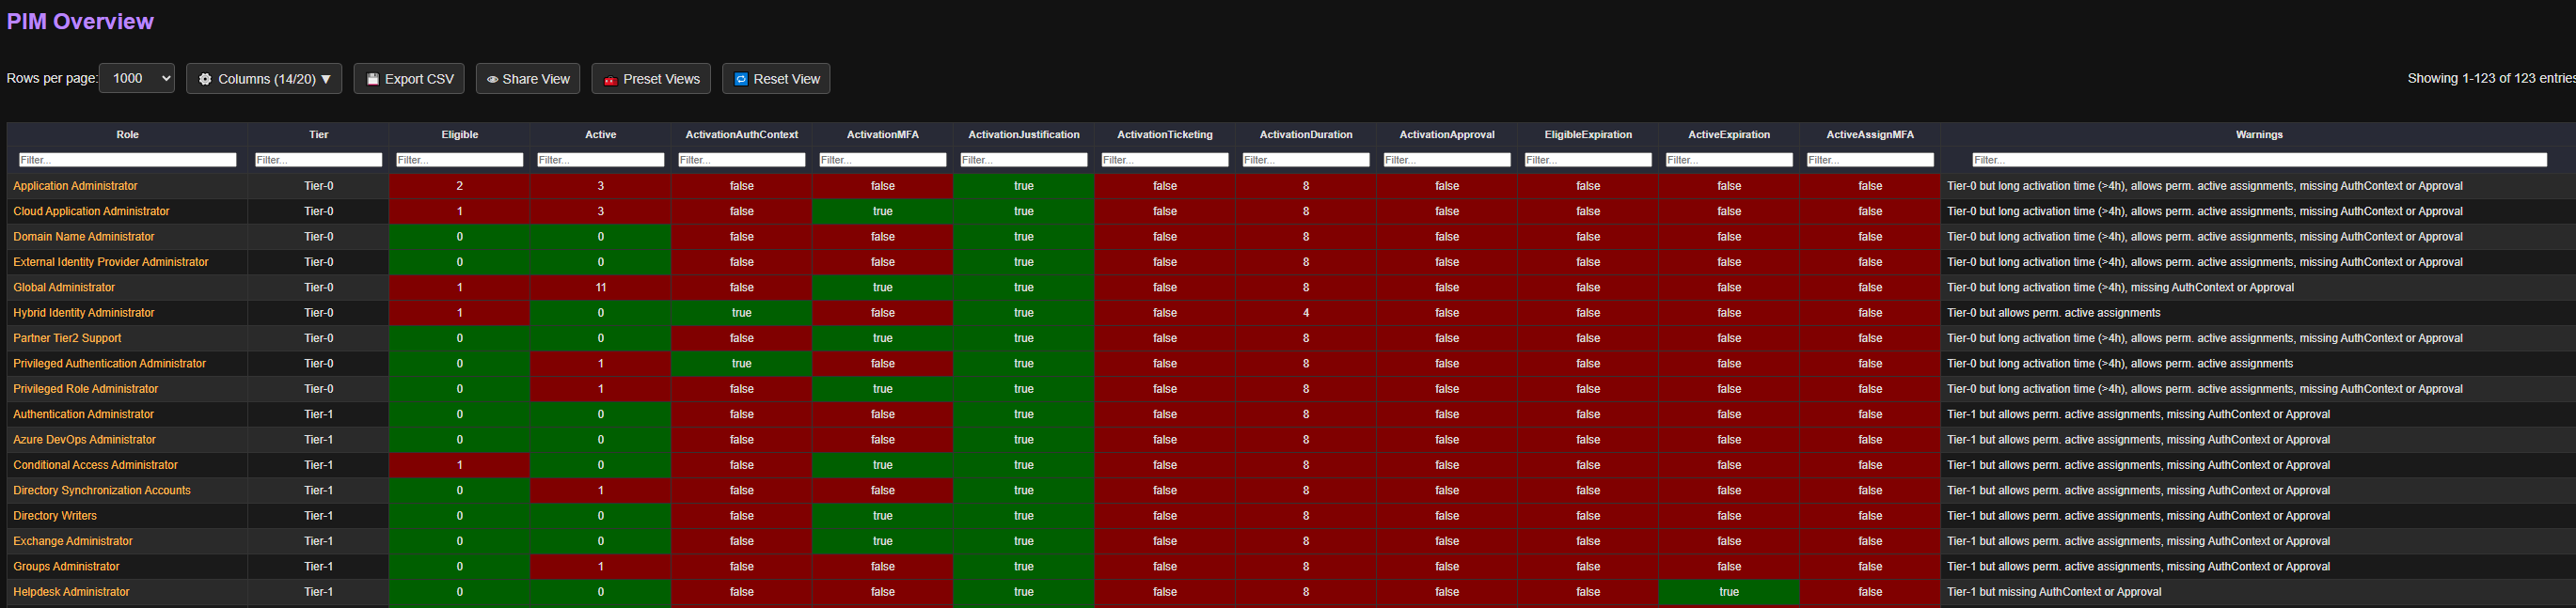
### إعدادات دور PIM (Entra)
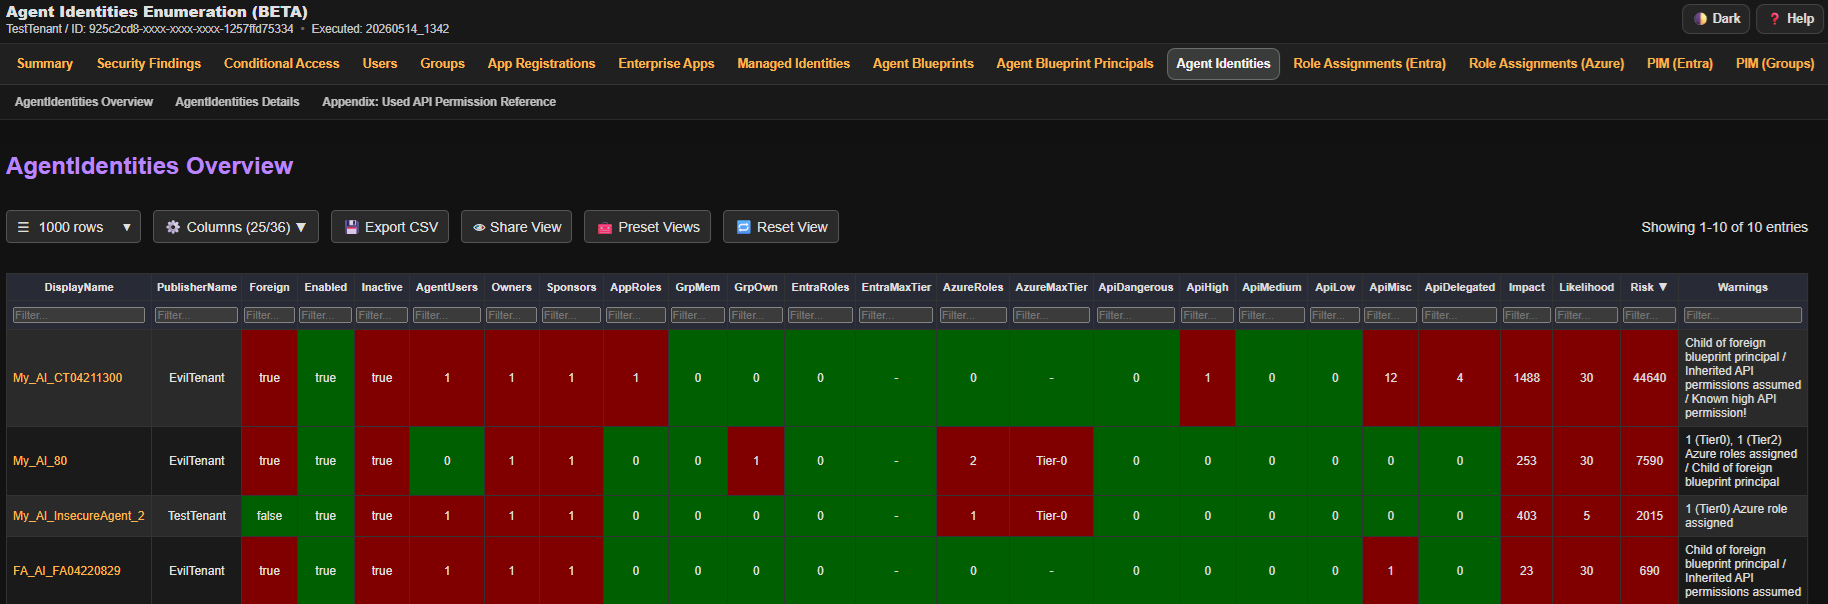
### هويات الوكيل
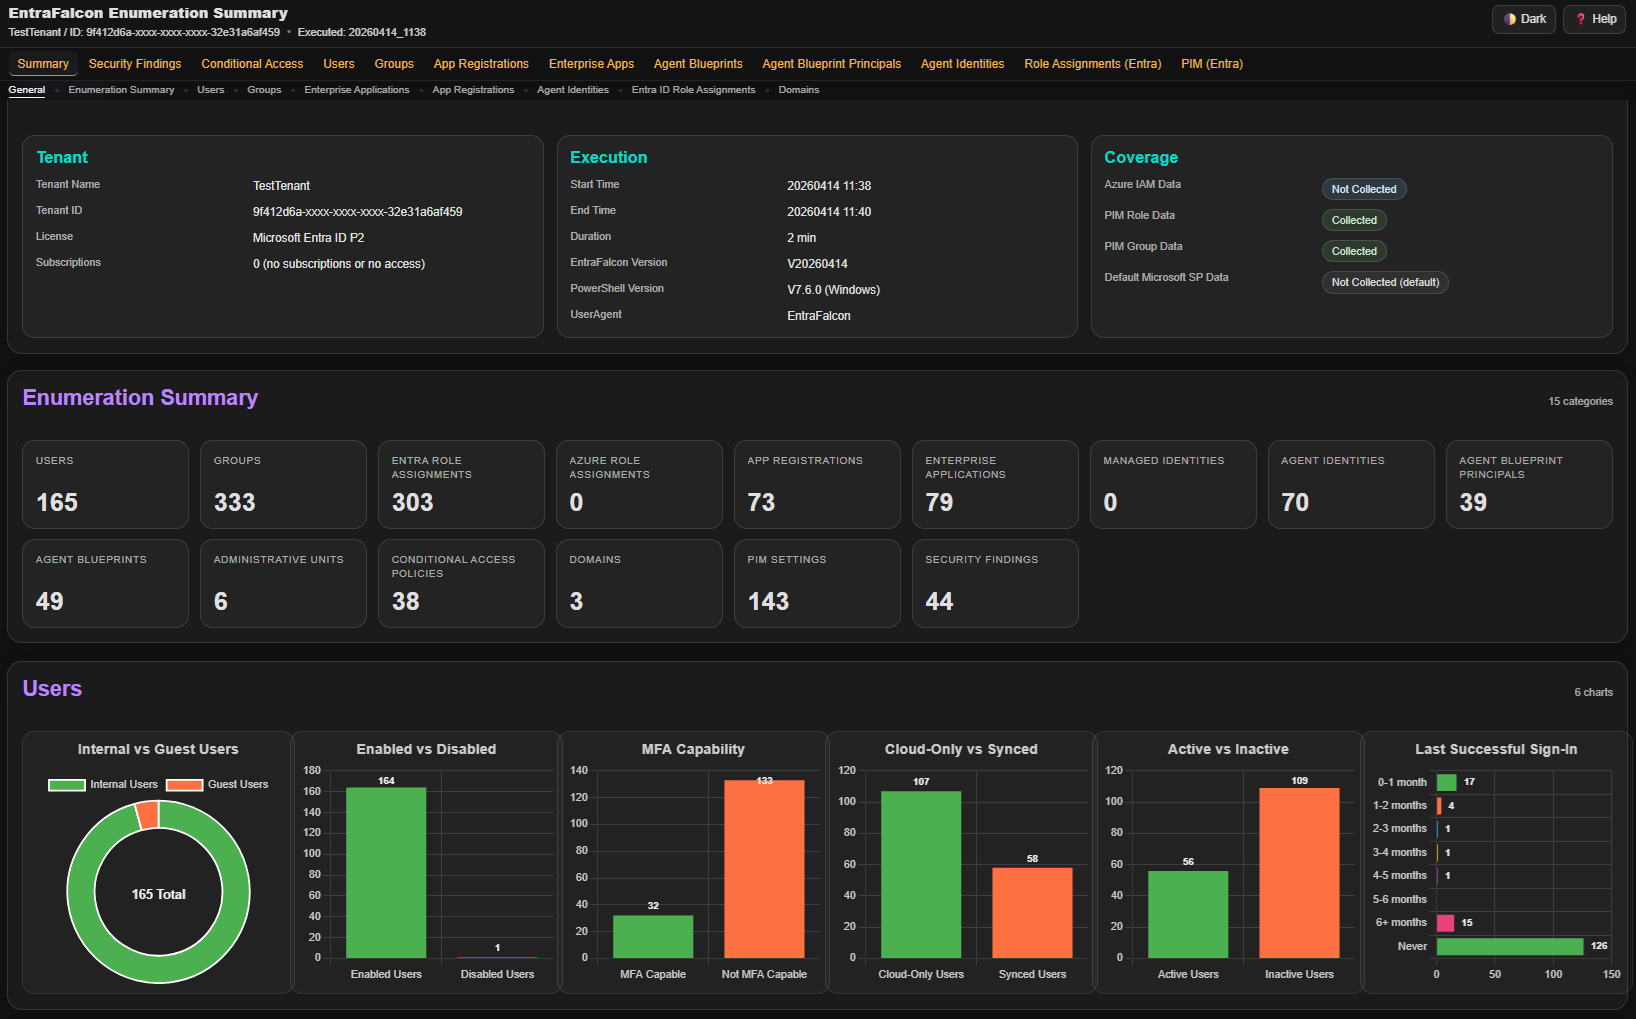
### ملخص التعداد
## 📑 تقرير HTML
### **عام**
- انقر على زر ⚙️ **Columns** لإظهار أو إخفاء أعمدة محددة.
- انقر على 💾 **Export** لتنزيل CSV/JSON أو نسخ CSV/TSV/JSON للبيانات المرئية حالياً.
- انقر على 👁 **Share View** لنسخ عوامل التصفية والفرز واختيار الأعمدة كرابط قابل للمشاركة.
- انقر على 🧰 **Preset Views** لتطبيق عوامل تصفية واختيارات أعمدة مُعدّة مسبقاً.
- انقر على 🔄 **Reset View** لإعادة تعيين العرض إلى الوضع الافتراضي.
- انقر على أسماء الكائنات للانتقال إلى المعلومات التفصيلية، حتى في تقارير أخرى.
- عند استخدام التنقل الداخلي، اضغط على زر الرجوع في المتصفح للعودة.
- بعض حقول رأس الجدول تعرض نصاً مساعداً عند تمرير الماوس.
- رتّب البيانات بالنقر على رأس الجدول.
- Alt+click على رأس عمود الجدول الرئيسي لإخفاء ذلك العمود بسرعة.
- Alt+click على صف محتوى الجدول الرئيسي لإخفائه مؤقتاً. استخدم شريحة الصفوف المخفية أو Reset View لإظهار الصفوف المخفية مرة أخرى.
### **التصفية**
- إذا لم يُحدَّد عامل تشغيل، فإن التصفية افتراضياً تكون *يحتوي على*.
- استخدم `=` للمطابقة التامة.
- استخدم `^` لـ *يبدأ بـ* (مثال: `^Mallory`).
- استخدم `$` لـ *ينتهي بـ* (مثال: `$domain.ch`).
- عوامل المقارنة مثل `>`، `<`، `>=`، `<=` مدعومة (القيم الرقمية فقط).
- يمكن نفي عوامل التصفية بالبدء بـ `!` (باستثناء المقارنات الرقمية). أمثلة: `!Mallory`، `!=Mallory`، `!^Mallory` أو `!$domain.ch`.
- استخدم `=empty` لمطابقة الخلايا الفارغة، أو `!=empty` لمطابقة الخلايا غير الفارغة.
- استخدم `||` لمطابقة أي من قيم متعددة في نفس العمود (مثال: `Admin || Guest`).
- استخدم `&&` لطلب مطابقات متعددة في نفس العمود (مثال: `!adm && !svc && !sql`).
- لتطبيق منطق OR عبر الأعمدة، استخدم `or_`، `group1_`، `group2_`... مباشرة في حقل التصفية. أمثلة: في العمود 1: `or_>1`، في العمود 2: `or_!Mallory`
- *ملاحظة:* عمود **DisplayName** يتضمن أيضاً معرّف الكائن (غير مرئي)، لذا فإن التصفية بالمعرّف ممكنة أيضاً.
### **عناصر التحكم باستخدام معلمات GET**
- *التصفية*: طبّق عوامل التصفية باستخدام أسماء الحقول كمعلمات HTTP GET، مثال: `?EntraRoles=>1&Enabled=true`.
لتطبيق منطق OR عبر الأعمدة، استخدم البادئة `or_` أو `group1_` (مثال: `?or_EntraRoles=>0&or_GrpMem=>0`).
- *اختيار الأعمدة*: اختر الأعمدة التي تريد عرضها باستخدام المعلمة `columns`. مثال: `?columns=DisplayName,Owner`.
- *الفرز*: رتّب البيانات باستخدام المعلمتين `sort` و `sortDir`. مثال: `?sort=Impact&sortDir=desc` أو `?sort=OwnerCount&sortDir=asc`.
- *تفاصيل الكائن*: انتقل مباشرة إلى كائن محدد في التقرير باستخدام مرساة (`#`) ومعرّف الكائن، مثال `#%ObjectID%`.
### **التقييم**
- **التأثير**: يمثل مقدار أو خطورة الأذونات التي يمتلكها الكائن.
- **الاحتمالية**: تمثل مدى سهولة التأثير على الكائن أو مدى حمايته الجيدة.
- **المخاطر**: النتيجة المحسوبة: *التأثير × الاحتمالية = المخاطر*.
- **مهم**:
- هذا التقييم مخصص كتقييم أساسي للمساعدة في فرز وترتيب أولويات الإدخالات في الجدول.
- درجات المخاطر ليست قابلة للمقارنة مباشرة عبر أنواع الكائنات أو التقارير المختلفة.
- ليس المقصود به استبدال تقييم مخاطر كامل.
## 🔧تحت الغطاء
### تصنيف الأدوار
تُصنَّف أدوار Entra ID و Azure تقريبياً إلى مستويات طبقات مختلفة. يؤثر هذا التصنيف على درجات التأثير للكائنات المعيّنة لتلك الأدوار.
الهدف هو تعيين درجة تأثير أعلى للمستخدمين ذوي الأدوار الأكثر قوة (مثال: Global Administrator) مقارنة بالمستخدمين ذوي الأدوار الأقل حرجاً (مثال: Global Reader)، حتى لو اعتبرت Microsoft كلا الدورين أدواراً مميزة.
<details>
<summary>أدوار Entra ID</summary>
| اسم الدور | مستوى الطبقة | GUID |
|-----------------------------------------------|------------|----------------------------------------|
| Global Administrator | 0 | 62e90394-69f5-4237-9190-012177145e10 |
| Partner Tier2 Support | 0 | e00e864a-17c5-4a4b-9c06-f5b95a8d5bd8 |
| Privileged Authentication Administrator | 0 | 7be44c8a-adaf-4e2a-84d6-ab2649e08a13 |
| Privileged Role Administrator | 0 | e8611ab8-c189-46e8-94e1-60213ab1f814 |
| Domain Name Administrator | 0 | 8329153b-31d0-4727-b945-745eb3bc5f31 |
| External Identity Provider Administrator | 0 | be2f45a1-457d-42af-a067-6ec1fa63bc45 |
| Hybrid Identity Administrator | 0 | 8ac3fc64-6eca-42ea-9e69-59f4c7b60eb2 |
| Application Administrator | 0 | 9b895d92-2cd3-44c7-9d02-a6ac2d5ea5c3 |
| Cloud Application Administrator | 0 | 158c047a-c907-4556-b7ef-446551a6b5f7 |
| Security Administrator | 0 | 194ae4cb-b126-40b2-bd5b-6091b380977d |
| Agent ID Administrator | 1 | db506228-d27e-4b7d-95e5-295956d6615f |
| AI Administrator | 1 | d2562ede-74db-457e-a7b6-544e236ebb61 |
| Conditional Access Administrator | 1 | b1be1c3e-b65d-4f19-8427-f6fa0d97feb9 |
| Authentication Administrator | 1 | c4e39bd9-1100-46d3-8c65-fb160da0071f |
| Azure DevOps Administrator | 1 | e3973bdf-4987-49ae-837a-ba8e231c7286 |
| Directory Writers | 1 | 9360feb5-f418-4baa-8175-e2a00bac4301 |
| Entra SOC Identity Responder | 1 | 58f930cc-fcf4-4152-852c-1d7dbf502139 |
| Security Operator | 1 | 5f2222b1-57c3-48ba-8ad5-d4759f1fde6f |
| Exchange Administrator | 1 | 29232cdf-9323-42fd-ade2-1d097af3e4de |
| Groups Administrator | 1 | fdd7a751-b60b-444a-984c-02652fe8fa1c |
| Helpdesk Administrator | 1 | 729827e3-9c14-49f7-bb1b-9608f156bbb8 |
| Identity Governance Administrator | 1 | 45d8d3c5-c802-45c6-b32a-1d70b5e1e86e |
| Intune Administrator | 1 | 3a2c62db-5318-420d-8d74-23affee5d9d5 |
| Knowledge Administrator | 1 | b5a8dcf3-09d5-43a9-a639-8e29ef291470 |
| Knowledge Manager | 1 | 744ec460-397e-42ad-a462-8b3f9747a02c |
| Lifecycle Workflows Administrator | 1 | 59d46f88-662b-457b-bceb-5c3809e5908f |
| Directory Synchronization Accounts | 1 | d29b2b05-8046-44ba-8758-1e26182fcf32 |
| On Premises Directory Sync Account | 1 | a92aed5d-d78a-4d16-b381-09adb37eb3b0 |
| Partner Tier1 Support | 1 | 4ba39ca4-527c-499a-b93d-d9b492c50246 |
| Password Administrator | 1 | 966707d0-3269-4727-9be2-8c3a10f19b9d |
| SharePoint Administrator | 1 | f28a1f50-f6e7-4571-818b-6a12f2af6b6c |
| Teams Administrator | 1 | 69091246-20e8-4a56-aa4d-066075b2a7a8 |
| User Administrator | 1 | fe930be7-5e62-47db-91af-98c3a49a38b1 |
| Windows 365 Administrator | 1 | 11451d60-acb2-45eb-a7d6-43d0f0125c13 |
| Yammer Administrator | 1 | 810a2642-a034-447f-a5e8-41beaa378541 |
| Authentication Policy Administrator | 2 | 0526716b-113d-4c15-b2c8-68e3c22b9f80 |
| Azure AD Joined Device Local Administrator | 2 | 9f06204d-73c1-4d4c-880a-6edb90606fd8 |
| Cloud Device Administrator | 2 | 7698a772-787b-4ac8-901f-60d6b08affd2 |
| Global Reader | 2 | f2ef992c-3afb-46b9-b7cf-a126ee74c451 |
| Guest Inviter | 2 | 95e79109-95c0-4d8e-aee3-d01accf2d47b |
| Security Reader | 2 | 5d6b6bb7-de71-4623-b4af-96380a352509 |
| Directory Readers | 2 | 88d8e3e3-8f55-4a1e-953a-9b9898b8876b |
| Teams Reader | 2 | 1076ac91-f3d9-41a7-a339-dcdf5f480acc |
| Reports Reader | 2 | 4a5d8f65-41da-4de4-8968-e035b65339cf |
| Message Center Reader | 2 | 790c1fb9-7f7d-4f88-86a1-ef1f95c05c1b |
| License Administrator | 2 | 4d6ac14f-3453-41d0-bef9-a3e0c569773a |
</details>
<details>
<summary>أدوار Azure</summary>
يستخدم EntraFalcon تقييمات مُنتقاة للأدوار المدرجة أدناه. عندما يكون لدور مدمج أو مخصص مُشار إليه تقييم غير مُنتقى، يستنتج EntraFalcon طبقة من أذوناته. إذا تعذّر إثبات قيد من الأذونات أو الشروط المتاحة، يحتفظ الدور بالتقييم الأكثر حذراً والأعلى خطورة.
---
[Read more](https://github.com/compasssecurity/entrafalcon)
