

Krawl v2.3.0
كراول هو خادم خداع ويب قابل للتخصيص وخفيف الوزن وسحابي أصلي، ومضاد للزواحف، يقوم بإنشاء تطبيقات ويب مزيفة تحتوي على ثغرات سهلة الاستغلال باستخدام بيانات شرك واقعية ومولدة عشوائياً وقوالب HTML مولدة بالذكاء الاصطناعي.
Krawl
خادم مصائد ويب حديث وقابل للتخصيص، مصمم لاكتشاف وتتبع النشاط الخبيث من المهاجمين وعناكب الويب من خلال صفحات ويب خادعة وبيانات اعتماد مزيفة ورموز الكناري.




جدول المحتويات
- العرض التوضيحي
- ما هو Krawl؟
- لوحة تحكم Krawl
- أوضاع النشر
- قائمة حظر Krawl
- البدء السريع
- الإعدادات
- حظر عناوين IP الخبيثة
- اكتشاف الهجمات
- سمعة عنوان IP
- الخداع باستخدام الذكاء الاصطناعي
- التشغيل خلف وكيل عكسي أو شبكة CDN
- المقاييس والمراقبة
- التوثيق
- المساهمة
العرض التوضيحي
نصيحة: قم بزحف مسارات robots.txt لمزيد من المتعة
رابط Krawl: http://demo.krawlme.com
عرض لوحة التحكم http://demo.krawlme.com/das_dashboard
ما هو Krawl؟
Krawl هو خادم خداع سحابي مصمم لاكتشاف المهاجمين الخبيثين وعناكب الويب والماسحات الآلية وتأخيرها وتحليلها.
يقوم بإنشاء تطبيقات ويب مزيفة واقعية مليئة بالثغرات السهلة مثل لوحات الإدارة وملفات الإعدادات وبيانات الاعتماد المزيفة المكشوفة لجذب النشاط المشبوه وتحديده.
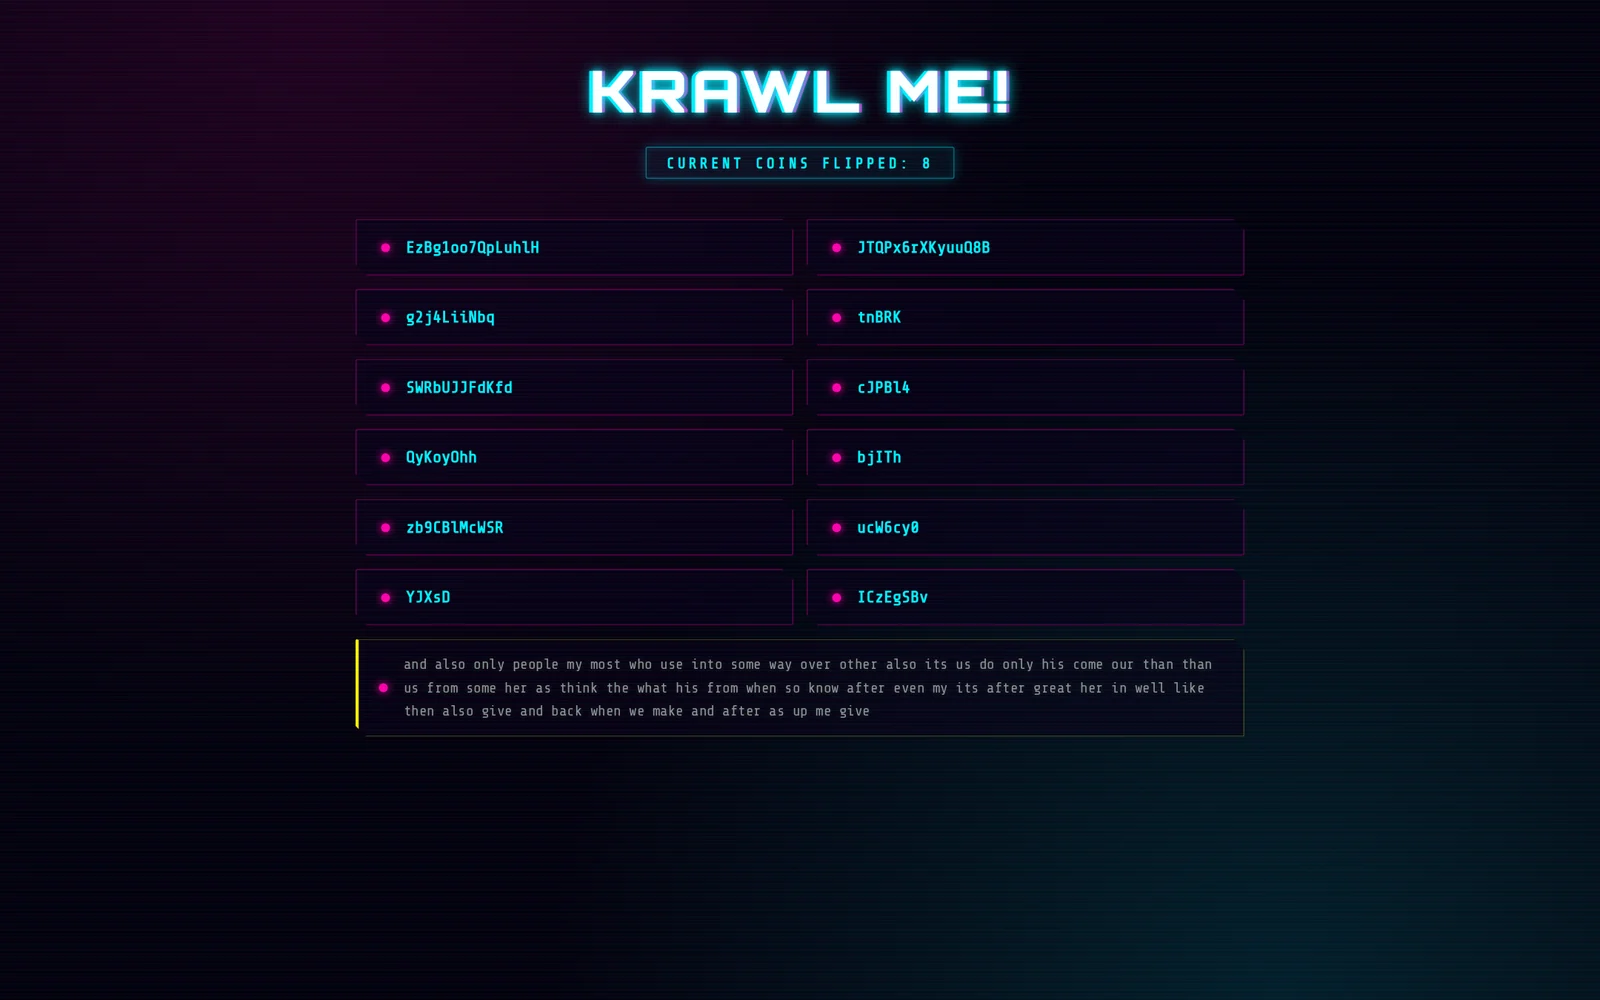
من خلال إهدار موارد المهاجم، يساعد Krawl في التمييز بوضوح بين السلوك الخبيث وعناكب الويب الشرعية.
يتميز بما يلي:
- صفحات خداع مُولَّدة بالذكاء الاصطناعي: دع المهاجمين يساعدون في توليد سطح هجوم وهمي قابل للاستغلال
- صفحات فخ العنكبوت: روابط عشوائية لا نهائية لإهدار موارد الزواحف بناءً على مشروع spidertrap
- صفحات تسجيل دخول وهمية: WordPress، phpMyAdmin، لوحات الإدارة
- مسارات Honeypot: يُعلن عنها في robots.txt لاصطياد الماسحات
- بيانات اعتماد وهمية: أسماء مستخدمين وكلمات مرور ومفاتيح API تبدو واقعية
- تكامل Canary Token: تفعيل تنبيهات خارجية
- ترويسات خادم عشوائية: إرباك الهجمات القائمة على ترويسة الخادم وإصداره
- لوحة تحكم فورية: مراقبة النشاط المشبوه
- كشف الهجمات عبر YARA: أكثر من 3,100 قاعدة مُضمَّنة لهجمات الويب وحمولات الاستغلال، وأكثر من 2,500 ثغرة CVE، وبوتنت إنترنت الأشياء وفحوص الاستكشاف، يُرد عليها بردود وهمية مطابقة
- محتوى وهمي قابل للتخصيص: كل صفحة وهمية وكل رد هجوم هو ملف مُدرَج في
responses/manifest.yaml - حقن أخطاء عشوائي: محاكاة سلوك الخادم الحقيقي
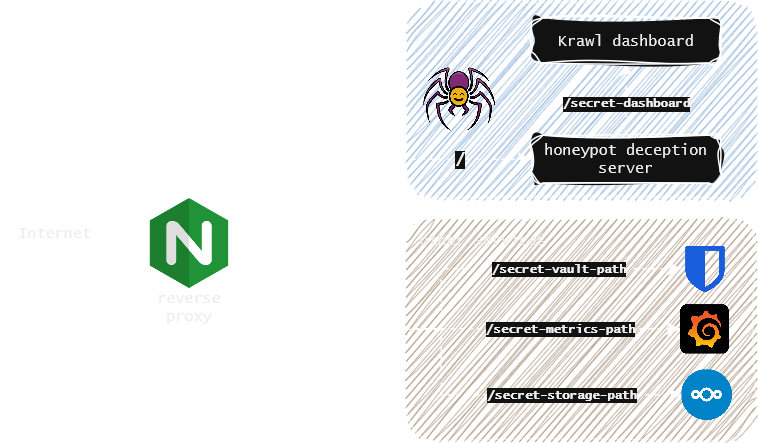
يمكنك بسهولة كشف Krawl إلى جانب خدماتك الأخرى لحمايتها من زواحف الويب والمستخدمين الخبيثين باستخدام وكيل عكسي. لمزيد من التفاصيل، راجع توثيق الوكيل العكسي.
لوحة تحكم Krawl
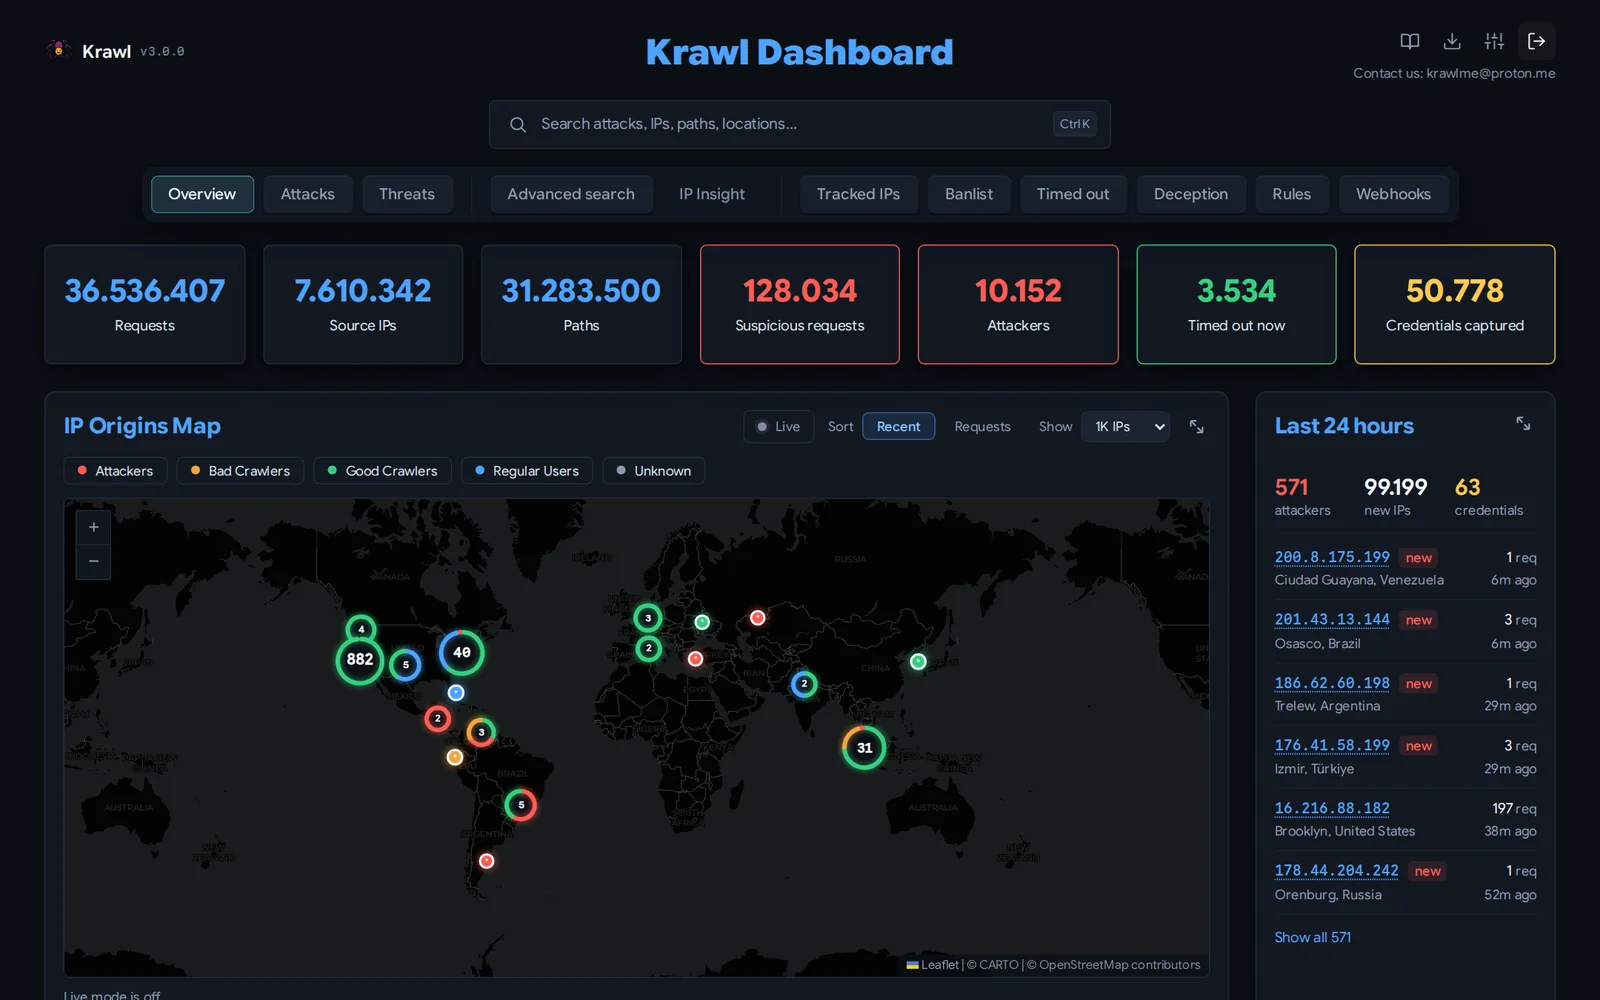
يوفّر Krawl لوحة تحكم شاملة، يمكن الوصول إليها عبر مسار سري عشوائي يُولَّد عند بدء التشغيل أو عبر مسار مخصص يُضبط بواسطة KRAWL_DASHBOARD_SECRET_PATH. هذا يُبقي لوحة التحكم مخفية عن المهاجمين الذين يمسحون honeypot الخاص بك.
خمسة تبويبات متاحة لأي شخص يملك مسار لوحة التحكم:
- نظرة عامة: عرض عام لنشاط الهجمات: خريطة تفاعلية لأصول عناوين IP، والطلبات المشبوهة الأخيرة، وأعلى عناوين IP ووكلاء المستخدم والمسارات.
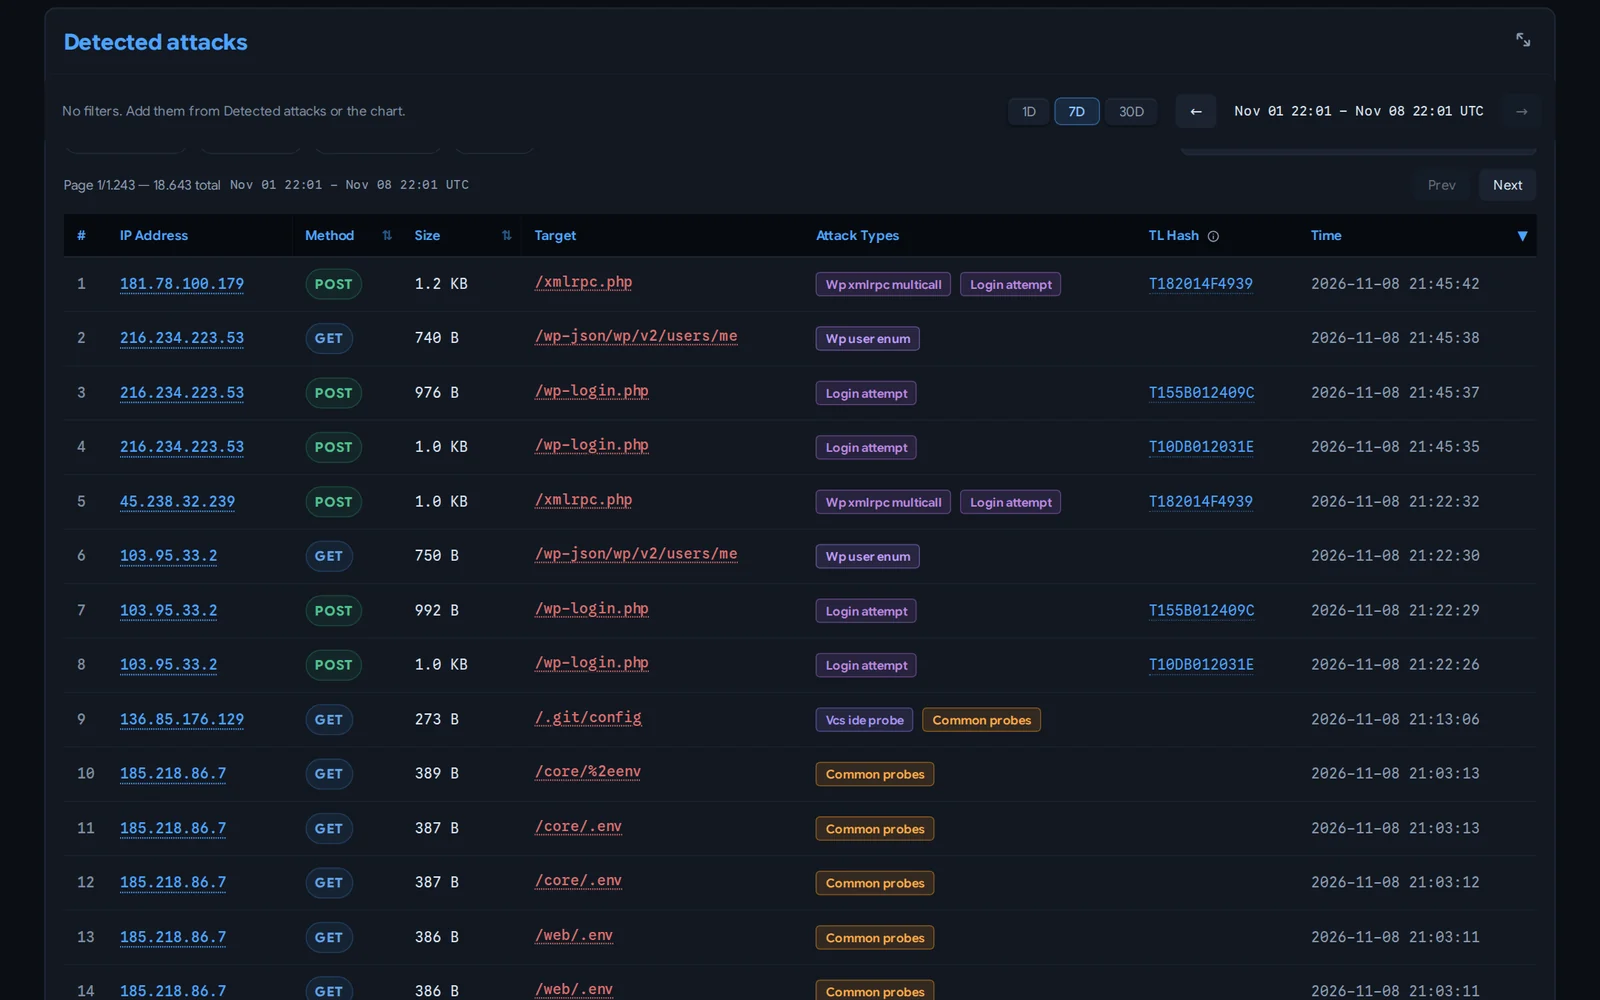
- الهجمات: تفصيل دقيق لبيانات الاعتماد الملتقطة ومحفزات honeypot وأنواع الهجمات المكتشفة (SQLi، XSS، اجتياز المسارات، إلخ) مع رسوم بيانية وجداول.
-
التهديدات: الحمولات مجمَّعة في حملات حسب تجزئة TLSH الضبابية، بحيث يُقرأ webshell ونسخه المعدَّلة كحملة واحدة بدلًا من إصابات غير مترابطة، مع فهرس لكل ملف ملتقط.
-
بحث متقدم: العثور على الطلبات المخزَّنة حسب المسار والمضيف وعنوان IP وreferer ووكيل المستخدم والطريقة ونص الطلب الخام وترويسات HTTP.
-
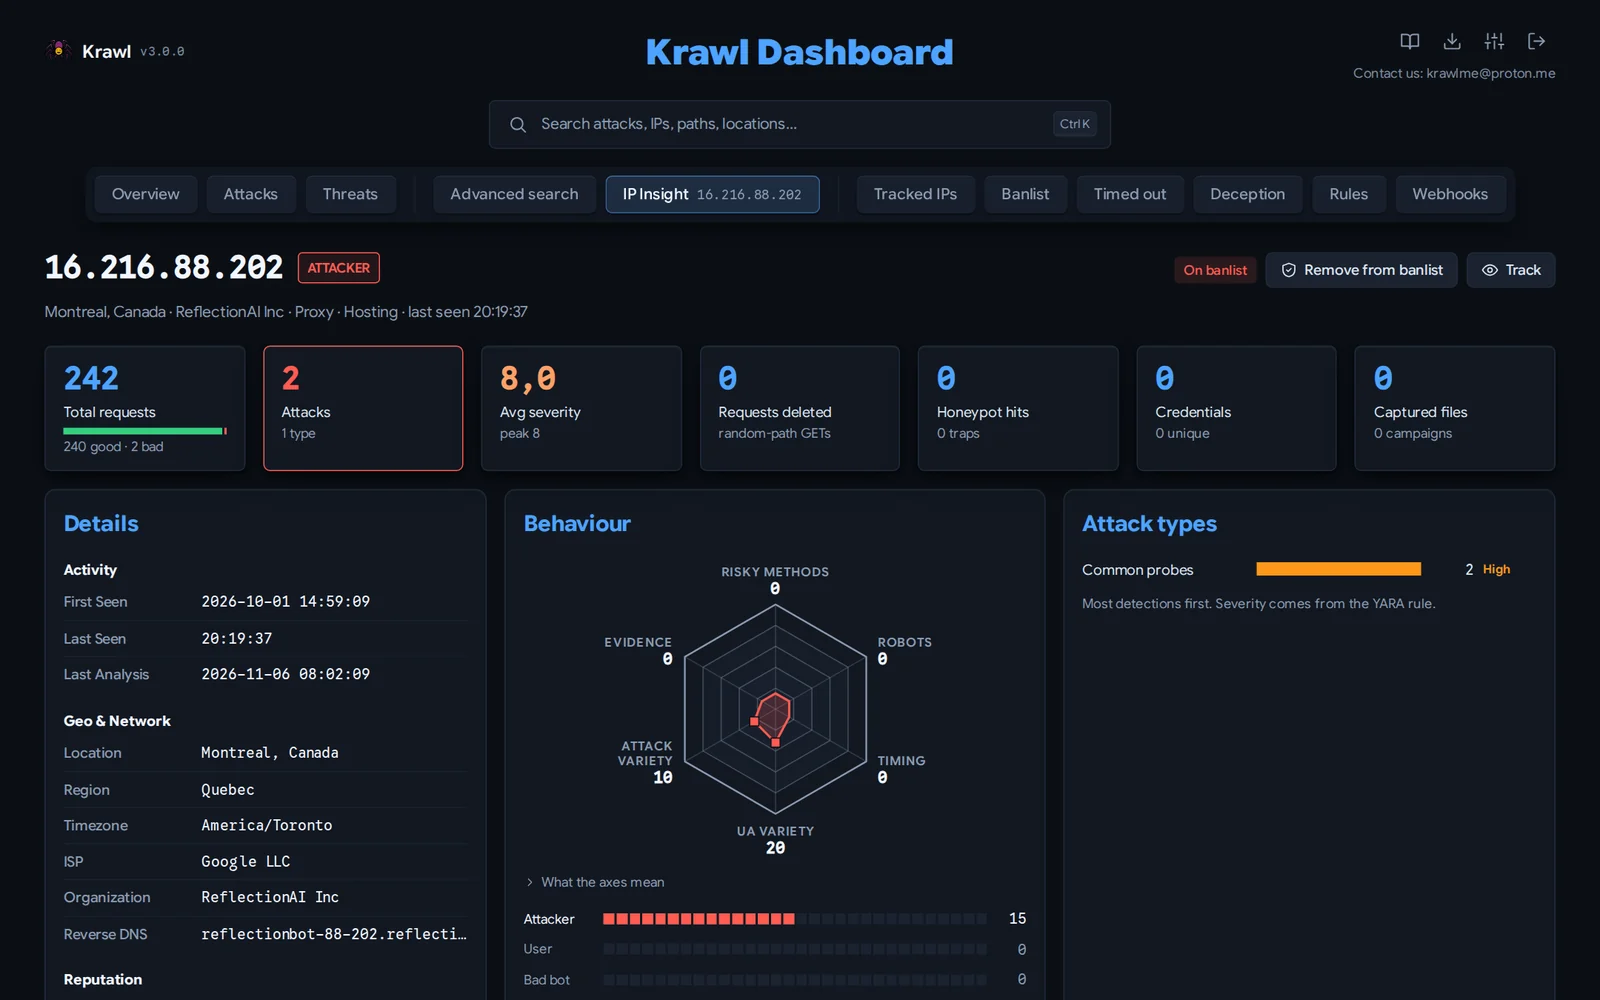
رؤية IP: عرض جنائي معمَّق لعنوان IP محدد: الموقع الجغرافي، ومعلومات ISP/ASN، وعلامات السمعة، وسداسي السلوك، وأنواع الهجمات المرتَّبة، وأعداد الطلبات الجيدة والسيئة، ومتوسط الخطورة، وسجل referer، والملفات وبيانات الاعتماد الملتقطة، والجدول الزمني للفئات، وسجل الوصول الكامل.
بالإضافة إلى ذلك، بعد المصادقة بكلمة مرور لوحة التحكم، تصبح التبويبات المحمية متاحة: