#1

 sqrtrev/cve-2021-1965
إثبات مفهوم لاستغلال CVE-2021-1965، وهي ثغرة تنفيذ برمجي عن بُعد (RCE) بدون نقر في شبكة WiFi داخل محلل MBSSID في نظام أندرويد، مما تسبب في تجاوز سعة…
 benadia/an-integrated-wireless-network-forensic-analysis-framework
يجمع هذا الإطار مجموعة من الأدوات مفتوحة المصدر الحالية في حزمة متكاملة تؤتمت عملية التحقيق الجنائي. وهو قادر على التقاط حركة مرور الشبكة اللاسلكية،…
 jawadasghar471600-dot/wi-fi-fortress-auditor
دليل تدقيق أمن Wi-Fi واختبار كلمات مرور WPA2 لعام 2026: إتقان وضع المراقبة
 occasionpuffbird12/airstrike
Audit Wi-Fi security on Linux with monitor mode, handshake capture, and offline WPA/WPA2 password testing in one guided GUI
 helica-core/eap_pwn
إثبات المفهوم (PoC) لـ CVE-2023-52160
 syss-research/protectimus-slim-proxmark3
نص برمجي بلغة Lua لأداة Proxmark3 لمهاجمة رموز الأجهزة TOTP الخاصة بـ Protectimus SLIM NFC القابلة للاختراق
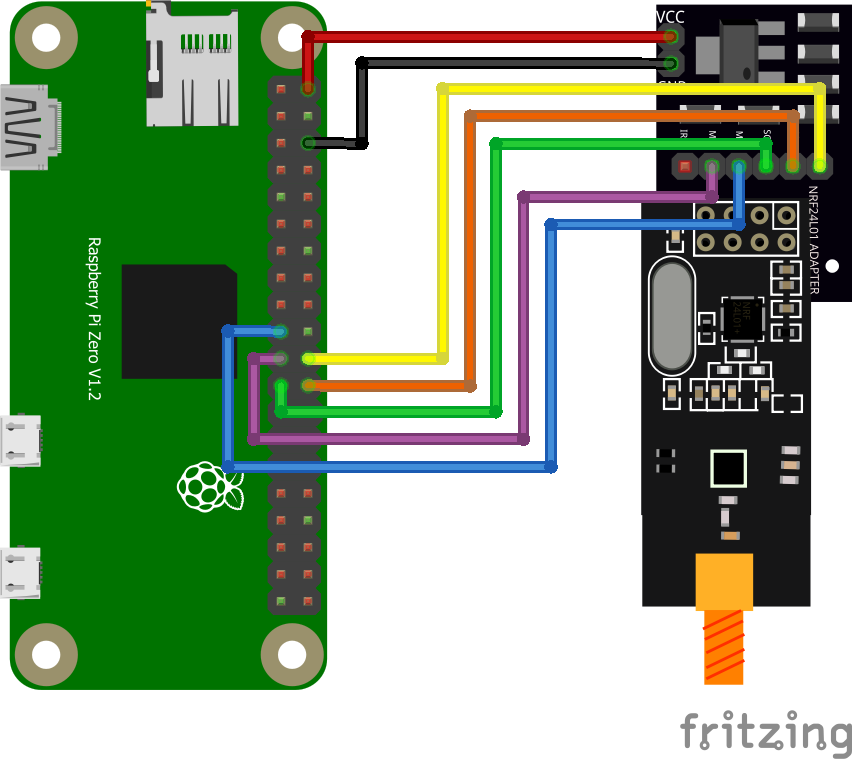 b1narygl1tch/zerojack
أداة لتنفيذ هجوم حقن ضغطات المفاتيح عبر MouseJack.
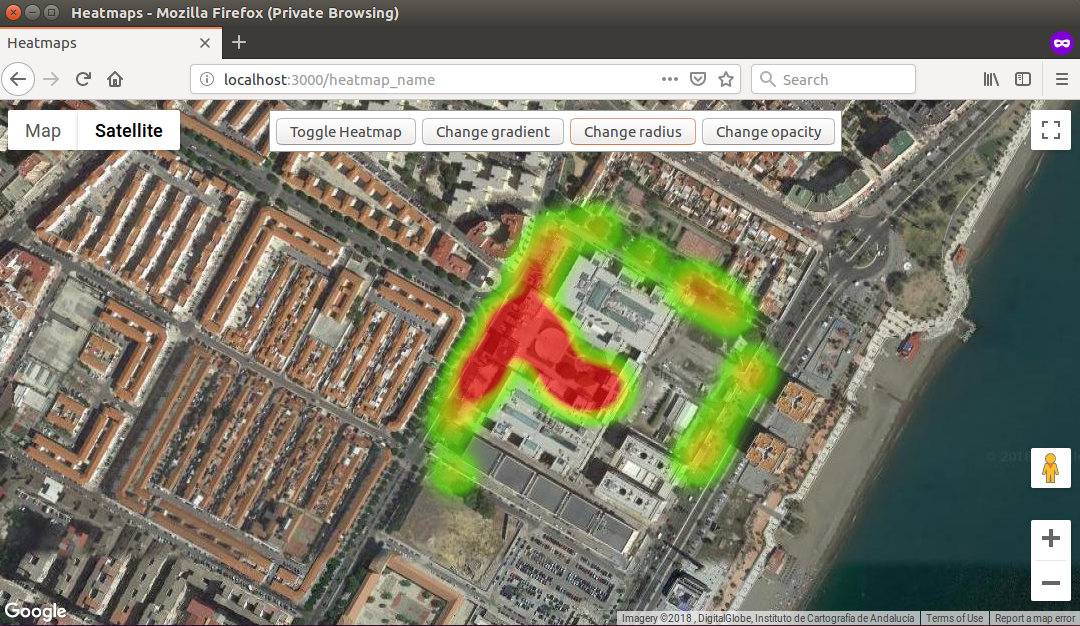 t1gr3s/airo-heat
مستودع فريق T1GR3$ في هاكاثون Cybercamp 2018
 bitplugg/kitsune
🦊 إطار اختبار اختراق nine-tailed — nmap + msf + aircrack + sqlmap في واجهة سطر أوامر واحدة · 25 وحدة · جلسة SQLite · TUI · REST API · pipx install
 xqi1337/poc-cve-2026-0073
إثبات مفهوم بلغة Python للثغرة CVE-2026-0073، يستغل خللاً منطقياً في التحقق من شهادات خدمة ADB لتجاوز المصادقة المتبادلة عبر TLS في ADB اللاسلكي على…
 sgxgsx/blueborne-cve-2017-1000251
Linux Kernel < 4.13.1 - BlueTooth Buffer Overflow (PoC) BlueBorne - Proof of Concept - Unarmed/Unweaponized - DoS (Crash) فقط
 ynwarcs/cve-2023-23388
poc لـ CVE-2023-23388 (LPE في خدمة bthserv على Windows 10/11)
 joshuapassos/cmf-watch-pro-2-ble-protocol
بروتوكول BLE مُهندس عكسيًا لـ CMF Watch Pro 2، مع توثيق تخطيط GATT، إطارات أوامر مشفرة بـ AES-128-CBC، مصافحة توثيق، ومزامنة بيانات الصحة لتطوير…
 esperto-input/esperto-wiimote
برنامج متقدم لإعادة تعيين أزرار Wiimote
 turretsec/disclosure-thinkware-u3000
ثلاث ثغرات غير مُصادَق عليها في بروتوكول التحكم عبر WiFi المحلي لكاميرا القيادة Thinkware U3000: كتابة ملفات عشوائية، وقراءة ملفات عشوائية، والكشف عن…
 tonixtoolkitofficial-afk/esp32-blue-ducky
برنامج ثابت ESP32 يحاكي لوحة مفاتيح Bluetooth HID للاقتران التلقائي مع هواتف Android وحقن ضغطات مفاتيح مبرمجة مسبقًا لاختبارات الأمان المصرّح بها.
 mahmoud-sadder/airstrike
AirStrike هو إطار عمل متقدم لتقييم أمن الشبكات اللاسلكية، صُمم لتبسيط وتعزيز اختبار اختراق شبكات Wi-Fi من خلال واجهة ويب متكاملة.