#1
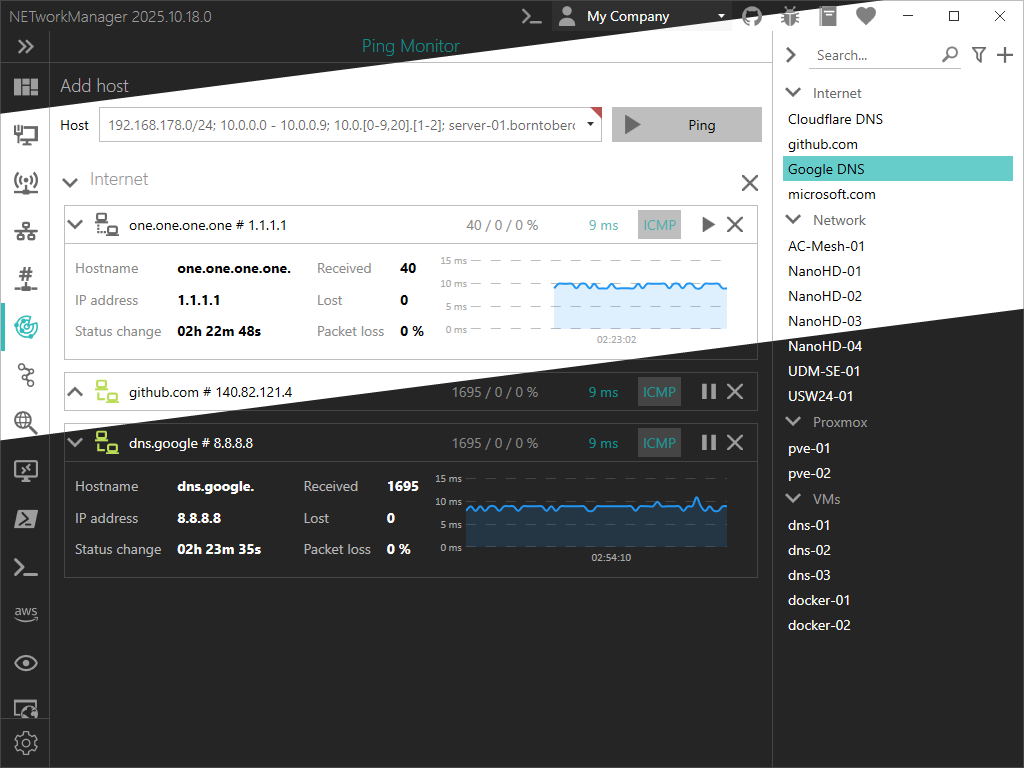
 borntoberoot/networkmanager
أداة مفتوحة المصدر قوية لإدارة الشبكات واستكشاف مشاكل الشبكة وإصلاحها!
 darkflippers/unleashed-firmware
البرامج الثابتة المخصصة لجهاز Flipper Zero التي تتيح راديو Sub-GHz، ومحاكاة NFC/RFID، والأشعة تحت الحمراء، وميزات هجوم BadUSB لاختبار أمان الأجهزة.
 roostercoopllc/flipper-mcp
خادم MCP مدعوم بالذكاء الاصطناعي لـ Flipper Zero. تحكم في SubGHz وNFC وRFID وIR وBLE وGPIO والمزيد عبر WiFi باستخدام Claude أو أي عميل MCP.
 emenstanougat/esp32-bluejammer
أداة تشويش 2.4GHz مبنية على ESP32 وnRF24 تعطّل Bluetooth وBLE وWiFi وقنوات RC عبر التشويش وإغراق الحزم لاختبار أمني مُتحكَّم به.
 justcallmekoko/esp32marauder
مجموعة من أدوات الهجوم والدفاع لشبكات WiFi وBluetooth لمنصة ESP32
 ghostesp-revival/ghostesp
منصة الأبحاث اللاسلكية مفتوحة المصدر لـ ESP32.
 nccgroup/sniffle
متطفل Bluetooth 5 و 4.x LE لأجهزة TI CC1352/CC26x2 مع دعم للإعلانات الموسعة، جميع أوضاع PHY، تصفية MAC/RSSI، وتصدير PCAP متوافق مع Wireshark.
 davidsonrafaelk/evillimiter
أداة تراقب وتحلل وتحد من النطاق الترددي للأجهزة على الشبكة المحلية دون الحاجة إلى صلاحيات إدارية
 mahmoud-sadder/airstrike
AirStrike هو إطار عمل متقدم لتقييم أمن الشبكات اللاسلكية، صُمم لتبسيط وتعزيز اختبار اختراق شبكات Wi-Fi من خلال واجهة ويب متكاملة.
 drduh/macos-security-and-privacy-guide
دليل مُنسّق للأمان والخصوصية في نظام macOS مع إرشادات عملية لنمذجة التهديدات، وتشفير القرص، وإعداد جدار الحماية، والمصادقة الآمنة، وتحصين الشبكة.
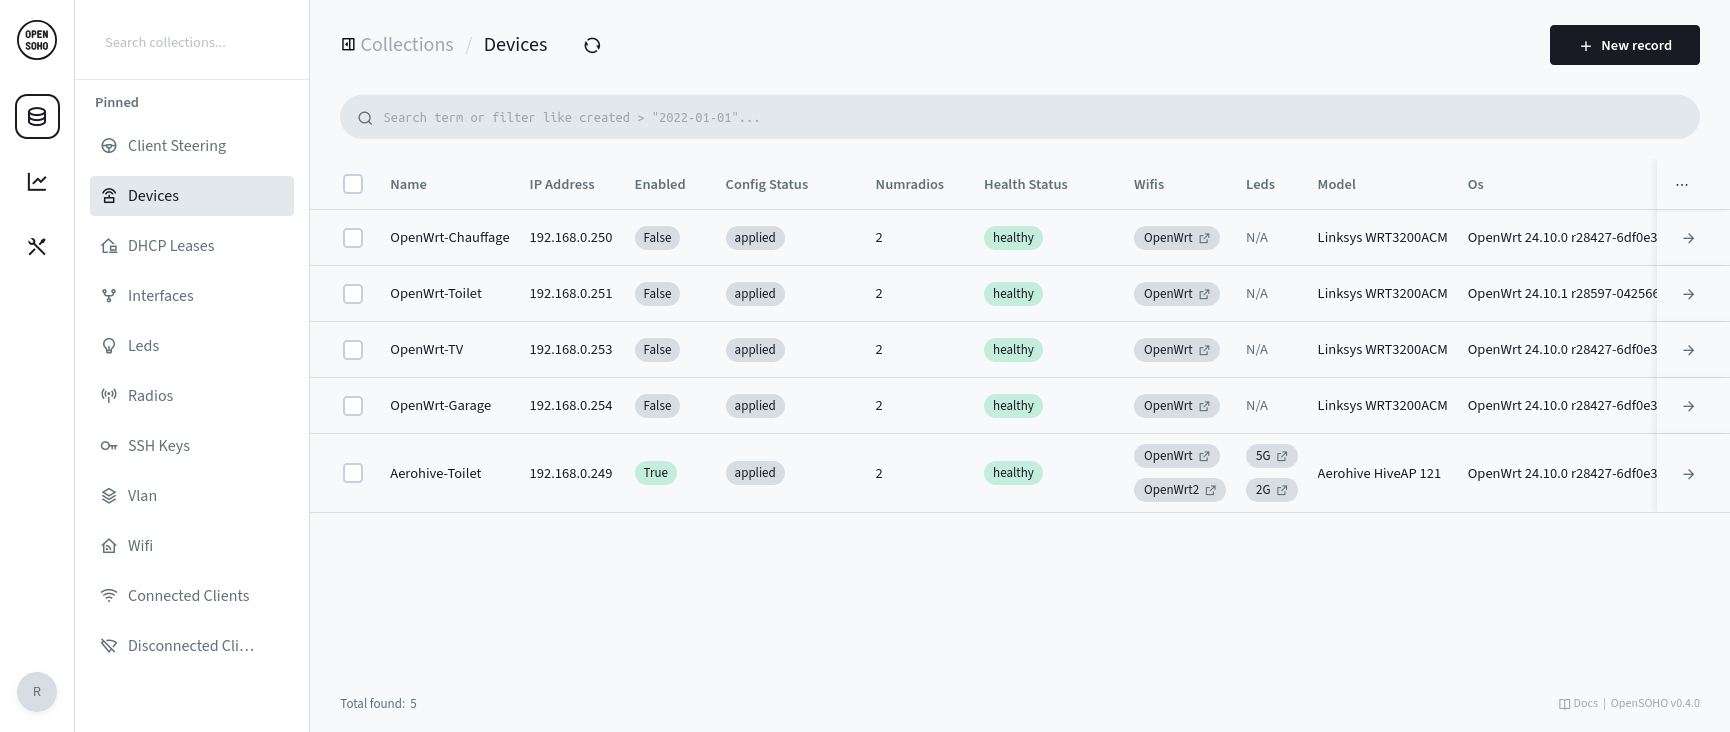 rubenbe/opensoho
منصة خفيفة لإدارة أجهزة OpenWRT للشبكات الصغيرة. إعدادات مركزية، ومراقبة، وإدارة WiFi لعدد 2–20 جهازًا مع نشر بسيط وتوافق مع OpenWISP.
 brannondorsey/wifi-cracking
اختراق أجهزة توجيه Wi-Fi WPA/WPA2 باستخدام Airodump-ng و Aircrack-ng/Hashcat
 snailsploit/claude-red
مكتبة منسقة تضم 78 وحدة SKILL.md للأمن الهجومي تزوّد Claude بمنهجية فريق أحمر خبيرة عبر الويب وAD واللاسلكي والسحابة وتطوير الاستغلالات.
 brucedevices/firmware
برنامج ESP32 الثابت المفترس
 fluxionnetwork/fluxion
أداة تصيد احتيالي آلية لشبكات WPA/WPA2 تلتقط المصافحات، وتنشئ نقطة وصول مزيفة، وتجذب المستخدمين إلى بوابة مقيدة لسرقة بيانات الاعتماد عبر الهندسة…
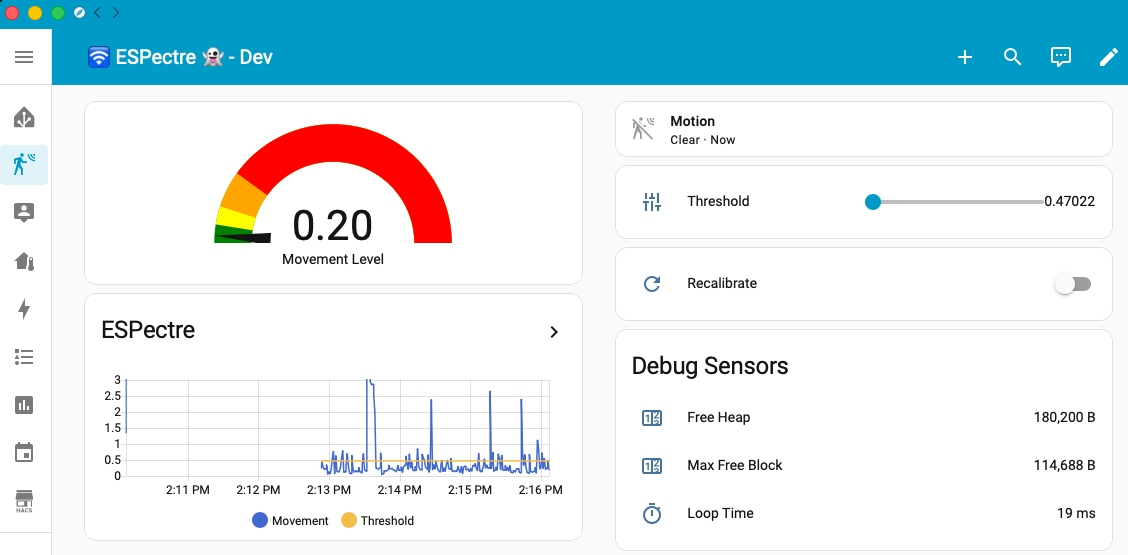 francescopace/espectre
ESPectre - نظام كشف الحركة يعتمد على تحليل طيف Wi-Fi (CSI)، مع تكامل Home Assistant.
 wireshark/wireshark
التقاط وتحليل حركة مرور الشبكة مع الفحص العميق للحزم، وفك ترميز البروتوكولات عبر مئات البروتوكولات، ودعم ملفات الالتقاط لاستكشاف الأخطاء وإصلاحها،…