
 #1

 xalgorix/xalgorix
وكلاء اختبار اختراق بالذكاء الاصطناعي المستقل — استطلاع في الوقت الفعلي، واكتشاف الثغرات، وتنسيق الاستغلال. Go + TypeScript.
 wpscanteam/wpscan
ماسح أمان لـ WordPress يكتشف الثغرات الأمنية، ويُعدّد الإضافات/السمات/المستخدمين، ويتحقق من كلمات المرور الضعيفة. يتكامل مع WPScan API للحصول على…
 kamalx06/xxeripper
ماسح XXE للصندوق الأسود يكتشف الحقن داخل النطاق، والقائم على الأخطاء، والأعمى خارج النطاق عبر وضع خطوط أساس إحصائية، وبصمات المحللات، وتأكيد OOB، مع…
 affolter-engineering/xssearch
ماسح XSS مكتوب بلغة Rust مع اختيار الحمولات المدرك للسياق، وكشف WAF وتجاوزه، والزحف، واستدعاءات XSS العمياء، وتحليل أحواض DOM الثابتة.
 vighnesh91/-logicsentry-ai
محرك فرز SAST/DAST يعمل دون اتصال بالإنترنت، يقوم بتحليل الشيفرة المصدرية وإعادة تشغيل حركة مرور HAR لاكتشاف عيوب منطق الأعمال، وBOLA، وحالات…
 kabiri-labs/rcekit
مجموعة أدوات لكشف وتأكيد RCE تختبر عناوين URL أو طلبات HTTP الملتقطة بحثًا عن حقن الأوامر، وSSTI، والمسارات العمياء وOOB، وتعيد أحكامًا متدرجة مع…
 s0md3v/xsstrike
أكثر ماسح XSS تقدمًا.
zaproxy/zaproxyماسح أمني لتطبيقات الويب مفتوح المصدر للكشف الآلي عن الثغرات الأمنية، واختبار الاختراق اليدوي، واختبار أمان واجهات برمجة التطبيقات (API) باستخدام…
 albinowax/activescanplusplus
إضافة Burp Suite توسّع الفحص النشط والسلبي من خلال فحوصات لهجمات ترويسة المضيف، وXXE، وحقن لغة التعبير، وShellshock، وغيرها من ثغرات الويب.
 hackmanit/web-cache-vulnerability-scanner
ماسح ضوئي CLI قائم على Go للتسمم الكاشفي والخداع على الويب. يدعم 10 تقنيات تسميم، وطرق خداع متعددة، وزواحف مدمجة، وتقارير JSON، وتكامل وكيل لاختبار…
 vighnesh91/securiscan
محرك فرز أمني بلغة Python من المكتبة القياسية يفحص تطبيقات الويب وواجهات API والنماذج اللغوية الكبيرة وحزم الجوال عبر فحص الترويسات السلبي، والتحقيق…
 pennacle-security/summit
منصة اختبار أمن الويب مفتوحة المصدر: وكيل و ماسح و مُشوِّش في واجهة سطر أوامر واحدة. من Pennacle Security.
 sleepingbag945/dddd
أداة جمع الأصول وفحص الثغرات على دفعات للفرق الحمراء. تسحب الأهداف من Hunter وFofa وQuake، وتنفذ البصمة، وتعداد النطاقات الفرعية، وفحوصات Nuclei v3…
 sullo/nikto
Nikto ماسح خادم الويب

 valtersit/wordpress-cve-scanner
افحص نواة ووردبريس والقوالب والإضافات الخاصة بك بحثًا عن ثغرات CVE المعروفة من سطر الأوامر. مفتوح المصدر، قابل للتدقيق، الخصوصية أولًا — مدعوم بواسطة…
 dragonjar/burpia
إضافة لـ Burp Suite تضيف اكتشافًا سلبيًا للثغرات باستخدام الذكاء الاصطناعي.
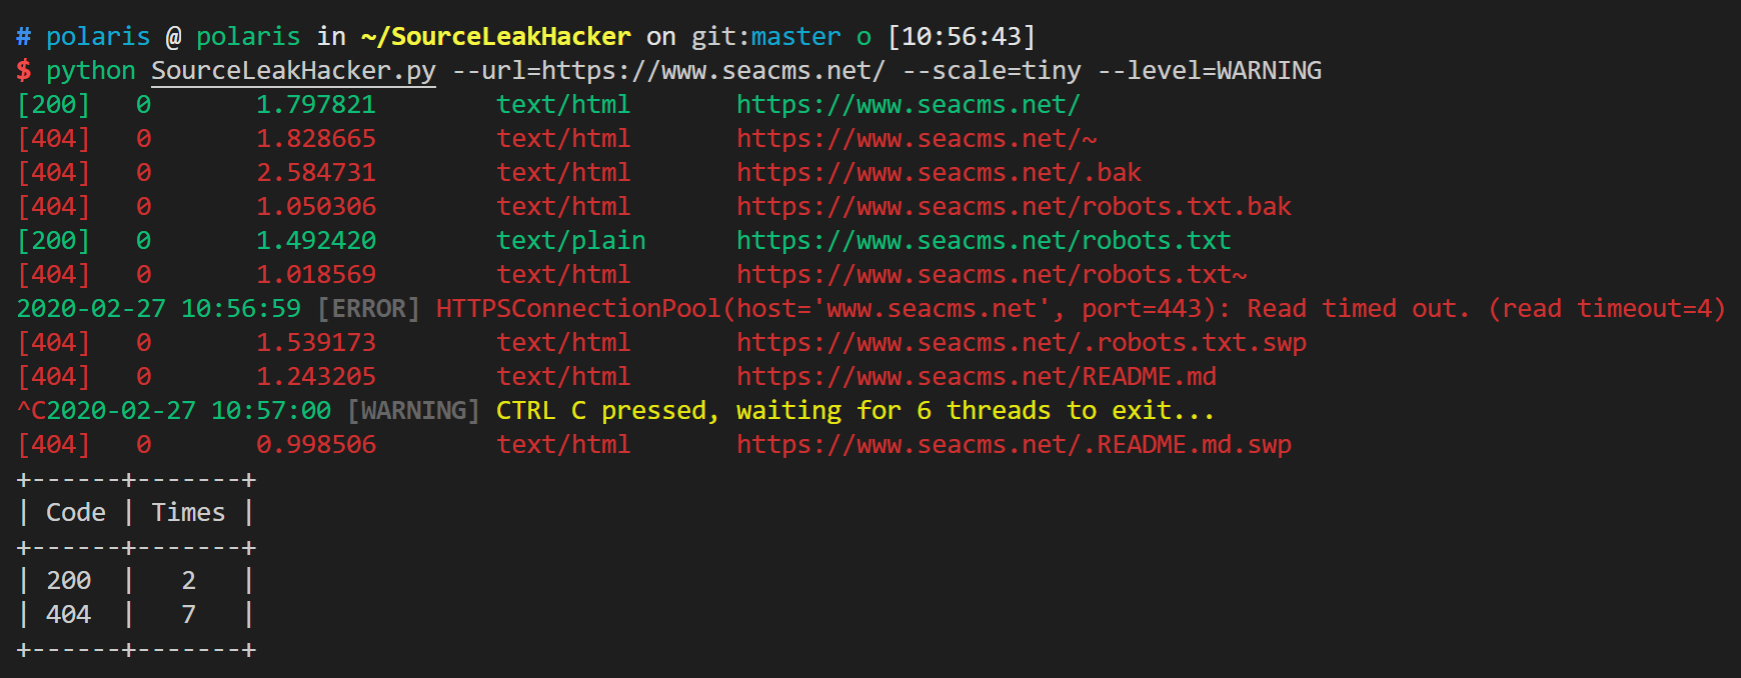 wangyihang/sourceleakhacker
:bug: ماسح متعدد الخيوط لتسريب مصدر تطبيقات الويب





