
 #1
أدوات آلية لاكتشاف عيوب تطبيقات الويب الشائعة (مثل XSS، SQLi).
موصى به من Kitploit
 karthi-the-hacker/cve-2021-31589
ماسح ضوئي خفيف لسطر الأوامر لـ CVE-2021-31589 يفحص عنوان URL واحدًا أو متعددًا بحثًا عن الثغرة، ويخرج النتائج إلى ملف لسير عمل مكافآت الاختراق…
 sanupl/vehicle-service-management-system-user-list-stored-cross-site-scripting-xss
CVE-2021-46073 - توجد ثغرة XSS مخزنة (Stored Cross Site Scripting) في نظام إدارة خدمات المركبات من Sourcecodester الإصدار 1.0 عبر قسم قائمة…
 rxerium/cve-2025-47812
كشف لـ CVE-2025-47812
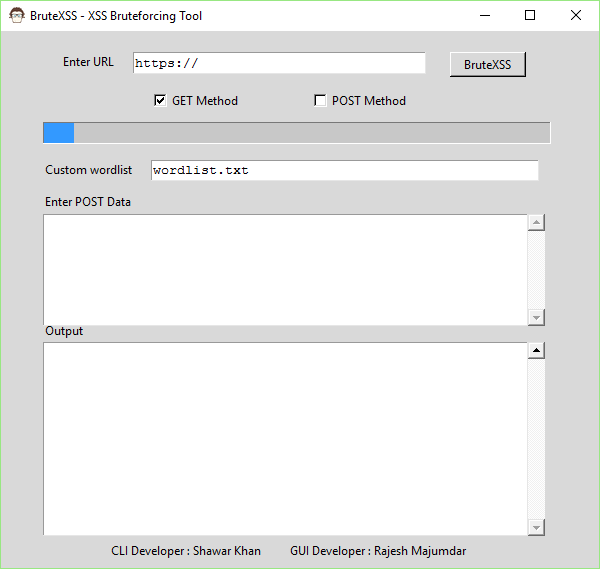 rajeshmajumdar/brutexss
BruteXSS هي أداة مكتوبة بلغة Python ببساطة للعثور على ثغرات XSS في تطبيقات الويب. تم تطوير هذه الأداة في الأصل بواسطة Shawar Khan في CLI. لقد قمت فقط…
 paulsec/spipscan
ماسح SPIP (CMS) لأغراض اختبار الاختراق مكتوب بلغة Python
 rxerium/cve-2025-61882-cve-2025-61884
كشف لـ CVE-2025-61882 و CVE-2025-61884
 security-phoenix-demo/react2shell-scanner-rce-react-next-cve-2025-55182-cve-2025-66478
ماسح ضوئي لـ CVE-2025-55182 (React) و CVE-2025-66478 (Next.js) - تتبّع ومعالجة حملة ثغرات حرجة في React Server Components (RSC) / بروتوكول Flight…
 olafhaalstra/log4jcheck
افحص قائمة عناوين URL للتحقق من الثغرة الأمنية Log4j CVE-2021-44228
 huseyinstif/cve-2024-28995-nuclei-template
قالب Nuclei للكشف عن CVE-2024-28995، وهو ثغرة اجتياز الدليل في خادم Serv-U FTP، مما يتيح قراءة الملفات عبر طلبات HTTP مصممة.
 jet-pentest/bdu-2023-05144
مدقق Nuclei لـ BDU:2023-05144
 waburig/open-worldwide-application-security-project-owasp-
التقييم الآلي لثغرات الويب في DVWA باستخدام OWASP ZAP لتحديد وتحليل الثغرات الأمنية الحرجة مثل تنفيذ التعليمات البرمجية عن بُعد (CVE-2012-1823).
 sanupl/vehicle-service-management-system-settings-stored-cross-site-scripting-xss
CVE-2021-46074 - توجد ثغرة برمجة نصية عبر المواقع مخزنة (Stored Cross Site Scripting - XSS) في نظام إدارة خدمة المركبات من Sourcecodester الإصدار 1.0…
 d0ge/websocketturbointruder
إضافة Burp Suite لتشويش رسائل WebSocket باستخدام كود Python مخصص، مع دعم محركات متعددة وتوجيه HTTP middleware وتحليل الاستجابات.
 portswigger/active-scan-plus-plus
إضافة Burp Suite توسّع الفحص النشط والسلبي من خلال فحوصات لهجمات ترويسة المضيف، وXXE، وحقن الشيفرة، وثغرات CVE المعروفة مثل Shellshock وLog4Shell.
 pwnvader/cve-2026-87915-poc-pwnvader
Shell PoC لـ CVE-2026-87915، وهو ثغرة XSS مخزّنة غير مصادَق عليها في إضافة Popup Maker لـ WordPress (<=1.24.0). يقوم ببصمة الإضافة ويوضّح حقن الحمولة.
 arachni/arachni-ui-web
واجهة مستخدم الويب الخاصة بـ Arachni.
 rxerium/freepbx-vulns-december-25
كشف عن CVE-2025-61675، CVE-2025-61678 و CVE-2025-66039
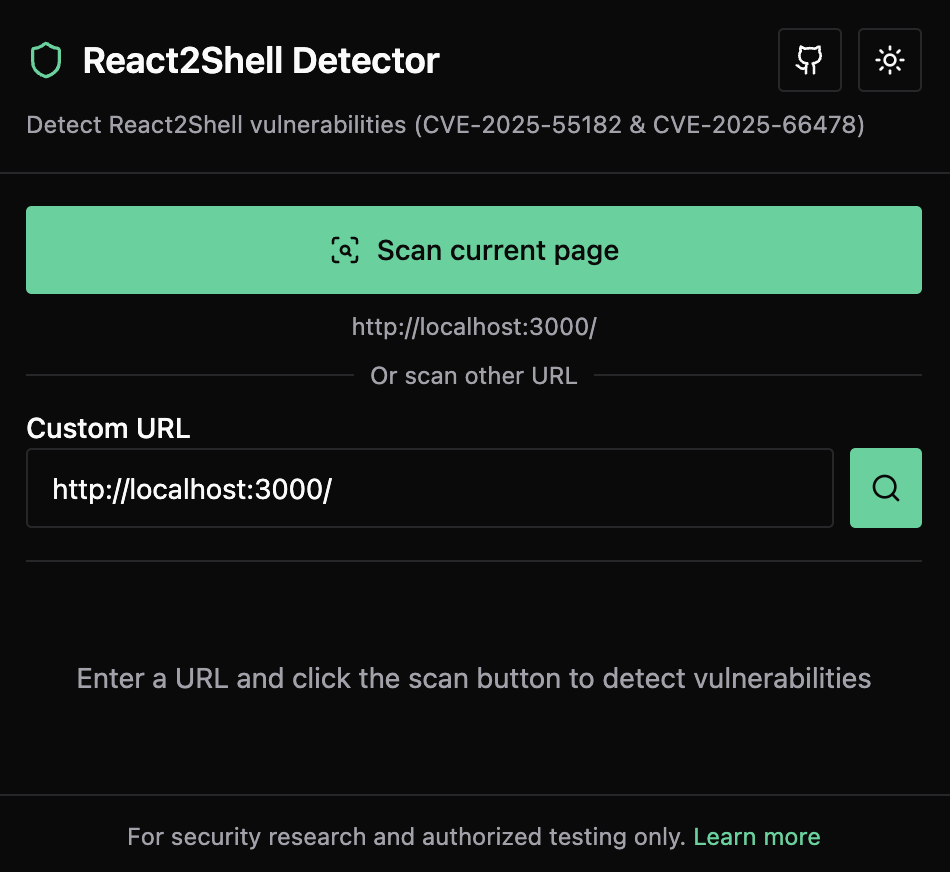 xiaopeng-ye/react2shell-detector
إضافة كروم لكشف ثغرات React2Shell (CVE-2025-55182 وCVE-2025-66478) في تطبيقات الويب








